Rapport 2022 sur les tendances en matière de sécurité des conteneurs : responsabilités, formation, expertise et plus encore

27 avril 2022
0 minutes de lectureLa dépendance aux conteneurs ne cessant de croître d’année en année, les développeurs ont besoin des meilleures solutions de sécurité des conteneurs, qui doivent s’intégrer parfaitement à leurs workflows de développement existants. Le partenariat de Snyk avec Sysdig nous a aidés à renforcer notre engagement à créer des outils dédiés à la sécurité des conteneurs et à les faire évoluer pour répondre aux besoins changeants des développeurs. En tant qu’entreprise qui place les développeurs au premier plan, nous accordons une grande importance aux retours qui viennent directement des développeurs eux-mêmes.
Nous nous sommes donc récemment associés à Techstrong Research pour recueillir des données sur les priorités des développeurs en matière de sécurisation des environnements cloud. Techstrong a diffusé des sondages rapides auprès de sa communauté, qui rassemble des personnes s’intéressant au DevOps, au cloud-native, au développement, à la sécurité et à la transformation numérique. Plus de 1 700 membres de la communauté ont répondu aux sondages, révélant des informations précieuses sur l’incidence des enjeux de sécurité sur les déploiements, les difficultés liées à la sécurisation des environnements cloud-native et des conteneurs, ainsi que la répartition du travail de sécurité au sein des organisations. Toutes ces données sont présentées et analysées dans le rapport 2022 sur les tendances en matière de sécurité des conteneurs.
Tout d’abord, le sondage cherche à savoir si les développeurs estiment que la sécurité ralentit le processus de déploiement dans le cloud. Nous savons que traditionnellement, la sécurité est considérée comme une étape supplémentaire, susceptible de ralentir l’ensemble du workflow. Cependant, les résultats du sondage montrent que la sécurité rattrape progressivement les équipes applicatives et DevOps, et devient un acteur à part entière du déploiement. (Fait intéressant, près de 20 % des répondants ont déclaré que la sécurité les aidait à aller plus vite, un sentiment que de nombreuses équipes considèrent, selon nous, comme faisant partie de leur « vision idéale » du DevSecOps.)
Le sondage aborde ensuite la question des personnes qui maîtrisent les pratiques de sécurité et de la manière dont les développeurs peuvent se former à la sécurité. L’analyse des vulnérabilités n’est pas une pratique nouvelle, mais certaines organisations comprennent encore mal les conséquences que les vulnérabilités peuvent avoir sur les déploiements de conteneurs. Par exemple, de nombreuses plateformes de conteneurs et Kubernetes intègrent des contrôles de sécurité par défaut. Toutefois, selon votre modèle d’activité, vous pourriez avoir besoin de paramètres de sécurité plus stricts et plus granulaires. Kubernetes nécessite un apprentissage, et la complexité des politiques de sécurité appliquées aux espaces de noms et aux clusters n’est pas toujours intuitive pour les équipes applicatives.
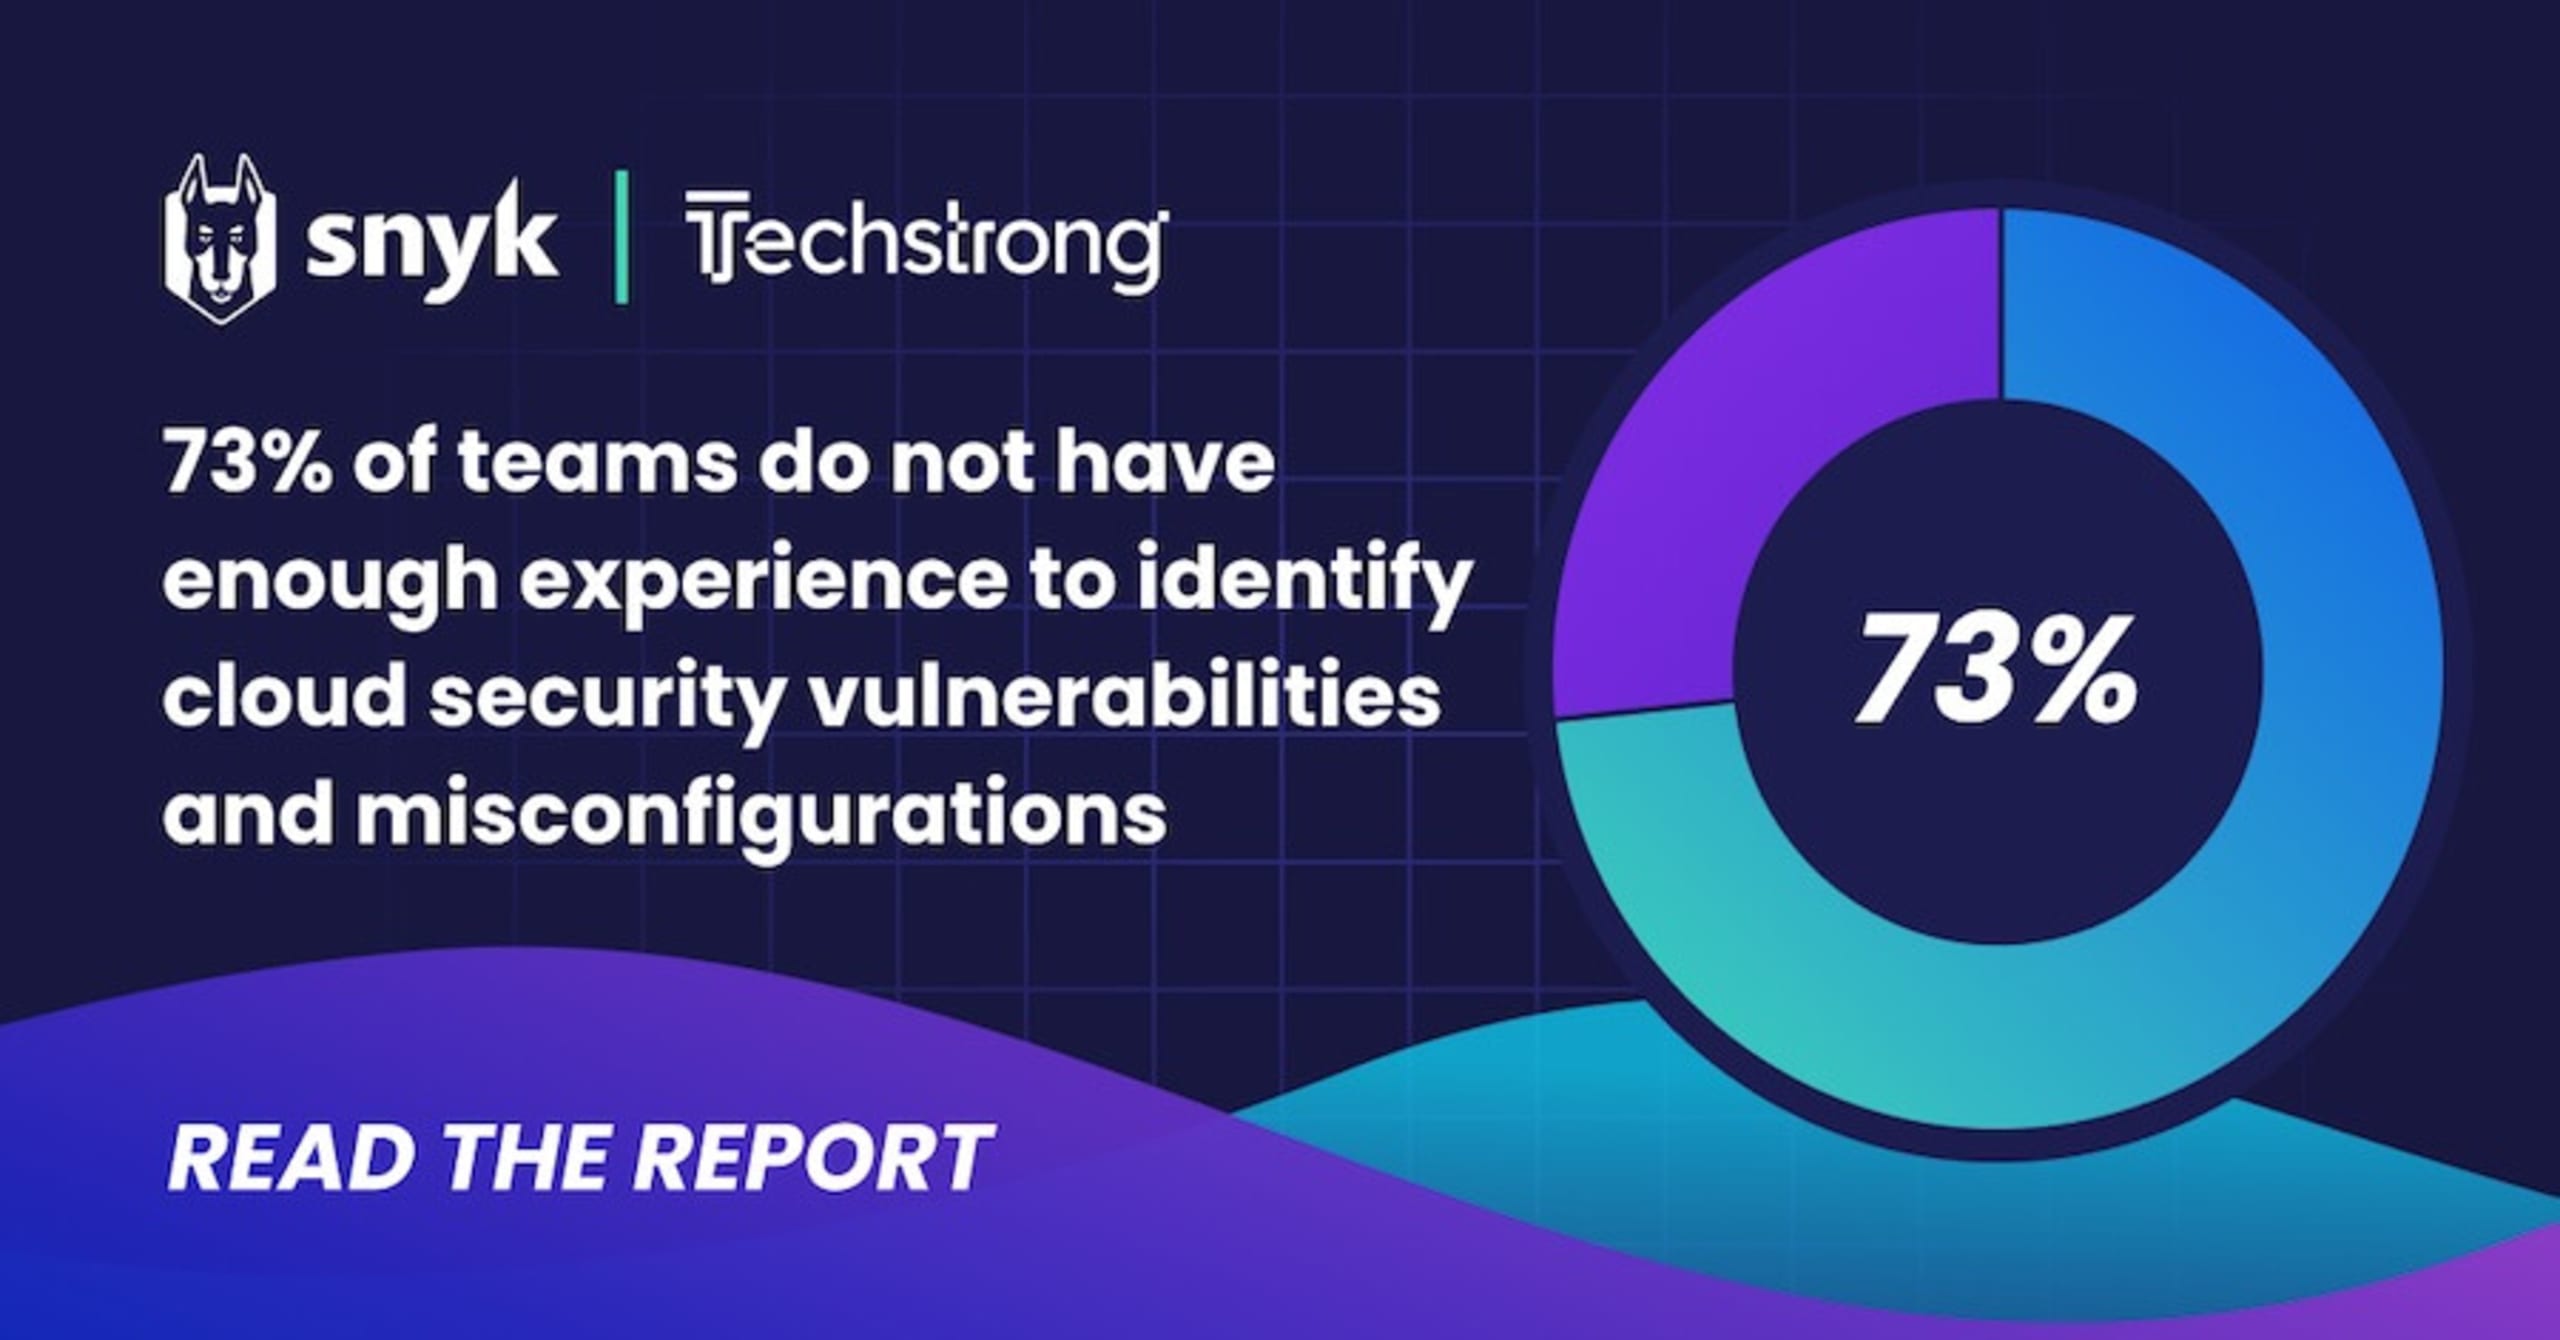
Dans cette optique, les répondants ont été interrogés sur leur niveau d’accord avec l’affirmation selon laquelle les équipes applicatives ont suffisamment d’expérience pour identifier les vulnérabilités de sécurité dans le cloud. La majorité a répondu par la négative. Cela nous ramène à toutes les attentes qui pèsent sur les développeurs : créer d’excellentes expériences utilisateur, corriger les bugs, rendre les applications faciles à utiliser, et désormais aussi gérer la sécurité et les tests. Quand vous entendez l’expression « développeur full stack », vous pensez peut-être d’abord à un développeur capable de créer à la fois le front-end et le back-end d’une application. Mais avec les applications cloud-native, le « full stack » peut englober toute la pile technique, jusqu’aux conteneurs et à l’IaC. Un excellent moyen de donner aux équipes applicatives le contexte nécessaire en matière de sécurité consiste à leur fournir des outils qui les aident à comprendre les vulnérabilités et à savoir comment les corriger.
« Si vous reliez [Snyk et Sysdig] et les intégrez, vous disposez de toutes ces informations précieuses sur ce qui s’exécute dans le cluster. Les détails importants du point de vue des conteneurs sont transmis aux développeurs, qui n’ont donc pas à éplucher toutes ces informations eux-mêmes : ils retrouvent les détails dont ils ont besoin directement dans leurs outils. »


Jim Armstrong
Product Marketing, Snyk
Tous les développeurs ne peuvent pas être des experts en sécurité, mais certaines organisations ont désigné des développeurs comme référents sécurité. Ceux-ci réunissent les parties prenantes pour discuter des enjeux de sécurité tout au long d’un projet. La sécurité devient ainsi une responsabilité partagée. Les réponses au sondage révèlent une tendance en ce sens : la plus grande proportion de répondants a indiqué que la sécurité était un effort collectif au sein de leur organisation.
Dans le prolongement de cette tendance, environ la moitié des répondants ont indiqué que la création des configurations d’infrastructure cloud, ainsi que la conception et la configuration des conteneurs, relevaient d’un effort collectif entre les équipes cloud, opérations, développement et sécurité. À mesure que la sécurisation des environnements cloud et des conteneurs devient une responsabilité partagée dans un nombre croissant d’organisations, les outils qui permettent aux équipes d’intégrer la sécurité à leurs processus — comme Snyk Container — prennent encore plus de valeur.
« C’est effectivement un peu plus compliqué [quand on travaille avec des conteneurs]. Certaines équipes de sécurité se disent : “Nous devons vite nous former sur les enjeux liés aux conteneurs. En quoi est-ce différent ? Et si c’est différent, devons-nous adapter notre approche et changer les outils que nous utilisons ?” »


Eric Carter
Director of Product Marketing, Sysdig
Une plateforme qui permet aux membres de différentes équipes d’identifier et de corriger les problèmes de sécurité des conteneurs peut apporter davantage de puissance et de flexibilité à votre workflow.
Découvrez le webinaire
Découvrez les principales conclusions du rapport lors d’un webinaire réunissant des intervenants de Snyk et Sysdig, animé par Techstrong.


