Actualités sur la sécurité du cloud à connaître après re:Invent 2022
Shilpi Bhattacharjee
21 décembre 2022
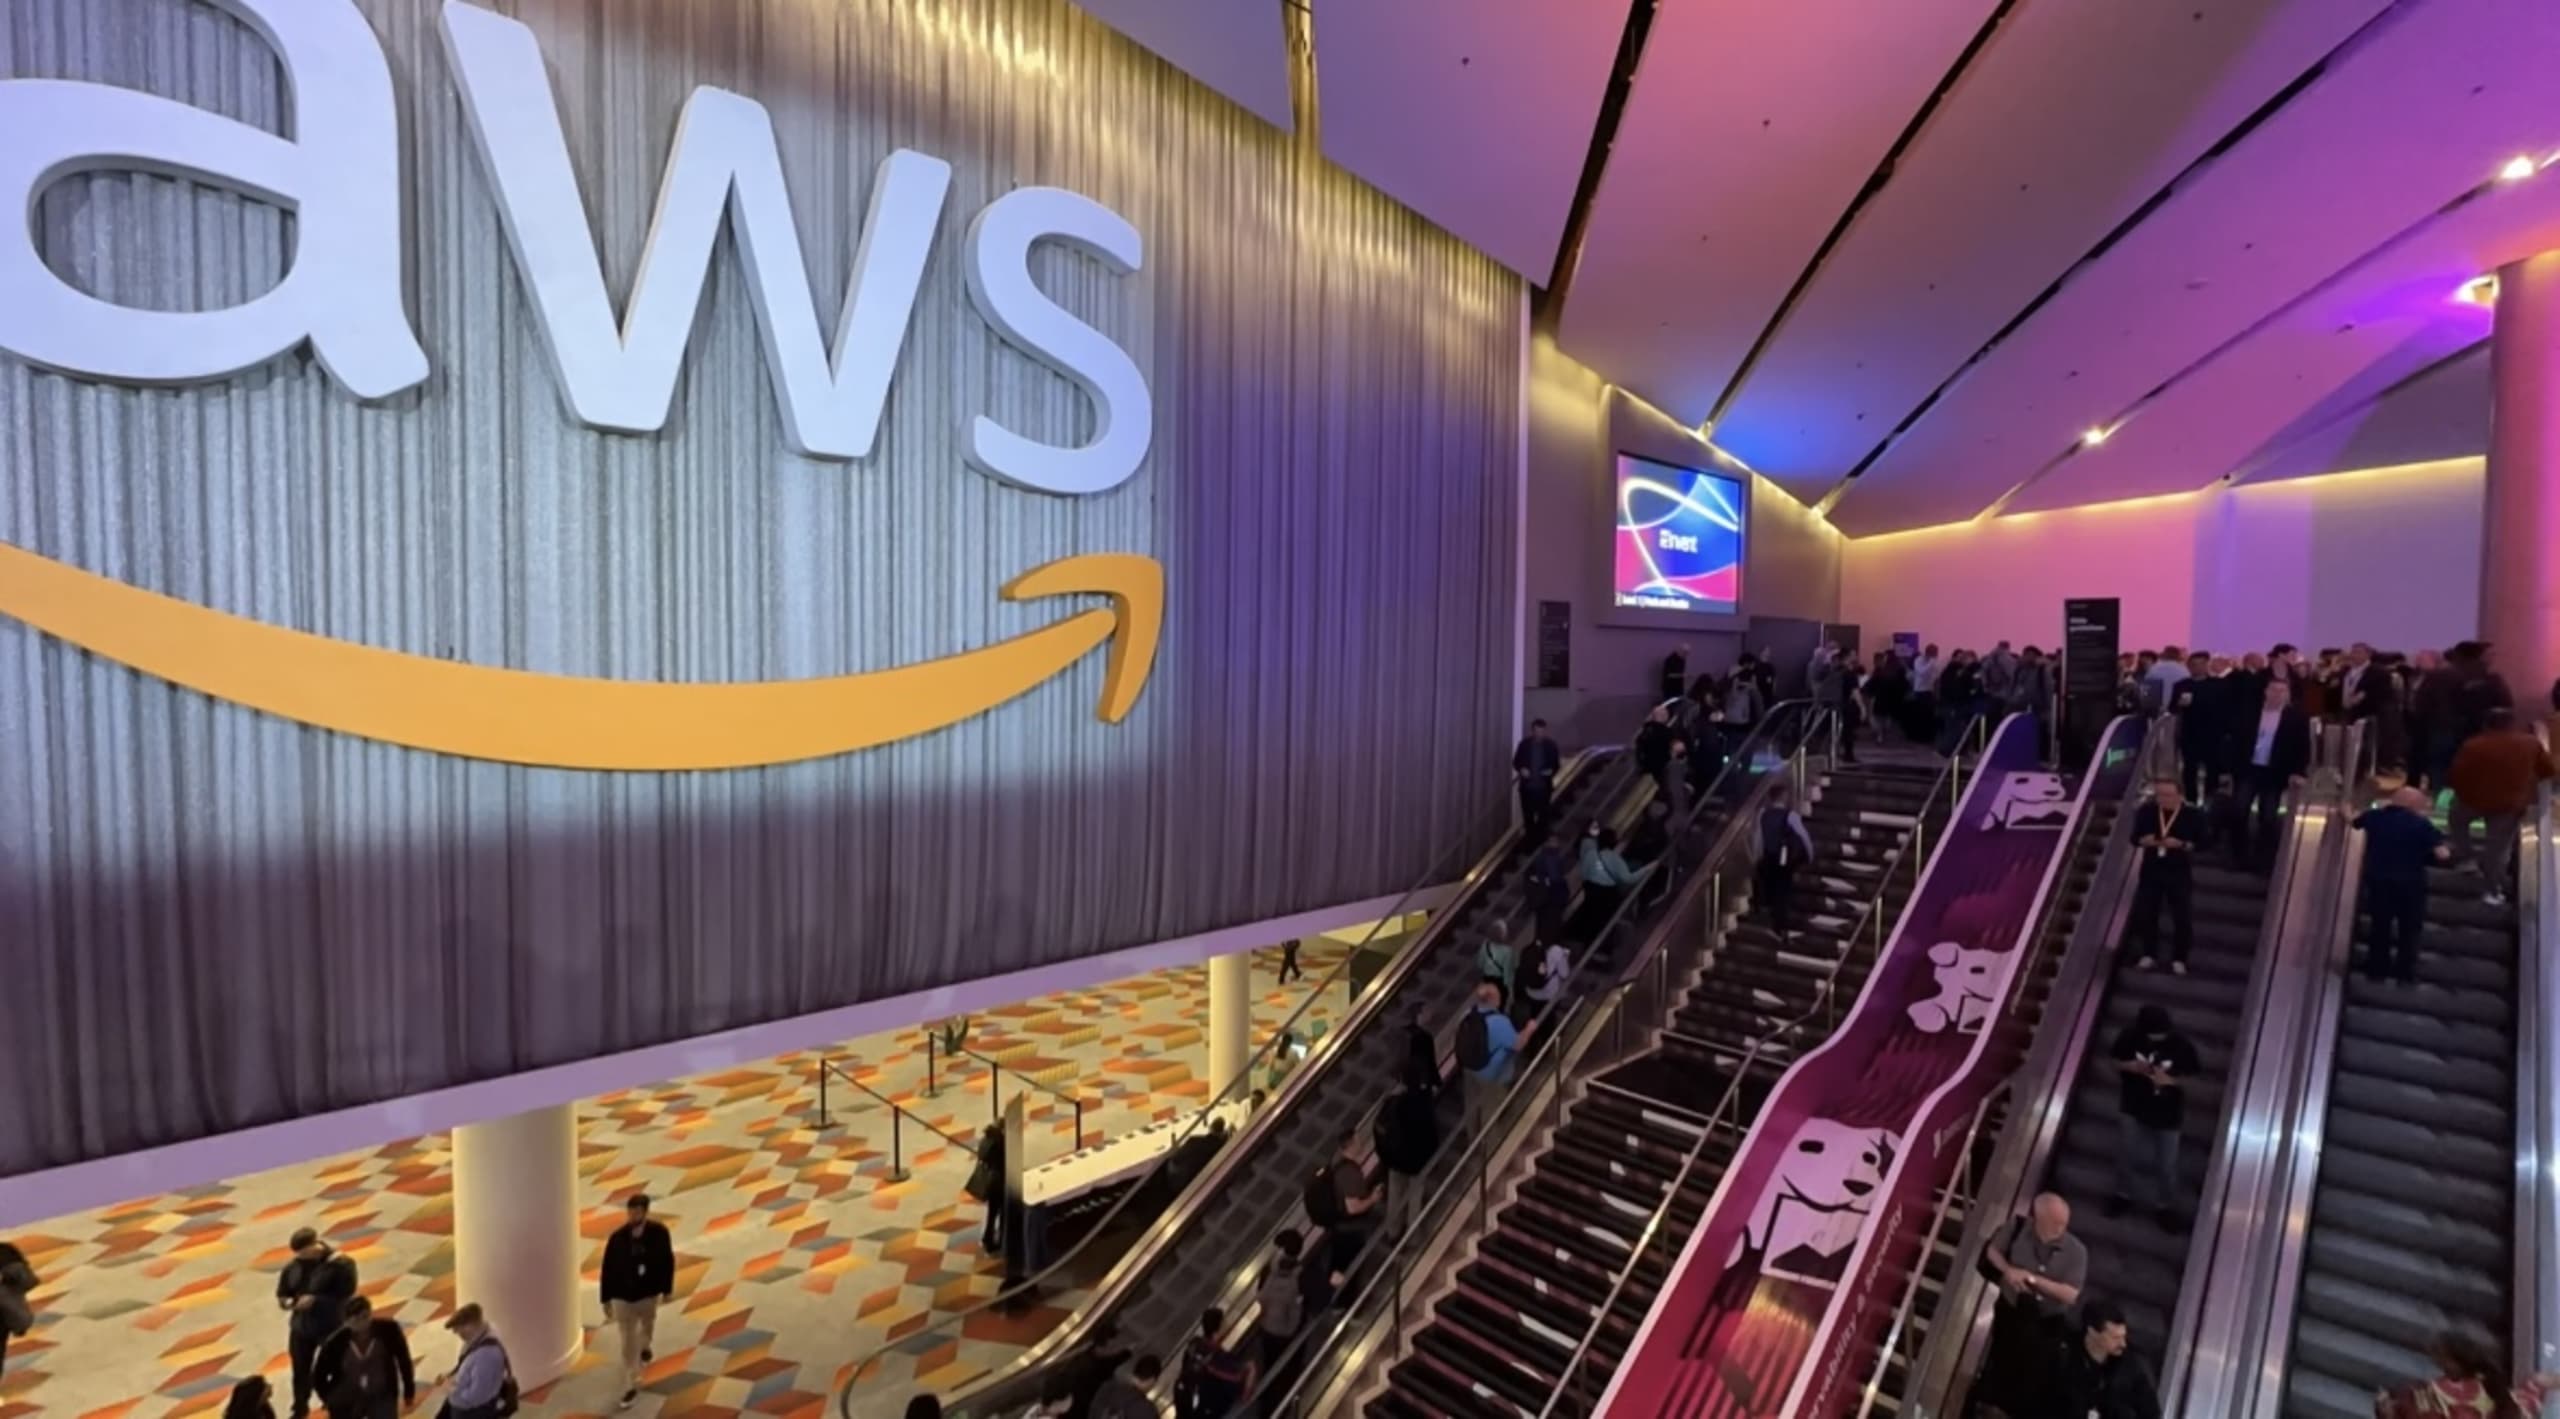
0 minutes de lectureAprès deux ans d’interruption (en ligne en 2020 et en format hybride en 2021), AWS re:Invent a fait son retour en présentiel cette année, dans toute sa splendeur. Plus de 52 000 personnes y ont participé, soit davantage que les audiences cumulées de RSA (26 000) et de Blackhat USA (21 000) cette année.
re:Invent proposait plus de 2 000 sessions : discours d’ouverture, sessions de dirigeants, conférences interactives au tableau, sessions en petits groupes, ateliers et autres activités destinées à divertir et à instruire les participants (nous en avons déjà évoqué quelques-unes dans notre article sur les principaux enseignements de re:Invent 2022). La plupart des sessions sont disponibles sur YouTube, à l’exception des conférences interactives au tableau et des ateliers. L’année prochaine, si vous voulez optimiser votre temps, assistez aux conférences interactives et aux ateliers qui vous intéressent, puis regardez les autres sessions en ligne.
Et selon nous (un avis également partagé par Corey Quinn), le mieux est de profiter de l’occasion pour rencontrer des gens ! C’est le moment idéal pour échanger et apprendre, car cette conférence réunit développeurs, spécialistes de la sécurité, dirigeants, entrepreneurs et bien d’autres autour de leur intérêt commun pour tout ce qui touche à AWS.
Discours d’ouverture de re:Invent
Contrairement aux autres conférences, re:Invent ne propose pas un ou deux discours d’ouverture, mais six. Si vous faites partie des participants qui sèchent ces discours pour aller prendre un café, vous allez consommer beaucoup de caféine.
L’événement a débuté lundi soir avec le discours d’ouverture de Peter DeSantis, vice-président senior, AWS Utility Computing, qui a expliqué comment AWS refuse de faire des compromis dans le bras de fer entre faibles coûts, hautes performances et sécurité.
Il y a également eu le discours d’ouverture de Swami Sivasubramanian, vice-président, Data and Machine Learning, AWS, qui a expliqué comment AWS peut aider les organisations à transformer leurs données en informations et en actions concrètes pour leurs activités. Si les avancées d’AWS dans le domaine des données et du machine learning vous intéressent, vous voudrez absolument écouter son intervention.
Ruba Borna, vice-présidente des canaux et alliances mondiaux d’AWS, a prononcé un discours d’ouverture sur la position unique des partenaires AWS pour accélérer les transformations des activités de leurs clients.
En revanche, si la sécurité chez AWS vous intéresse, les deux discours d’ouverture à ne pas manquer étaient ceux du PDG d’AWS, Adam Selipsky, et du vice-président et directeur technique d’Amazon.com, le Dr Werner Vogels.
En bref : le discours du PDG
Le discours d’Adam Selipsky a largement porté sur la durabilité, le cloud comme levier de réduction des coûts, la place désormais centrale des données et, bien sûr, la sécurité. Adam a rappelé qu’AWS s’est engagé à alimenter ses opérations à 100 % avec des énergies renouvelables d’ici 2025et qu’il en est actuellement à 85 %. L’entreprise veut devenir le fournisseur cloud le plus efficace dans sa consommation d’eau et avoir un bilan hydrique positif d’ici 2030.
Adam a reconnu que nous traversons une période incertaine. « Si vous prévoyez de réduire vos dépenses, le cloud est le meilleur endroit pour le faire », a-t-il déclaré, citant Airbnb, qui a pu réduire ses dépenses cloud de 63,5 millions de dollars en période difficile. Adam a expliqué que le cloud nous permet d’innover plus vite, avec plus d’efficacité et à moindre coût, car il faut continuer à innover même en période d’incertitude.
Son discours a également largement porté sur les données. Leur volume est important et ne cesse de croître. Ainsi, la sécurité du cloud consiste de plus en plus à protéger ces données en expansion.
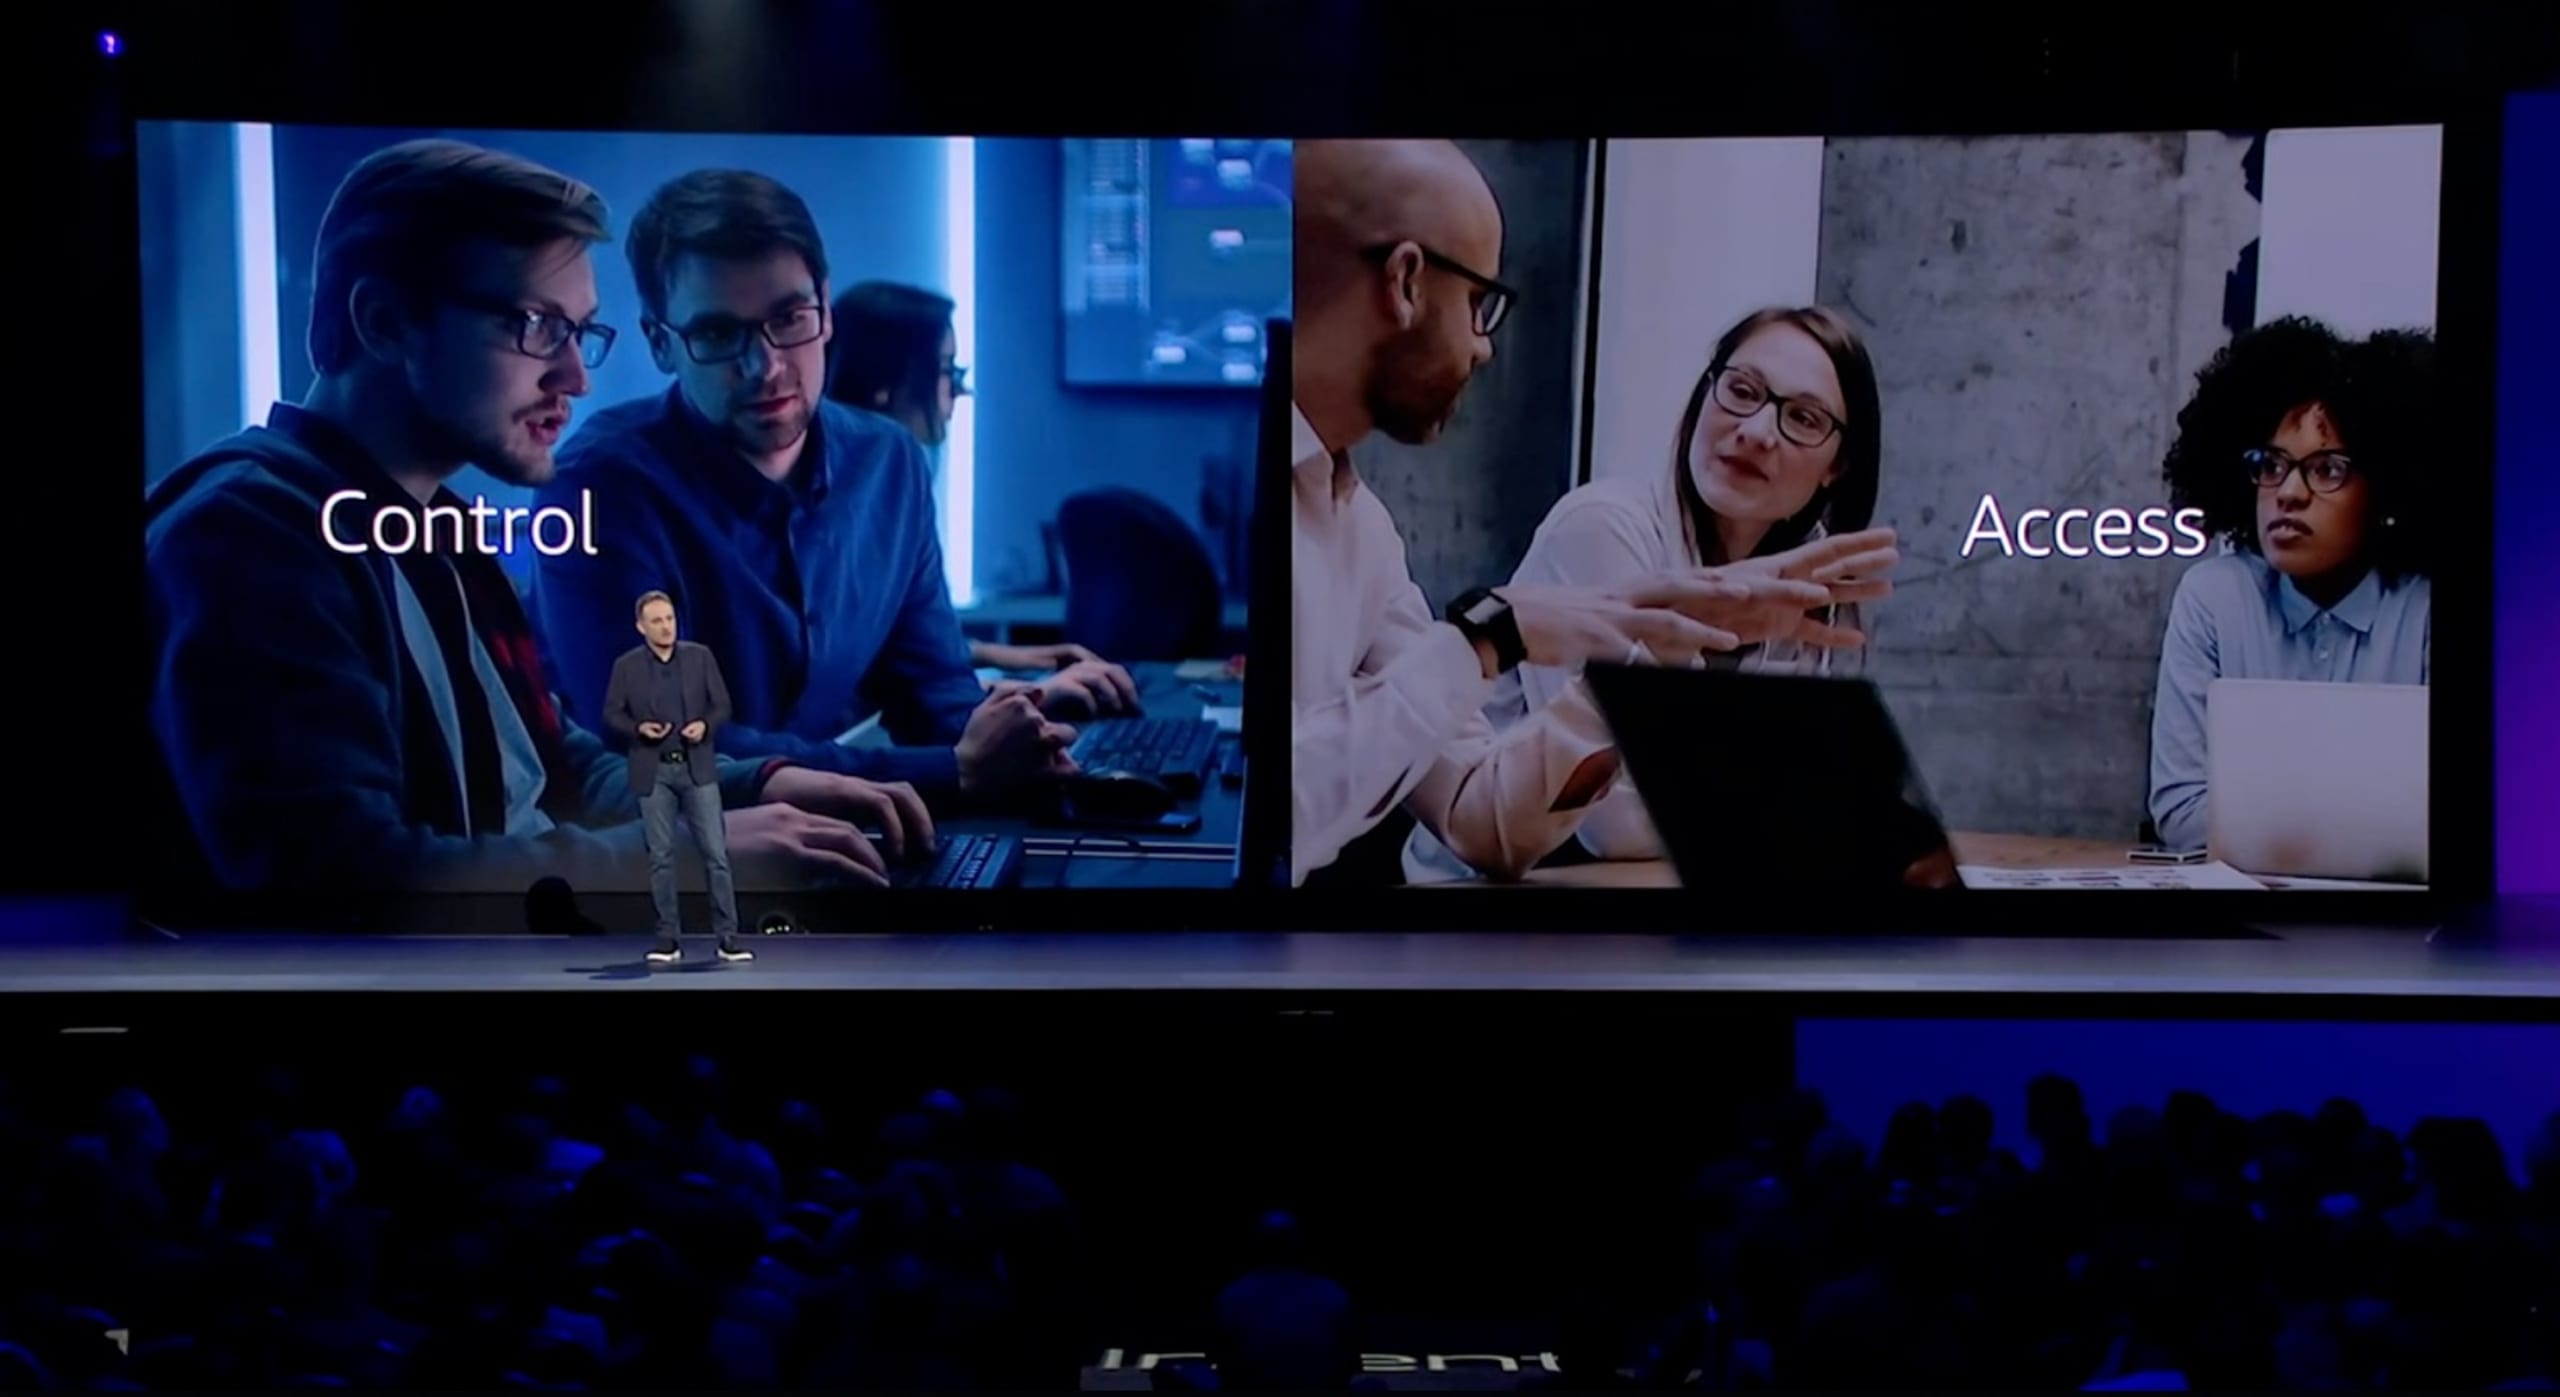
Adam a décrit la sécurité comme la recherche du juste équilibre entre contrôle et accès et a rappelé qu’elle est la priorité absolue d’AWS depuis ses débuts. Selon lui, la sécurité doit nous donner la confiance nécessaire pour explorer. Il a également souligné qu’AWS est reconnu comme un environnement hautement sécurisé. L’Options Clearing Corp (OCC), l’organisme central de compensation pour toutes les options sur actions cotées aux États-Unis, en est la preuve. L’OCC va transférer ses charges de travail essentielles vers le cloud et les exécuter sur AWS. Adam a qualifié cette décision technologique d’événement unique dans une génération.
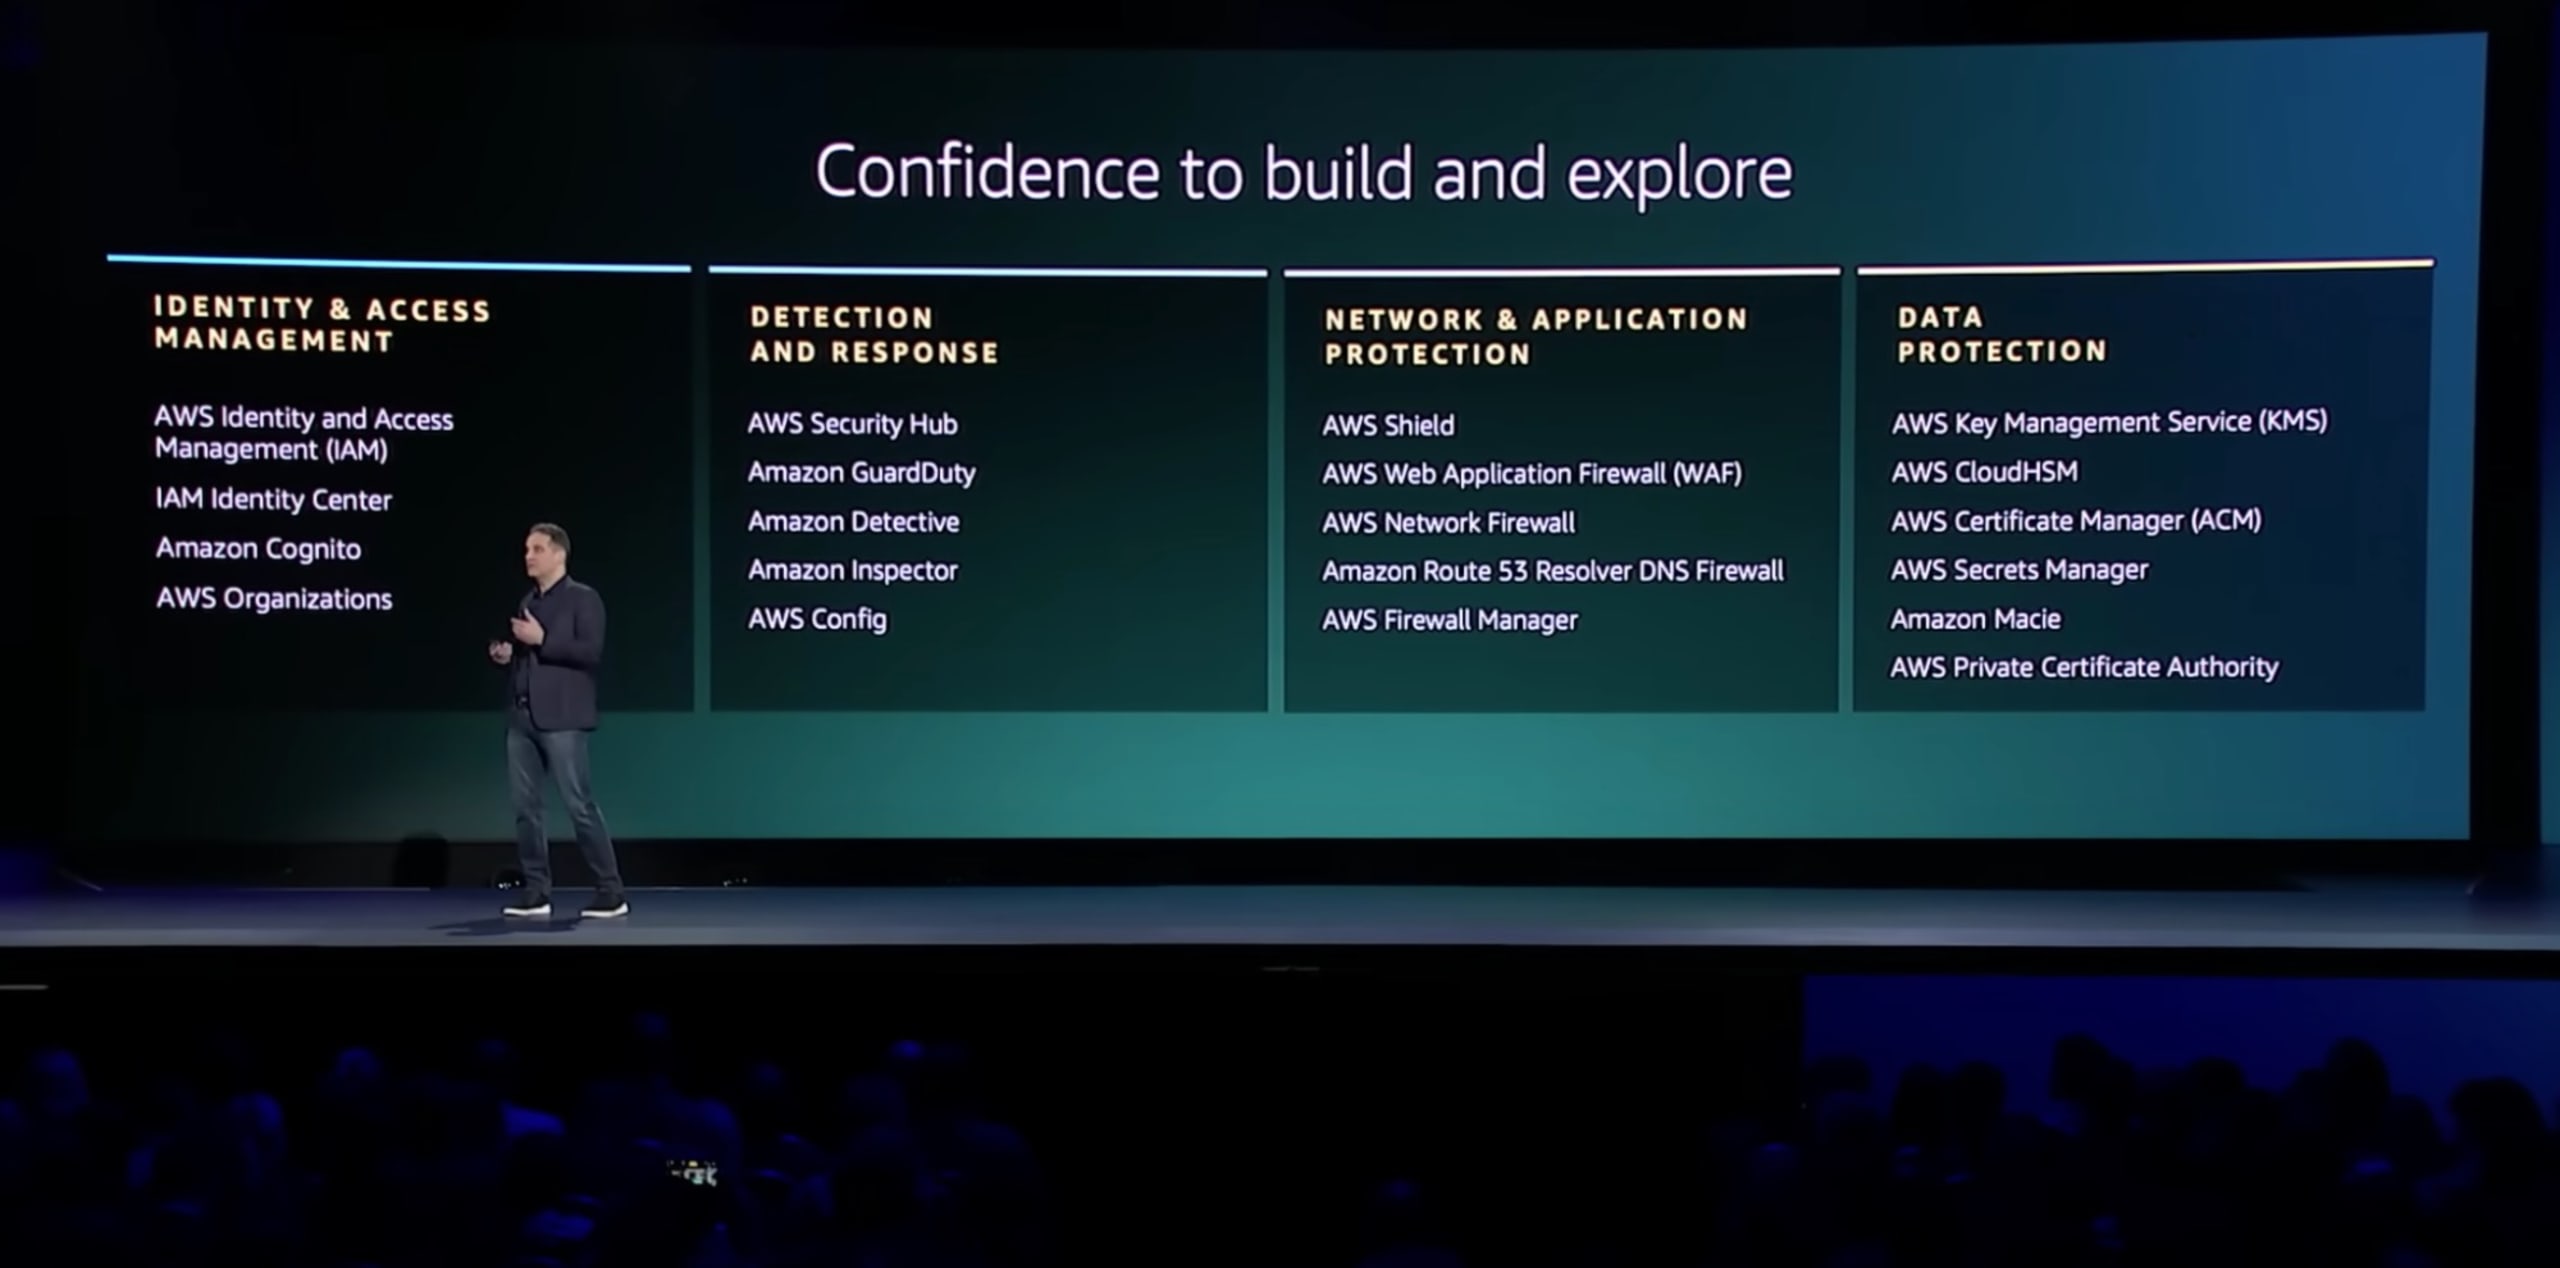
Selon Adam, développer de manière sécurisée est la voie qui offre le moins de résistance. Il a présenté la vaste gamme de services AWS dédiés à la sécurité : 20, pour être exact.
Adam a également évoqué la popularité croissante des conteneurs et la nécessité de disposer des bons outils pour les sécuriser. (À en juger par le regard de notre éditeur, c’est sans doute le bon moment pour mentionner Snyk Container.)
En bref : le discours du directeur technique
On pourrait dire que Werner Vogel est le Steve Jobs d’AWS : ses discours d’ouverture comptent souvent parmi les préférés des participants. Inspiré par l’univers de la franchise Matrix, le Dr Vogel a parlé des avantages des systèmes asynchrones et faiblement couplés, et de la façon dont l’architecture événementielle permet un déploiement à l’échelle mondiale.
Il a expliqué comment le cloud permet aux clients de créer des expériences plus immersives en 3D, et comment la simulation leur permet d’expérimenter et d’innover de nouvelles façons. Il a parlé de Amazon EventBridge Pipes, d’AWS Application Composer et d’Amazon Code Catalyst, qui ont des implications en matière de sécurité. Nous reviendrons sur ces sujets plus bas dans notre tour d’horizon des actualités sur la sécurité.
Actualités sur la sécurité à re:Invent 2022
Cette année, AWS a clairement montré que la sécurité restait une priorité à re:Invent, en annonçant de nombreux nouveaux produits, mises à jour et fonctionnalités de sécurité. Accrochez-vous, c’est parti !
Lancements de produits de sécurité AWS (nouveaux produits de sécurité AWS)
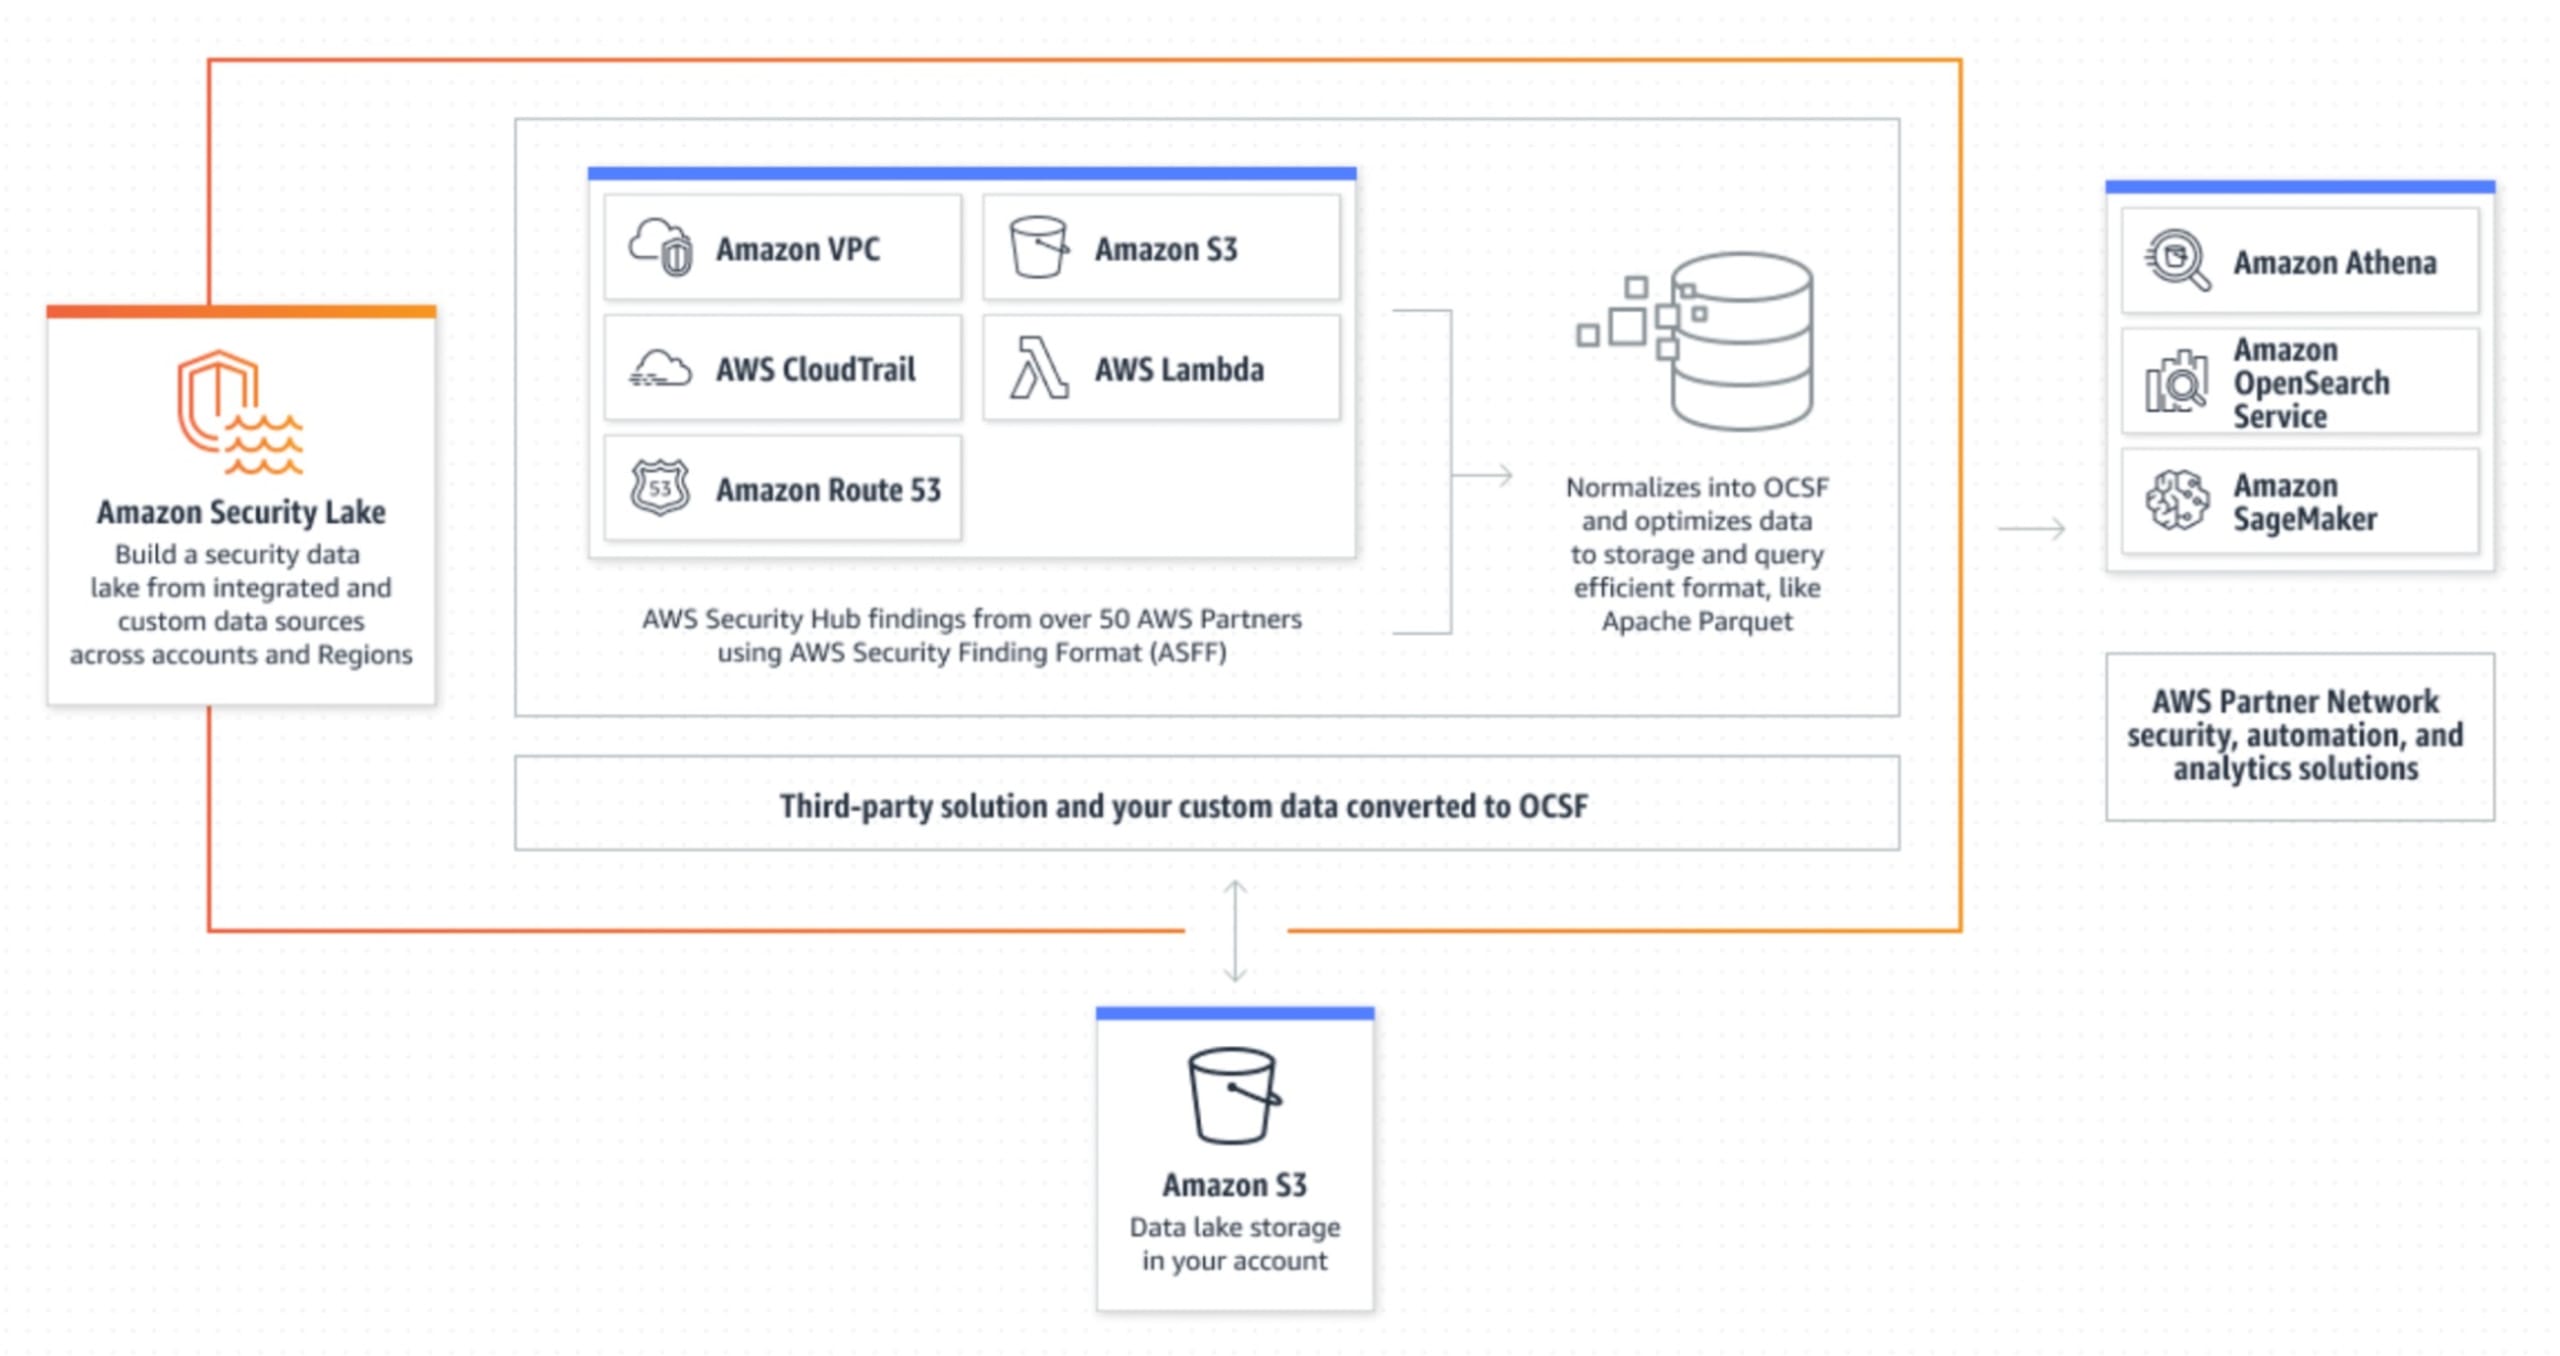
AWS Security Lake est lancé en version préliminaire– Ce service suscite sans doute beaucoup d’enthousiasme. Il s’agit d’un lac de données de sécurité géré qui regroupe divers jeux de données de sécurité (AWS ou externes), puis les contrôle et les transforme.
Security Lake s’appuie sur Open Cybersecurity Schema Framework, un projet open source qui fournit un cadre extensible pour développer des schémas, ainsi qu’un schéma de sécurité central indépendant des fournisseurs. Il prend en charge les intégrations AWS avec Security Hub et collecte directement les journaux VPC, CloudTrail et Route53.
AWS Verified Access en version préliminaire– Ce nouveau service de connectivité sécurisée vous permet d’activer un accès sécurisé aux applications, sur site ou à distance, sans VPN.
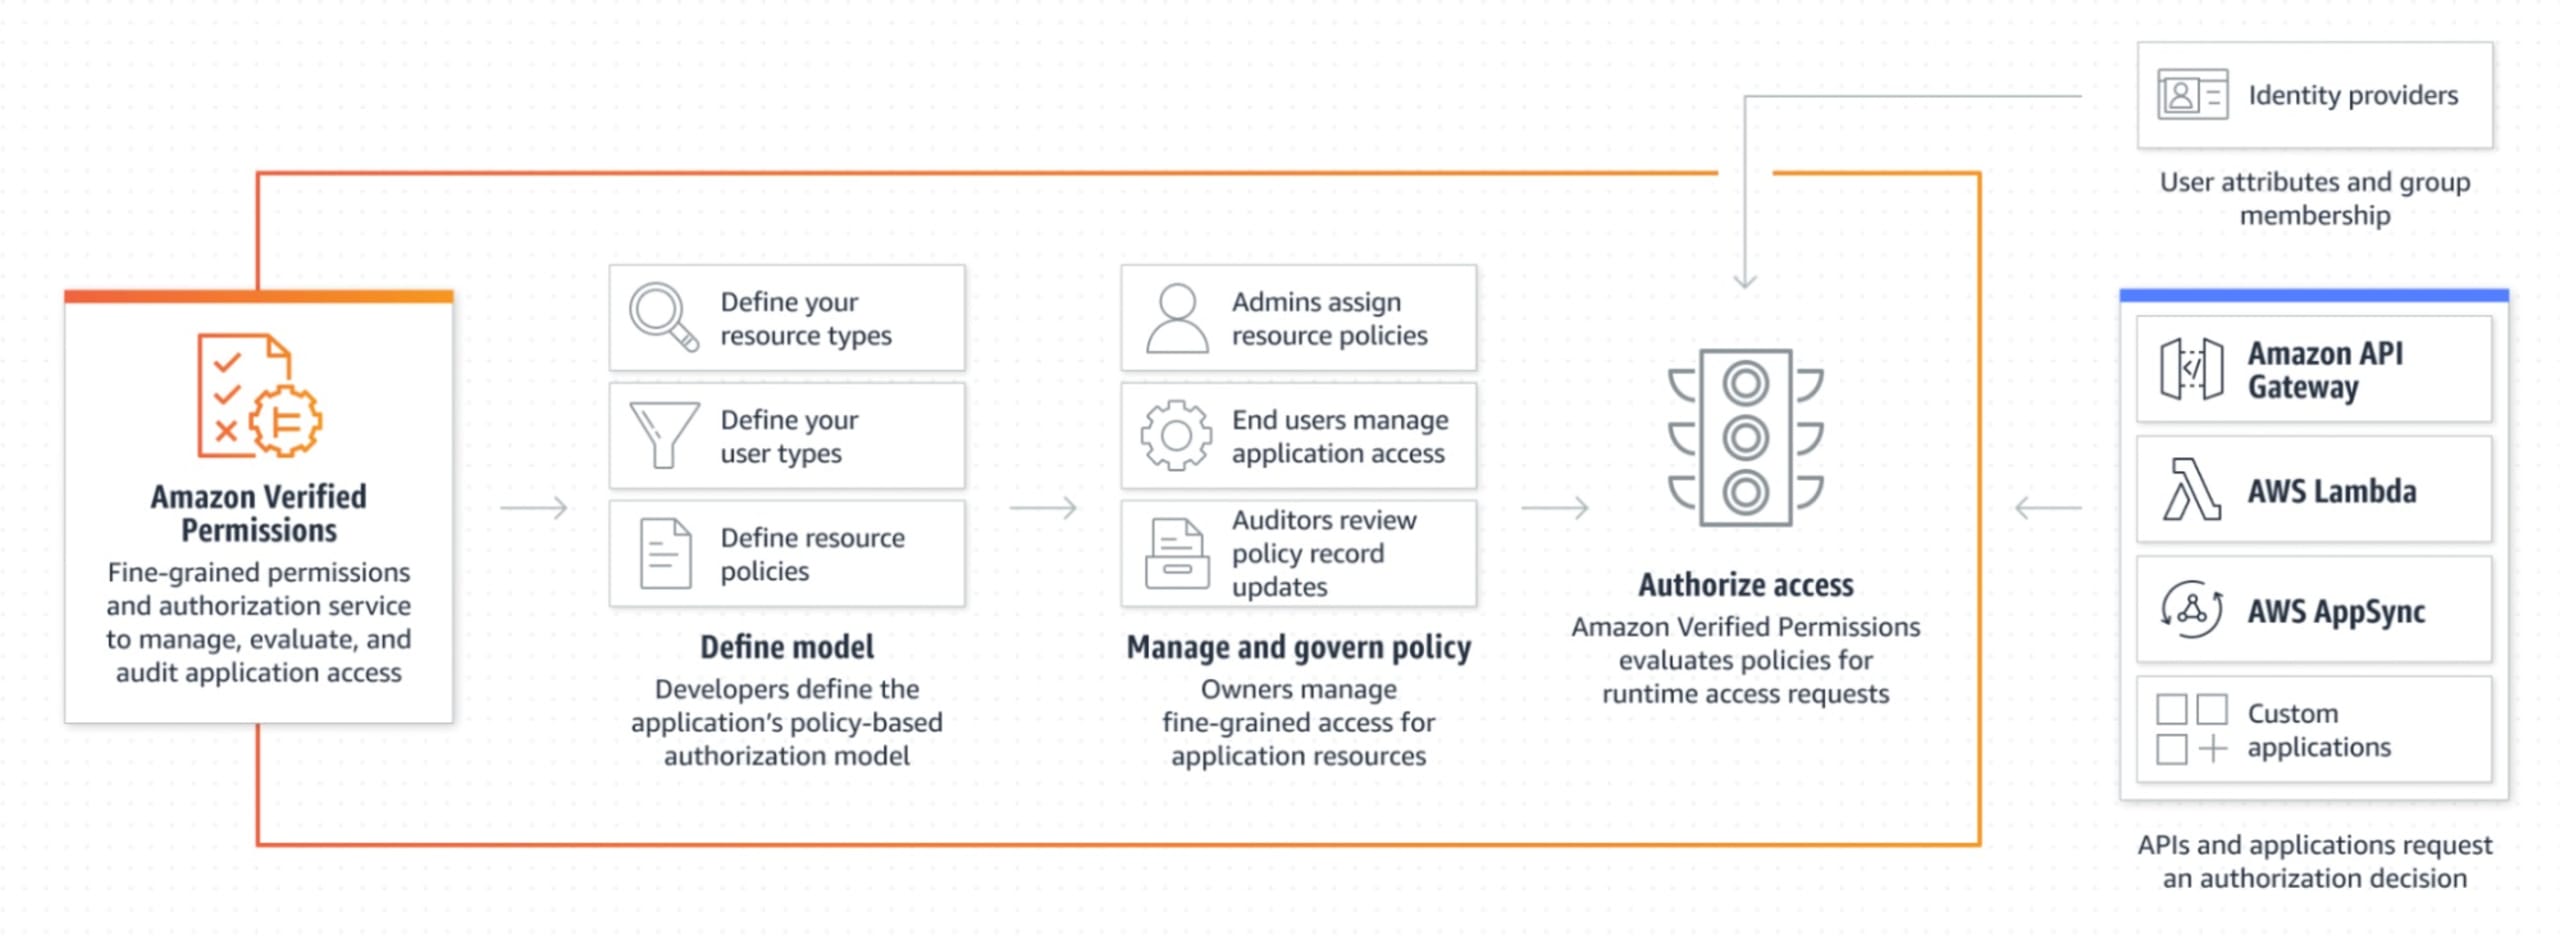
Amazon Verified Permissions en version préliminaire – Ce service permet de gérer les autorisations et les droits d’accès granulaires au sein d’applications personnalisées. Ce contrôle précis vise à combiner les atouts du RBAC et de l’ABAC (contrôle d’accès basé sur les rôles ou sur les attributs). Certains y voient une alternative intéressante à OPA (Open Policy Agent).
Mises à jour des produits de sécurité AWS (nouvelles fonctionnalités pour les produits de sécurité existants)
Amazon Inspector analyse désormais les fonctions AWS Lambda à la recherche de vulnérabilités – Amazon Inspector est le service AWS de gestion automatisée des vulnérabilités des applications et des configurations, comme celles d’EC2. Auparavant, il analysait les charges de travail mixtes (notamment les instances EC2, les images de conteneurs et les fonctions Lambda) à la recherche de vulnérabilités courantes, et nécessitait l’utilisation d’outils AWS et tiers. Désormais, tout se fait dans AWS, ce qui permet d’analyser les vulnérabilités en quasi-temps réel. La communauté de la sécurité salue cette évolution.
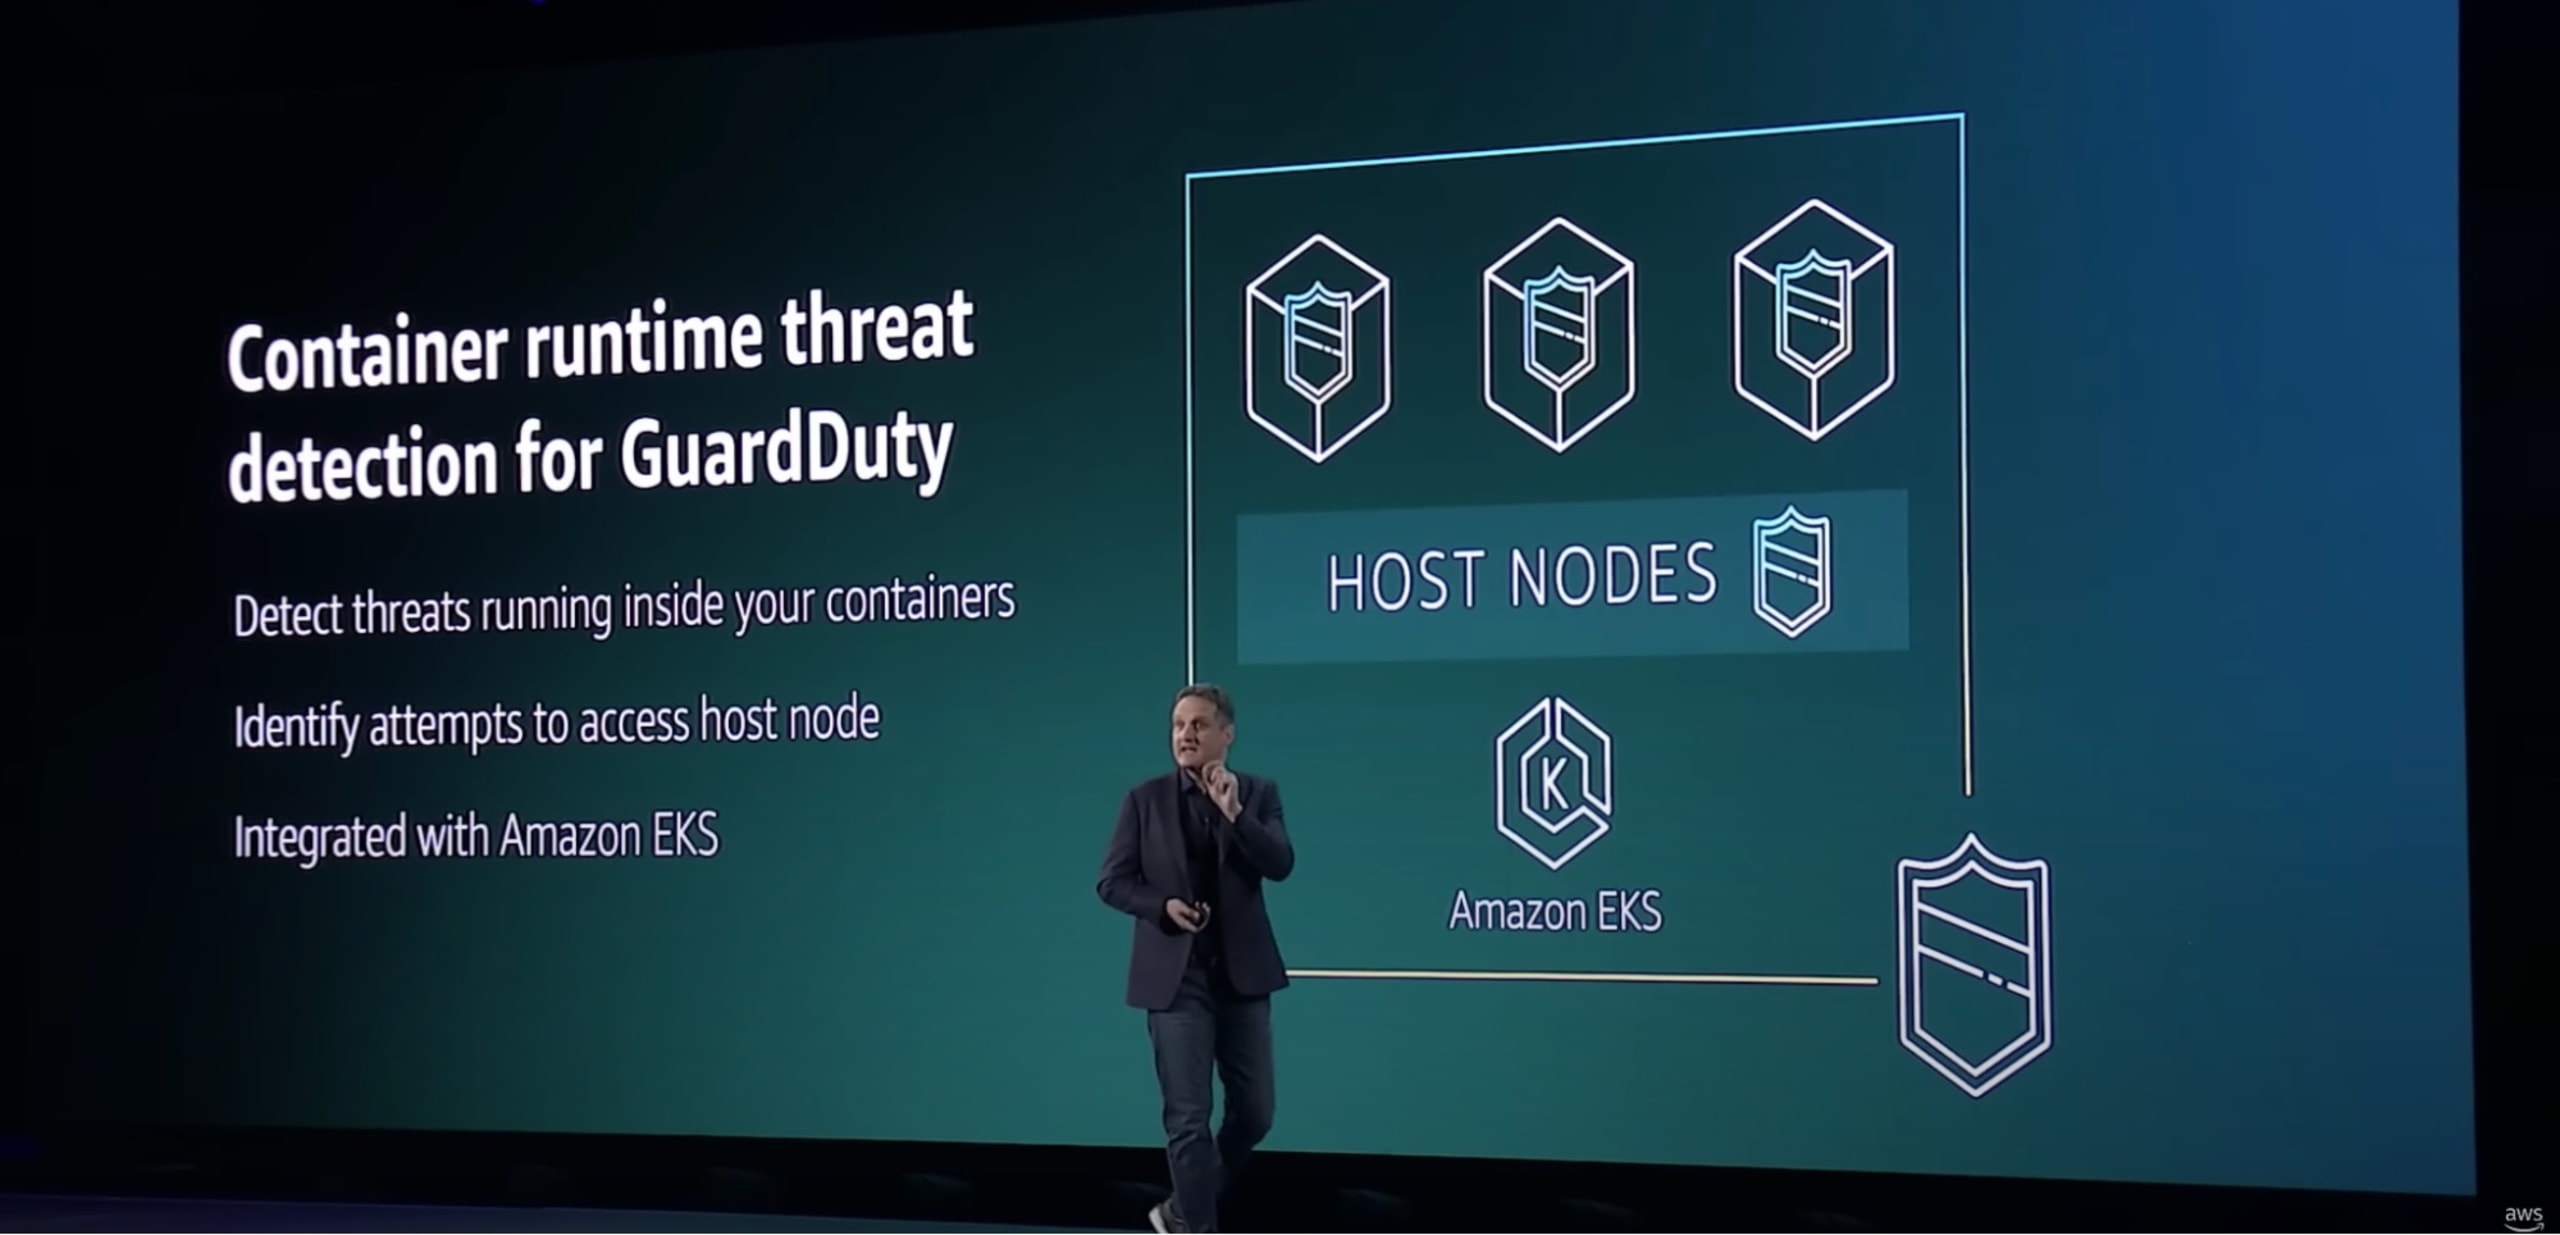
Protection RDS d’Amazon GuardDuty (en version préliminaire), avec la détection des menaces lors de l’exécution des conteneurs (bientôt disponible) – Amazon GuardDuty est le service de détection des menaces qui analyse l’ensemble de votre environnement AWS. Il surveille les accès aux bases de données de votre compte et utilise le machine learning pour détecter les connexions suspectes. Il détecte désormais les menaces dans Amazon Aurora (sécurité intégrée, sauvegardes continues et calcul sans serveur) afin de repérer celles qui pèsent sur les données qui y sont stockées. Quelques types de résultats supplémentaires ont été ajoutés, mais seules certaines versions de RDS Aurora sont prises en charge.
La détection des menaces lors de l’exécution des conteneurs permet de détecter les menaces directement dans vos conteneurs (avec la détection des menaces à l’exécution d’Amazon GuardDuty). Cet agent de sécurité léger et entièrement géré surveille les comportements au niveau du système d’exploitation sur l’hôte, tels que l’accès aux fichiers, l’exécution des processus et les connexions réseau.
Si vous vous souvenez de notrerécapitulatif d’AWS re:Inforce 2022,AWS a procédé cette année à plusieurs mises à niveau de GuardDuty, à commencer parAmazon GuardDuty EKS Protection +Amazon GuardDuty Malware Protection pour les volumes EBS, ainsi que les intégrations avec Security Hub annoncées plus tôt à re:Inforce.
Découverte automatisée des données pour Amazon Macie– Amazon Macie est le service de sécurité des données d’AWS. Cette mise à jour vous permet de repérer plus facilement et à moindre coût où se trouvent vos données sensibles sur Amazon S3. Amazon Macie avait déjà bénéficié d’une autre mise à jour à re:Inforce, avec l’ajout de lanouvelle fonctionnalité de validation des objets Amazon S3.
Nouveaux contrôles dans AWS Control Tower (en version préliminaire) – AWS Control Tower vous permet d’appliquer et de gérer les règles de gouvernance dans votre console. Une nouvelle section consacrée aux contrôles, qui en propose plus de 300, permet désormais d’appliquer des contrôles gérés préventifs, de détection et proactifs. Vous pouvez aussi activer les contrôles de détection de Security Hub depuis AWS Control Tower. Si vous avez suivi les actualités de re:Inforce plus tôt cette année,AWS Control Tower a également adopté la journalisation organisationnelle AWS CloudTrail.
Les règles AWS Config prennent désormais en charge la conformité proactive – Dans la console, vous pouvez sélectionner le mode proactif pour le modèle de ressource standard afin de vérifier la conformité avant le déploiement. Cette mise à jour complète celle apportée àAWS Config plus tôt cette année, qui prend désormais en charge les scores de conformité.
AWS KMS (Key Management Service) External Key Store (XKS) – Si la réglementation vous impose d’utiliser et de stocker vos clés de chiffrement sur site ou en dehors d’AWS, vous pouvez désormais le faire.
Amazon VPC (Virtual Private Cloud) propose VPC Lattice en version préliminaire– Ce service offre un moyen cohérent de connecter, sécuriser et surveiller les communications entre vos services.
Amazon CloudWatch prend désormais en charge l’observabilité entre comptes – Amazon CloudWatch vous permet de surveiller l’ensemble de votre pile et de déclencher des actions automatisées à l’aide d’alarmes, de journaux et d’événements. Cette mise à jour vous permet d’observer et de surveiller les ressources et applications sur AWS, sur site et dans d’autres clouds, ainsi que de rechercher, d’analyser et de corréler les données de télémétrie entre comptes.
Fonctionnalités de sécurité AWS pour les produits existants (fonctionnalités de sécurité pour les produits non dédiés à la sécurité)
Administrateur délégué pour AWS Organization– Vous pouvez désormais déléguer la gestion des politiques de gouvernance de votre organisation, pour gagner en agilité et en décentralisation.
AWS Backup permet désormais d’associer une pile AWS CloudFormation à vos politiques de protection des données. (y compris les ressources sans état de la pile, comme AWS IAM et Amazon VPC) et prend en charge Amazon Redshift (pour protéger vos données au moyen d’instantanés automatiques et manuels).
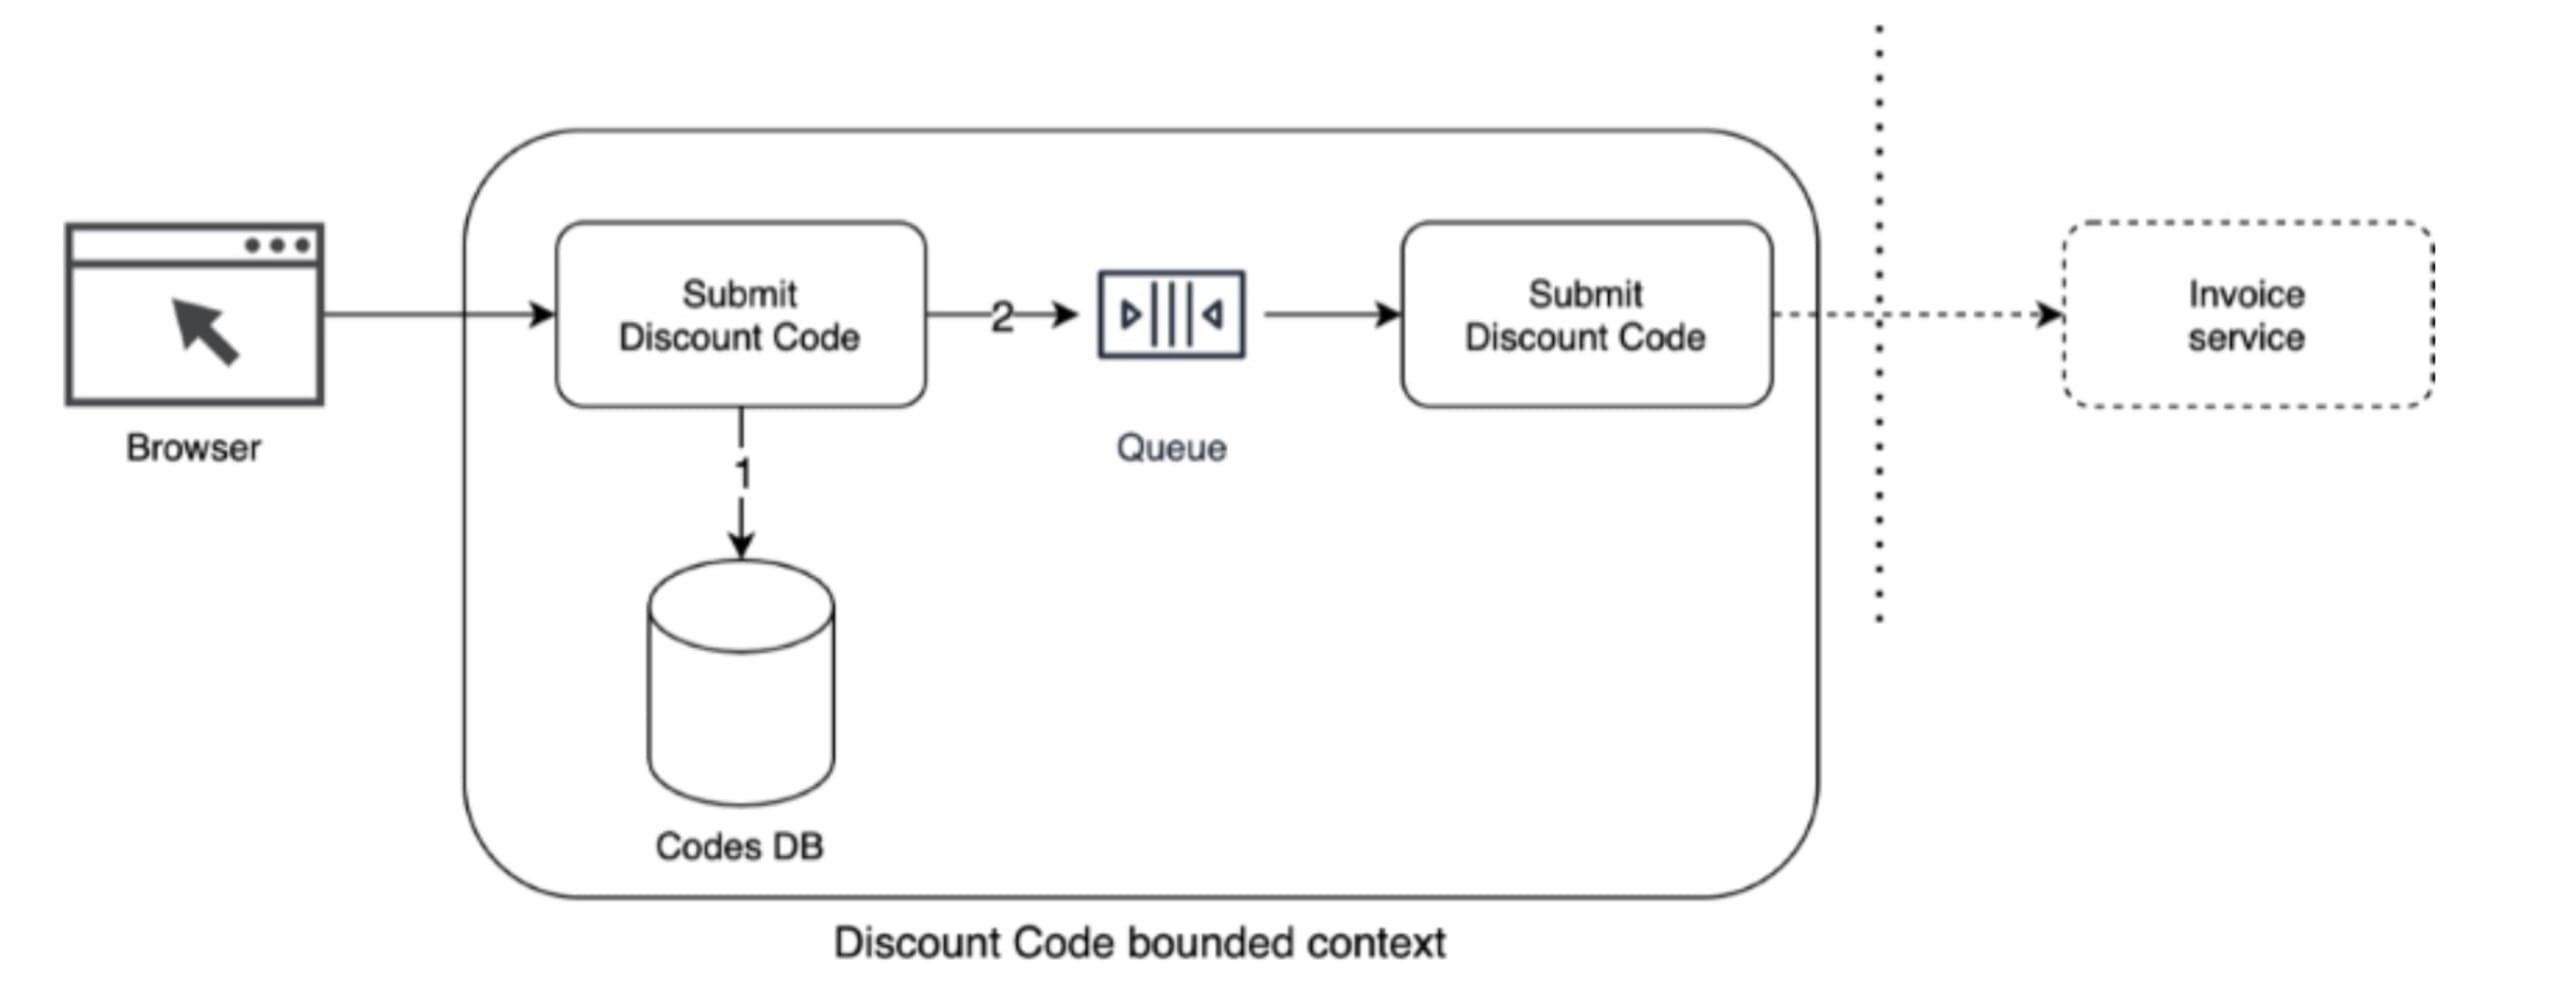
Amazon EventBridge Pipes est désormais disponible de manière générale – Ce service permet de créer plus simplement, de manière cohérente et à moindre coût, des intégrations point à point entre producteurs et consommateurs d’événements. EventBridge ne se limite donc plus aux bus d’événements et à la planification. Certains le décrivent comme des tuyaux sous stéroïdes : vous pouvez désormais relier facilement des services AWS entre eux et créer rapidement des intégrations avancées.
Lancements de produits AWS non dédiés à la sécurité ayant des répercussions sur la sécurité
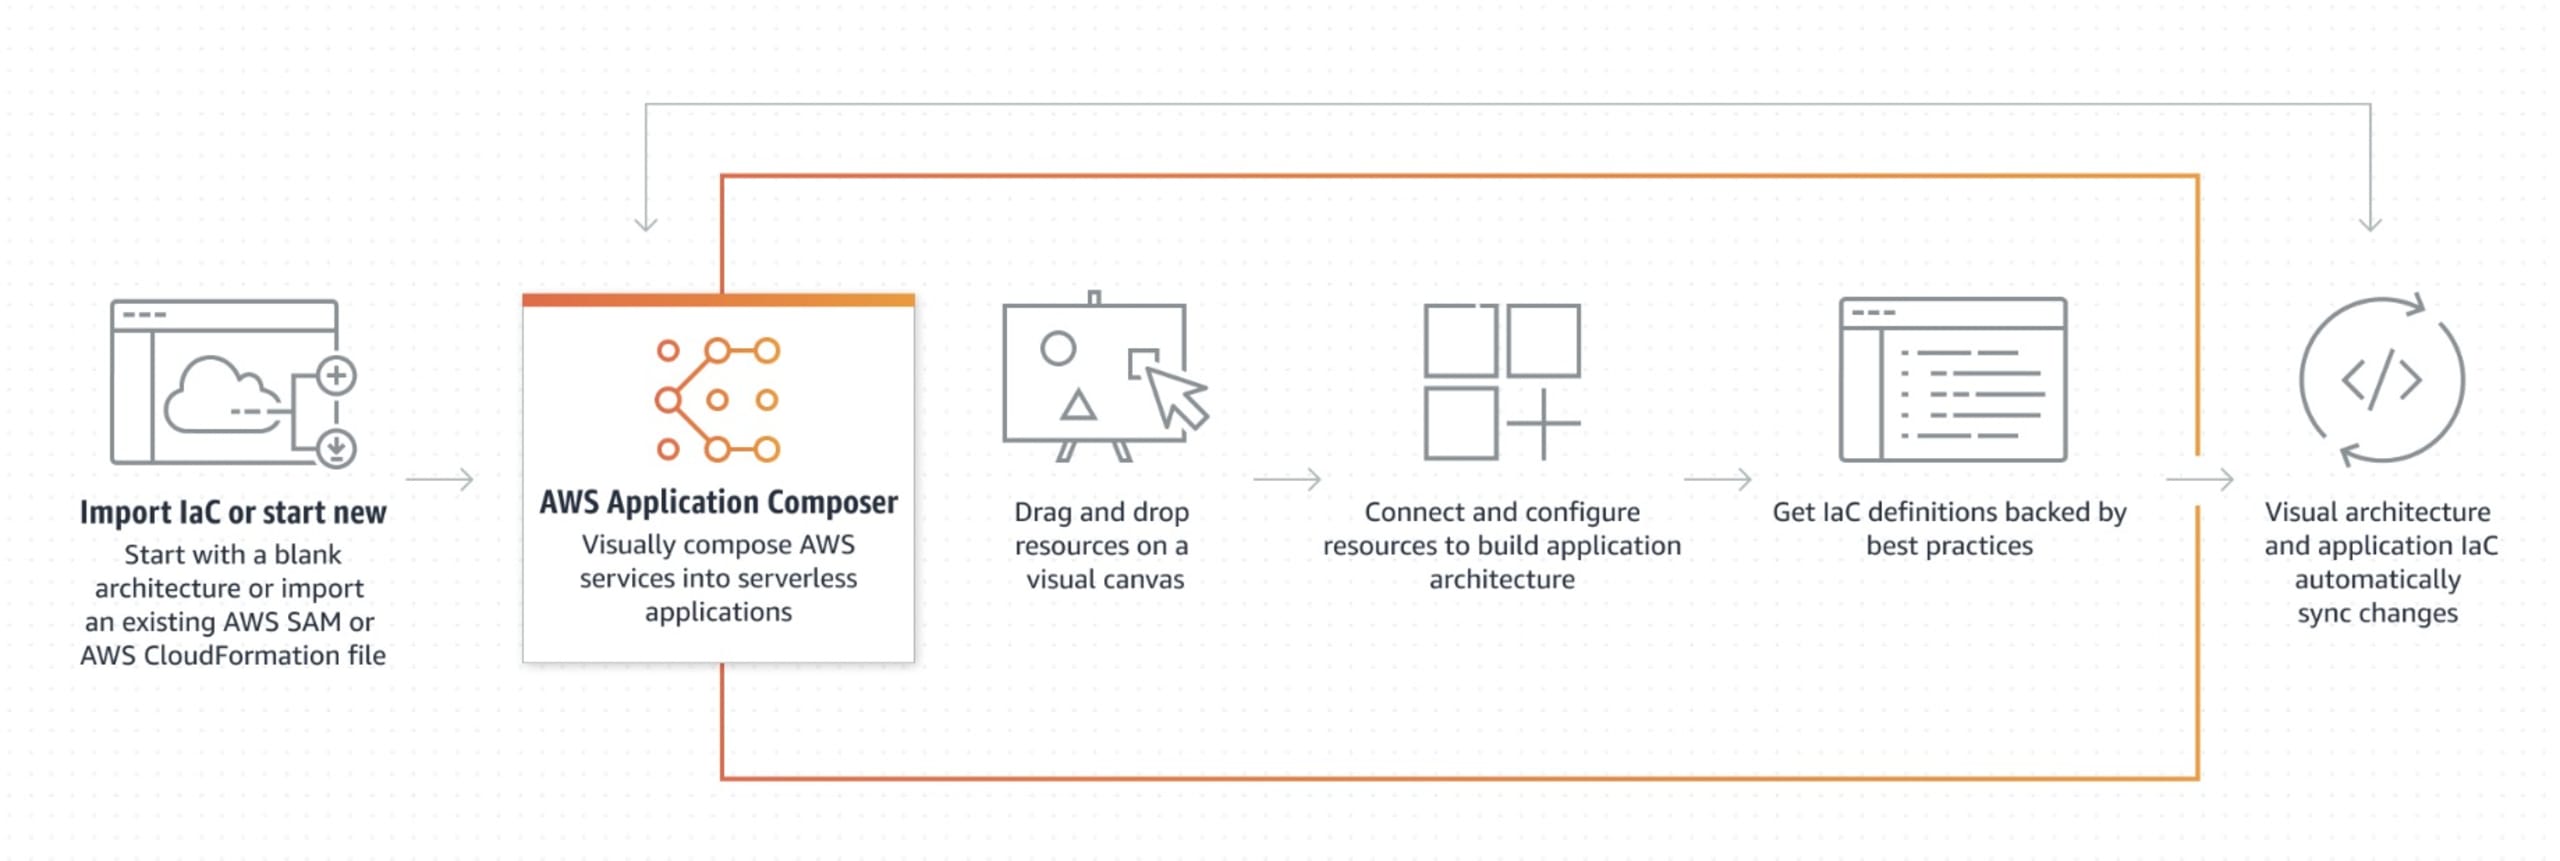
AWS Application Composer (en préversion) – Application Composer est une application accessible depuis un navigateur qui permet de concevoir visuellement des applications serverless par glisser-déposer, à partir d’IaC existants (fichiers SAM ou CloudFormation) ou en créant une nouvelle architecture. Depuis le navigateur, vous pouvez glisser-déposer les différents composants de votre nouvelle application et les relier entre eux. Le résultat est une infrastructure as code (IaC) prête à être déployée.L’outil vise à simplifier la composition d’applications à partir de services AWS compatibles avec le serverless et à aider les utilisateurs à générer des configurations et de l’IaC prêts à être déployés pour chaque service de leur architecture.
Les informations sur les intégrations avec les outils populaires de gestion du code source et Terraform sont limitées, en particulier si une entreprise dispose déjà de modèles Terraform pour déployer ses applications.
Amazon CodeCatalyst (préversion) – Amazon CodeCatalyst est un service unifié de développement logiciel qui propose aux équipes une expérience de projet intégrée réunissant les outils nécessaires pour planifier, coder, compiler, tester et déployer des applications sur AWS.
Le service s’intègre aux dépôts Github existants, à Github Actions, à Jira et à bien d’autres outils. AWS cherche peut-être à en faire la plateforme centrale pour tout ce qui touche au code, plutôt que de laisser chaque application s’appuyer sur des outils personnalisés tout au long du pipeline CI/CD. Une offre gratuite est disponible, mais le service n’est pas entièrement gratuit.
Toutefois, si vous utilisez déjà des services qui fonctionnent bien, cette solution n’est peut-être pas pertinente, mais elle pourrait convenir à de nouveaux projets. Elle pourrait simplifier tous les aspects du développement et du déploiement des applications, de la gestion du code aux pipelines et aux déploiements des applications.
Nos sessions préférées d’AWS re:Invent 2022
Maintenant que vous êtes au fait des dernières actualités en matière de sécurité, nous vous proposons quelques-unes de nos sessions préférées jusqu’à présent. Nous disons « quelques-unes », car il y en avait trop pour toutes les citer ici et nous n’avons pas encore pu visionner les 2 000 sessions. Prenez le temps d’en profiter : il y a beaucoup à apprendre et à partager.
Vos données : comment, où et quand vous en avez besoin (DAT224-L) – Disney Streaming, Intuit
Élaborer et déployer une stratégie de modernisation à grande échelle (ENT214) – Baker Tilly US, LLP
Déployer des contrôles du trafic sortant dans les environnements de production (SEC312) – Robinhood
Repenser les déploiements multicomptes pour plus de sécurité et de rapidité (NFX305) – Netflix
Surveiller des applications sur plusieurs comptes (COP316) – JP Morgan Chase
Pilier sécurité du cadre AWS Well-Architected : la sécurité cloud à grande échelle (SUP309) – Molex
Bonnes pratiques pour organiser et exploiter AWS (COP305) – Warner Bros Discovery – HBO Max
De l’idée à la production sur Amazon SageMaker, avec Thomson Reuters (AIM208)
Comment NAB a transformé l’expérience en libre-service avec Amazon Connect et le ML (BIZ207)
Comment Commonwealth Bank a simplifié son parcours de mise en conformité (COP312)
Exécuter des services sans accéder aux données (SEC327) – Présentation AWS
En plus de ces sessions préférées, vous trouverez plusieurs playlists de « présentations préférées » proposées par les intervenants. Et si vous en voulez encore plus, écoutez l’épisode consacré à la sécurité du cloud du podcast Cloud Security.
Et ne manquez pas les méchants de la sécurité cloud qui ont fait leur première apparition à re:Invent !
Si vous étiez à re:Invent cette année, nous espérons que vous avez passé un bon moment. Et si vous n’y étiez pas, lancez le streaming grâce aux liens ci-dessus. Il y avait tant de contenus passionnants sur la sécurité que nous ne voudrions pas que vous en manquiez !