Récapitulatif d’AWS re:Inforce 2022
Shilpi Bhattacharjee
8 août 2022
0 minutes de lectureVous souhaitez découvrir les temps forts de l’AWS re:Inforce de cette année ? Cet article est fait pour vous. De nombreuses annonces importantes ont été faites, notamment des nouveautés prometteuses en matière de sécurité cloud.
Dans cet article, nous reviendrons rapidement sur les objectifs de la conférence et sur les personnes qui devraient y participer, avant d’aborder les temps forts des discours d’ouverture, les mises à jour logicielles et des ressources utiles.
Qu’est-ce qu’AWS re:Inforce ?
En 2019, plusieurs événements intéressants ont marqué la sécurité cloud. Le Cloud Security Podcast a été lancé, et AWS a décidé qu’il lui fallait une conférence dédiée à la sécurité cloud AWS : AWS re:Inforce. Cet événement de deux jours réunissait des professionnels de la sécurité pour échanger sur les services, fonctionnalités et outils AWS. Il servait également de plateforme à AWS pour lancer de nouveaux produits, services et fonctionnalités de sécurité. Annulée en 2020 en raison de la pandémie, la conférence s’est tenue virtuellement en 2021, puis a fait son retour en présentiel en 2022.
Nous avons participé cette semaine à AWS re:Inforce 2022 à Boston. AWS étant l’un des principaux fournisseurs de cloud public, les temps forts et les nouveautés des discours d’ouverture nous ont apporté des éclairages utiles sur l’avenir de la sécurité cloud.
Qui devrait y participer ?
Vous vous demandez si vous devriez assister à la prochaine édition de re:Inforce ? La conférence s’adresse aux niveaux 200 à 400 (intermédiaire à expert) et constitue une excellente occasion de rencontrer toutes sortes de professionnels de la sécurité cloud : des ingénieurs et architectes aux RSSI qui utilisent AWS dans le cadre de leur stratégie cloud, ou envisagent de le faire.
C’est une excellente occasion d’échanger avec des experts AWS et de découvrir leur vision du secteur, ainsi que les tendances et préoccupations que leurs clients leur font remonter — parfois sous forme de conférences lors de l’événement. Vous y vivrez sans aucun doute des moments intéressants qui vous aideront à vous sentir moins seul dans le monde de la sécurité.
Si la sécurité vous passionne, que vous travaillez actuellement avec AWS ou souhaitez en savoir plus sur la façon dont AWS peut vous aider à relever vos défis de sécurité, cette conférence vaut le détour. Les présentations sont mises à disposition en ligne juste après la conférence, mais les discussions informelles avec des experts et les échanges techniques en présentiel suffisent à justifier le déplacement.
Par ailleurs, fwd:cloudsec — l’une des conférences indépendantes de la communauté de sécurité cloud les plus importantes et les plus connues — a généralement lieu la veille d’AWS re:Inforce. C’est donc une excellente semaine pour faire le plein de connaissances et d’idées sur la sécurité cloud. Il pourrait même y avoir une rencontre Cloud Security à proximité.
Maintenant que vous savez ce qu’est AWS re:Inforce et que nous vous avons peut-être convaincu d’y participer, voici les principaux enseignements et nouveautés que vous avez peut-être manqués cette année.
Principaux enseignements du discours d’ouverture d’AWS re:Inforce
La sécurité doit être intégrée dès le départ
Stephen Schmidt, directeur de la sécurité chez Amazon, a souligné un message essentiel : la sécurité doit être intégrée aux produits et aux services. La sécurité de l’infrastructure en tant que code (IaC), la sécurité pensée d’abord pour les développeurs, l’analyse de la composition logicielle et la détection des secrets seront au cœur des préoccupations du secteur de la sécurité cloud dans les années à venir. Une sécurité complète ne s’ajoute pas après la construction : elle doit être une priorité dès le début du processus. C’est pourquoi AWS la recommande à ses clients comme bonne pratique.
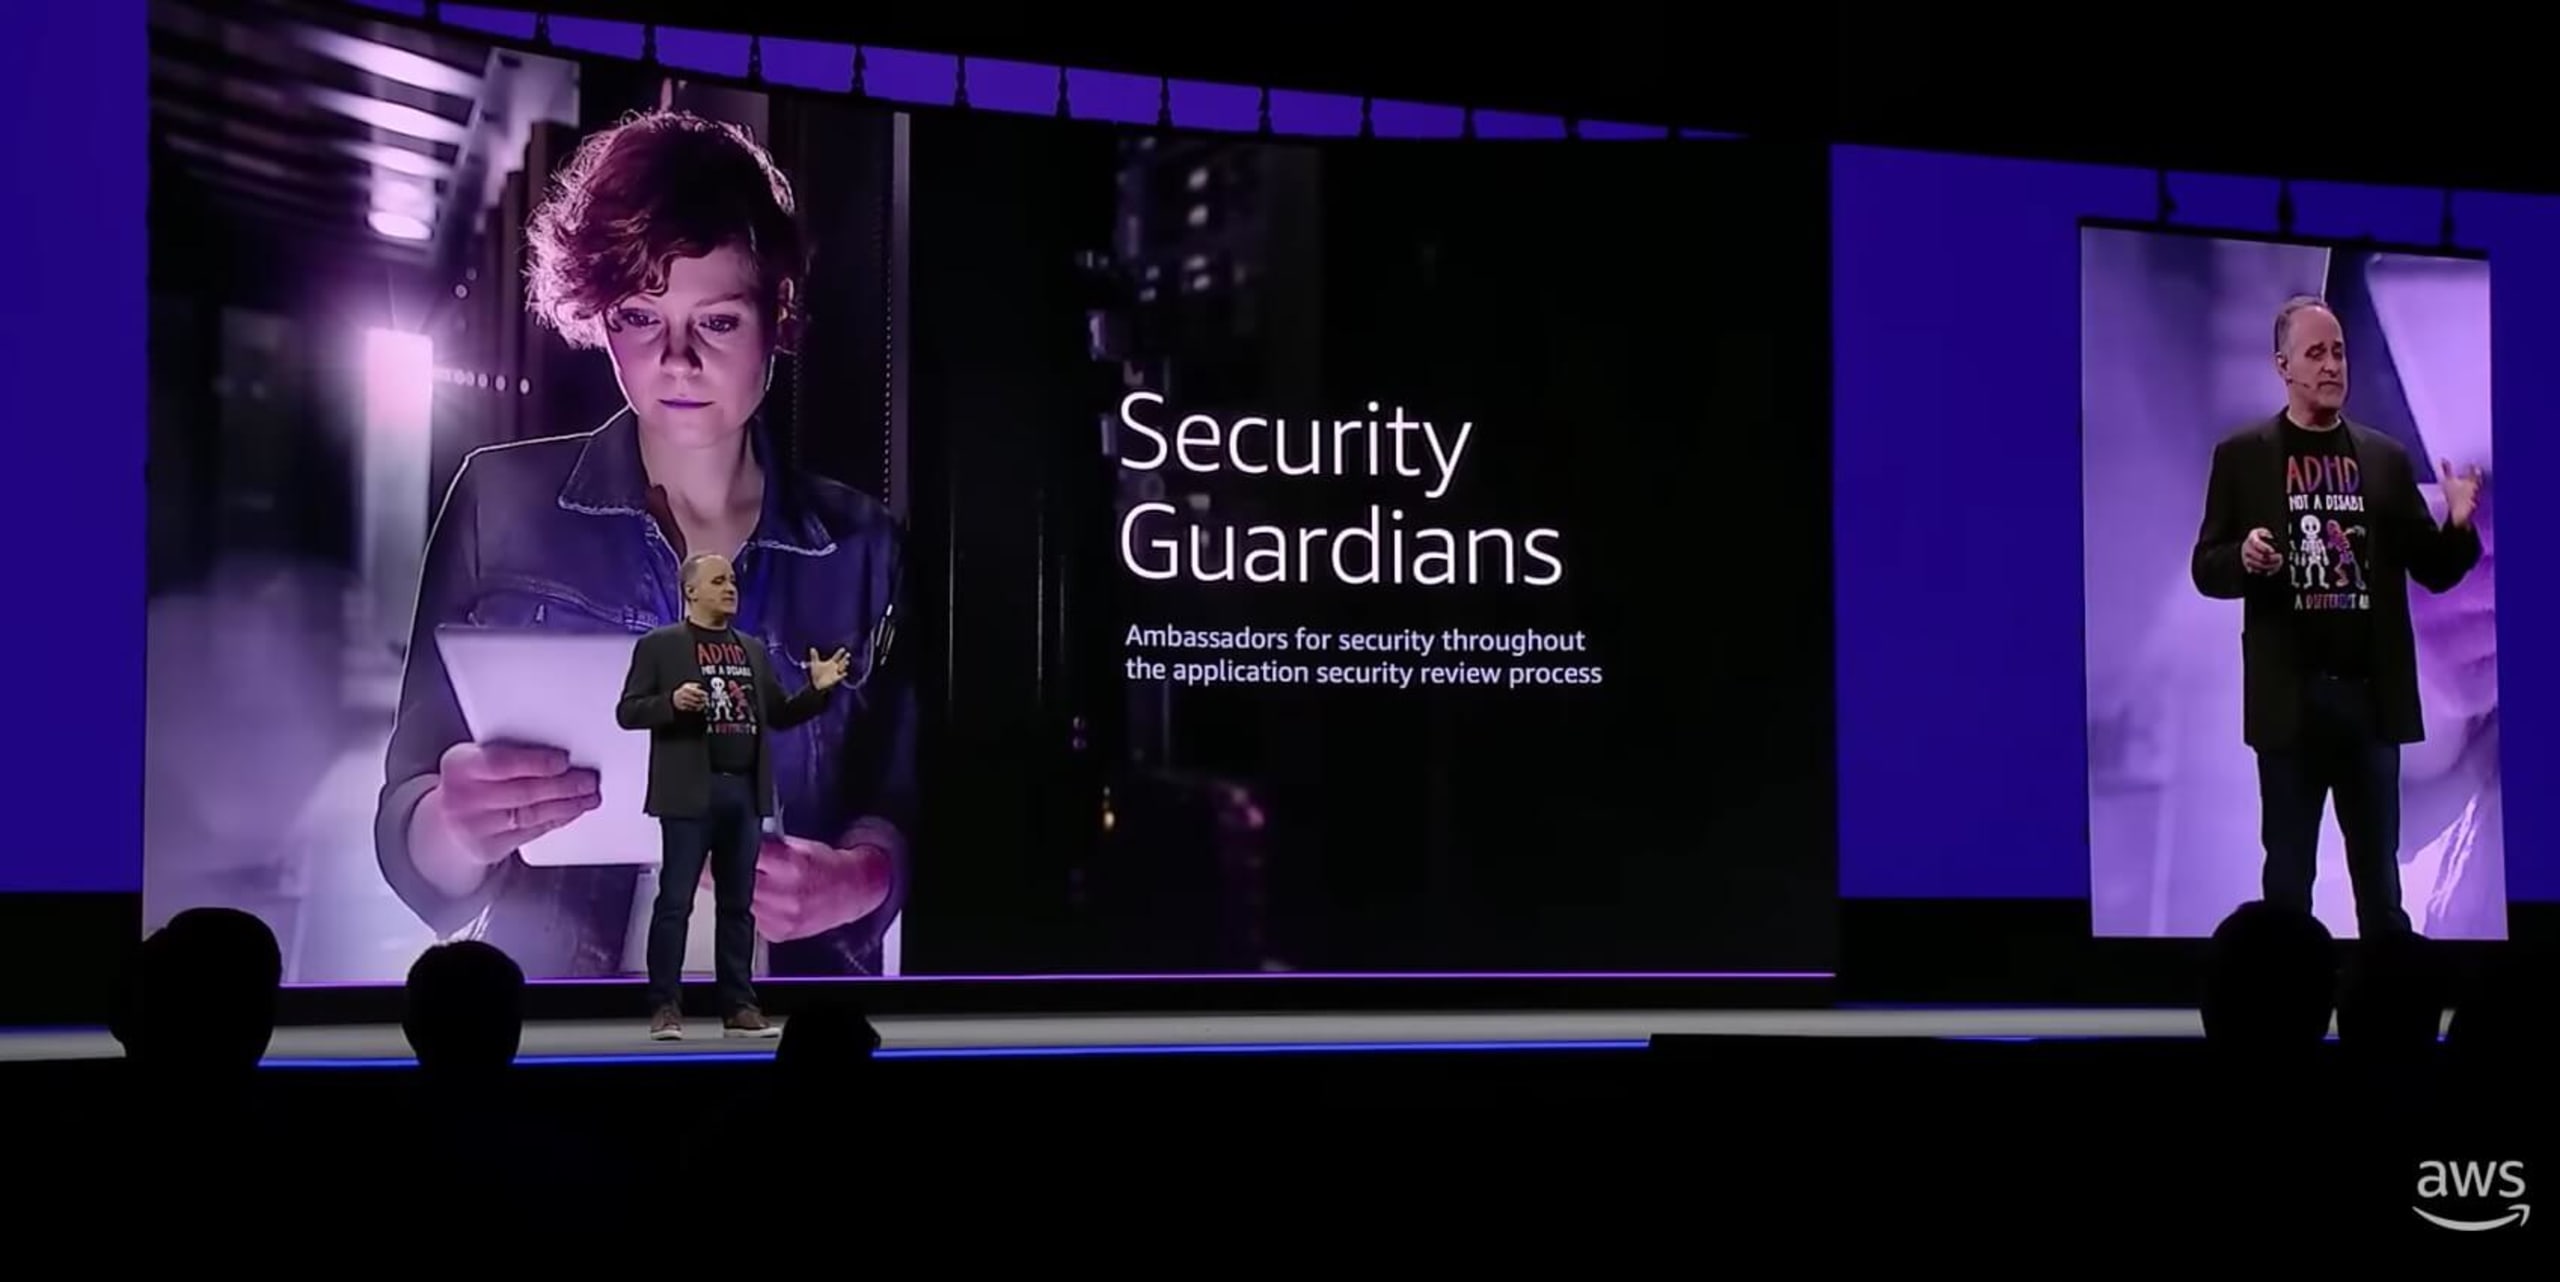
Il a évoqué la possibilité de confier aux ingénieurs en développement logiciel le rôle de Security Guardians, sans qu’ils relèvent des équipes de sécurité de l’organisation. Cela ressemblerait beaucoup au programme de Security Champions que Snyk encourage, intégré aux programmes DevSecOps ou de sécurité des applications axés sur les développeurs déjà en place dans votre entreprise.
Les échanges avec des professionnels et des experts de la sécurité cloud lors de l’événement, ainsi que sur différents forums comme l’espace Twitter consacré au récapitulatif d’AWS re:Inforce 2022, ont montré clairement que le clickops — le passage d’une sécurité décentralisée à une sécurité centralisée — représente une évolution naturelle du cloud, au même titre que l’automatisation, qui permet de réduire les tâches chronophages.
Leena Smart, de MongoDB, a également partagé son expérience de la mise en place d’un programme de Security Champions efficace depuis plus de deux ans et donné des conseils sur les mesures que d’autres équipes peuvent prendre pour en tirer les mêmes avantages.
Des politiques fondées sur l’identité et des autorisations adaptées
Les échanges autour de la gestion des identités et des accès (IAM) et du moindre privilège — autrement dit, savoir qui a accès à quoi et pourquoi — ont toujours été importants dans le contexte du cloud.
Schmidt a parfaitement résumé le sujet en déclarant : « Un environnement excessivement permissif vous garantit des maux de tête. » Les participants se sont intéressés à la technologie des graphes et à la capacité des solutions de sécurité cloud à offrir une visibilité claire et facile à comprendre sur des autorisations d’identité complexes. CJ Moses, vice-président et directeur de la sécurité de l’information chez AWS, a repris les idées de Schmidt dans son discours d’ouverture : intégrer la sécurité au pipeline CI/CD et au cycle de développement logiciel (SDLC) permettra d’accélérer les revues de sécurité et d’en faire une étape sans heurts.
Quelles sont mes données sensibles et comment les repérer ?
Après les failles et les vulnérabilités révélées cette année (Log4J, je pense à toi), beaucoup cherchent à savoir quelles sont leurs données sensibles, comment les repérer et s’assurer qu’elles sont protégées comme il se doit. Schmidt a indiqué — et nous sommes d’accord — que les données stockées doivent être maîtrisées de façon intentionnelle et chiffrées.
Le secteur a fortement besoin de contexte sur les vulnérabilités, alors qu’il doit composer avec le manque de ressources et la fatigue liée à l’excès d’alertes et de tableaux de bord. Les équipes réclament davantage d’automatisation et de priorisation pour savoir ce qui est critique à l’instant présent et quelles ressources sont exposées si elles ne respectent pas la politique de sécurité de l’organisation.
Plus forts ensemble et grâce à une défense en profondeur
Le discours d’ouverture a fortement mis en avant l’idée que nous sommes plus forts ensemble, en tant qu’organisation et en tant que communauté. CJ Moses a ajouté que nous gagnons et perdons ensemble, et que la culture de la sécurité doit faire de chacun un acteur responsable. Il a précisé que la sécurité ne doit pas être le « bureau du non », mais un partenaire qui répond « oui, mais… ».
Cela s’applique probablement aussi aux fournisseurs de sécurité cloud. Mais, comme quelqu’un me l’a déjà fait remarquer, un partage des responsabilités sans rôles clairement définis peut aboutir à ce que personne ne prenne ses responsabilités.
L’importance d’une approche véritablement globale a également été soulignée. Les organisations doivent adopter une stratégie de défense en profondeur, car n’importe quel contrôle peut échouer à lui seul. À mesure qu’elles adoptent le cloud, elles peuvent s’attendre à mettre en place plusieurs niveaux de défense et à mieux comprendre le partage des responsabilités.
Les nouveautés et leur impact sur les professionnels de la sécurité cloud
Les raisons de participer à AWS re:Inforce ne manquent pas, mais c’est aussi là que sont annoncés les nouveaux produits et fonctionnalités de sécurité AWS.
Alors, que nous réservait cette année, et qu’est-ce que cela signifie concrètement ? Aucun nouveau service majeur n’a été lancé, mais certains ont été renommés et relancés, tandis que plusieurs fonctionnalités ont été ajoutées aux services existants. Certaines limites ont été relevées (par exemple, la détection des logiciels malveillants de GuardDuty ne lance une analyse qu’après la détection d’un problème et n’effectue pas d’analyse latérale), mais ces changements ont été bien accueillis : ils contribuent à démocratiser la sécurité auprès des organisations qui ne disposent pas forcément d’une expertise approfondie en sécurité cloud.
Protection contre les logiciels malveillants des volumes EBS avec Amazon GuardDuty et intégrations à Security Hub
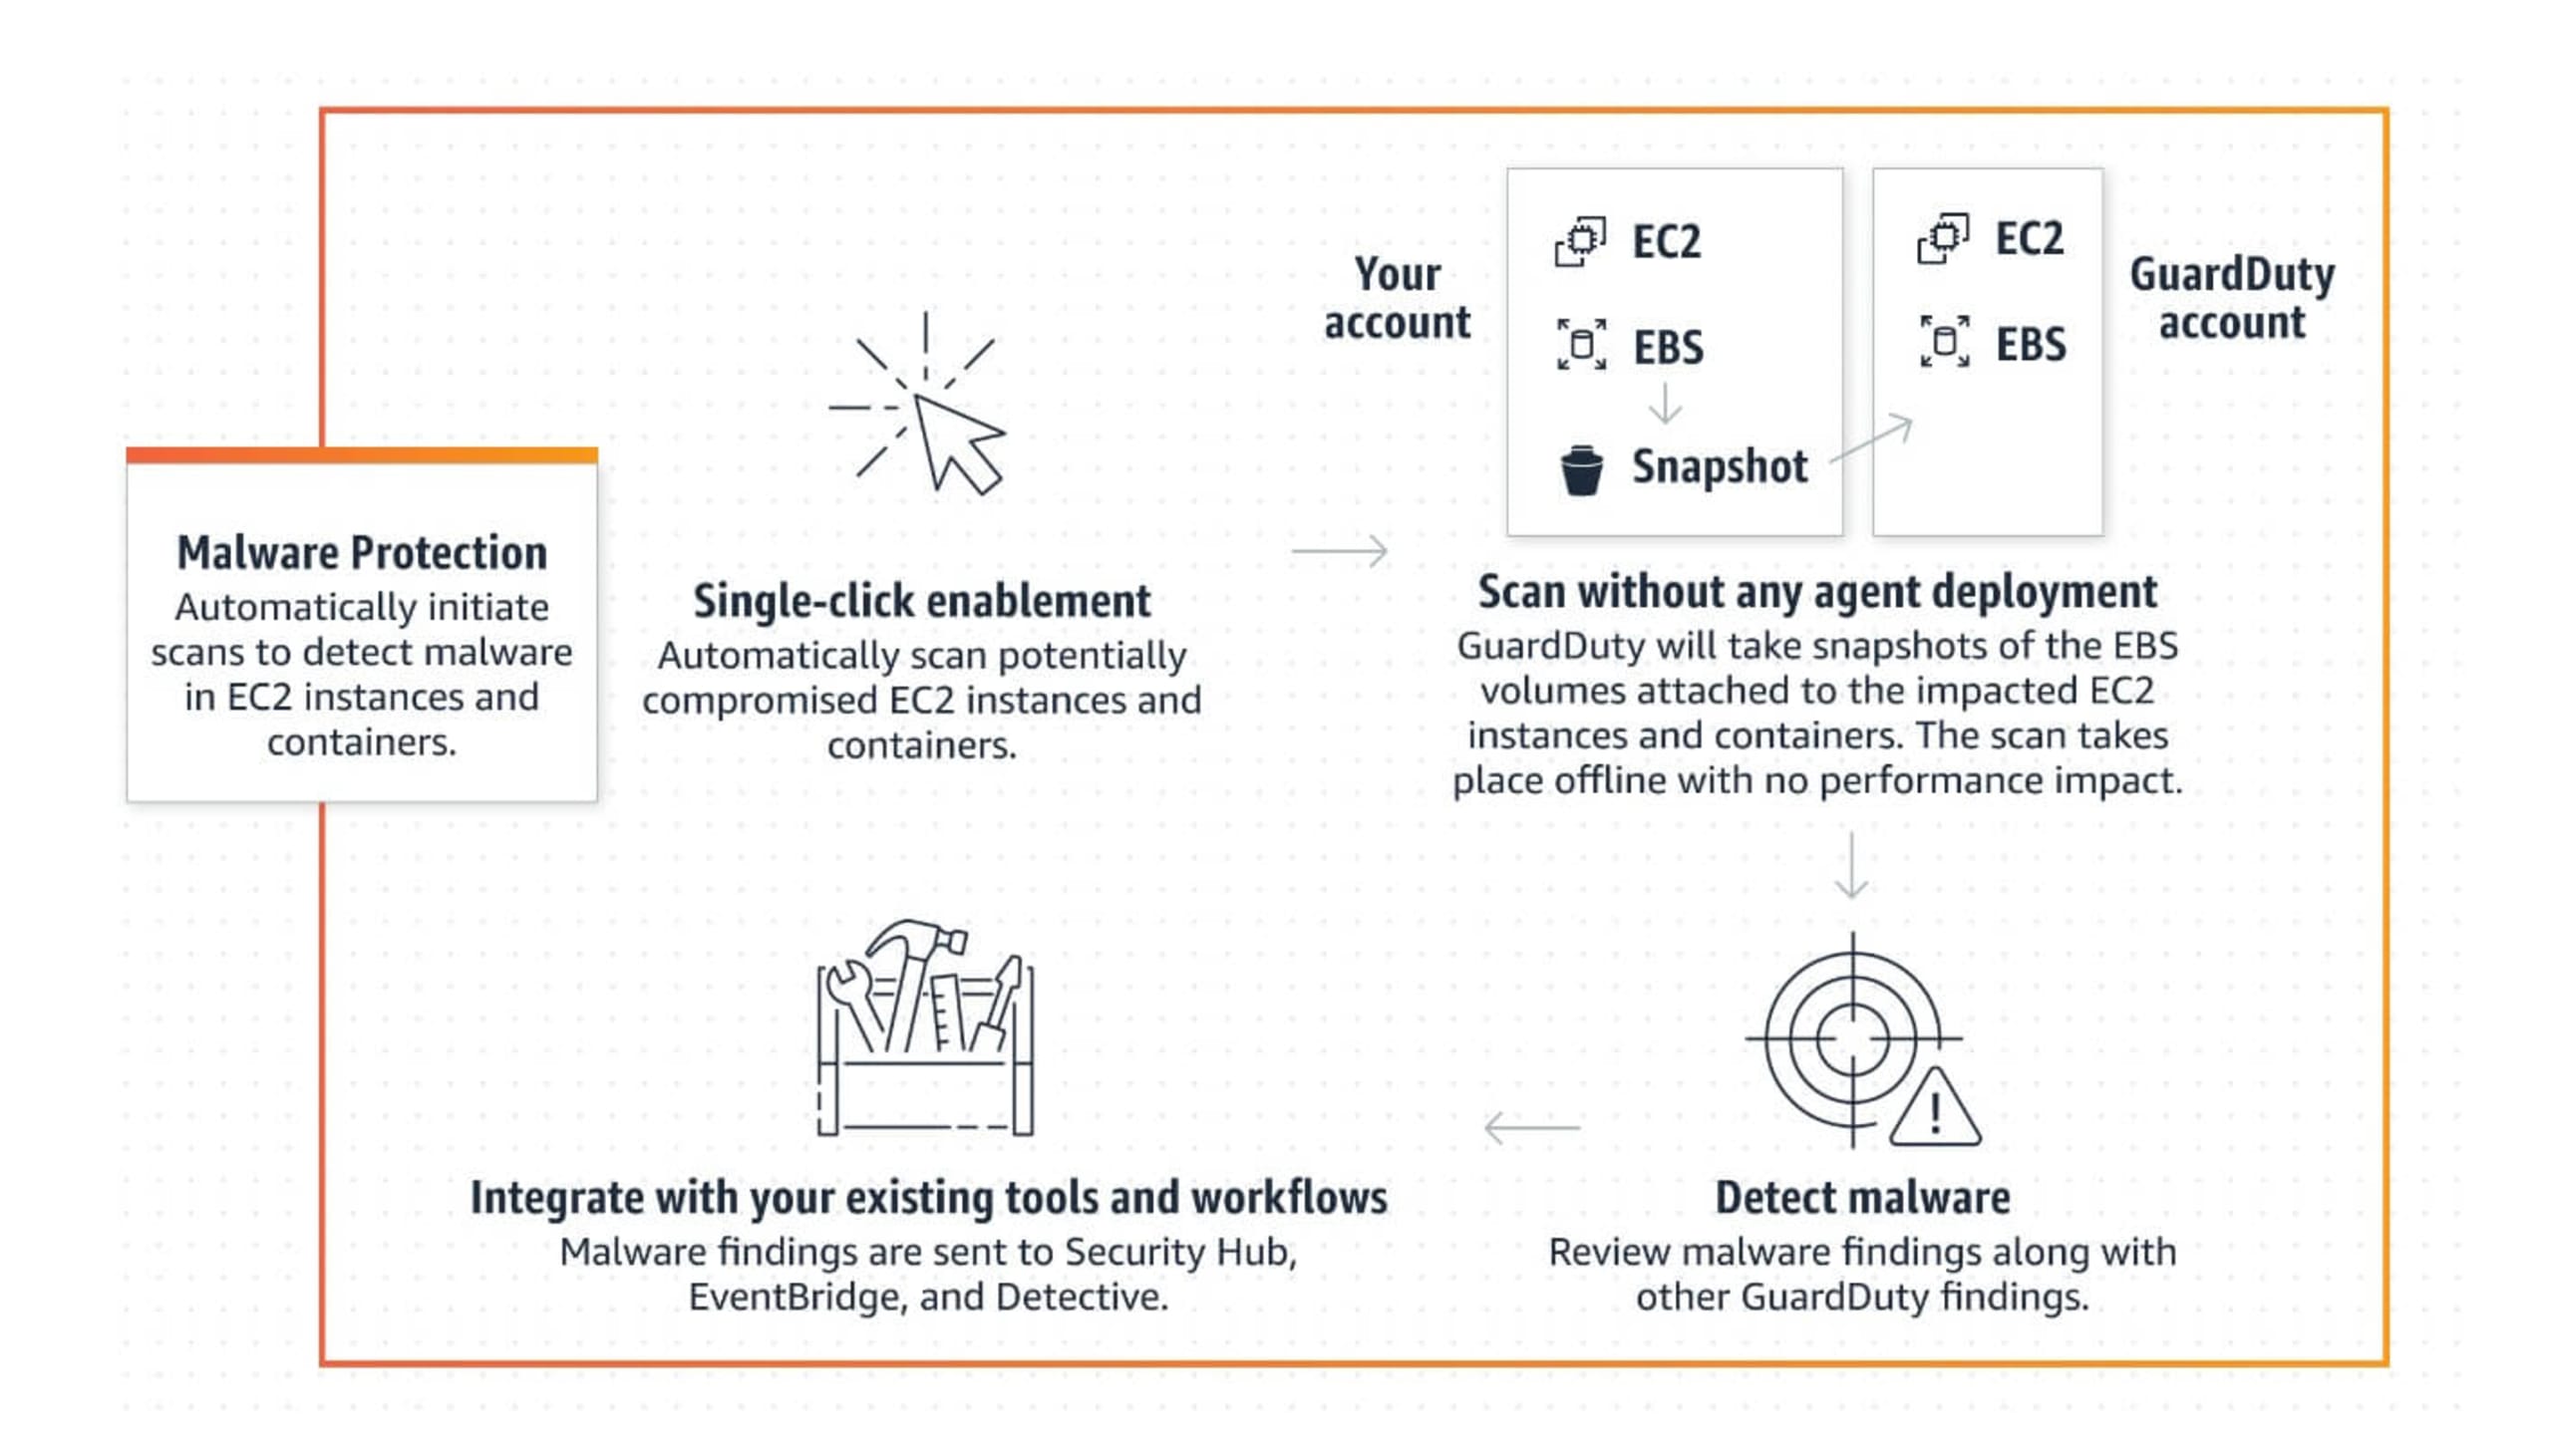
Amazon GuardDuty existe depuis 2017 et a été conçu pour détecter intelligemment les menaces dans vos comptes AWS. Son service de détection des menaces surveille en continu vos comptes et charges de travail AWS à la recherche d’activités malveillantes, et fournit des résultats de sécurité pour faciliter la visibilité et la remédiation. À ne pas confondre avec Amazon Inspector, l’outil d’analyse des vulnérabilités qui repère les problèmes de sécurité potentiels dans vos instances EC2. Amazon a annoncé l’ajout d’une protection sans agent contre les logiciels malveillants à Amazon GuardDuty. Amazon GuardDuty surveillait déjà les activités malveillantes, mais peut désormais détecter si vos instances EC2 ou vos charges de travail de conteneurs exécutées sur EC2 se comportent de façon malveillante. Ces résultats sont automatiquement envoyés à votre console GuardDuty, puis transmis par Amazon EventBridge (service d’événements sans serveur) à AWS Security Hub (service de gestion de la posture de sécurité cloud) et à AWS Detective pour l’investigation des incidents.
Vous vous demandez en quoi cela diffère d’AWS Inspector ? Vous n’êtes pas seul. Ces services sont conçus pour se compléter et protéger différentes couches. AWS Inspector protège contre les vulnérabilités, qui peuvent servir de point d’entrée aux attaquants, tandis qu’Amazon GuardDuty Malware Protection protège contre les logiciels malveillants qui touchent les charges de travail en cours d’exécution.
Le point de vue d’un professionnel :
Dans certaines organisations, les développeurs sont souvent chargés de tâches de sécurité afin de satisfaire aux exigences de conformité. L’annonce de mises à jour comme celle-ci peut contribuer à une adoption plus large de services tels qu’AWS GuardDuty.
Amazon Detective pour Elastic Kubernetes Service (EKS)
Pour celles et ceux qui suivent le sujet, la version préliminaire d’Amazon Detective a été lancée lors de la toute première édition de re:Inforce en 2019, puis le service a été mis à la disposition de tous en mars 2020. Il s’agit d’un service AWS entièrement géré qui rassemble AWS CloudTrail, les journaux de flux VPC et Amazon GuardDuty.
Ces trois services enregistrent ce qui se passe dans votre compte AWS. Mais lorsqu’un problème de sécurité survient, vous devez toujours interpréter ces journaux pour comprendre ce qui s’est réellement passé. C’est là qu’intervient Amazon Detective : il combine les journaux de ces trois services, y ajoute une touche (ou peut-être davantage) d’apprentissage automatique, un soupçon d’analyse statistique et un peu de théorie des graphes pour vous apporter une réponse pertinente.
AWS Cloud Trail vous indique qui a fait quoi dans votre environnement en enregistrant l’activité du compte, l’utilisation des API et les actions effectuées dans l’ensemble de votre infrastructure.
Les journaux de flux VPC recueillent des informations sur le trafic IP entrant et sortant des interfaces réseau de votre cloud privé virtuel.
Le service est désormais étendu à EKS. Vous pouvez donc utiliser ces mêmes outils pour trouver la cause première des problèmes de sécurité et des activités suspectes dans vos clusters EKS, même avec l’adoption croissante de Kubernetes pour déployer des charges de travail sur AWS.
Le point de vue d’un professionnel :
Les utilisateurs d’EKS n’ont désormais plus besoin de recourir à des solutions de fortune pour commencer à examiner les journaux de leurs environnements Kubernetes. Ils peuvent également exploiter AWS Detective pour leurs instances EKS afin d’obtenir des métriques supplémentaires.
AWS SSO (Single Sign-On) renommé IAM Identity Center
Compte tenu de l’importance du moindre privilège, ce changement est logique. Les bonnes pratiques IAM recommandent de segmenter les charges de travail et les environnements dans des comptes AWS distincts. Or, nous ne disposions pas des outils nécessaires pour le faire, et certains utilisateurs se sont tournés vers AWS SSO pour y parvenir.
Avec ce changement de nom, AWS incite davantage d’utilisateurs à prendre cette direction et fait d’IAM Identity Center, désormais renommé, le point central de gestion des accès dans AWS.
Identity Center prend désormais aussi en charge les autorisations, les limites d’autorisations et les politiques IAM gérées par le client, tandis qu’AWS Lambda prend désormais en charge l’autorisation fondée sur des balises. Les accès peuvent ainsi être adaptés à des comptes spécifiques, ce qui améliore la gestion des autorisations à grande échelle.
Le point de vue d’un professionnel :
Il s’agit d’un changement modeste, mais important, dans la mise en place de la gestion des identités et des accès. Faire du Single Sign-On le principal mécanisme de gestion des identités réduit le recours aux utilisateurs AWS IAM et aux clés d’accès divulguées, souvent à l’origine de failles de sécurité.
Nouvelle fonctionnalité de validation des objets Amazon S3 pour Amazon Macie
Amazon Macie est le service entièrement géré de sécurité et de confidentialité des données d’Amazon. Il utilise le machine learning et la reconnaissance de motifs pour détecter et protéger vos données sensibles dans AWS. Il permet désormais de récupérer en un clic et temporairement jusqu’à 10 exemples de données sensibles détectées dans Amazon Simple Storage Service.
Le point de vue d’un professionnel :
Auparavant, vous ne pouviez voir que l’emplacement des données sensibles. Vous pouvez maintenant voir l’emplacement et le contenu des objets S3 identifiés comme sensibles.
AWS Config prend désormais en charge les scores de conformité
AWS a également annoncé qu’AWS Config prend désormais en charge les scores de conformité, en complément des conformance packs. Vous pouvez ainsi savoir quelles ressources respectent un ensemble d’exigences définies dans le périmètre d’un conformance pack. Les scores de conformité sont envoyés aux métriques Amazon CloudWatch, ce qui permet de suivre leur évolution dans le temps.
Le point de vue d’un professionnel :
Si vous utilisez déjà AWS Config, mais pas de CSPM ni d’outil similaire pour mesurer les scores de conformité, cette nouveauté est la bienvenue.
AWS Control Tower adopte la journalisation AWS CloudTrail à l’échelle de l’organisation
AWS Control Tower intègre désormais la journalisation AWS CloudTrail à l’échelle de l’organisation dans la version 3.0 de sa landing zone. La version précédente, lancée lors de re:Inforce en 2019, fournissait une landing zone pour configurer et gouverner un environnement AWS sécurisé composé de plusieurs comptes. Désormais, une piste AWS CloudTrail sera déployée dans votre compte de gestion afin de journaliser automatiquement les actions de tous les comptes membres de votre organisation.
Le point de vue d’un professionnel :
Beaucoup pensent encore que Control Tower n’a pas suivi l’évolution des bonnes pratiques de sécurité. Pourtant, pour certaines organisations, notamment les petites et moyennes structures disposant de ressources et d’expertise limitées, cet outil permet de gérer leurs comptes et leurs garde-fous.
AWS Wickr (en version préliminaire)
Amazon a acquis Wickr en juin de l’année dernière et a annoncé la disponibilité d’AWS Wickr en version préliminaire. Ce service de communication d’entreprise chiffré de bout en bout permet de collaborer en toute sécurité par messagerie, appels vocaux et vidéo, partage de fichiers et partage d’écran.
Le point de vue d’un professionnel :
Cette initiative pourrait être intéressante dans un monde du travail à distance en pleine évolution. À en juger par sa page d’accueil, Wickr cible les militaires, les agences gouvernementales, les entreprises et les particuliers — probablement dans cet ordre.
AWS Marketplace Vendor Insights (en version préliminaire)
Pour simplifier le processus complexe d’évaluation des risques liés aux logiciels tiers, les vendeurs peuvent désormais partager des informations sur la sécurité et la conformité via AWS Marketplace. Sur le plan de la sécurité, AWS Marketplace Vendor Insights vérifie au total 150 critères et affiche en temps réel les certifications de sécurité ainsi que d’autres informations.
Le point de vue d’un professionnel :
Les certifications de sécurité des vendeurs Marketplace seront mises à jour tous les 7 jours. C’est un ajout bienvenu pour contrer le risque toujours croissant d’une chaîne d’approvisionnement numérique compromise.
Relance de l’AWS Security Competency pour les partenaires
L’AWS Security Competency pour les partenaires existe depuis longtemps, mais AWS vient de relancer le programme en le regroupant en huit nouvelles catégories. Ces catégories correspondent aux problèmes de sécurité courants auxquels les entreprises sont confrontées. Il n’est donc pas surprenant d’y retrouver des sujets comme la gestion des identités et des accès (IAM), la protection des données, la réponse aux menaces et la sécurité des applications.
Le point de vue d’un professionnel :
Les professionnels pourront identifier des partenaires potentiels possédant des compétences précises, plutôt que de s’appuyer sur une compétence générale qui déconcertait de nombreux clients AWS.
Bilan de re:Inforce
Les passionnés de sécurité AWS et les professionnels souhaitant échanger avec d’autres personnes qui utilisent AWS pour relever des défis de sécurité attendaient depuis longtemps AWS re:Inforce 2022.
La mise en œuvre de la sécurité dès le début du cycle, la priorité accordée au moindre privilège, à IAM, à la visibilité des données et à la sécurité figuraient parmi les principaux enseignements de la conférence. Ces thèmes ont été mis en avant par le changement de marque, la relance et l’ajout de nouvelles fonctionnalités. Aucune annonce majeure n’a été faite, mais les personnes qui suivent le sujet de près estiment que des progrès ont été accomplis dans la bonne direction. La voie à suivre consiste à démocratiser la sécurité et à rappeler qu’elle doit être prise en charge par davantage que quelques personnes au sein d’une organisation.
Pour en savoir plus sur AWS Security, consultez la série AWS du podcast Cloud Security ou notre épisode consacré au bilan et aux temps forts d’AWS re:Inforce 2022.
Le saviez-vous ? Snyk travaille en étroite collaboration avec AWS pour tirer parti d’intégrations fluides avec des services AWS tels qu’AWS CodePipeline, Amazon ECR et Amazon EKS, et ainsi appliquer des solutions de sécurité évolutives à l’ensemble de votre workflow de développement. Pour en savoir plus, cliquez ici.


