Sécurité cloud à Blackhat et Defcon 2022
Shilpi Bhattacharjee
6 septembre 2022
0 minutes de lecturePendant un peu plus d’une semaine, à Vegas, la plupart des membres de la communauté de la cybersécurité — hackers, équipes bleues, équipes rouges, chasseurs de primes aux bugs et, désormais, spécialistes de la sécurité cloud — se retrouvent pour discuter autour d’une cabane, faire la fête, apprendre et échanger sur la cybersécurité et le hacking. Au programme : conférences, ateliers et formations organisés par Blackhat, Defcon, Bsides Vegas,et The Diana Initiative — bienvenue au Hacker Summer Camp.
Qu’est-ce que le Hacker Summer Camp ?
Ce terme désigne un peu plus d’une semaine de conférences et d’événements qui se déroulent généralement à Las Vegas. Le Hacker Summer Camp regroupe notamment :
Blackhat -Pour sa 25e édition, Blackhat a été créé afin d’informer la communauté de la sécurité de l’information sur les activités des black hats. C’est l’un des événements les plus formels et les plus orientés entreprise du Hacker Summer Camp. On y trouve généralement des conférences, appelées « briefings », ainsi que des ateliers et des formations plus techniques que dans les événements similaires. Il y avait aussi beaucoup de cadeaux promotionnels, ce qui fait toujours plaisir à ceux d’entre nous qui veulent secrètement étoffer leur collection de t-shirts de sport (c’est pour un ami, c’est pour ça qu’il m’en faut deux :D).
Defcon -Pour sa 30e édition, Defcon est la plus grande conférence de hackers. Elle est réputée pour ses villages, sortes de mini-rencontres à part entière, et pour la culture des badges : chaque village a le sien. Il y a un village pour tout ce que vous pouvez imaginer pirater, ainsi que pour différentes communautés. Si la sécurité cloud vous intéresse, rendez-vous au Cloud Village, qui propose de nombreuses conférences et activités sur le sujet. Vous trouverez aussi des conférences et des tables rondes sur la sécurité cloud au Appsec Village, au Blue Team Village et dans d’autres villages. La conférence ne bénéficie d’aucun sponsoring d’entreprise et est financée uniquement par la vente de badges et de t-shirts. Chaque badge est conçu pour être piratable, et certains comportent des éléments qui invitent à échanger avec d’autres participants, afin de faciliter les rencontres entre hackers. Retrouvez la liste complète des villages ici.
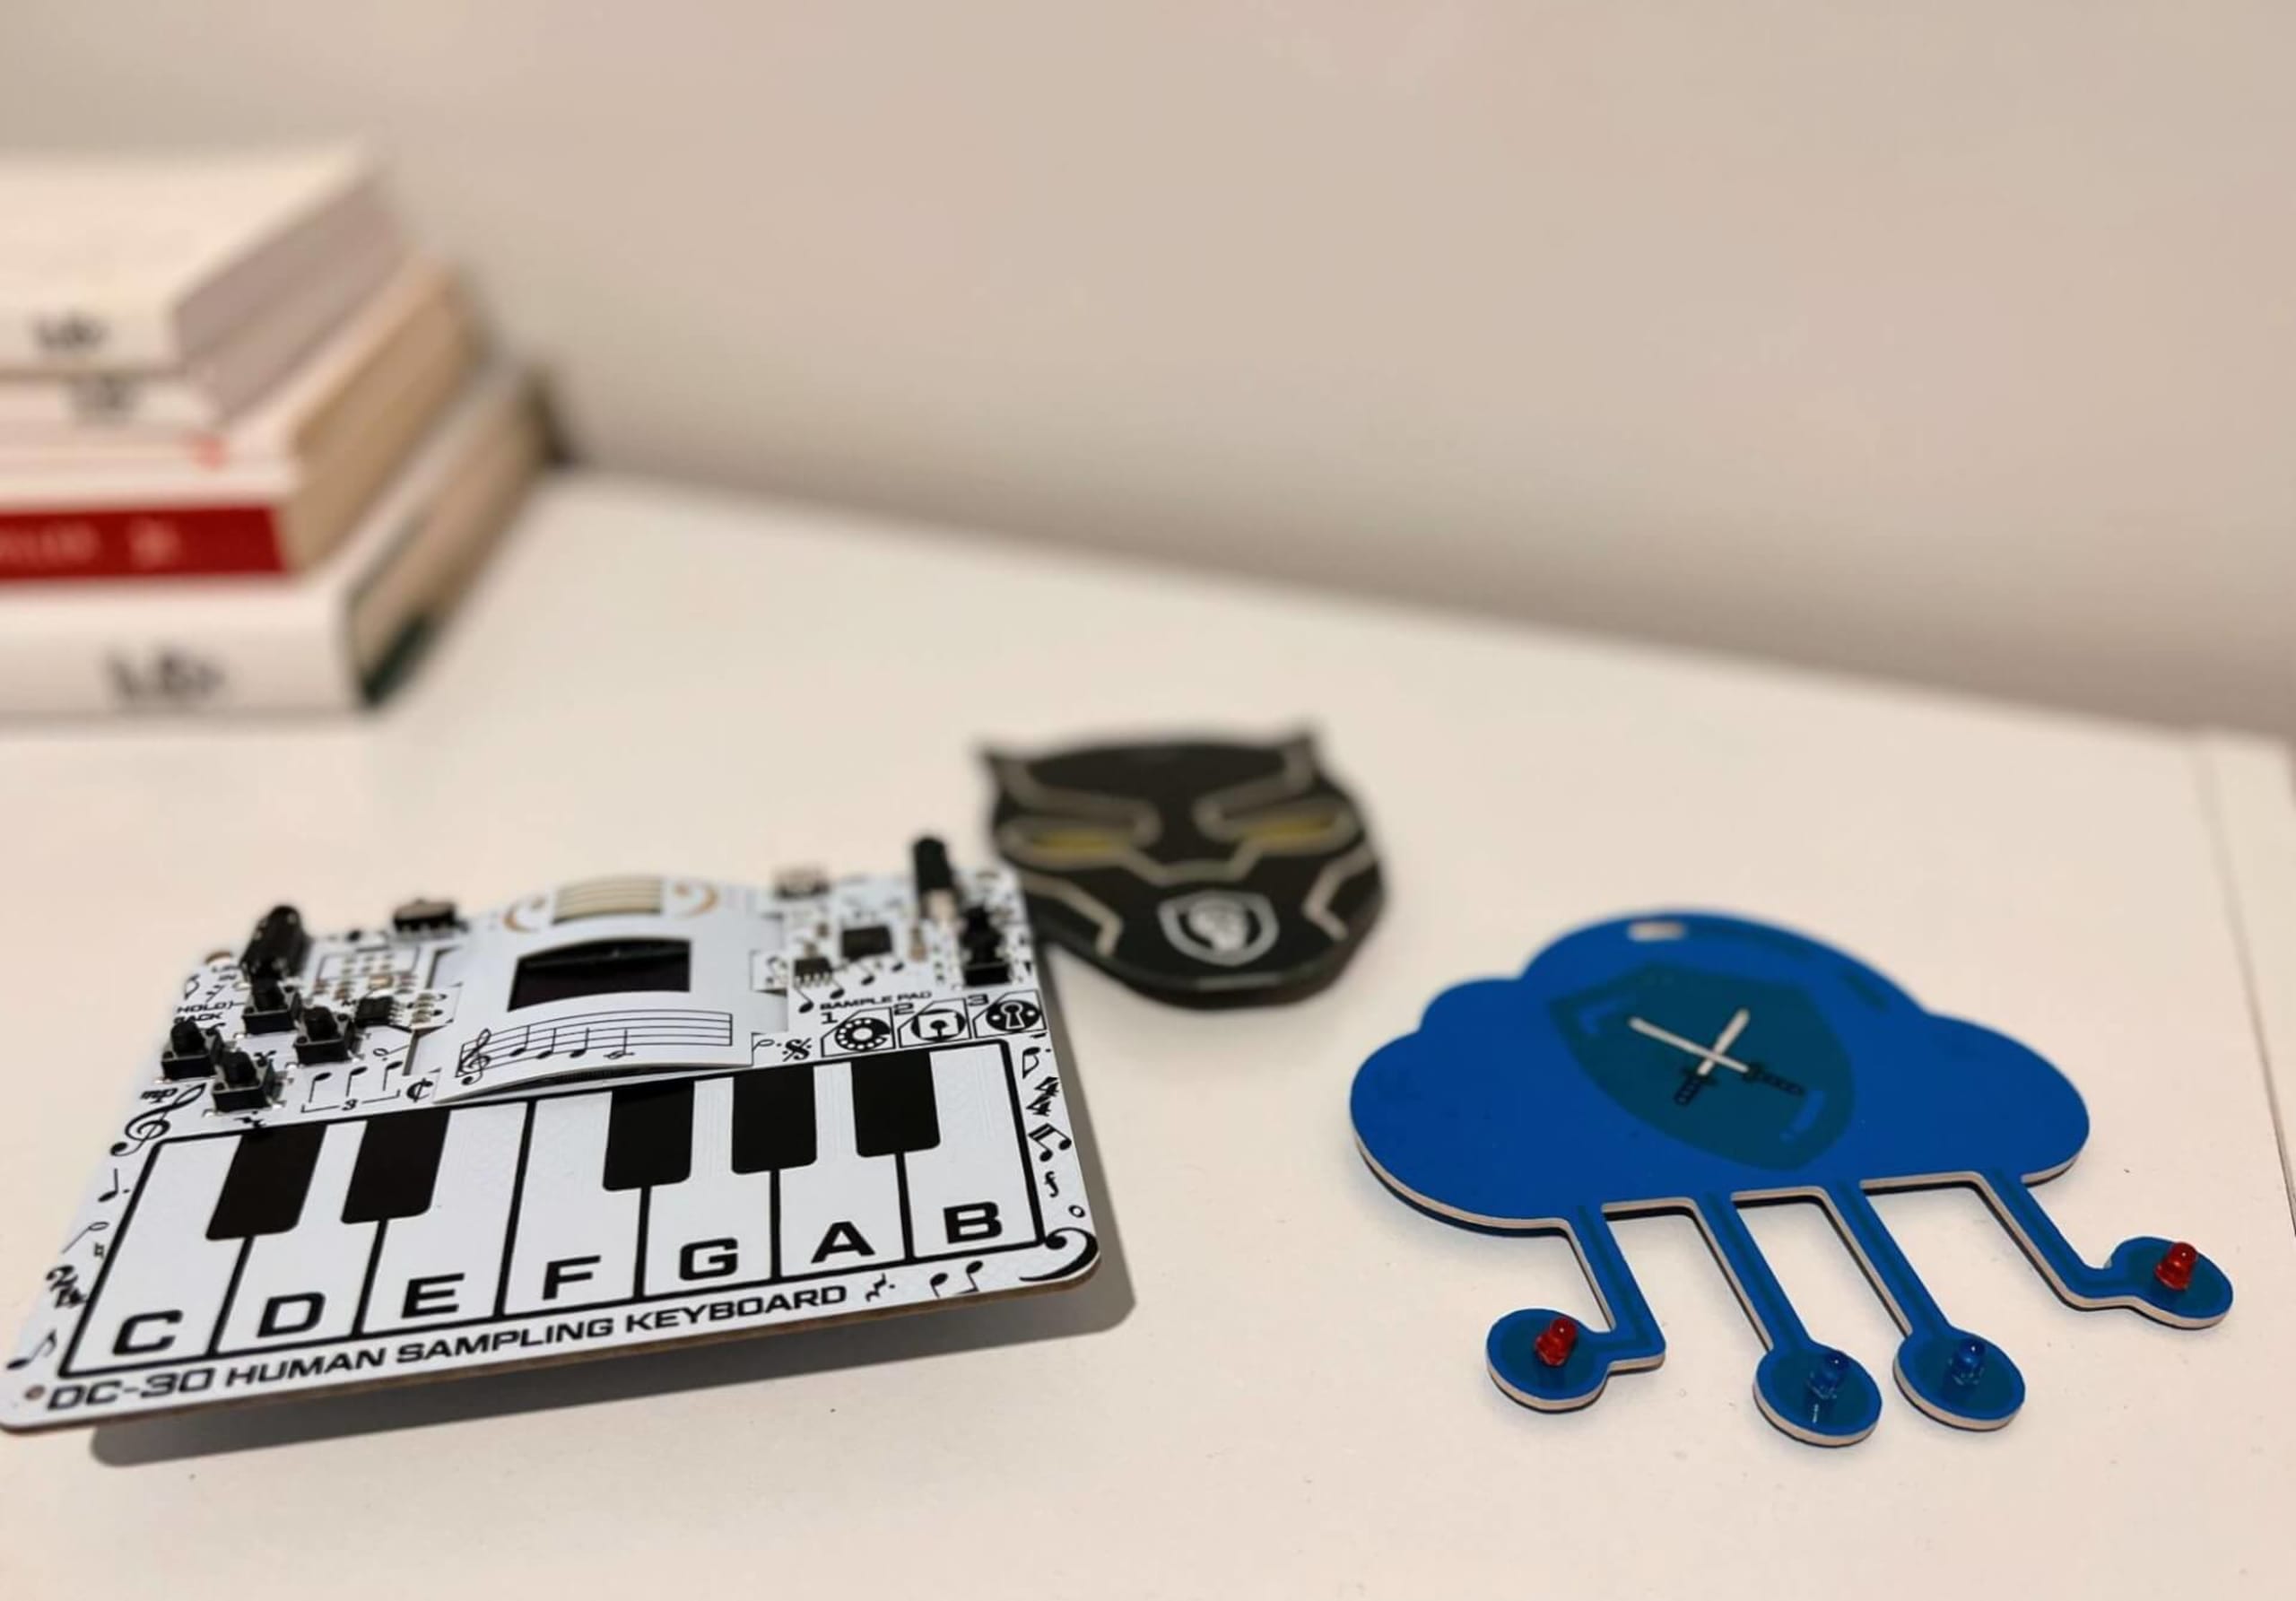
Bsides Vegas- comme les autres événements Bsides, il s’agit d’un événement communautaire organisé en parallèle d’autres conférences — en l’occurrence Blackhat et Defcon. Au programme : des conférences et des formations sur divers sujets liés à la cybersécurité.
The Diana Initiative est une conférence qui vise à rendre le secteur de la cybersécurité plus inclusif.
À qui s’adresse le Hacker Summer Camp ?
BSides Vegas, Diana Initiatives et DefCon sont des événements communautaires. Ils sont donc beaucoup moins formels et proposent davantage de jeux de sécurité, comme des CTF, du crochetage de serrures ou des jeux de reconnaissance. Ces événements s’adressent à toute personne intéressée par la cybersécurité, qui souhaite échanger avec des personnes partageant ses centres d’intérêt et apprendre auprès de ses pairs.
Black Hat est un événement plus orienté entreprise, destiné aux RSSI, aux responsables de la cybersécurité, aux professionnels du secteur et à ceux qui souhaitent évaluer des produits à acheter — ou, dans certains cas, jeter un œil à la concurrence et envier le design de son stand ou ses cadeaux promotionnels. BlackHat commence par le CISO Summit, suivi de deux jours de briefings (autrement dit, de conférences) et de formations (qui, dans certains cas, commencent quelques jours plus tôt). L’Arsenal permet également à de nombreuses personnes de présenter leurs outils open source.
Le point de vue du CISO Summit
Nous avons demandé à de nombreux RSSI pourquoi ils participaient à Blackhat ou à Defcon. Beaucoup préfèrent assister uniquement au CISO Summit de BlackHat, pour rencontrer des RSSI du monde entier (les événements Black Hat accueillent des visiteurs de plus de 100 pays), mais aussi retrouver des amis et des collègues qui y participent depuis leurs débuts dans la cybersécurité.
Parmi les présentations préférées du public au CISO Summit cette année figuraient Cyber War 2022 de Kenneth Geers et Unifying Asset, Attack Surface, and Vulnerability Management de Daniel Miessler. Dans l’ensemble, tous les RSSI à qui nous avons parlé estimaient que le CISO Summit valait à lui seul le déplacement, même sans participer aux autres événements.
La situation va-t-elle empirer avant de s’améliorer ?
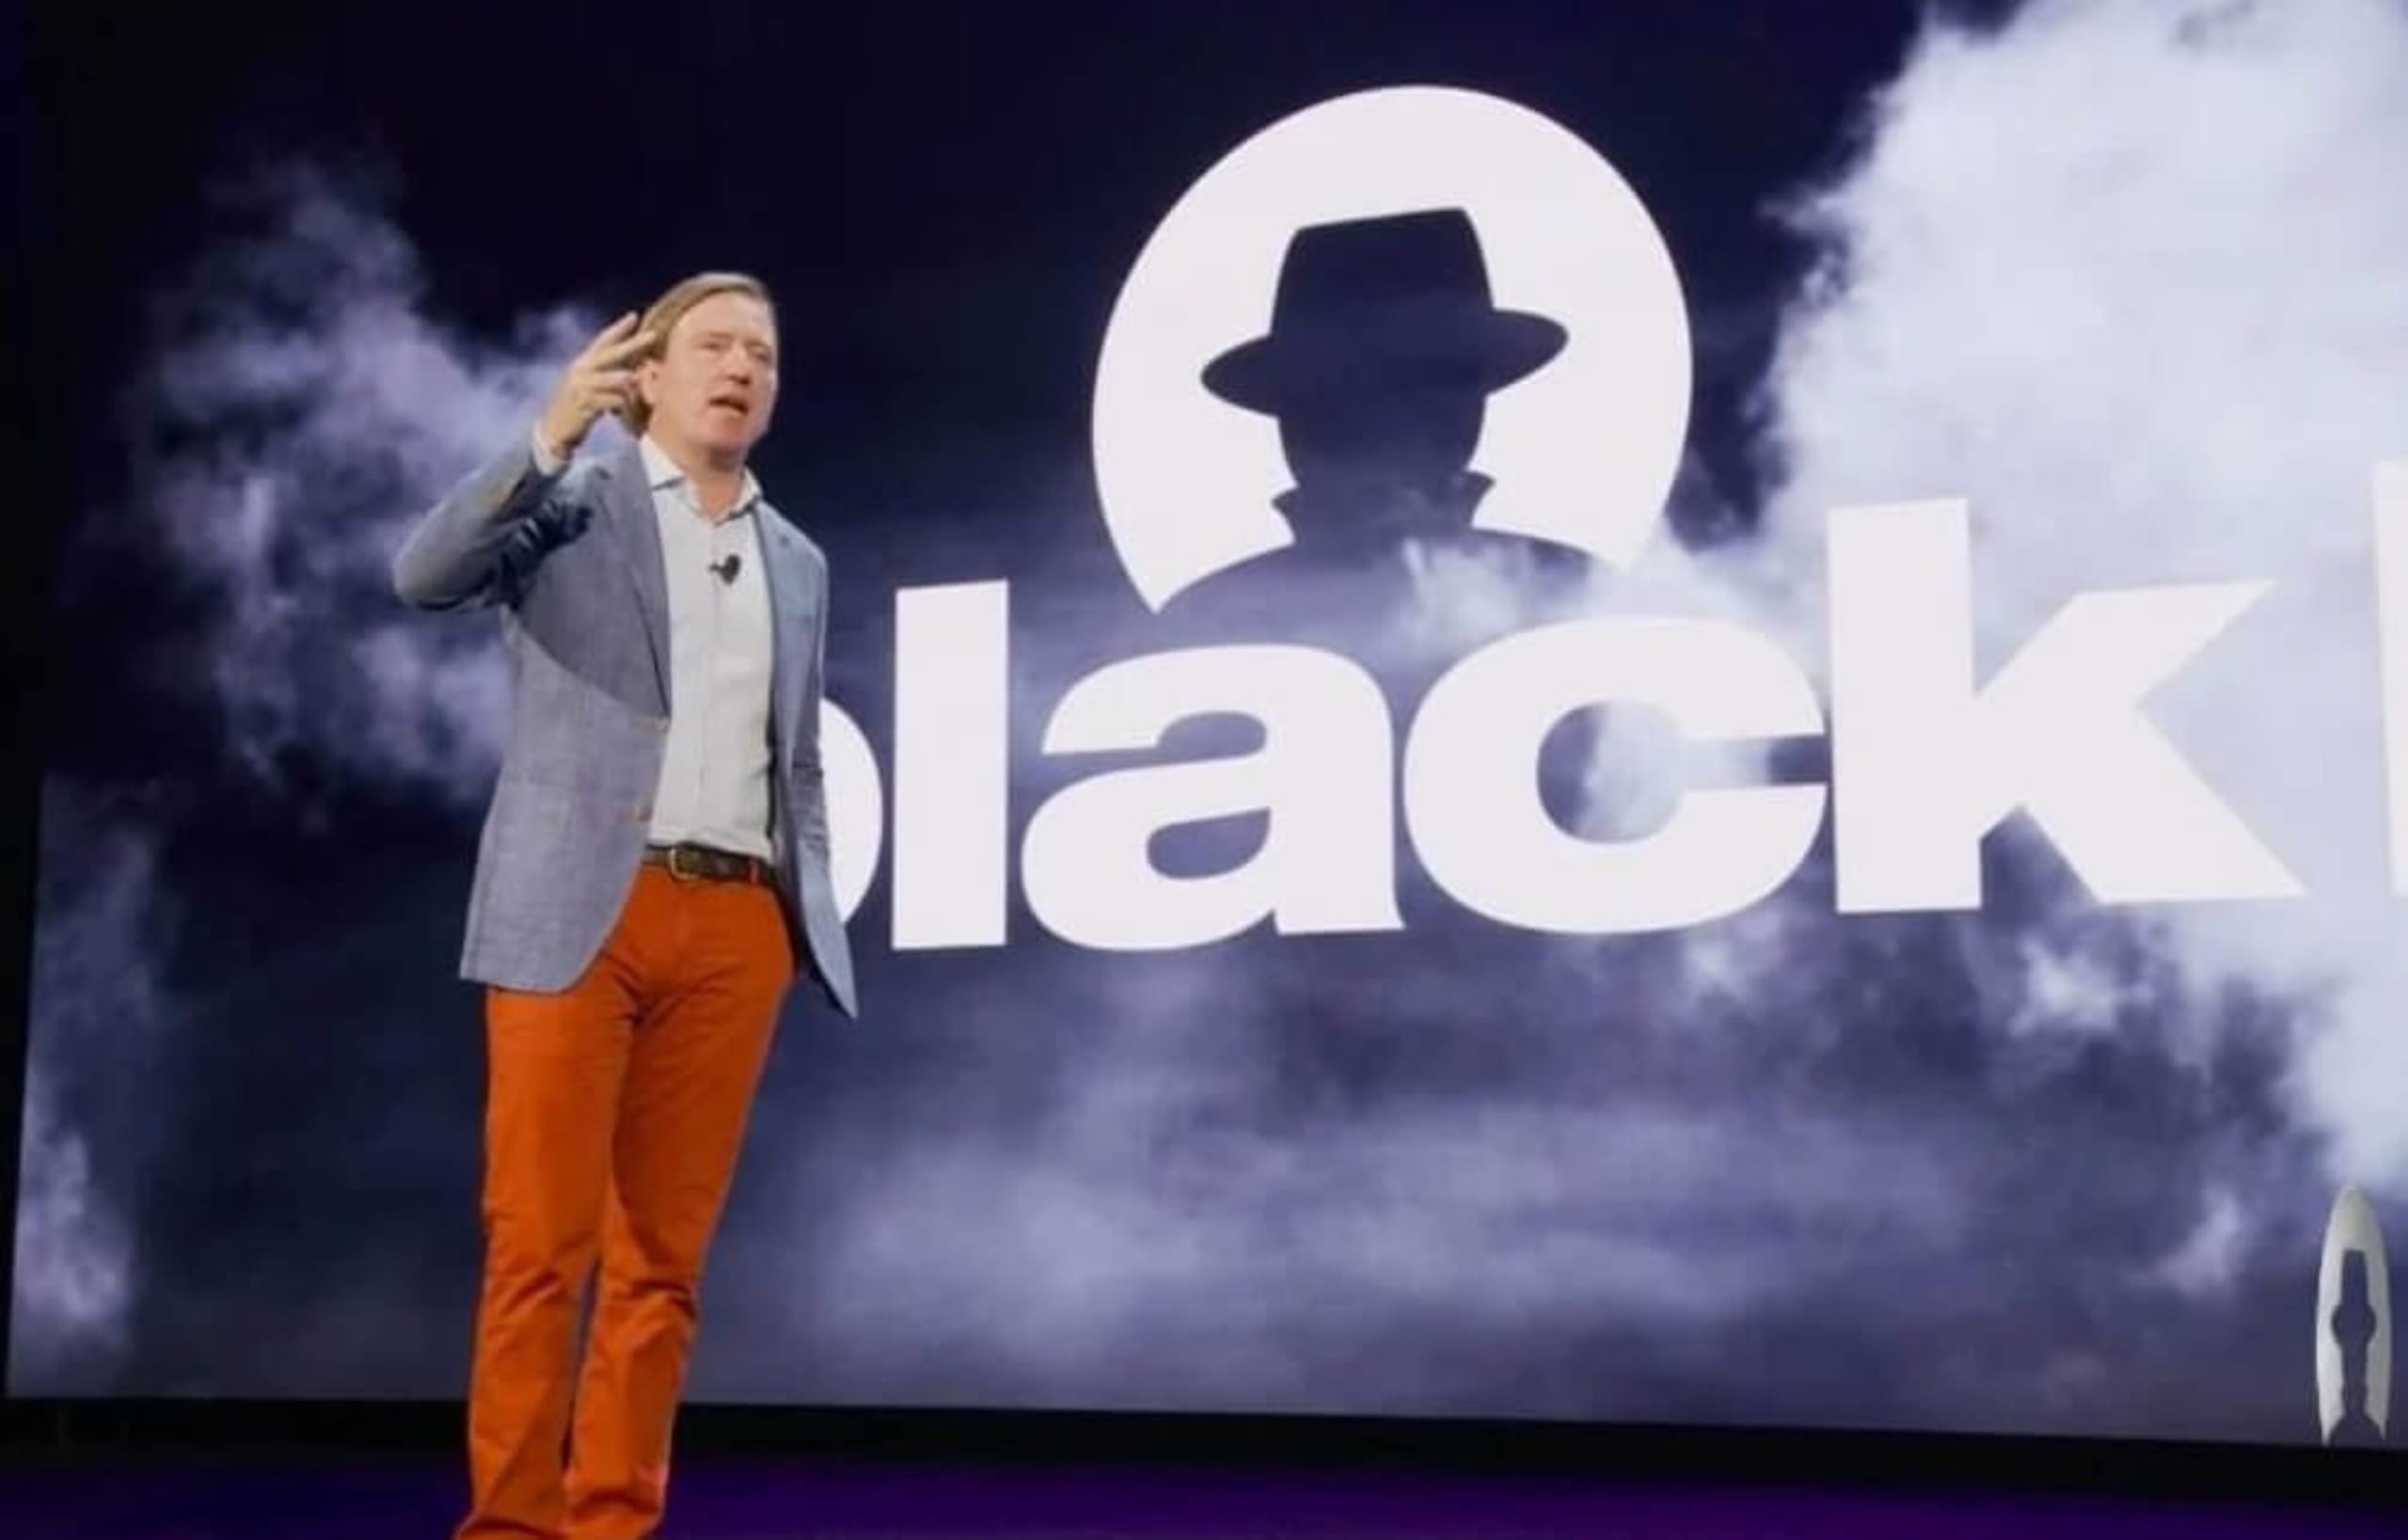
Cette année, la conférence d’ouverture de Blackhat était animée par Jeff Moss, fondateur de Blackhat, et Chris Krebbs, ancien directeur de la CISA. Blackhat a été créé il y a 25 ans pour informer les participants des activités des black hats et aider les consommateurs à choisir des produits sécurisés — un objectif sur lequel le secteur continue de travailler.
La conférence d’ouverture a souligné que la cybersécurité doit aujourd’hui composer avec les conséquences imprévues de la technologie. Le paysage évolue : toujours plus d’éléments sont connectés et accessibles sur Internet, les données se multiplient et le secteur gagne en complexité et en maturité. Les fournisseurs technologiques s’attaquent à ces problèmes, mais à un rythme suffisant pour suivre les évolutions ?
On nous a rappelé une réalité souvent reconnue dans le domaine de la cybersécurité : la sécurité s’inscrit dans un écosystème plus vaste. Dans les organisations axées sur la productivité, elle est perçue comme une contrainte, comme un frein. L’accélération du passage au cloud et de la transformation numérique ces dernières années nous a apporté flexibilité, élasticité, productivité et efficacité, mais a réduit la transparence et accru la complexité. Sous la pression du marché, les produits SaaS se sont multipliés, souvent conçus sans sécurité intégrée.
Chris Krebbs a partagé cette citation pertinente de Daniel Miessler : « Les logiciels restent vulnérables parce que les avantages des produits non sécurisés l’emportent largement sur leurs inconvénients. » Tant que cela ne changera pas, la sécurité logicielle ne progressera pas.
Principaux sujets liés à la sécurité cloud
La chaîne d’approvisionnement : là où se trouvent les cibles
La sécurité de la chaîne d’approvisionnement reste une préoccupation majeure, notamment pour les pipelines CI/CD et la sécurité des API. Comme l’a fait remarquer Chris Krebbs : « Pourquoi braquer une banque ? Parce que c’est là qu’est l’argent. » Nos adversaires ciblent la chaîne d’approvisionnement logicielle pour la même raison : c’est là que l’accès et les données sont disponibles et que les attaques peuvent être déployées à grande échelle.
Les attaques gagnent en gravité et en sophistication, et les défenseurs semblent ne pas s’adapter au même rythme. Les groupes d’adversaires connaissent de mieux en mieux les techniques de réponse aux incidents et les mécanismes de sécurité cloud, qu’ils exploitent dans leurs attaques.
De plus, les pipelines CI/CD font désormais partie de l’infrastructure standard, tout comme l’adoption croissante de l’infrastructure as code. Ils deviennent donc une surface d’attaque pour les attaques visant la chaîne d’approvisionnement. Les conférences ont souligné que sécuriser le pipeline CI/CD est bénéfique, mais complexe, et que les environnements sont rarement soumis à une modélisation des menaces. Toutefois, les compromissions très médiatisées de ces dernières années ont renforcé l’attention portée à la sécurité des pipelines et de l’infrastructure.
La sécurité des API, essentielle à la sécurisation de la chaîne d’approvisionnement, reste une préoccupation majeure. Les plans de contrôle des API sont exposés et bien documentés. Les attaquants peuvent ainsi se déplacer latéralement entre les réseaux et les comptes AWS en assumant des rôles, en pivotant, en élevant leurs privilèges et en exploitant les plans de contrôle et de données AWS pour atteindre leurs objectifs.
Impossible de parler de la sécurité de la chaîne d’approvisionnement sans évoquer les dépendances open source, le code tiers, les bibliothèques open source et les dépôts partagés. Le sujet a été évoqué, et l’attention s’est portée sur le fait que, si les APT russes ont beaucoup fait parler d’elles, les APT chinoises sont à l’origine de plus d’attaques qu’on ne le croit. Elles ciblent le secteur technologique à des fins d’espionnage économique et de vol de propriété intellectuelle.
Des permissions toujours trop permissives
Comme nous l’avons observé à AWS re:inforce le mois dernier, l’IAM (gestion des identités et des accès) reste une priorité. Les chercheurs constatent toujours que la plupart des identités cloud des comptes de production disposent de permissions excessives, surtout avec les politiques gérées par les fournisseurs cloud (CSP), comparées à celles gérées par les clients.
Dans le domaine de la sécurité cloud, les clés d’accès constituent le nouveau périmètre, et les permissions en définissent les limites. Une gestion des identités et des accès (IAM) fondée sur le moindre privilège détermine la posture de sécurité. De nombreux outils open source peuvent vous aider, et plusieurs ont été présentés et évoqués lors des conférences du Hacker Summer Camp..
En voici quelques-uns, sans ordre particulier :
Policy Sentry - Kinnaird McQuade
Iamlive - Ian McKay
Cloud Tracker - Scott Piper
Repokid - Netflix
Iamspy - Nick Jones and Mohit Gupta
PMapper - Erik Steringer
Cloudsplaining - Kinnaird McQuade
Quelques conseils avisés partagés lors de l’événement :
Méfiez-vous des identités non humaines.
Certains paramètres par défaut des CSP font le jeu des attaquants.
La journalisation est importante et s’est améliorée, mais elle a ses limites : il faut les connaître et interpréter les journaux dans leur contexte. La journalisation permet de définir plus facilement des permissions adaptées.
Les paramètres par défaut des CSP nous exposent-ils à des risques ?
Les fournisseurs cloud présentent souvent leurs services comme l’infrastructure la plus sécurisée pour votre code, mais certains estiment que leurs paramètres par défaut sont loin d’être sécurisés. Des certificats pouvant être délivrés sans preuve de propriété du domaine, SSH non sécurisé par défaut, mots de passe par défaut et autres failles : le passage au cloud facilite l’accès à votre infrastructure, aussi bien pour vous que pour les acteurs malveillants.
Les comptes d’automatisation utilisés chez les fournisseurs cloud disposent de fonctionnalités intégrées que les attaquants peuvent souvent détourner pour accéder à des identifiants, des identités privilégiées et des informations sensibles. Les paramètres par défaut des fournisseurs cloud présentent souvent des angles morts, pour les raisons suivantes :
Des domaines essentiels à la sécurité sont difficiles à maîtriser ou présentés de manière ambiguë.
Des défauts de conception et des portes dérobées chez les fournisseurs cloud limitent le niveau de sécurité atteignable.
La prise en charge des systèmes hérités et les solutions de fortune offrent aux attaquants d’excellentes cachettes.
On observe une hausse du nombre de recherches sur la sécurité cloud : des chercheurs du domaine présentent leurs travaux à Blackhat et Defcon, comme lors d’AWS re:inforce et de fwd:cloudsec. Cela pourrait témoigner d’une prise de conscience plus large, au sein de la communauté de la sécurité cloud, de la nécessité de mener ce type de recherches et de créer des bases de données pour les dépôts.
Nous avons également découvert des outils vulnérables dès leur conception, présentés au Hacker Summer Camp, qui témoignent du besoin de formations pratiques à la sécurité cloud dans le secteur.
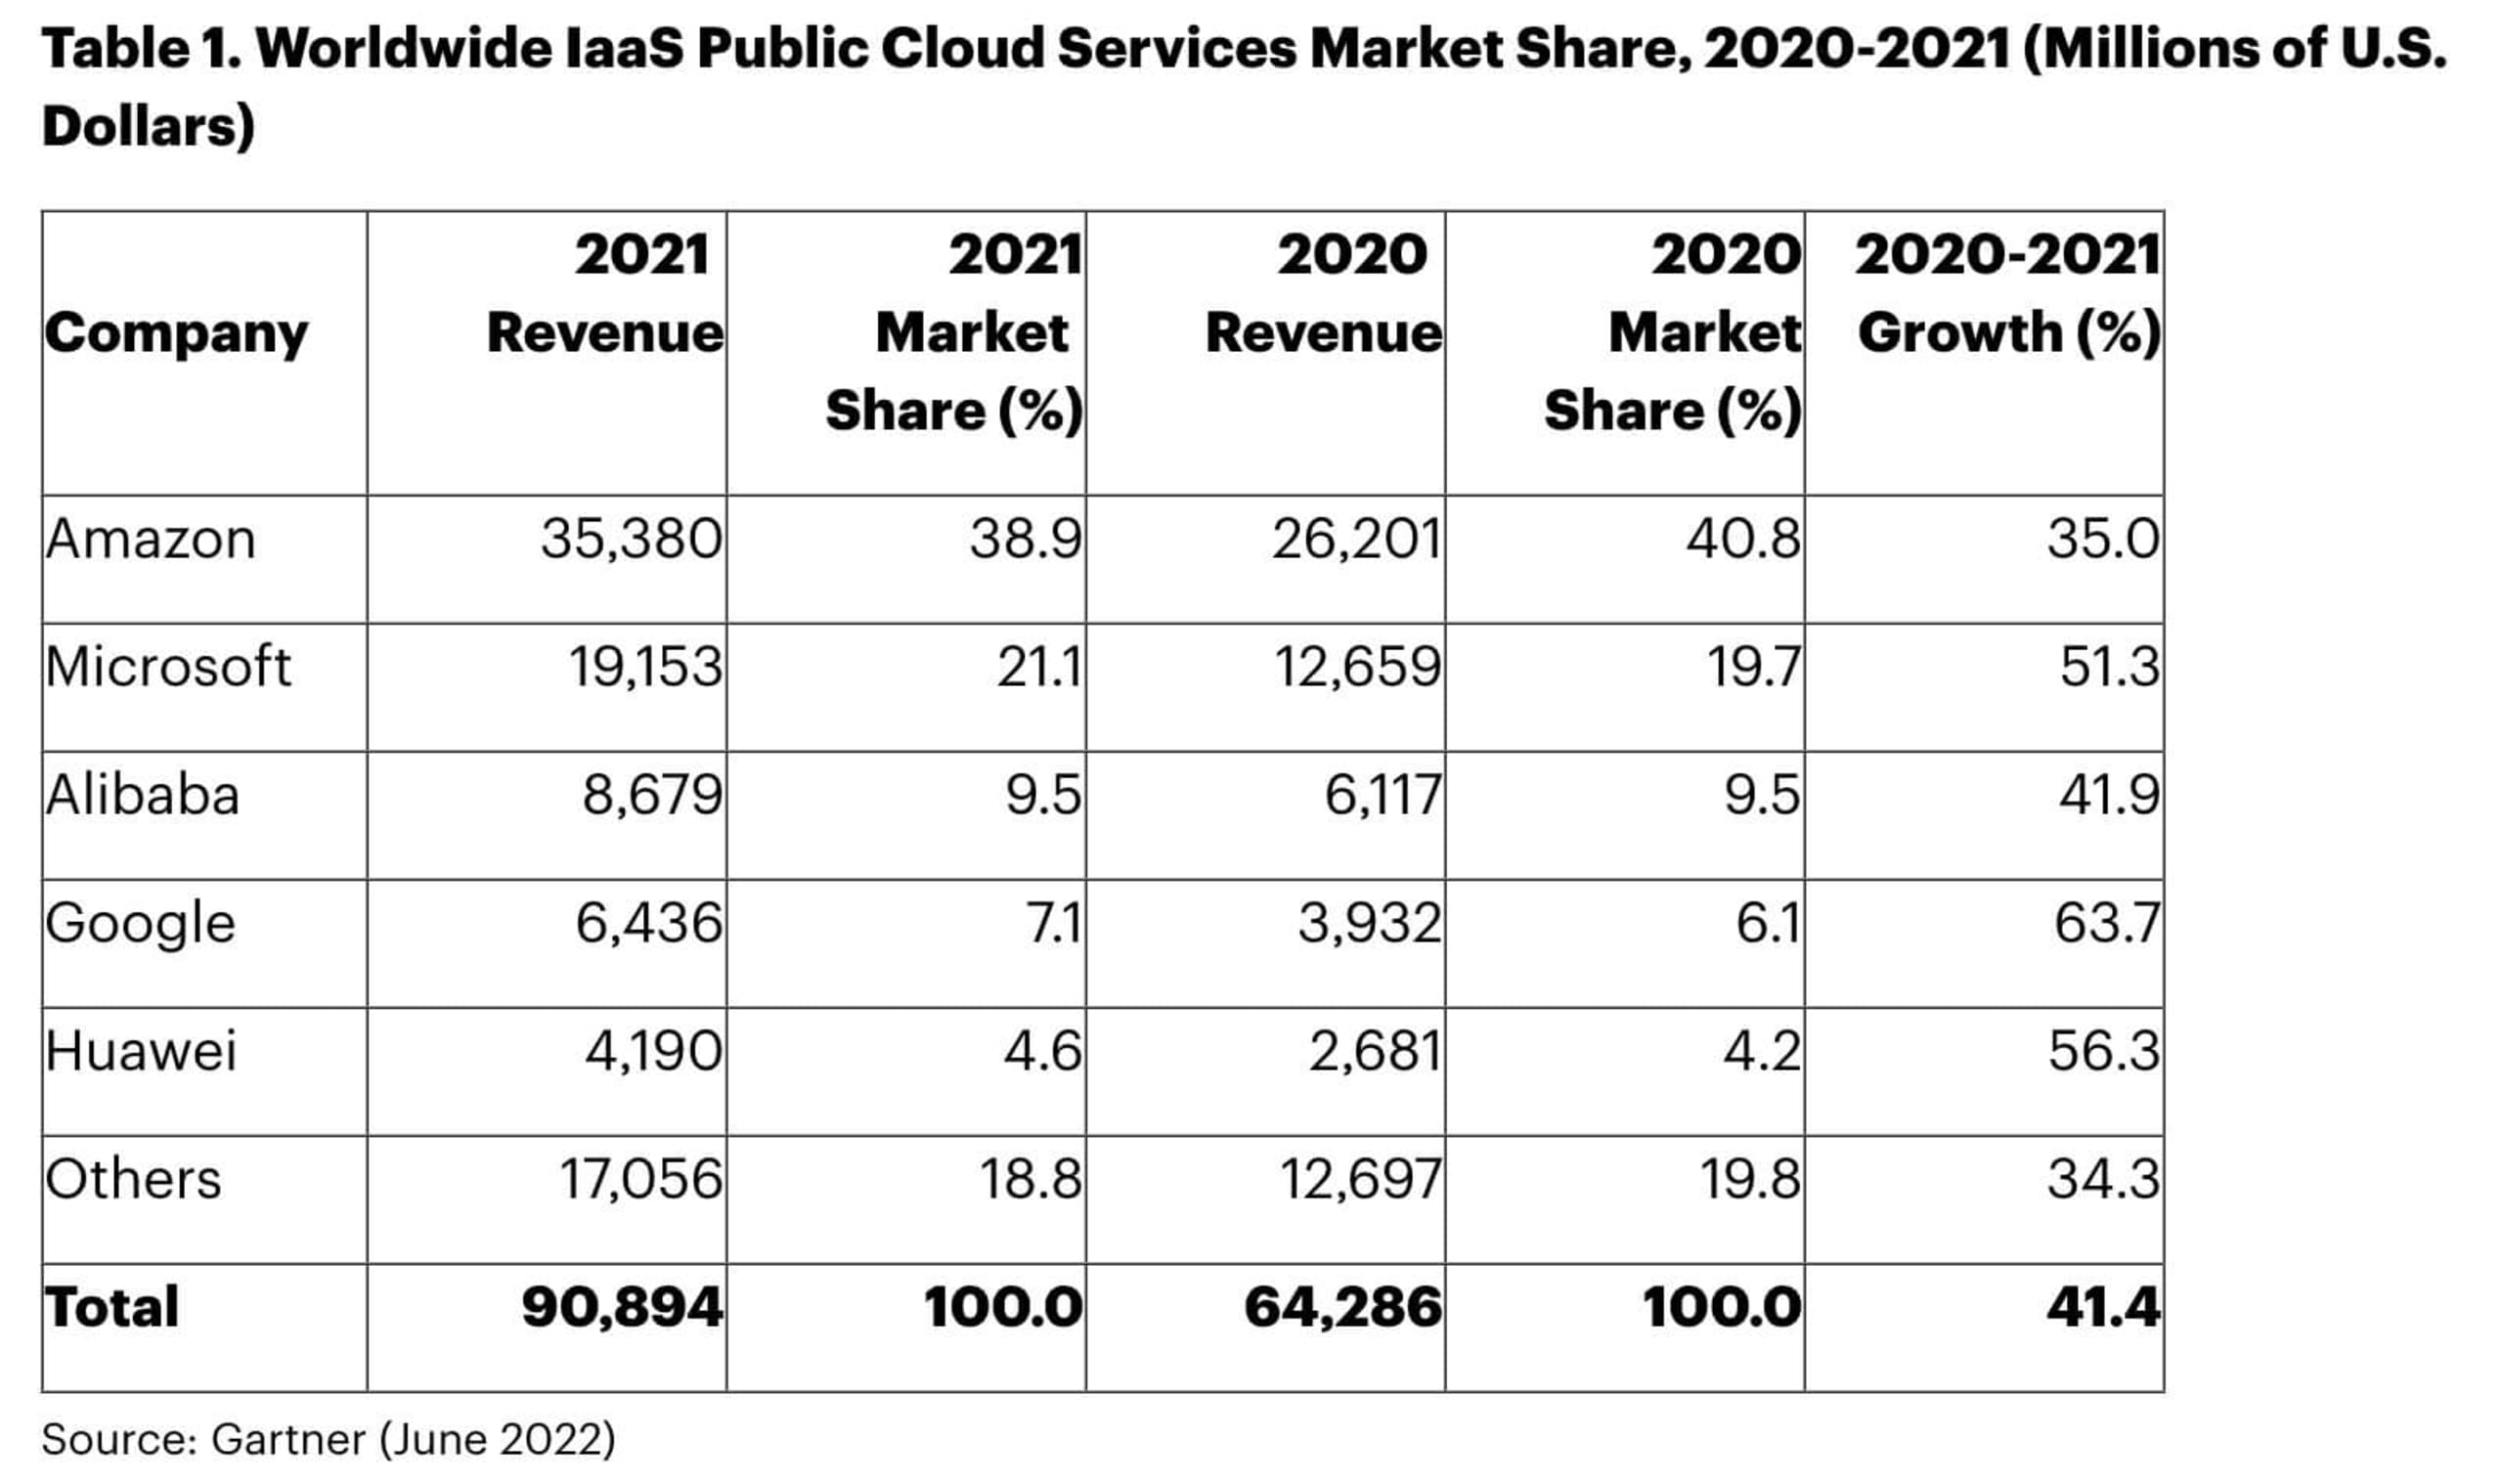
Gartner a publié le graphique ci-dessus plus tôt cette année. Il montre qu’Amazon conserve la plus grande part de marché, même si le marché évolue. Plusieurs conférences sur Azure ont eu lieu au Hacker Summer Camp. Cela peut indiquer que les sujets liés à AWS ont déjà été largement couverts et que l’intérêt se porte désormais davantage sur Azure et sur les connaissances qu’il reste à acquérir, ou encore que l’adoption d’Azure progresse. Parmi les analyses intéressantes sur AWS, certaines portaient sur des services moins connus, comme Amazon AppStream 2.0, un service de postes de travail entièrement géré qui permet d’accéder instantanément à ses applications depuis n’importe où.
Si vous suivez les blogs « buzzword bingo » de Kelly Shortridge, vous trouverez sans doute une solution à presque tous les problèmes de cybersécurité imaginables. Qu’il s’agisse d’outils sans agent, de CDR (détection et réponse dans le cloud), d’EDR pour les charges de travail cloud, de découverte continue ou d’API, tout indique que le cloud et les données sont les deux piliers majeurs de cet univers technologique largement dominé par le DevOps.
En conclusion du Hacker Summer Camp
Hacker Summer Camp et les conférences qui en font partie offrent une occasion vraiment unique aux professionnels, aux spécialistes et aux passionnés de cybersécurité d’explorer les technologies, d’apprendre et de se détendre avec des personnes qui partagent leurs intérêts. Les autorisations IAM excessives, les failles dans la chaîne d’approvisionnement logicielle (des pipelines CI/CD aux API), les vulnérabilités découvertes par les chercheurs en sécurité cloud et les lacunes des paramètres par défaut des CSP étaient au cœur des préoccupations et soulevaient la question suivante : la situation va-t-elle empirer avant de s’améliorer ? Et, en tant que communauté de la sécurité, que pouvons-nous faire pour suivre le rythme ?
Comme l’a si bien dit Chris Krebbs, « la communauté de la cybersécurité a beaucoup d’influence ; nous devons en prendre conscience et l’assumer », et relever ces défis ensemble.
Vous en voulez plus ? Retrouvez une liste de conférences sur la page du Cloud Security Podcast.
Écoutez le Cloud Security Edition du Hacker Summer Camp.