Snyk Open Source en 2021: un año de innovación

21 de diciembre de 2021
0 minutos de lecturaMás del 90 % de las organizaciones dependen del software de código abierto, lo que implica importantes riesgos de seguridad y legales debido a las dependencias directas o transitivas de código abierto.
Para superar este desafío, las soluciones de análisis de composición de software (SCA) cumplen un papel cada vez más importante, ya que ayudan a las organizaciones a identificar y mitigar posibles problemas de seguridad. Snyk Open Source ofrece una solución de SCA diseñada primero para desarrolladores, que ayuda a los equipos de desarrollo y seguridad a encontrar, priorizar y corregir vulnerabilidades de seguridad y problemas de licencias en los componentes de código abierto que usan para crear aplicaciones.
Durante 2021, Snyk Open Source:
Ejecutó más de 500 millones de pruebas
Analizó más de 19 millones de pull request para detectar vulnerabilidades y problemas de licencias
Importó más de 1,7 millones de proyectos nuevos
Con 2022 a la vuelta de la esquina, esta es una excelente oportunidad para repasar los avances que Snyk Open Source logró durante el último año en su camino para convertirse en la solución de SCA líder del mercado, diseñada primero para desarrolladores.
Veamos tres áreas clave en las que Snyk Open Source ofreció nuevas capacidades: integraciones, compatibilidad con ecosistemas y soluciones más fáciles.
Integraciones
Snyk Open Source busca integrarse en los flujos de trabajo de desarrollo existentes para estar donde están los desarrolladores. Por eso, Snyk Open Source se integra desde las primeras etapas del ciclo de vida de desarrollo de software (SDLC), desde el entorno de desarrollo local hasta todo el proceso de desarrollo: en flujos de trabajo basados en Git y pipelines de CI/CD.
En 2021, invertimos muchos recursos en mejorar las integraciones existentes y agregar nuevos puntos de integración para que los análisis de seguridad y licencias sean lo más fluidos posible.
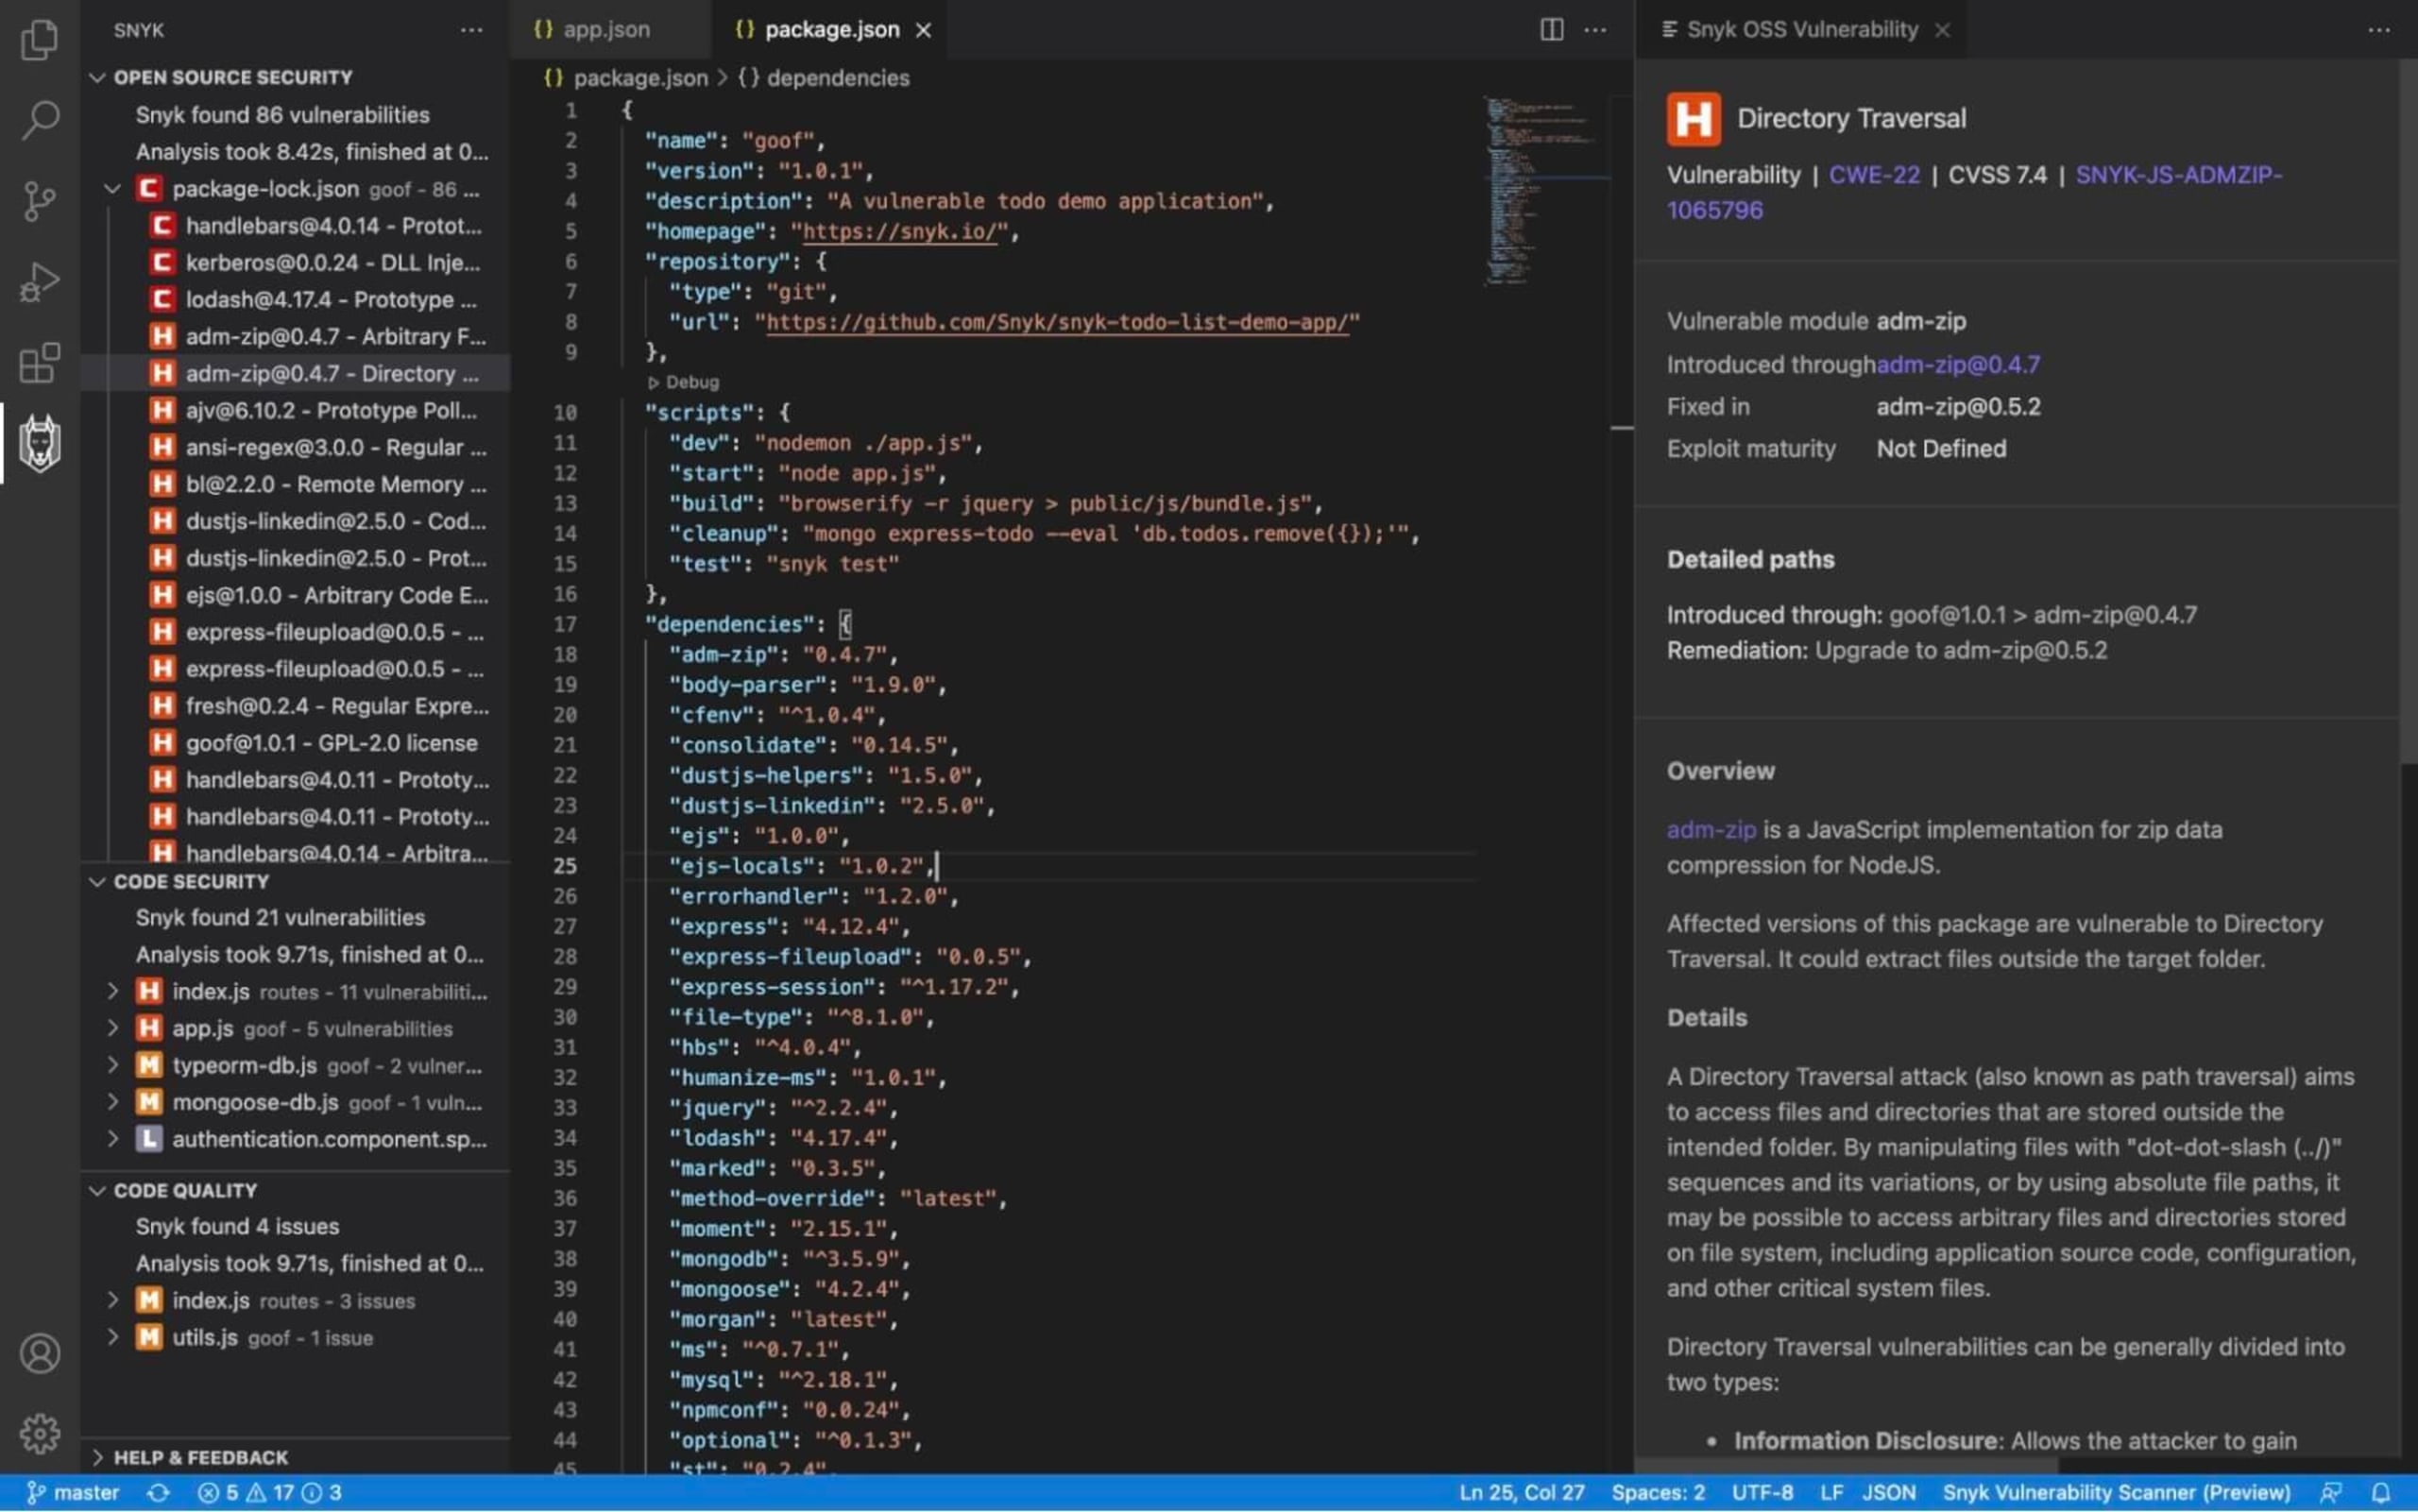
Renovamos nuestros complementos de IDE para los IDE de JetBrains y hace poco presentamos nueva compatibilidad con Snyk Open Source en nuestra extensión de Visual Studio Code.
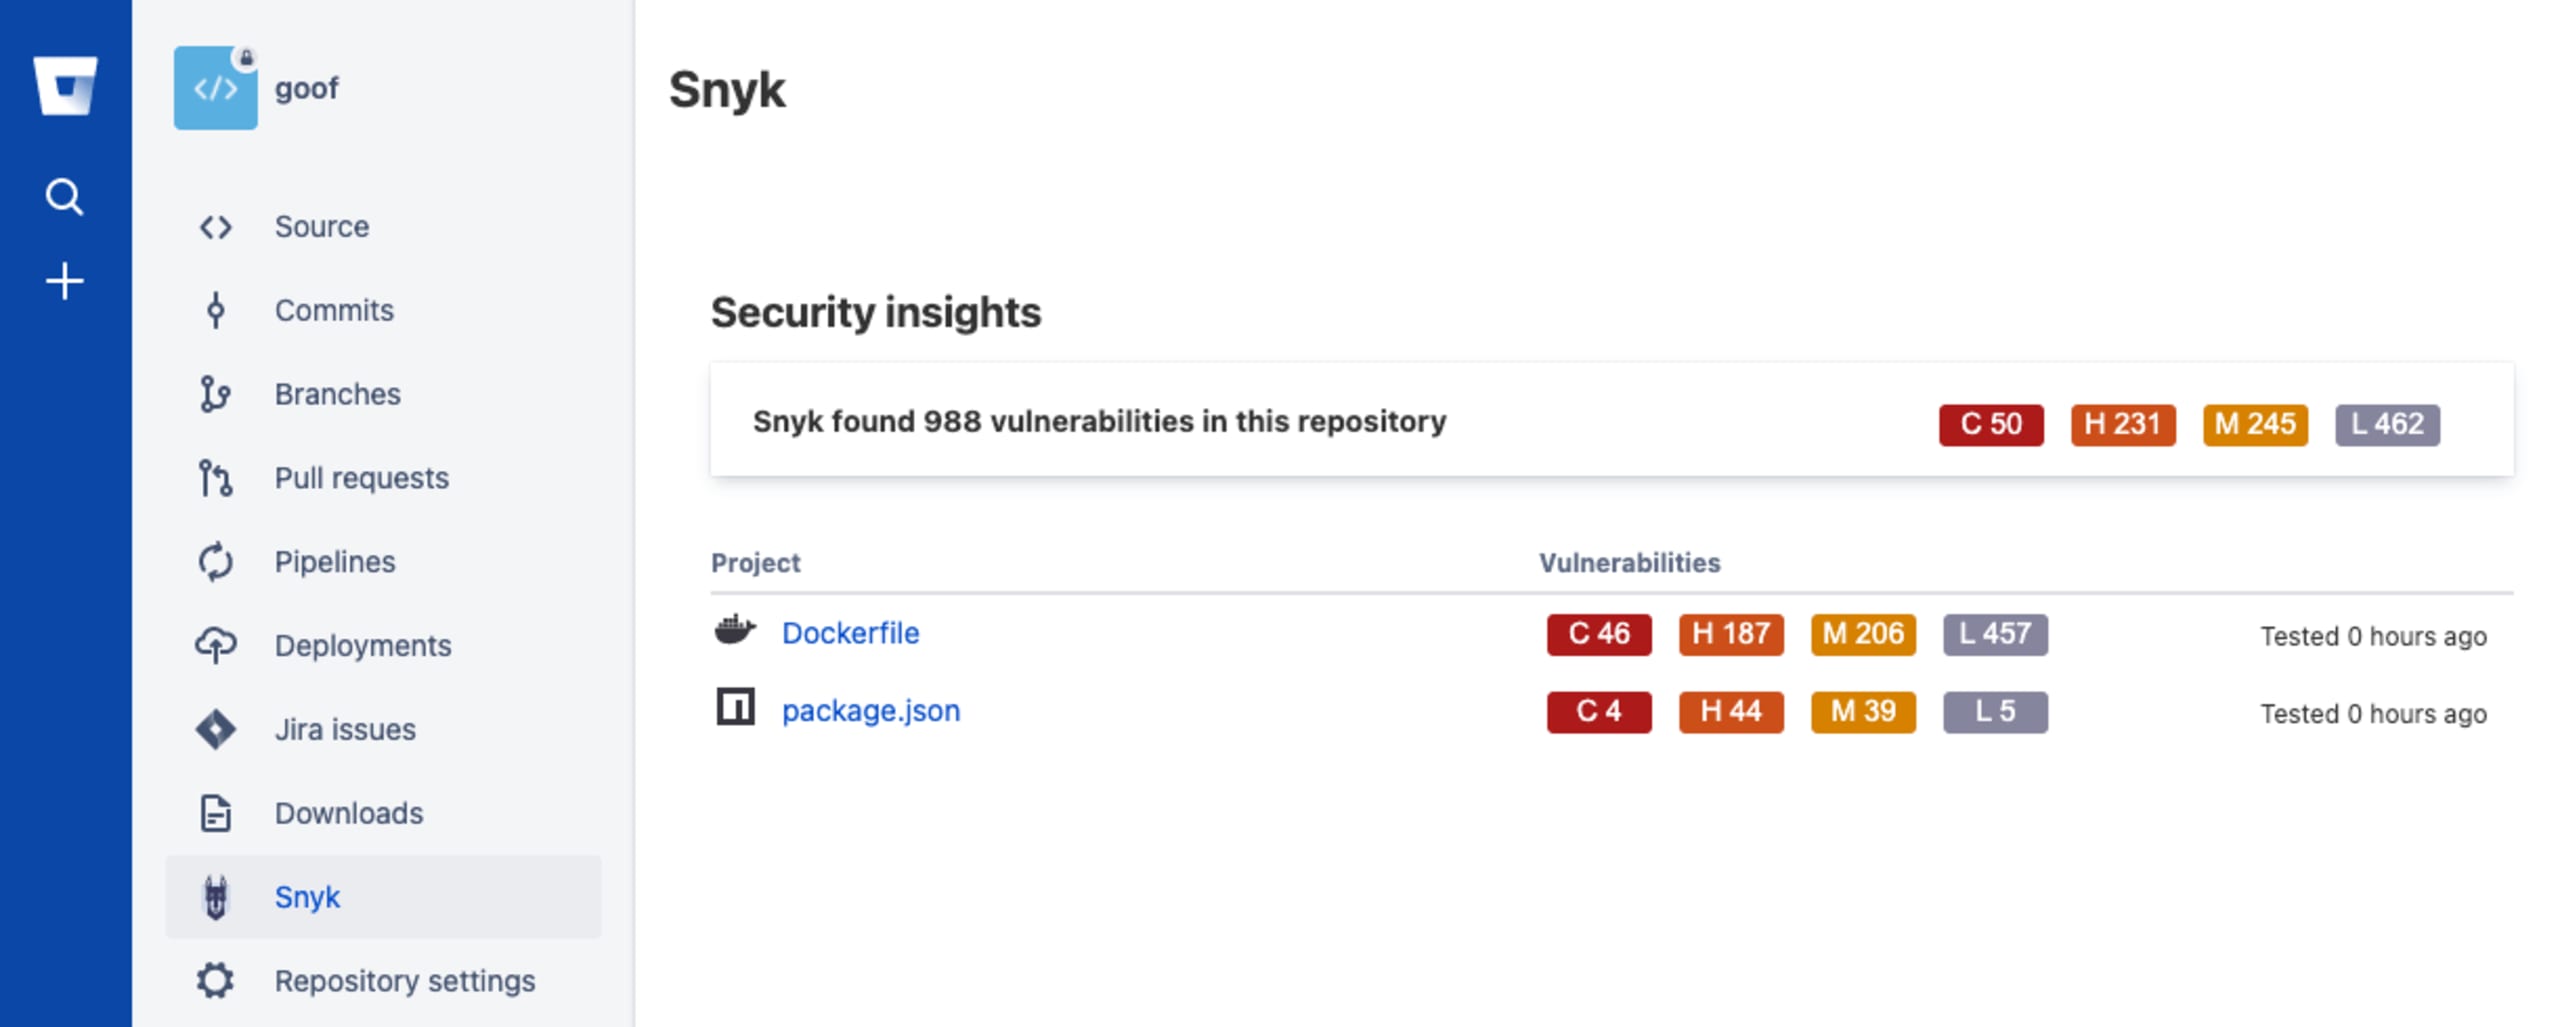
En junio, anunciamos una integración propia con Atlassian Bitbucket Cloud, que incorpora Snyk mediante una nueva pestaña de Seguridad en Bitbucket y ofrece visibilidad de las vulnerabilidades existentes y los problemas de licencias de código abierto, para que puedan priorizar mejor su resolución.
Los desarrolladores de Java Maven recibieron la noticia de que lanzamos una versión renovada del complemento, disponible en Maven Central, que les permite analizar sus aplicaciones en busca de vulnerabilidades con mayor facilidad como parte integral de su ciclo de compilación.
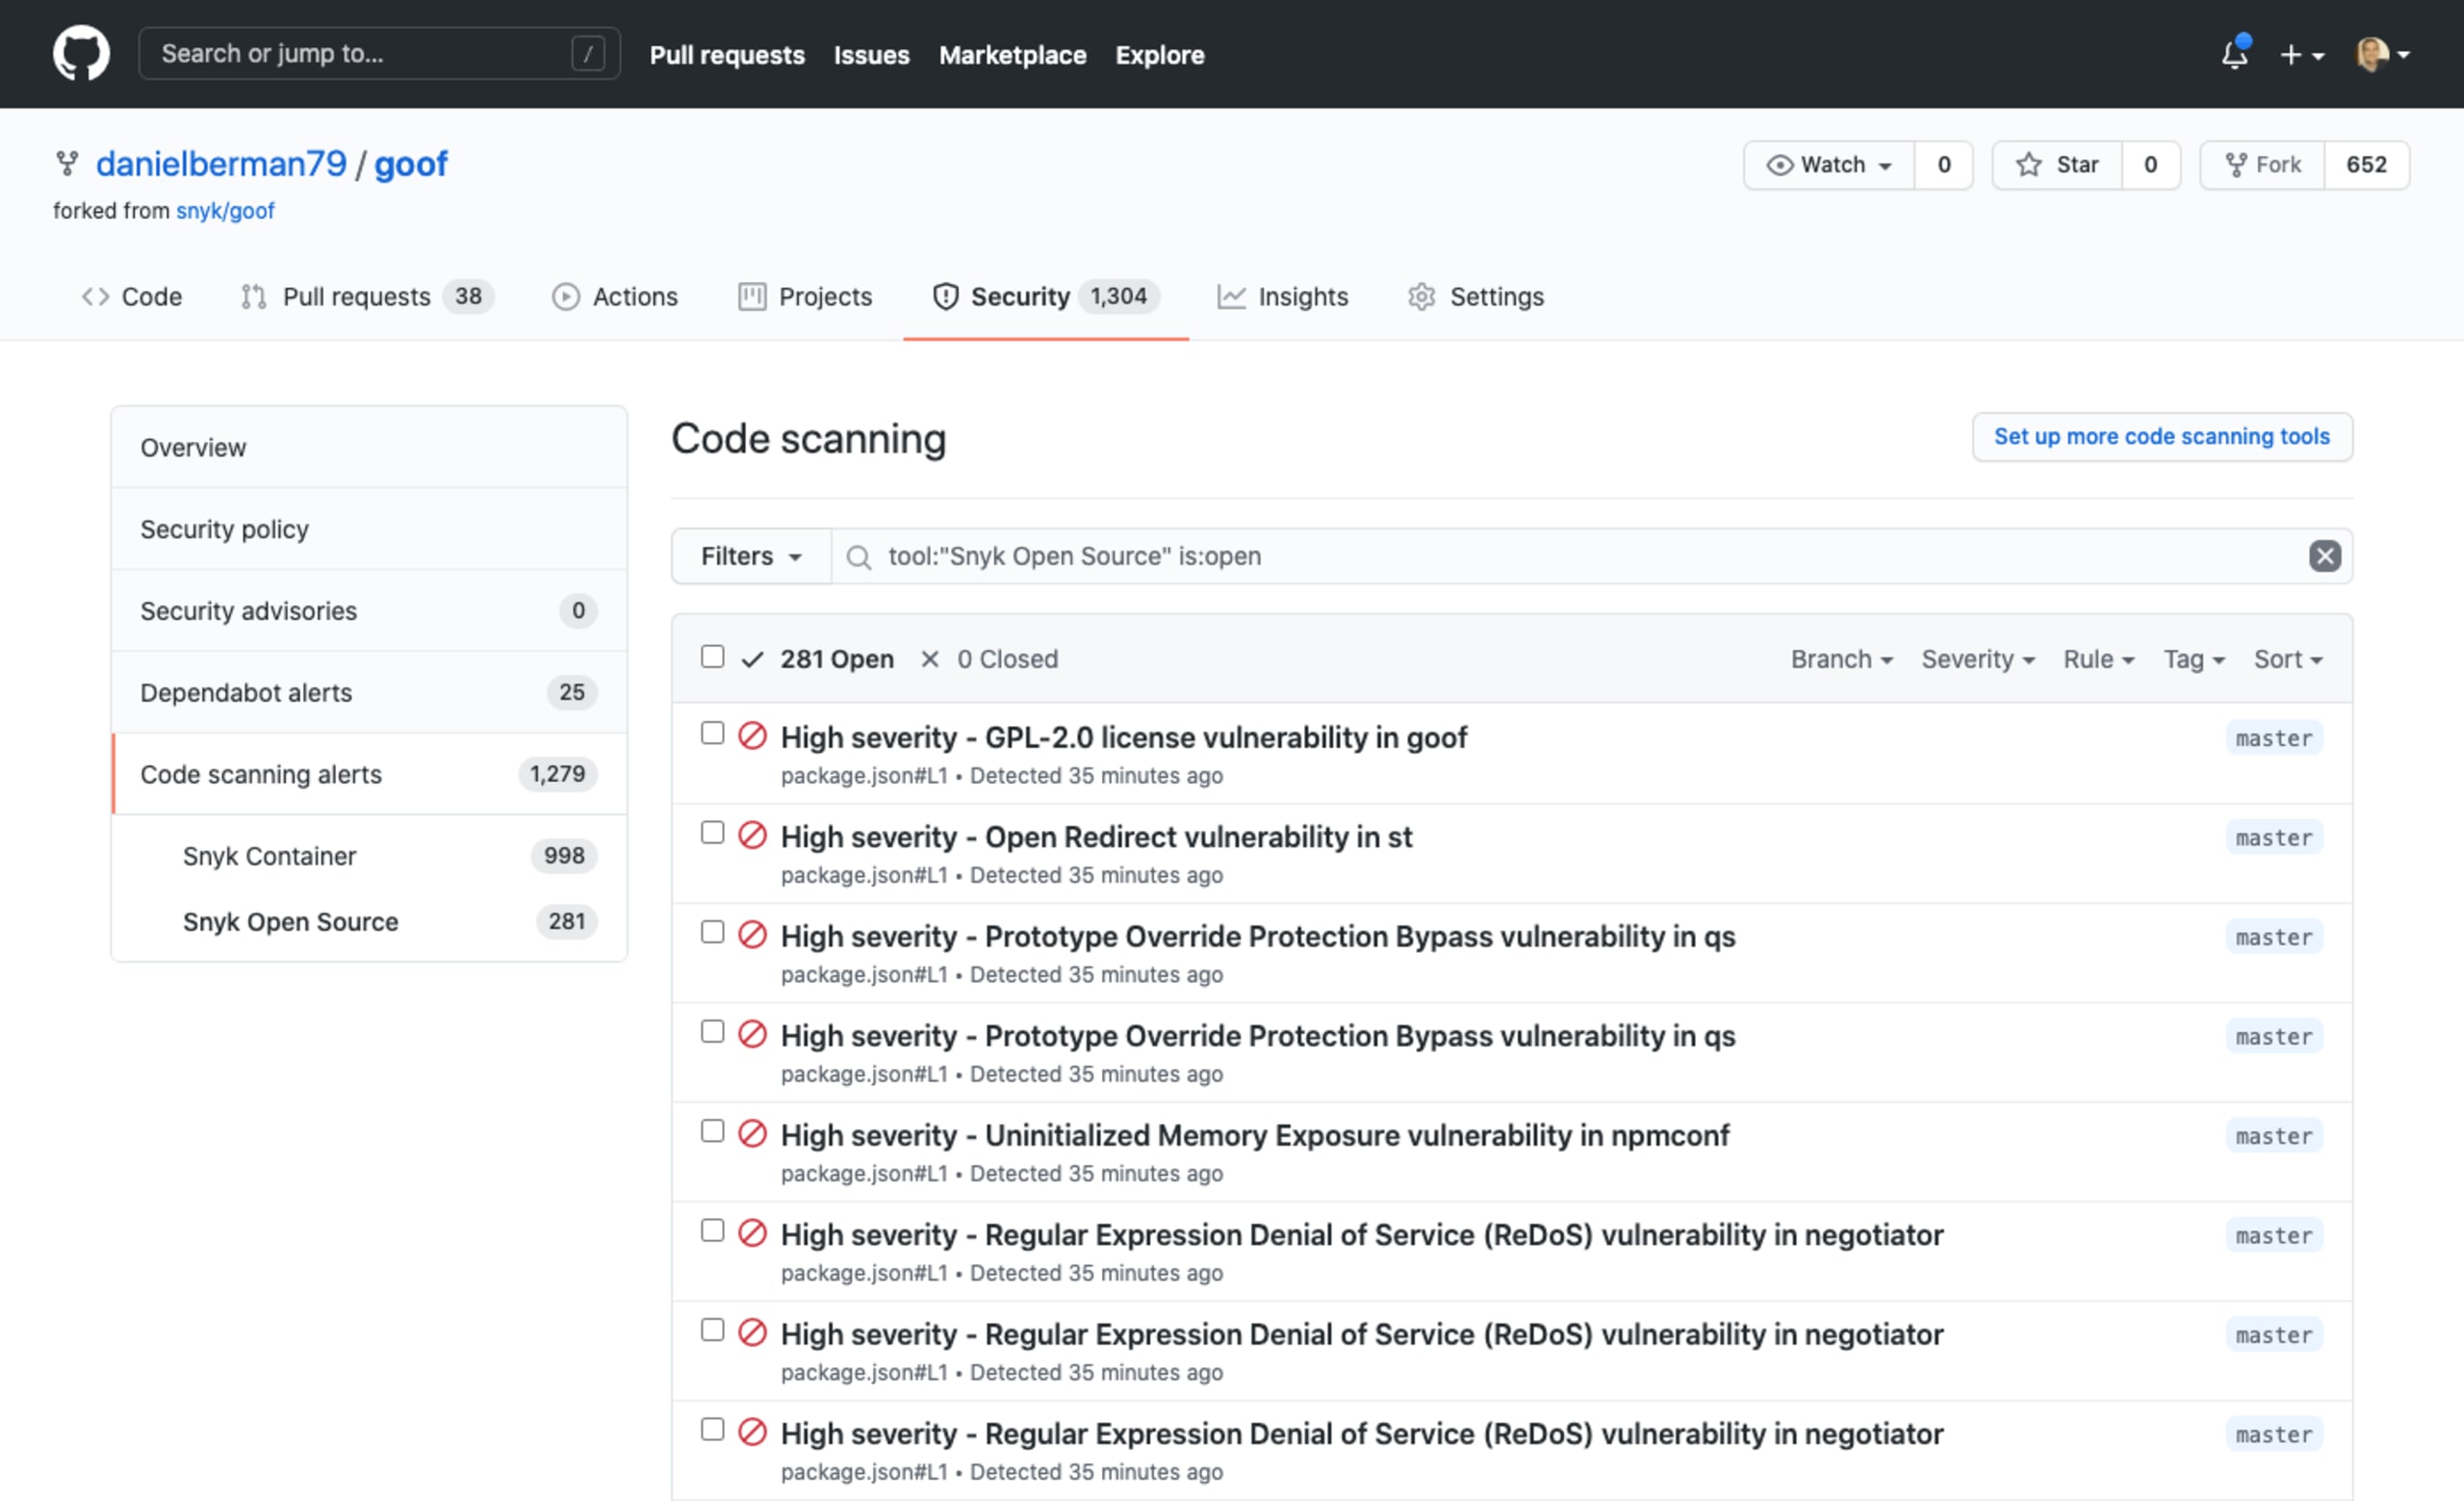
También incorporamos compatibilidad con Snyk Open Source en GitHub Code Scanning, que permite a los desarrolladores analizar automáticamente las dependencias de código abierto para detectar problemas y verlos directamente en la pestaña Security de GitHub.
Nuestro complemento de Jenkins también recibió una importante actualización, con numerosas mejoras de usabilidad y rendimiento que facilitan mucho la integración del análisis de seguridad en los pipelines basados en Jenkins. Encontrarás más detalles sobre estas mejoras en nuestro anuncio de Jenkins plugin V3.
Por último, pero no menos importante, está Snyk CLI. Se descarga millones de veces al mes y ejecuta millones de análisis mensuales. Snyk CLI mejora y evoluciona constantemente para ayudar mejor a los desarrolladores a integrar la seguridad en sus flujos de trabajo de desarrollo. En 2021 hubo muchas mejoras, incluida la compatibilidad con varias ramas.
Compatibilidad con ecosistemas
Snyk Open Source es compatible con numerosos ecosistemas para que los desarrolladores puedan analizar cualquier tipo de aplicación, incluidos los principales lenguajes de programación: JavaScript, Java, Python, Go, .NET, Ruby, PHP, Swift y más.
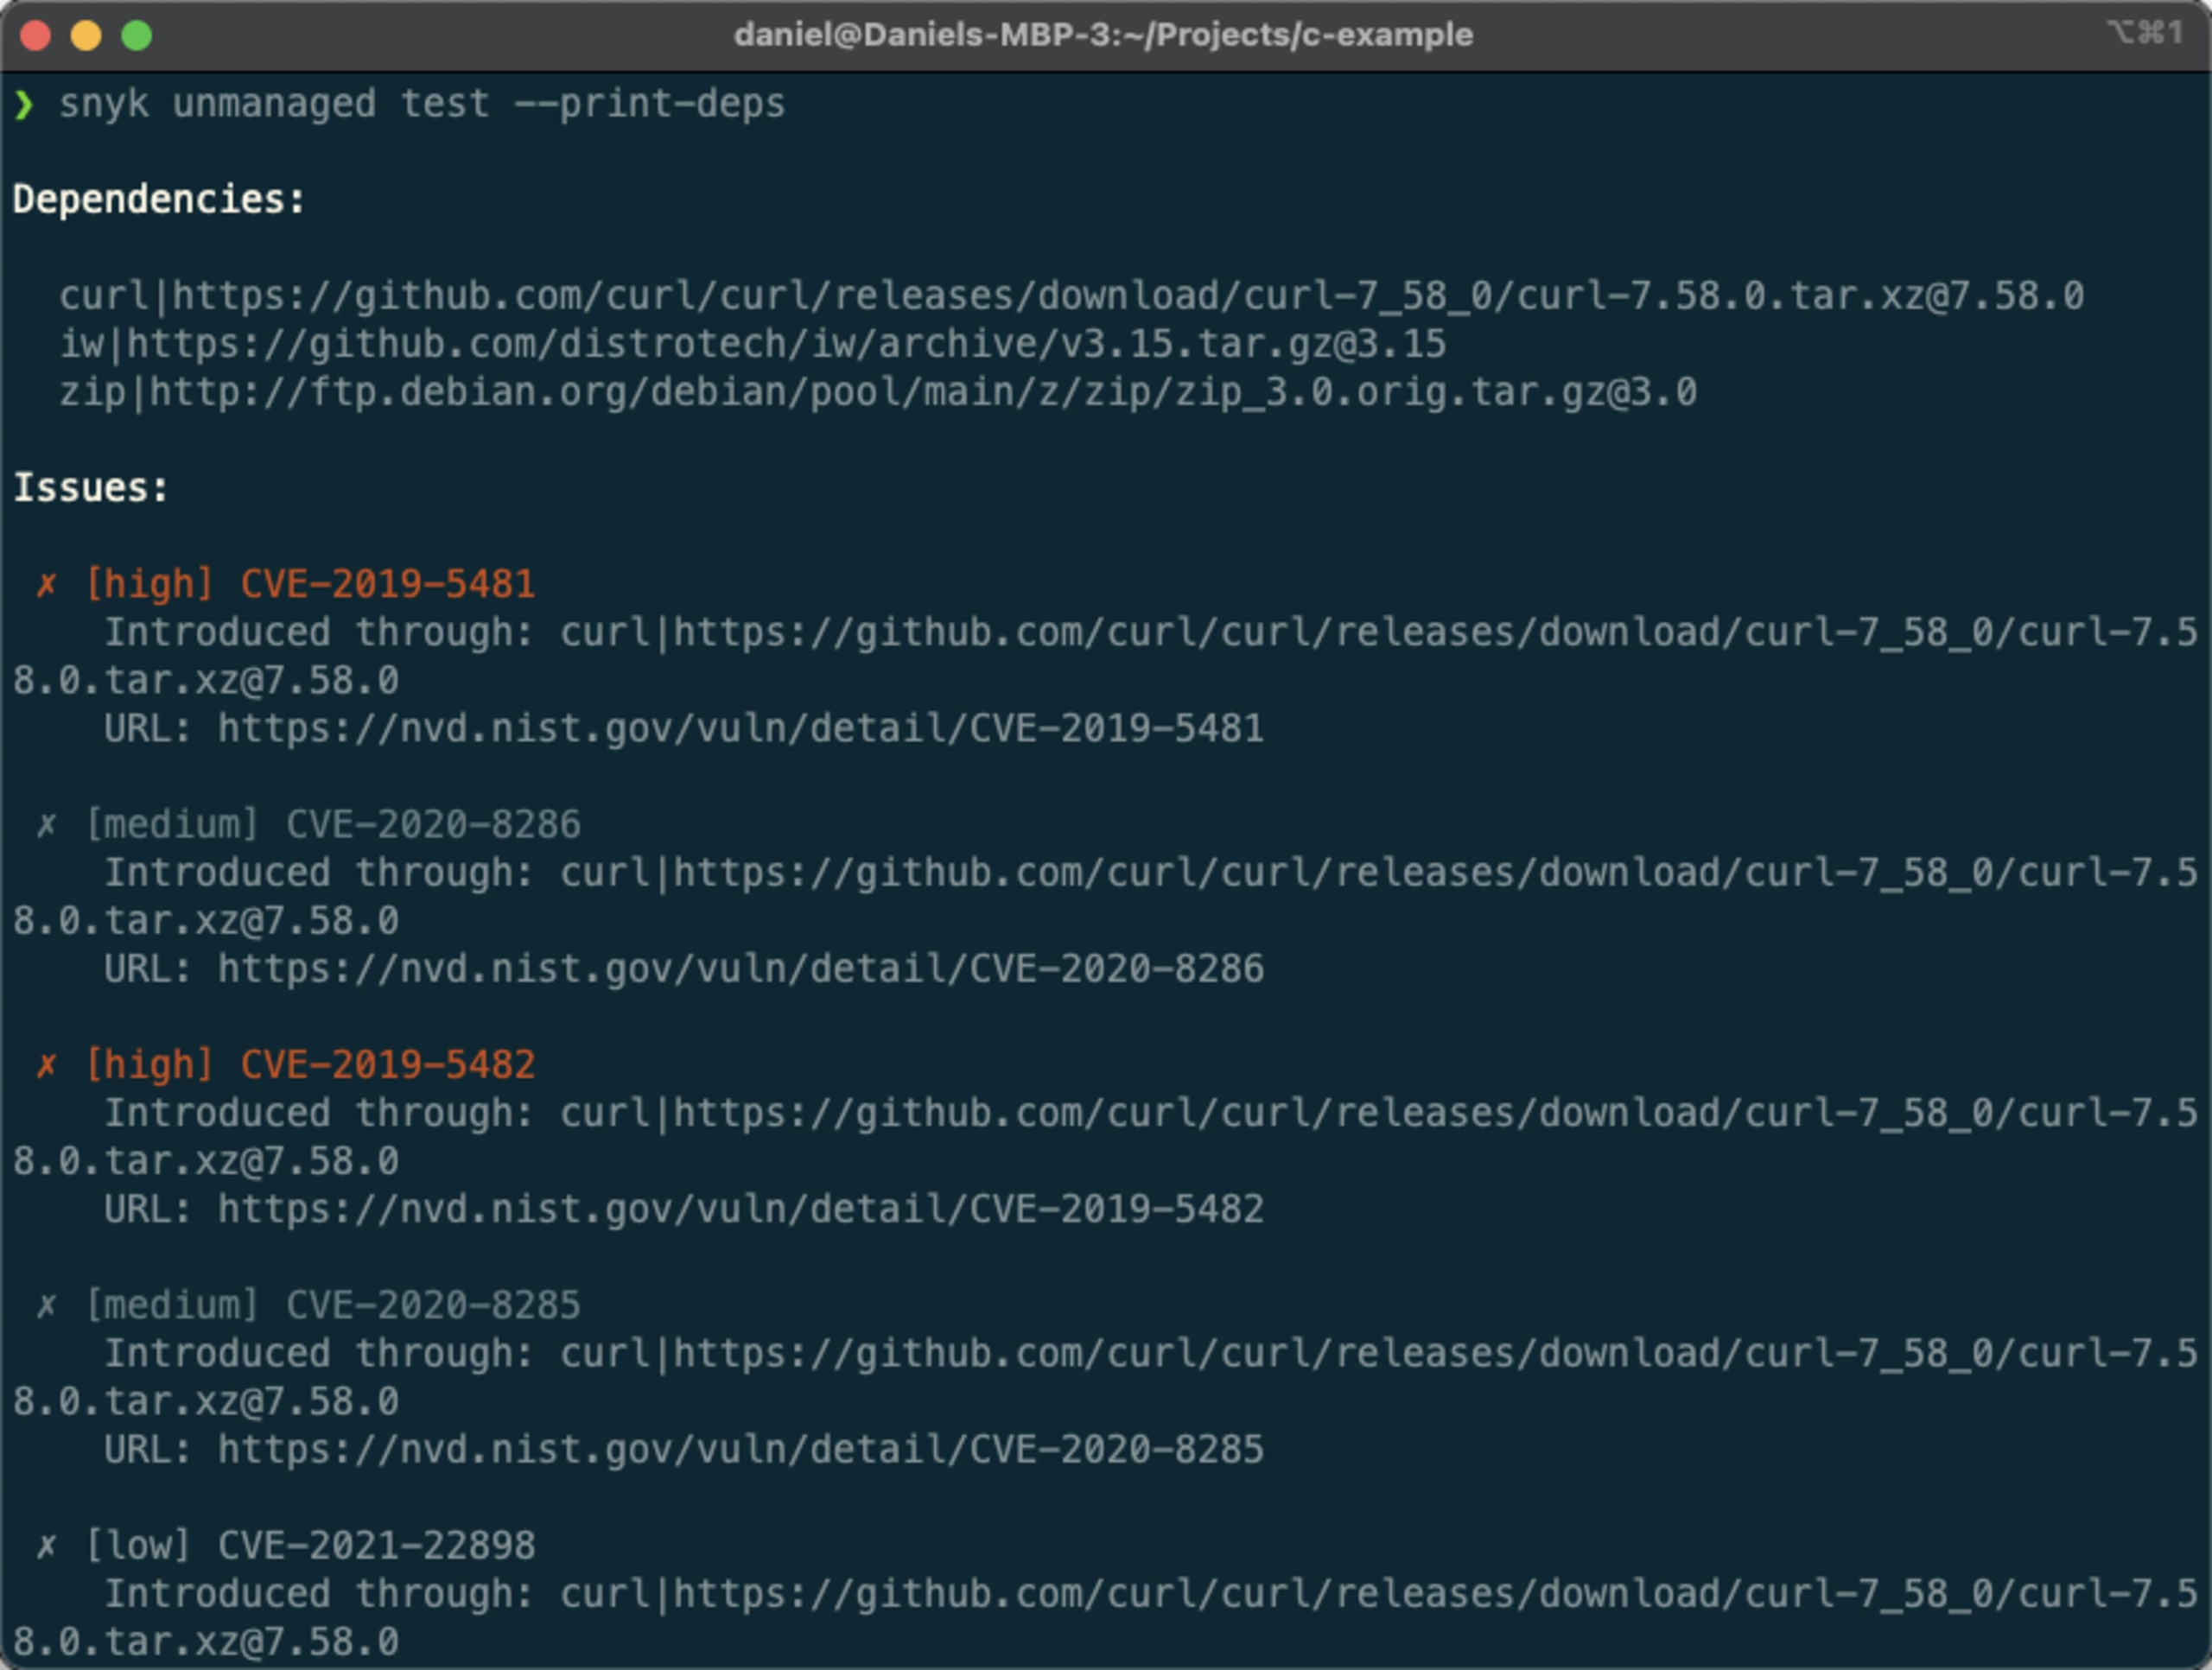
Hace poco, Snyk Open Source alcanzó un hito importante al ampliar sus análisis de seguridad para cubrir un caso de uso relevante: el código abierto no administrado. Los desarrolladores no siempre usan administradores de paquetes para incorporar código abierto a sus aplicaciones. Esta práctica es especialmente común, aunque no exclusiva, en ecosistemas como C/C++. Nuestro reciente anuncio de la versión beta, que incluye compatibilidad con C/C++, es el primer paso para admitir este caso de uso, que también se ampliará para incluir otros lenguajes.
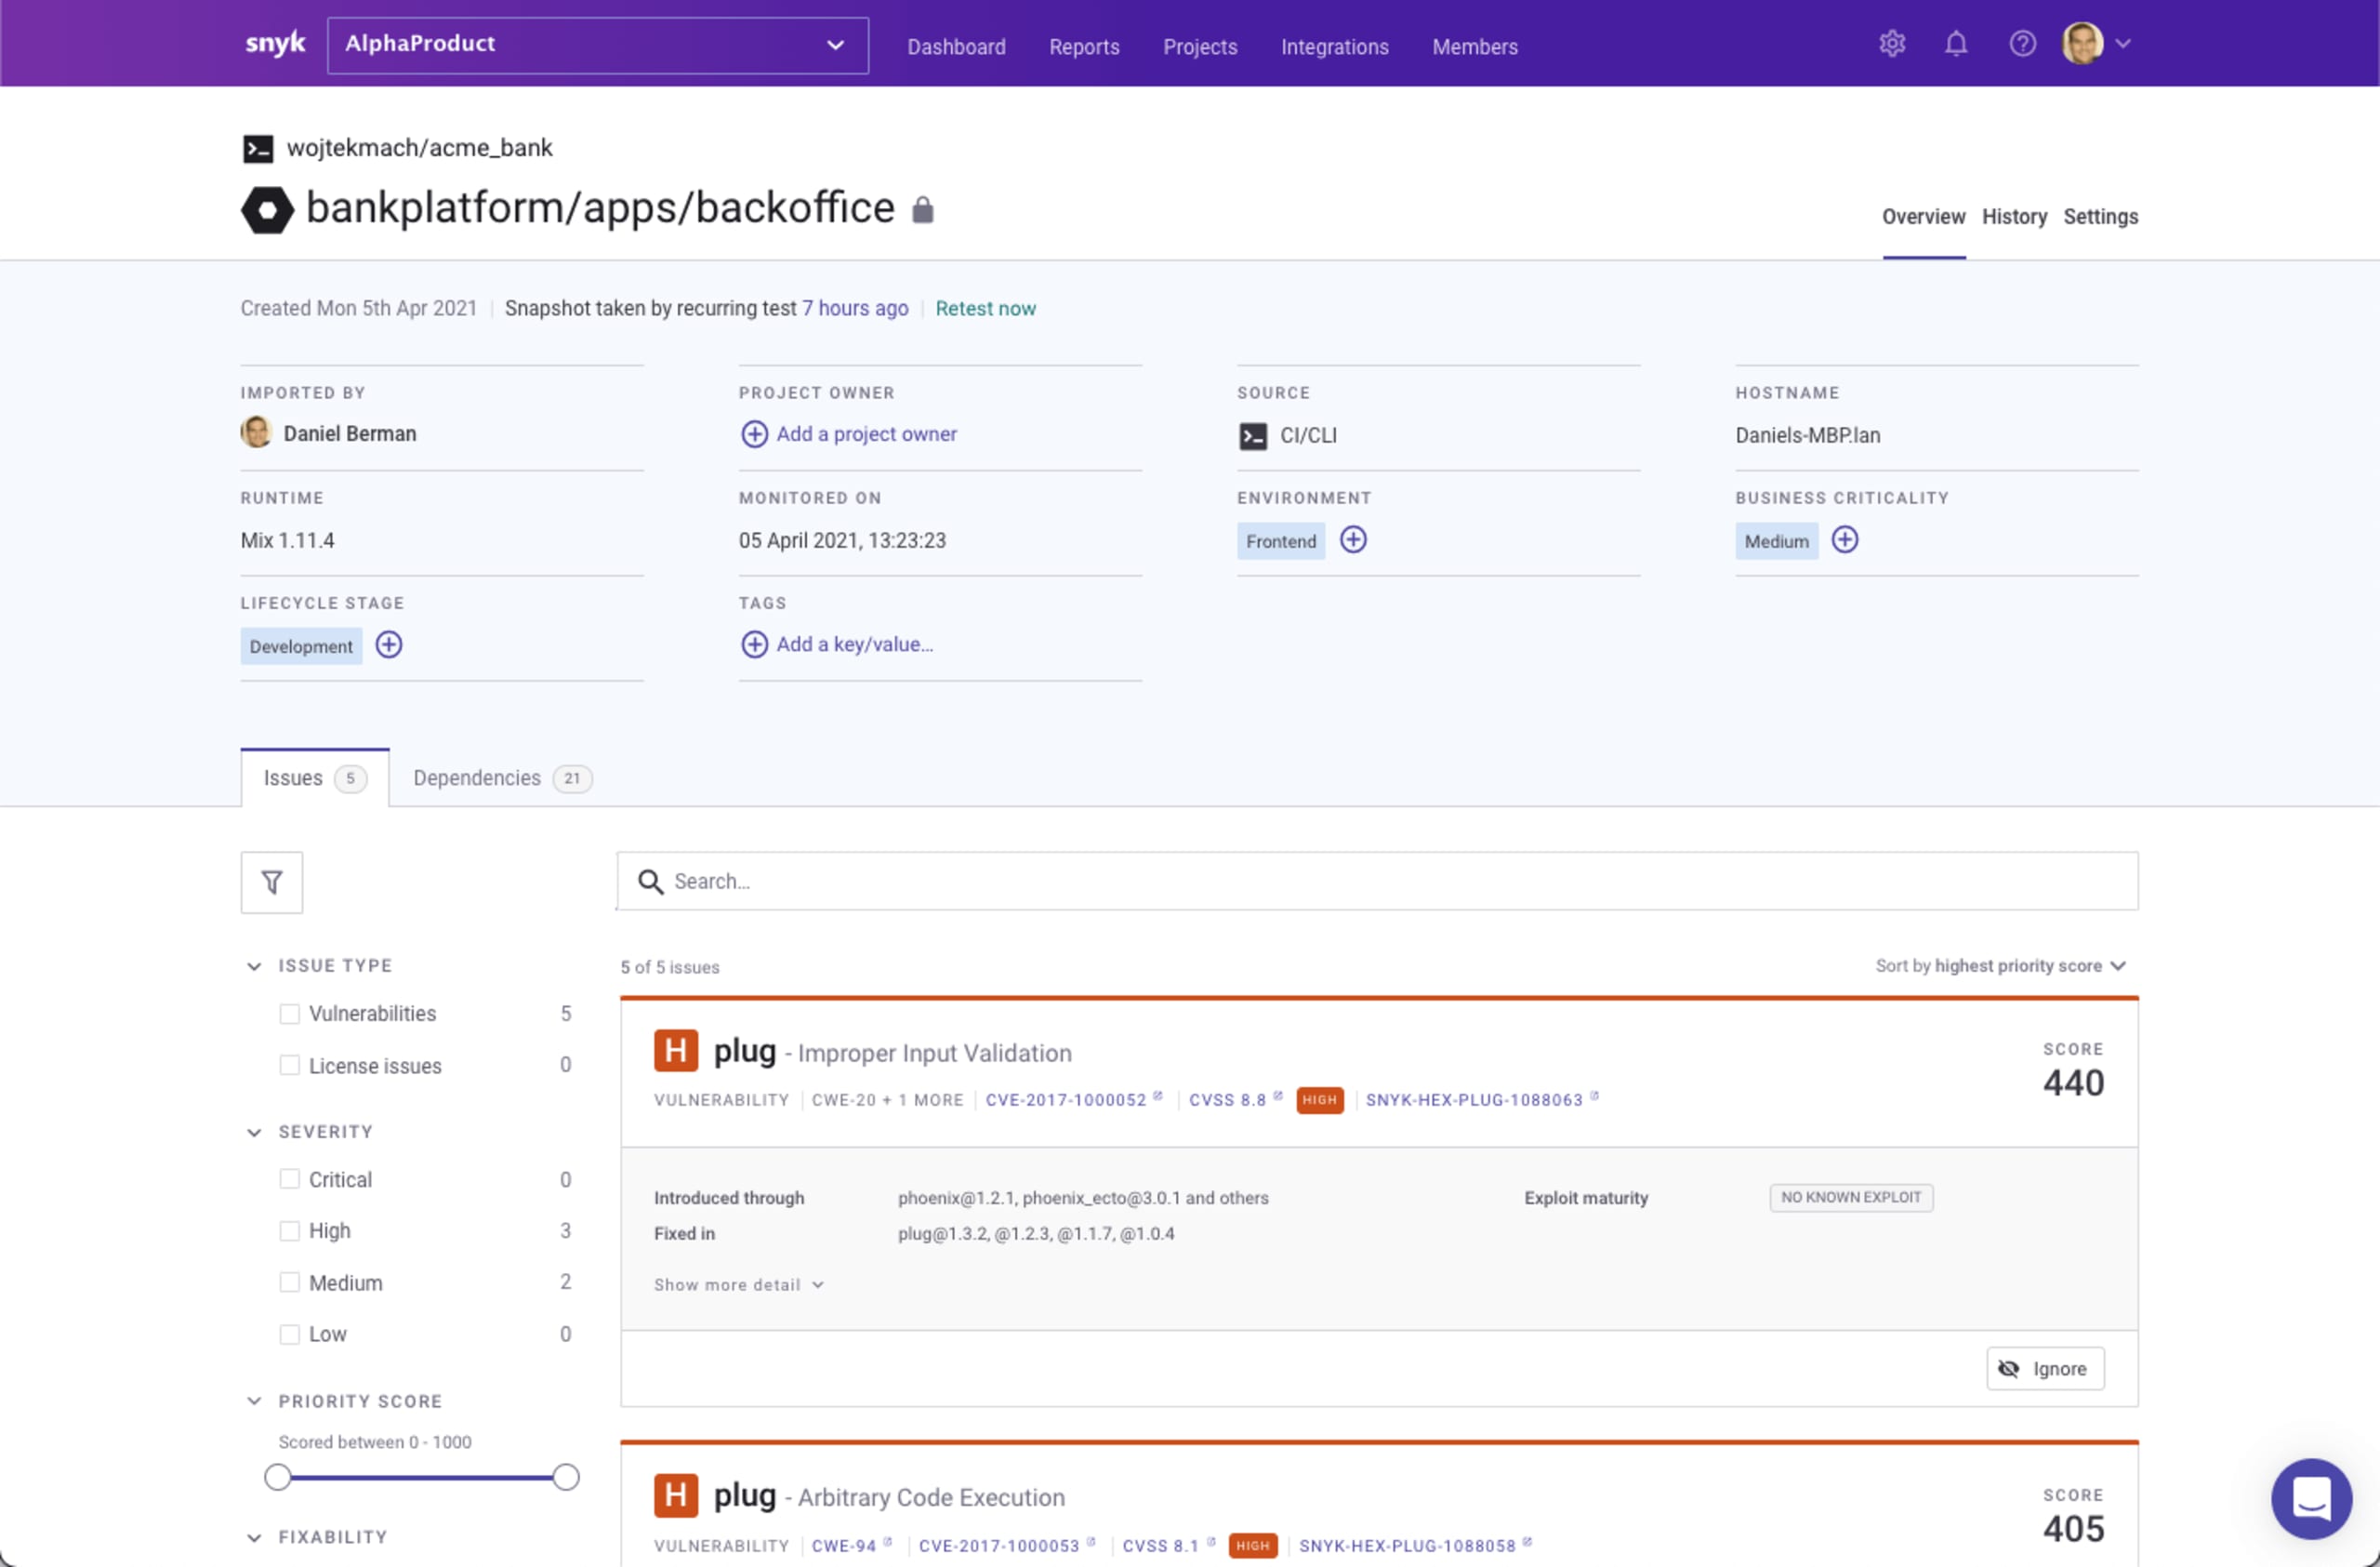
A principios de este año, agregamos compatibilidad con Elixir. Con Snyk CLI, los desarrolladores de Elixir pueden probar y supervisar sus proyectos de Mix/Hex manualmente o en pasos clave de su proceso de CI, para garantizar que las vulnerabilidades conocidas se detecten pronto y antes de que el código se implemente en producción.
2021 también fue un año de consolidación para Snyk Open Source, durante el cual reforzamos nuestras capacidades en algunos de los ecosistemas que ya admitíamos. Agregamos recomendaciones de corrección y pull request automatizados de corrección para .NET, lo que facilita mucho la identificación y corrección de vulnerabilidades en aplicaciones .NET analizadas por Snyk Open Source. También estamos implementando una nueva versión de nuestro mecanismo de resolución de dependencias de Maven, que permitirá realizar análisis más precisos en los proyectos importados desde Git.
Decisiones de corrección más fáciles y precisas
Diseñar primero para desarrolladores no solo significa permitirles identificar problemas, sino también ayudarlos a actuar con rapidez y precisión. En Snyk Open Source nos enorgullece ofrecer flujos de trabajo de corrección prácticos y automatizados que facilitan la priorización y corrección de las vulnerabilidades detectadas en dependencias de código abierto.
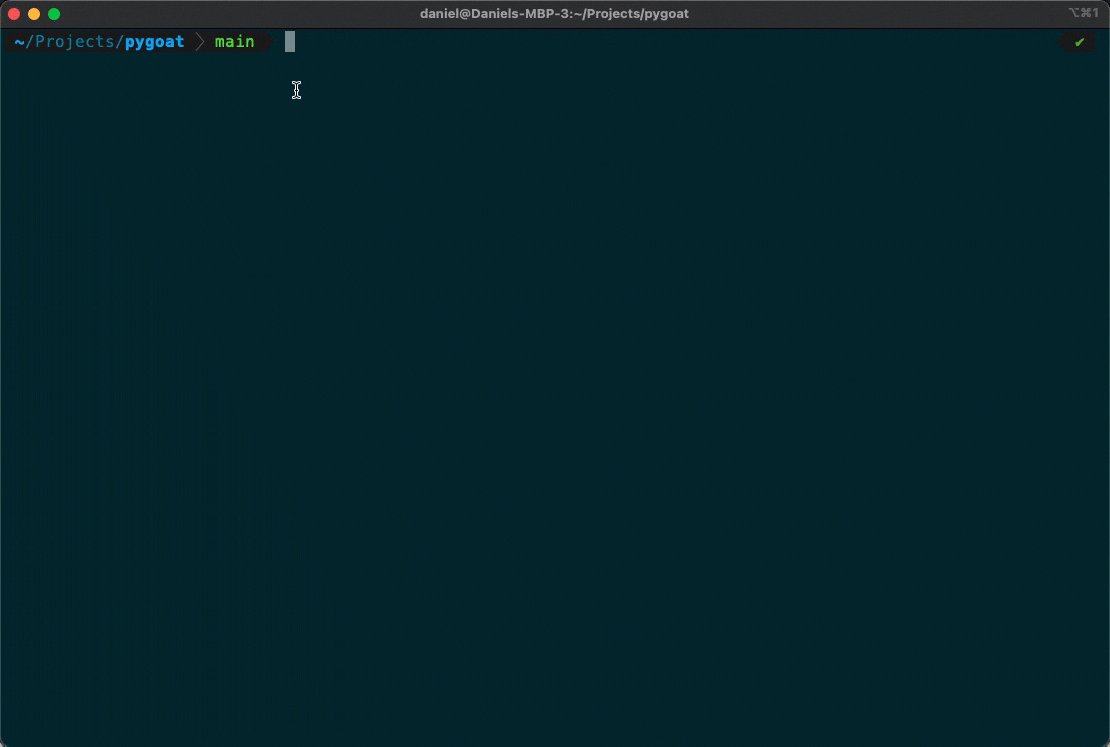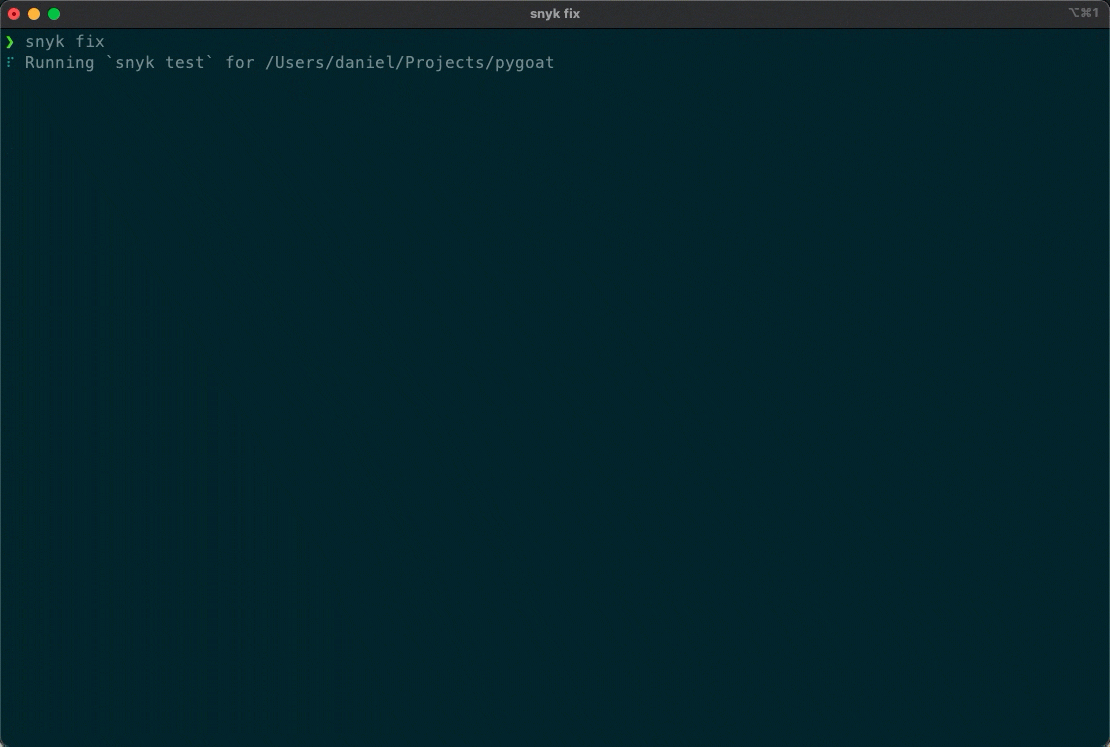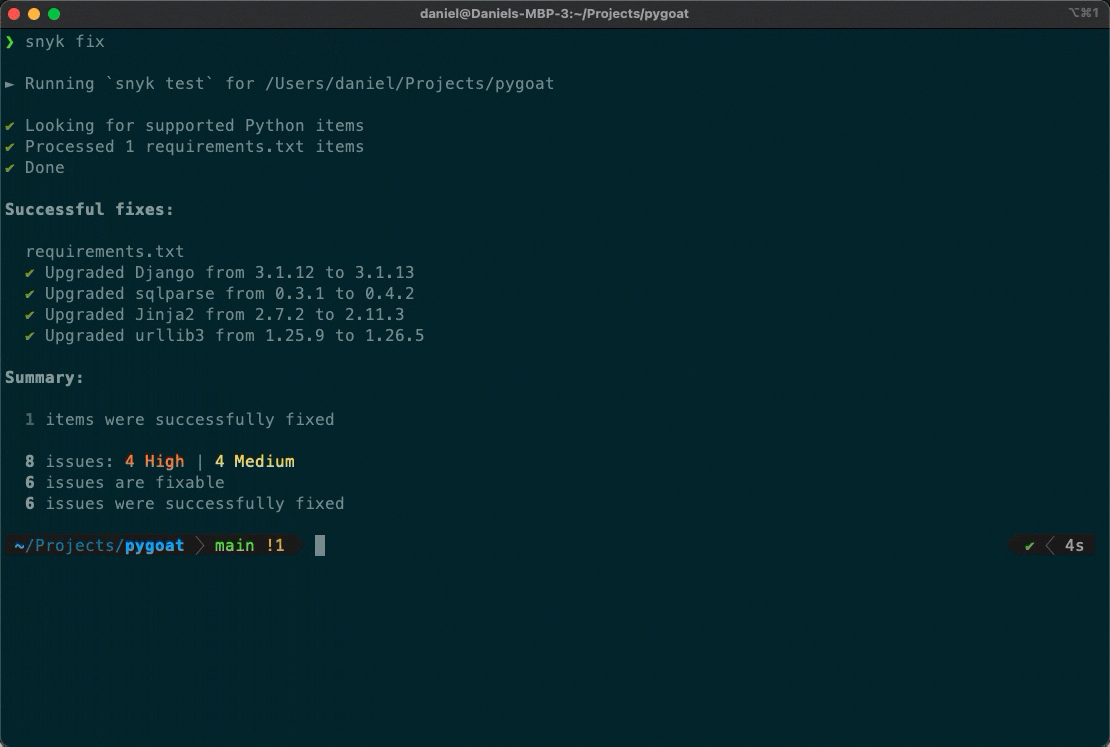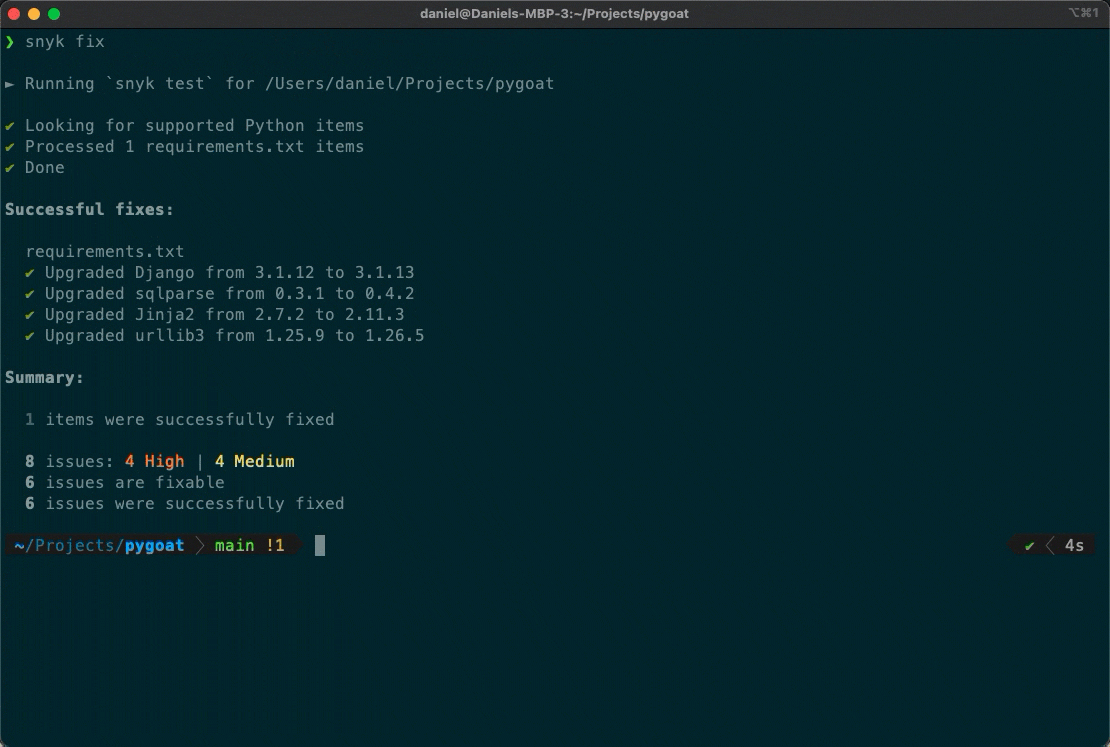
Con ese objetivo, en octubre presentamos un nuevo comando snyk fix en Snyk CLI, que facilita la aplicación automática de recomendaciones de corrección para las vulnerabilidades detectadas durante las pruebas locales o en CI/CD.
Además, invertimos en ampliar la inteligencia de seguridad que ofrecemos para los problemas detectados en dependencias de código abierto, a fin de tomar decisiones de priorización más precisas. Por ejemplo, la nueva función Social Trends te informa si una vulnerabilidad específica está siendo tendencia en Twitter. Ahora también se muestra de forma más destacada en Snyk Open Source la información que indica si una vulnerabilidad se origina en un paquete malicioso. Se trata de una señal importante ante el crecimiento exponencial de los ataques a la cadena de suministro de software que involucran paquetes maliciosos de código abierto.

Por último, pero no menos importante, mejoramos de forma significativa el motor que impulsa Reachable Vulnerabilities para ayudar a los usuarios a determinar mejor si una vulnerabilidad específica es realmente accesible dentro de la ruta de ejecución de la aplicación y a priorizar las correcciones según corresponda (en proyectos de Java Maven y Gradle importados desde GitHub). Ahora, este motor funciona con Snyk Code, la solución de pruebas de seguridad de aplicaciones estáticas (SAST) de Snyk, que permite realizar análisis mucho más rápidos y precisos.
Qué esperar en 2022
Con la aceleración de la transformación digital, el código abierto seguirá desempeñando un papel fundamental en el desarrollo de software. El código abierto ha impulsado —y seguirá impulsando— el rápido ritmo de desarrollo que las empresas necesitan para mantenerse competitivas y alcanzar el éxito. Al mismo tiempo, los riesgos de usar código abierto seguirán aumentando.
En 2021, la seguridad de la cadena de suministro de software se convirtió en un tema de conversación candente. No se trata de un vector de ataque nuevo, pero el aumento de los ataques maliciosos que aprovechan la cadena de suministro de software moderna y la atención que recibieron en todo el mundo hicieron que el tema cobrara mayor relevancia. La orden ejecutiva del presidente Biden ayudó a crear conciencia sobre el problema y sobre la necesidad de una solución diseñada primero para desarrolladores. Snyk Open Source y la plataforma Snyk en su conjunto ya ofrecen formas de ayudar a las organizaciones a abordar este desafío, y en 2022 invertiremos más recursos en desarrollar una solución más completa.
Snyk Open Source seguirá buscando nuevas formas de ayudar a los equipos de desarrollo y seguridad a priorizar las vulnerabilidades. Sabemos que los atrasos de miles de vulnerabilidades son un gran problema para organizaciones de todos los tamaños. Por eso, ya estamos trabajando en soluciones innovadoras que harán que el proceso de priorización sea más manejable y eficaz.
Por supuesto, Snyk Open Source seguirá reforzando la compatibilidad con los ecosistemas existentes y también agregará cobertura para nuevos lenguajes, frameworks y administradores de paquetes (¿alguien dijo Rust?).
2022 será otro año lleno de novedades para Snyk Open Source. ¡Mantente al tanto!
¡Feliz año nuevo y seguro!
Empieza con los desafíos de Capture the Flag
Aprende a resolver desafíos de captura la bandera con nuestro taller virtual introductorio a pedido.

