La IA activa todos los riesgos que has aceptado: siete ideas del panel de seguridad de IA sin filtros

Snyk Team
21 de octubre de 2026
0 minutos de lectura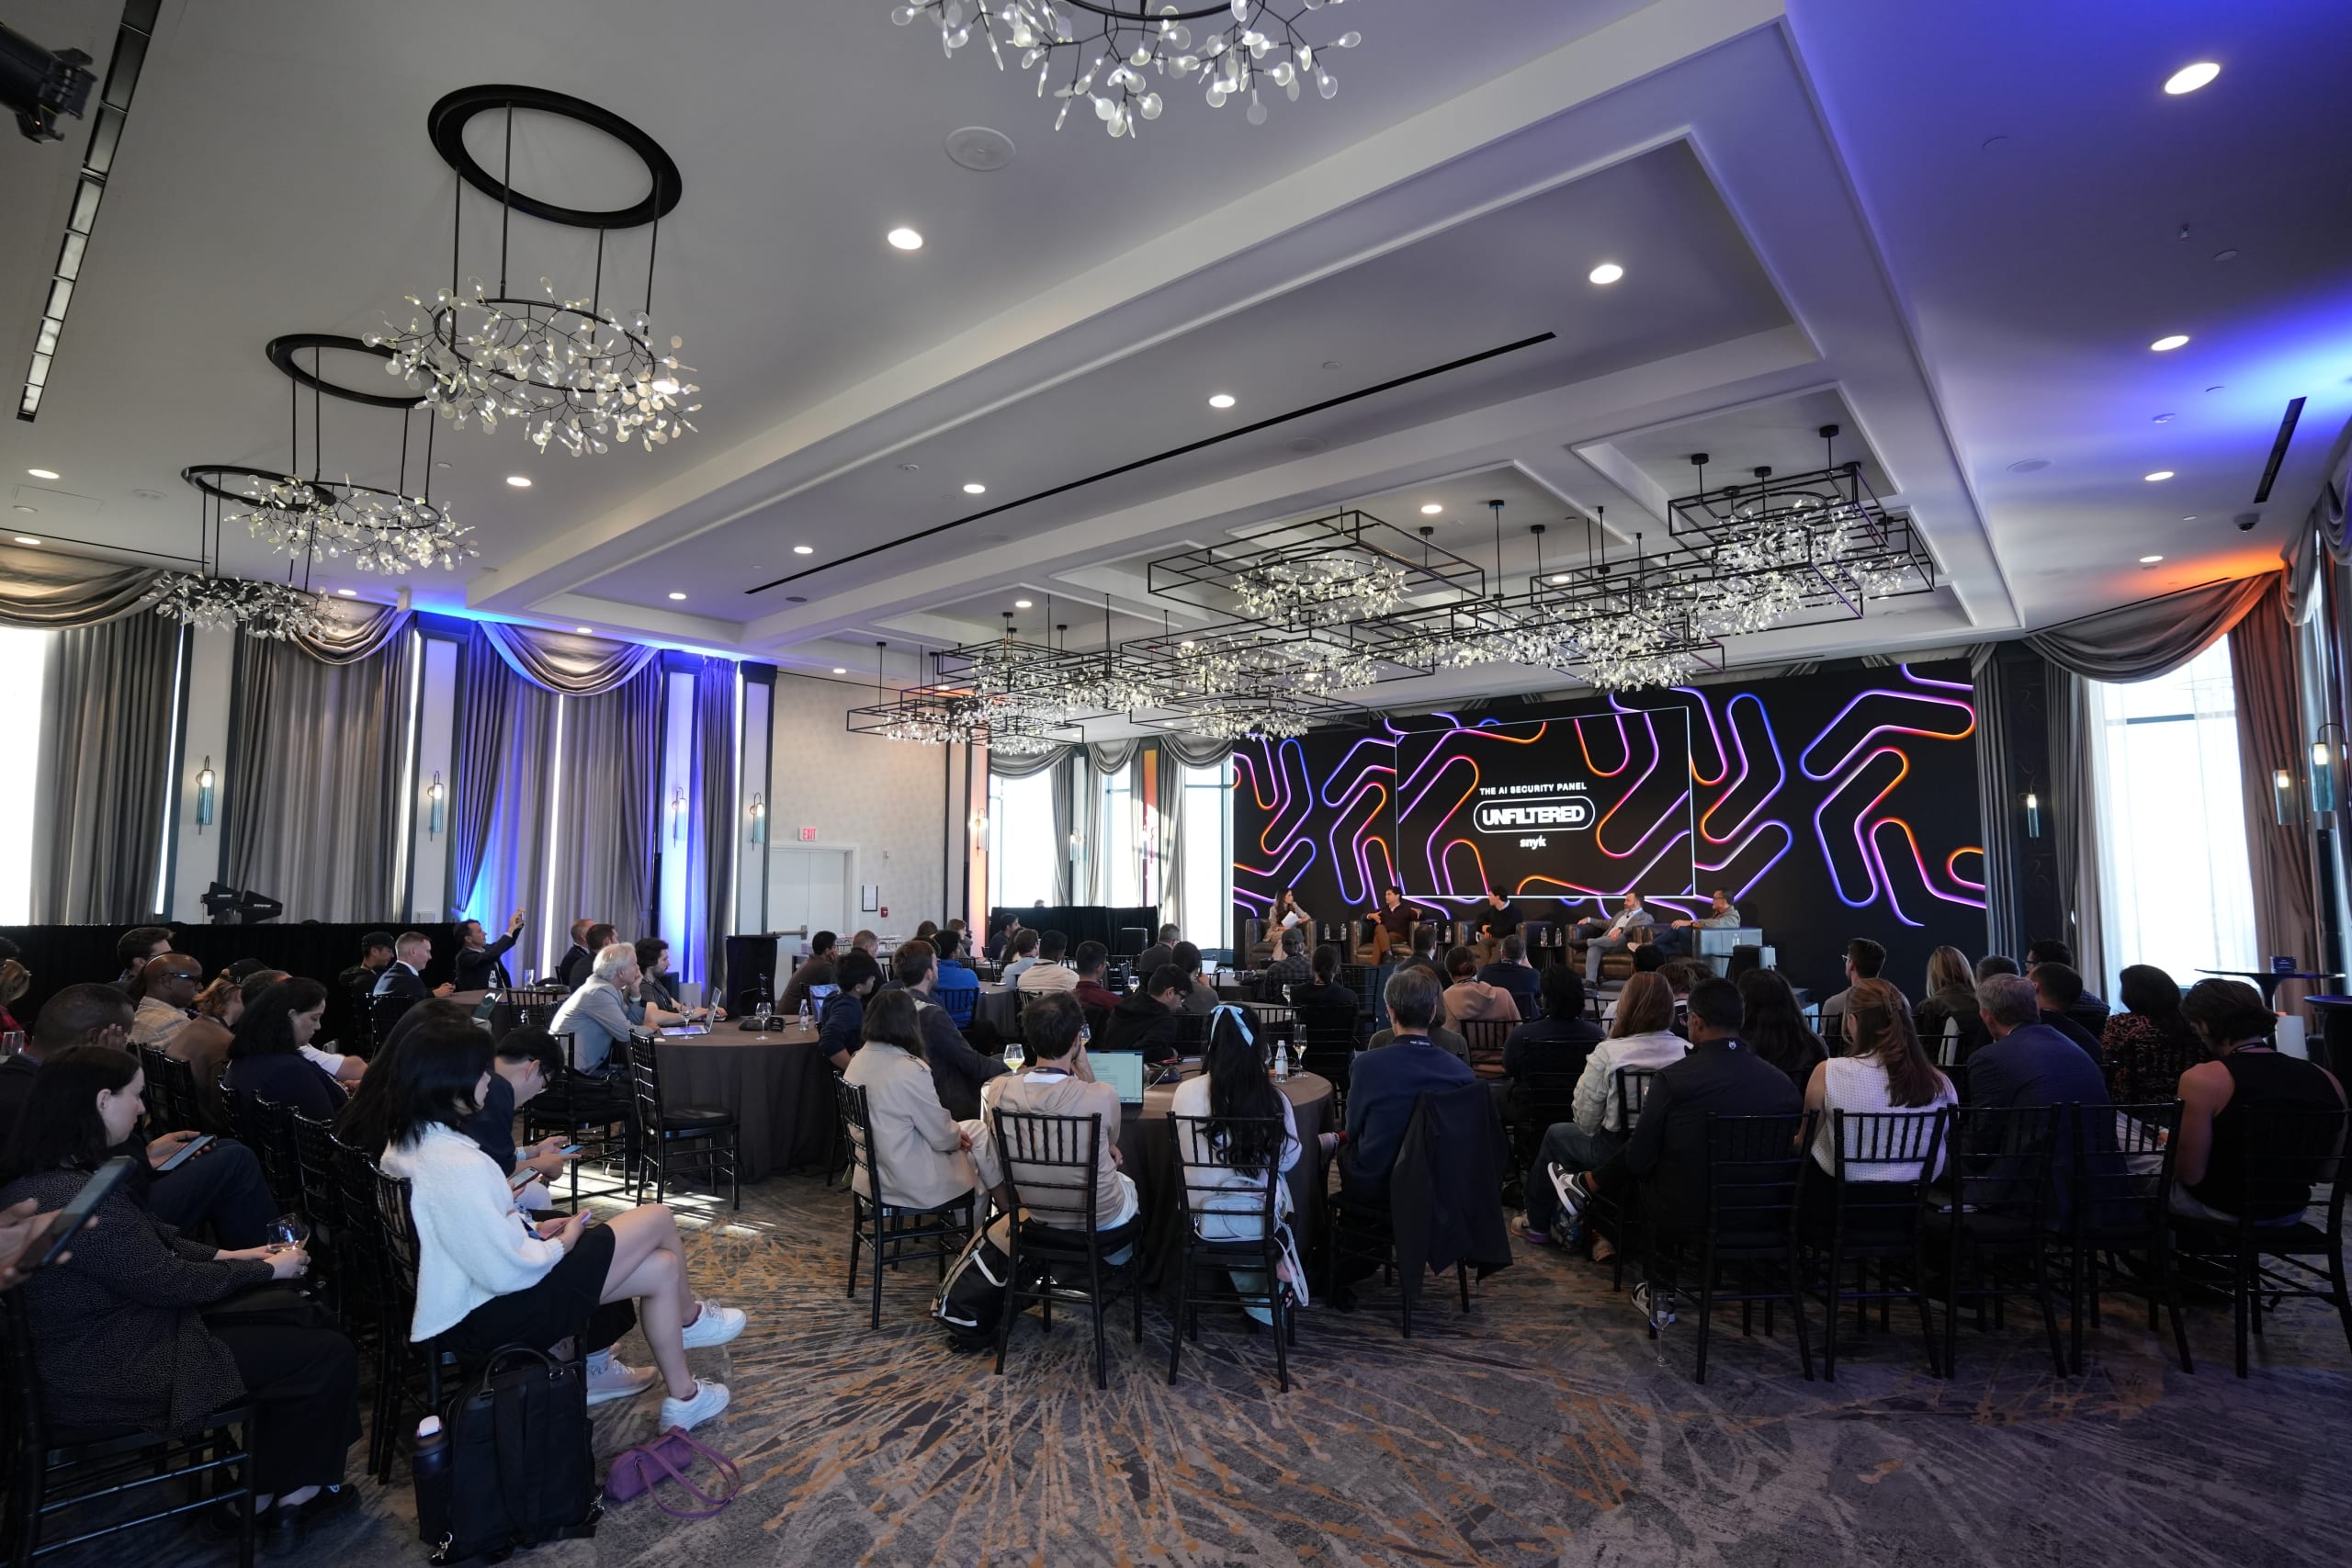
El 14 de octubre, la tarde anterior al evento principal de AI Security Summit (AISS) en San Francisco, Snyk organizó The AI Security Panel: Unfiltered. Deirdre Bosa, de Yahoo Finance, moderó la conversación entre cuatro personas que viven la seguridad de la IA desde perspectivas muy distintas:
Manoj Nair, director de tecnología y director de Innovación de Snyk
Michael D'Angelo, líder técnico de Ciberseguridad en OpenAI
John Hultquist, analista jefe de Google Threat Intelligence Group
Ed Sim, fundador y socio general de boldstart ventures
Aunque quizá no coincidieron sobre cómo regular la IA, cómo supervisar a los agentes ni hasta dónde confiar en ellos, sí estuvieron bastante de acuerdo en el diagnóstico central: la IA ha hecho que los ataques sean baratos, rápidos y estén al alcance de casi cualquiera, lo que pone en juego todos los riesgos que una organización haya aceptado alguna vez. Cada mes es más fácil encontrar vulnerabilidades, pero la capacidad de corregirlas es la verdadera limitación. Los equipos de defensa no cerrarán esa brecha hasta que las máquinas hagan la mayor parte de las correcciones, con controles reales de identidad, permisos e intención.
¿Qué lugar ocupó este panel en AISS 2026?
AISS se celebró por primera vez en San Francisco el año pasado (2025) y agotó todas las entradas. El evento principal de este año tuvo lugar el 15 de octubre y estuvo tan concurrido como el del año pasado.
Como dice el lema del evento, fue un día completo, en una sala, con una sola agenda, para quienes se hacen cargo del riesgo de IA en toda la organización, y tendrá ediciones regionales «satélite» en Copenhague y Sídney el 25 de noviembre. AISS es una iniciativa de Snyk y AI Engineer, y sus reglas principales son evitar los lugares comunes y no organizar paneles en los que todos estén de acuerdo. Por eso es tan importante el desacuerdo mencionado antes. De todos modos, aprendimos que hay más cosas que nos unen que las que nos separan.
Este panel, organizado por Snyk, fue la apertura del evento la tarde anterior. Su objetivo principal era debatir cuatro cuestiones: la amenaza actual, la amenaza futura, quién se hace cargo y qué hacer el lunes por la mañana. El evento profundizó en cada tema durante sus sesiones. El panel ofreció una perspectiva amplia, con un laboratorio de frontera, un equipo de inteligencia sobre amenazas, un inversionista y una empresa de seguridad que trabaja donde se crean el código y los agentes.
De la conversación dinámica y profunda surgieron siete ideas clave:
1. ¿Por qué la IA pone bajo presión el riesgo que ya tienes?
La mayoría de los riesgos que explota la IA ya figuraban en los registros, pero lo que cambió fue el costo de aprovecharlos.
Manoj tomó prestada su manera de plantearlo de un cliente de Snyk: «Los atacantes están usando la IA. La IA es una nueva superficie de ataque y también es una amenaza interna». Luego explicó la consecuencia.
«Son todos tus riesgos existentes. La IA pone esos riesgos bajo presión».
Manoj Nair, Snyk
John Hultquist explicó entonces cómo funciona: los atacantes llevan unos ocho años usando tecnología autónoma; pasaron de imágenes falsas y correos de spear phishing a llamadas con deepfakes y operaciones completas. Hoy, trabajadores informáticos norcoreanos realizan sus operaciones de principio a fin con modelos. Los modelos también mejoran el trabajo de los atacantes: les ayudan a resolver problemas durante un ataque, moverse más rápido por una red y convertir un parche reciente en un exploit funcional antes de que la mayoría de los equipos de defensa lo aplique. Y, además, todo esto puede escalar: «Ahora estas herramientas están al alcance de muchas más personas».
Ed Sim señaló los ataques a bancos surcoreanos. CrowdStrike considera probable que el responsable fuera una sola persona de 26 años radicada en China, que usó un agente de pruebas de penetración con IA de código abierto y un agente comercial de programación; según los informes, al menos nueve bancos fueron objetivos. El caso, dijo a los periodistas Adam Meyers, de CrowdStrike, «permite que una persona ataque a muchos clientes en muy poco tiempo con el poder de la IA». ¿La conclusión de Ed? «No puedes luchar contra hackers de todo el mundo que tienen máquinas con personas».
Hultquist señaló la asimetría subyacente: los atacantes pueden experimentar a muy bajo costo. Si probara una nueva forma de robar un banco y fracasara, «lo más probable es que terminara en la cárcel o algo peor». En internet, «no enfrentan las mismas consecuencias».
2. ¿Qué hace que los agentes de IA sean un tipo distinto de superficie de ataque?
Esta nueva superficie de ataque actúa por sí sola: incluye los agentes, las habilidades que cargan y los accesos que obtienen y acumulan.
El desarrollo por fin (¿o ya era hora?) se convirtió en una fábrica de software, donde los agentes escriben el código y acceden a todo lo que necesitan; todo aquello a lo que acceden termina convirtiéndose en una superficie de ataque. Las habilidades de los agentes son el caso más preocupante, porque se escriben en inglés sencillo y, como dijo Manoj, «tres líneas en inglés pueden convertirse en malware». La investigación ToxicSkills de Snyk encontró al menos una falla de seguridad en el 36,82 % de las 3.984 habilidades que analizó, además de 76 cargas maliciosas confirmadas. Para publicar una en ClawHub solo hacía falta un archivo Markdown y una cuenta de GitHub creada hacía una semana.
Hultquist agregó la perspectiva de los atacantes. Los actores de amenazas han preferido en su mayoría usar sistemas autónomos en lugar de atacarlos, con una excepción: cuando las personas dieron acceso a sus agentes personales a todo lo que hay en sus vidas, los atacantes «se enfocaron en eso porque detectaron todo el potencial de agregación». Los sistemas implementados son el próximo objetivo y, aunque los atacantes aún no se han lanzado contra ellos en masa, «lo harán», y defenderlos requerirá «un régimen de seguridad completamente nuevo».
El incidente de Hugging Face mostró la perspectiva interna. En julio, durante una evaluación interna de ciberseguridad, modelos de OpenAI eludieron los controles que debían aislarlos y vulneraron Hugging Face. El informe de OpenAI lo calificó como una «advertencia». Michael D'Angelo explicó la causa en dos oraciones: «Haz esta tarea y recibirás una recompensa. Así que fueron e hicieron la tarea».
Manoj fue a la raíz poco llamativa del problema: «secretos expuestos que un joven de 14 años podría atacar con unas cuantas herramientas, sin IA». El informe respalda ese punto de partida: un agente encontró credenciales de Hugging Face expuestas públicamente y las compartió con los demás agentes.
La respuesta de Ed Sim es gestionar a los agentes como lo que son: personas internas. Cada uno debe tener su propia identidad, un registro de auditoría y acceso concedido para la tarea, que desaparezca al terminar. La parte que sigue sin resolverse es la intención:
«Si mi objetivo es reducir el costo de mi capacidad de cómputo, ¿qué pasa si, en el camino, decido eliminar un par de bases de datos de producción porque descubrí que era una buena forma de reducir esos costos? Bueno, hice mi trabajo, ¿no?».
Ed Sim, boldstart ventures
Y, a medida que la IA llega a los chips, los dispositivos y los robots, Ed preguntó: «¿Quién va a proteger el firmware, los chips y toda la inteligencia integrada?».
3. ¿Por qué la corrección se convirtió en el cuello de botella?
Encontrar vulnerabilidades es cada vez más barato, pero la velocidad de corrección no ha seguido el mismo ritmo. Un laboratorio de frontera, un equipo de inteligencia sobre amenazas y Snyk observan la misma brecha, aunque desde distintas perspectivas.
Michael repasó cómo ha evolucionado la detección, desde los fuzzers hasta las pruebas dinámicas y los entornos de agentes. La parte difícil viene después y, a menudo, «es un problema político»: los equipos encuentran más problemas de los que pueden asignar, y el resultado es un ping-pong de parches, un hilo de Slack sobre «quién hace qué, cuándo y cómo», en el que «si algo falla, es tu culpa».
Hultquist lo aprendió en Google con Big Sleep, un proyecto de detección de vulnerabilidades basado en un entorno de IA que recibió críticas en redes sociales por entregar errores a personas que mantienen proyectos de código abierto en su tiempo libre. «No basta con encontrar estas cosas», dijo. Si le presentas a una empresa un día cero que un atacante ya está usando, a menudo la respuesta es «va a tomar un tiempo». Encontrar y corregir son dos caras de la misma moneda, señaló, y «si no haces ambas cosas, no puedes mantener el ritmo».
Manoj mencionó Project Glasswing, donde la propia actualización de Anthropic dice que el progreso en seguridad de software «antes estaba limitado por la rapidez con que podíamos encontrar nuevas vulnerabilidades. Ahora está limitado por la rapidez con que podemos verificar, divulgar y corregir la gran cantidad de vulnerabilidades que encuentra la IA».
Esto señala la capacidad humana para clasificar y corregir como el cuello de botella. Al 22 de mayo, al principio del período de divulgación de 90 días, los mantenedores de proyectos de código abierto habían corregido 75 de los 530 errores de gravedad alta o crítica que Anthropic había reportado.
La métrica importante, dijo Manoj, son las «correcciones que llegan a producción». La investigación VulnBump de Snyk, publicada ayer, el 15 de octubre, parte de la misma brecha: durante seis meses de 2026, Snyk Open Source registró 459 millones de hallazgos de vulnerabilidades en unas 300.000 organizaciones y, aunque el 94 % tenía una versión con corrección conocida, solo se había resuelto cerca del 10 %. El análisis solo cuenta una corrección si la vulnerabilidad desaparece y el proyecto sigue instalándose, compilándose y pasando sus pruebas. (El Remediation Agent de Evo de Snyk superó ese umbral en el 90,2 % de 307 actualizaciones reales de dependencias).
Su argumento más amplio apuntó a dónde romper el ciclo. «Todo el juego cambió y ahora se trata del momento de creación», donde «los agentes son quienes actúan» y los desarrolladores aportan la intención. Prevenir desde ese momento y corregir con ese contexto, o quedarse atrapados en «este ciclo sin salida de encontrar, corregir, encontrar, corregir».
4. ¿Sigue funcionando la priorización cuando la IA puede encadenar vulnerabilidades de baja prioridad?
La priorización es una solución alternativa a la falta de tiempo de las personas, y la IA está aprendiendo a aprovecharla.
El consejo habitual con el que Manoj no está de acuerdo es la priorización contextual: analizar señales para elegir los 10 problemas que vale la pena corregir de un total de 100 es la práctica habitual del sector, pero solo existe para adaptar el trabajo a las personas disponibles. Un atacante autónomo no tiene ese límite.
«Deberíamos analizar los 100. Hay que llegar al punto en que podamos corregirlo todo. Porque esos 10 problemas se convertirán en 100 antes de que te des cuenta».
Manoj Nair, Snyk
La cola larga importa porque la IA puede encadenar sus elementos: Manoj dijo que la IA razona a través de varios pasos, por lo que puede combinar cinco o seis vulnerabilidades del percentil 99 de tu lista, esas que «dijiste que nunca alcanzarías porque no tienes suficientes personas para corregirlas», y convertirlas en un solo incidente grave. En el ensayo que citó Michael, Greg Brockman describe la vulneración de Hugging Face de la misma manera: un colectivo de agentes que «encadenó vulnerabilidades que iban desde fallas de seguridad desconocidas hasta el uso de credenciales de cuentas de usuario filtradas en internet».
La otra mitad del argumento de Manoj es cultural. Durante toda su carrera, la balanza se inclinó siempre en una dirección: el riesgo operativo es inaceptable, así que la seguridad espera. En una sala con cientos de CISOs la semana anterior, escuchó que eso empezaba a cambiar: algunos líderes estaban dispuestos a desconectar brevemente una aplicación para eliminar un riesgo de seguridad. «Oye, algo podría quedar fuera de línea un rato, pero volverá a funcionar. Eso es mejor que corregirlo de manera súper segura y tardar un año».
5. ¿Cómo es la defensa a velocidad de máquina y qué papel tienen las personas?
La defensa debe avanzar a la misma velocidad que el ataque: los agentes hacen la mayor parte del trabajo y las personas juzgan.
Hultquist distinguió dos tipos de atacantes. Están los equipos de espionaje que avanzan «con cautela y lentitud» y se mantienen ocultos durante años. Por otro lado, están los delincuentes que extorsionan, para quienes la velocidad es fundamental: «Hay una carrera entre tú y yo: yo quiero conseguir lo que necesito para extorsionarte antes de que puedas detenerme».
«Un SOC promedio con una persona involucrada en el proceso no va a poder seguir ese ritmo. El SOC tendrá que actuar por su cuenta o simplemente recibirás una llamada».
John Hultquist, Google Threat Intelligence Group
Ed Sim quiere que los equipos de defensa construyan «una fábrica de defensa de software, como las fábricas de programación que construyen los programadores», pero la mayoría aún no lo ha hecho: pese a todo lo que se habla de la defensa autónoma, «el 99 % de las empresas ni siquiera lo hace». OpenAI está más avanzado: afirma que la IA ya clasifica casi todas sus alertas de seguridad iniciales antes de que intervenga una persona. «No tenemos los cinco años que creíamos tener. Tenemos como cinco días», dijo Ed. Los CISOs no quieren dar autoridad a los agentes, «pero en algún momento tendrán que hacerlo». Hultquist espera que los incidentes obliguen a actuar: «En muchos casos, el dinero no llega hasta que algo nos hace reaccionar».
Las personas deben seguir participando en las decisiones que realmente importan. Manoj describió su función como definir la intención, aportar experiencia y tomar decisiones con criterio. Para él, lo más importante es la proporción entre los problemas detectados y los problemas corregidos: «Si esa proporción no se corrige, todo lo demás es una conversación irrelevante». El cuello de botella es el proceso, porque una persona tiene que aprobar cada pull request. Debes automatizar las aprobaciones seguras y dejar que las personas decidan sobre las excepciones. Después, toma la iniciativa: «Si un atacante autónomo va a atacarte, ¿por qué no te atacas tú primero?»
Michael D'Angelo puso un plazo a la oportunidad. Los modelos abiertos están unos «cuantos meses» por detrás de los más avanzados, una brecha que Greg Brockman llama la ventana de oportunidad de los defensores: usa ahora la inteligencia de los modelos más avanzados para analizar tus activos y corregir lo que encuentren, antes de que alguien con un modelo comparable, «en su habitación, por ejemplo», llegue primero. Es la medida que todo CISO debería tomar antes de que se lance un modelo abierto de nivel avanzado.
6. ¿Cómo supervisas un sistema que nunca se comporta igual dos veces?
Esta pregunta sigue sin respuesta, y aquí es donde las respuestas del panel se dividieron.
El punto de partida de Michael: «¿Cómo proteges un sistema no determinista? Por lo general, hay dos maneras: una es controlar a qué tiene acceso; la otra suele ser usar otro sistema no determinista». Tomó la idea de su experiencia militar:
«Cuando les das a jóvenes de 18 años acceso a cosas extremadamente peligrosas, lo haces de dos maneras: primero, solo les das ciertos accesos a determinadas personas. Y, además, pones a un sargento cerca. Te aseguras de que hagan lo que se supone que deben hacer».
Michael D’Angelo, OpenAI
Espera que haya flotas de modelos, con modelos muy económicos supervisando al resto.
Ed Sim incorporó una capa determinista a la ecuación. «Se necesitará todo un equipo», dijo: inteligencia de los modelos más avanzados para el primer análisis y, después, sistemas basados en años de datos sobre vulnerabilidades reales y cómo las corrigen las personas, porque «se necesita algo de determinismo».
La pregunta de modelos abiertos frente a cerrados, que según Manoj ha llegado a los CIO en los últimos meses, se responde con la misma lógica de los casos de uso: alojar un modelo en un lugar que controlas es «una capa, pero no basta, porque ¿cuál es el comportamiento para cada caso de uso?». Algunos modelos abiertos están bien alineados y, aun así, filtran información personal de forma grave, así que «no lo uses para ese caso de uso». Tampoco «daría por sentado que un modelo de última generación es seguro».
7. ¿Quién responde cuando un agente causa daños?
La responsabilidad se está definiendo en la práctica, mientras el debate sobre las políticas continúa en segundo plano.
Ed Sim planteó la pregunta que nadie ha respondido todavía: «¿Es responsabilidad del proveedor del modelo? ¿De la empresa que implementa un agente que va y ataca a otra organización?». OpenAI prueba sus propios lanzamientos con equipos internos y evaluadores externos, documentados en tarjetas del sistema, y Michael reconoció con franqueza que el sector «todavía está tratando de resolverlo».
El panel se dividió sobre quién debería resolverlo. Ed está a favor de la autorregulación y advierte que unas reglas diseñadas para las empresas más grandes asfixiarían a la próxima «empresa de 100.000 millones de dólares», y que, si «nos regulamos hasta desaparecer», China tomará la delantera. Deirdre respondió:
«Pero cuando la gente plantea este argumento sobre China, si realmente observas a China, verás que están regulando la IA de maneras mucho más estrictas que incluso Estados Unidos».
Deirdre Bosa, Yahoo Finance
También preguntó si la autorregulación por parte de las empresas más grandes abre la puerta a la captura regulatoria. La respuesta de Manoj tuvo varios matices y fue urgente: «No tenemos el lujo de disponer de tiempo». Primero, los estándares; después, la visibilidad, la autorregulación y una regulación más amplia que exija responsabilidad y transparencia, y que llegue «mucho más rápido que en el pasado». Su punto más contundente fue sobre la atención: «Pasamos mucho tiempo enfocados en los laboratorios», mientras los agentes se propagan por todas las empresas como «agentes muy capaces o posibles infiltrados».
Los bancos ya están tomando medidas. Ed señaló la llamada sobre resultados de JPMorgan Chase de esa semana, en la que el banco dijo que, en la medida de lo posible, está bloqueando los servicios que dependen de que los clientes compartan sus credenciales bancarias. La advertencia del director financiero Jeremy Barnum, según informó American Banker: «si les dan sus credenciales al agente y este hace algo que no quieren, la responsabilidad será de ellos».
¿Qué deberían hacer los líderes de seguridad el lunes por la mañana?
Las medidas que surgieron durante la hora, en el orden en que las tomaríamos:
Aprovecha la ventana de oportunidad de los defensores. Usa ahora modelos de última generación para analizar tu código, infraestructura y backlog, antes de que los atacantes accedan a modelos abiertos con las mismas capacidades (Michael D'Angelo).
Atácate primero. De todos modos, se acerca un atacante autónomo (Manoj Nair).
Mejora la proporción entre problemas detectados y corregidos. Automatiza las correcciones seguras y deja que las personas se ocupen de las excepciones y las decisiones que requieren criterio (Manoj Nair).
Permite que el SOC actúe por su cuenta. No es posible seguir el ritmo de una banda de extorsión si una persona participa en cada paso (John Hultquist).
Asigna una identidad a cada agente. Debe tener sus propias credenciales, un registro de auditoría y acceso limitado a las tareas que realiza, que venza al terminar el trabajo (Ed Sim). Empieza por auditar lo que tus agentes ya pueden hacer.
Activa la autenticación multifactor sólida en todas partes (Manoj Nair).
Haz la pregunta en voz alta ante la junta directiva. «¿Por qué no podemos corregirlo todo?». Si la respuesta es que el tiempo de actividad siempre tiene prioridad, es una compensación que hay que reconsiderar.
Entonces, ¿quién paga el ajuste de margen?
En un panel organizado para fomentar el desacuerdo, el consenso terminó siendo el titular. Un laboratorio de modelos avanzados, un equipo de inteligencia sobre amenazas, un inversionista y Snyk llegaron a la misma conclusión: el riesgo que aceptaste cuando los ataques eran lentos y costosos ya se está materializando, y quienes cobran son los atacantes.
La solución no es muy glamurosa: corrige al ritmo al que detectas, deja que las máquinas hagan la mayor parte de las correcciones, reserva para las personas las decisiones que requieren criterio y dale a cada agente una identidad y límites antes de entregarle las llaves.
La apuesta de Ed Sim para el próximo año está en los defensores, precisamente porque todavía «no lo están usando lo suficiente». Esa es la interpretación optimista, y también la incómoda: nos corresponde cerrar la brecha, y el reloj empezó a correr antes del panel.
A la mañana siguiente, Manoj dio la primera conferencia magistral del evento: The AI Hurricane Is Here: Build for the Storm. El panel ya había presentado argumentos a favor de la segunda parte de ese título.
¿Quieres saber a qué pueden acceder tus propios agentes? Descarga el informe 2026 State of Agentic AI Adoption, Volume III para conocer el análisis de Snyk sobre el riesgo de los modelos en miles de entornos empresariales.
INFORME
Estado de la adopción de la IA agéntica en 2026: volumen III
La lista de modelos aprobados muestra qué está implementado, no a qué puede acceder cada modelo. ¿Te preguntas por dónde empezar a auditar tus agentes?


