Convierte tu backlog de vulnerabilidades en pull requests con la remediación agéntica



22 de octubre de 2026
0 minutos de lecturaEvo Remediation Agent ya está disponible en Open Preview e incorpora la resolución automatizada de dependencias a Evo Agentic AppSec. Ahora, los equipos de AppSec pueden ejecutar campañas de remediación continuas en todos sus repositorios y entregar a los desarrolladores correcciones propuestas mediante pull requests validados.
Corregir una vulnerabilidad en una dependencia puede implicar elegir una actualización, resolver conflictos entre dependencias, adaptar la aplicación o verificar el resultado. Ese trabajo compite con todo lo que los desarrolladores ya están creando. A medida que los equipos incorporan código y aparecen nuevas vulnerabilidades a un ritmo cada vez más acelerado, AppSec necesita una forma de agilizar la remediación en las aplicaciones que protege.
Con la ayuda de la remediación agéntica, los equipos de AppSec pueden empezar usando campañas dirigidas a un conjunto definido de repositorios y vulnerabilidades. Snyk proporciona el modelo y un entorno de sandbox hospedado, y los desarrolladores reciben los cambios propuestos mediante su flujo de trabajo actual de administración de código fuente (SCM). Los desarrolladores conservan el control de la revisión final y la combinación de cambios.

Dale a AppSec una forma de impulsar las correcciones
Una campaña de remediación define en qué vulnerabilidades trabaja el agente, en qué repositorios y con qué frecuencia. Los equipos de AppSec establecen el alcance, y Evo Remediation Agent trabaja en las vulnerabilidades que cumplen los requisitos y abre pull requests para que los desarrolladores las revisen.
Por ejemplo, un equipo de AppSec puede lanzar una campaña dirigida a vulnerabilidades de dependencias de gravedad alta y crítica en los repositorios de una organización de Snyk. Las campañas recurrentes repiten el trabajo según un cronograma, a medida que cambian los repositorios y los hallazgos de vulnerabilidades.
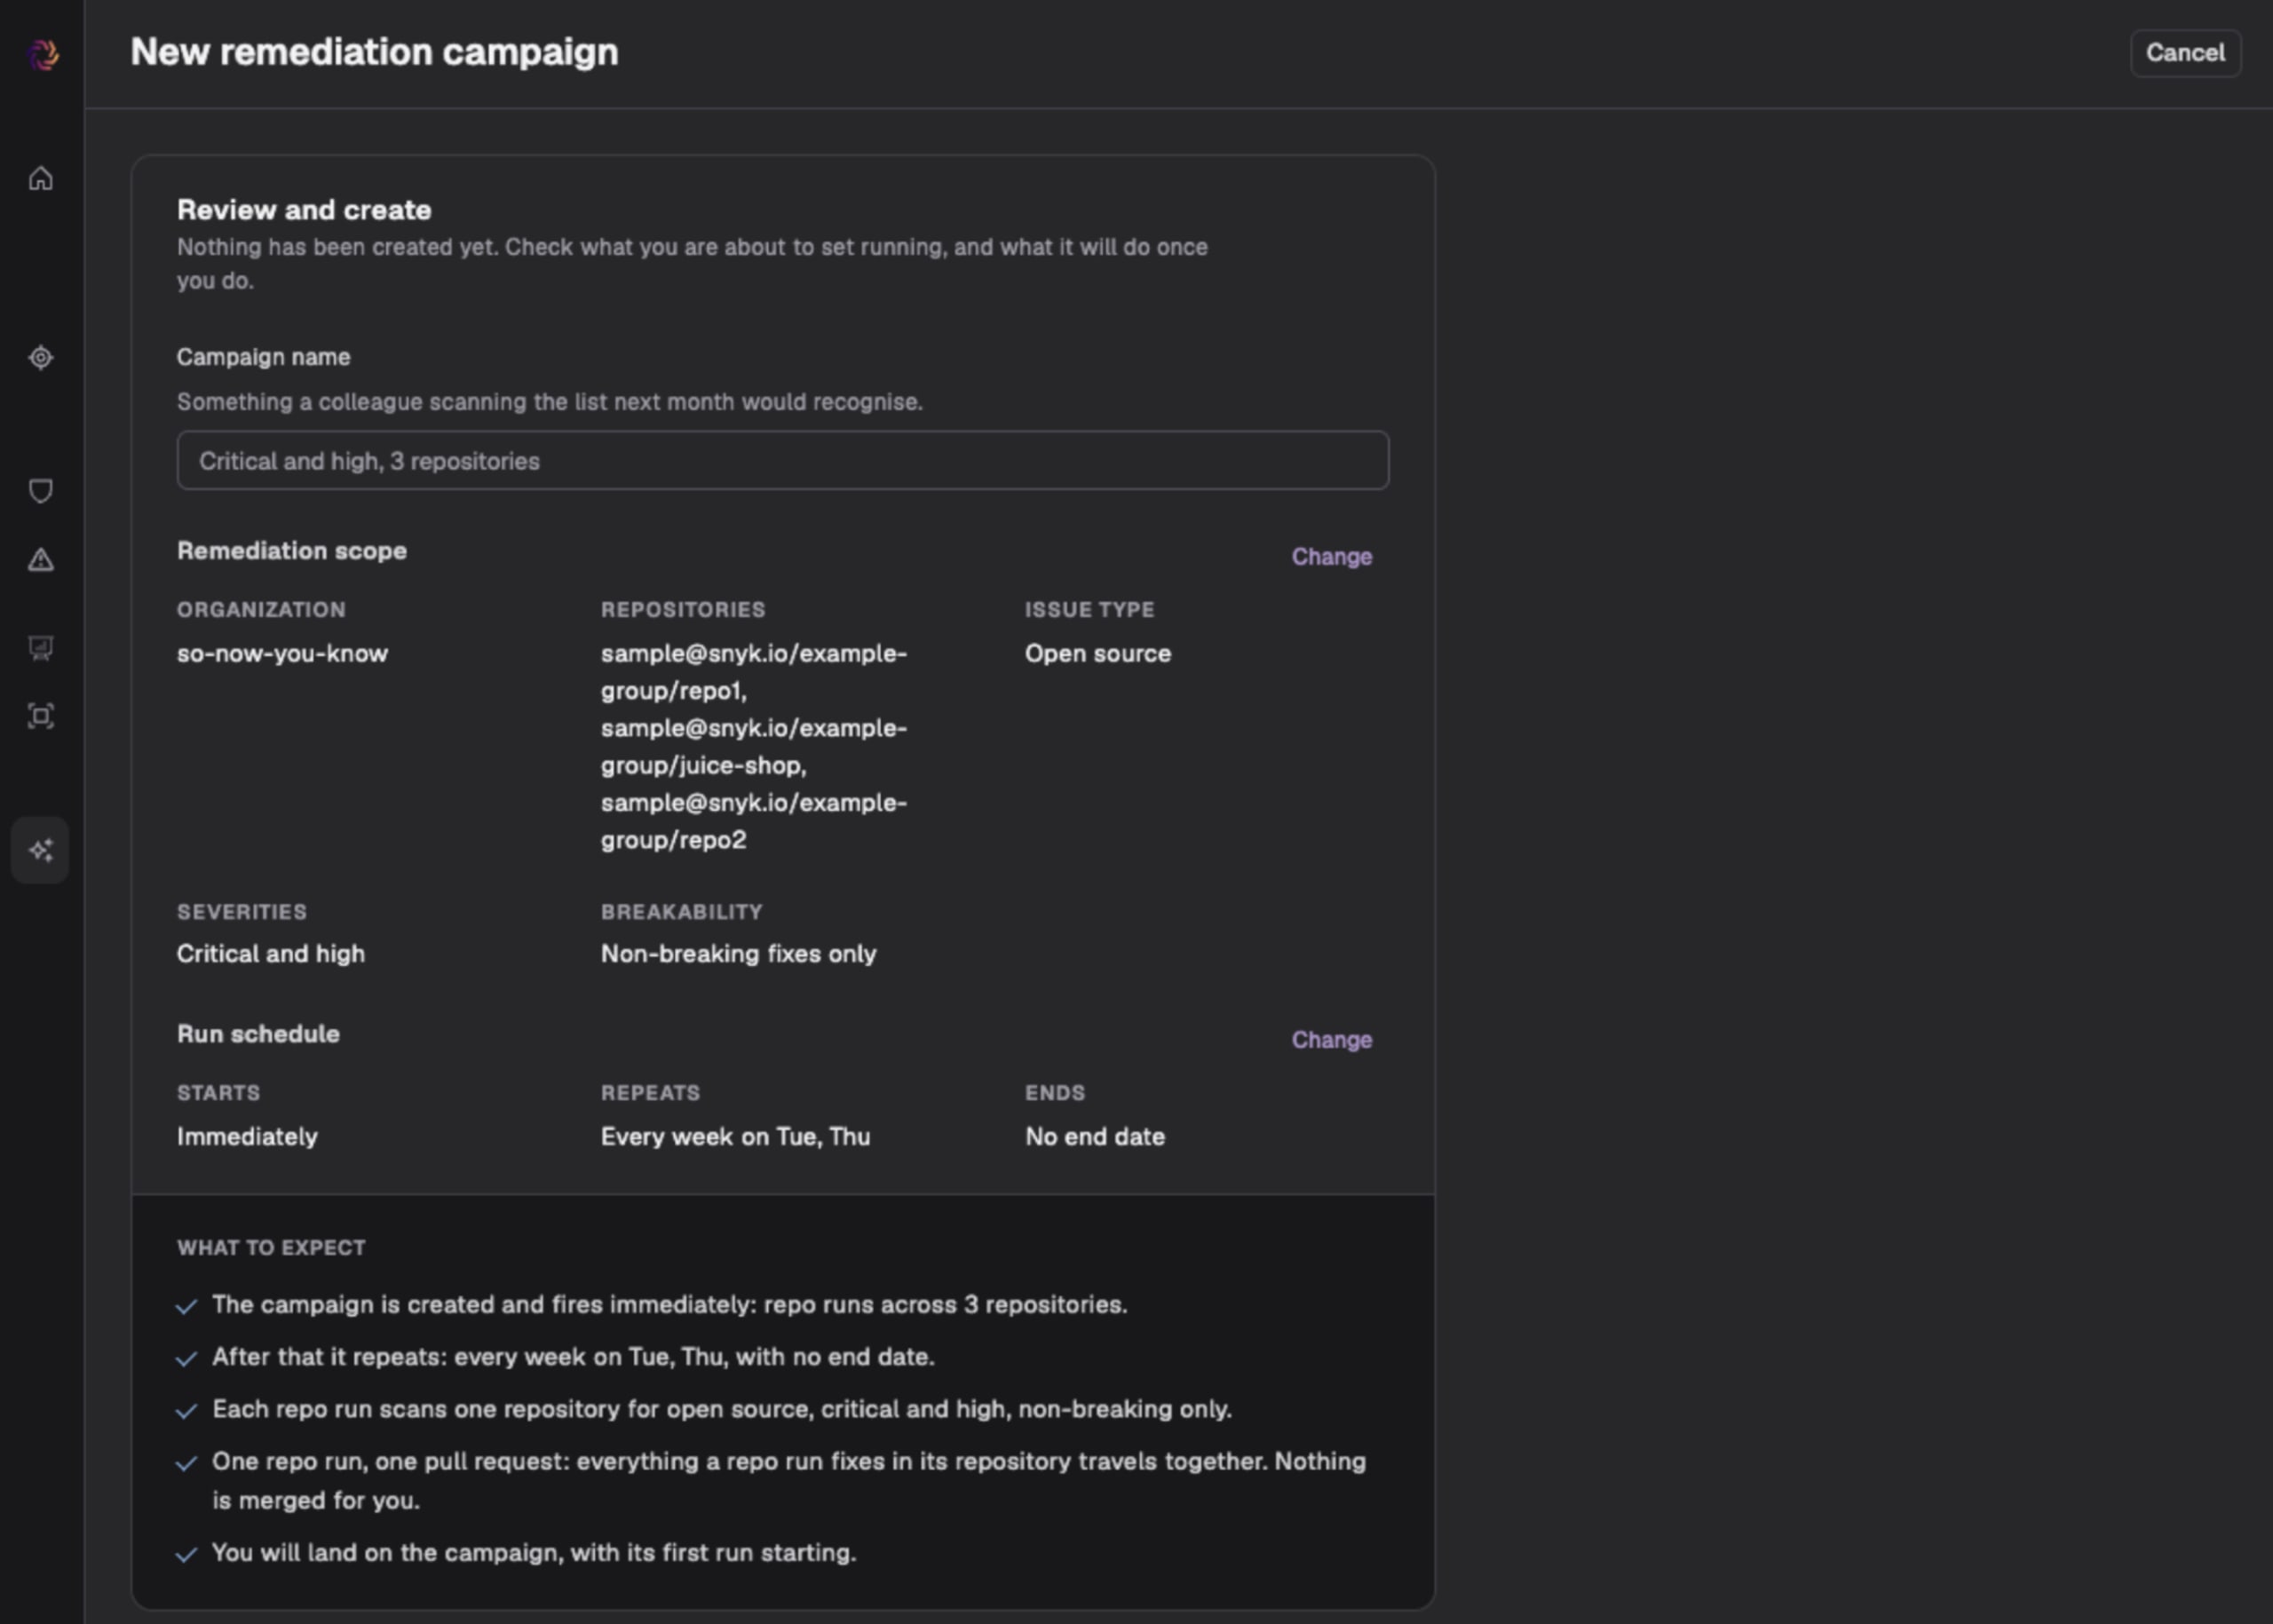
Así, los equipos de AppSec pueden iniciar la remediación sin pedirle a cada desarrollador que instale y ejecute un agente. Los equipos pueden seguir los resultados de los repositorios durante una campaña, revisar dónde el agente generó correcciones e investigar dónde aún se necesita atención.
Snyk incorporó por primera vez actualizaciones automatizadas de dependencias a los flujos de trabajo de los desarrolladores con Fix PRs automáticos en SCA y Container. Agent Fix amplió la remediación a las vulnerabilidades del código fuente detectadas por Snyk Code, nuestra primera solución nativa de IA que genera y verifica correcciones propuestas. Luego, Evo Remediation Agent inicial incorporó un flujo de trabajo más amplio a la CLI y a ADE: planificar la corrección, aplicar cambios y validar el resultado en el entorno del desarrollador. Ahora, completamente validada, la siguiente versión de Evo Remediation Agent incorpora campañas que automatizan la remediación agéntica para los equipos de AppSec.
Al comenzar nuevamente con las vulnerabilidades de Open Source, los equipos pueden poner el agente a trabajar en todos sus repositorios y convertir la remediación en una parte continua de su programa de seguridad.
El contexto de seguridad guía el trabajo
Una actualización de dependencias puede requerir cambios en toda una aplicación. El agente usa los hallazgos de Snyk para planificar las actualizaciones, aplica los cambios en un sandbox hospedado y verifica su trabajo mediante compilaciones, las pruebas disponibles y nuevos análisis. Estos comentarios ayudan al agente a realizar los cambios que requiere una actualización.
Cuando el agente genera una corrección, abre un pull request y registra cada acción asociada al cambio. Los equipos pueden limitar las campañas a correcciones que se hayan evaluado como no disruptivas, y el agente no combina los cambios. Los desarrolladores revisan los cambios propuestos y deciden si combinarlos.

Evidencia detrás del motor de remediación
Generar una corrección solo ayuda a reducir el riesgo si un desarrollador puede combinarla. Un pull request que interrumpe la compilación, hace que fallen las pruebas existentes o deja intacta la vulnerabilidad aumenta el trabajo de revisión y no reduce el backlog. Una alta tasa de correcciones que se pueden combinar es lo que convierte las sugerencias de corrección del agente en una reducción del backlog, porque se combinan más pull requests de corrección y los desarrolladores deben rehacer menos trabajo.
El benchmark VulnBump mide la tasa de correcciones que se pueden combinar del motor que impulsa Evo Remediation Agent. En 307 tareas de actualización de dependencias, Remediation Agent basado en CLI superó las cuatro verificaciones en el 90,2 % de las tareas. Claude Code con hallazgos de Snyk las superó en el 77,5 %, y Claude Code por sí solo, en el 59,6 %. Los tres usaron el mismo modelo.
Estas verificaciones abarcan los resultados importantes de una corrección de dependencias: las dependencias se resuelven, las vulnerabilidades objetivo desaparecen tras un nuevo análisis, la aplicación se compila y las pruebas que antes pasaban siguen pasando. Los resultados muestran el valor de combinar el contexto de seguridad con un flujo de trabajo de remediación diseñado específicamente para esta tarea.
Primero, corrige. Después, prioriza el resto.
Los programas de remediación suelen empezar por decidir qué corregir. Evo Remediation Agent invierte ese orden y ofrece a los equipos de AppSec otra forma de actuar sobre el backlog. Las campañas recurrentes trabajan en las vulnerabilidades incluidas en el alcance que cumplen los requisitos, así que lo que llega a tu equipo es el trabajo que requiere criterio humano.
Los resultados de los repositorios y los registros ayudan a los equipos a entender dónde avanzó el agente y dónde queda trabajo pendiente. Los equipos de AppSec obtienen una vista actualizada no solo del backlog, sino también de los pull requests abiertos, mientras que los desarrolladores reciben un registro del motivo de cada cambio. Así, la remediación se convierte en una parte continua del programa de seguridad, y tu equipo define el estándar de lo que se publica.

Incorpora la remediación a tu equipo
Evo Remediation Agent está disponible en Open Preview para las vulnerabilidades de Snyk Open Source en Evo Agentic AppSec. Para ejecutar campañas, necesitas:
Workspaces
Integración de SCM
Acceso a la vista previa para tu Tenant.
Durante Open Preview, se aplica un límite diario de correcciones y los sandboxes hospedados usan registros públicos de paquetes. ¿Listo para poner Evo Remediation Agent a trabajar en tu backlog? Habla con tu equipo de cuenta de Snyk sobre el acceso a Open Preview.
RESERVA UNA DEMOSTRACIÓN EN VIVO
Adopta la IA de forma segura y a escala
Evo ayuda a las organizaciones a adoptar y ampliar el uso de la IA de forma segura, con visibilidad, gobernanza y protección en el desarrollo impulsado por IA y las aplicaciones de IA.


