Anunciamos Social Trends: usa las redes sociales para obtener inteligencia de seguridad


28 de julio de 2021
0 minutos de lecturaNos entusiasma anunciar la disponibilidad de Social Trends, que incorpora inteligencia de redes sociales (SOCMINT) a los datos de vulnerabilidades de Snyk para ayudar a los equipos de desarrollo y seguridad a priorizar las vulnerabilidades de forma más efectiva.
Ante el volumen de vulnerabilidades pendientes que enfrentan hoy las organizaciones, encontrar y corregir vulnerabilidades de seguridad a tiempo es una tarea monumental. Simplemente no hay suficientes manos para clasificar y abordar todas las vulnerabilidades de la lista. Ahí es donde entra en juego la priorización. Evalúa el riesgo, decide dónde enfocar tus recursos y corrige las vulnerabilidades que representan el mayor riesgo. Repite el proceso.
Pero, para que sea efectiva, la priorización requiere inteligencia de seguridad. ¿Se puede corregir una vulnerabilidad o no? ¿Hay un exploit disponible y qué tan sofisticado es? ¿Es posible acceder a la vulnerabilidad o no? ¿Cuándo se introdujo por primera vez? No poder responder estas preguntas, o no hacerlo con suficiente precisión, puede llevarte a tomar una decisión de priorización equivocada y, por consiguiente, aumentar el riesgo de seguridad para tu organización.
La inteligencia de seguridad de Snyk —seleccionada, desarrollada y enriquecida por el equipo de investigación de seguridad de Snyk— te brinda la experiencia y el contexto necesarios no solo para encontrar problemas de seguridad en tus aplicaciones, sino también para priorizar su corrección de forma rápida y sencilla. Con Social Trends, esta inteligencia ahora es mucho más poderosa y ofrece una señal adicional que ayuda a los usuarios de Snyk a enfocarse en las vulnerabilidades que representan el mayor riesgo.
El papel de las redes sociales
Solo paso a dejar un 0day de Chrome. Sí, leíste bien.
@r4j0x00
Así fue como el investigador de seguridad Rajvardhan Agarwal compartió un exploit para una vulnerabilidad de ejecución remota de código (RCE) de día cero que afectaba a Chrome y otros navegadores populares, en Twitter, en abril de este año.
Agarwal no es el único. Una simple búsqueda de hashtags como #0day, #zerodaytoday, #CVE y #exploit muestra que los actores de seguridad suelen hablar de vulnerabilidades en Twitter. Cada vez más, plataformas de redes sociales como Twitter y Reddit se usan para compartir información sobre vulnerabilidades, exploits y malware. Muchas de estas conversaciones ocurren al principio del ciclo de vida de una vulnerabilidad, a veces antes de que se divulgue públicamente.
Un informe de investigación de 2020 analizó los CVE mencionados en redes sociales entre 2015 y 2017 y descubrió que, en promedio, se hablaba de ellos en Twitter, Reddit y GitHub 87 días antes de que se agregaran a NVD. Por ejemplo, se habló en Twitter de la vulnerabilidad CVE-2017-0144, explotada durante los ataques de WannaCry y NotPetya en 2017, tres días antes de que se agregara a NVD.

Otras vulnerabilidades se mencionan en redes sociales un poco más adelante en su ciclo de vida, después de su divulgación pública, pero antes de que haya un exploit disponible. Los exploits de prueba de concepto, así como los más sofisticados, también son temas frecuentes de conversación. Por razones obvias, cuanto más grave es la vulnerabilidad, más atención recibe: más conversaciones, más interacciones y más participación.
Aunque estas conversaciones contienen información valiosa que ayuda a los analistas y profesionales de seguridad a proteger mejor a sus organizaciones, también atraen a actores maliciosos, y esa misma información puede facilitar sus actividades. El equipo de investigación de seguridad de Snyk ha descubierto una fuerte correlación entre la actividad en redes sociales en torno a las vulnerabilidades y la probabilidad de que estas se exploten: se descubrió que el 80 % de las vulnerabilidades en tendencia identificadas por Snyk tenían un exploit o una PoC disponible. De hecho, el 85 % de estos exploits no se habían publicado oficialmente en bases de datos de exploits conocidas ni antes ni durante el período en que fueron tendencia.
Por lo tanto, conocer con anticipación estas señales de las redes sociales, a menudo denominadas inteligencia de redes sociales, puede ser de gran ayuda para que las organizaciones prioricen qué vulnerabilidades deben abordar primero.
Cómo usar Social Trends de Snyk
Social Trends de Snyk se diseñó para que los usuarios puedan identificar si una vulnerabilidad específica es tendencia en Twitter.
Entonces, ¿cómo determina Snyk si una vulnerabilidad es tendencia? Los datos se obtienen a través de la API pública de Twitter y se filtran para encontrar conversaciones que mencionen CVE. Con modelos estadísticos creados y probados con la base de datos de vulnerabilidades de Snyk, Snyk mide el nivel de participación humana en una conversación específica y toma en cuenta la cantidad de Me gusta, reposts y niveles de interacción. Este proceso es fundamental para garantizar resultados precisos: en Twitter hay mucho «ruido», incluida la actividad de bots, que podría generar una señal errónea.
Cuando se identifica una vulnerabilidad en tendencia, se agrega como factor al Priority Score de Snyk, un sistema de puntuación que procesa la puntuación CVSS de una vulnerabilidad, la disponibilidad de una corrección, los exploits conocidos, qué tan reciente es la vulnerabilidad, si es accesible o no y, ahora, también si es tendencia. La puntuación, que va de 1 a 1000, se calcula tanto para las vulnerabilidades de seguridad como para los problemas de licencias, y aparece en la esquina superior derecha de cada problema en la interfaz de Snyk.
Al clasificar los problemas, puedes usar el filtro Priority Score de la izquierda para reducir rápidamente la lista de vulnerabilidades y enfocarte en las que tienen la puntuación más alta. En la tarjeta de la vulnerabilidad aparece un campo Social Trends, junto con la otra inteligencia de seguridad que Snyk proporciona para las vulnerabilidades, y un enlace a la conversación correspondiente en Twitter:
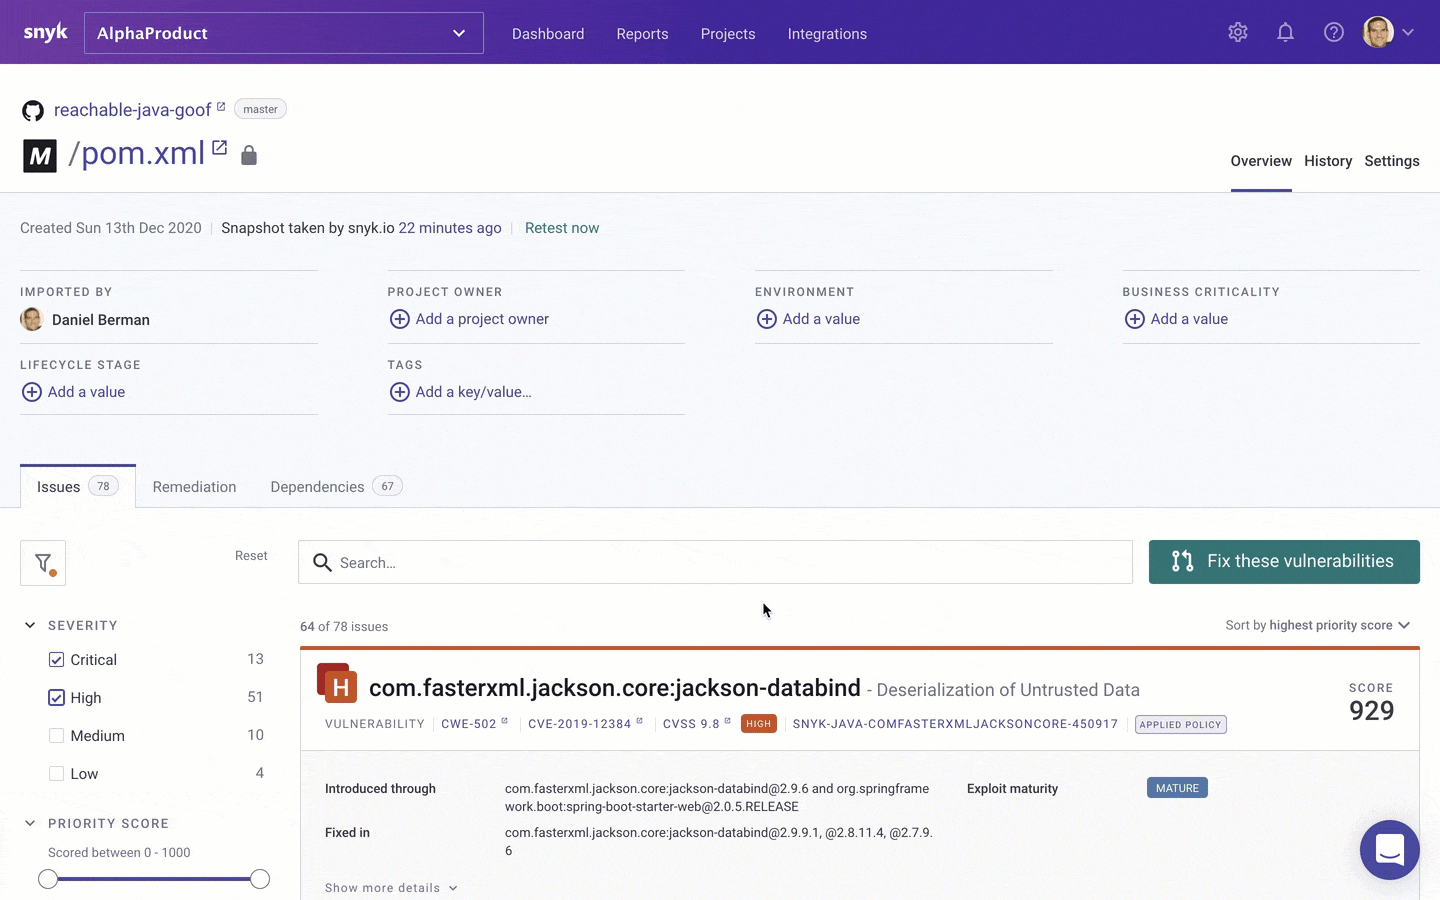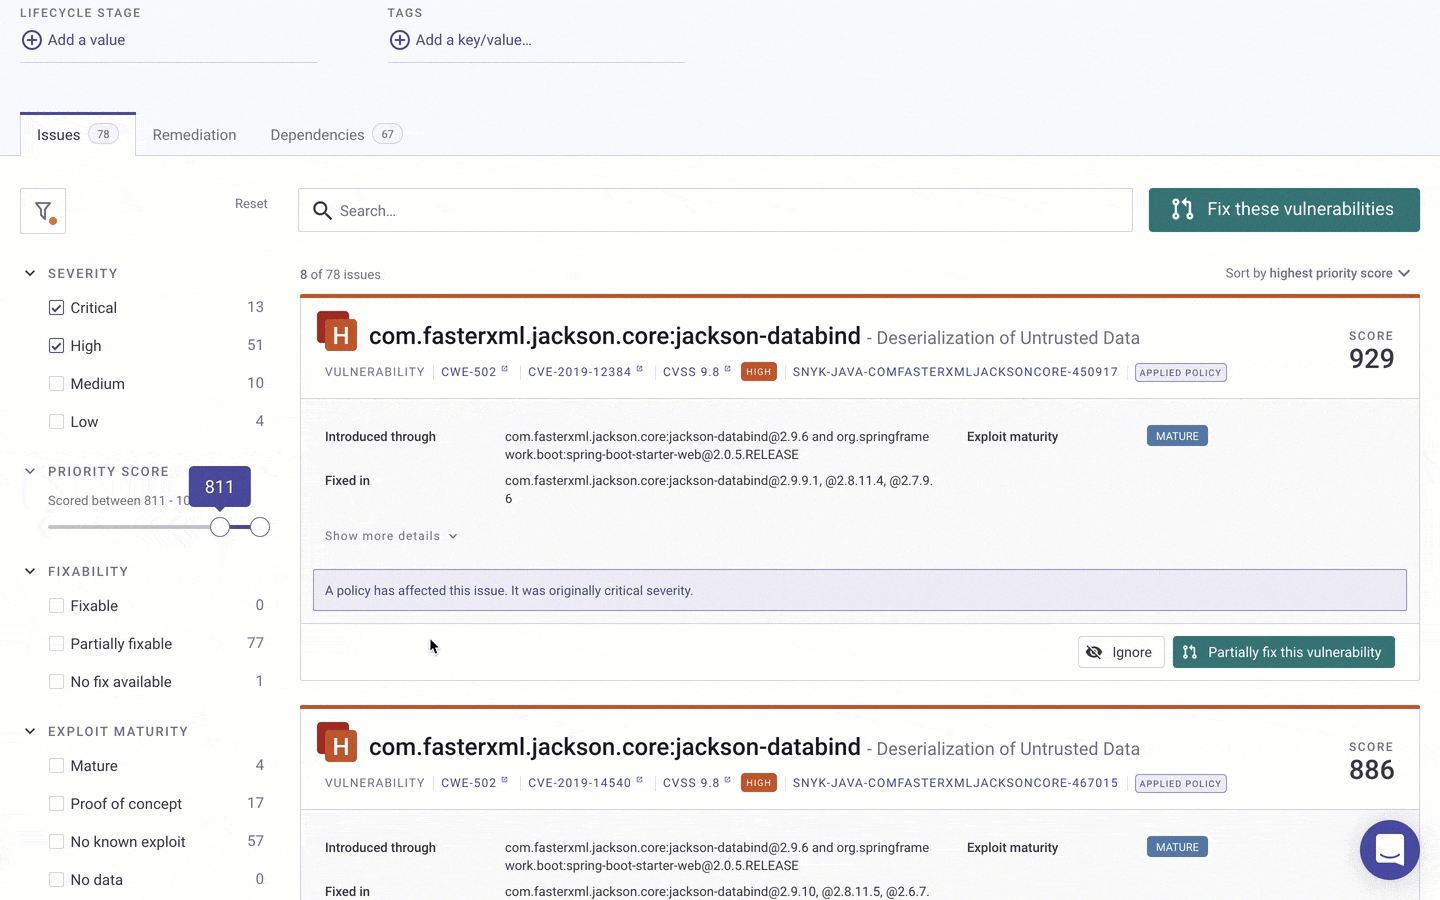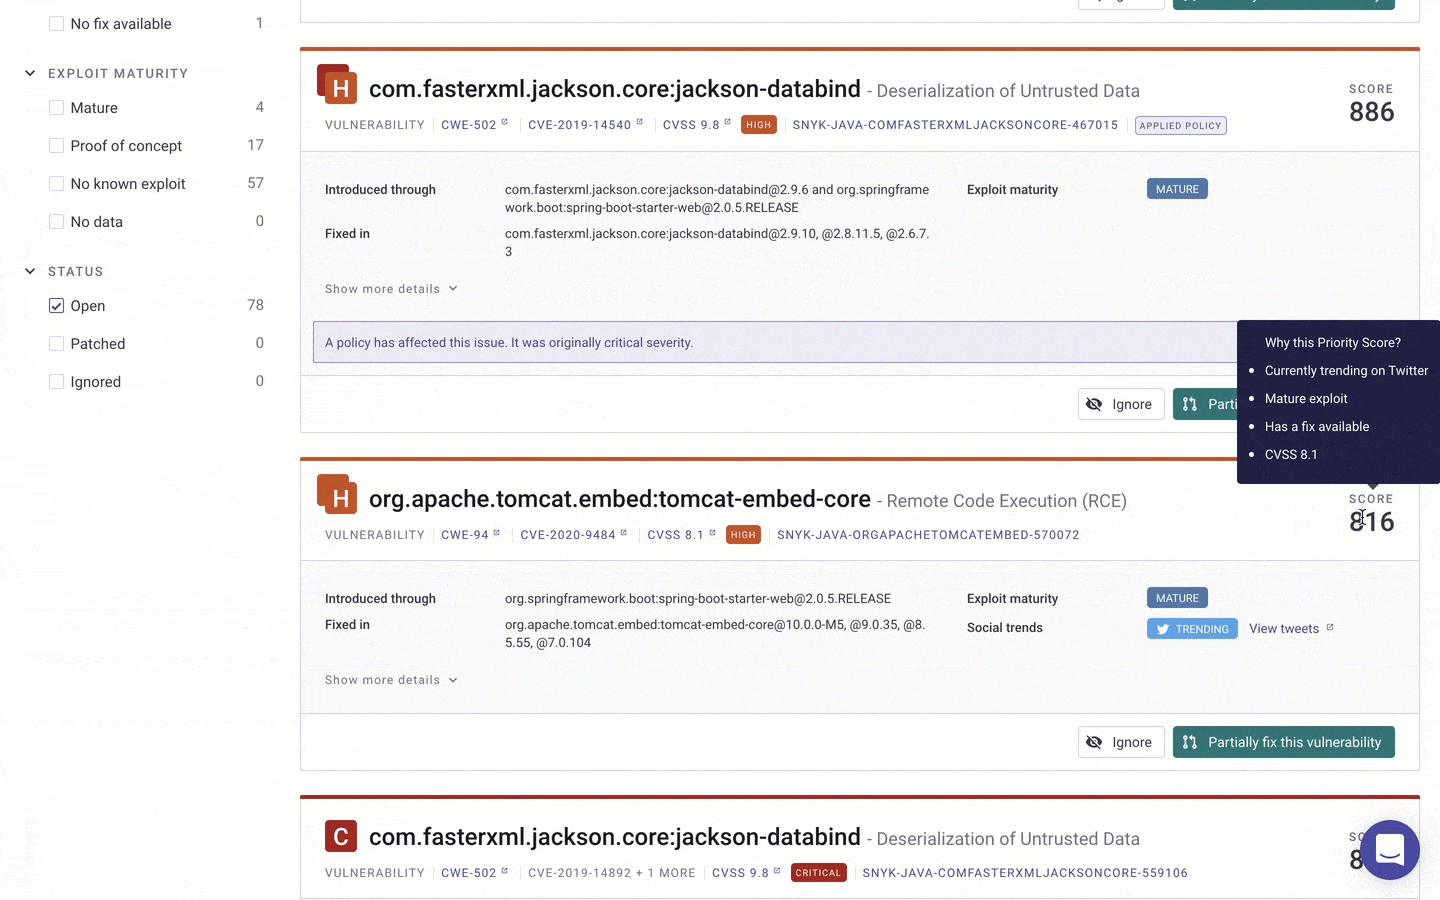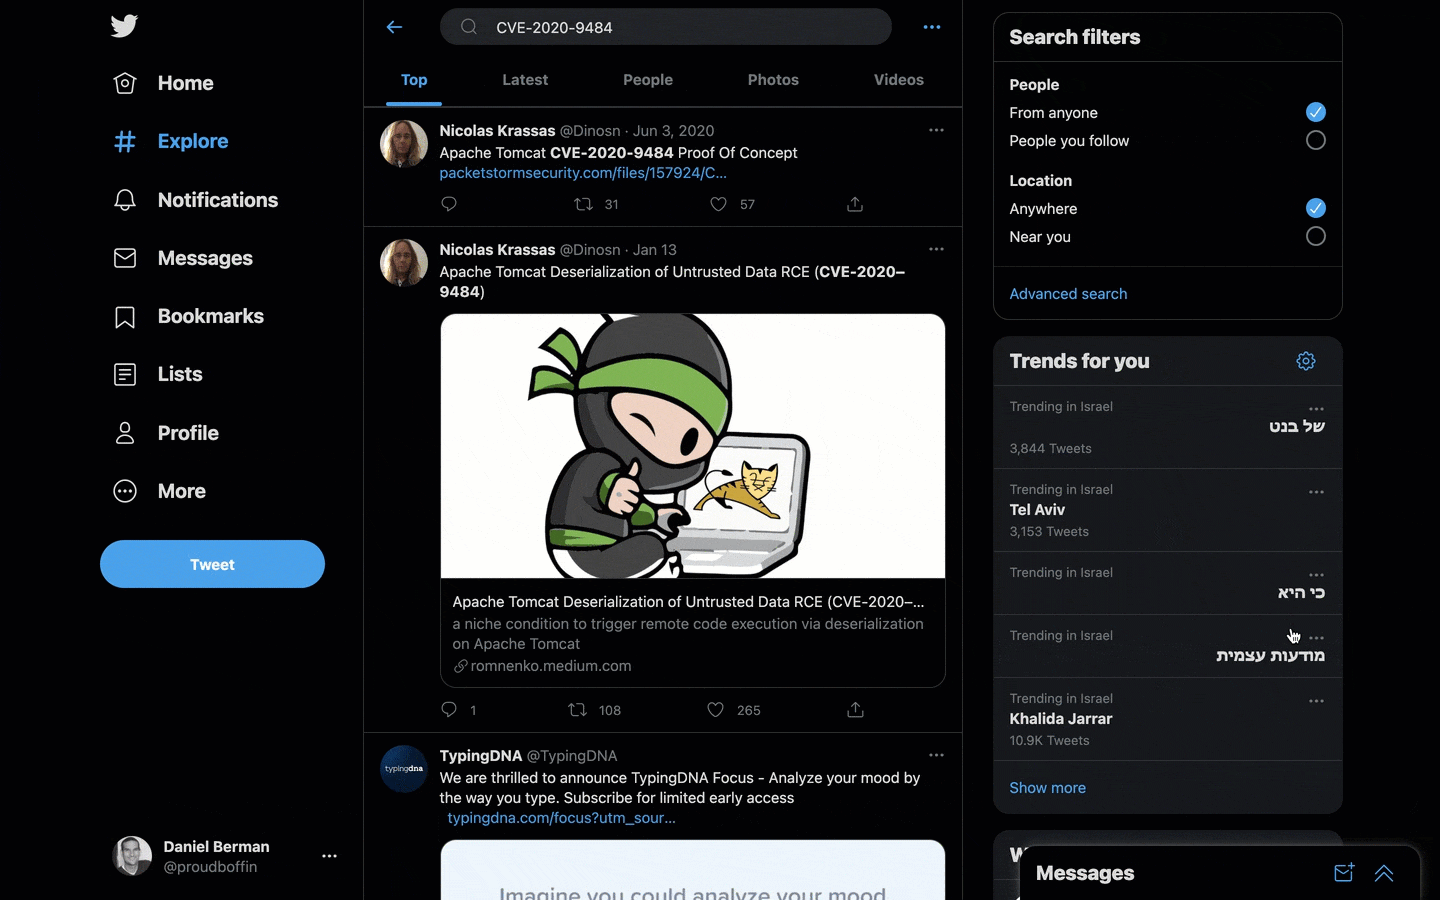
Si usas la API de Snyk para integrar los datos de vulnerabilidades de Snyk, también podrás usar Social Trends e incorporar la información en tus informes y paneles para tener mayor visibilidad de las vulnerabilidades desde las herramientas y los flujos de trabajo que ya tienes.
Como toda tendencia, llega un momento en que pierde fuerza. Snyk identificará cuándo sucede y quitará el campo Social Trends de la interfaz de Snyk.
Priorizar de forma sencilla
La calidad de la inteligencia de seguridad que tienes a tu disposición influye directamente en la priorización. Si esta inteligencia no es lo suficientemente precisa, podrías priorizar el conjunto equivocado de vulnerabilidades. Si no es fácil acceder a ella, te resultará difícil aprovecharla para tomar medidas. Y si no es oportuna ni completa, no podrás priorizar las vulnerabilidades rápidamente.
El equipo de investigación de seguridad de Snyk, junto con nuestra tecnología y las contribuciones de la comunidad, garantiza que nuestra inteligencia de seguridad te ayude a priorizar y corregir de forma rápida y sencilla las vulnerabilidades detectadas en tu aplicación. Social Trends es la señal más reciente que se suma a esta inteligencia, pero no será la última. Investigamos constantemente nuevas formas de ayudarte a tomar decisiones de priorización más efectivas en tu organización.
Como siempre, nos encantaría conocer tus comentarios. Actualmente, Twitter es la primera fuente de datos que se usa para impulsar Social Trends, pero también estamos considerando otras plataformas de redes sociales, como Reddit y Discord. Tus comentarios nos ayudarían a entender cómo desarrollar esta capacidad en el futuro. Si aún no lo hiciste, regístrate en Snyk para probarla. Como es lógico, no todas las vulnerabilidades son tendencia, así que es posible que no veas Social Trends como señal en tus proyectos.
Social Trends está disponible en todos los planes de Snyk, incluido el plan gratuito, para las vulnerabilidades en todos los lenguajes de programación compatibles con Snyk Open Source y para las vulnerabilidades de Linux en Snyk Container.
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.


