Resumen del año 2018

31 de diciembre de 2018
0 minutos de lecturaAnte todo, queremos desearte un feliz año nuevo y agradecerte sinceramente por defender la seguridad del código abierto y ayudarnos a hacer del mundo un lugar un poco más seguro.
Un repaso del año en seguridad
En 2018 hubo una cantidad considerable de incidentes de seguridad graves en distintos ecosistemas.
En junio, el equipo de investigación de seguridad de Snyk divulgó públicamente una vulnerabilidad crítica que permitía sobrescribir archivos arbitrarios y afectaba a miles de proyectos, incluidos los de Amazon, Apache, Pivotal y muchos otros. Te invitamos a leer nuestro artículo de investigación sobre la crítica vulnerabilidad Zip-Slip, que podría permitir la ejecución remota de comandos.
En noviembre, un esfuerzo de la comunidad resolvió el misterio de un paquete que no funcionaba correctamente y descubrió una dependencia maliciosa que se había infiltrado en el popular paquete event-stream para ejecutar un sofisticado ataque dirigido a criptomonedas. Si te lo perdiste, consulta nuestro análisis posterior al incidente.
Además, los desarrolladores de JavaScript quizá recuerden otro incidente ocurrido en julio: una versión maliciosa de eslint-scope comprometió la cuenta de un mantenedor y llevó al equipo de npm a restablecer todos los tokens de acceso que estaban activos antes del incidente.
Otros incidentes de seguridad que fueron noticia en 2018:
Una vulnerabilidad crítica detectada en Kubernetes
Una vulnerabilidad crítica en Spring Boot
Ataques a clientes FTP mediante recorrido de rutas que afectaron a varios proveedores
¿Sabías que puedes bloquear un servidor de correo electrónico con solo… enviar un correo?
Te mantenemos al tanto
- ¿Cuántos usan Java SE 8 en producción?
- ¿Está creciendo la popularidad de Spring Boot?
Te invitamos a conocer todo sobre el ecosistema JVM en el informe Estado del ecosistema JVM 2018, que publicamos a principios de este año. En la encuesta participaron más de 10,000 personas, que compartieron sus perspectivas sobre el JDK, sus herramientas, plataformas y aplicaciones.

Haz que 2019 sea aún mejor: adelántate con una de las varias hojas de referencia que preparamos:
Funciones de Snyk que quizá te perdiste en 2018
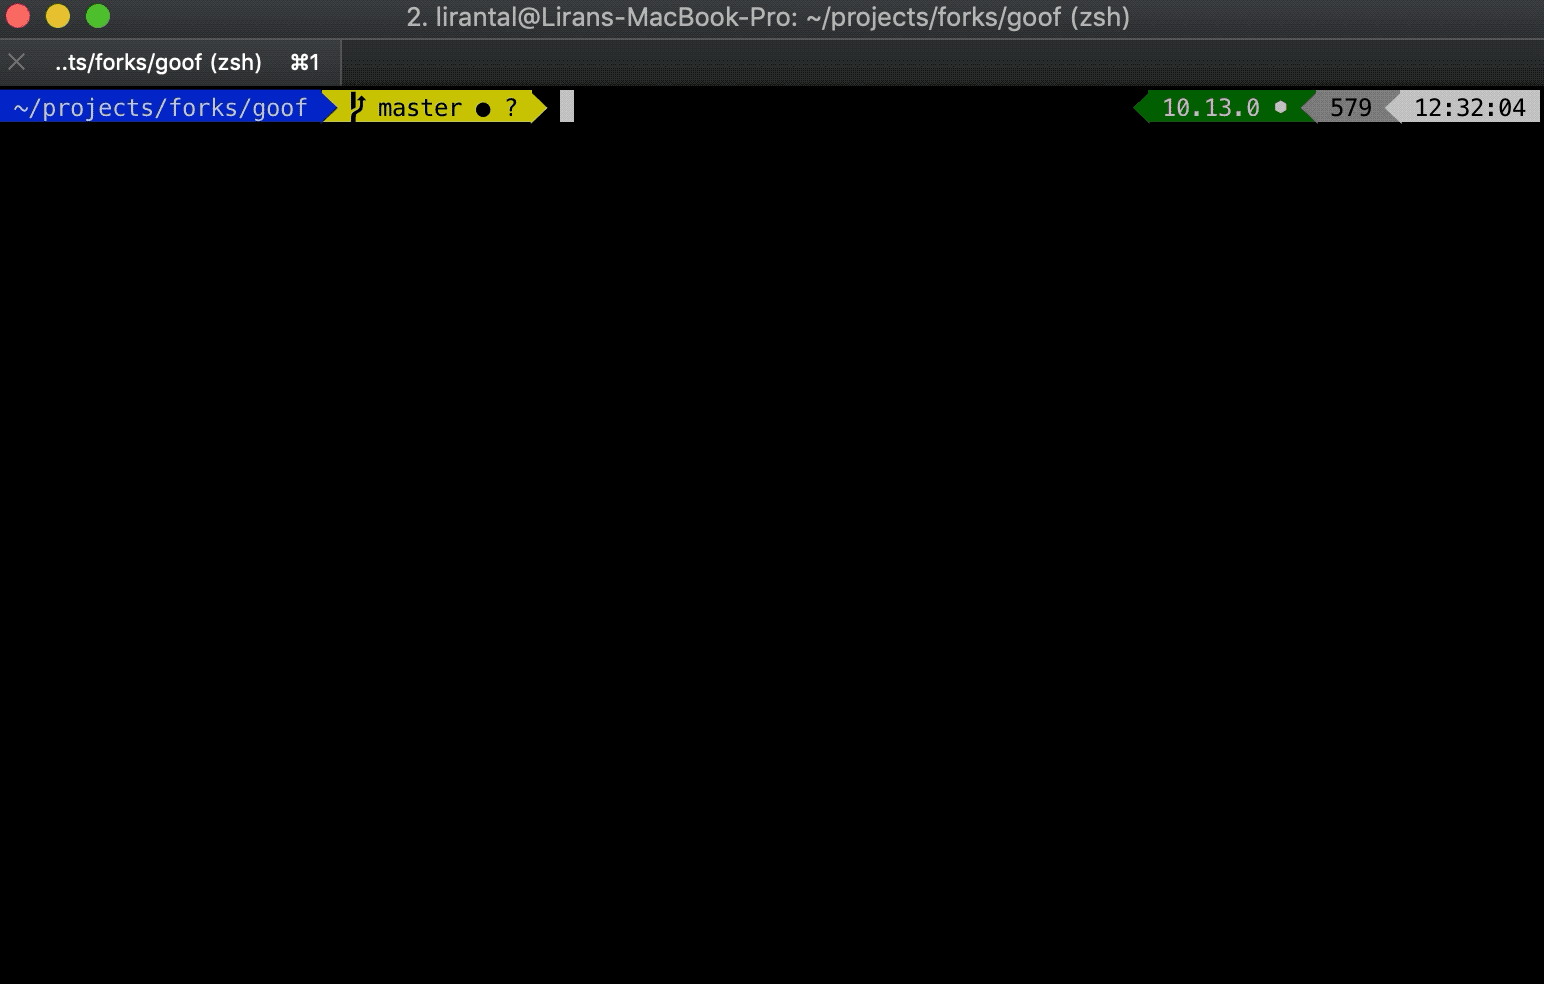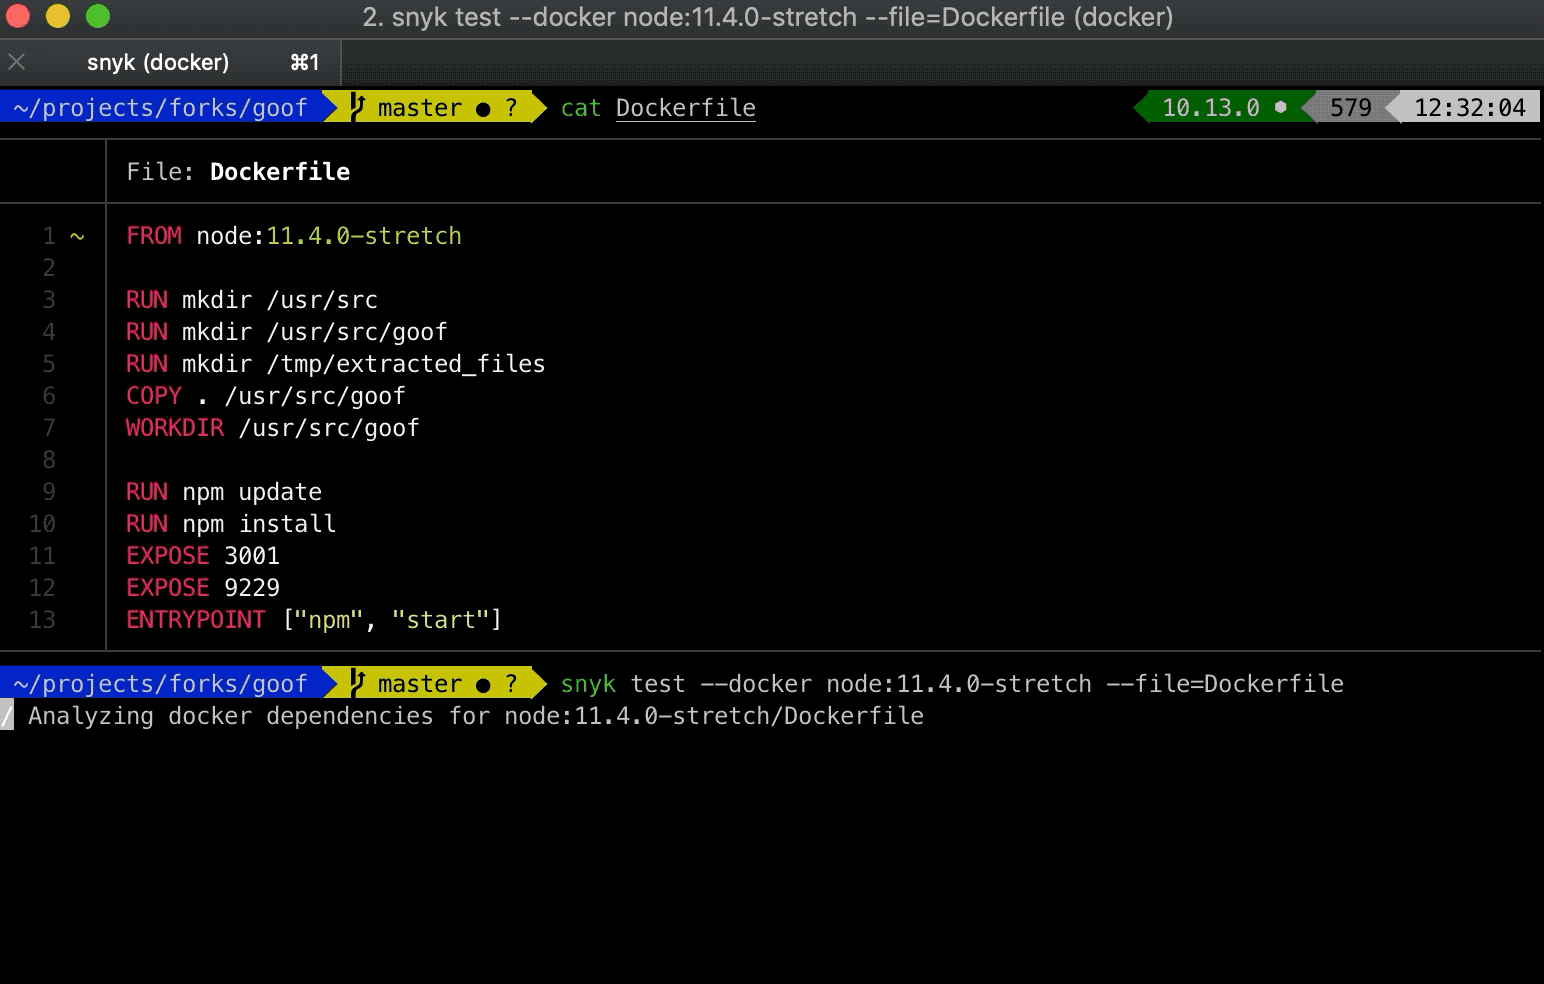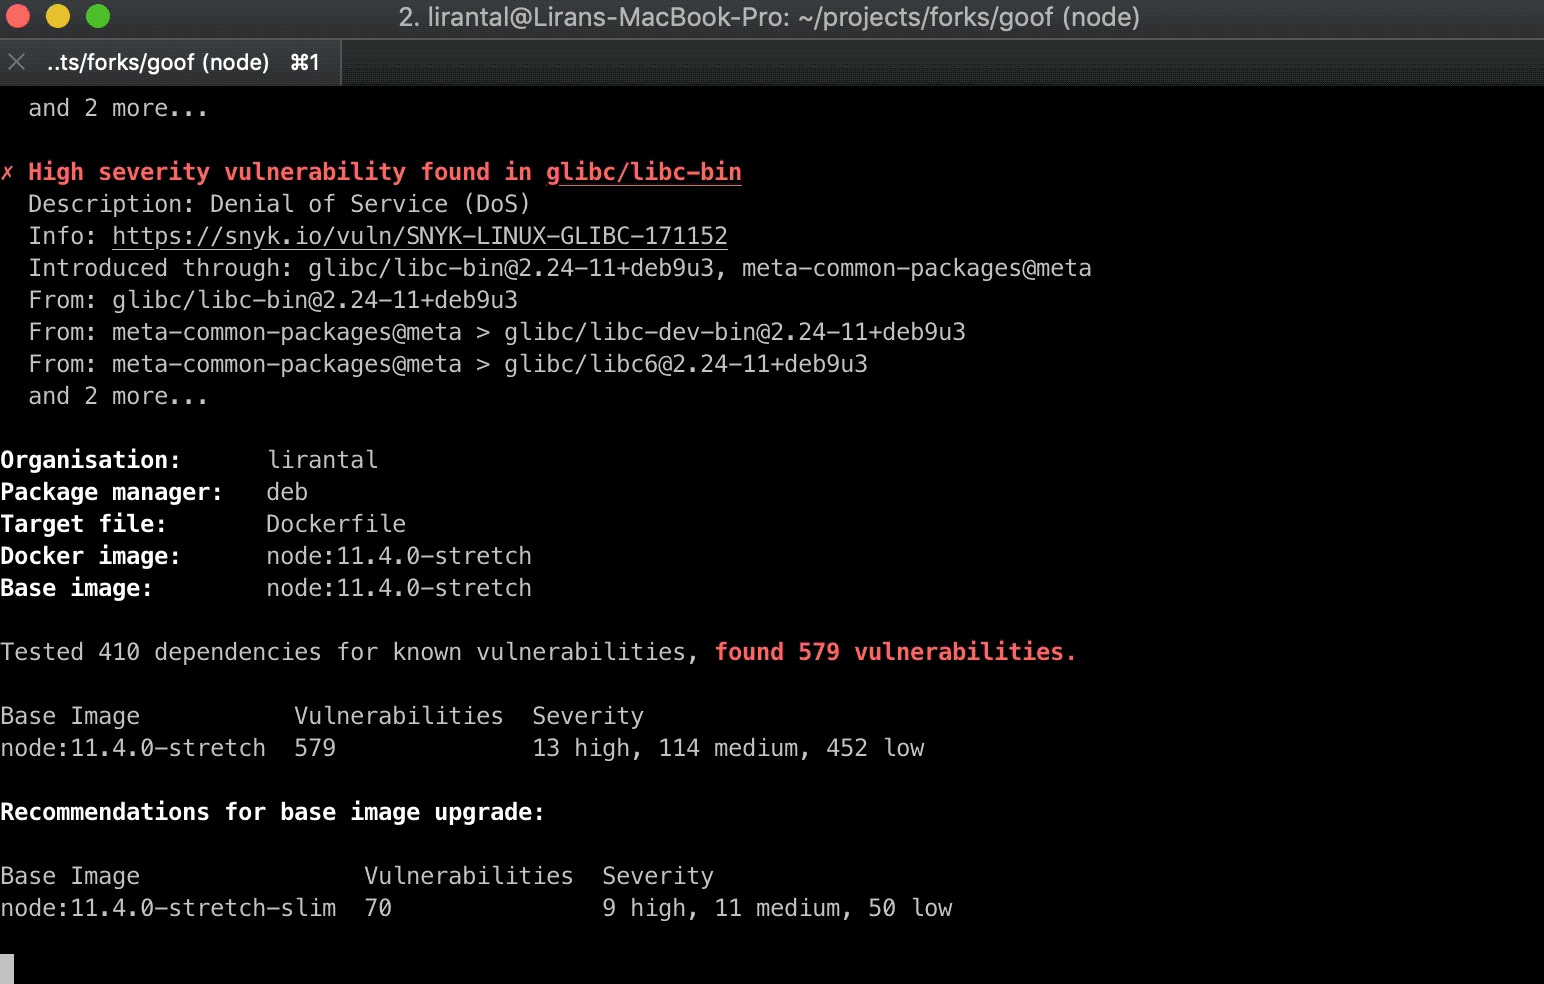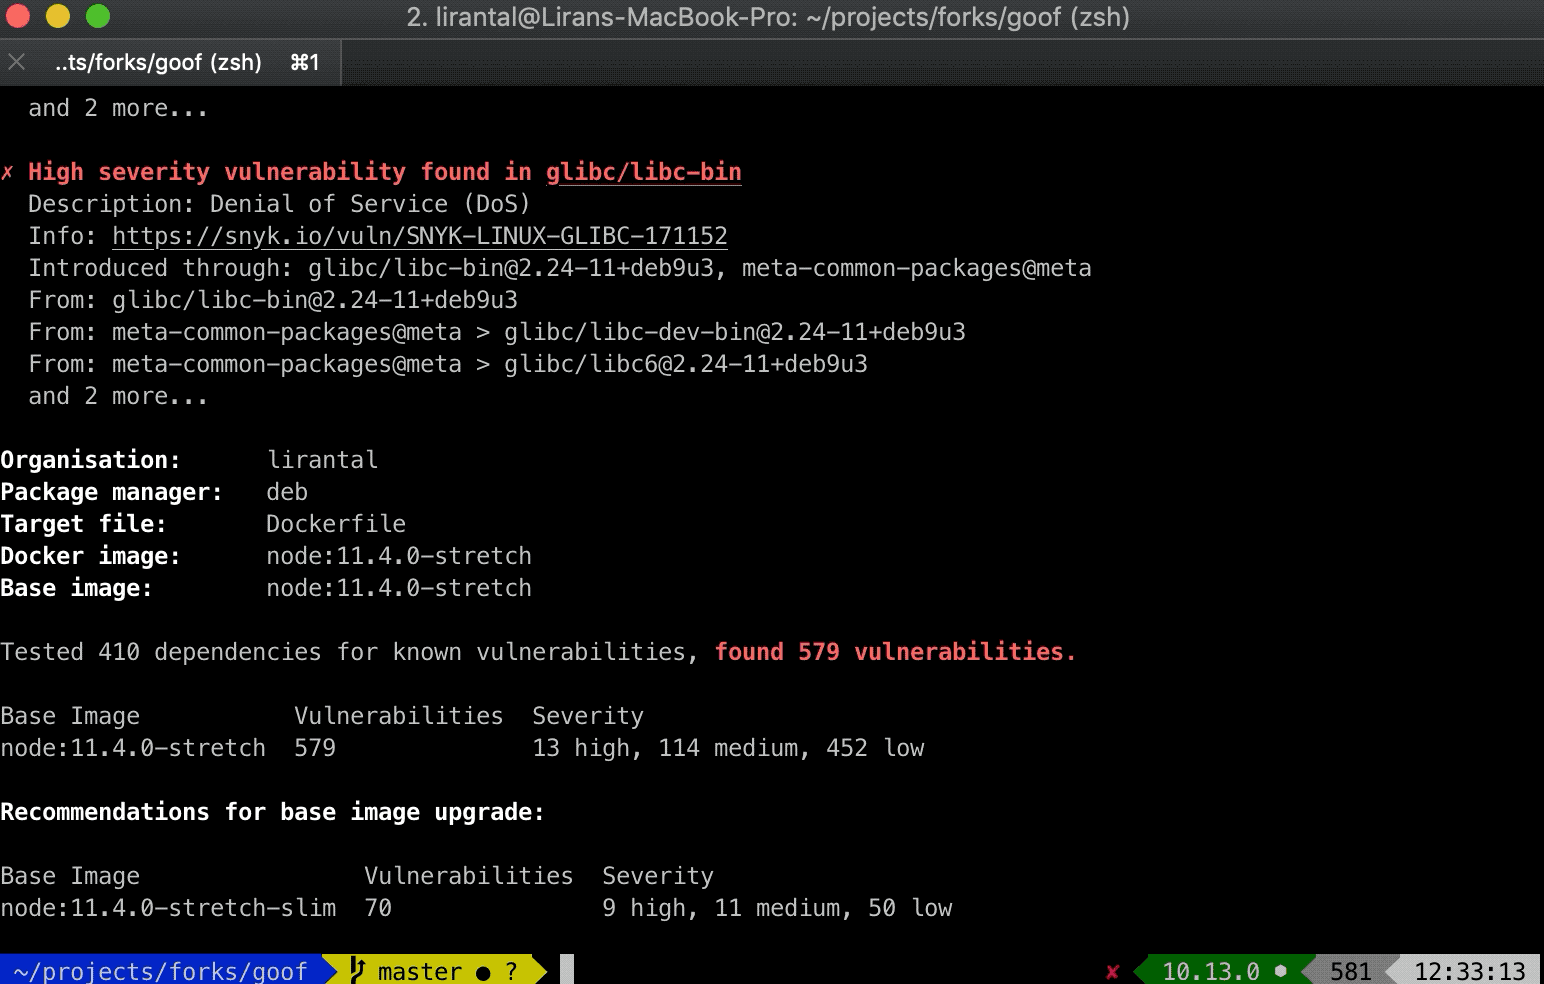
Para quienes usan Docker: ahora puedes usar la CLI de Snyk para analizar vulnerabilidades en tus imágenes de Docker. Las recomendaciones de Snyk para corregir imágenes de Docker también te sugerirán imágenes base según tu Dockerfile, con menos vulnerabilidades en las bibliotecas del sistema, para que estés más protegido.
Al igual que con los proyectos habituales, puedes monitorear la imagen de Docker para detectar nuevas vulnerabilidades divulgadas. Haremos el seguimiento en la página de proyectos de Snyk para avisarte.
Puedes probar el análisis de Docker en tus proyectos de código abierto con el plan gratuito, que incluye hasta 100 pruebas. Pruébalo:
Nuestro nuevo Monitoreo en tiempo de ejecución te ayudará a priorizar las correcciones de seguridad al detectar código vulnerable en tu aplicación durante la ejecución. Cuando detectemos que se invoca una función vulnerable, lo indicaremos en la tarjeta del problema, que también muestra las rutas vulnerables para que puedas tomar medidas de inmediato y mitigar el riesgo de seguridad.
La función está actualmente en beta cerrada y disponible para proyectos de Java y Node.js, pero ofrecemos acceso anticipado. Si quieres probarla, escríbenos a runtime@snyk.io.

Algunas otras novedades de este año:
Nuestra API está disponible para los planes de pago y ahora permite consultar todos los problemas de seguridad de un proyecto para que puedas crear tus propios paneles, informes u otras integraciones. Incluso puedes importar proyectos en bloque mediante la API.
Integramos la herramienta Lighthouse de Google para informarte sobre las bibliotecas de frontend vulnerables en tu aplicación web. Si usas Sonar de Microsoft, también te tenemos cubierto.
A los entusiastas de IntelliJ les encantará explorar nuestro plugin de Snyk para IDE.
Nuestra integración con sistemas de control de código fuente no es nueva, pero queremos recordarte lo fácil que es conectar tus proyectos de GitHub, BitBucket Server o GitLab para recibir pull request automáticos con correcciones.
Cada vez más fuertes
Tuvimos un año increíble, con dos rondas de inversión que sumaron casi $30M y un crecimiento enorme en la adopción de nuestro producto:
Más de 200k desarrolladores eligen Snyk para mantener bajo control la seguridad del código abierto
La CLI de Snyk se descarga más de 500k veces al mes
Abrimos más de 10,000 pull request al mes para proteger las dependencias de los proyectos
Nos sentimos honrados y agradecidos de que Gartner nombrara a Snyk Cool Vendor de 2018 en seguridad de aplicaciones y datos, y de que ThoughtWorks destacara a Snyk en la edición reciente de Technology Radar. Esto refuerza aún más el apoyo de la comunidad y la importancia de ayudar a los desarrolladores a integrar la seguridad desde las primeras etapas.

Nuestro equipo triplicó su tamaño en 2018 y quizá haya un puesto para ti si también quieres formar parte de Snyk. En definitiva, 2018 fue un gran año y esperamos que 2019 sea aún mejor y más seguro.
¡Gracias por tu apoyo!
- El equipo de Snyk
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.