Artículos
Mantente al tanto de las novedades sobre seguridad y las mejores prácticas de la mano de los principales expertos de Snyk.
Mantente al tanto de las novedades sobre seguridad y las mejores prácticas de la mano de los principales expertos de Snyk.
Mostrando 141 - 160 de 379 artículos
Más allá de la previsibilidad: cómo proteger la IA generativa no determinista en el panorama de ciberseguridad actual
Descubre cómo proteger los sistemas de IA generativa no determinista en un panorama de ciberamenazas en constante evolución. Conoce los riesgos clave, sus implicaciones en el mundo real y las estrategias de expertos para implementar IA resiliente.

Hacking ético: programa de divulgación de vulnerabilidades (VDP) vs. programa de recompensas por errores (BB)
¿Cómo se compara un programa de recompensas por errores (BB) con otros programas de divulgación de vulnerabilidades (VDP)? Descubre cómo las empresas usan los VDP para proteger sus aplicaciones.

Cultura DevSecOps
Los medios en línea y el marketing están llenos de términos como metodología DevSecOps, modelo DevSecOps o técnicas DevSecOps. Sin embargo, para tener éxito, las organizaciones deben entender que DevSecOps es, ante todo, una cultura. La cultura DevSecOps se centra en unir las funciones de Desarrollo, Seguridad y Operaciones, que normalmente trabajan en silos, en un paradigma colaborativo de responsabilidad compartida. Busca derribar las barreras de las acusaciones y la evasión de responsabilidades. En cambio, pretende fomentar la empatía y los objetivos comunes entre las distintas disciplinas de la organización.

Cómo crear un resumen de noticias de seguridad con un agente de IA de CrewAI
Aprende a crear un agente de IA con el framework CrewAI para seleccionar y resumir vulnerabilidades de seguridad críticas de la base de datos de Snyk. Automatiza tu feed de noticias de seguridad y mantente al día sin esfuerzo.
Cómo proteger tus flujos de trabajo de GitHub Actions con Snyk para reforzar la seguridad de JavaScript
Snyk ofrece un flujo de trabajo personalizado y listo para usar de Snyk GitHub Actions que puedes agregar a tu CI, para que no tengas que administrar directamente los análisis de vulnerabilidades con Snyk CLI.
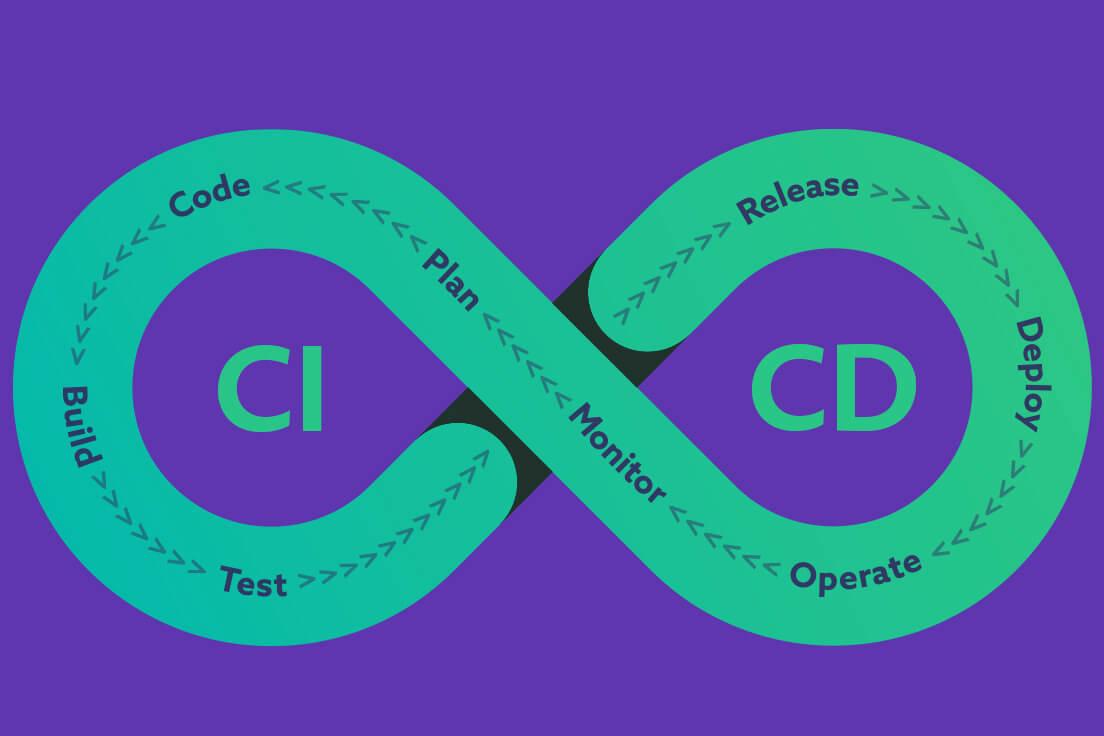
Automatización de la seguridad en la nube
Las organizaciones que buscan adoptar la computación en la nube señalan que la seguridad y el cumplimiento normativo son dos de los tres principales obstáculos que enfrentan: el 35% de los profesionales de ciberseguridad afirmó que la seguridad es su mayor obstáculo, mientras que el 31% mencionó el cumplimiento normativo (Statista).
Herramientas para CTF
Los CTF (Capture the Flag) son competencias en las que los participantes intentan resolver distintos desafíos de ciberseguridad, como explotar vulnerabilidades, realizar ingeniería inversa, analizar evidencia digital y aplicar criptografía para obtener una «bandera». Para resolver estos desafíos, hay numerosas herramientas para CTF, y los participantes suelen contar con un conjunto de herramientas que cubre las distintas categorías.