Artículos

Mantente al tanto de las novedades sobre seguridad y las mejores prácticas de la mano de los principales expertos de Snyk.

Mostrando 1 - 20 de 379 artículos
feature snyk appsec blue

Entre tú y los datos: cómo defenderte de los ataques de intermediario (MITM)

Descubre cómo funcionan los ataques de intermediario (MITM), cómo detectarlos y cómo prevenir los riesgos de interceptación en tu código, infraestructura y aplicaciones.

blog feature fast sast

5 beneficios de usar SAST y DAST en conjunto

Descubre por qué combinar SAST y DAST es esencial para lograr una seguridad integral de las aplicaciones, desde el análisis temprano del código hasta la validación en tiempo de ejecución. Al integrar ambas metodologías, los equipos pueden reducir los falsos positivos y los costos de corrección, y automatizar la seguridad en los pipelines de CI/CD. Aprende a cerrar la brecha entre desarrollo y seguridad para crear software más rápido y de forma más segura.
malware code repository

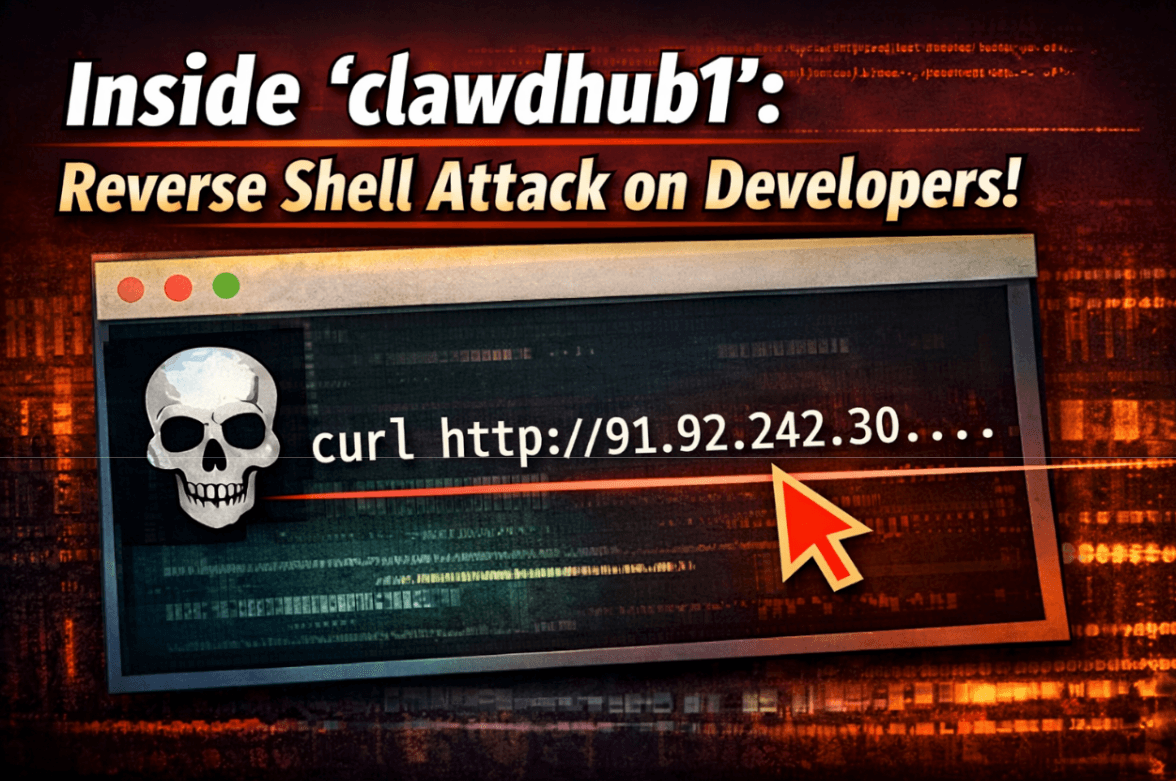
Dentro de la campaña maliciosa «clawdhub»: habilidades de agentes de IA distribuyen shells inversos en el marketplace OpenClaw

Investigadores de seguridad de Snyk descubrieron la campaña maliciosa clawdhub, que apunta al marketplace de IA ClawHub con habilidades troyanizadas que instalan shells inversos. Este ataque sofisticado usa ingeniería social y scripts ofuscados para comprometer equipos Windows y macOS mediante las capacidades de agentes de IA. Descubre cómo identificar estas amenazas y proteger tu cadena de suministro de IA frente a los riesgos cambiantes de los flujos de trabajo agénticos.
blog feature parlay announcement

5 consejos para programar de forma agéntica con Gemini CLI

Descubre cómo programar de forma agéntica y segura con Gemini CLI. Conoce cinco consejos, como usar GEMINI.md para dar contexto al proyecto, integrar Snyk para analizar la seguridad y aprovechar comandos personalizados para automatizar tu flujo de trabajo.
Vul DB launch Header

Ciclo de vida del desarrollo de software seguro (SSDLC)

Conoce más sobre el ciclo de vida del desarrollo de software seguro (SSDLC) y cómo integrar la seguridad en cada etapa del SDLC para mejorar la integridad del software y protegerlo frente a vulnerabilidades.

Corona blog feature

Comprende las auditorías SOC 2: checklist y proceso

Una auditoría SOC 2 puede darle a tu organización una ventaja competitiva. Pero ¿en qué consiste la auditoría? Aquí tienes un checklist de 4 pasos para la auditoría SOC 2.

Software Supply Chain Security

Learn more about software supply chain security, why it’s important to organizations, and how you can secure your supply chains with Snyk.

prioritize the security backlog

Transformar la salud digital: dominar el descubrimiento de activos en Healthtech

Descubre el papel fundamental del descubrimiento de activos para proteger Healthtech y garantizar una seguridad y un cumplimiento normativo sólidos.

blog feature pypi spoof

10 servidores MCP para emprendedores que usan IA

Descubre diez servidores MCP creados específicamente para apoyar las funciones empresariales, desde el comercio electrónico y los pagos hasta la gestión de proyectos y las comunicaciones con clientes.

Prevent code injection vulnerabilities with Snyk

Descifrando la inyección SQL: estrategias para proteger aplicaciones web

Explora los detalles de la inyección SQL: descubre cómo funciona, cuáles son sus impactos y qué estrategias sólidas puedes usar para proteger tus aplicaciones web de esta amenaza.

feature snyk platform learn using snyk with CI CD

Los entornos tecnológicos modernos exigen pruebas modernas de seguridad de aplicaciones

Las herramientas de pruebas de seguridad tradicionales no protegen las aplicaciones modernas. Conoce las características de una solución DAST moderna, diseñada para desarrolladores y para las complejas canalizaciones de CI/CD y API actuales.
Cómo garantizar interacciones de IA seguras y confiables con barreras de protección para LLM

Descubre las barreras de protección para LLM, por qué son importantes y cómo implementarlas eficazmente para garantizar interacciones de IA seguras y confiables.

Proxmox VE CVE Tricking the API into giving you the keys

Seguridad de IA en AWS: cómo identificar, prevenir y mitigar riesgos específicos de la IA

Descubre cómo proteger las cargas de trabajo de IA en AWS: identifica, aborda y mitiga los riesgos de los modelos, las filtraciones de datos, la inyección de prompts y el cumplimiento normativo durante todo el ciclo de vida de la IA.
Cinco formas en que la IA en la sombra amenaza a tu organización

Descubre 5 formas en que la IA en la sombra amenaza los datos, el cumplimiento y la seguridad de tu organización. Aprende a tomar el control y proteger tu negocio de los riesgos ocultos de la IA.

blog feature toolkit

Slopsquatting: nuevas amenazas de alucinaciones de IA y estrategias de mitigación

Descubre cómo el slopsquatting está surgiendo como una grave amenaza de alucinaciones de IA y conoce estrategias prácticas de mitigación para proteger tu contenido y garantizar la precisión de la IA con Snyk.

illustration hero ai visual

¿Y si todos pudieran programar?

La IA permite que los desarrolladores ciudadanos programen, lo que plantea nuevos desafíos de seguridad y de TI en la sombra. Descubre cómo las organizaciones pueden respaldar de forma segura la programación generalizada en este panorama en evolución.

Cómo agregar un nuevo servidor MCP a VS Code

¡Desbloquea el poder de la IA en VS Code! Aprende a integrar servidores MCP, como el de GitHub, para ampliar las capacidades de GitHub Copilot con herramientas personalizadas. Esta guía explica la configuración inicial, la configuración con .vscode/mcp.json y el uso del modo de agente para mejorar los flujos de trabajo de desarrollo.
Corona blog feature

La evolución de la IA omnipresente para AppSec: riesgos y beneficios

La IA omnipresente representa un cambio fundamental respecto de los sistemas de IA centralizados y dependientes de la nube. ¿Qué implicaciones tiene para la seguridad de los desarrolladores y del código?

israel data breach blog feature

Cómo afrontar los desafíos de la adopción de GenAI en los equipos modernos de AppSec

Con el aumento de la adopción de GenAI, los equipos de AppSec enfrentan desafíos. Descubre cuáles son y cómo pueden abordar los riesgos con Snyk.

Seguridad unificada: protege las aplicaciones con SAST y DAST

Descubre cómo combinar SAST y DAST brinda seguridad integral para las aplicaciones, elimina brechas de visibilidad y protege contra vulnerabilidades desde el código hasta la ejecución.