DevOps se transforma em DevSecOps!
Escrito por

0 minutos de leitura
Há quem diga que DevOps é superestimado, mas imagine a alternativa: um mundo em que você só pudesse lançar atualizações de aplicativos uma vez por mês ou a cada trimestre.
Os consumidores de hoje esperam que as empresas atendam às suas demandas com rapidez e qualidade. Da mesma forma, as empresas precisam se adaptar rapidamente às expectativas dos clientes e do mercado sem deixar de ser lucrativas. Essas exigências levaram à adoção de métodos ágeis de desenvolvimento, que, por sua vez, impulsionaram o DevOps — a comunicação e a colaboração estreitas entre as equipes de desenvolvimento de software e operações de TI para viabilizar ciclos de desenvolvimento mais curtos e entrega contínua.
O DevOps trouxe inúmeros benefícios para as organizações, como o aumento da frequência de implantação e a melhoria da eficiência. Mas onde fica a segurança? É preciso deixar de lado uma visão restrita ao DevOps e integrar a segurança ao ciclo de vida do desenvolvimento. Essa combinação levou à evolução natural do DevOps para o DevSecOps.
Por que o DevSecOps é o futuro da cibersegurança
O próprio conceito de “DevOps” surgiu em 2009, em uma apresentação chamada "10+ Deploys a Day: Dev and Ops Cooperation at Flickr,", mas as práticas e a cultura de DevOps evoluíram a partir da abordagem de manufatura enxuta desenvolvida pela Toyota. O Sistema Toyota de Produção se baseia em vários conceitos fundamentais que também são reconhecidos no DevOps: automação com participação humana, melhoria contínua e produção just-in-time.
Assim como na indústria automotiva, esses conceitos permitiram implantar código em grande escala e com rapidez, sem abrir mão da qualidade. No entanto, por alguns motivos, os processos de segurança tradicionais não conseguem proteger com eficiência os aplicativos modernos desenvolvidos com DevOps.
Velocidade das mudanças: A adoção do DevOps, aliada à infraestrutura baseada em nuvem, aumentou significativamente o ritmo das mudanças em um determinado ambiente. As tecnologias e os processos de segurança tradicionais foram projetados para infraestrutura local e para o modelo cascata de lançamento de software.
Desenvolvimento nativo da nuvem: A segurança de redes locais pressupunha a existência de um perímetro bem definido. Já a arquitetura em nuvem tem uma superfície de ataque maior e um perímetro menos definido.
Contêineres e infraestrutura como código: A disseminação dos contêineres e da infraestrutura como código (IaC) significa que os aplicativos normalmente especificam as configurações dos contêineres e da infraestrutura em que serão executados. Isso traz o risco de configurações incorretas, mas os processos de segurança tradicionais não contemplam a proteção de contêineres e IaC. Combinados, o ritmo acelerado das mudanças, a natureza nativa da nuvem dos aplicativos modernos e o uso de contêineres e IaC fazem com que os desenvolvedores sejam cada vez mais responsáveis pela segurança de todo código que lançam. Por isso, a segurança agora tem um papel central no DevOps.
Como a cultura mudou do DevOps para o DevSecOps?
Veja alguns aspectos de como a mudança do DevOps para o DevSecOps impactou os fluxos de trabalho e as ferramentas de desenvolvimento atuais.
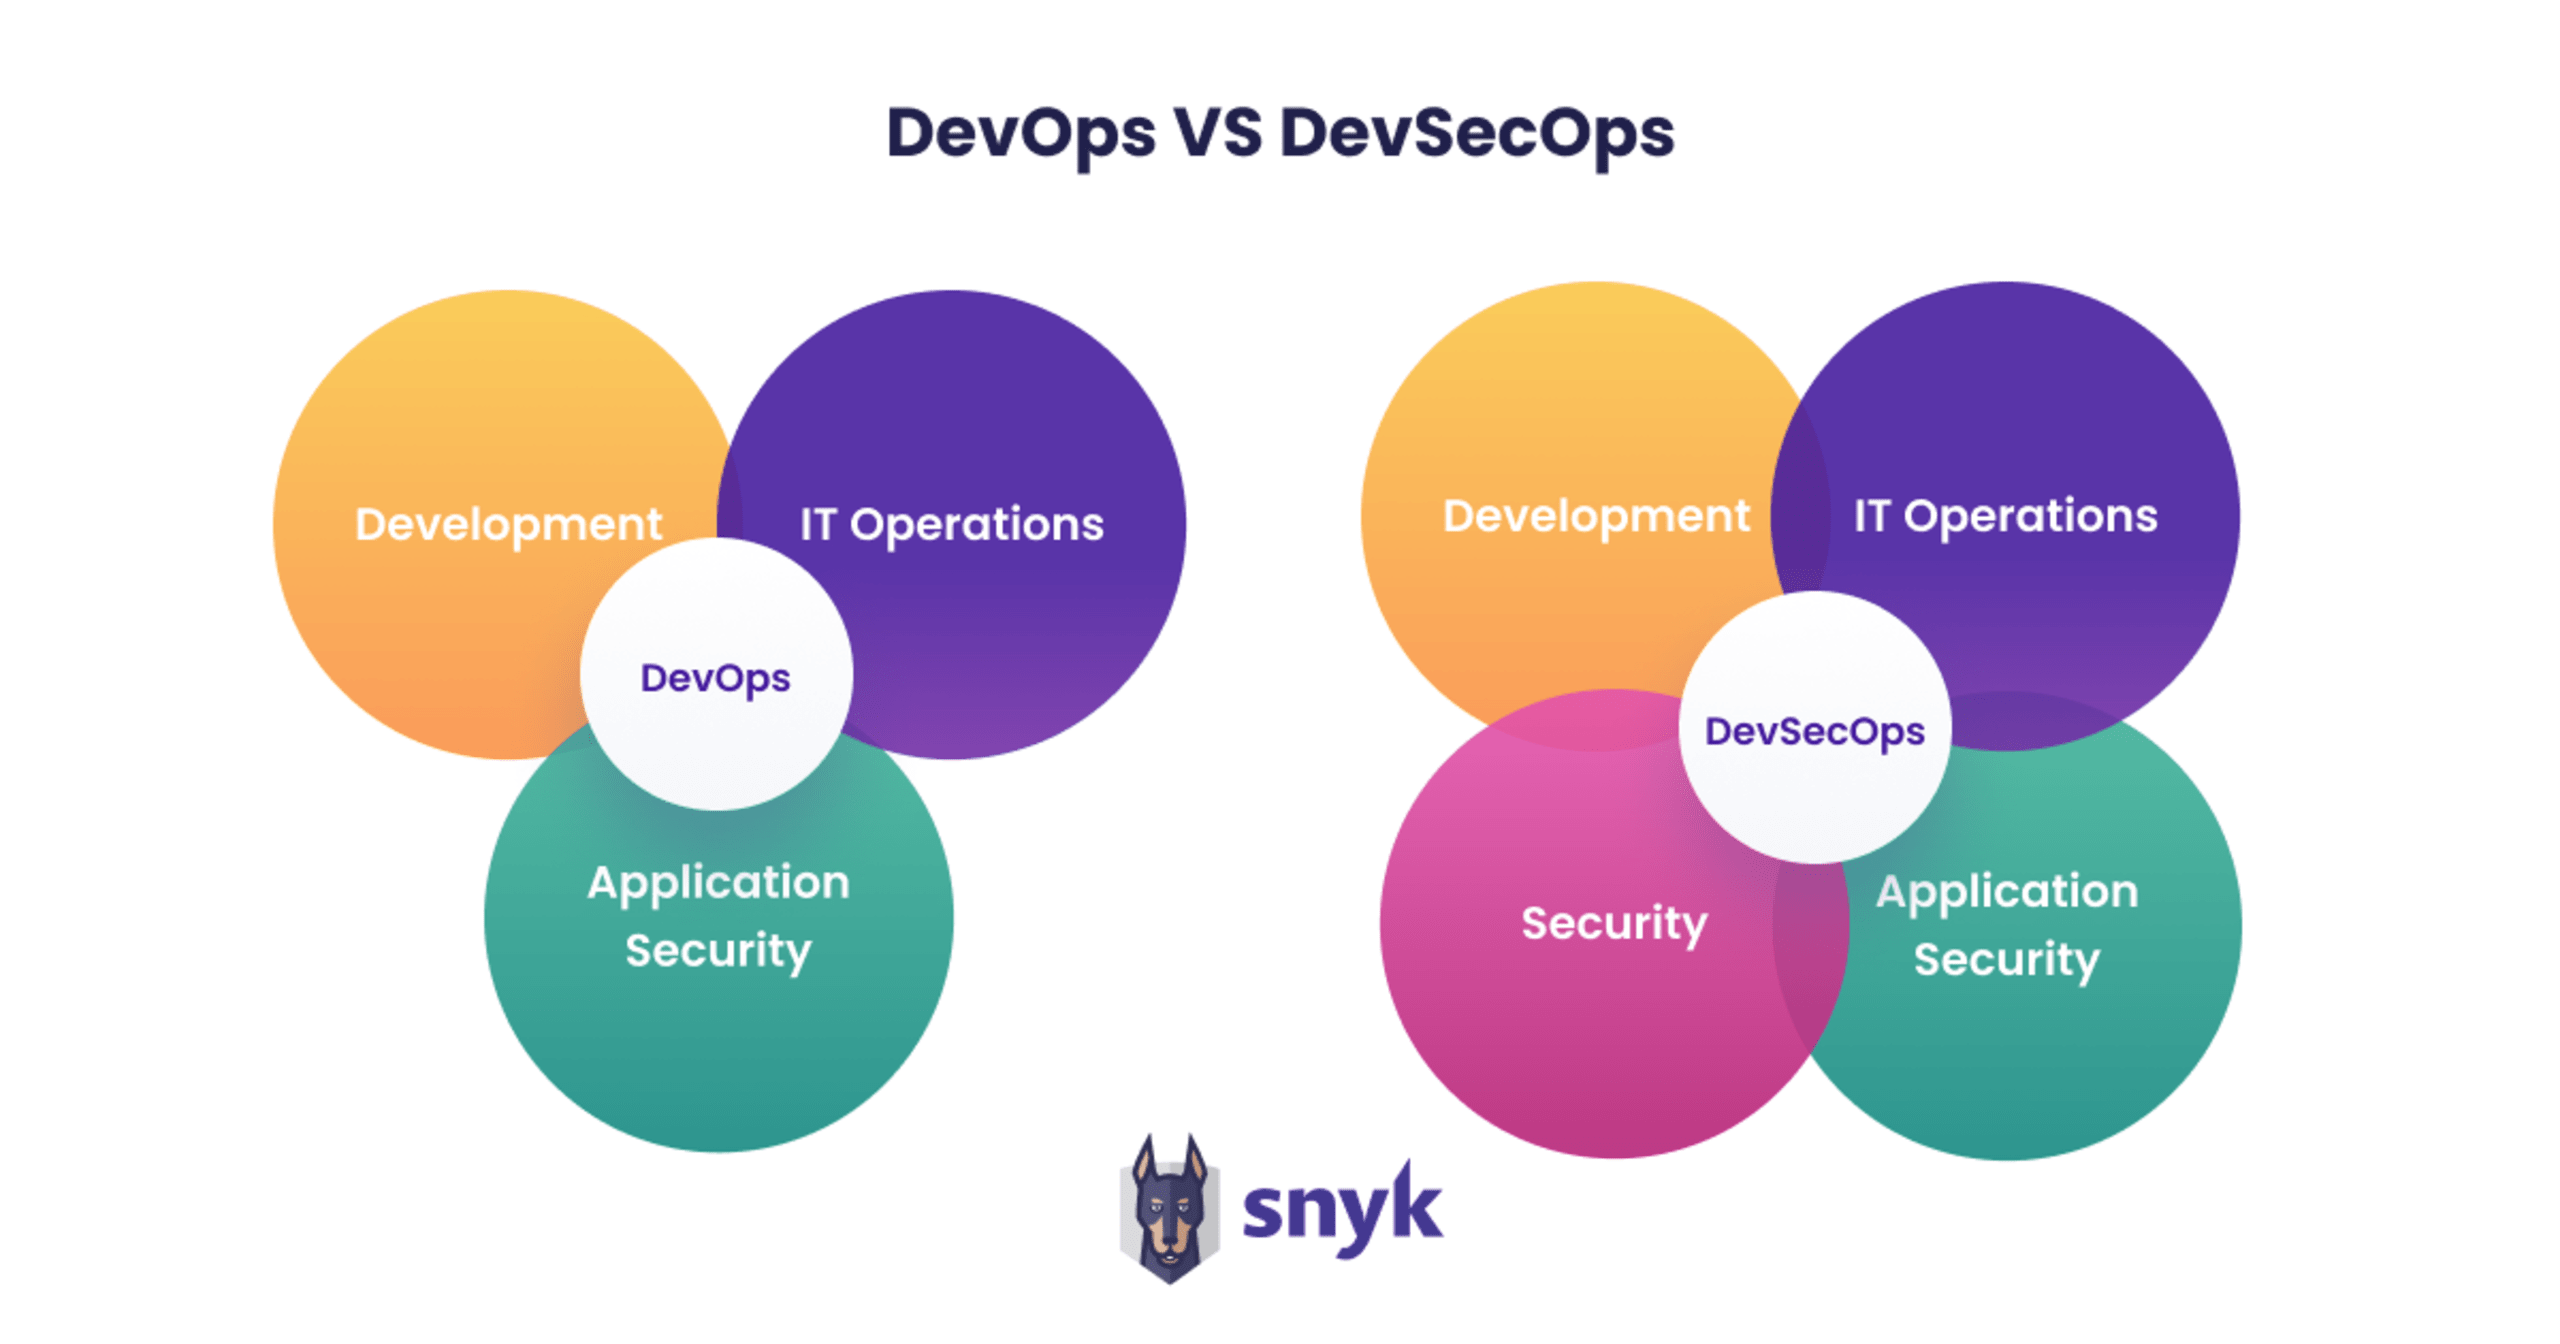
Comparação de responsabilidades entre DevOps e DevSecOps
Segurança ágil
A abordagem cascata conduz o software com eficiência do design e da programação até a fase de testes, mas exige que os desenvolvedores voltem à etapa de design se algum problema — de segurança ou não — for identificado durante os testes. Isso pode atrasar os projetos e obriga os desenvolvedores a usar recursos de segurança definidos no início do processo.
A segurança ágil integra a segurança e outras práticas de teste de software o quanto antes no ciclo de desenvolvimento, permitindo identificar vulnerabilidades durante a programação. Ela também permite que as equipes de DevOps integrem segurança e modelagem de ameaças a cada sprint, reduzindo a complexidade das medidas de segurança.
Automação
A automação costuma estar associada aos pipelines de integração e entrega contínuas (CI/CD), um processo em que o código é integrado em uma única ramificação e depois implantado em produção de forma simplificada. Como esses processos são repetitivos, são ideais para a automação. Pipelines de CI/CD automatizados reduzem o risco de erros manuais, permitem que os desenvolvedores integrem os testes mais cedo no ciclo de desenvolvimento (o que ajuda a detectar problemas antes) e possibilitam lançar mudanças menores, que representam menos riscos para o sistema. Por outro lado, os pipelines de CI/CD e inovações relacionadas, como software de código aberto e contêineres, multiplicaram a quantidade de software que precisa ser gerenciada.
Testar e verificar manualmente cada componente de software não é prático nem confiável. Por isso, é importante incorporar algum tipo de automação de segurança aos pipelines de CI/CD. Ela pode ser implementada com ferramentas de SAST e SCA, que analisam o código e fornecem feedback aos desenvolvedores. Essa forma automatizada de teste evita que o feedback de segurança se torne um obstáculo ou atrase etapas do pipeline e cria uma base para uma abordagem DevSecOps à entrega de aplicativos.
Segurança de IaC e contêineres
Contêineres e IaC permitem que os desenvolvedores configurem a infraestrutura e os contêineres em que os aplicativos são executados, dando a eles mais controle sobre os ambientes de implantação sem precisar pedir às equipes de infraestrutura que provisionem novos servidores ou façam configurações manualmente. Isso ajuda a evitar erros difíceis de rastrear na configuração e manutenção da infraestrutura, mas também cria novos vetores de ataque, como configurações incorretas e imagens-base inseguras.
Na perspectiva do DevSecOps, IaC e segurança de contêineres exigem a verificação do código e a aplicação de políticas nos fluxos de trabalho dos desenvolvedores. Isso inclui testar continuamente a IaC em busca de configurações incorretas, analisar imagens de contêineres, atualizá-las automaticamente para versões mais seguras sempre que possível e monitorar ambientes em execução para detectar desvios de configuração antes de enviar feedback diretamente aos desenvolvedores.
Proteja seus apps gratuitamente
Proteja seu código, suas dependências, seus contêineres e sua infraestrutura como código com o Snyk
Política como código
Tradicionalmente, as políticas que desenvolvedores e administradores precisam seguir eram definidas e aplicadas por meio de ferramentas e fluxos de trabalho manuais. Isso incluía saber onde alocar recursos, quais usuários deveriam ter acesso a cada recurso e assim por diante. A política como código leva as políticas para o universo do DevSecOps ao documentar processos de segurança em código. Isso permite automatizar procedimentos de correção, análise, controles de acesso e outras políticas de segurança ao longo do pipeline de CI/CD.
Ferramentas que priorizam os desenvolvedores
Vale lembrar que, assim como o DevOps, o DevSecOps não exige ferramentas específicas. Em vez disso, é uma abordagem cultural para a segurança de aplicativos. Ainda assim, as ferramentas são essenciais para implementar o DevSecOps com eficiência — especialmente as que capacitam os desenvolvedores a assumir a responsabilidade pela segurança dos aplicativos e incentivam a colaboração entre as equipes de desenvolvimento, segurança e operações. Essas ferramentas apoiam a abordagem de segurança à esquerda, levando testes e feedback de segurança para o início dos pipelines de desenvolvimento existentes.
Antecipar a segurança no ciclo de desenvolvimento facilita a correção dos problemas encontrados no código e reduz os custos. Isso permite definir e aplicar padrões de programação segura, além de encontrar e corrigir vulnerabilidades mais cedo. Também elimina o atrito entre as equipes de desenvolvimento e segurança que ocorre quando os problemas são encontrados em produção e a equipe de segurança precisa voltar aos desenvolvedores para pedir uma correção.
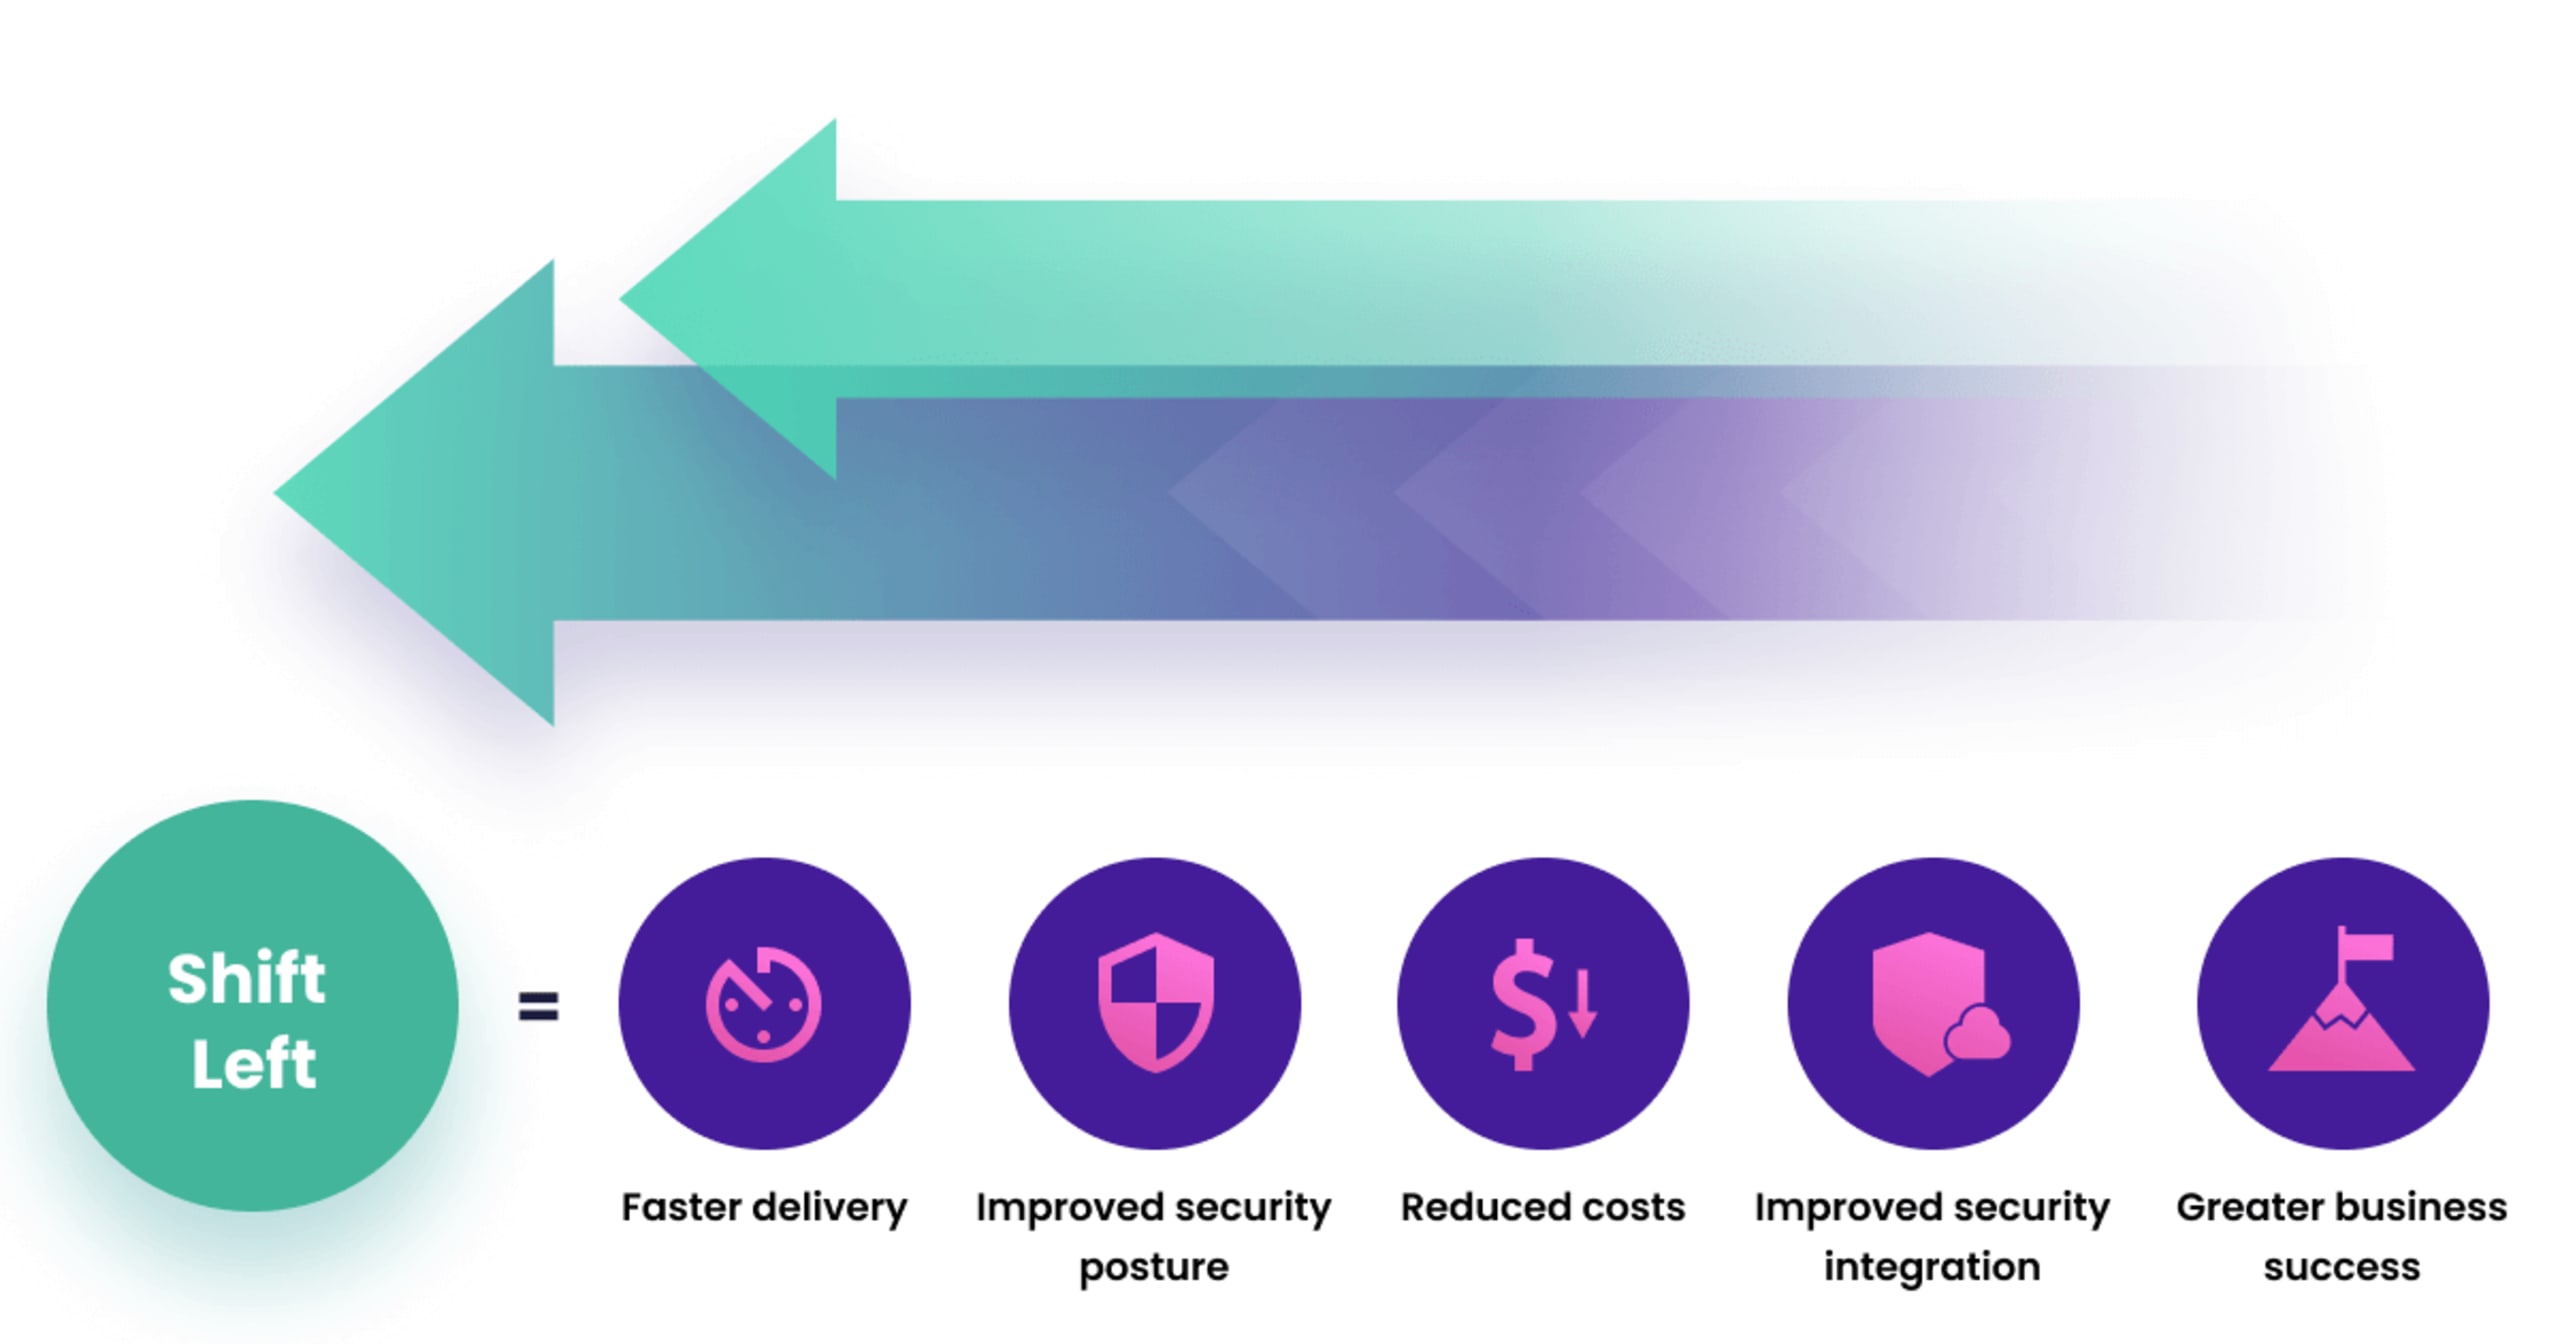
A importância de priorizar os desenvolvedores na segurança
A Snyk reconheceu o papel cada vez maior dos desenvolvedores na abordagem de segurança DevSecOps em evolução e desenvolveu suas soluções de segurança de aplicativos nativos da nuvem para garantir que eles tenham as ferramentas certas para cumprir esse papel. A abordagem tradicional, em que as equipes de segurança revisam o código no fim do processo de desenvolvimento — ou em produção —, cria gargalos e ineficiências incompatíveis com o modelo DevOps. O próprio aplicativo mudou e agora inclui componentes de código aberto e configurações de contêineres e IaC. As ferramentas da Snyk permitem que os desenvolvedores integrem a segurança ao processo de desenvolvimento e melhorem a postura de segurança de cada componente do aplicativo de forma automatizada e integrada.
Para ver exemplos reais de organizações que adotaram o DevSecOps, acesse nossa página de histórias de clientes.
Perguntas frequentes:
O que é DevOps?
DevOps é uma cultura e metodologia moderna de desenvolvimento que promove a comunicação e a colaboração estreitas entre as equipes de desenvolvimento de software e operações de TI. Isso permite que os desenvolvedores lancem software com métodos ágeis, ciclos de desenvolvimento mais curtos, entrega contínua e ciclos rápidos de feedback.
O que é DevSecOps?
DevSecOps é a evolução natural do DevOps. As abordagens de segurança tradicionais não conseguem proteger com eficiência os aplicativos criados com métodos DevOps. O DevSecOps integra as equipes de segurança aos processos de DevOps, garantindo que a segurança seja incorporada aos aplicativos durante o desenvolvimento.
Qual é a diferença entre DevOps e DevSecOps?
O DevOps se concentra em melhorar o processo de desenvolvimento de aplicativos sob a perspectiva dos desenvolvedores, enquanto o DevSecOps integra a segurança ao processo DevOps. Para os aplicativos nativos da nuvem de hoje, o DevSecOps é uma abordagem mais moderna e sustentável para o desenvolvimento de software.
Quais são as vantagens do DevSecOps em relação ao DevOps?
Os métodos DevOps permitem ciclos de lançamento mais rápidos e ajudam os desenvolvedores a acompanhar as crescentes demandas dos clientes, mas muitas vezes deixam a segurança para depois. O DevSecOps resolve isso integrando a segurança aos fluxos de trabalho e às ferramentas de desenvolvimento.
DevOps vs. DevSecOps vs. SecDevOps
Embora o DevSecOps garanta que a segurança seja integrada aos processos de DevOps, ele ainda prioriza o desenvolvimento. Já o SecDevOps garante que os processos de desenvolvimento incorporem a segurança desde as primeiras etapas de planejamento e design até a implantação. O SecDevOps é a evolução natural do DevSecOps em resposta à rápida transformação das ameaças atuais de cibersegurança.