Entenda a segurança em nuvem: essencial para sua cibersegurança
Escrito por

0 minutos de leitura
O que é segurança na nuvem?
A computação em nuvem foi amplamente adotada por organizações de todos os portes graças à escalabilidade, à flexibilidade e à rapidez de implantação que oferece. Com o uso de nuvens públicas e/ou privadas, as organizações podem implantar softwares, incluindo aplicações nativas da nuvem, sem os custos e a complexidade associados à infraestrutura de TI local.
Os provedores de nuvem pública priorizam a segurança, pois seu modelo de negócios depende da confiança do público. No entanto, os perímetros que delimitavam a infraestrutura de TI tradicional local desaparecem na nuvem. Os ambientes de nuvem são interconectados, o que oferece aos invasores vários possíveis pontos de entrada para acessar e percorrer as redes. Além disso, é difícil manter a visibilidade e o controle sobre aplicações e dados nativos da nuvem devido à natureza distribuída e em constante evolução desses ambientes.
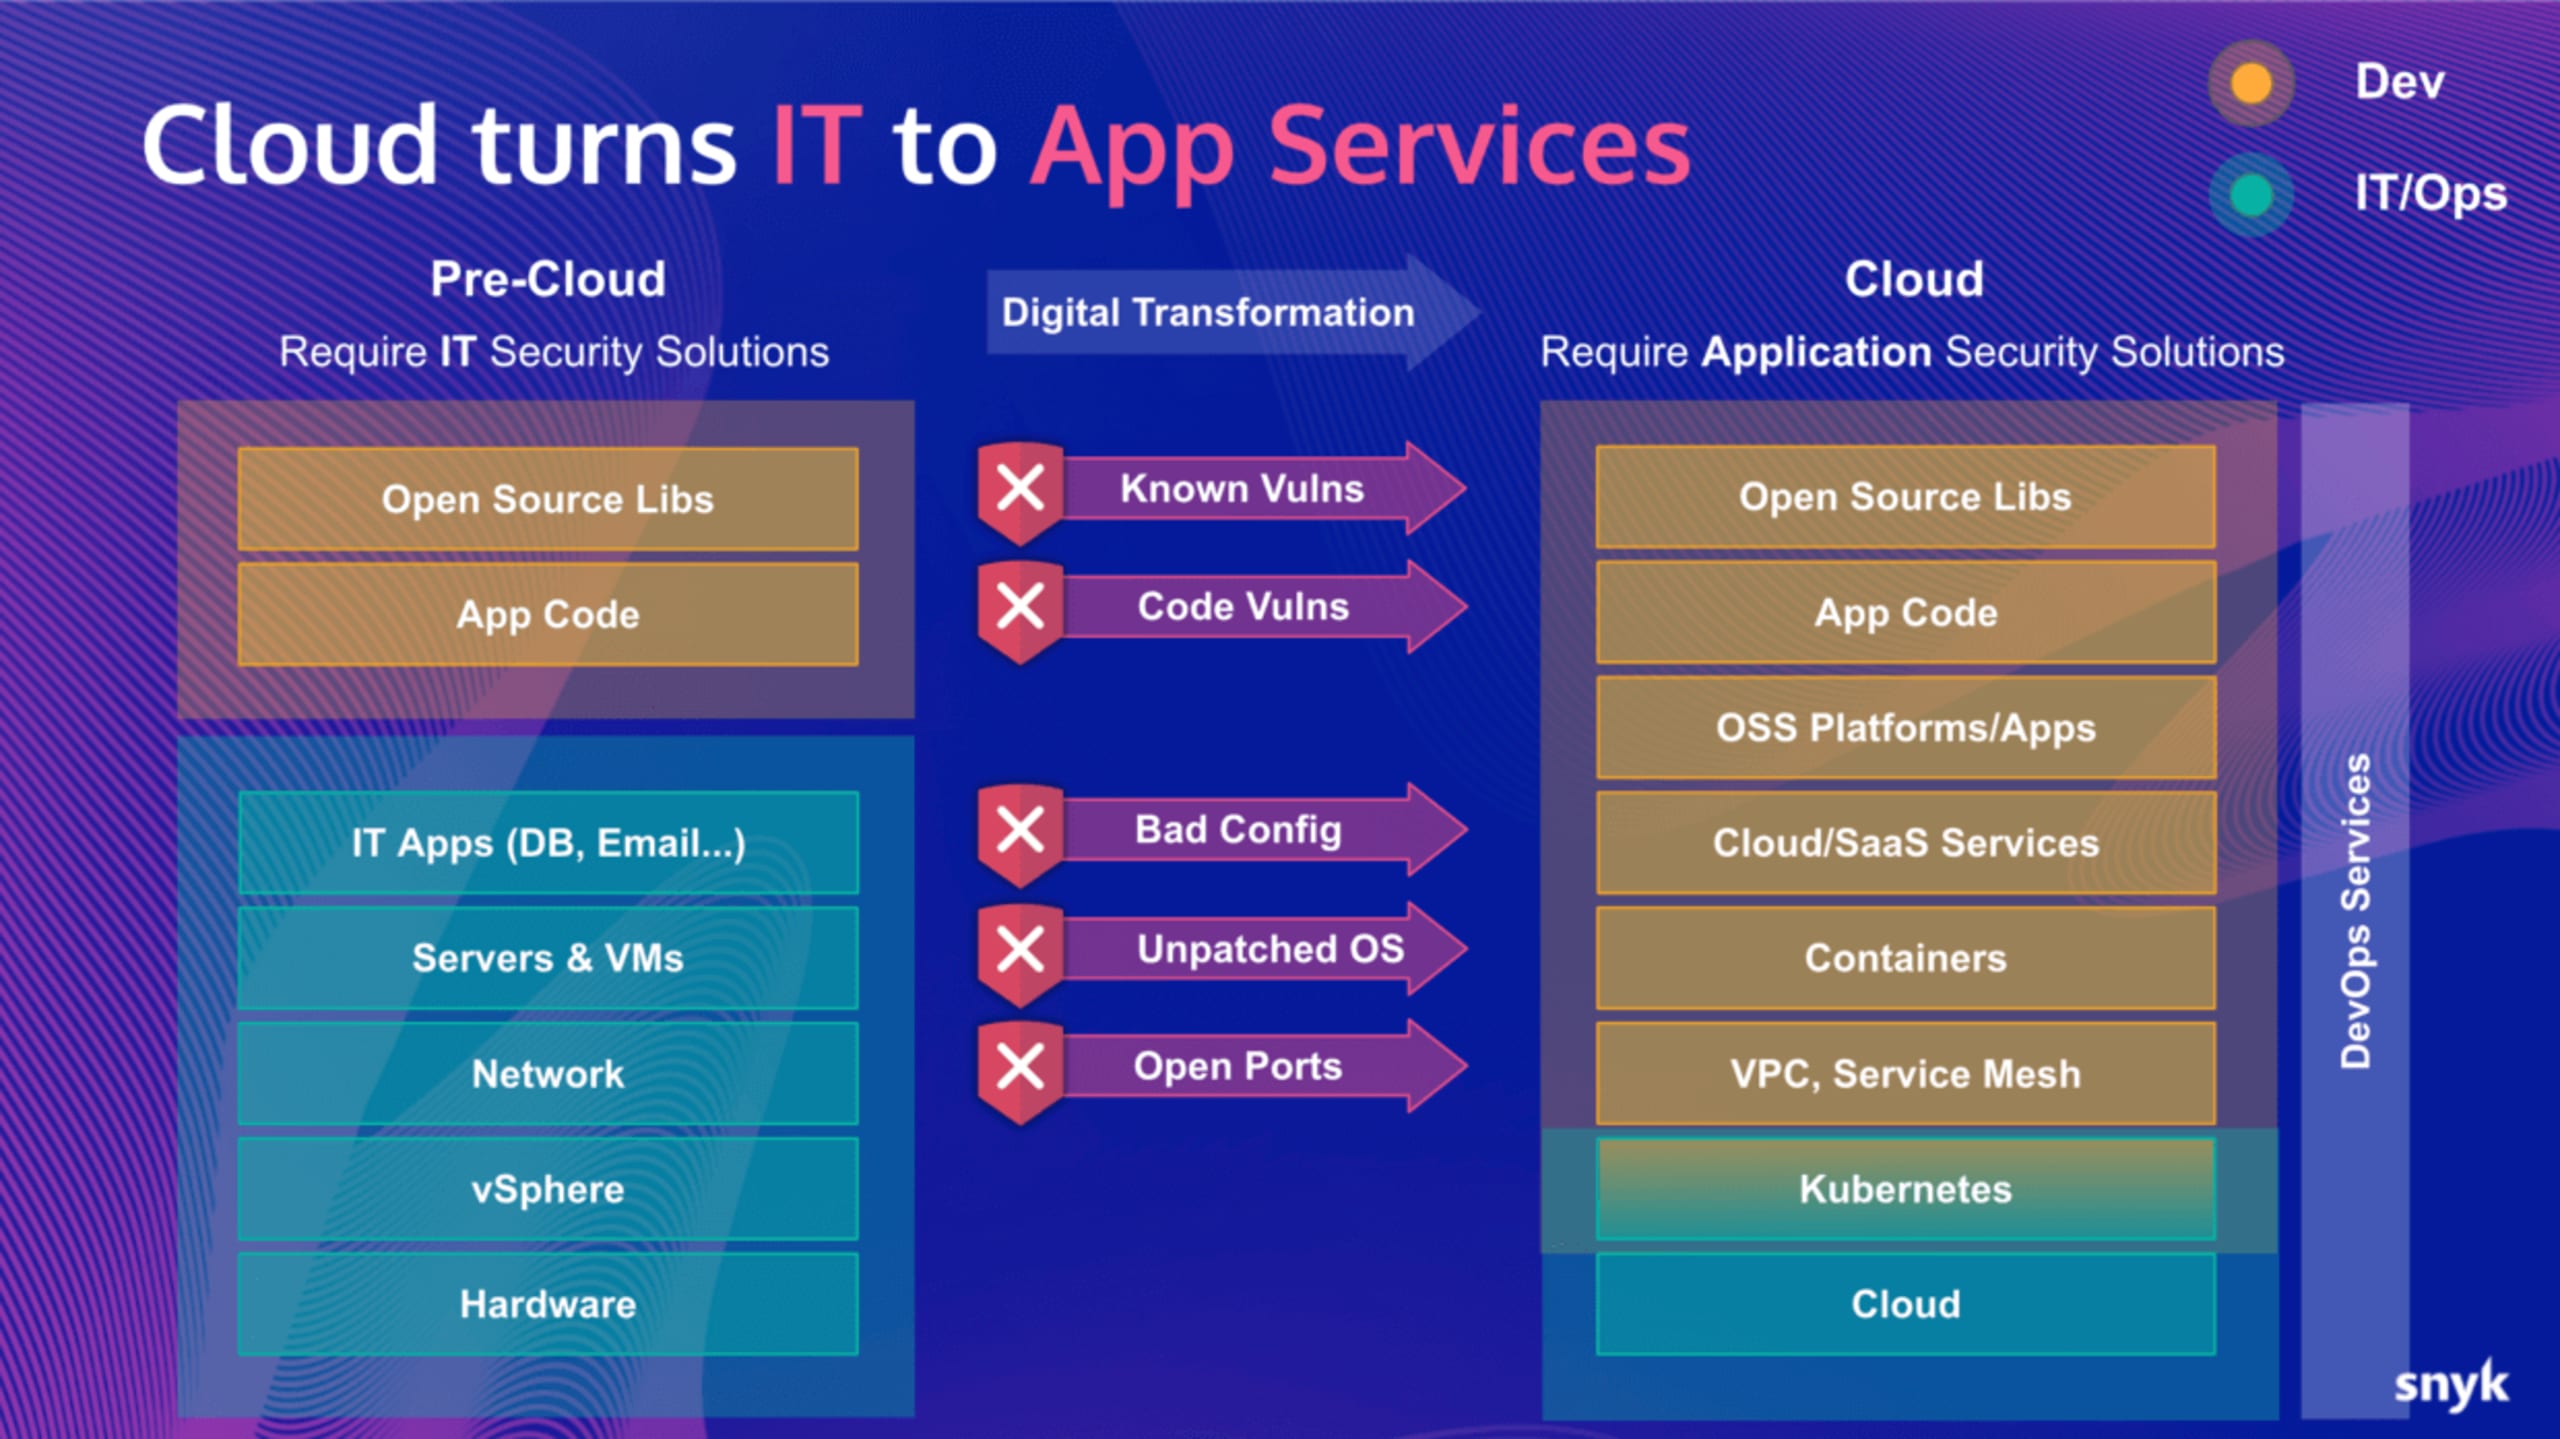
Os desenvolvedores precisam de novos métodos para proteger aplicações nativas da nuvem criadas com abordagens modernas, como CI/CD, aplicações sem servidor e contêineres. Não é mais viável proteger aplicações somente depois que elas entram em produção.
O que é segurança baseada em nuvem?
Segurança em nuvem é o conjunto de técnicas e ferramentas usadas para proteger a infraestrutura, as aplicações e os dados na nuvem. As abordagens tradicionais de segurança se concentravam em proteger redes internas contra ameaças externas. Porém, o perímetro da nuvem é pouco definido, e a infraestrutura em nuvem funciona de maneira diferente da infraestrutura de data centers em muitos aspectos. Com a implementação da segurança em nuvem, as organizações podem garantir a privacidade dos dados, controlar o acesso a redes e recursos, manter a conformidade e liberar as equipes de TI para se dedicarem a outras tarefas.
Segundo o Kubernetes, os 4 Cs da segurança nativa da nuvem são:
Nuvem
Clusters
Contêineres
Código
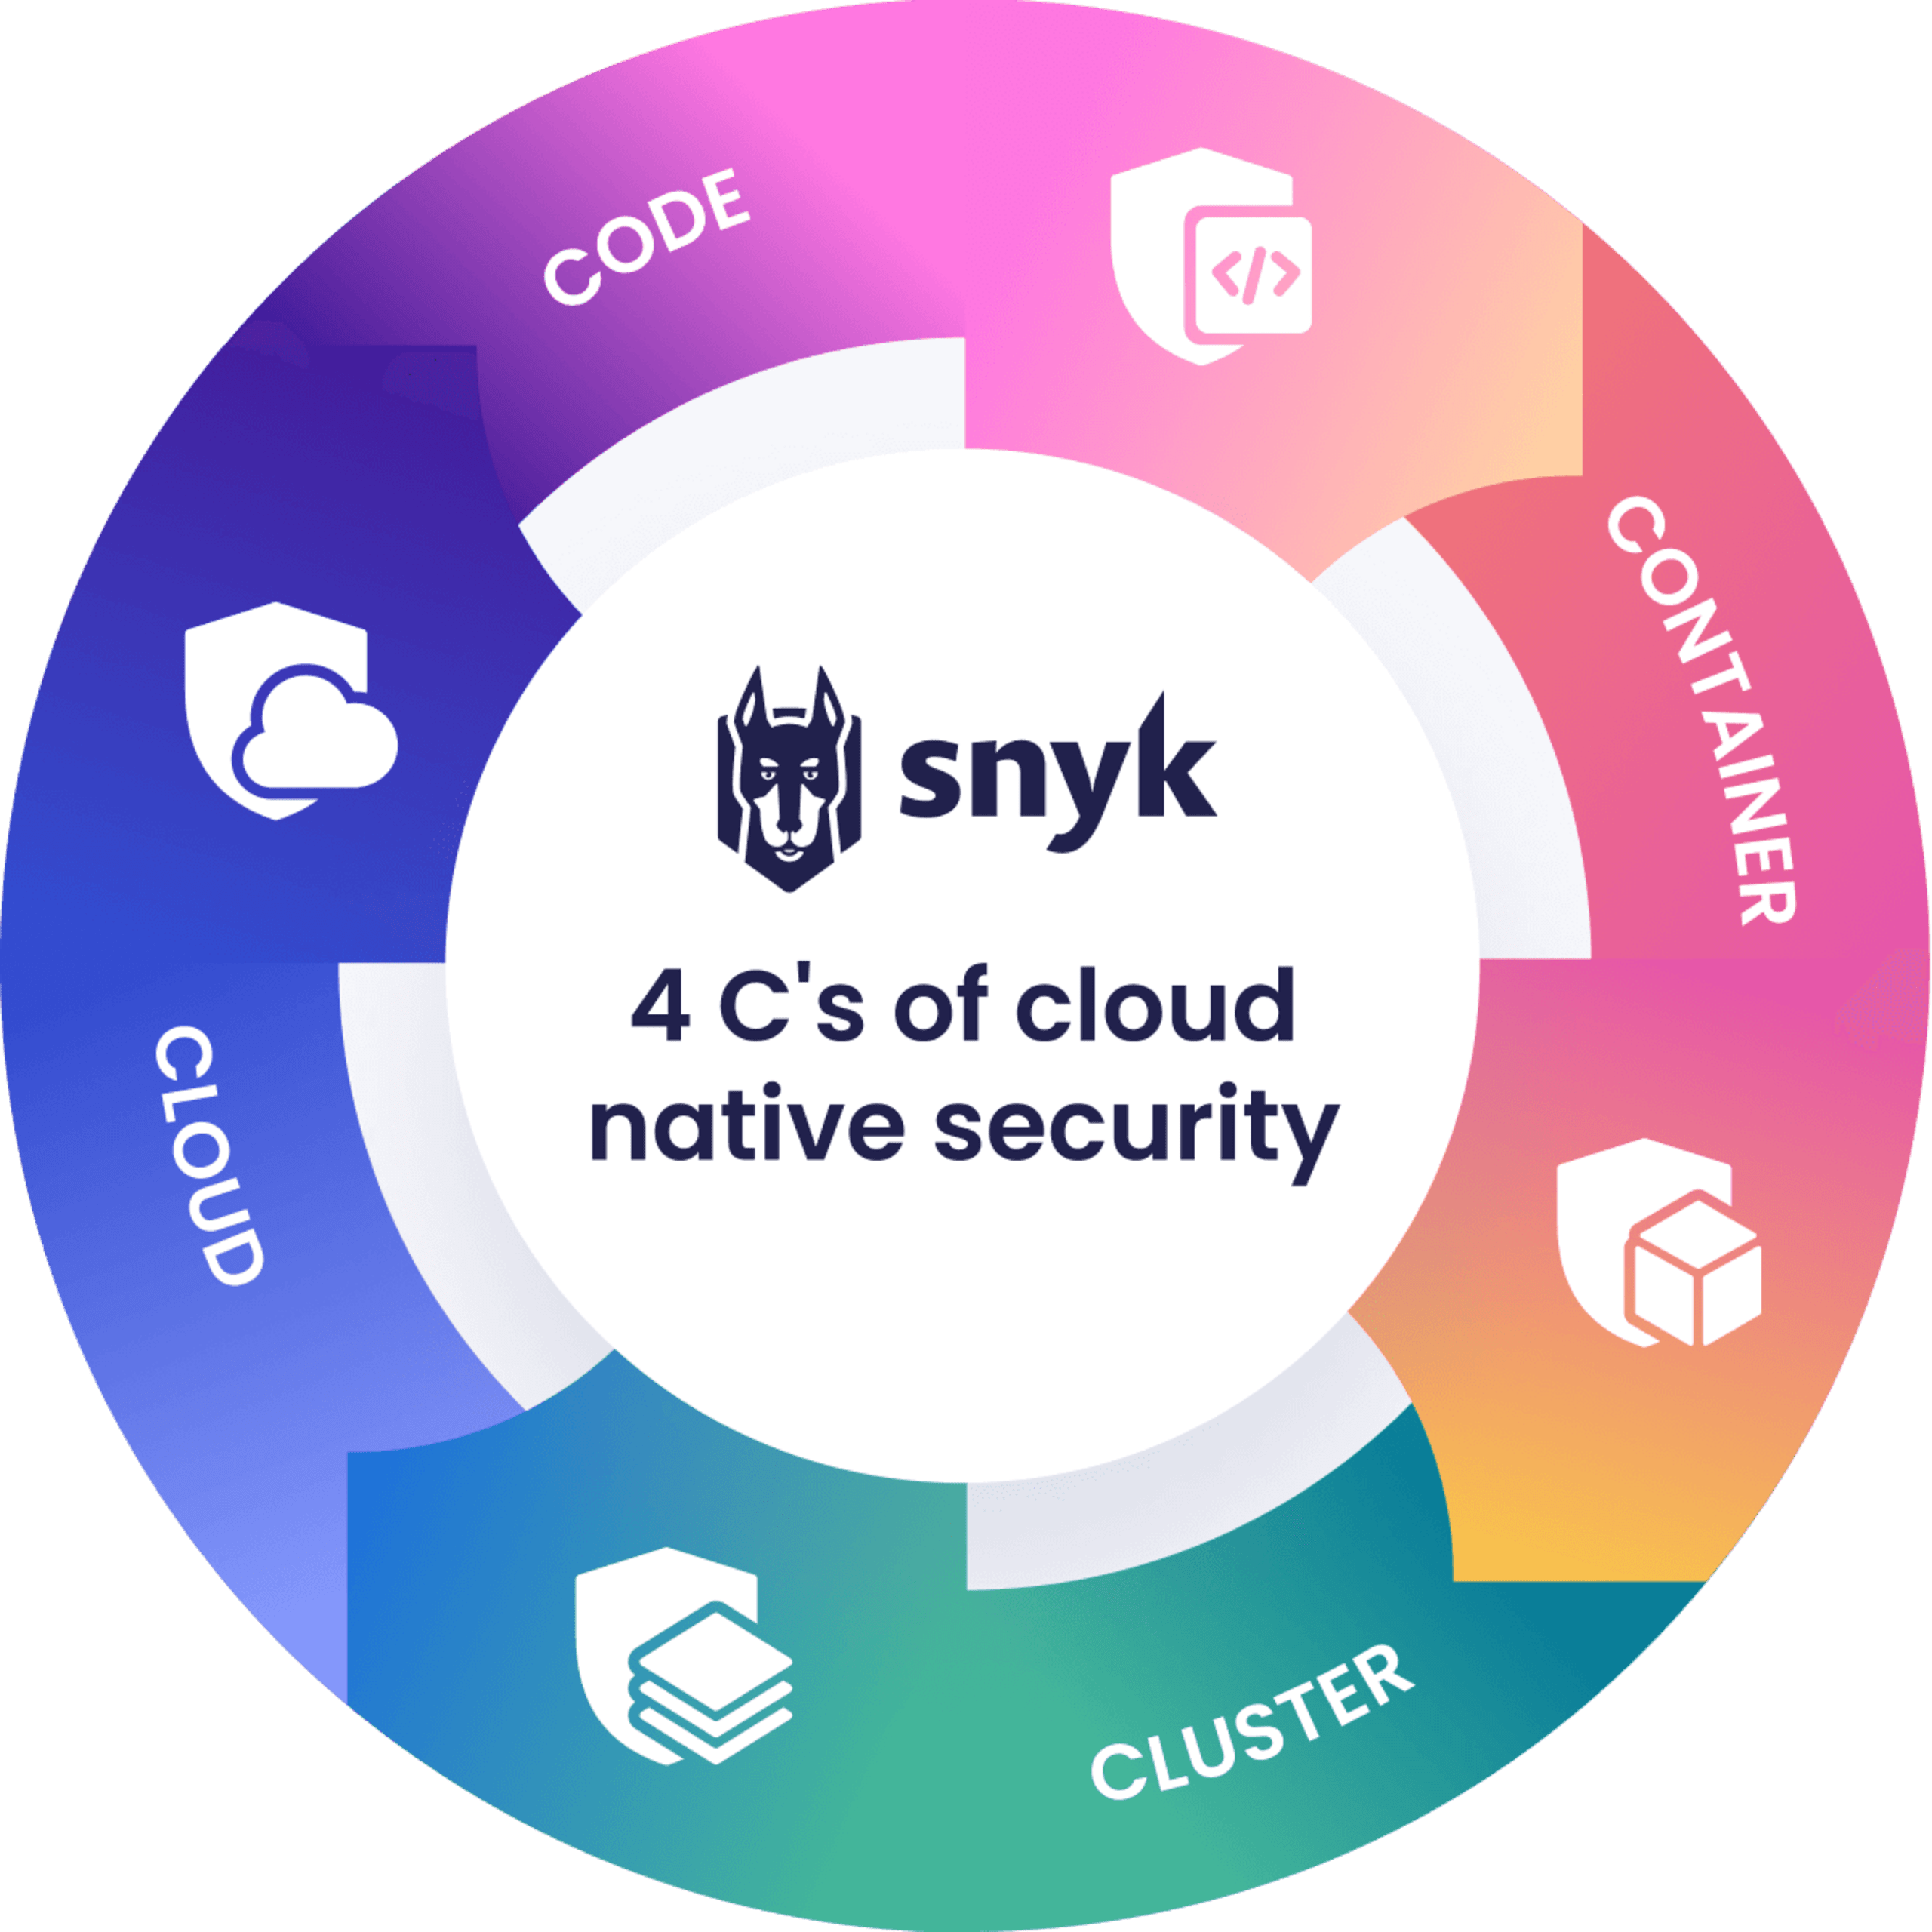
Os 4 Cs da segurança nativa em nuvem
Por que a segurança em nuvem é importante?
A segurança em nuvem é importante devido à natureza interconectada das arquiteturas de nuvem. Embora os provedores de nuvem contem com programas de segurança abrangentes — afinal, seu modelo de negócios depende disso —, hackers podem contornar as verificações de segurança, muitas vezes comprometendo identidades, como aconteceu no ataque a empresas e órgãos federais dos EUA que usavam serviços de nuvem da Microsoft.
Sem uma segurança em nuvem robusta, basta um invasor violar a segurança de um dispositivo vulnerável ou recurso de nuvem mal configurado. Em seguida, ele pode percorrer as interfaces de outros sistemas de nuvem para encontrar dados e copiá-los para a própria conta de nuvem ou para os próprios servidores.
Por isso, provedores e usuários de nuvem precisam proteger o acesso em cada interface entre dispositivos de usuários finais, aplicações, recursos de nuvem e redes.
Além de ajudar a proteger contra ameaças cibernéticas, a segurança em nuvem é importante porque garante a continuidade em caso de interrupção da rede ou falta de energia em um data center. Essas interrupções podem causar impactos de curto prazo, como a impossibilidade de acessar dados quando você precisa deles, ou consequências de longo prazo, como a perda permanente de dados. Um programa de segurança em nuvem deve incluir planos de backup de aplicações e dados, além de medidas para lidar com interrupções de rede.
Cinco benefícios da segurança em nuvem
Mantenha a confiança dos clientes
Simplifique a administração
Segurança unificada
Privacidade e conformidade
Resiliência
Os modelos de nuvem são uma maneira eficiente de executar aplicações e armazenar dados sem os custos e o longo prazo associados à implantação e manutenção de sistemas locais. Mas eles também podem limitar a visibilidade e o controle sobre processos essenciais. Ao criar um programa robusto de segurança em nuvem, as organizações podem obter benefícios como:
Mantenha a confiança dos clientes: os usuários podem acessar dados e aplicações de qualquer lugar e em qualquer dispositivo, sabendo que estão protegidos contra ameaças cibernéticas e exclusões acidentais.
Administração simplificada: a segurança de TI legada exigia configurações manuais e atualizações frequentes. A segurança em nuvem adota uma abordagem proativa, que oferece proteção 24 horas por dia sem exigir intervenção manual — ou exigindo muito pouca — depois de implementada.
Segurança unificada: a computação em nuvem permite que os usuários acessem fluxos de trabalho de qualquer dispositivo ou endpoint, algo difícil de gerenciar com abordagens tradicionais. A segurança em nuvem centraliza o monitoramento da rede e simplifica a atualização de softwares e políticas. Toda a administração da segurança acontece em um só lugar.
Privacidade e conformidade: a segurança em nuvem permite que os desenvolvedores criem políticas e as apliquem automaticamente para garantir a privacidade dos dados e a conformidade regulatória.
Resiliência: a segurança em nuvem facilita a implementação de planos de recuperação de desastres, pois a administração acontece em um só lugar.
Quais são os tipos de segurança em nuvem?
A segurança em nuvem abrange vários aspectos:
Segurança de dados se concentra em proteger os dados armazenados e em trânsito.
Gerenciamento de identidade e acesso (IAM) controla o tráfego entre cada zona da arquitetura de nuvem por meio de controles de identificação e acesso.
Governança e conformidade se concentram em garantir que a arquitetura de nuvem esteja em conformidade com as regulamentações organizacionais ou governamentais.
Continuidade de dados e negócios cria redundância para garantir que os sistemas possam ser recuperados em caso de interrupção da rede ou perda de dados.
Com isso em mente, vamos analisar em detalhes cada tipo de segurança na computação em nuvem:
Segurança de dados
Os dados confidenciais precisam ser protegidos tanto quando estão armazenados em recursos de nuvem pública quanto durante a transmissão, para evitar acessos não autorizados ou vazamentos. Como os usuários podem acessar dados na nuvem pela internet, de qualquer lugar e dispositivo, as equipes de TI precisam de novas abordagens para proteger esses dados.
Há várias ferramentas e técnicas para proteger os dados na nuvem:
Criptografia: usa um algoritmo para codificar as informações armazenadas e em trânsito. Se os invasores conseguirem ultrapassar as barreiras e acessar os dados, terão que descriptografá-los para vê-los no formato original. Isso exige um poder computacional que, para a maioria dos invasores, não é viável do ponto de vista econômico. Por isso, a criptografia é uma ferramenta importante para a segurança dos dados.
VPNs: as redes privadas virtuais (VPNs) permitem que você envie dados com segurança por conexões potencialmente inseguras, criptografando-os e encaminhando-os por um servidor remoto operado pelo provedor da VPN. Isso protege seus dados e oculta sua identidade e localização.
Arquitetura de segurança em nuvem: ataques a ambientes nativos da nuvem costumam explorar erros ou vulnerabilidades nas implantações, acessar dados por interfaces mal configuradas ou inseguras e, em seguida, exfiltrá-los para a rede do invasor. Por isso, é recomendável isolar os componentes da arquitetura de nuvem, como aplicações, contêineres, máquinas virtuais e dados. Ferramentas como nuvens privadas virtuais e o Azure VNet fazem isso ao dividir as cargas de trabalho em sub-redes. Em seguida, é possível aplicar políticas de segurança granulares, configurações de IAM, firewalls e configurações de roteamento para controlar o acesso.
Monitoramento de serviços de nuvem: como os serviços de nuvem ficam fora das redes e dos dispositivos internos, as equipes de TI precisam de uma maneira de obter visibilidade sobre o próprio serviço de nuvem e monitorar os dados. Isso corresponde aos métodos tradicionais de monitoramento do tráfego da rede interna, mas o gerenciamento multinuvem precisa se integrar a diferentes provedores e lidar com a complexidade adicional das implantações em nuvem. Clientes que usam um único provedor de nuvem também precisam estabelecer e manter a visibilidade do tráfego da rede para garantir a segurança.
Vale lembrar que todas essas ferramentas e técnicas protegem contra invasores mal-intencionados e também contra erros humanos que causam vazamento ou corrupção de dados. Implementá-las é o primeiro passo para reduzir o impacto de um comprometimento.
Gerenciamento de identidade e acesso (IAM)
Os modelos de computação em nuvem incluem várias tecnologias, como serviços de banco de dados e armazenamento de objetos, softwares como sistemas operacionais e máquinas virtuais, além do hardware usado pelo usuário, muitas vezes dispositivos próprios (BYOD). Controlar o tráfego entre essas zonas é um aspecto essencial da segurança em nuvem. O IAM permite obter visibilidade e controle sobre todos esses usuários e endpoints.
O IAM inclui:
Autenticação e autorização: os controles de acesso são uma forma essencial de impedir que usuários, legítimos ou mal-intencionados, comprometam informações e sistemas. O gerenciamento de senhas fortes e a autenticação multifator são dois exemplos de boas ferramentas de autenticação e autorização.
Controles de acesso baseados em funções: use controles de acesso baseados em funções, em vez de controles individuais. É mais fácil ajustá-los quando um usuário muda de função. Os privilégios devem sempre seguir o princípio do “menor privilégio”, e privilégios mais amplos exigem uma autenticação mais forte. Ao conceder acesso com o “menor privilégio”, você garante que, se um invasor obtiver acesso a uma conta, não poderá avançar pelo sistema nem acessar dados importantes, como chaves de API.
Segurança entre zonas: inclui bloqueio de portas, exigência de permissões, aplicação granular de políticas de segurança e muito mais.
O ideal seria que as equipes de segurança supervisionassem cada instância de identificação e autenticação, mas as limitações de recursos tornam necessário que cada usuário entenda o básico sobre como reduzir o risco de violação por meio de suas credenciais. Isso inclui treinamentos sobre senhas fortes e autenticação multifator. Os princípios de IAM reforçam a importância de uma arquitetura de nuvem segura e de uma função dedicada, como a de arquiteto de segurança em nuvem, para garantir que ela seja configurada e gerenciada corretamente.
Governança e conformidade
Os ambientes de nuvem acrescentam novas dimensões à conformidade com requisitos regulatórios de privacidade do usuário, como SOC 2, PCI e HIPAA, além de requisitos internos. Os processos de conformidade precisam abranger a própria infraestrutura e as interfaces entre os sistemas internos, a infraestrutura de nuvem e a internet.
Automatizar políticas e controles é uma forma de garantir a conformidade em ambientes de nuvem. Eles devem incluir políticas para rastrear, priorizar e mitigar ameaças a sistemas essenciais; proteger dados; controlar o acesso com base em funções; usar criptografia e registros; e orientar comportamentos seguros dos usuários, como o uso de senhas.
Automatize a conformidade na nuvem nos fluxos de trabalho dos seus desenvolvedores
A Snyk automatiza verificações de conformidade na nuvem e gera relatórios para executivos e auditores.
Resiliência de dados e continuidade dos negócios
Esse aspecto da segurança em nuvem cria medidas de redundância para manter os dados e as operações de negócios disponíveis em caso de desastre ou perda inesperada de dados. Backups de dados e sistemas ajudam a garantir operações ininterruptas. Também é preciso testar os backups e definir instruções para recuperar os dados. Fazer o backup correto dos dados na nuvem também pode proteger você contra ataques de ransomware. Se um invasor criptografar todos os seus arquivos ativos, basta recuperá-los dos backups sem pagar o resgate!
Segurança em nuvem vs. segurança de aplicações vs. segurança de aplicações nativas da nuvem
As diferenças entre segurança de aplicações e segurança em nuvem estão cada vez menos claras, especialmente com o uso de arquiteturas nativas da nuvem, como as sem servidor e os contêineres. Abordagens como política como código (PaC) e infraestrutura como código (IaC) dão aos desenvolvedores mais influência sobre a nuvem, substituindo procedimentos manuais por métodos padronizados e repetíveis, escritos como código.
Isso significa que os desenvolvedores são cada vez mais responsáveis pela segurança tanto das aplicações que escrevem quanto da infraestrutura em que elas são executadas. Eles também estão cada vez mais atentos às questões de segurança: 61% dos desenvolvedores afirmam que a mudança para tecnologias nativas da nuvem aumentou suas preocupações com segurança.
Isso levanta a questão de quem é responsável por proteger a nuvem, já que várias equipes estão envolvidas: as equipes de segurança, operações e desenvolvimento da organização cliente e do provedor de nuvem, respectivamente.
Segurança em nuvem vs. cibersegurança
A segurança na nuvem é uma área especializada da cibersegurança que se concentra na proteção de dados, aplicações e serviços em ambientes de nuvem. Ela lida com riscos específicos, como configurações incorretas, APIs inseguras e vulnerabilidades na infraestrutura compartilhada. Já a cibersegurança abrange, de forma mais ampla, medidas para proteger redes, dispositivos e dados contra ameaças cibernéticas em todos os ambientes, incluindo sistemas locais e plataformas de nuvem.
Proteja suas configurações, do IDE à nuvem em produção.
Capacite os desenvolvedores a criar infraestrutura em nuvem com segurança e corrigir problemas no código-fonte de IaC.
Quem é responsável por proteger a nuvem?
Em geral, os provedores de nuvem pública seguem um modelo de responsabilidade compartilhada pela segurança na nuvem. Esse modelo atribui a responsabilidade pela segurança a quem é responsável por cada componente da nuvem.
Normalmente, os provedores são responsáveis por proteger as redes, a infraestrutura de nuvem e os servidores usados para hospedar fisicamente dados e cargas de trabalho. Os clientes são responsáveis por escolher um provedor seguro, gerenciar o acesso dos usuários, garantir a conformidade com as regulamentações da organização e do governo e configurar e manter os sistemas com segurança.
As responsabilidades pela segurança dependem do tipo de serviço de nuvem
Os requisitos de segurança podem variar conforme o tipo de serviço de nuvem utilizado. Entre esses tipos estão:
Software como serviço (SaaS)
A principal responsabilidade dos clientes de SaaS é garantir o uso de protocolos de acesso seguros. Os provedores são responsáveis por proteger o back-end. Muitos ataques exploram as integrações de aplicações SaaS com outras plataformas; por isso, é importante ter visibilidade sobre os fluxos de trabalho dos usuários e os dados.
Plataforma como serviço (PaaS)
As empresas de PaaS oferecem um ambiente isolado que os clientes podem alugar para desenvolver aplicações na infraestrutura do provedor. Os provedores são responsáveis por proteger o sistema operacional, o middleware e o ambiente de execução, enquanto os clientes cuidam dos dispositivos e das redes dos usuários finais, das aplicações, dos dados e do acesso dos usuários. Desenvolver aplicações em ambientes PaaS reduz a visibilidade, dificultando a detecção de movimentações ou do uso não autorizado por invasores na nuvem. É preciso implementar controles de segurança sistemáticos e ferramentas de visibilidade para detectar e impedir atividades suspeitas.
Infraestrutura como serviço (IaaS)
Os provedores de IaaS oferecem uma alternativa à criação de uma infraestrutura local de alto custo, permitindo que os clientes aluguem hardware e recursos computacionais conforme a necessidade. Os provedores são responsáveis por proteger os servidores físicos, as redes e os dados. Já os clientes cuidam de tudo o que é executado na infraestrutura do provedor, incluindo o sistema operacional, as aplicações e o middleware, além do acesso dos usuários, das configurações dos recursos e dos dispositivos e redes dos usuários finais.
Ambientes de segurança na nuvem
A “nuvem” costuma ser tratada como um lugar, mas é mais útil entendê-la como um modelo para armazenar dados e executar cargas de trabalho em um ambiente distribuído. Há vários tipos de ambientes de nuvem, incluindo:
Nuvens públicas
São serviços de terceiros nos quais os clientes compartilham os recursos do provedor com outros clientes. Em geral, os clientes acessam nuvens públicas pelo navegador. Esses provedores investem bastante em segurança, e a maioria das violações em nuvens públicas decorre de configurações incorretas ou outros erros dos clientes. Segundo o Gartner, 99% das falhas de segurança na nuvem até 2025 serão causadas pelos clientes.
Nuvens privadas
As nuvens privadas oferecem aos clientes um ambiente exclusivo, gerenciado externamente por um provedor terceirizado ou internamente como uma abordagem moderna ao data center tradicional. Elas podem ser consideradas mais seguras que as nuvens públicas por ficarem isoladas pelo firewall do usuário, mas ainda estão sujeitas a desafios de segurança, como violações relacionadas à identidade.
Nuvens governamentais
As nuvens governamentais são criadas especificamente para oferecer ambientes isolados a órgãos públicos que podem lidar com dados confidenciais ou sigilosos e precisam cumprir normas de segurança rigorosas.
Multinuvem
Esse modelo combina vários serviços de nuvem do mesmo tipo oferecidos por provedores diferentes, como nuvens públicas ou privadas. A multinuvem é comum em empresas com equipes distribuídas que trabalham em projetos diferentes, cada um com seus próprios prazos e requisitos técnicos. Essas equipes podem acabar escolhendo provedores distintos conforme as necessidades de cada projeto. Isso também pode acontecer após fusões e aquisições, quando cada empresa envolvida já usa um provedor diferente. O uso de várias nuvens aumenta a complexidade da segurança, pois exige conhecimentos e ferramentas específicos para cada nuvem utilizada.
Nuvem híbrida
As nuvens híbridas combinam data centers de nuvem privada de terceiros ou locais com nuvens públicas. Algumas empresas adotam o que o Gartner chama de uso “bimodal”, mantendo cargas de trabalho tanto na nuvem quanto no data center, especialmente durante migrações e iniciativas de transformação digital.
Nuvens locais e externas
Os clientes podem acessar ambientes de nuvem gerenciados externamente por um provedor ou uma nuvem local, gerenciada pela própria empresa, que permite personalizar a configuração de cada recurso. Os serviços de nuvem externos são oferecidos remotamente e permitem que os clientes reduzam os custos de hardware, manutenção e segurança. Já nas nuvens locais, cabe ao cliente gerenciar as redes, o armazenamento, os servidores e a segurança do ambiente.
Proteja seus ambientes de nuvem com a Snyk
O processo de desenvolvimento de software mudou. Por isso, a segurança precisa estar integrada a todas as etapas do ciclo de vida de desenvolvimento, e não ser considerada apenas quando a aplicação entra em produção. A infraestrutura tradicional foi substituída por código que define a infraestrutura, os serviços e os contêineres de aplicações. Hoje, as próprias aplicações contêm uma parcela significativa de código open source. Elas são criadas para rodar em contêineres, máquinas virtuais e arquiteturas sem servidor, e incluem instruções para implantar e configurar a infraestrutura em que serão executadas, usando ferramentas como Kubernetes e Terraform.
A segurança na nuvem precisa dar suporte aos desenvolvedores enquanto eles projetam e codificam aplicações nativas da nuvem ao longo de todo o pipeline de CI/CD. A Snyk oferece várias ferramentas para ajudar os desenvolvedores a integrar a segurança na nuvem às aplicações e aos fluxos de trabalho:
Segurança que prioriza os desenvolvedores
As ferramentas de segurança para desenvolvedores da Snyk permitem integrar a segurança desde as primeiras linhas de código. A plataforma da Snyk inclui ferramentas para analisar dependências open source, proteger contêineres e proteger a infraestrutura.
Segurança de infraestrutura como código (IaC)
Os templates de IaC definem o estado em que a infraestrutura de nuvem deve operar. Funcionam como roteiros automatizados que registram os detalhes das implantações manuais e os transformam em etapas repetíveis, que podem ser testadas antes da execução. A IaC permite aplicar as práticas recomendadas de desenvolvimento de software às definições de infraestrutura.
Snyk IaC simplifica os testes de conformidade com políticas de segurança e arquitetura sempre que o código muda. A solução é compatível com infraestruturas AWS, Azure e GCP, além de ferramentas de IaC como Kubernetes e Terraform. Snyk IaC centraliza a visibilidade e a governança nos fluxos de trabalho dos desenvolvedores, nos pipelines e nos ambientes de nuvem, usando um único mecanismo de políticas e conjunto de regras. A ferramenta também permite que as equipes resolvam rapidamente problemas na nuvem, conectando-os automaticamente ao código-fonte de IaC correspondente nos fluxos de trabalho do Git. Assim, os desenvolvedores responsáveis podem corrigi-los mais rápido. Basta corrigir, testar novamente e reimplantar.
Segurança de contêineres — incluindo o ambiente de execução com Sysdig
Snyk Container ajuda os desenvolvedores a proteger aplicações e contêineres ao mesmo tempo. Suas ferramentas para imagens base permitem corrigir vulnerabilidades rapidamente, atualizando para imagens mais seguras. Os recursos de análise identificam e ajudam a corrigir vulnerabilidades em contêineres de forma automática, tanto no ambiente de IDE quanto no ambiente de execução. A parceria da Snyk com a Sysdig amplia os recursos de Snyk Container, permitindo proteger o ambiente de execução do Kubernetes e fornecer feedback e visibilidade aos desenvolvedores.
Princípios de shift left e DevSecOps
A segurança tradicional de aplicações se concentra em analisar e corrigir vulnerabilidades em produção. Com a complexidade dos ambientes de nuvem modernos e a velocidade dos lançamentos de aplicações, essa abordagem já não funciona. A abordagem moderna de DevSecOps integra a segurança ao processo de desenvolvimento desde o início. Essa mudança para a esquerda é fundamental para o desenvolvimento de aplicações nativas da nuvem e para as ferramentas que o viabilizam.
Proteja suas configurações, do IDE à nuvem em produção.
Capacite os desenvolvedores a criar infraestrutura em nuvem com segurança e corrigir problemas no código-fonte de IaC.