Modelo de responsabilidade compartilhada para segurança na nuvem
Escrito por

0 minutos de leitura
O que é o modelo de responsabilidade compartilhada?
A segurança na nuvem é uma responsabilidade compartilhada entre provedores de nuvem e clientes. O modelo de responsabilidade compartilhada depende do provedor e dos serviços utilizados. Em geral, o cliente é responsável por proteger seus dados, sistema operacional e rede do lado do cliente, enquanto o provedor de nuvem responde pela infraestrutura usada para executar os serviços de nuvem.
Qual é o objetivo do modelo de responsabilidade compartilhada para a segurança na nuvem?
A nuvem oferece vantagens significativas de segurança, pois elimina a necessidade de as organizações protegerem todo o data center. No modelo de computação em nuvem, parte dessa responsabilidade passa para o provedor de nuvem — mas não toda. O objetivo do modelo de responsabilidade compartilhada é garantir que ambas as partes — o provedor de nuvem e o cliente — saibam quais aspectos do ambiente estão sob sua responsabilidade, minimizando lacunas de segurança e vulnerabilidades.
Quais são as responsabilidades do cliente no modelo de responsabilidade compartilhada?
As responsabilidades do cliente dependem do provedor de nuvem e do tipo de implantação. Por exemplo, em uma solução de software como serviço (SaaS), o cliente é responsável apenas pelos dados e pelos controles de acesso à aplicação. Já em uma solução de infraestrutura como serviço (IaaS), o cliente assume mais responsabilidades pela segurança da aplicação, da rede e do sistema operacional.
Exemplos do modelo de responsabilidade compartilhada na nuvem
Os principais provedores de nuvem pública adotam um modelo de responsabilidade compartilhada. Veja alguns exemplos de como cada um aplica esse modelo:
AWS
A AWS afirma: “A AWS é responsável por proteger a infraestrutura que executa todos os serviços oferecidos na AWS Cloud. Essa infraestrutura é composta pelo hardware, software, rede e instalações que executam os serviços da AWS Cloud.” Saiba mais sobre segurança da AWS aqui.
Azure
O Microsoft Azure é responsável por proteger os hosts físicos, a rede e o data center, enquanto os clientes continuam responsáveis pelos dados, dispositivos e contas. A responsabilidade pelas aplicações, pelos controles de rede e pelos sistemas operacionais depende do tipo de modelo de nuvem.
Google Cloud
No white paper sobre visão geral de segurança, o Google afirma oferecer segurança de nível mundial para sua infraestrutura. Mas também adota um modelo de responsabilidade compartilhada: “Você é sempre responsável por proteger seus dados; nós somos responsáveis por proteger a infraestrutura subjacente.”
Cada fornecedor tem sua própria visão específica sobre responsabilidade compartilhada, mas a divisão de responsabilidades nesse modelo vai além de um fornecedor específico. Este diagrama da matriz de responsabilidades mostra como os papéis e as responsabilidades variam de acordo com o modelo de nuvem — independentemente do fornecedor utilizado.
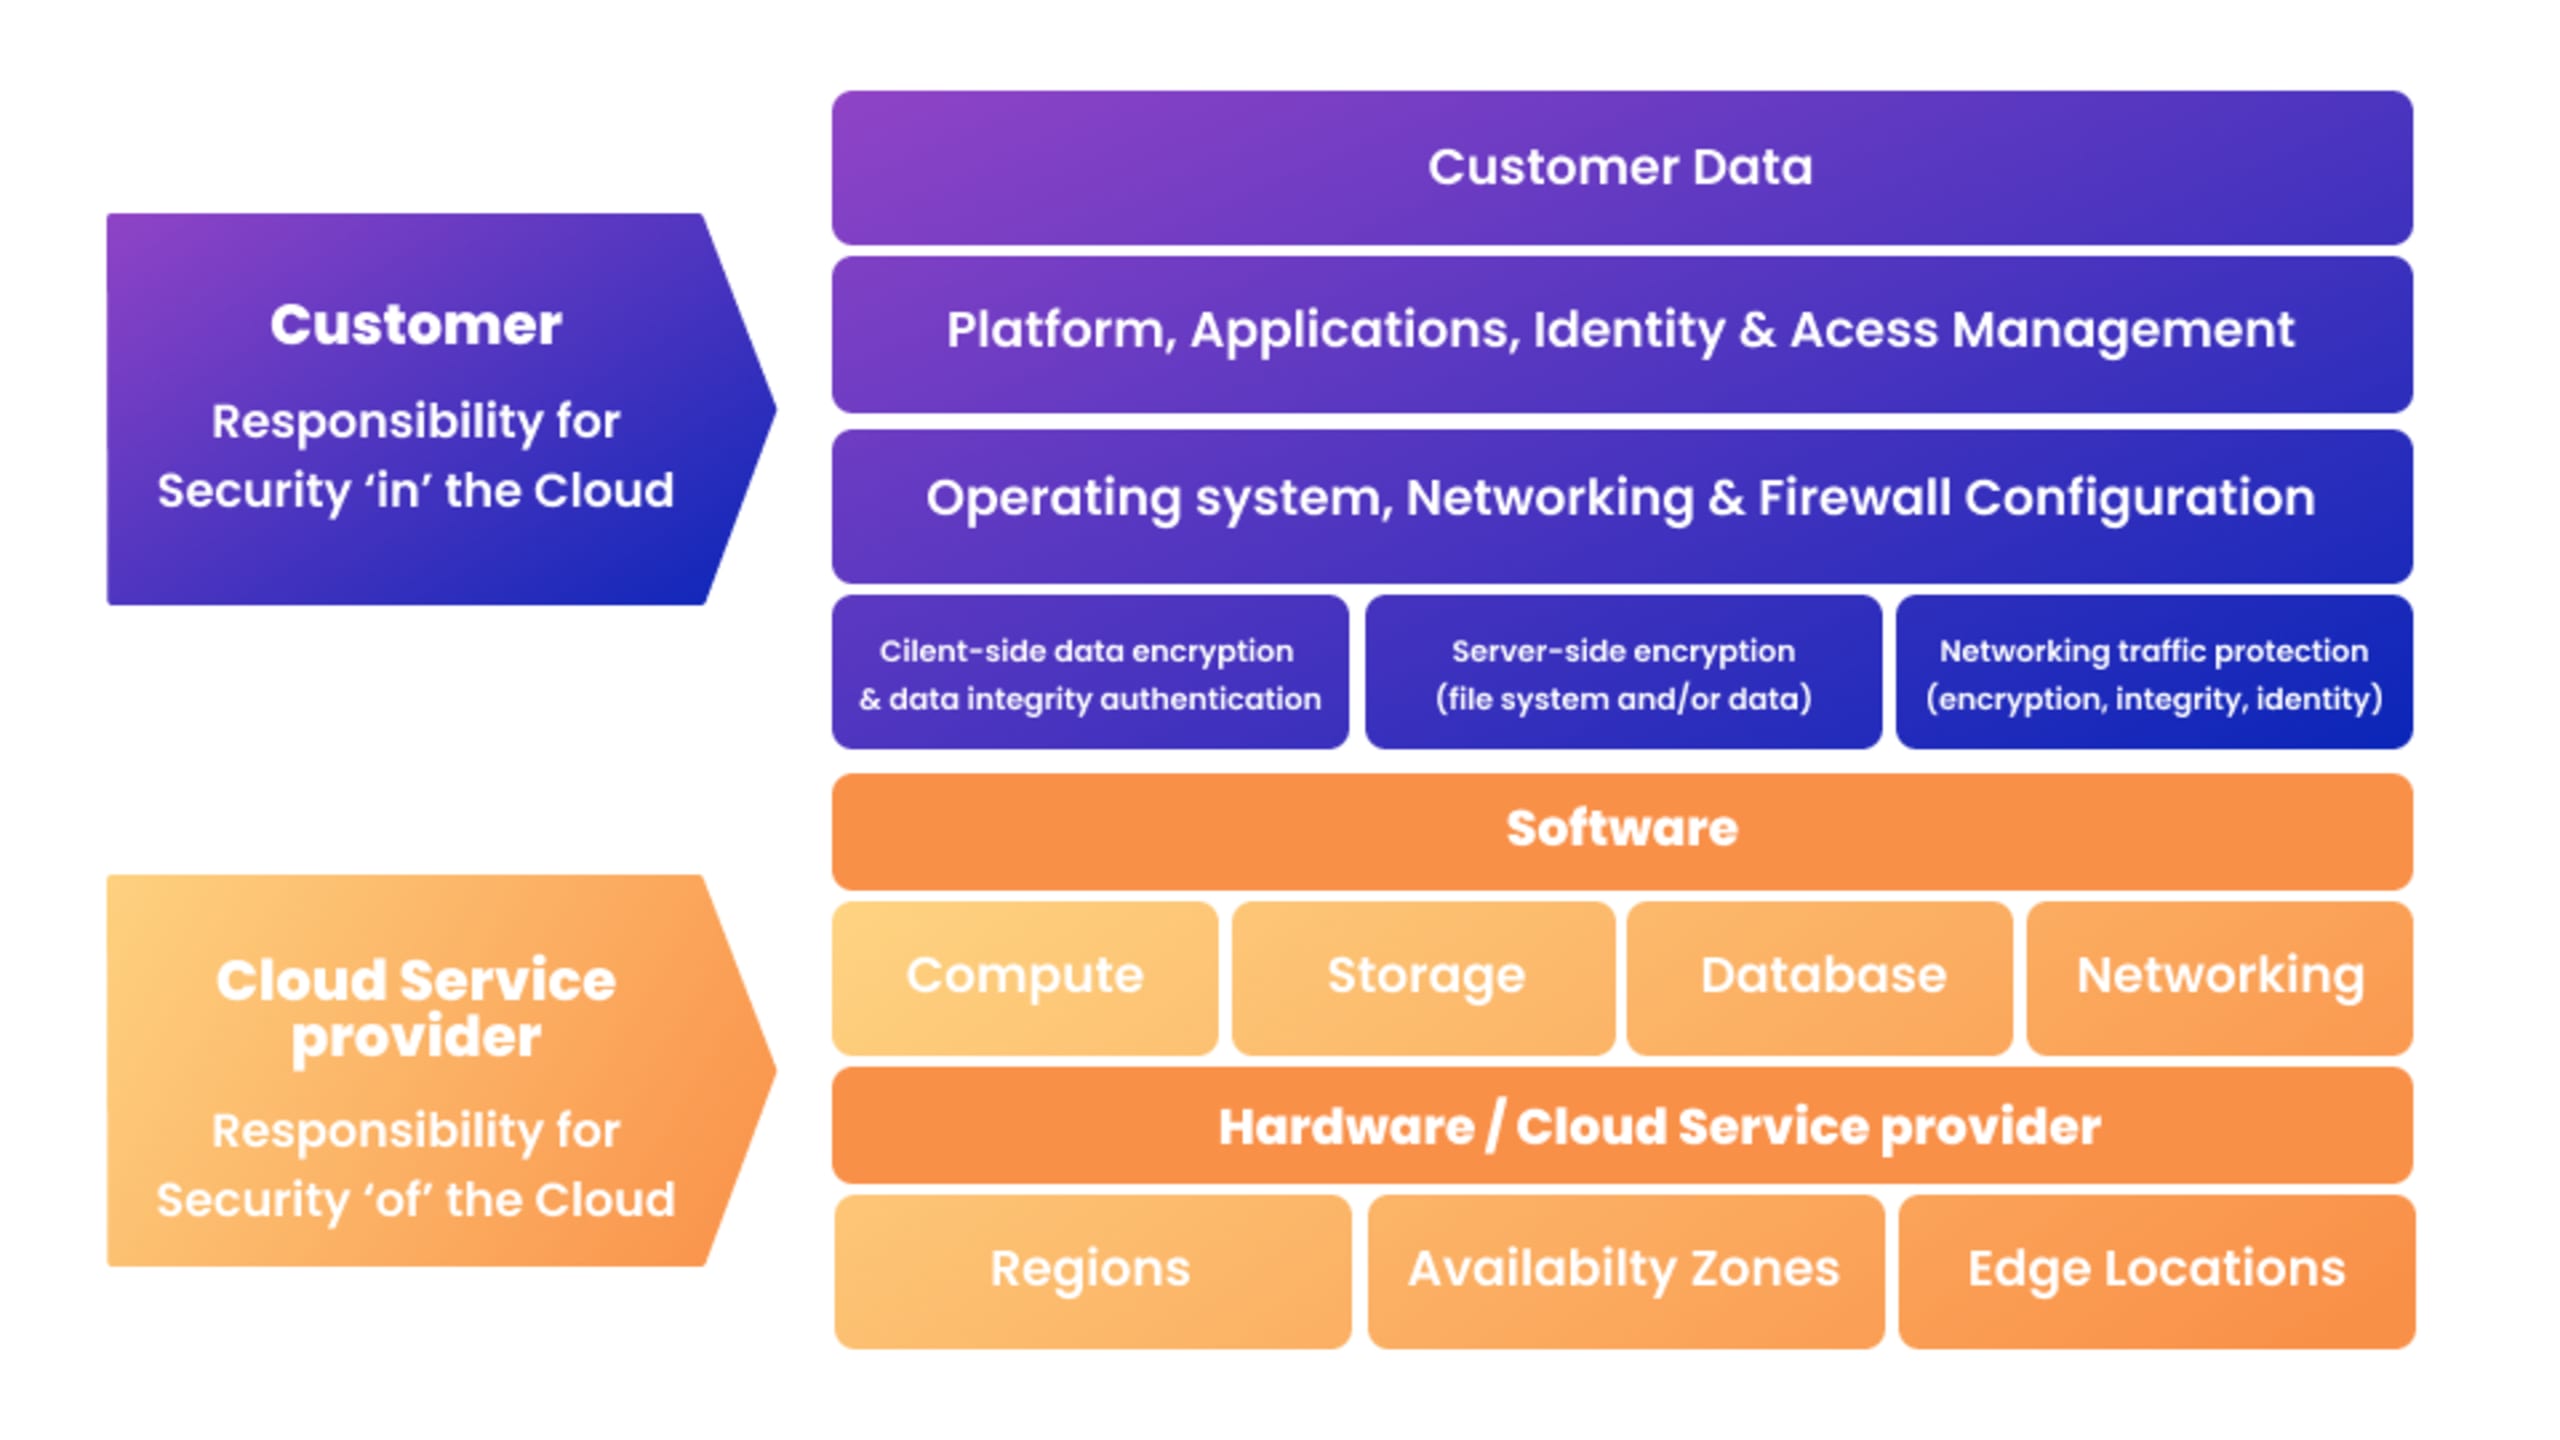
Responsabilidade compartilhada em IaaS, PaaS, CaaS e IaaS
Além das considerações relacionadas ao fornecedor, o modelo de responsabilidade compartilhada para segurança depende do tipo de solução de computação em nuvem. Entre essas soluções estão infraestrutura como serviço (IaaS), plataforma como serviço (PaaS), contêineres como serviço (CaaS) e software como serviço (SaaS).
IaaS
A IaaS permite que as organizações aumentem ou reduzam rapidamente os recursos de computação, sem precisar investir em recursos locais nem mantê-los. O provedor de nuvem opera e gerencia a infraestrutura na qual os serviços são executados. Amazon EC2 e Google Compute Engine (GCE) são exemplos de IaaS.
Responsabilidades do provedor de nuvem: Controles de segurança física da infraestrutura
Responsabilidades do cliente de nuvem: Aplicações, sistema operacional e dados
Responsabilidades compartilhadas: Controles de rede e infraestrutura de host
PaaS
A PaaS oferece um ambiente completo de desenvolvimento para criar ferramentas e aplicações. Esses recursos incluem a infraestrutura subjacente (como na IaaS), além de ferramentas de desenvolvimento e gerenciamento de banco de dados.
Responsabilidades do provedor de nuvem: Controles de rede e infraestrutura de host
Responsabilidades do cliente de nuvem: Aplicações e dados
Responsabilidades compartilhadas: Controles de acesso e da aplicação
CaaS
Os contêineres são uma ferramenta de desenvolvimento amplamente adotada: mais de 78% das cargas de trabalho em produção são implantadas como contêineres ou em arquitetura sem servidor. As ofertas de CaaS, como Amazon Elastic Container Service (ECS) e Azure Container Instances (ACI), facilitam o uso de contêineres para executar aplicações na nuvem, sem precisar configurar ou gerenciar a infraestrutura subjacente. Elas são semelhantes à PaaS, mas não se limitam a uma pilha de tecnologia específica.
Responsabilidades do provedor de nuvem: A infraestrutura subjacente
Responsabilidades do cliente de nuvem: Código da aplicação e imagens de contêiner
Responsabilidades compartilhadas: Controles de rede e cadeia de suprimentos
SaaS
As aplicações SaaS são oferecidas pela internet, permitindo que as organizações as utilizem pelo navegador. O provedor é responsável pela manutenção dos servidores e da infraestrutura subjacentes.
Responsabilidades do provedor de nuvem: Tudo, da segurança da infraestrutura física aos controles da aplicação.
Responsabilidades do cliente de nuvem: Dados confidenciais
Responsabilidades compartilhadas: Gerenciamento de acesso e autenticação
Áreas cinzentas do modelo de responsabilidade compartilhada
Independentemente do tipo de implementação em nuvem, é provável que o provedor assuma parte das responsabilidades de segurança. É importante identificar e analisar cuidadosamente as áreas cinzentas em que as responsabilidades de segurança não estão claramente definidas. Elas podem incluir:
Aplicações
Ambientes baseados em servidores permitem instalar e executar aplicações, mas a responsabilidade por elas continua sendo do cliente.
Redes
O provedor de nuvem só pode proteger as redes que estão diretamente sob seu controle.
Gerenciamento de acesso
As soluções PaaS oferecem um plano de controle para configuração — cabe ao cliente estabelecer controles de acesso adequados.
Como proteger seu ambiente de nuvem
Apresentamos os fundamentos do modelo de responsabilidade compartilhada para a segurança na nuvem. O próximo passo é aplicá-lo ao seu caso de uso específico.
O primeiro ponto a considerar é que, cada vez mais, os desenvolvedores são responsáveis por configurar os ambientes em que suas aplicações serão executadas — incluindo contêineres e a infraestrutura subjacente, cada vez mais definida por meio de Infrastructure as Code (IaC). Isso significa que eles precisam considerar tanto a segurança da aplicação que desenvolvem quanto os aspectos da segurança na nuvem relevantes para o modelo de responsabilidade compartilhada.
Por fim, é necessário monitorar continuamente as aplicações e os ambientes em produção para detectar novas vulnerabilidades ou configurações incorretas.
Ao integrar a segurança ao desenvolvimento, configurar tudo corretamente e monitorar continuamente as cargas de trabalho em produção, as organizações podem proteger seus ambientes de nuvem de forma abrangente.
Proteja suas configurações, do IDE à nuvem em produção.
Capacite os desenvolvedores a criar infraestrutura em nuvem com segurança e corrigir problemas no código-fonte de IaC.
Como a Snyk ajuda a proteger seus ambientes de nuvem
As ferramentas de segurança que priorizam desenvolvedores da Snyk ajudam a proteger a nuvem, oferecendo aos desenvolvedores os insights necessários para identificar, priorizar e corrigir possíveis problemas em aplicações ou na infraestrutura de nuvem.
Essa abordagem de segurança que antecipa a segurança para as etapas iniciais do desenvolvimento é necessária por vários motivos.
Primeiro, o processo de desenvolvimento mudou. Com metodologias ágeis, a segurança precisa ser incorporada continuamente ao desenvolvimento (“DevSecOps”).
Segundo, a própria estrutura das aplicações mudou. Agora, os desenvolvedores combinam código proprietário e de código aberto e executam esse código em contêineres, com implantação feita usando IaC.
Por fim, a infraestrutura tradicional também mudou. Os data centers locais deram lugar a código que define onde e como uma aplicação será executada.
A Snyk oferece várias ferramentas para ajudar a lidar com os riscos de segurança decorrentes dessas mudanças:
Snyk Open Source: Identifica vulnerabilidades de código aberto e sugere correções diretamente nas ferramentas que os desenvolvedores já utilizam.
Snyk Code: Uma ferramenta de teste estático de segurança de aplicações (SAST) que permite aos desenvolvedores incluir verificações de segurança desde a primeira linha de código.
Snyk Container: Uma ferramenta de análise de contêineres que ajuda a identificar uma imagem base segura e detectar vulnerabilidades antes de elas chegarem à produção. A parceria da Snyk com a Sysdig amplia a segurança de contêineres para o ambiente de execução.
Snyk IaC: Uma ferramenta de IaC e segurança na nuvem que identifica configurações incorretas no código IaC antes de ele chegar à produção, monitora configurações em produção para detectar desvios, simplifica os testes de conformidade e ajuda as equipes a resolver rapidamente problemas na nuvem, conectando-os automaticamente ao código-fonte IaC correspondente.
O conjunto de ferramentas da Snyk é uma escolha natural para desenvolvedores nativos da nuvem, pois aborda os desafios de segurança específicos das aplicações modernas e se integra a práticas atuais de desenvolvimento, como DevSecOps. Assim, as organizações têm novas formas de manter sua postura de segurança dentro de um modelo de responsabilidade compartilhada.
Proteja suas configurações, do IDE à nuvem em produção.
Capacite os desenvolvedores a criar infraestrutura em nuvem com segurança e corrigir problemas no código-fonte de IaC.