Como a Snyk transformou a segurança na nuvem em 2022 com uma solução que prioriza os desenvolvedores
Lauren Place
11 de janeiro de 2023
0 minutos de leituraAtualização do Snyk Cloud
Este blog foi atualizado para refletir a mudança de nome do Snyk Cloud para Snyk IaC. Todos os recursos relacionados à nuvem agora estão incluídos no Snyk IaC ou na plataforma Snyk.
Na Snyk, somos conhecidos por sermos pioneiros em segurança de aplicações que prioriza os desenvolvedores, capacitando-os a encontrar e corrigir vulnerabilidades no código logo no início do ciclo de desenvolvimento. Revolucionamos o mercado de AppSec ao eliminar os silos de ferramentas, pessoas e processos entre as equipes de segurança e desenvolvimento, permitindo que as verificações de segurança aconteçam desde o momento em que o código é escrito — em vez de seguir o modelo de “implantar, detectar e responder” usado por muitas ferramentas de segurança.
E percebemos que esse paradigma problemático ainda existe na segurança na nuvem. A geração atual de ferramentas de segurança na nuvem atende às equipes de segurança de TI e ainda segue o mesmo modelo de “implantar, detectar e depois responder”, voltado a cargas de trabalho e infraestruturas gerenciadas pela TI. Há silos entre as ferramentas de infraestrutura como código (IaC), segurança de aplicações e segurança na nuvem. As correções costumam demorar, e a frustração é grande, porque essas ferramentas detectam problemas tarde demais no ciclo de vida da infraestrutura e não conseguem rastrear os problemas na nuvem até o código (IaC).
Aqui na Snyk, acreditamos que a maioria das aplicações modernas desenvolvidas sob medida deve tratar a nuvem como código que controla os serviços de plataforma integrados a essas aplicações. Por isso, a melhor abordagem é liderar a segurança com os desenvolvedores. Isso significa proteger a infraestrutura programável (IaC e contêineres) antes da produção e capacitar os desenvolvedores a implementar correções em escala, fazendo as correções na nuvem por meio de IaC — tudo isso com o contexto dos ambientes de nuvem implantados.
Em 2022, concluímos nossa aquisição da Fugue e aproveitamos a experiência dos novos integrantes da equipe e a tecnologia para ampliar os recursos de Snyk IaC. A Snyk adota uma abordagem centrada nas aplicações e que prioriza os desenvolvedores para encontrar e corrigir vulnerabilidades na infraestrutura de nuvem, desde a definição da infraestrutura como código até a execução dos recursos na nuvem. Vamos relembrar os lançamentos incríveis do último ano…
Proteção da infraestrutura de nuvem desde a origem
Capacitar os desenvolvedores a proteger proativamente a nuvem por meio do código (IaC) é um componente essencial da visão da Snyk para a segurança na nuvem. Para isso, precisávamos proteger a IaC desde o início, no momento em que o código é escrito pela primeira vez — no IDE.
Em 2022, lançamos verificações de segurança de IaC na nossa extensão Snyk para VS Code, no Jetbrains e nos plugins para Eclipse. Assim, os desenvolvedores podem receber feedback rápido, gratuito e prático para proteger o código, as dependências de código aberto e as configurações de IaC diretamente no IDE de sua preferência. As extensões de IDE da Snyk são compatíveis com todos os formatos de Snyk IaC, incluindo Terraform, CloudFormation, modelos ARM e Kubernetes.
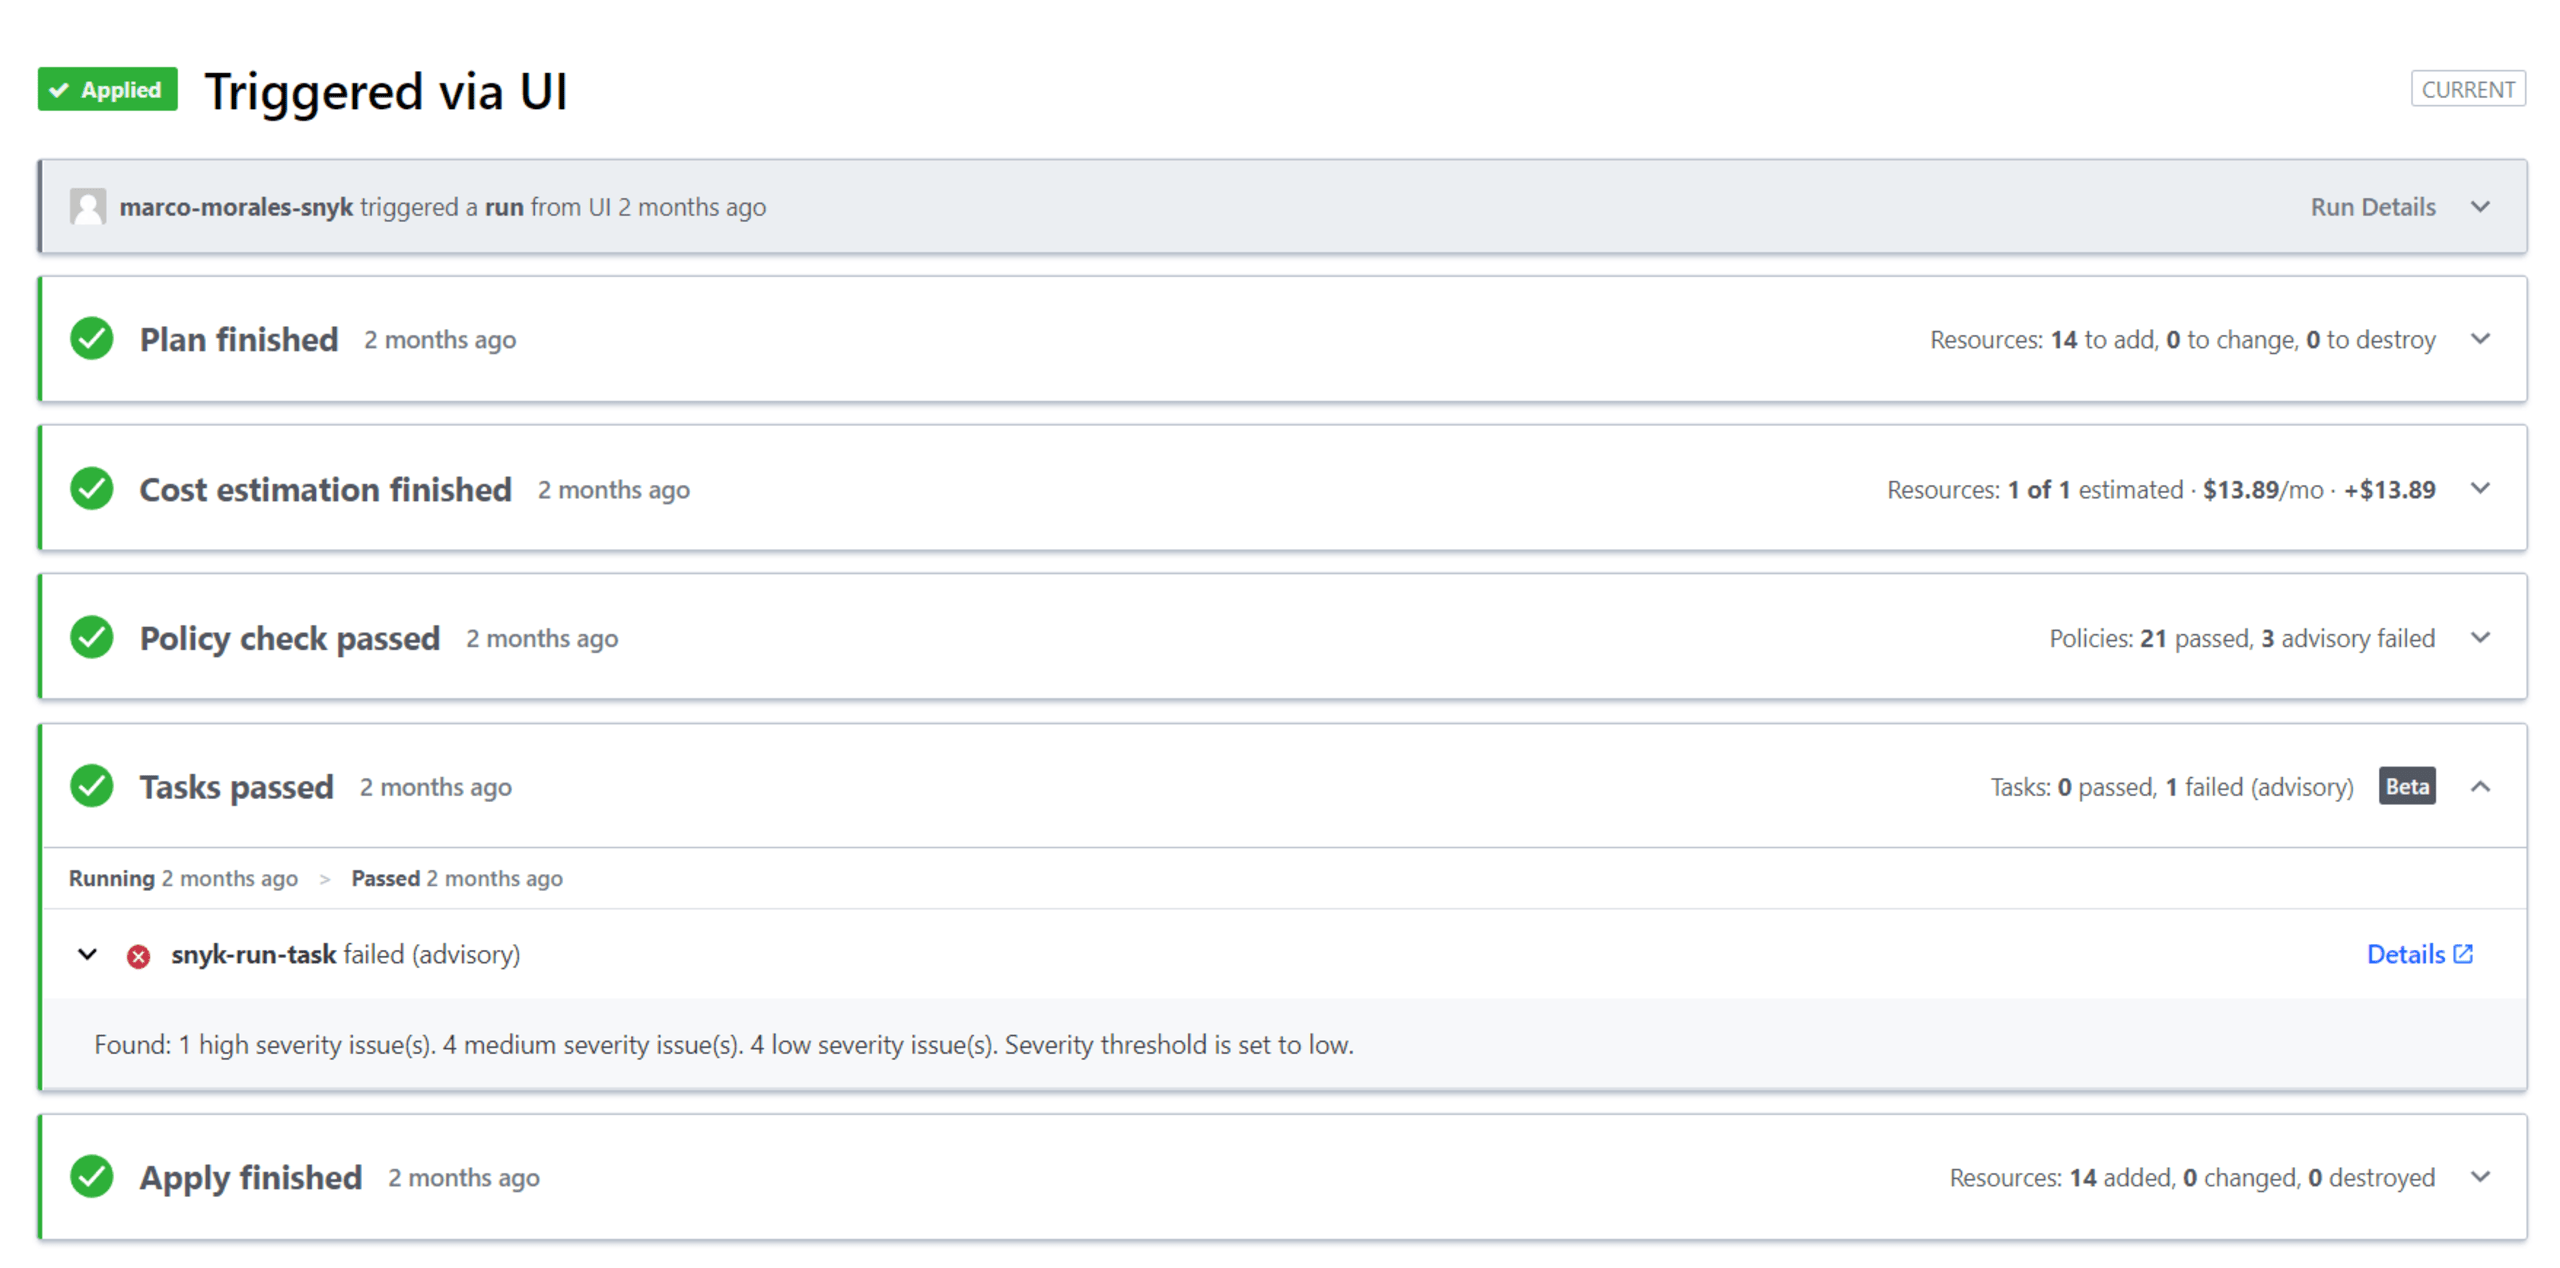
Como parte da nossa missão de ajudar os desenvolvedores a proteger a infraestrutura mais cedo no ciclo de desenvolvimento de software (SDLC), também lançamos a integração com Terraform Cloud e Enterprise, que permite automatizar as verificações e a aplicação de políticas de segurança de IaC com tarefas do Terraform.
Unificação da segurança em todo o SDLC, do código à nuvem
Até agora, muitas organizações usavam ferramentas e processos separados para proteger a nuvem, as aplicações e a IaC. Isso cria desafios para desenvolvedores e equipes de segurança, como resultados conflitantes, retrabalho na gestão dessas ferramentas e a falta de uma visão única e consistente da postura de segurança em todo o ciclo de vida de desenvolvimento de software (SDLC).
Snyk IaC conta com um mecanismo de políticas unificado para todos os fluxos de trabalho de IaC e nuvem. Assim, profissionais de engenharia de segurança podem aplicar as regras de segurança da Snyk uma única vez e implementá-las em todos os lugares. O mecanismo de políticas unificado da Snyk é baseado no Open Policy Agent (OPA) e realiza verificações consistentes das configurações de IaC e nuvem em todas as etapas de teste: no desenvolvimento local pelo CLI/IDE, na análise automatizada de repositórios Git, nos testes e bloqueios no CI/CD ou nos ambientes de nuvem em execução. Para ambientes de nuvem, a Snyk oferece uma conexão rápida e fácil com a AWS sem agentes, além de suporte a ambientes do Google Cloud pela interface e API. O suporte ao Azure chegará em breve, no próximo ano!
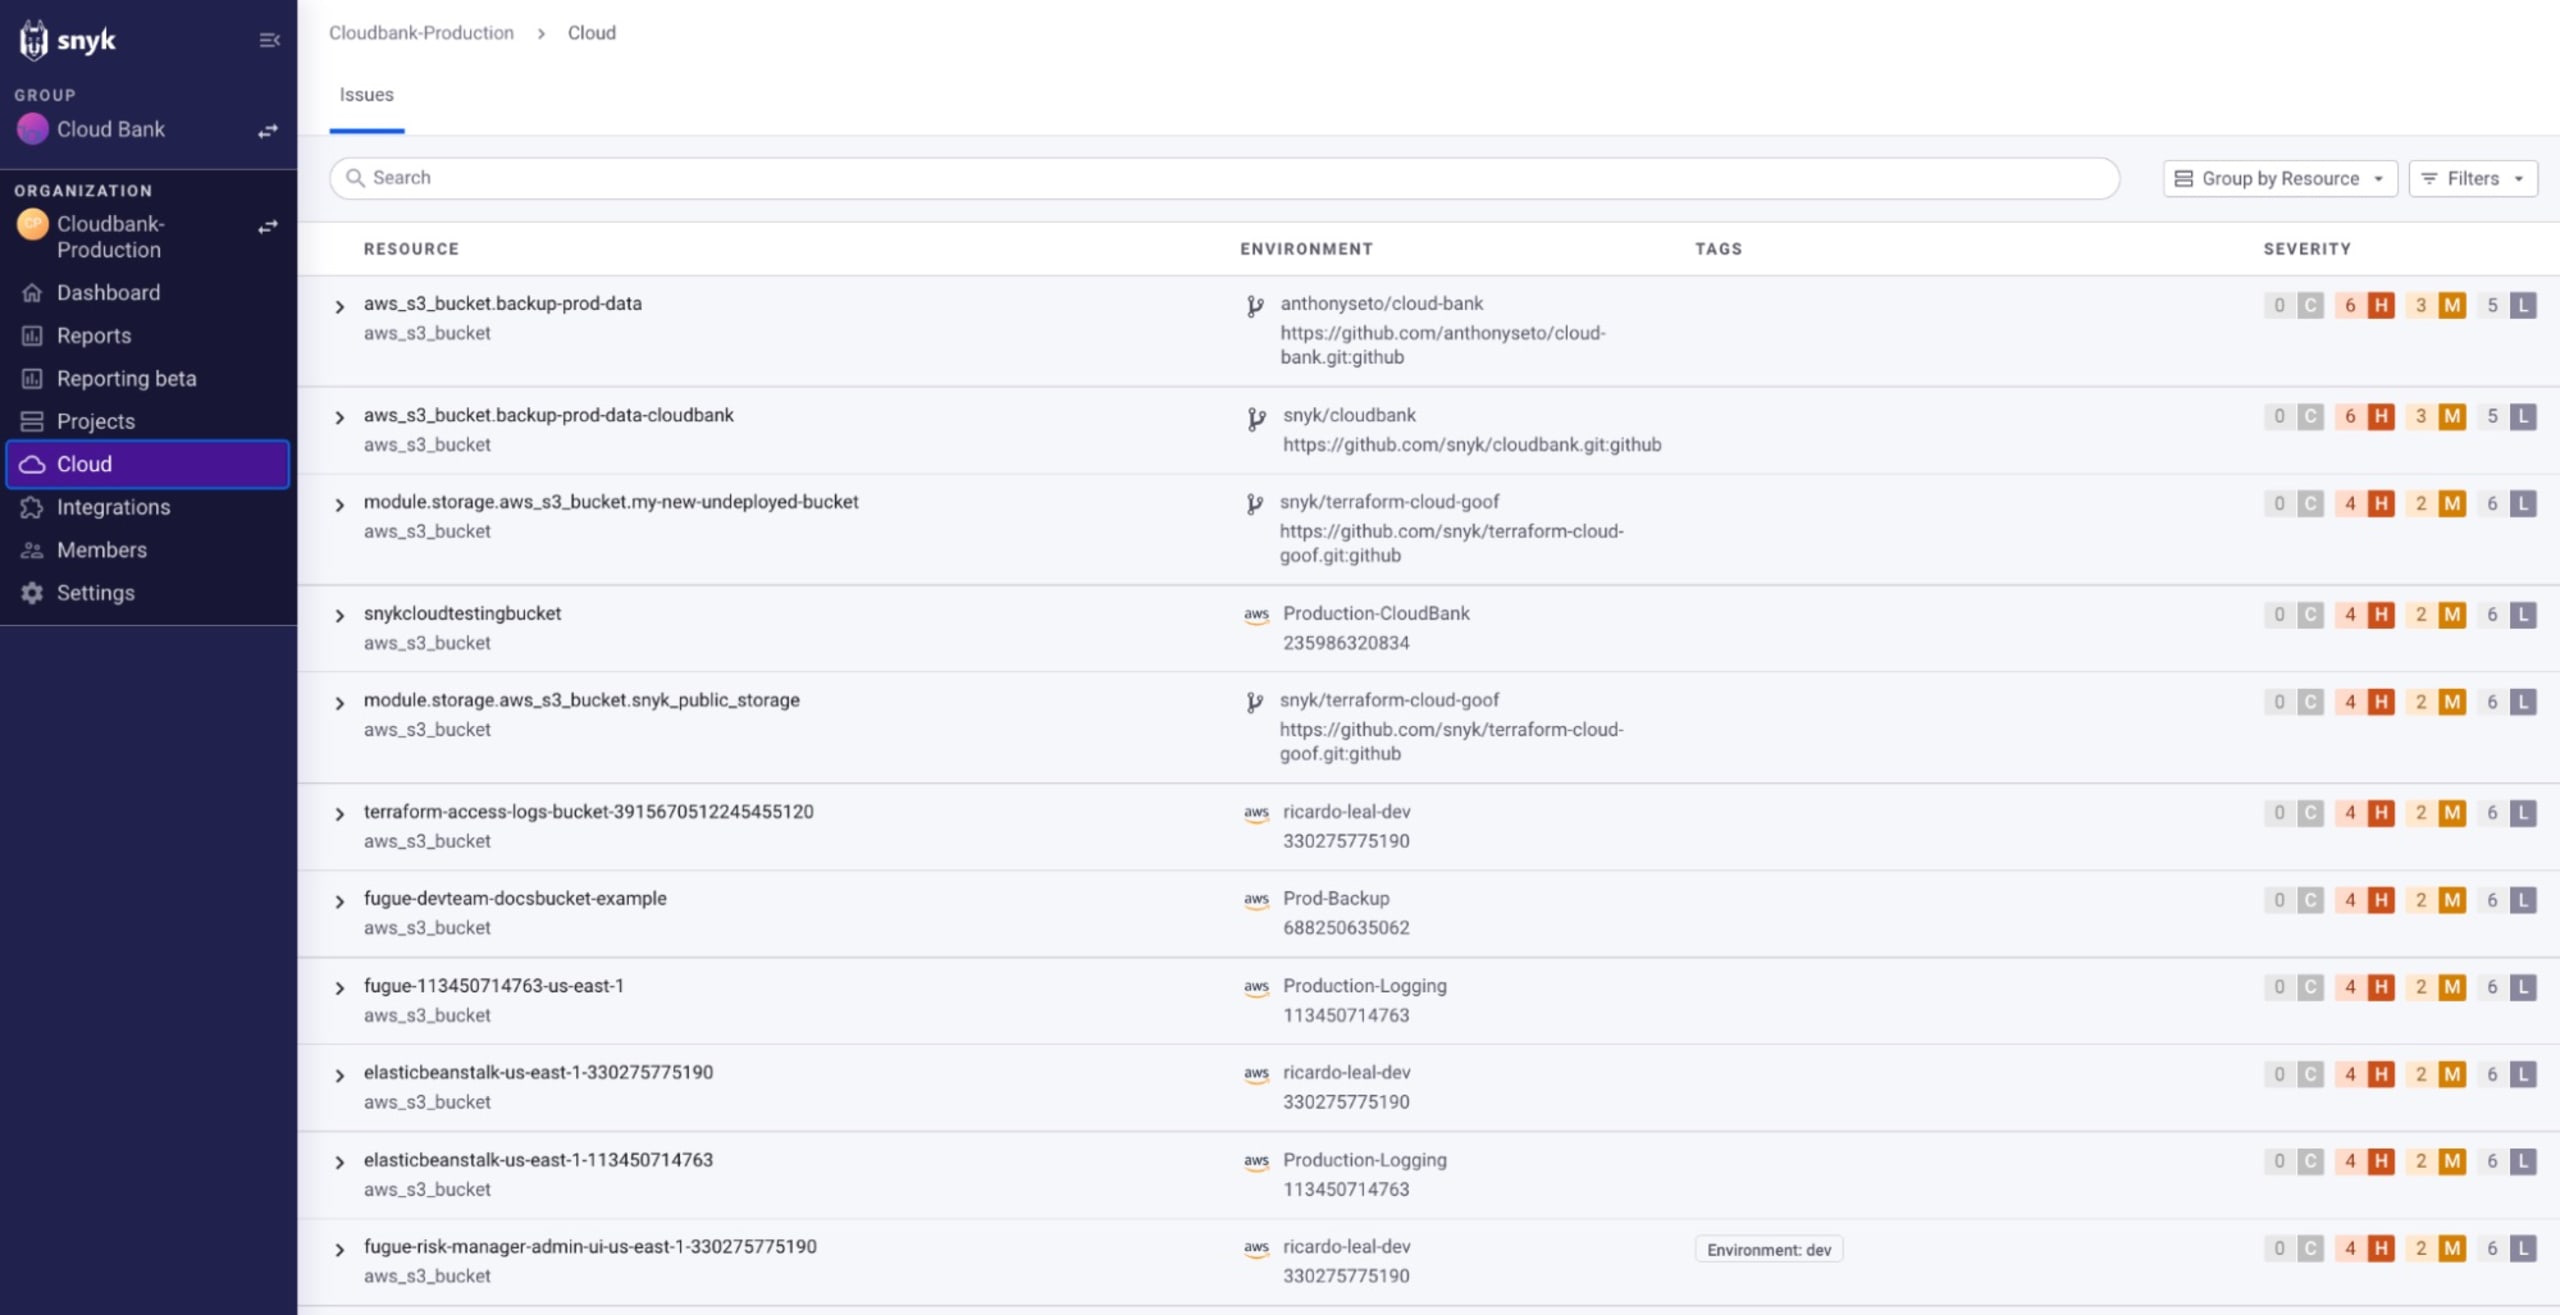
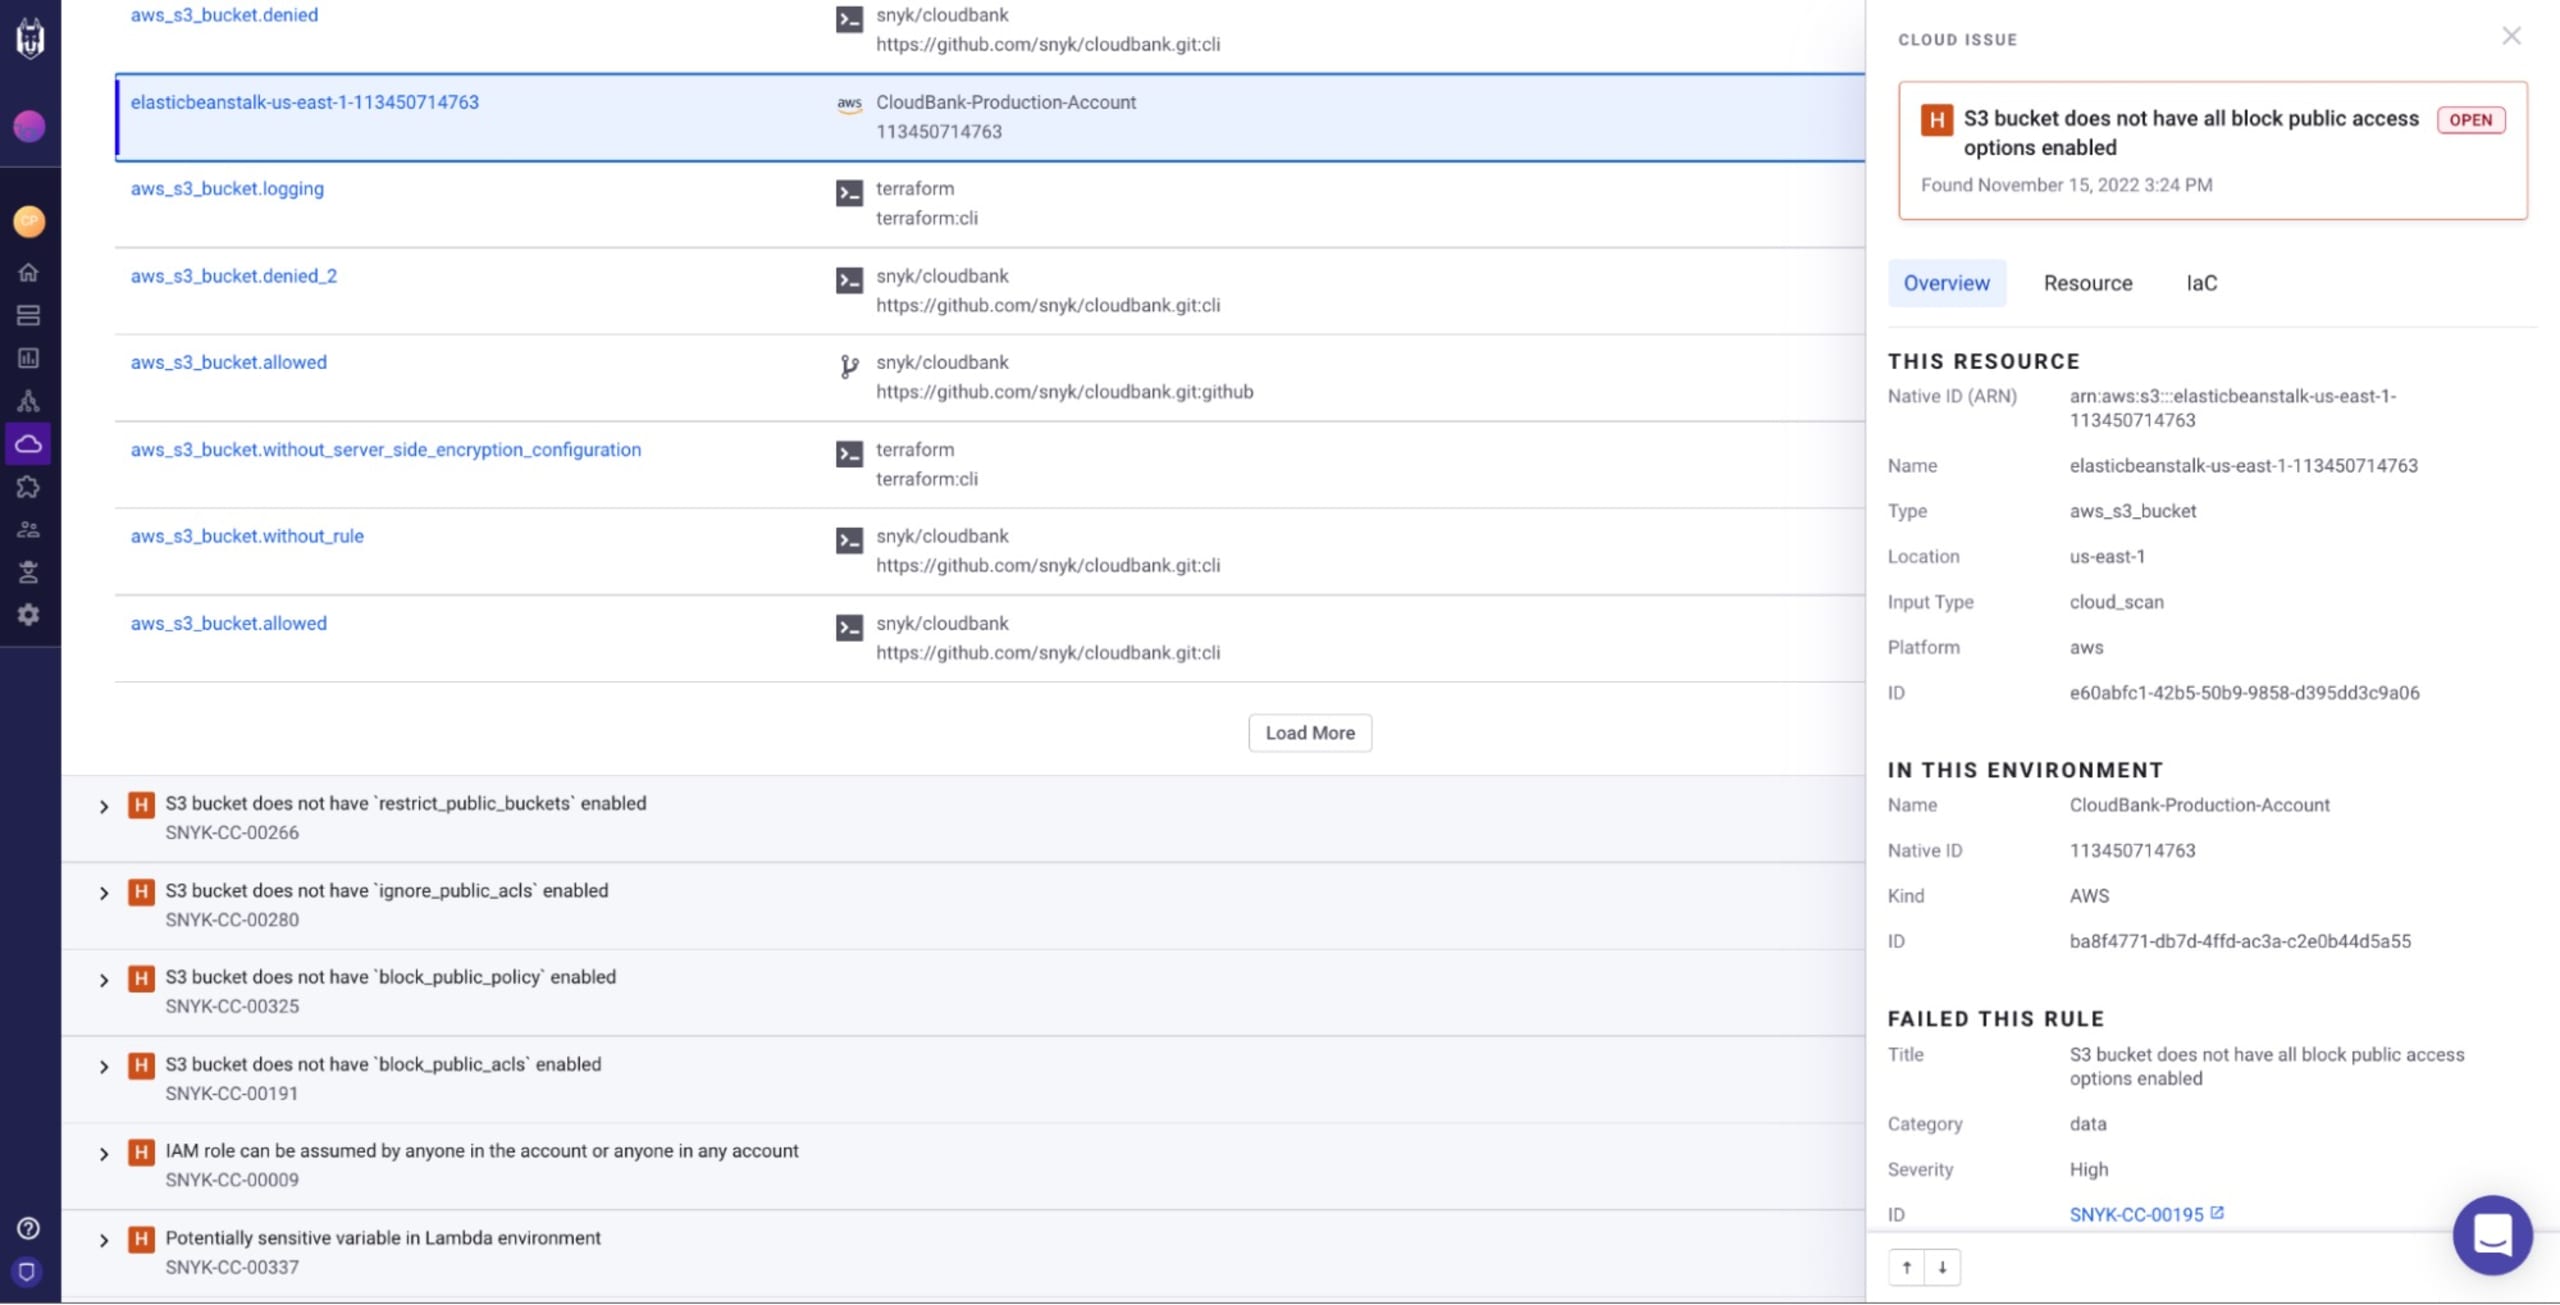
Snyk IaC também oferece interfaces unificadas e consistentes para visualizar problemas, recursos e ambientes. Filtros detalhados ajudam a priorizar as correções e os esforços de desenvolvimento nos problemas mais críticos, seja filtrando um ambiente de produção específico ou exibindo apenas problemas de gravidade crítica e alta.
Levando o contexto da nuvem de volta ao código para ajudar os desenvolvedores
Ter visibilidade da nuvem é importante para a segurança, mas, no fim das contas, sua segurança depende das correções feitas no código. Por isso, em 2022, concentramos nossos esforços em levar o contexto da nuvem de volta ao código, ajudando os desenvolvedores a entender e priorizar os problemas na nuvem.
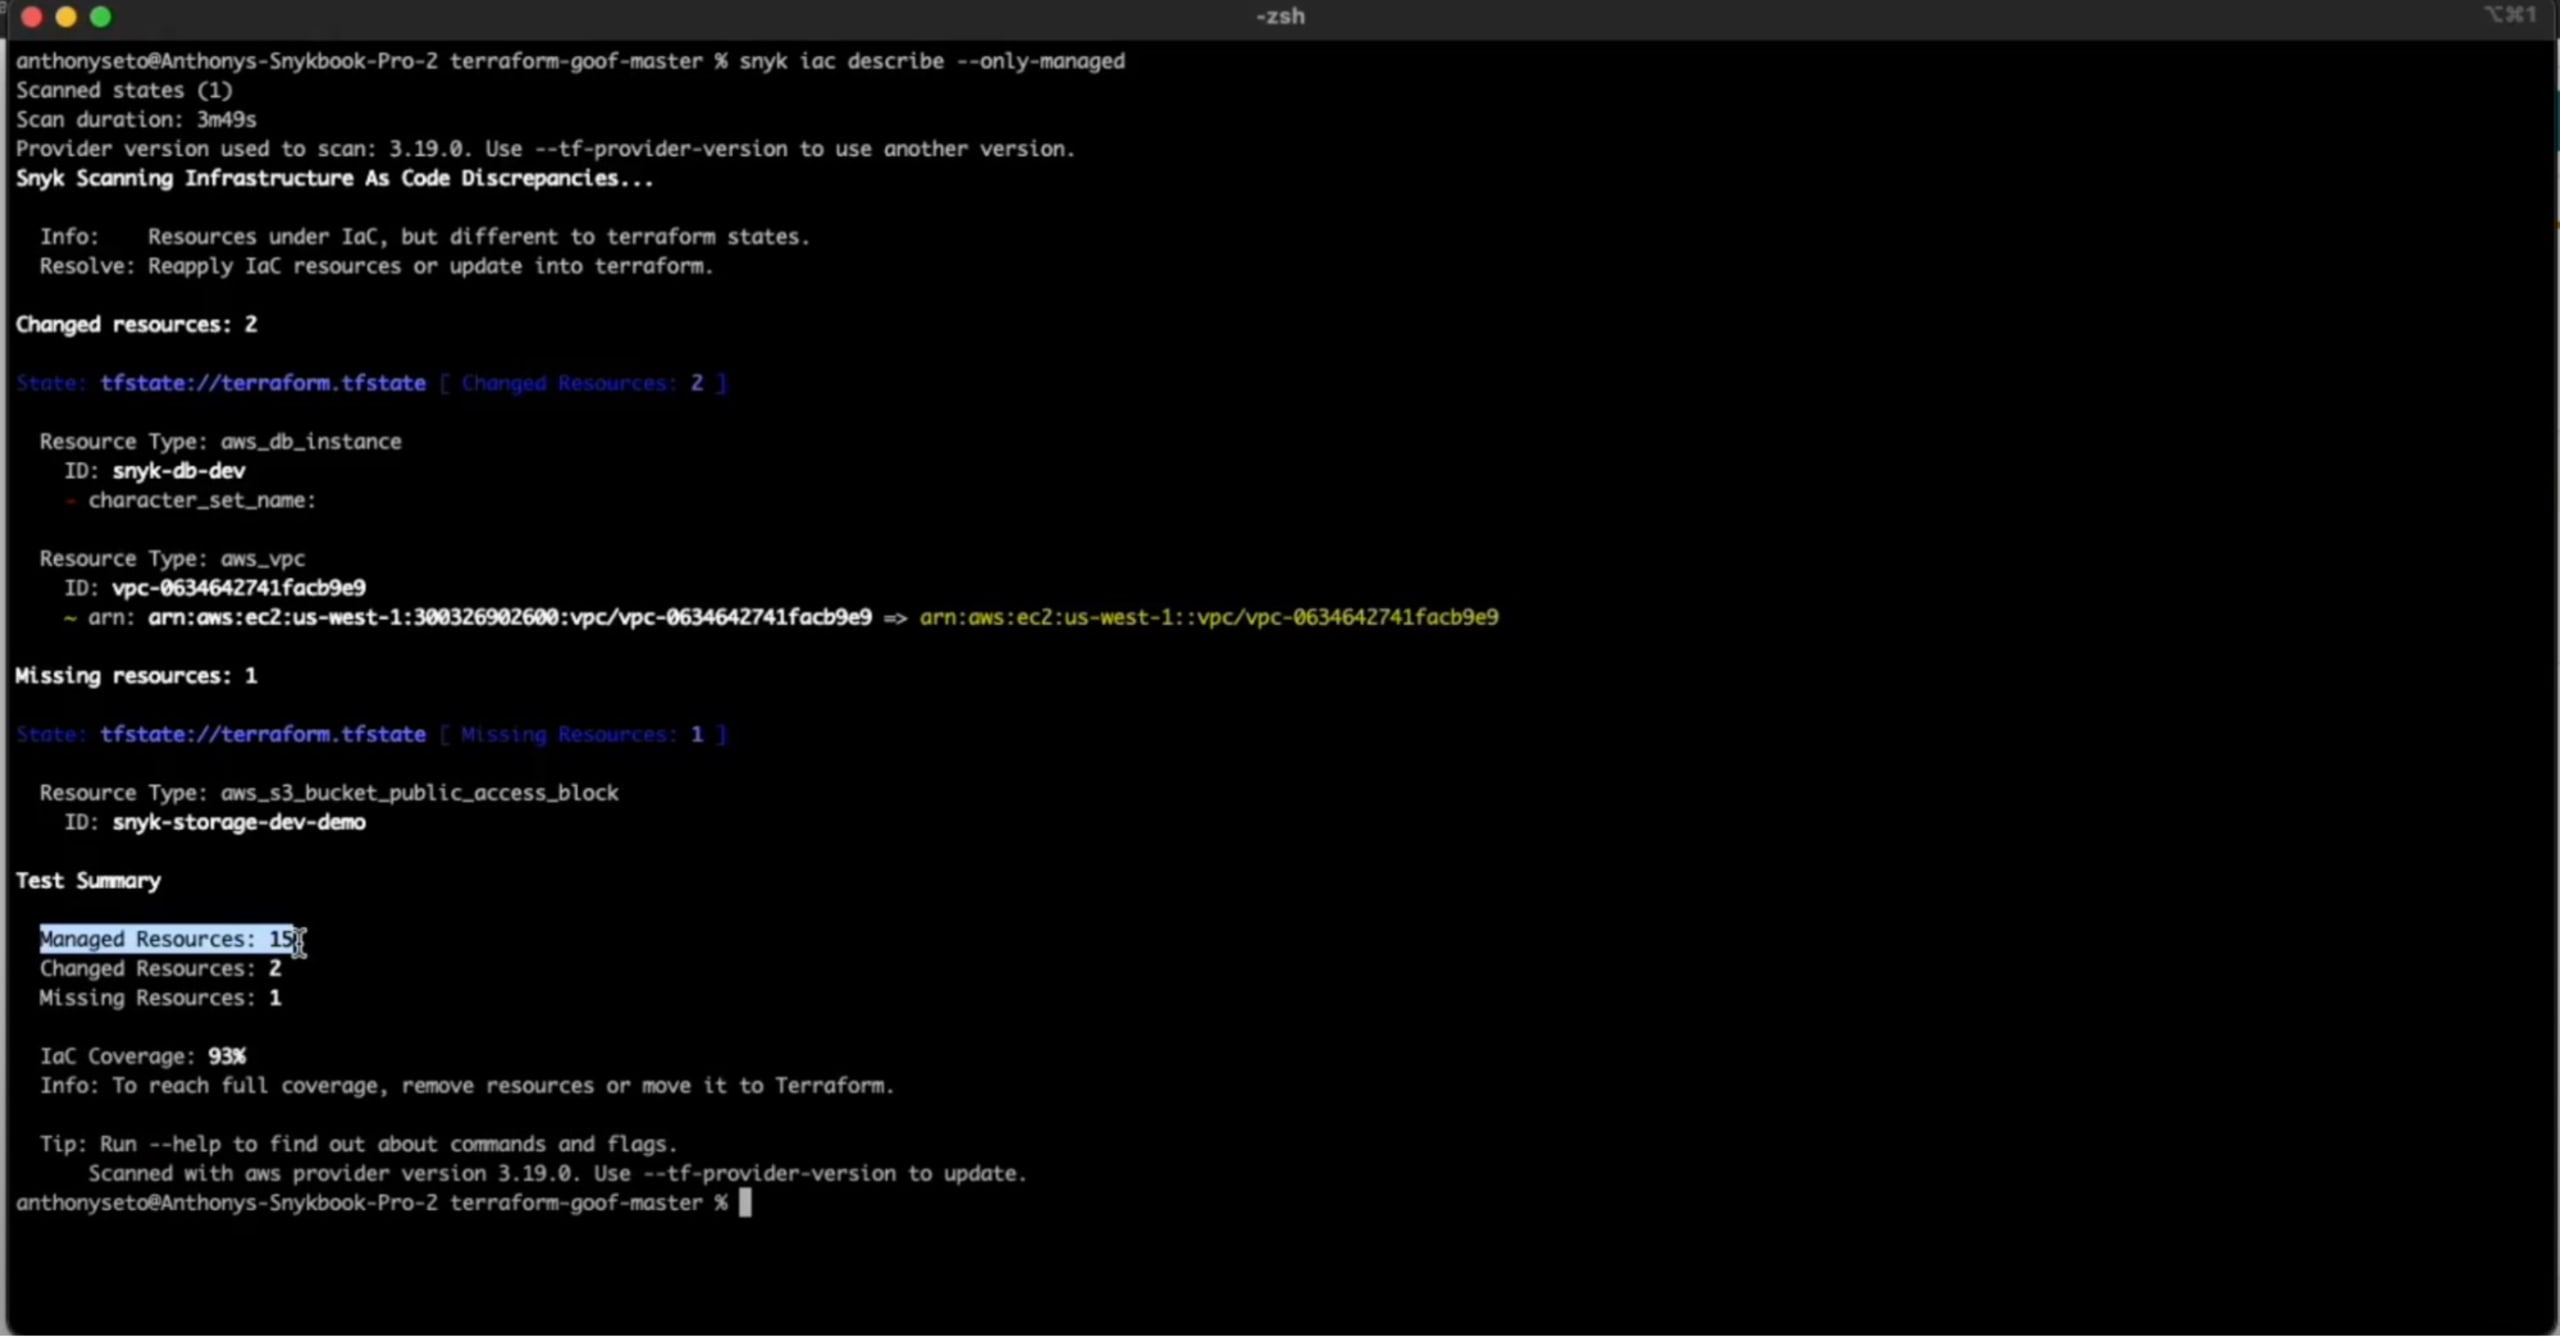
Em maio de 2022, anunciamos os recursos de detecção de desvios do Snyk IaC, que permitem aos desenvolvedores identificar desvios de configuração nos ambientes de nuvem. Usando o CLI, Snyk IaC compara, com permissões somente de leitura, o que está definido em IaC com as configurações dos recursos na nuvem. A Snyk informa:
Desvio de configuração: recursos de nuvem que foram originalmente configurados e implantados por meio de IaC, mas que agora se desviaram do estado previsto (por exemplo, devido a uma pessoa mal-intencionada ou alguém com acesso para fazer alterações diretamente).
Recursos não gerenciados: recursos de nuvem que não estão definidos no código e, portanto, não recebem o mesmo nível de feedback de segurança durante o processo de desenvolvimento.
Percentual de cobertura de IaC no seu ambiente de nuvem: percentual total de recursos gerenciados por IaC e, portanto, sujeitos a padrões de segurança e conformidade.
As ferramentas tradicionais de SAST e análise estática para IaC geram muitos falsos positivos, causando fadiga de alertas tanto para as equipes de segurança quanto para as de desenvolvimento de plataforma. Em novembro de 2022, também lançamos o contexto da nuvem para problemas de IaC a fim de reduzir os falsos positivos.
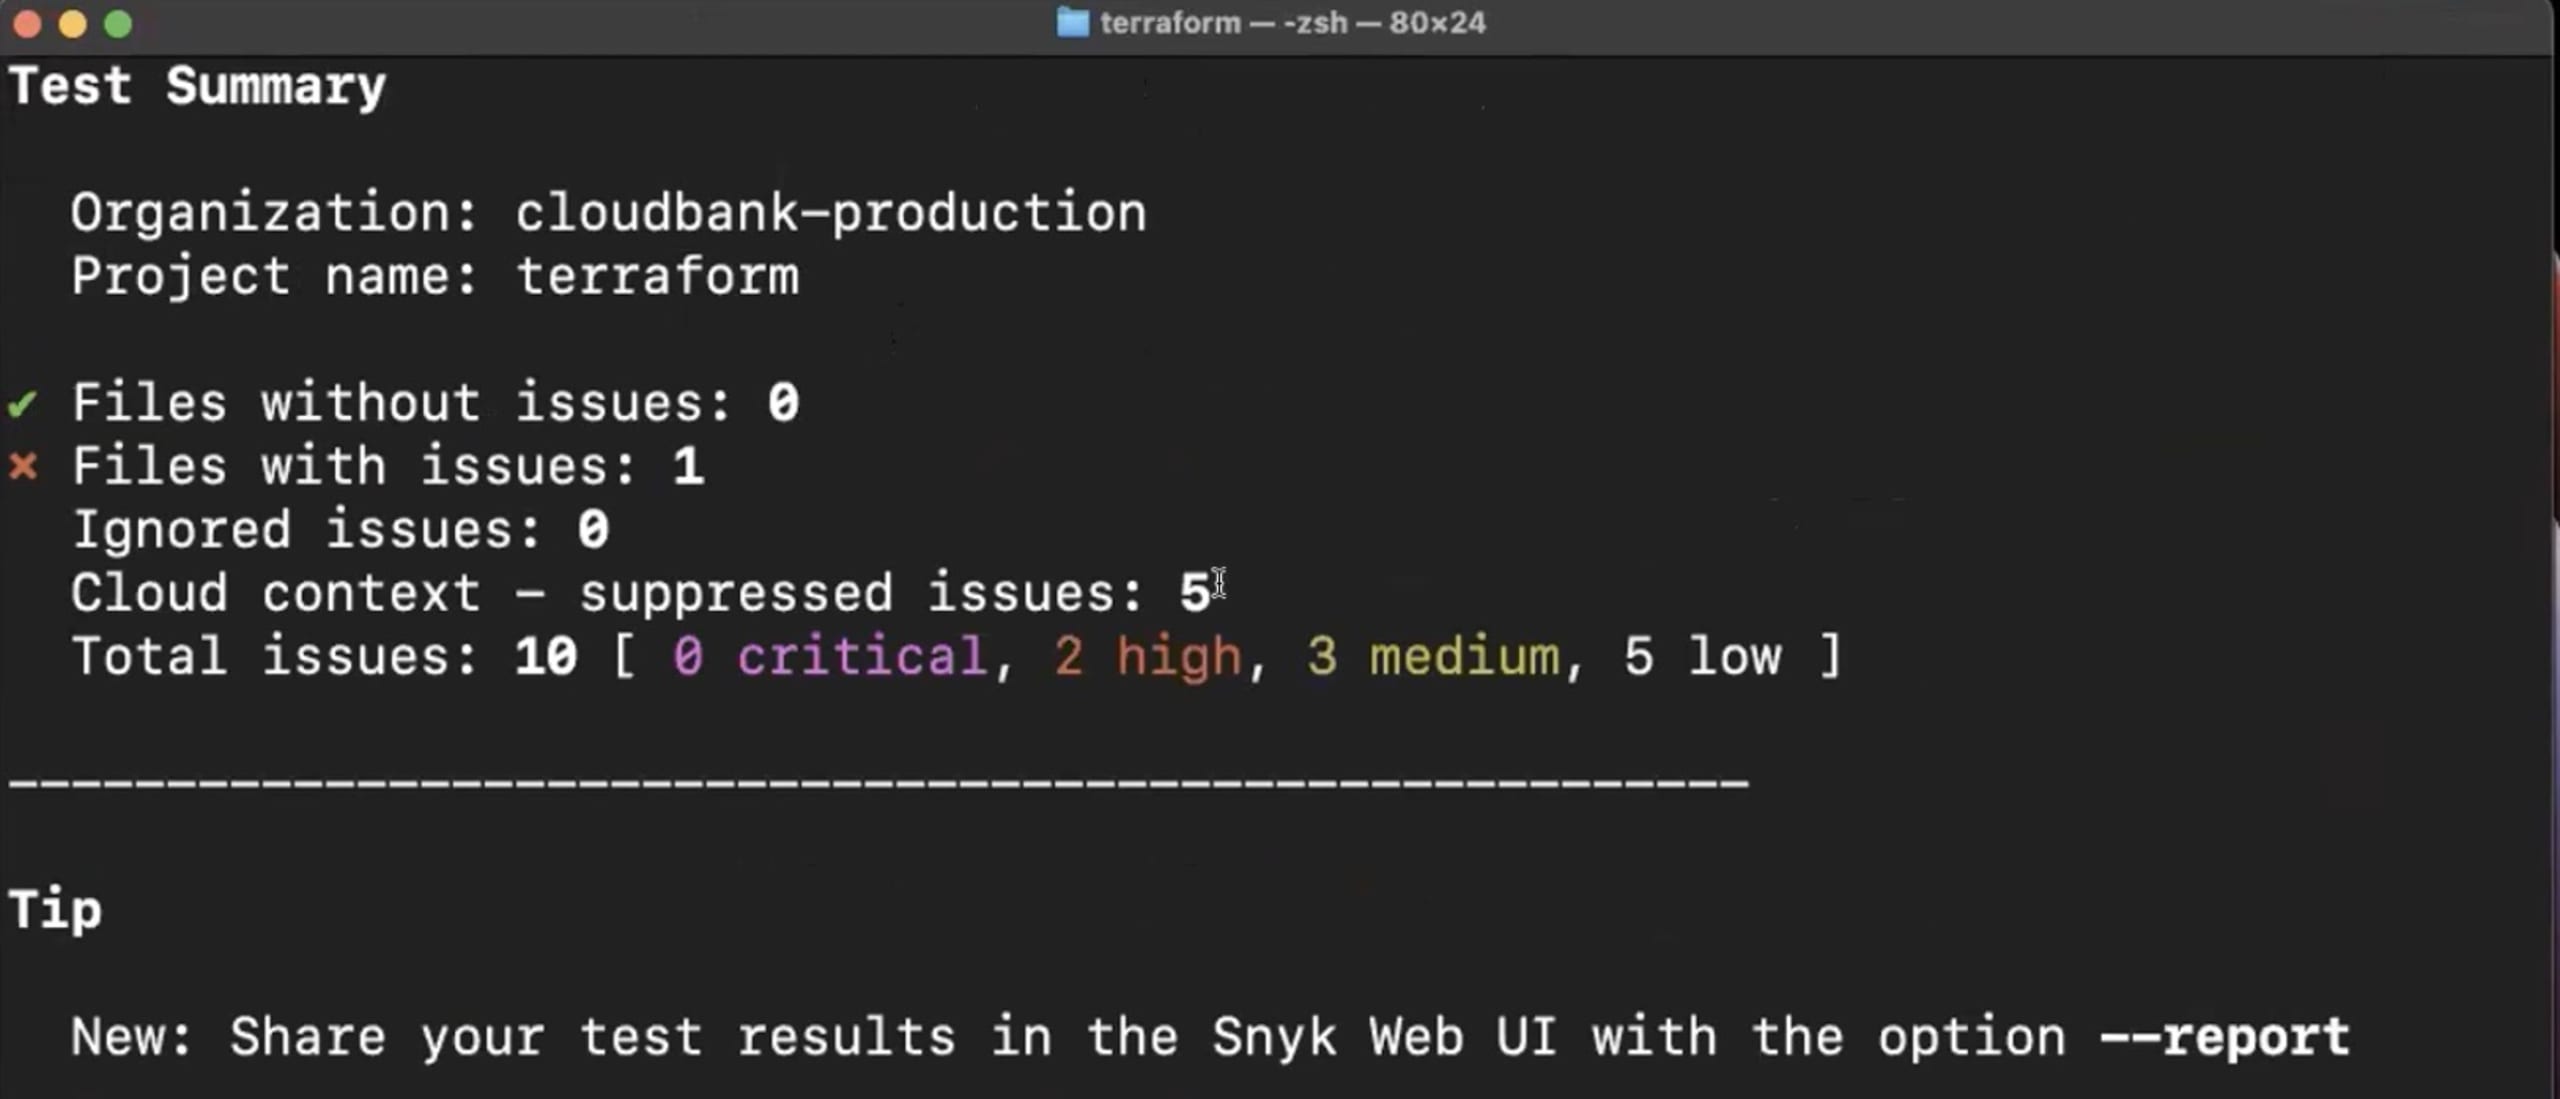
Ao conectar a nuvem ao código, o mecanismo de políticas unificado da Snyk identifica e suprime automaticamente as configurações incorretas de IaC que já são mitigadas pelas configurações da conta de nuvem. Por exemplo, um problema pode ser apontado para um “bucket do S3 acessível publicamente”, mas a conta da AWS em que ele foi implantado pode restringir o acesso público nas configurações. A Snyk reconhece esse contexto da nuvem e suprime automaticamente o problema de IaC, evitando um falso positivo.
O que esperar de 2023
Este foi um ano marcante, em que seguimos concretizando nossa visão de uma abordagem de segurança na nuvem liderada por desenvolvedores. Recebemos muito apoio e feedback positivo de clientes como Tealium e Global Giving. No futuro, a Snyk Platform combinará visibilidade completa das aplicações, da infraestrutura e da nuvem em execução ao longo de todo o SDLC. Com uma única plataforma, os usuários poderão identificar as áreas de maior risco na nuvem, relacioná-las a uma vulnerabilidade e entregar a correção em código à equipe de desenvolvimento certa para eliminar o problema.
No primeiro semestre de 2023, planejamos aprimorar nossos recursos para vincular os problemas na nuvem aos ativos de código que os causaram, permitir correções de segurança na nuvem diretamente em IaC e melhorar os relatórios de detecção de desvios.
Vamos continuar desenvolvendo visualizações e relatórios sobre a postura de segurança e conformidade para apoiar as equipes de segurança, além de permitir a aplicação de políticas de segurança em todo o SDLC com regras personalizadas.
Para infraestrutura como código, especificamente, vamos continuar aprimorando nosso conjunto de regras e os recursos de filtragem do mecanismo, ampliando o suporte aos fluxos de trabalho do Terraform, adicionando compatibilidade com novos formatos de IaC e identificando problemas com base no contexto da nuvem. Assim, reduzimos os falsos positivos e ajudamos as equipes de desenvolvimento a concentrar o tempo nos alertas realmente críticos.
Agradecemos seu interesse na Snyk. Esperamos que você tenha um ótimo ano novo!


