8 dicas para proteger contêineres da origem à execução
Sarah Conway
24 de agosto de 2022
0 minutos de leituraHoje, anunciamos um novo guia prático e relatório sobre segurança de contêineres, criados em colaboração com nossa parceira Sysdig.
Neste post, vamos apresentar dicas para ajudar você a enfrentar os desafios da segurança de contêineres, com foco em três princípios fundamentais:
Desenvolva com segurança desde o início
Proteja-se contra ameaças em tempo de execução
Priorize os alertas de segurança que realmente importam
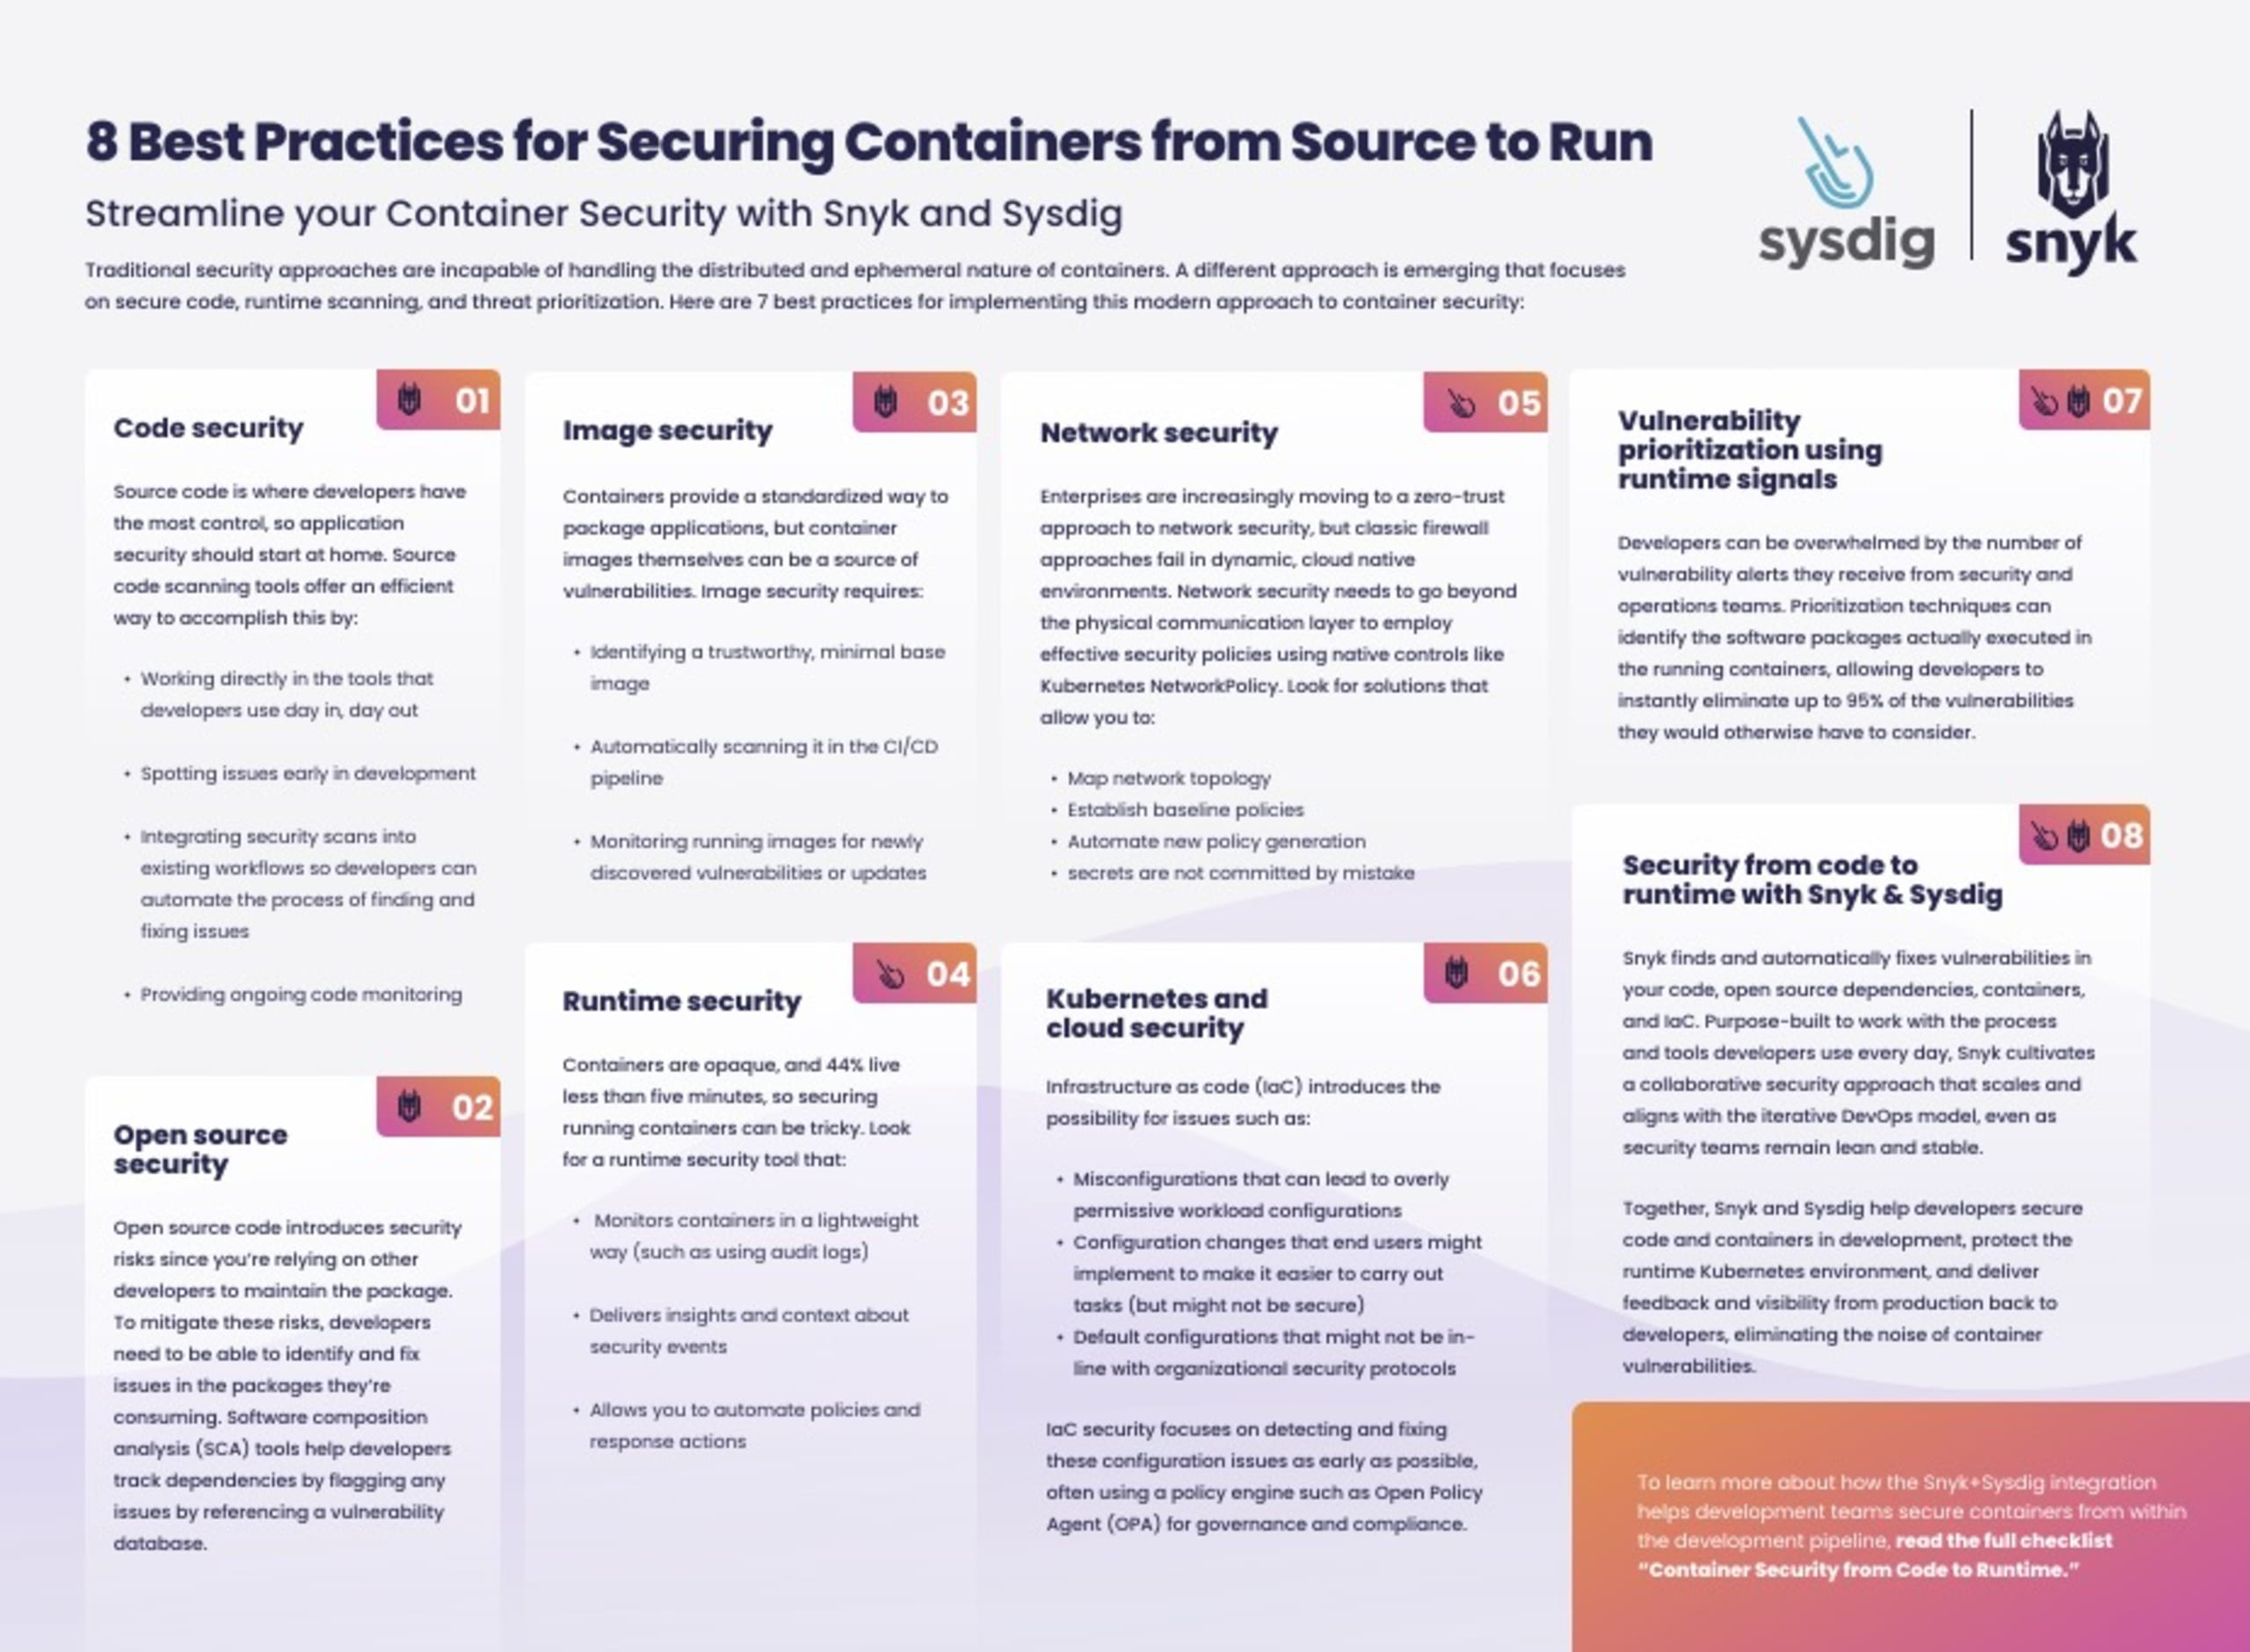
As abordagens tradicionais de segurança não dão conta da natureza distribuída e efêmera dos contêineres. Uma nova abordagem está surgindo, com foco em código seguro, análise em tempo de execução e priorização de ameaças. Veja 8 práticas recomendadas para implementar essa abordagem moderna à segurança de contêineres:
1. Segurança do código
O código-fonte é onde os desenvolvedores têm mais controle, por isso a segurança das aplicações deve começar por ele. Ferramentas de análise de código-fonte que identificam problemas no início do desenvolvimento e monitoram o código continuamente são uma maneira eficiente de fazer isso. Ao trabalhar diretamente com as ferramentas usadas no dia a dia e integrar análises de segurança aos fluxos de trabalho existentes, os desenvolvedores podem automatizar o processo de identificação e correção de problemas.
2. Segurança do código aberto
O código aberto traz riscos de segurança porque você depende de outros desenvolvedores para manter os pacotes. Para reduzir esses riscos, os desenvolvedores precisam conseguir identificar e corrigir problemas nos pacotes que usam. As ferramentas de análise de composição de software (SCA) ajudam a monitorar as dependências, sinalizando problemas com base em bancos de dados de vulnerabilidades.
3. Segurança de imagens
Os contêineres oferecem uma maneira padronizada de empacotar aplicações, mas as próprias imagens de contêiner podem conter vulnerabilidades. A segurança de imagens exige:
Identificar uma imagem base confiável e enxuta, que ofereça a funcionalidade necessária sem excessos
Analisar imagens automaticamente no pipeline de CI/CD
Monitorar contêineres em execução para detectar vulnerabilidades recém-descobertas ou atualizações
4. Segurança em tempo de execução
Os contêineres são opacos e 44% permanecem ativos por menos de cinco minutos, por isso pode ser difícil proteger contêineres em execução. Procure uma ferramenta de segurança em tempo de execução que:
Monitore contêineres de forma leve, por exemplo, usando logs de auditoria
Ofereça insights e contexto sobre eventos de segurança
Permita automatizar políticas e ações de resposta
5. Segurança de rede
Cada vez mais empresas adotam uma abordagem de confiança zero para a segurança de rede, mas as soluções tradicionais de firewall não funcionam bem em ambientes dinâmicos e nativos da nuvem. A segurança de rede precisa ir além da camada de comunicação física e usar controles nativos, como a Kubernetes Network Policy. Procure soluções que permitam:
Mapear a topologia da rede
Definir políticas de referência
Automatizar a criação de novas políticas
6. Segurança de Kubernetes e da nuvem
A infraestrutura como código (IaC) frequentemente introduz configurações incorretas. Os usuários finais costumam alterar configurações para facilitar a execução de tarefas, mas essas mudanças podem não ser seguras. Além disso, as configurações padrão podem não estar alinhadas aos protocolos de segurança da organização.
A segurança de IaC se concentra em detectar e corrigir esses problemas de configuração o mais cedo possível, muitas vezes usando um mecanismo de políticas como o Open Policy Agent (OPA) para governança e conformidade.
7. Priorização de vulnerabilidades com sinais de tempo de execução
Os desenvolvedores podem ficar sobrecarregados com a quantidade de alertas de vulnerabilidade recebidos das equipes de segurança e operações. Ao identificar quais pacotes de software são realmente executados nos contêineres ativos, os desenvolvedores eliminam imediatamente até 95% das vulnerabilidades que, de outra forma, precisariam avaliar.
8. Segurança do código à execução com Snyk e Sysdig
A Snyk encontra e corrige automaticamente vulnerabilidades no seu código, nas dependências de código aberto, nos contêineres e na IaC. Criada para funcionar com os processos e as ferramentas que os desenvolvedores usam todos os dias, a Snyk promove uma abordagem colaborativa de segurança, que pode ser ampliada e se alinha ao modelo iterativo de DevOps, mesmo quando as equipes de segurança continuam enxutas e estáveis.
A Snyk e a Sysdig se integram para ajudar os desenvolvedores a proteger o código e os contêineres durante o desenvolvimento, proteger o ambiente Kubernetes em tempo de execução e levar feedback e visibilidade da produção de volta aos desenvolvedores, eliminando o excesso de alertas sobre vulnerabilidades em contêineres.
Quer saber mais? Confira a lista completa,“Segurança de contêineres do código à execução,” sobre como proteger contêineres desde o pipeline de desenvolvimento.
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.

