Detectando e corrigindo vulnerabilidades com Continue e Snyk MCP
Escrito por

0 minutos de leitura
Usar Continue é como recuperar o controle do seu ambiente de desenvolvimento. Ao contrário dos assistentes de programação com IA proprietários, que tiram o controle das suas mãos, Continue é assumidamente transparente. Você vê exatamente o que está acontecendo, escolhe seus próprios modelos e mantém seu código privado. É como construir seu próprio sabre de luz. Esse compromisso com a autonomia de quem desenvolve fica evidente não só na filosofia de código aberto, mas também em decisões de design bem pensadas, como a integração com MCP e a flexibilidade independente de modelo, que permite executar tudo, do GPT-4 aos modelos LLaMA locais.
Confira este guia prático de workshop pronto para usar para integrar os recursos de análise de segurança do Snyk Studio diretamente ao seu fluxo de desenvolvimento usando Continue.
Depoimentos de quem desenvolve (na prática)
Uma pessoa da comunidade escreveu no DEV Community: "Fiquei surpreso ao ver que dava para usar o contexto da base de código junto com algumas outras opções para complementar o chat (navegação na web por uma URL, arquivos específicos etc.), e funcionou mesmo! E tudo isso é totalmente gratuito e de código aberto!"
Dá para fazer muita coisa com ele: “Uso continue.dev para autocompletar com o qwen 7b coder local quando estou sem internet.”
Uma pessoa usuária chegou a dizer: “como ferramenta de chat, é incrível por causa da flexibilidade e da extensibilidade. Tenho uma dúzia de modelos à disposição, do OpenAI o1, Gemini 1.5 e 2.0, Claude 3.5 e alguns outros no ollama. Também tenho vários prompts e comandos personalizados predefinidos para tarefas comuns.
O fluxo mais comum é pedir a um modelo que implemente a tarefa usando o código do projeto como contexto e, depois, pedir a outro modelo que revise o código. Em seguida, uso um prompt personalizado com recomendações resumidas dos livros ‘Clean Code’. Adicionar a documentação dos frameworks em uso e resultados de pesquisa do Google ajuda a obter resultados muito bons. ”
Os temas recorrentes nessas avaliações são a liberdade de não ficar preso a um fornecedor, o controle da privacidade, a flexibilidade para personalizar e a vantagem de ser totalmente gratuito e de código aberto. Não surpreende que quem desenvolve aprecie finalmente ter um assistente de programação com IA que trabalhe a seu favor, e não o contrário.
Primeiros passos com Continue
A experiência de desenvolvimento com Continue foi pensada para ajudar você a começar a produzir rapidamente:
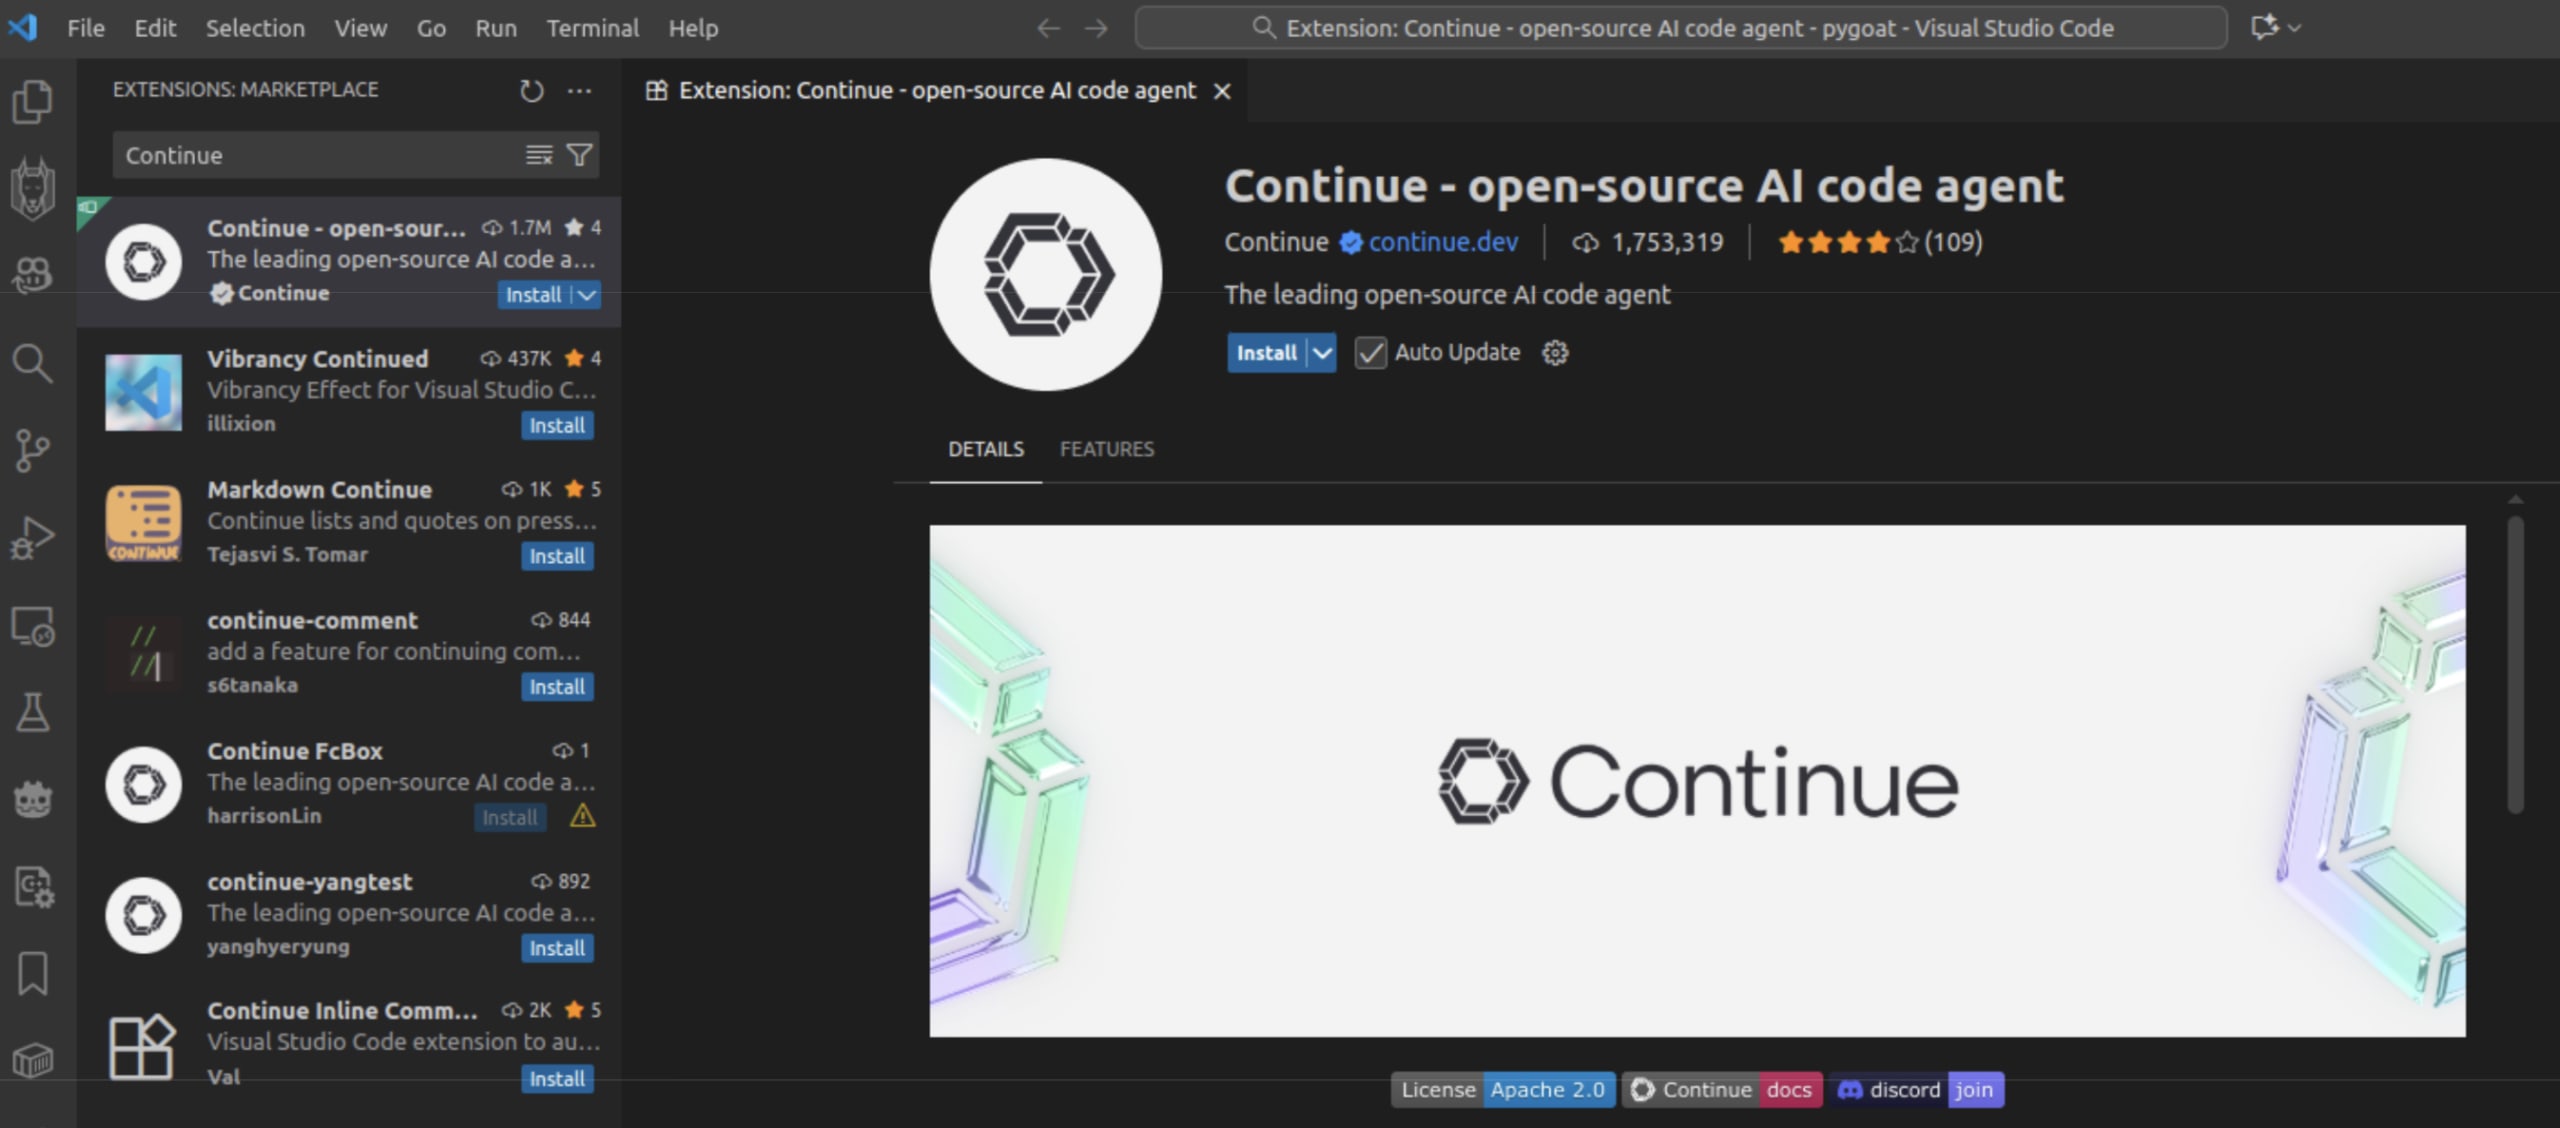
Instale a extensão: disponível no Visual Studio Marketplace para VS Code ou como plugin para IDEs JetBrains (IntelliJ IDEA, PyCharm, WebStorm).
Mova para a barra lateral direita: após a instalação, o ícone do Continue aparece na barra lateral esquerda. Para ter uma experiência melhor, você pode arrastá-lo para a barra lateral direita.
Configure seu modelo: clique no menu suspenso de seleção de agente e escolha seu provedor de modelo preferido. Continue é compatível com OpenAI, Anthropic, Ollama para modelos locais e muitos outros.
Opcional: entre no Continue Hub: para acessar fluxos de trabalho de agentes gerenciados e recursos de colaboração em equipe, entre no Continue Hub (mais detalhes abaixo). Isso é opcional: se preferir, Continue funciona totalmente offline com modelos locais.
Suporte ao Model Context Protocol (MCP) no Continue
Como ferramenta moderna de programação com IA, Continue é compatível com o Model Context Protocol (MCP). O MCP permite que modelos de IA interajam com ferramentas externas, bancos de dados e APIs em tempo real, ampliando muito as possibilidades para além da simples geração de código.
Continue foi o primeiro cliente a oferecer suporte completo a todos os recursos do MCP, incluindo Resources (acesso a dados), Prompts (interações com modelos), Tools (chamadas de função) e Sampling (respostas geradas por IA).
Configurando servidores MCP no Continue
Continue oferece duas formas principais de configurar servidores MCP:
Configuração de MCP por workspace
(.continue/mcpServers/): ideal para conjuntos de ferramentas específicos de um projeto. Crie esse diretório na raiz do seu workspace e adicione arquivos YAML individuais para cada servidor MCP. Essas ferramentas só ficarão ativas nesse workspace.
Exemplo de estrutura:
Configuração global de MCP
(~/.continue/config.yaml): para disponibilizar ferramentas globalmente em todos os projetos, defina-as no arquivo principal de configuração do Continue, dentro do bloco mcpServers. Essa opção é perfeita para ferramentas de análise de segurança, como o Snyk, que você quer ter disponíveis em todos os lugares.
Tipos de transporte do MCP
Continue é compatível com vários mecanismos de transporte:
STDIO (entrada/saída padrão): ideal para processos locais e ferramentas de linha de comando. A maioria dos servidores MCP usa esse tipo de transporte.
Streamable HTTP: para servidores MCP remotos/hospedados com recursos de streaming
SSE (Server-Sent Events): para comunicação por streaming em tempo real com servidores remotos
Vale observar que o MCP está descontinuando o SSE como protocolo em favor do Streamable HTTP.
A configuração YAML de um servidor MCP é simples e tem apenas algumas propriedades principais:
Esse formato facilita a migração. Se você estiver migrando de outra ferramenta, como Claude Desktop, Cursor ou Cline, pode copiar diretamente os arquivos de configuração JSON do MCP para o diretório .continue/mcpServers/ (observe o plural "Servers"), e Continue vai detectá-los automaticamente.
Adicionando o Snyk Studio
O servidor MCP oficial do Snyk, parte do Snyk Studio, integra recursos de análise de segurança diretamente ao seu fluxo de desenvolvimento com IA. Com ele, você pode iniciar análises de vulnerabilidades, consultar resultados de segurança e até solicitar correções assistidas por IA, tudo sem sair do seu ambiente de desenvolvimento. Na verdade, ele já vem integrado à Snyk CLI.
Pré-requisitos
Antes de adicionar o servidor MCP do Snyk, confira se você tem:
1. A Snyk CLI instalada (v1.1296.2 ou posterior): guia de instalação
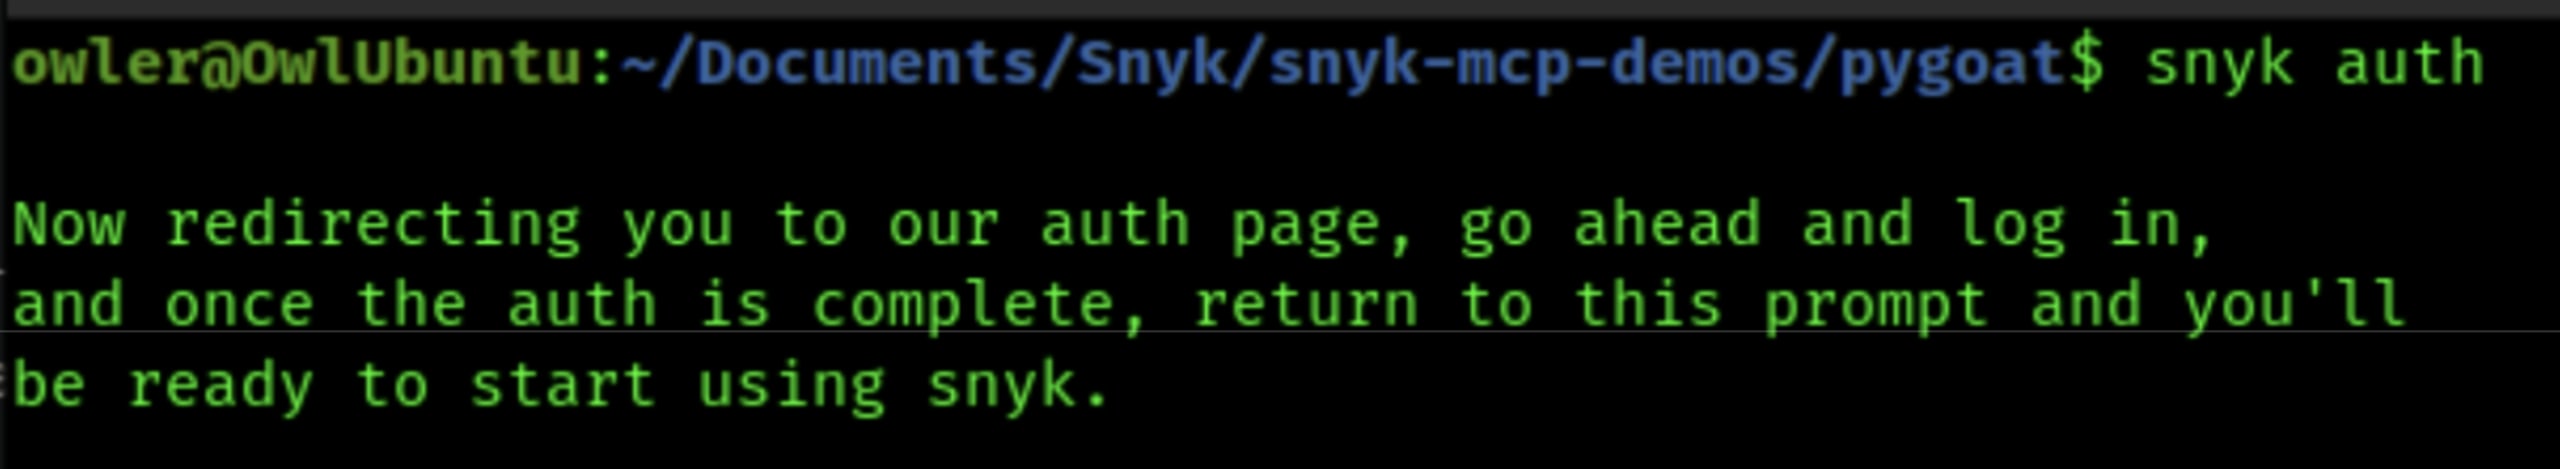
2. Autenticação do Snyk: o servidor MCP precisa do seu token da API do Snyk. Execute:
Isso abrirá o navegador para você se autenticar e salvará seu token localmente.
Opções de configuração
A maneira mais simples de adicionar o servidor MCP do Snyk à extensão Continue para VS Code instalada é:
Selecione o ícone do Continue na barra lateral esquerda.
Selecione ‘Configure tools’ na parte superior da caixa de texto de entrada do usuário.
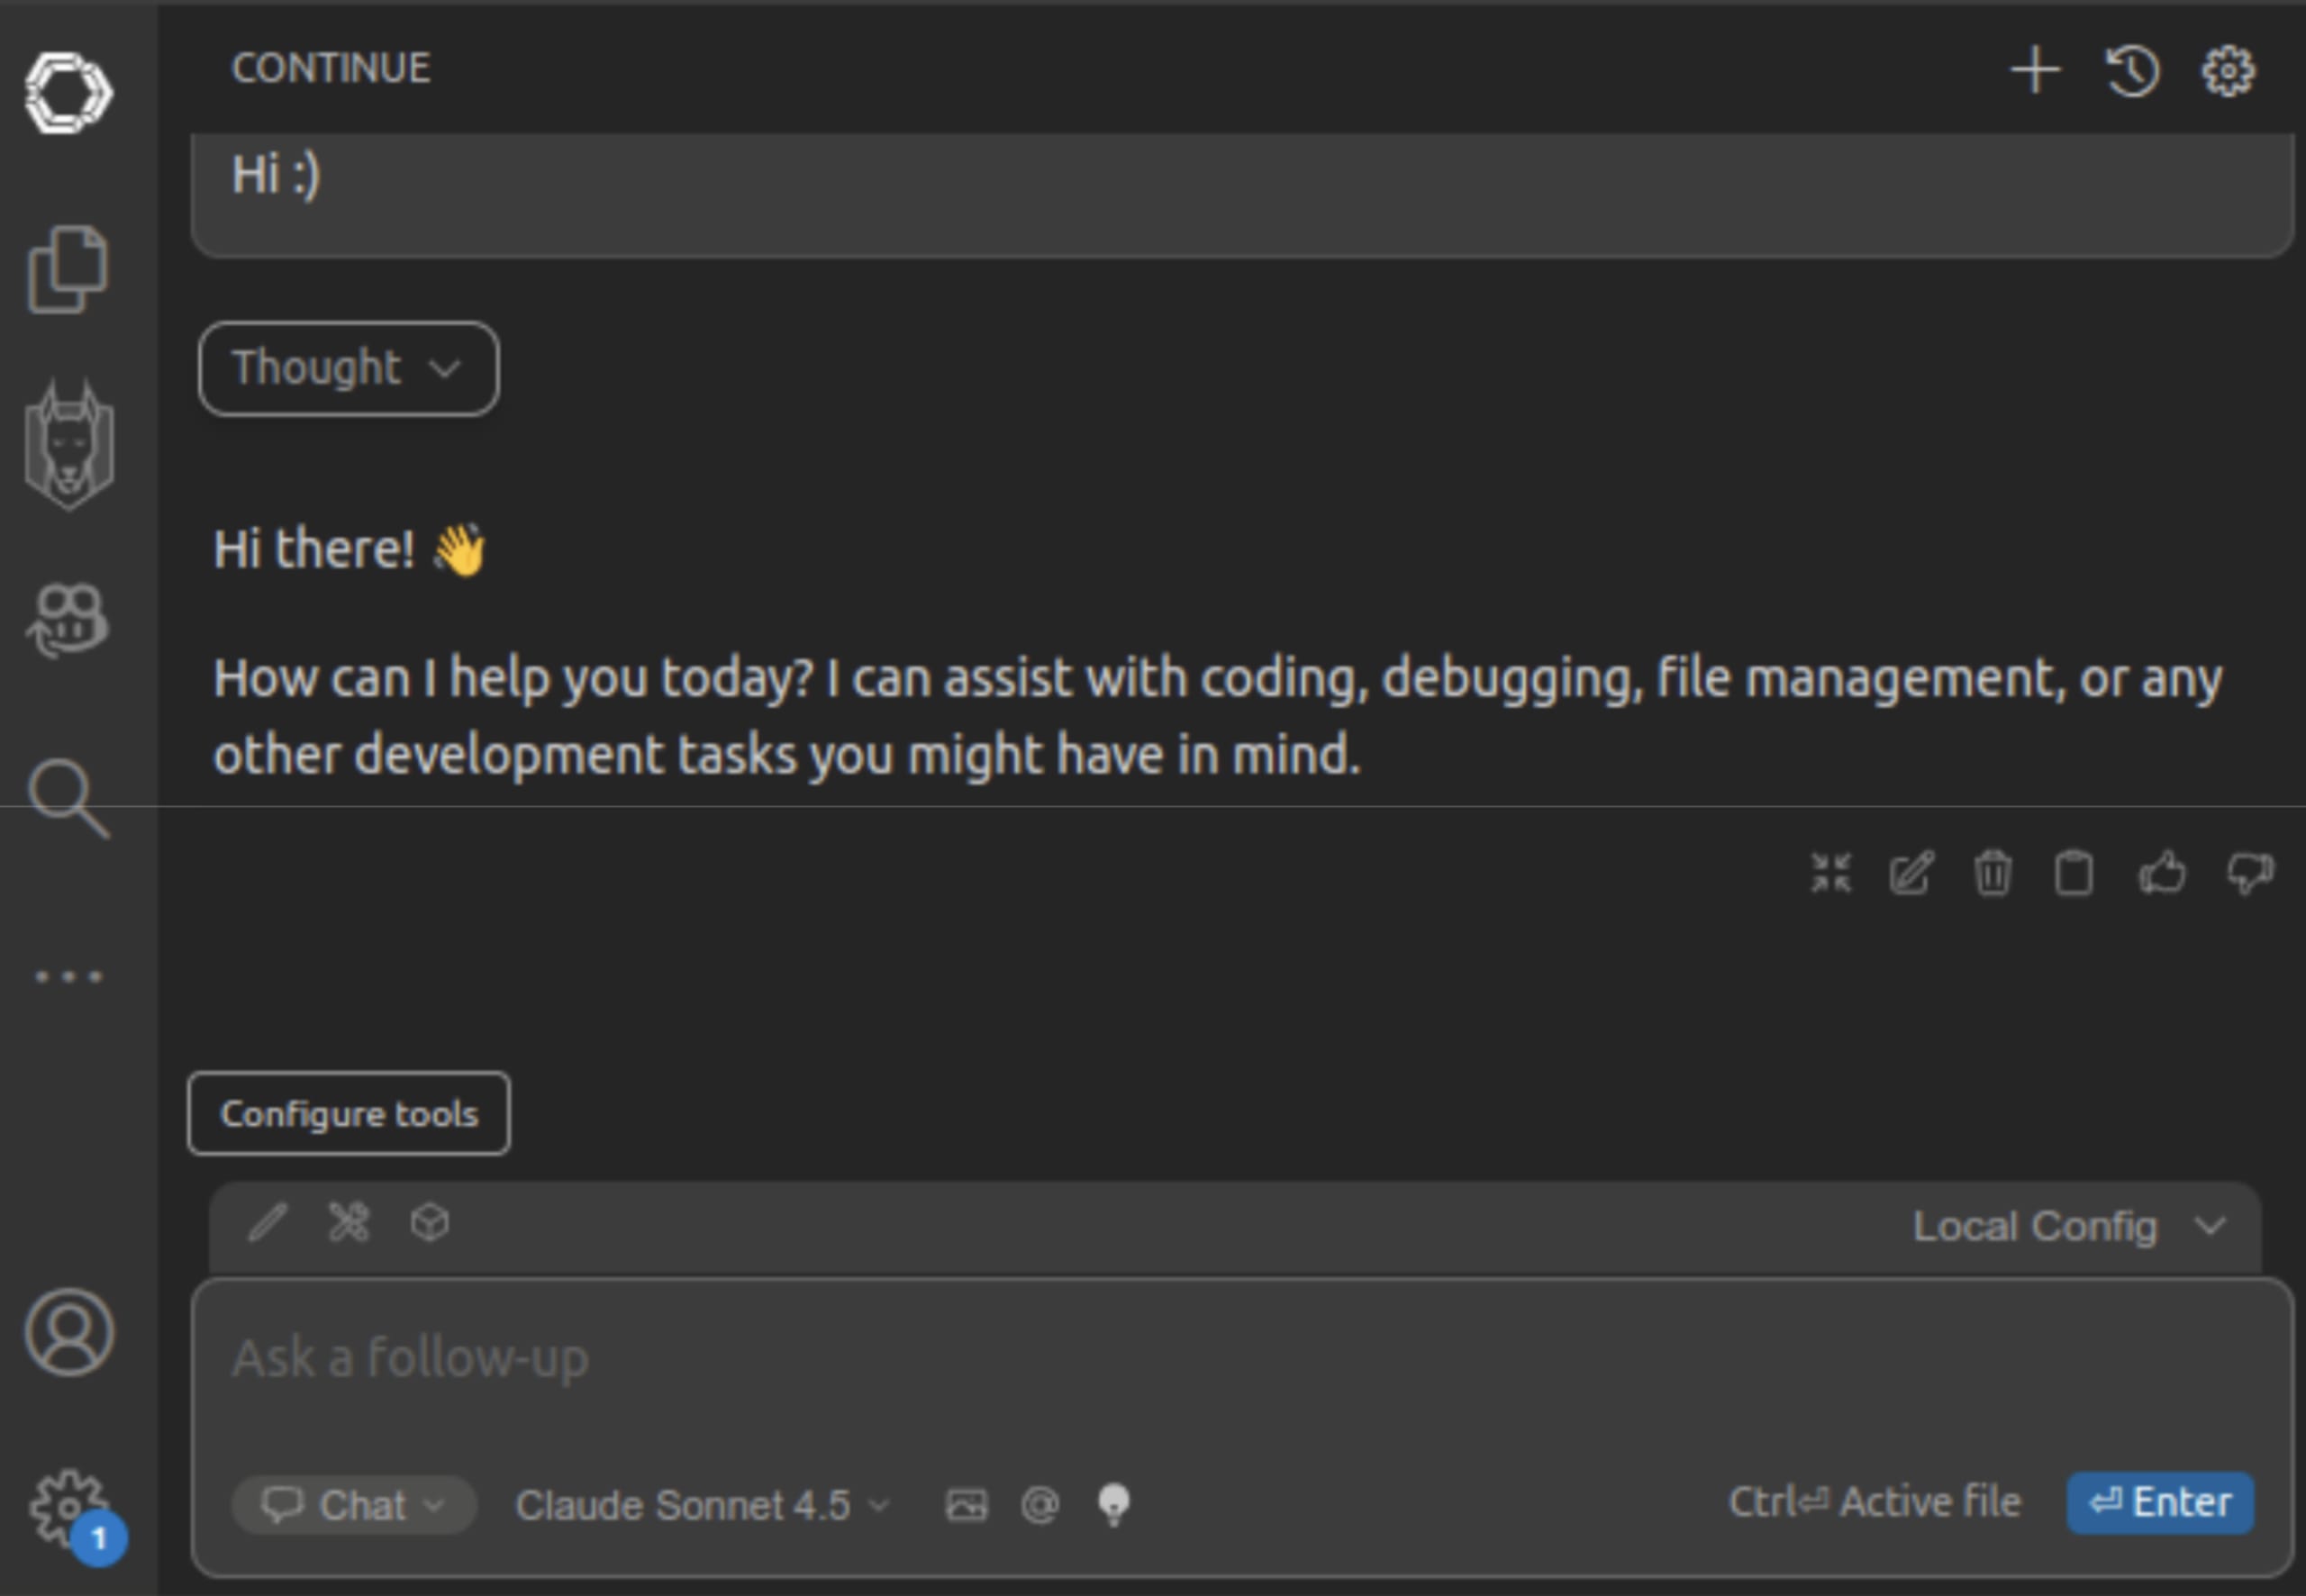
3. Clique no ícone ‘+’, à direita de ‘MCP Servers’, para adicionar um novo servidor.
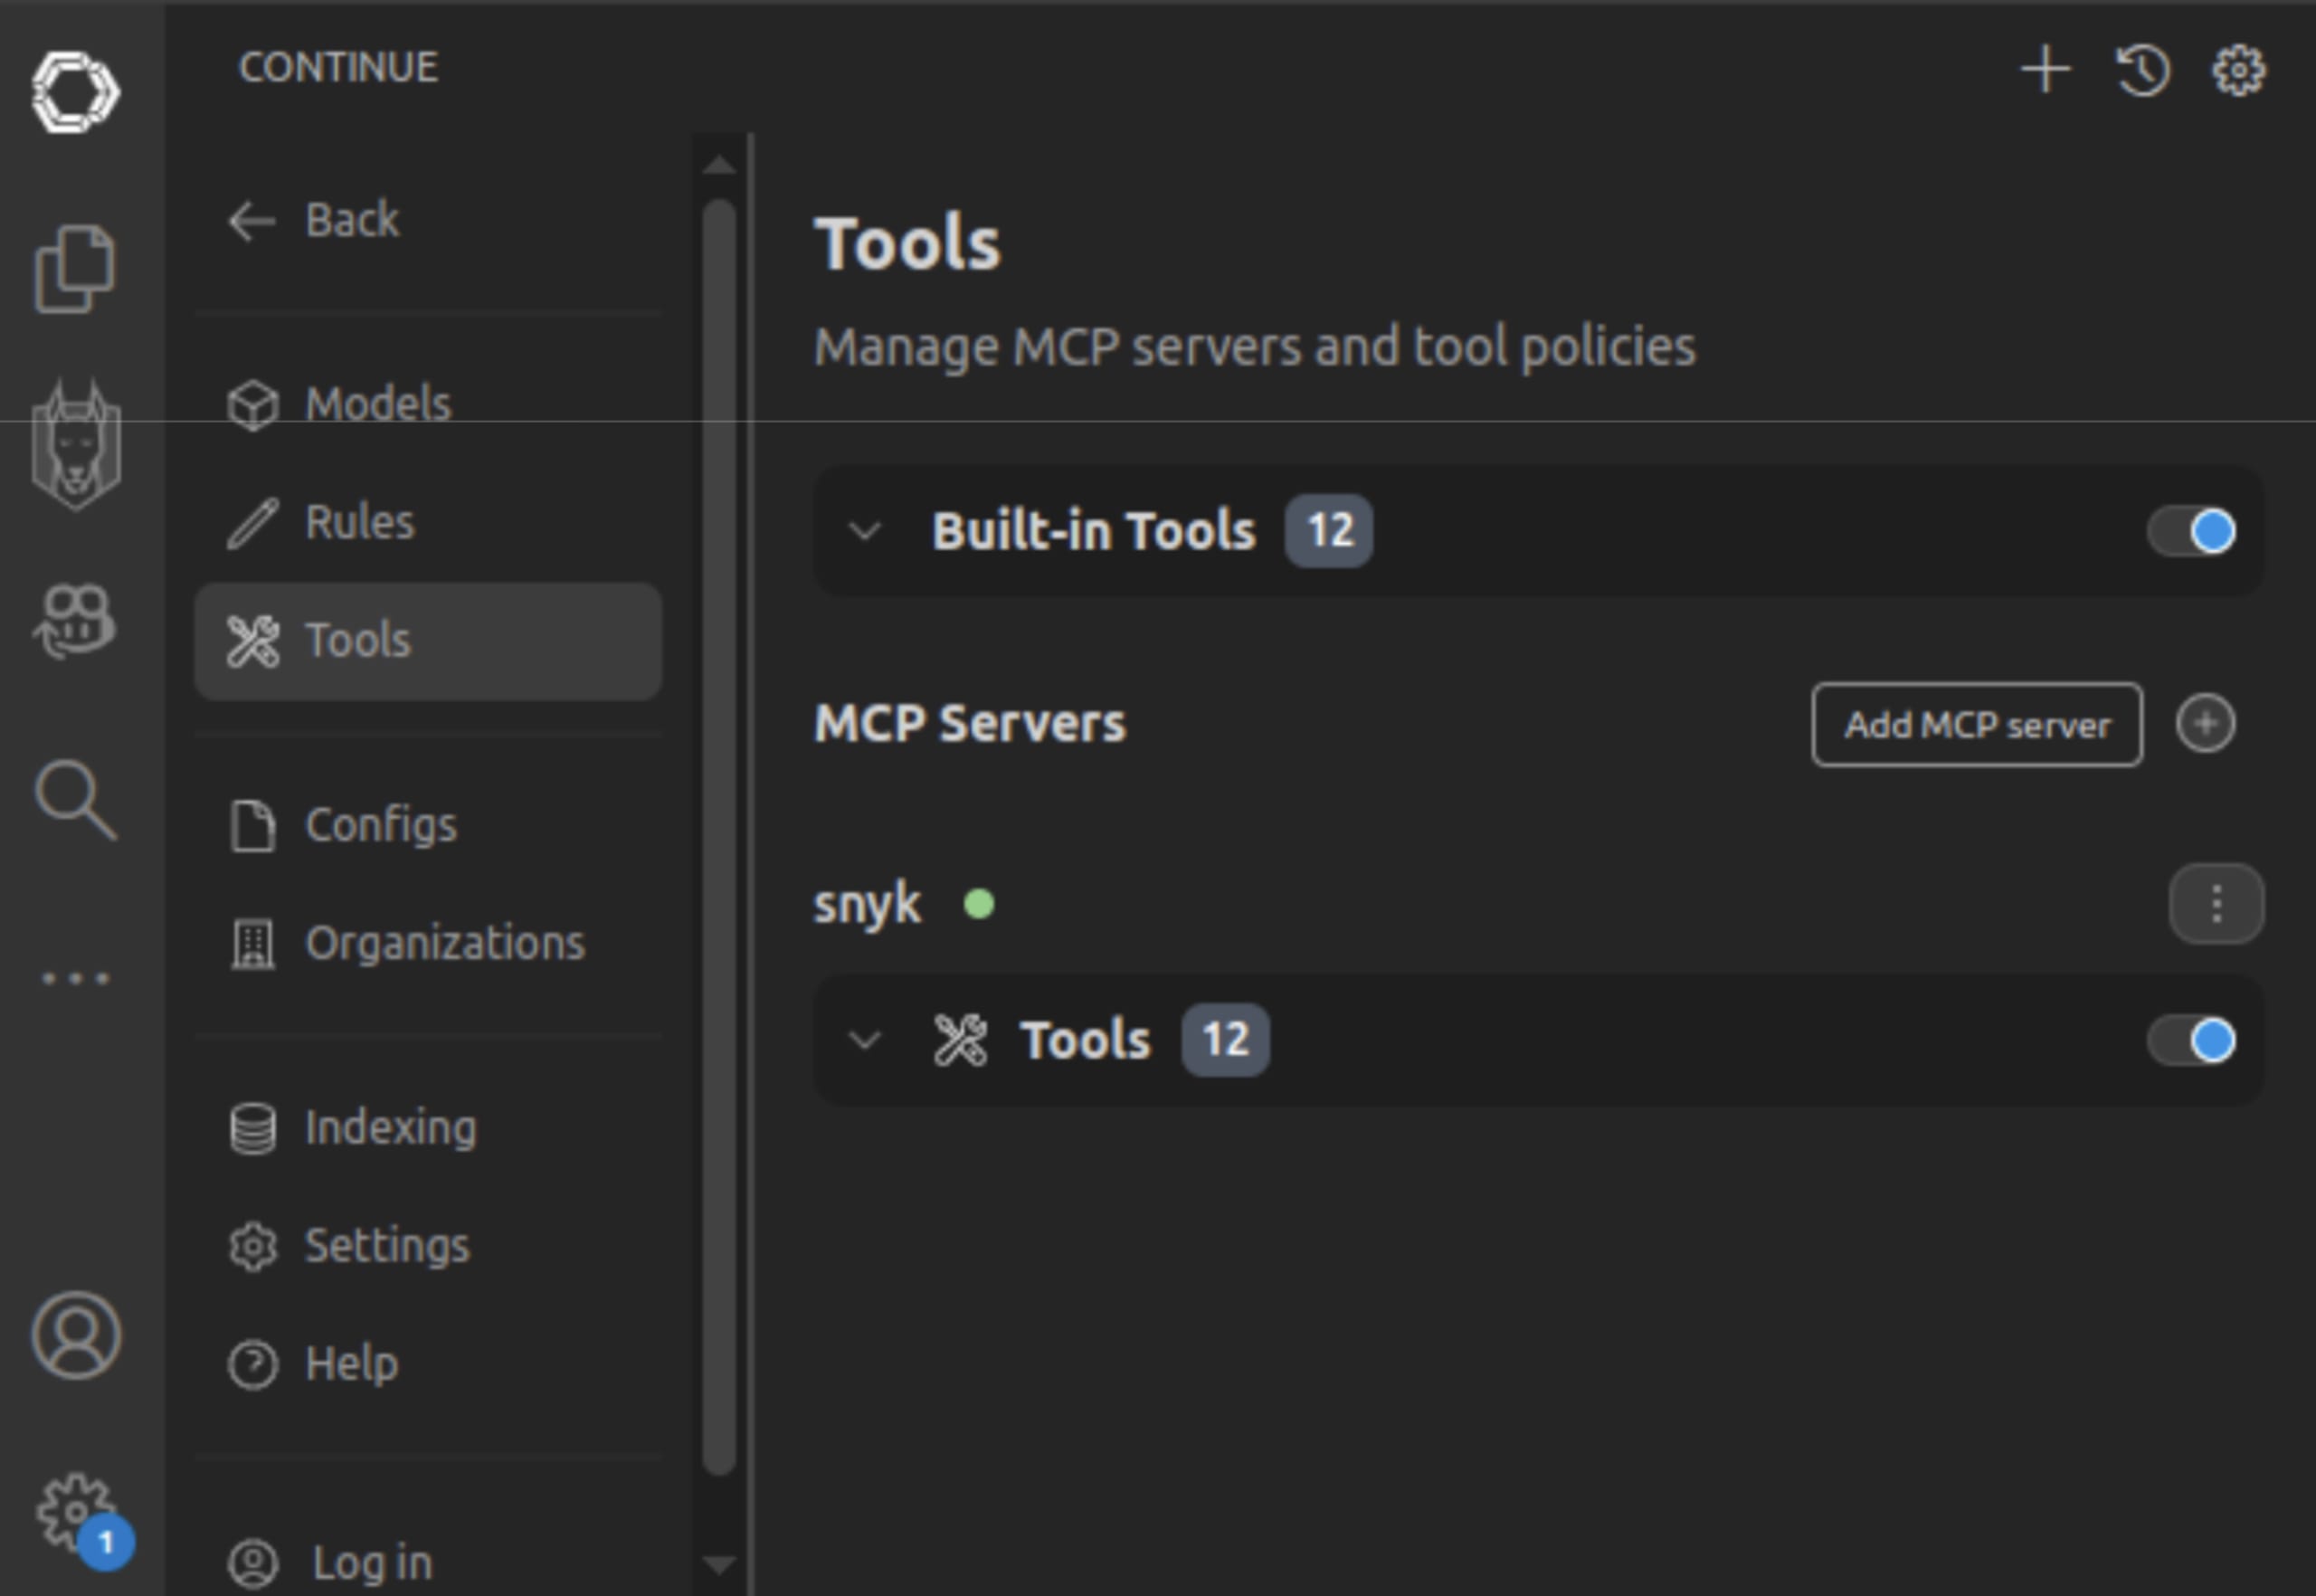
4. Um arquivo new-mcp-server.yaml será criado automaticamente no local correto do projeto.
Você pode adicionar o servidor MCP do Snyk usando npx (recomendado) ou chamando a CLI diretamente.
Usando npx para manter tudo atualizado automaticamente
Supondo que você tenha criado .continue/mcpServers/snyk-mcp.yaml no seu workspace, defina a configuração assim:
Essa configuração usa npx para sempre buscar a versão mais recente da Snyk CLI.
Usando diretamente o caminho da Snyk CLI instalada localmente
Se você instalou o Snyk globalmente e quer usar a instalação local:
Na maioria dos sistemas Linux, você pode obter /absolute/path/to/snyk com a saída de which snyk.
O servidor MCP do Snyk pode exigir a flag --experimental quando executado diretamente pela CLI, mas ela é aplicada automaticamente quando a execução é feita pelo npx com a versão mais recente.
Ativando o servidor MCP do Snyk no Continue
Depois de criar o arquivo de configuração, Continue detectará e carregará o servidor MCP automaticamente. Para verificar se está funcionando:
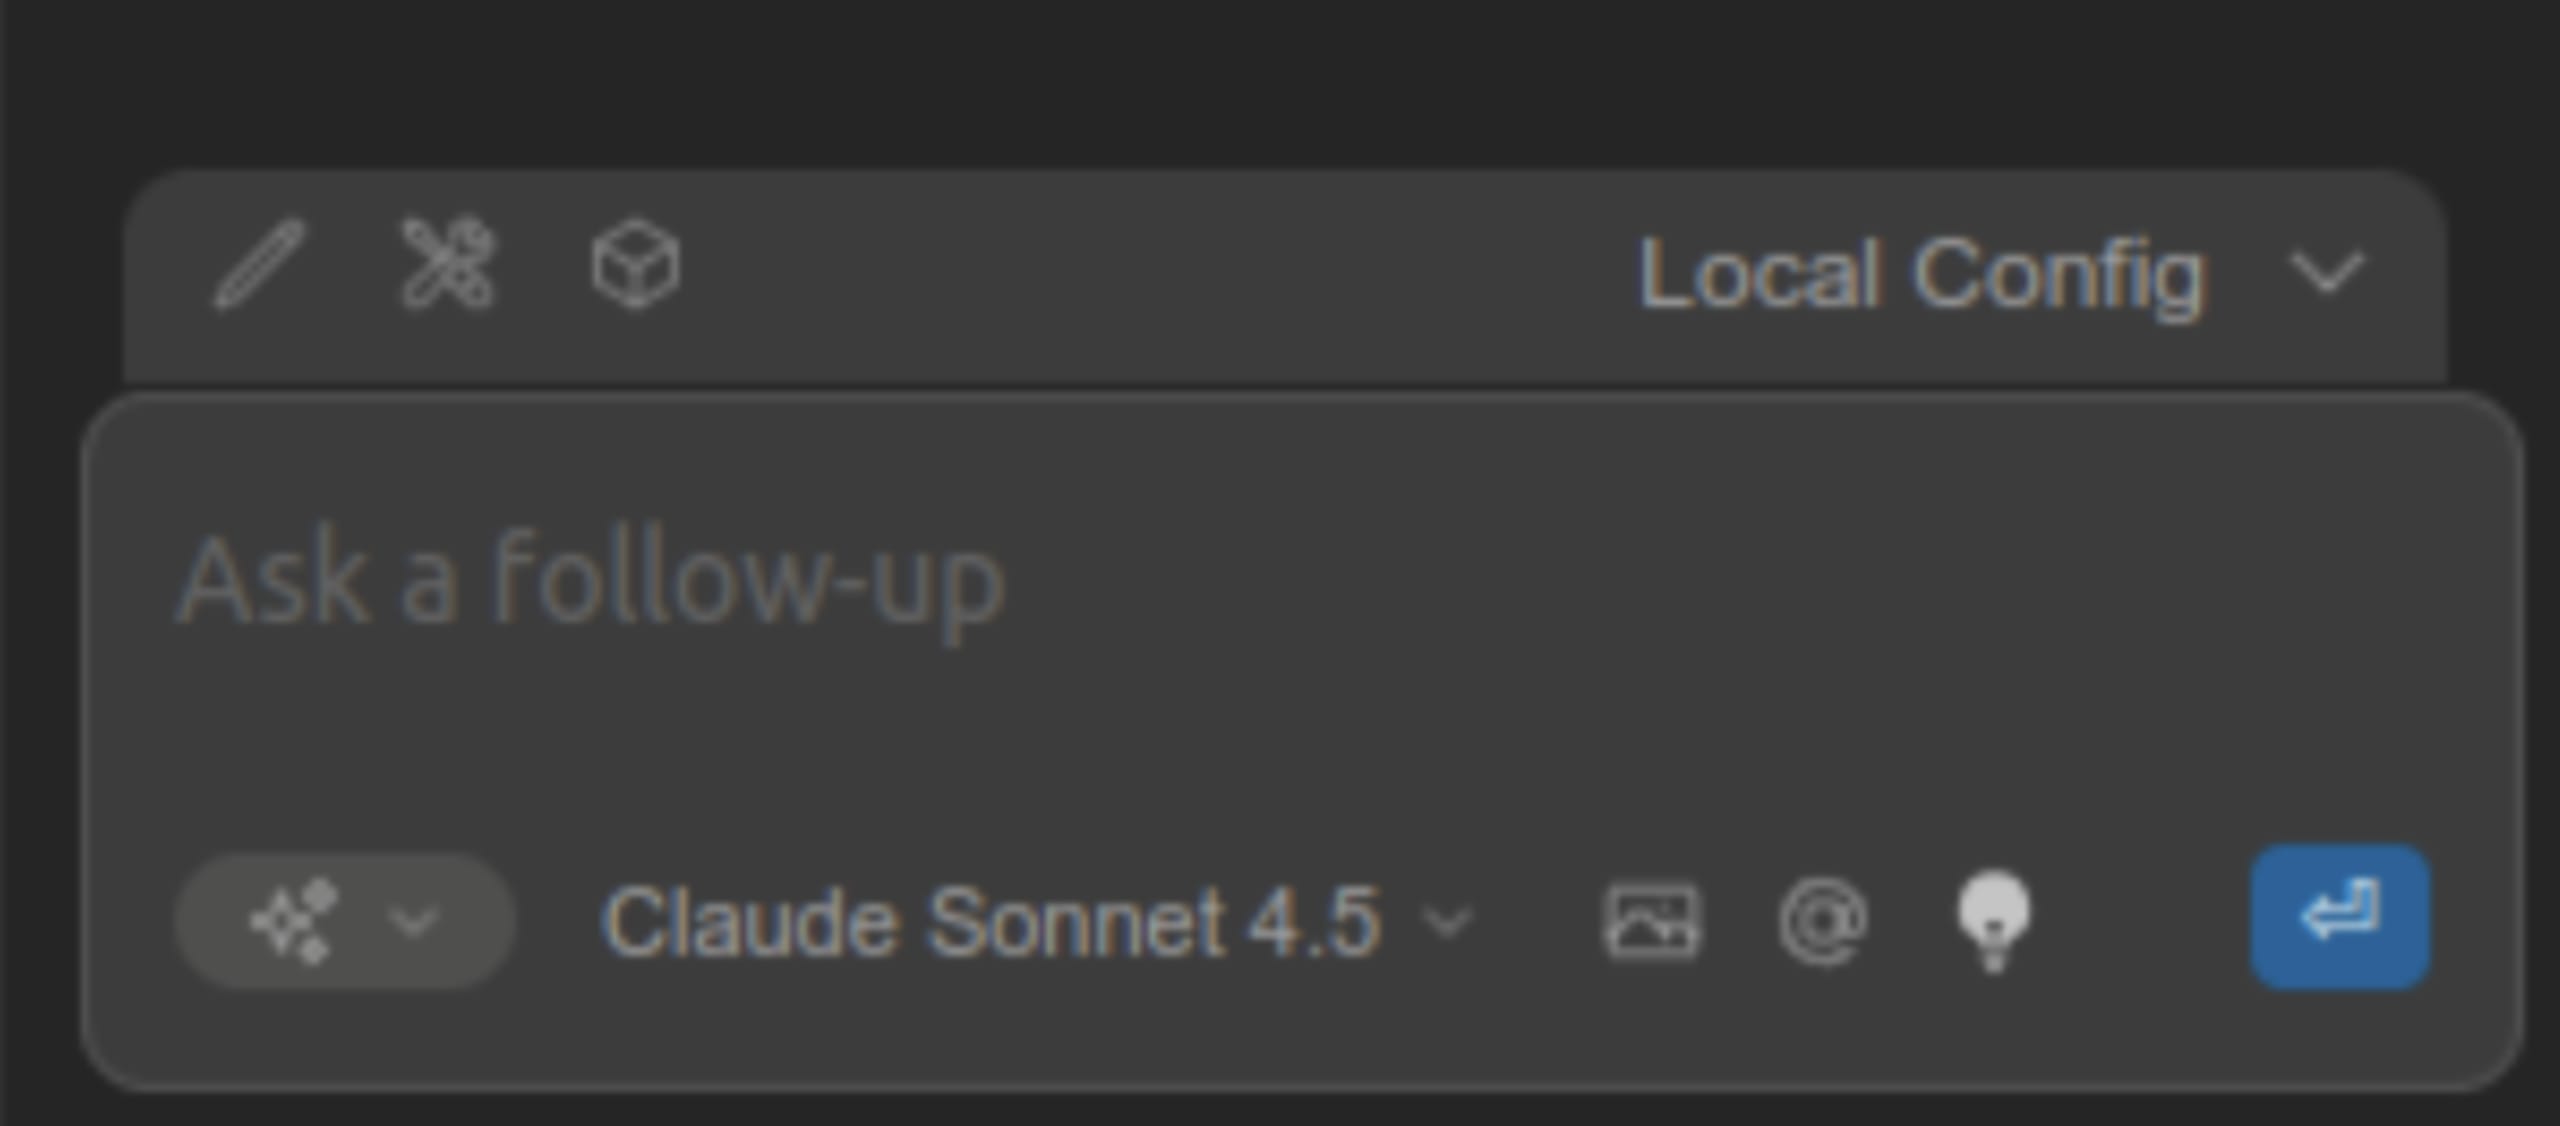
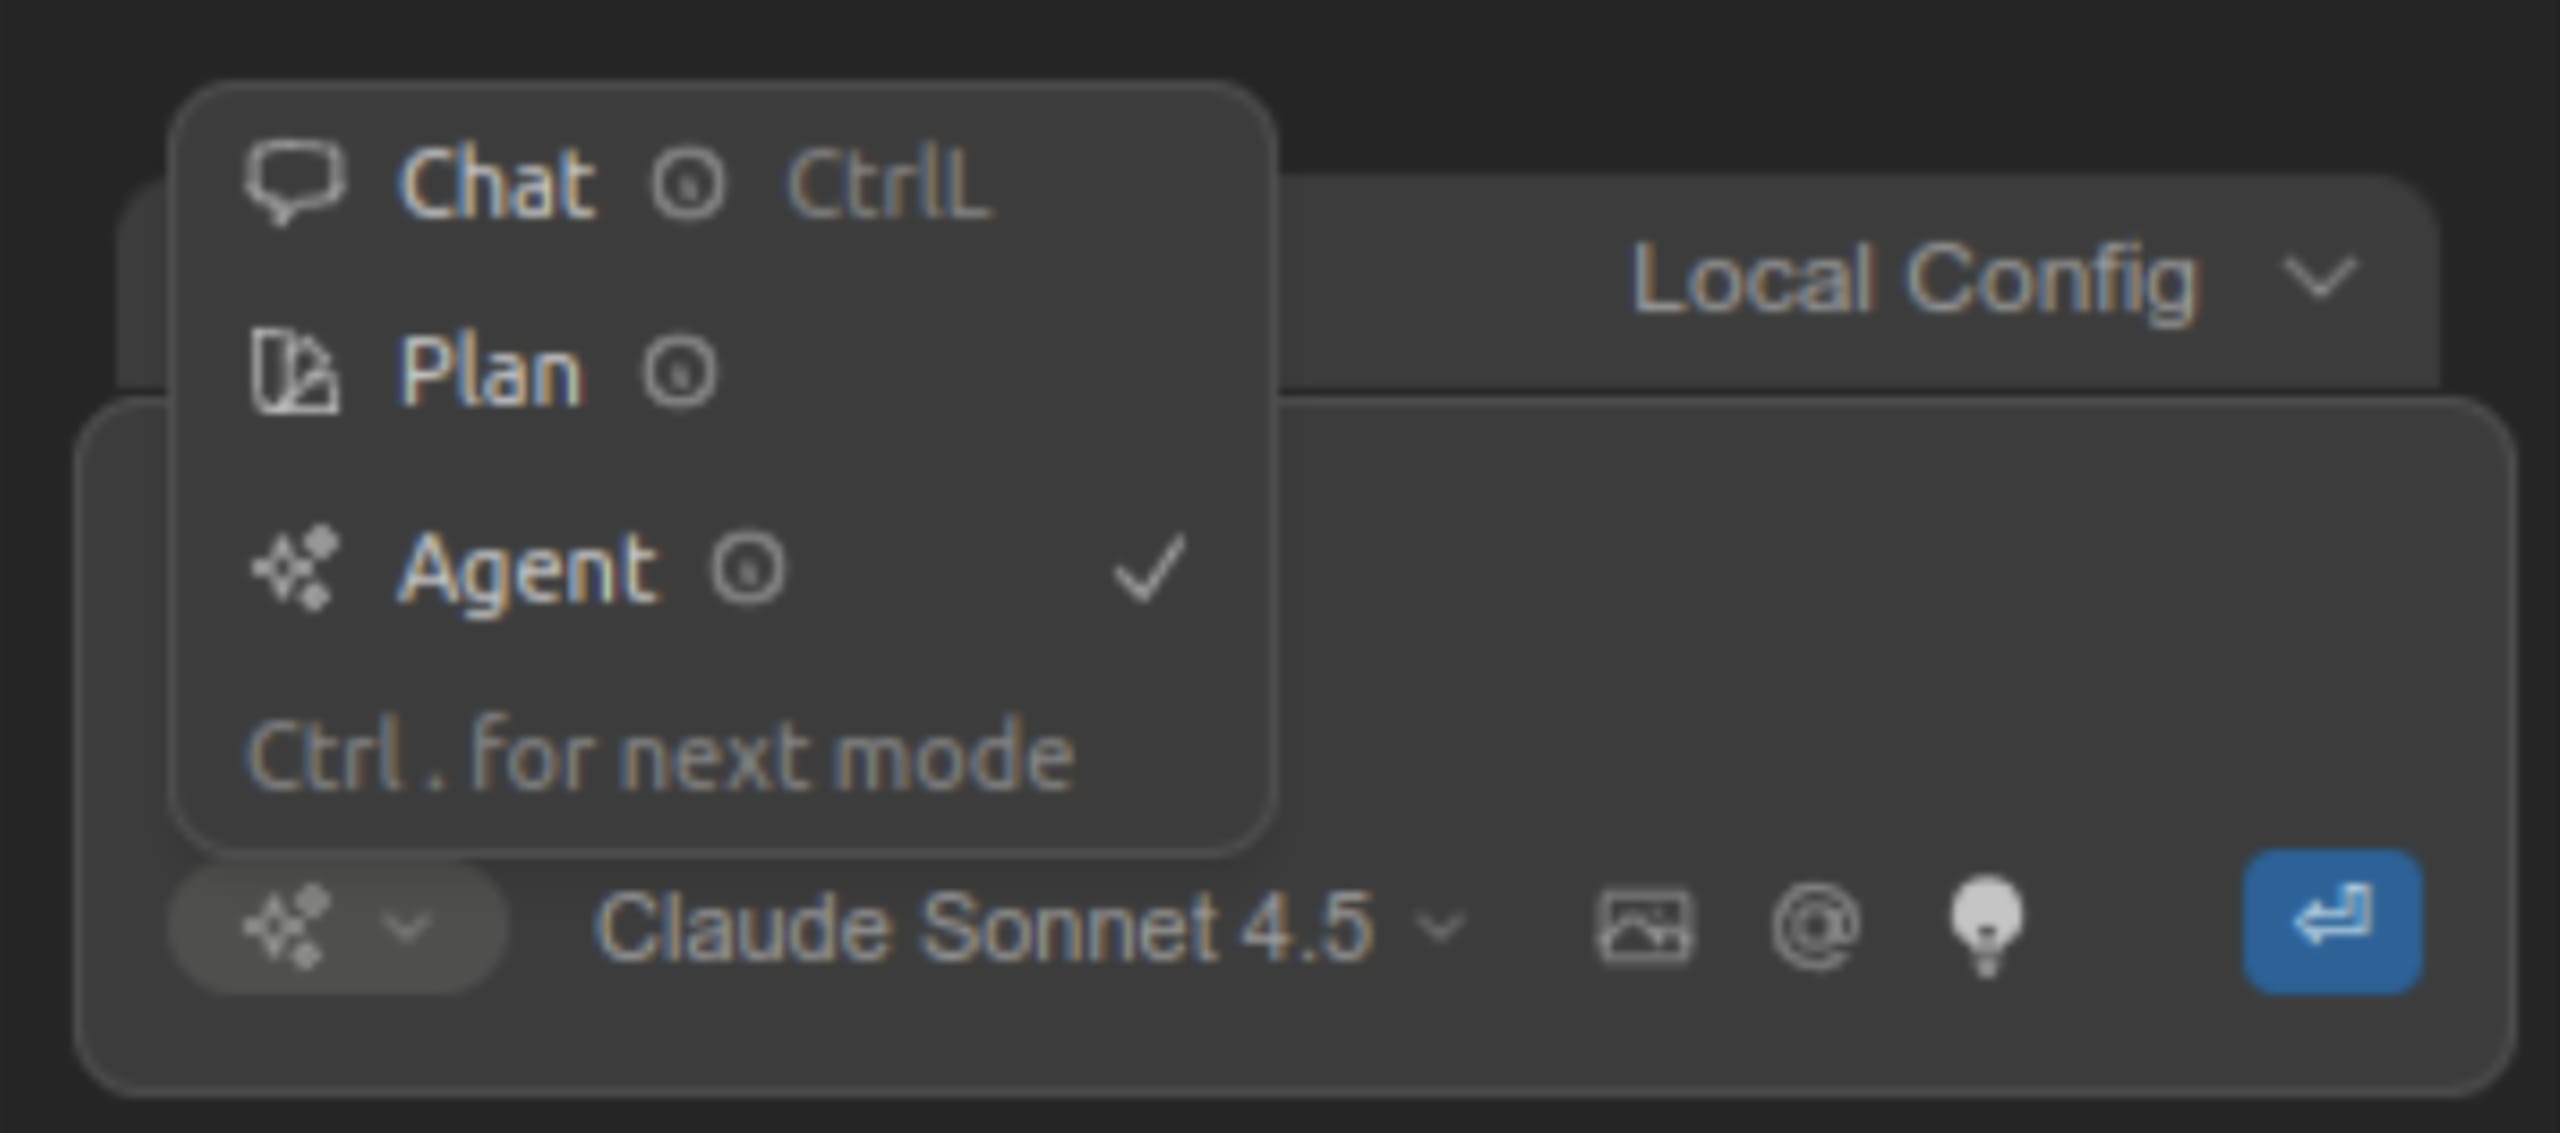
1. Ative o modo de agente do Continue: a funcionalidade MCP só está disponível no Agent Mode. Clique no menu suspenso de seleção de agente perto do campo de chat e confira se o Agent Mode está ativado.
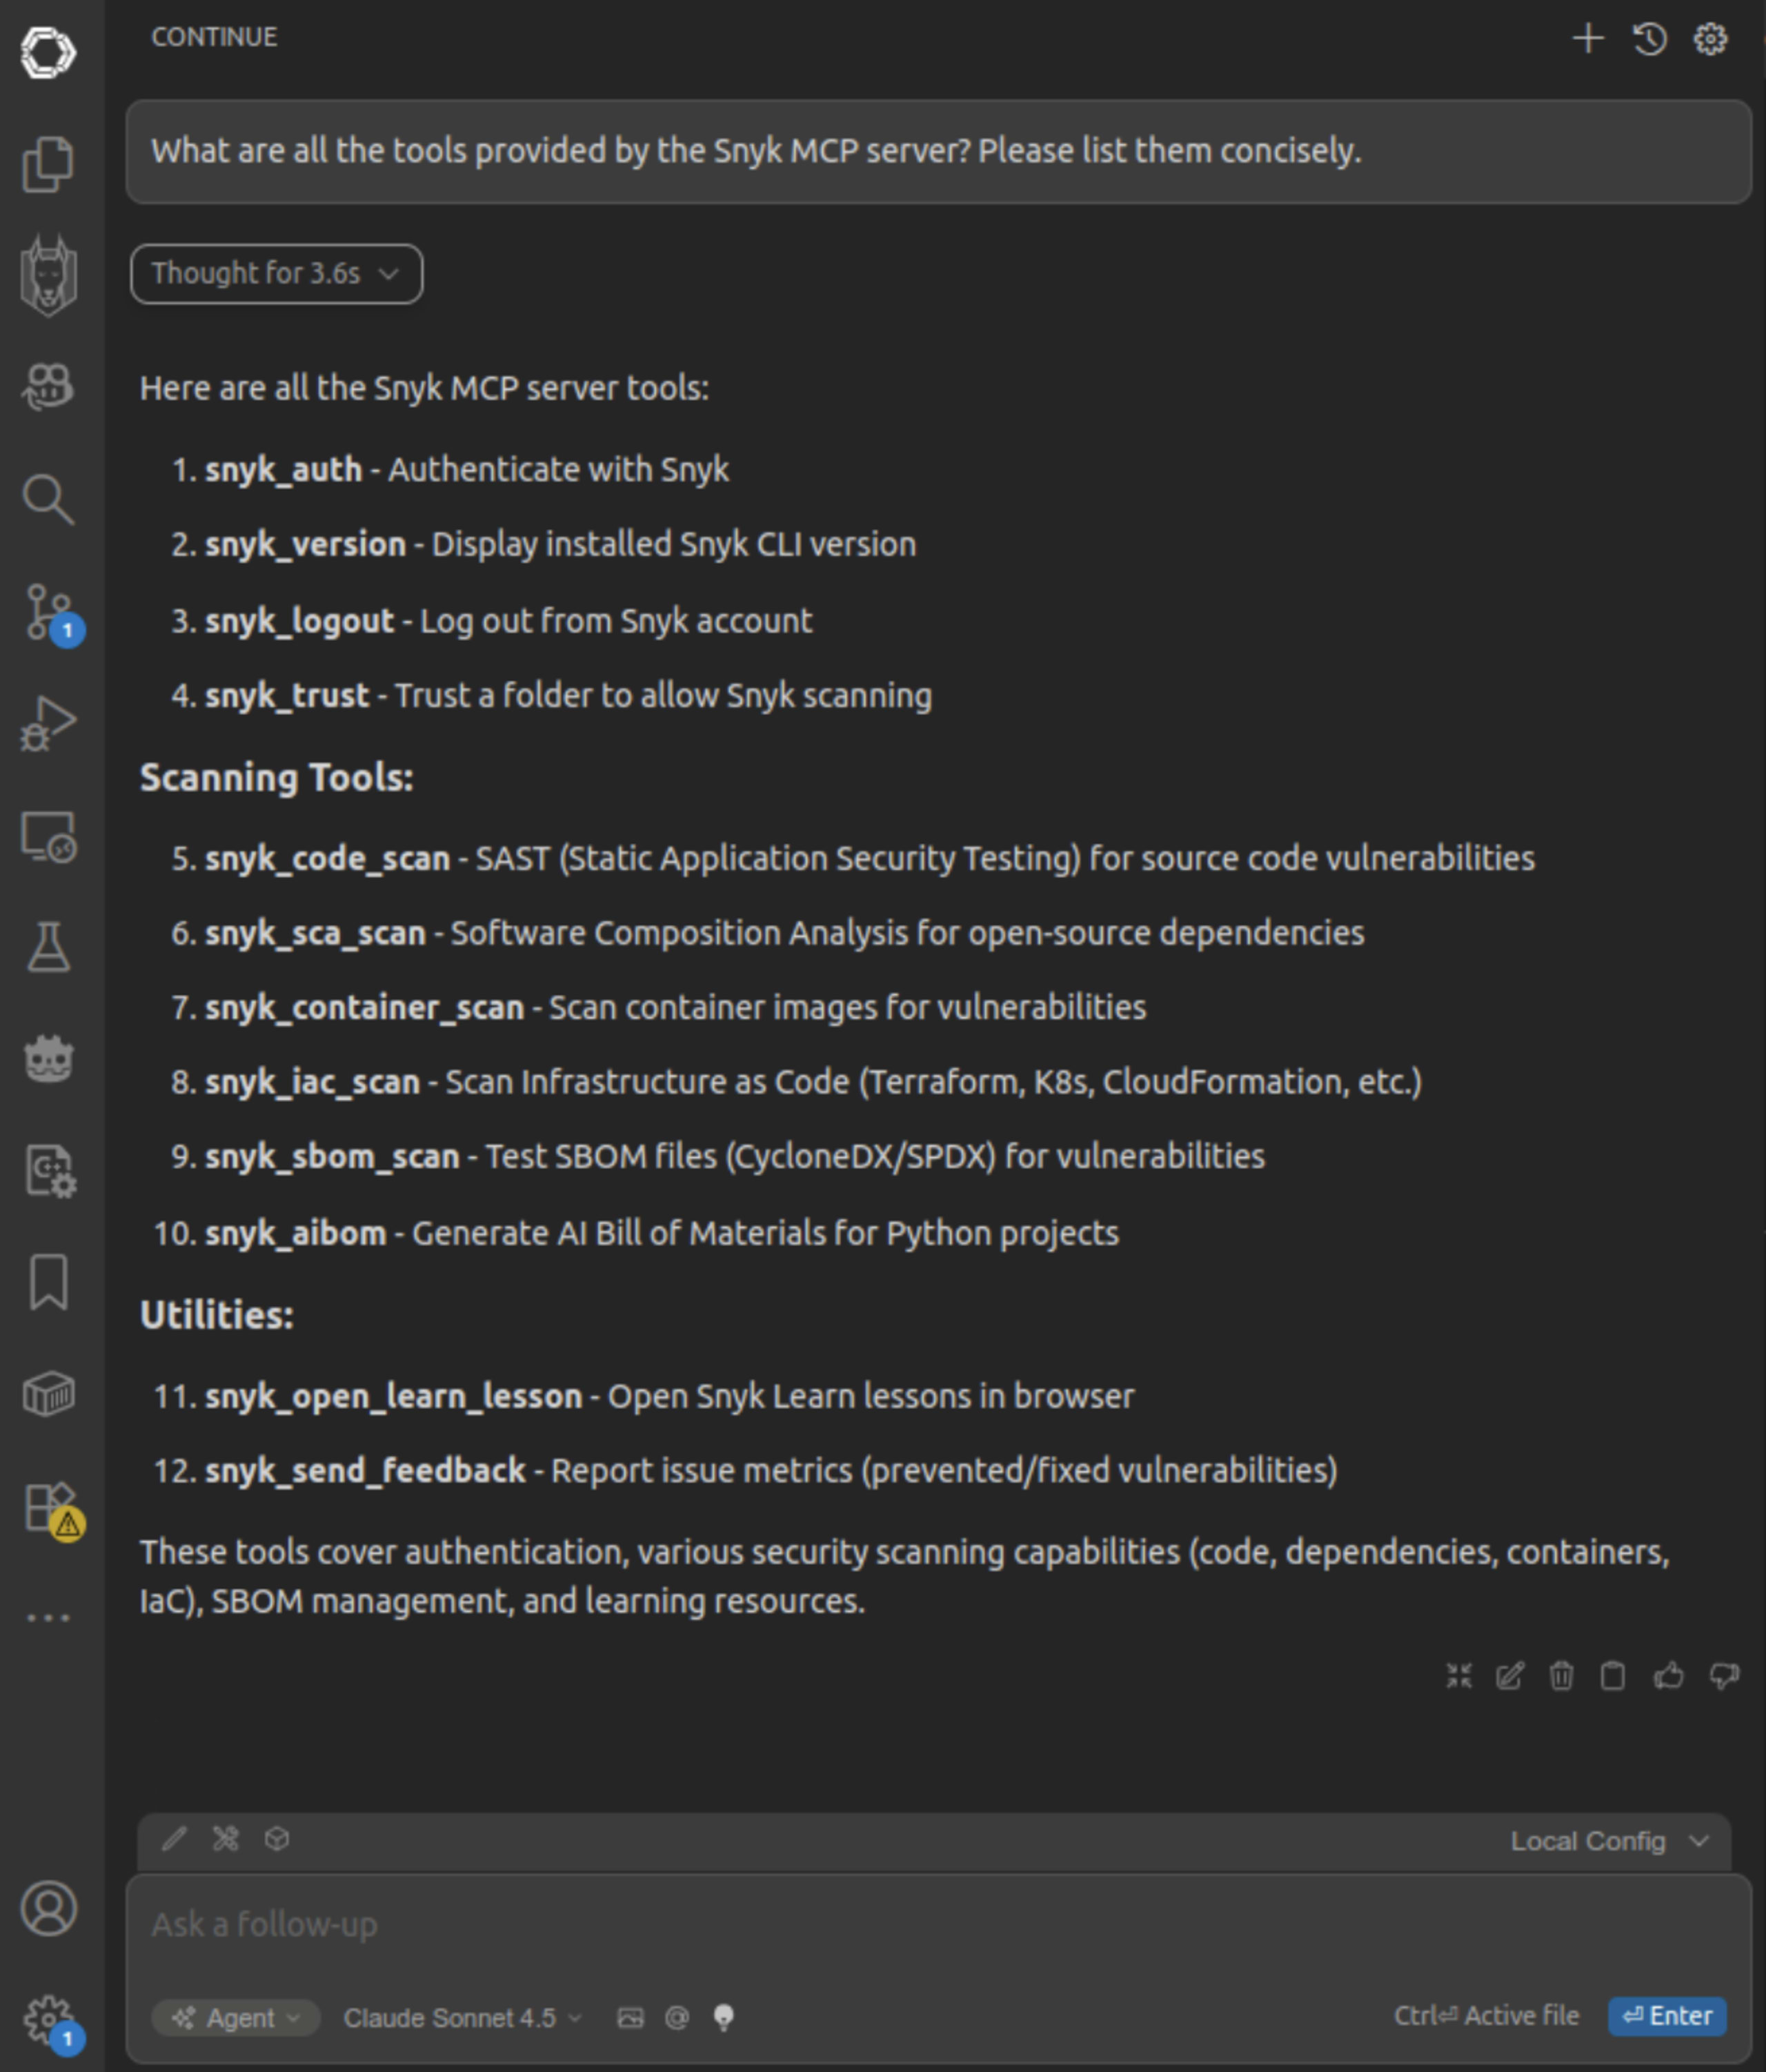
2. Verifique as ferramentas MCP: você pode perguntar ao LLM selecionado quais ferramentas estão disponíveis.
3. Confira a autenticação: no painel de chat, pergunte ao Continue: "Você pode verificar meu status de autenticação do Snyk?" O agente usará o servidor MCP do Snyk para verificar a conexão (por meio de chamadas a ferramentas MCP).
Usando Continue para detectar e corrigir vulnerabilidades automaticamente
Nesta demonstração, vamos usar o repositório pyGoat de adeyosemanputra', líder de projeto da OWASP. É uma aplicação Django intencionalmente vulnerável, criada para a educação em segurança. O projeto inclui vulnerabilidades bem documentadas de diferentes níveis de gravidade, sendo ideal para testar fluxos de análise de segurança e correção.
Análise de segurança inicial
Primeiro, vamos ver quais vulnerabilidades o Snyk detecta na base de código. Também podemos pedir ao Continue que use o servidor MCP do Snyk para analisar o projeto:
No painel de chat do Continue (Agent Mode), perguntamos:
O agente do Continue reconhece que tem acesso às ferramentas MCP do Snyk e executa a análise:
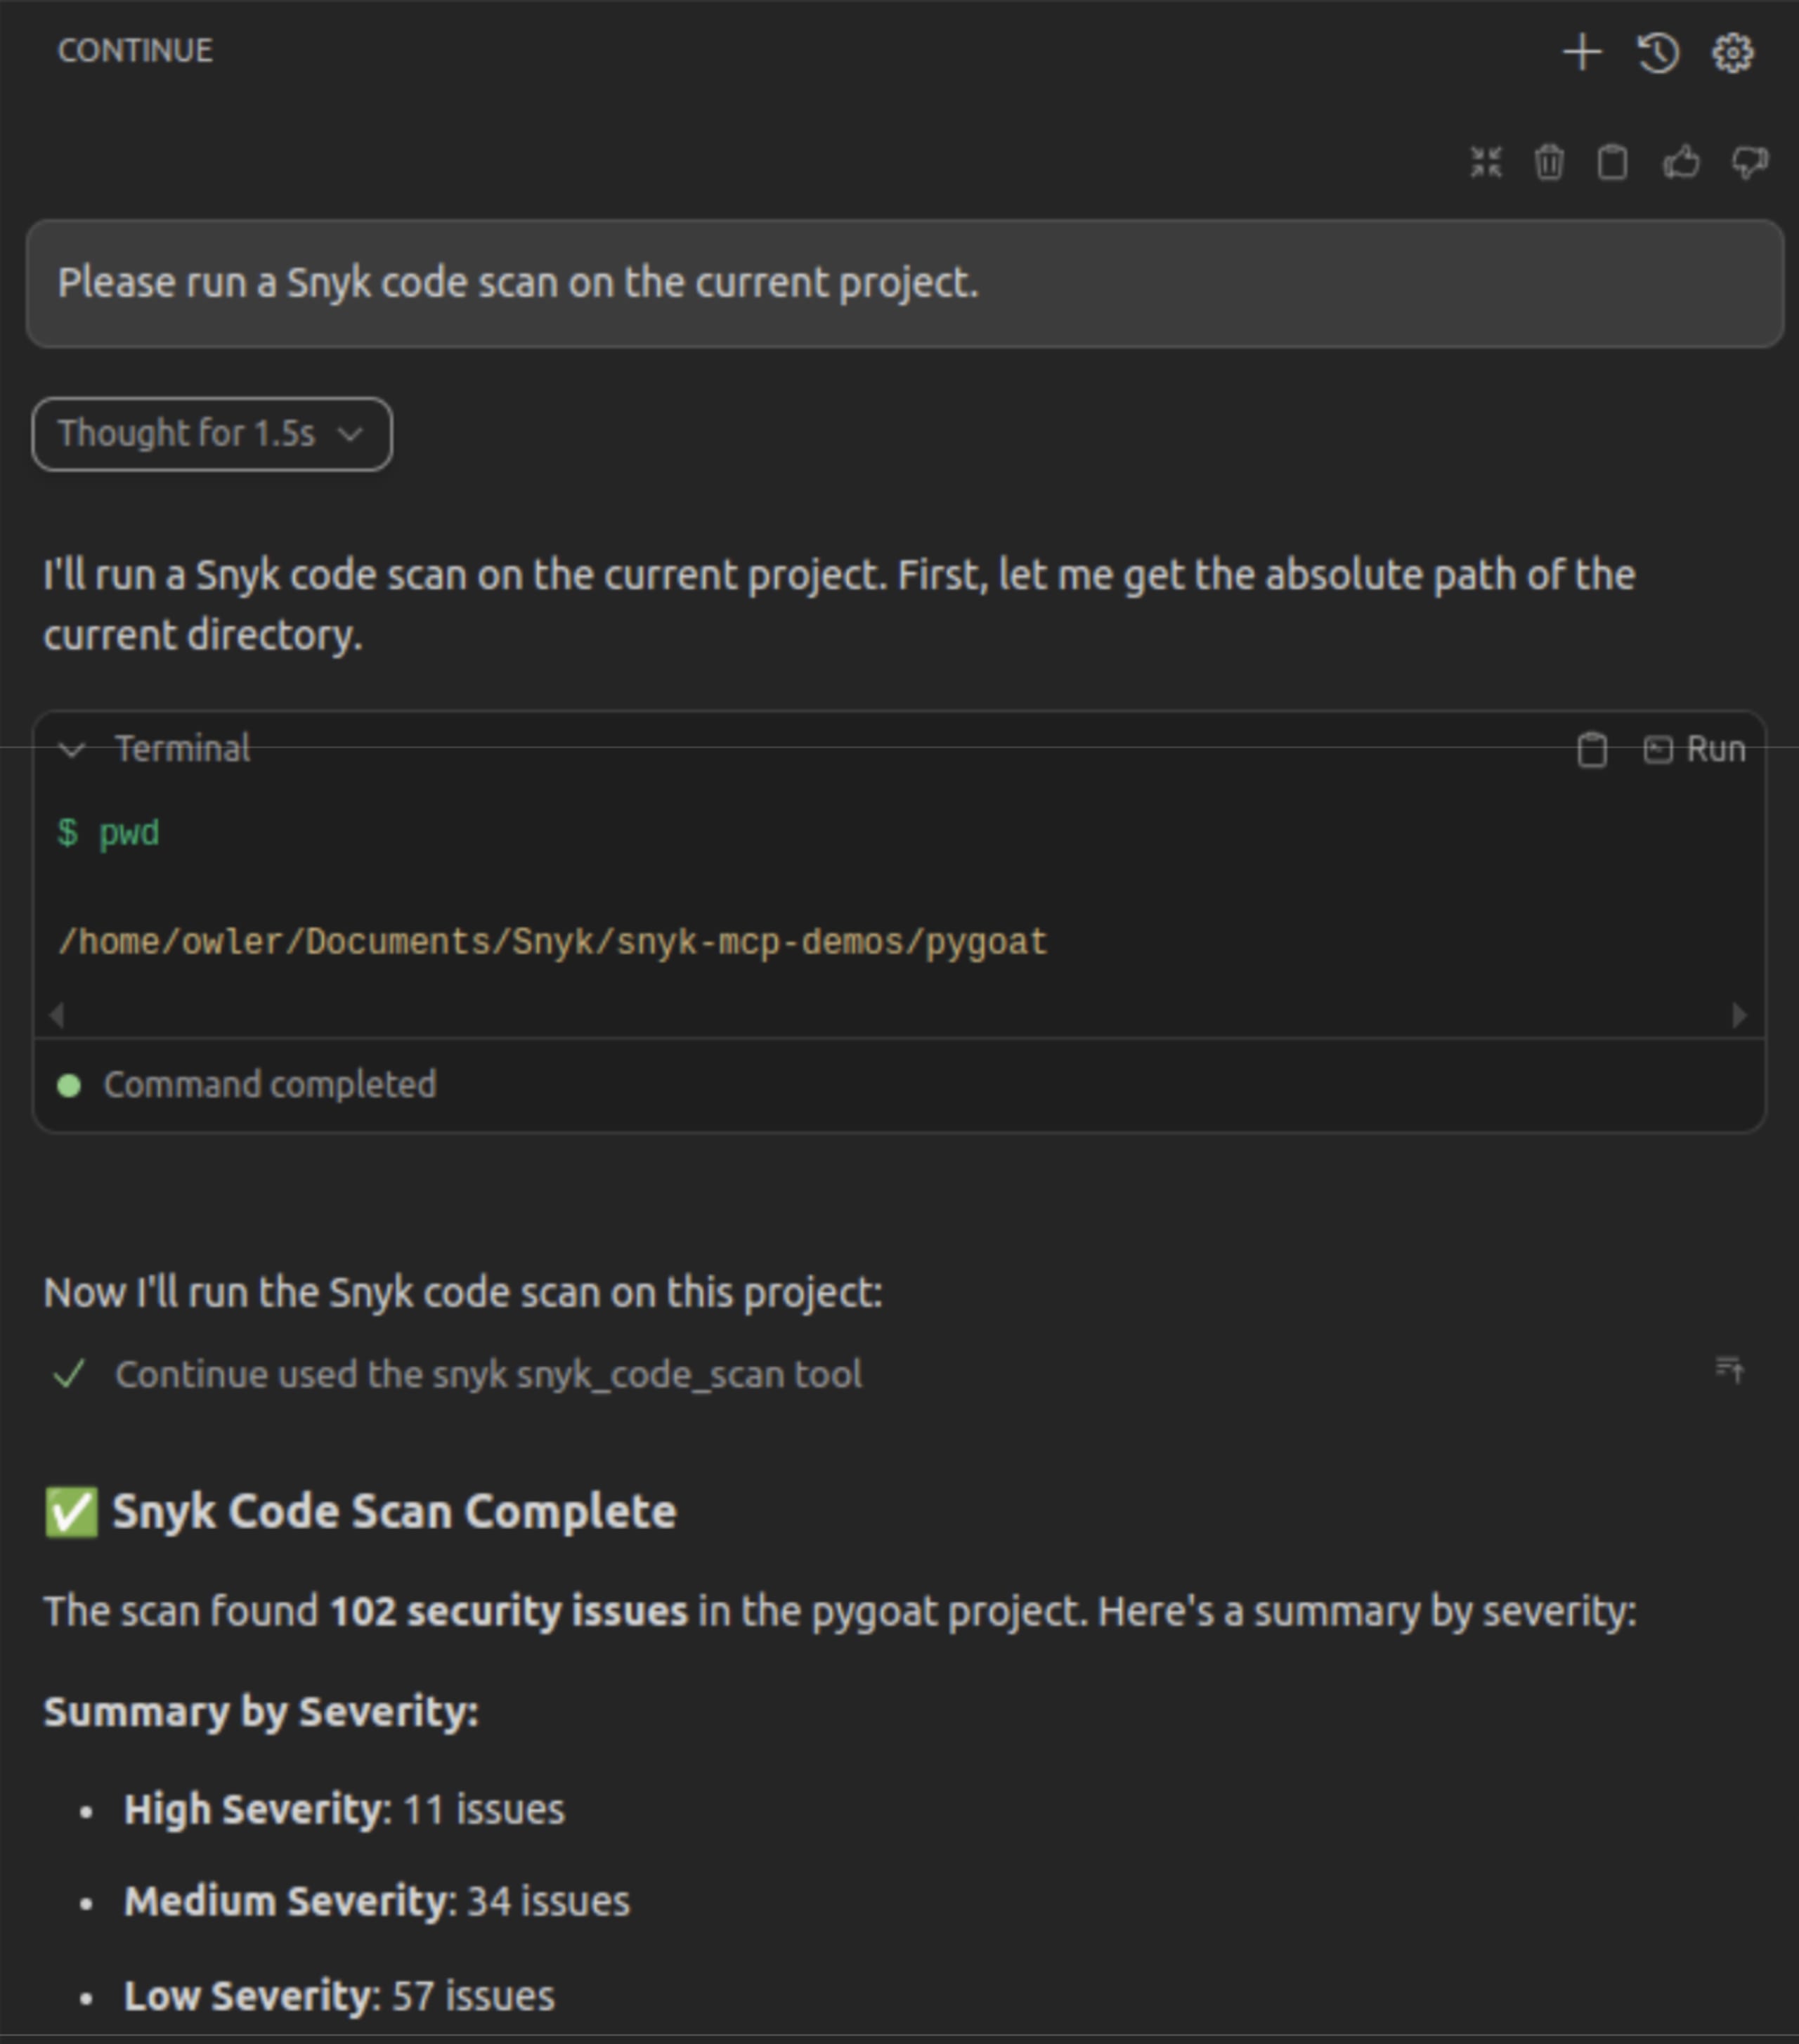
Em seguida, Continue apresenta um resumo útil das descobertas críticas:
Corrigindo uma vulnerabilidade de injeção de SQL de alta gravidade
Agora vamos pedir ao agente do Continue que corrija uma dessas vulnerabilidades prioritárias e depois faça uma nova análise para verificar a correção. Fornecemos os detalhes específicos da vulnerabilidade encontrados na análise:
O agente do Continue entra em ação com um plano claro:
Primeiro, o agente lê o código vulnerável para entender o contexto:
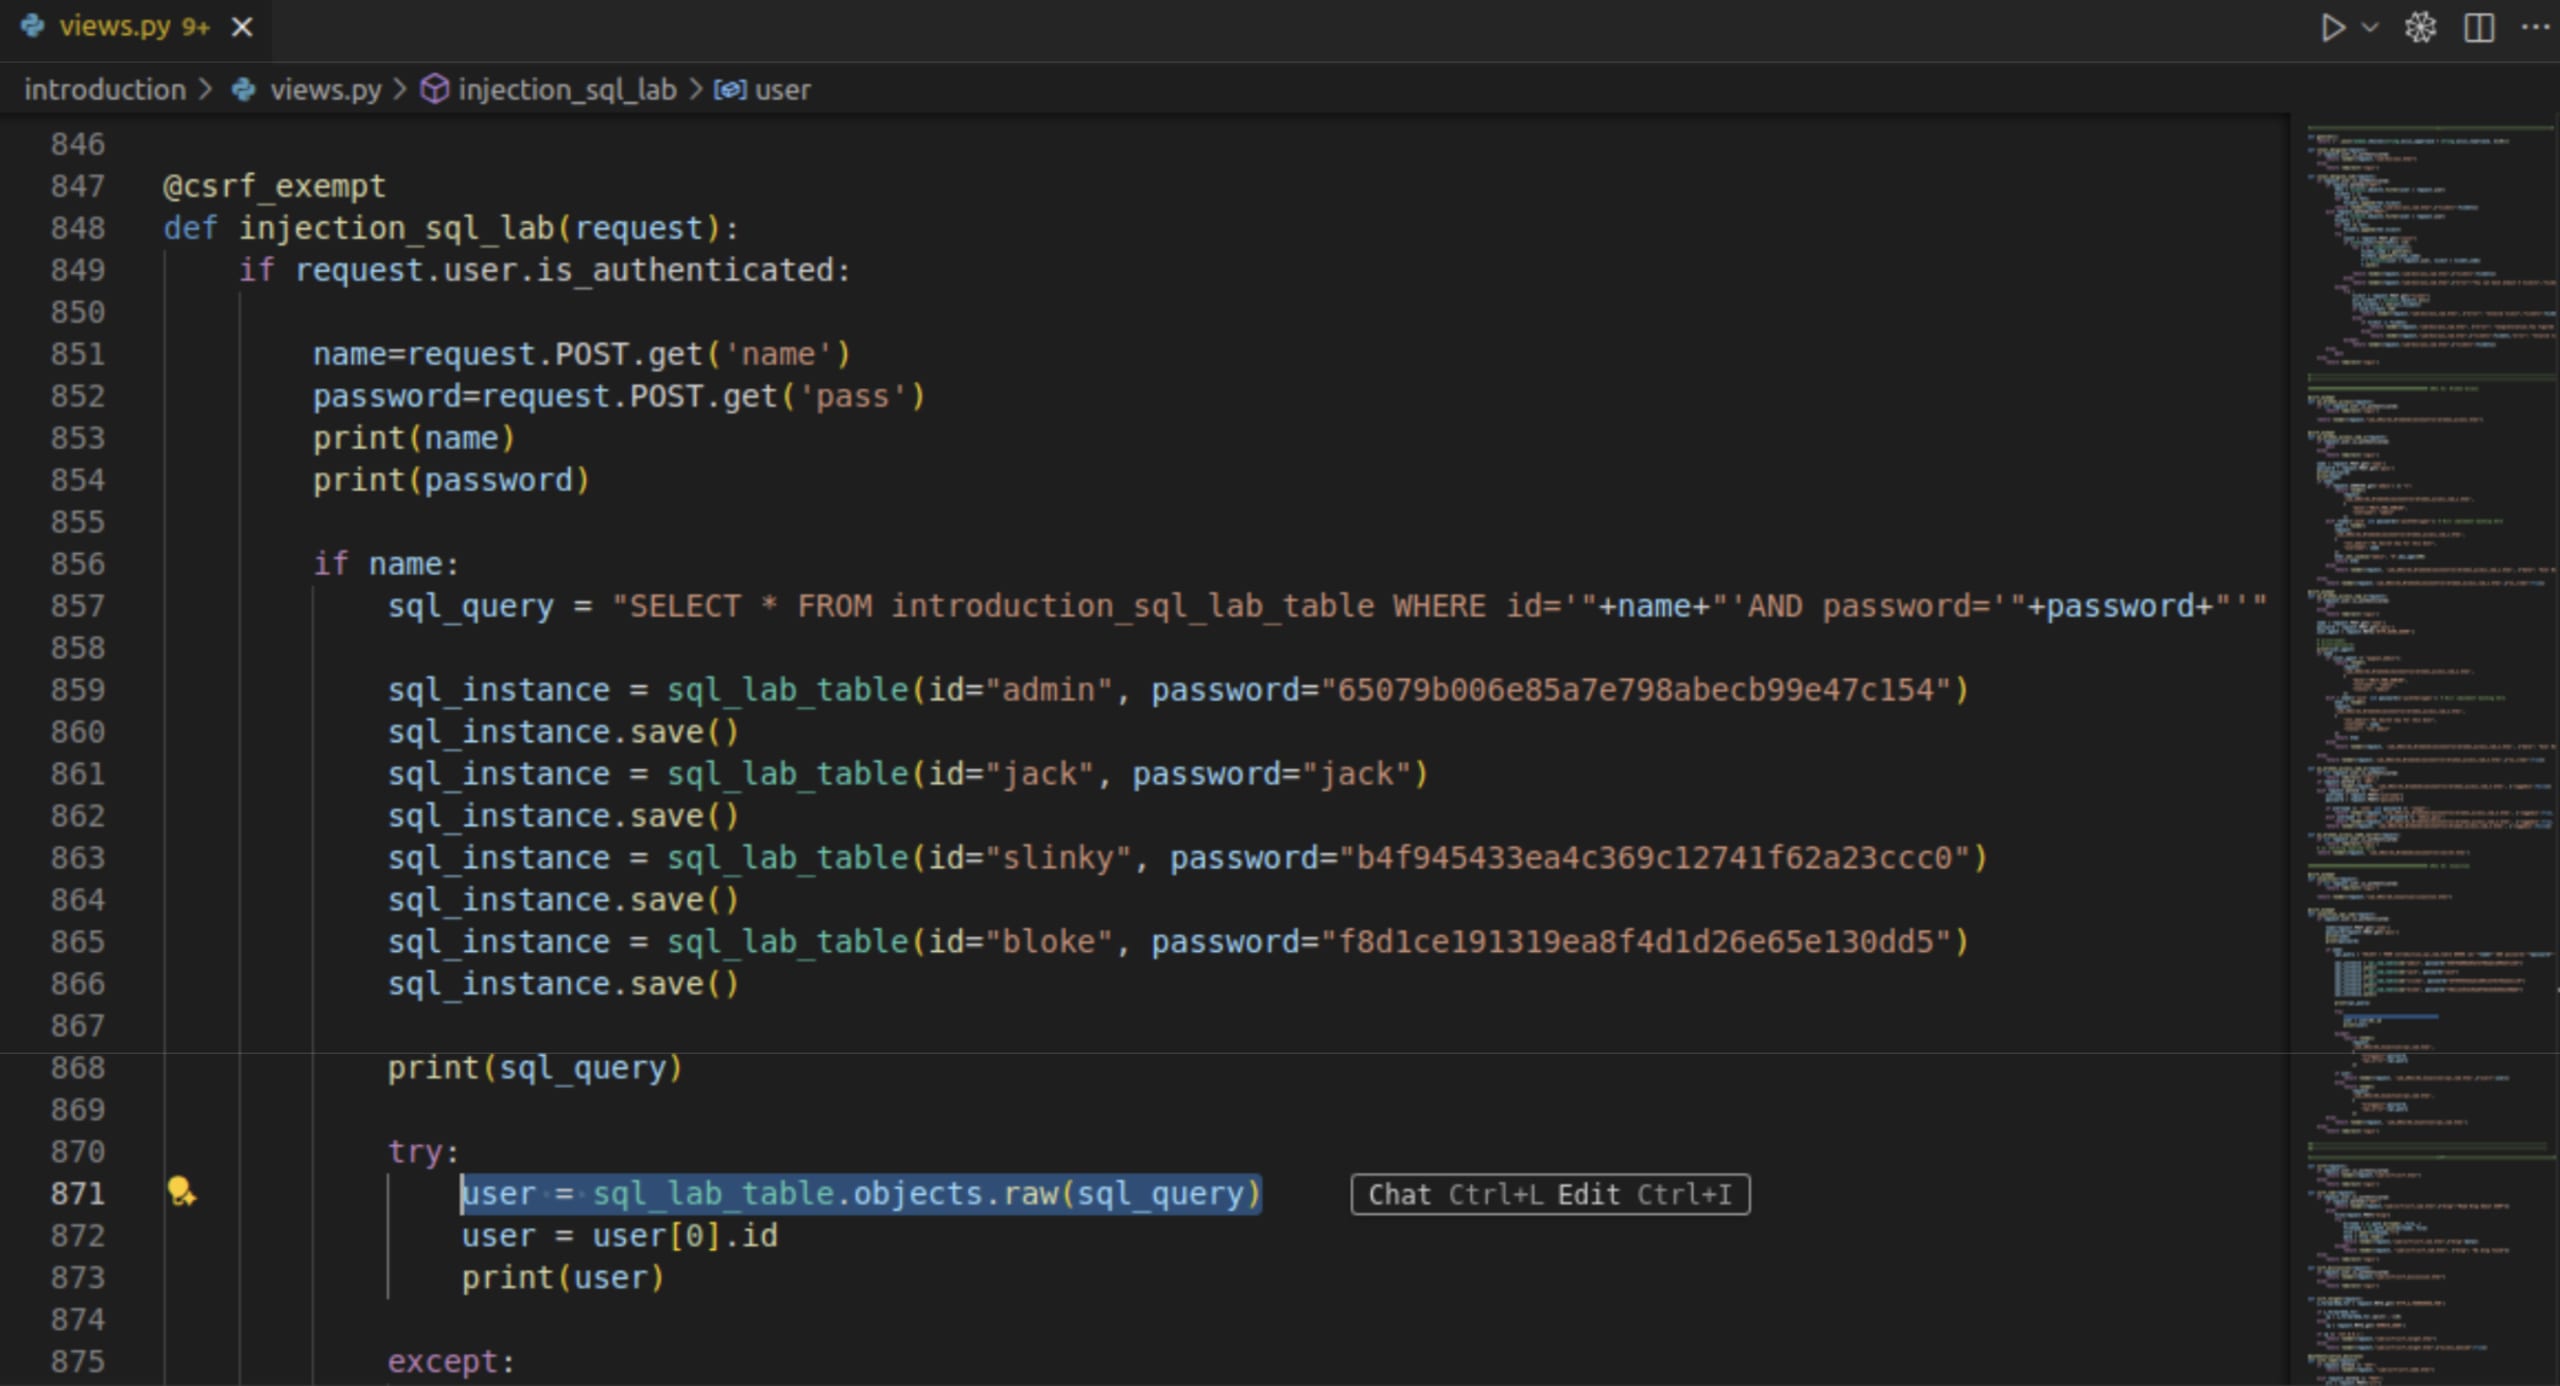
Em seguida, o agente aplica a correção usando uma consulta parametrizada:
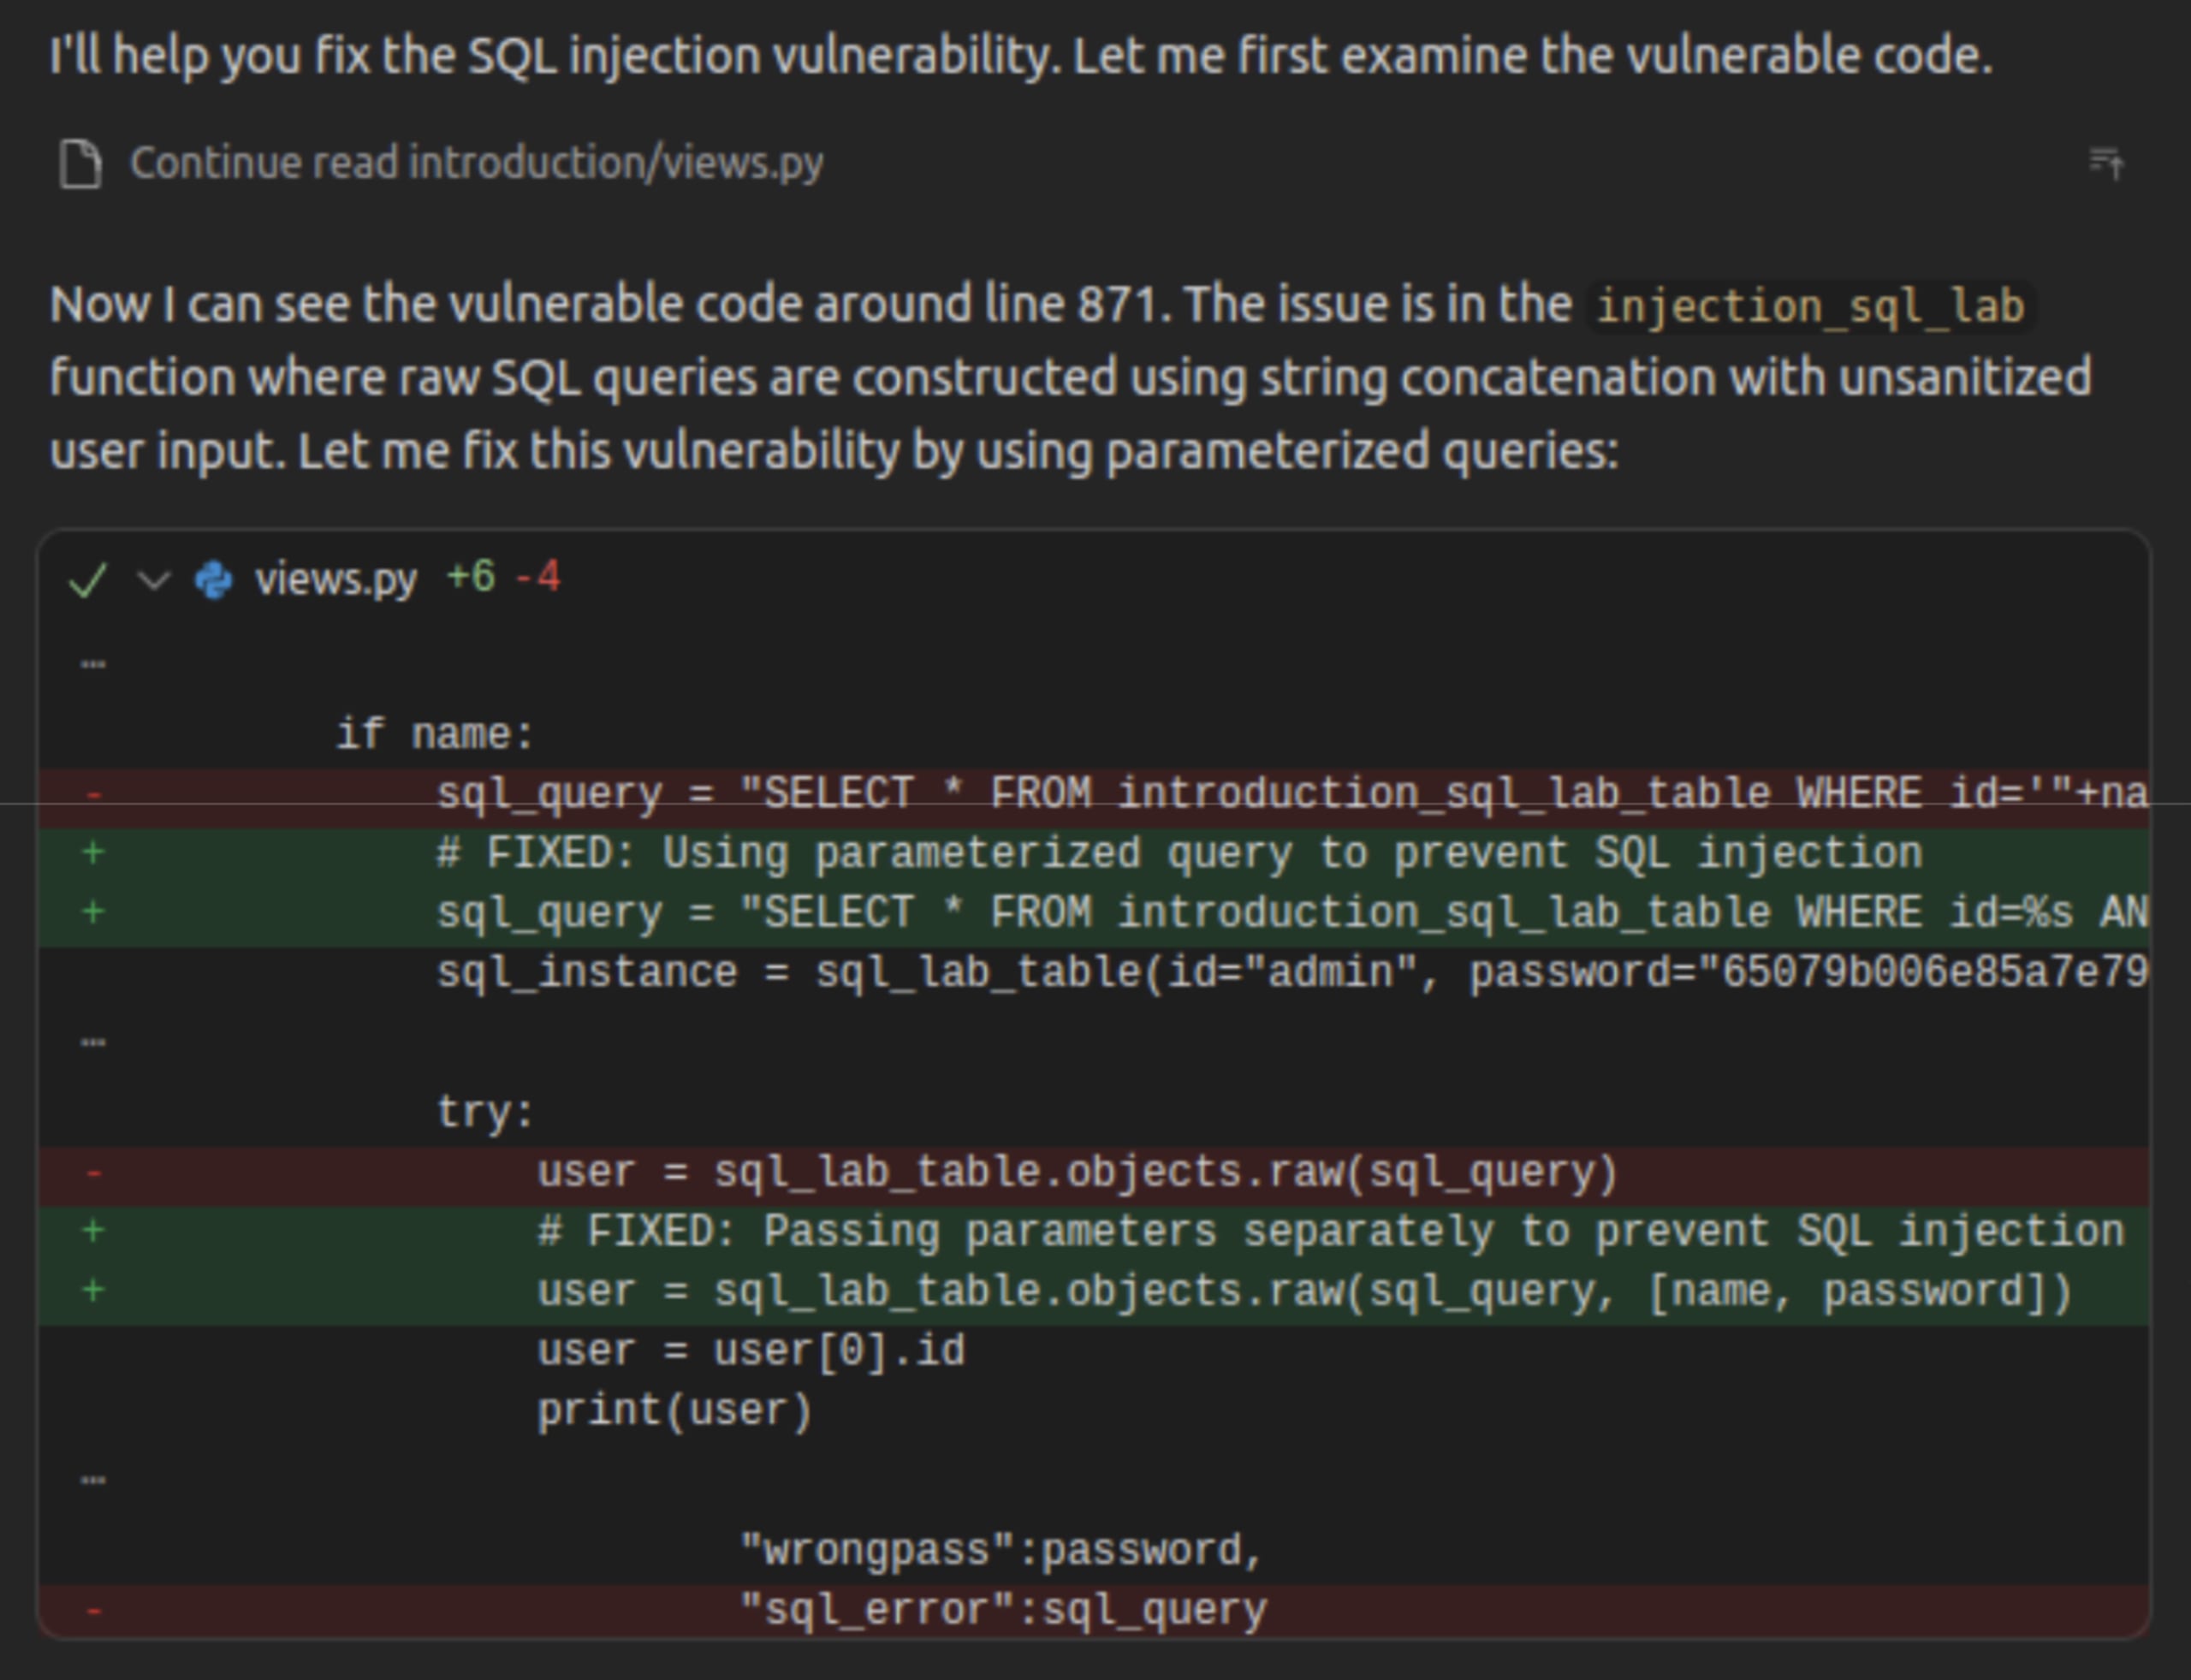
Continue explica a correção:
Verificando a correção
O agente inicia automaticamente outra análise do Snyk para verificar se a vulnerabilidade foi resolvida:
E assim termina nossa demonstração de correção de uma vulnerabilidade de segurança! 🎈
Continue Hub: colaboração em equipe e agentes compartilhados
Só para você ficar por dentro: Continue Hub é a camada de colaboração em equipe da plataforma, que oferece gerenciamento centralizado de agentes de IA personalizados. A extensão principal do Continue, que usaremos hoje, é gratuita e de código aberto, enquanto o Hub oferece vantagens adicionais para quem precisa de recursos avançados:
Plano Solo gratuito: para pessoas desenvolvedoras e projetos de código aberto, o Hub oferece três níveis de visibilidade: configurações privadas, agentes compartilhados com a equipe ou assistentes públicos que qualquer pessoa pode usar.
Agentes do Hub (gerenciados na nuvem):
Gerenciamento pela web: configure agentes em uma interface intuitiva, acessível em todas as instâncias do seu IDE
Compartilhamento com um clique: crie agentes personalizados com os padrões de programação da sua equipe e compartilhe-os com um link simples
Configuração rápida: não é preciso editar arquivos de configuração; basta selecionar suas preferências e começar a programar
Atualizações automáticas: as alterações são disponibilizadas instantaneamente para todas as pessoas da equipe
Continue CLI: agente de IA nativo do terminal
Continue CLI (cn) é um agente de programação modular e de código aberto que oferece assistência poderosa de IA diretamente no terminal. Para quem trabalha principalmente no terminal e quer automatizar tarefas no próprio ambiente, a CLI oferece todo o poder do terminal sem precisar sair da linha de comando.
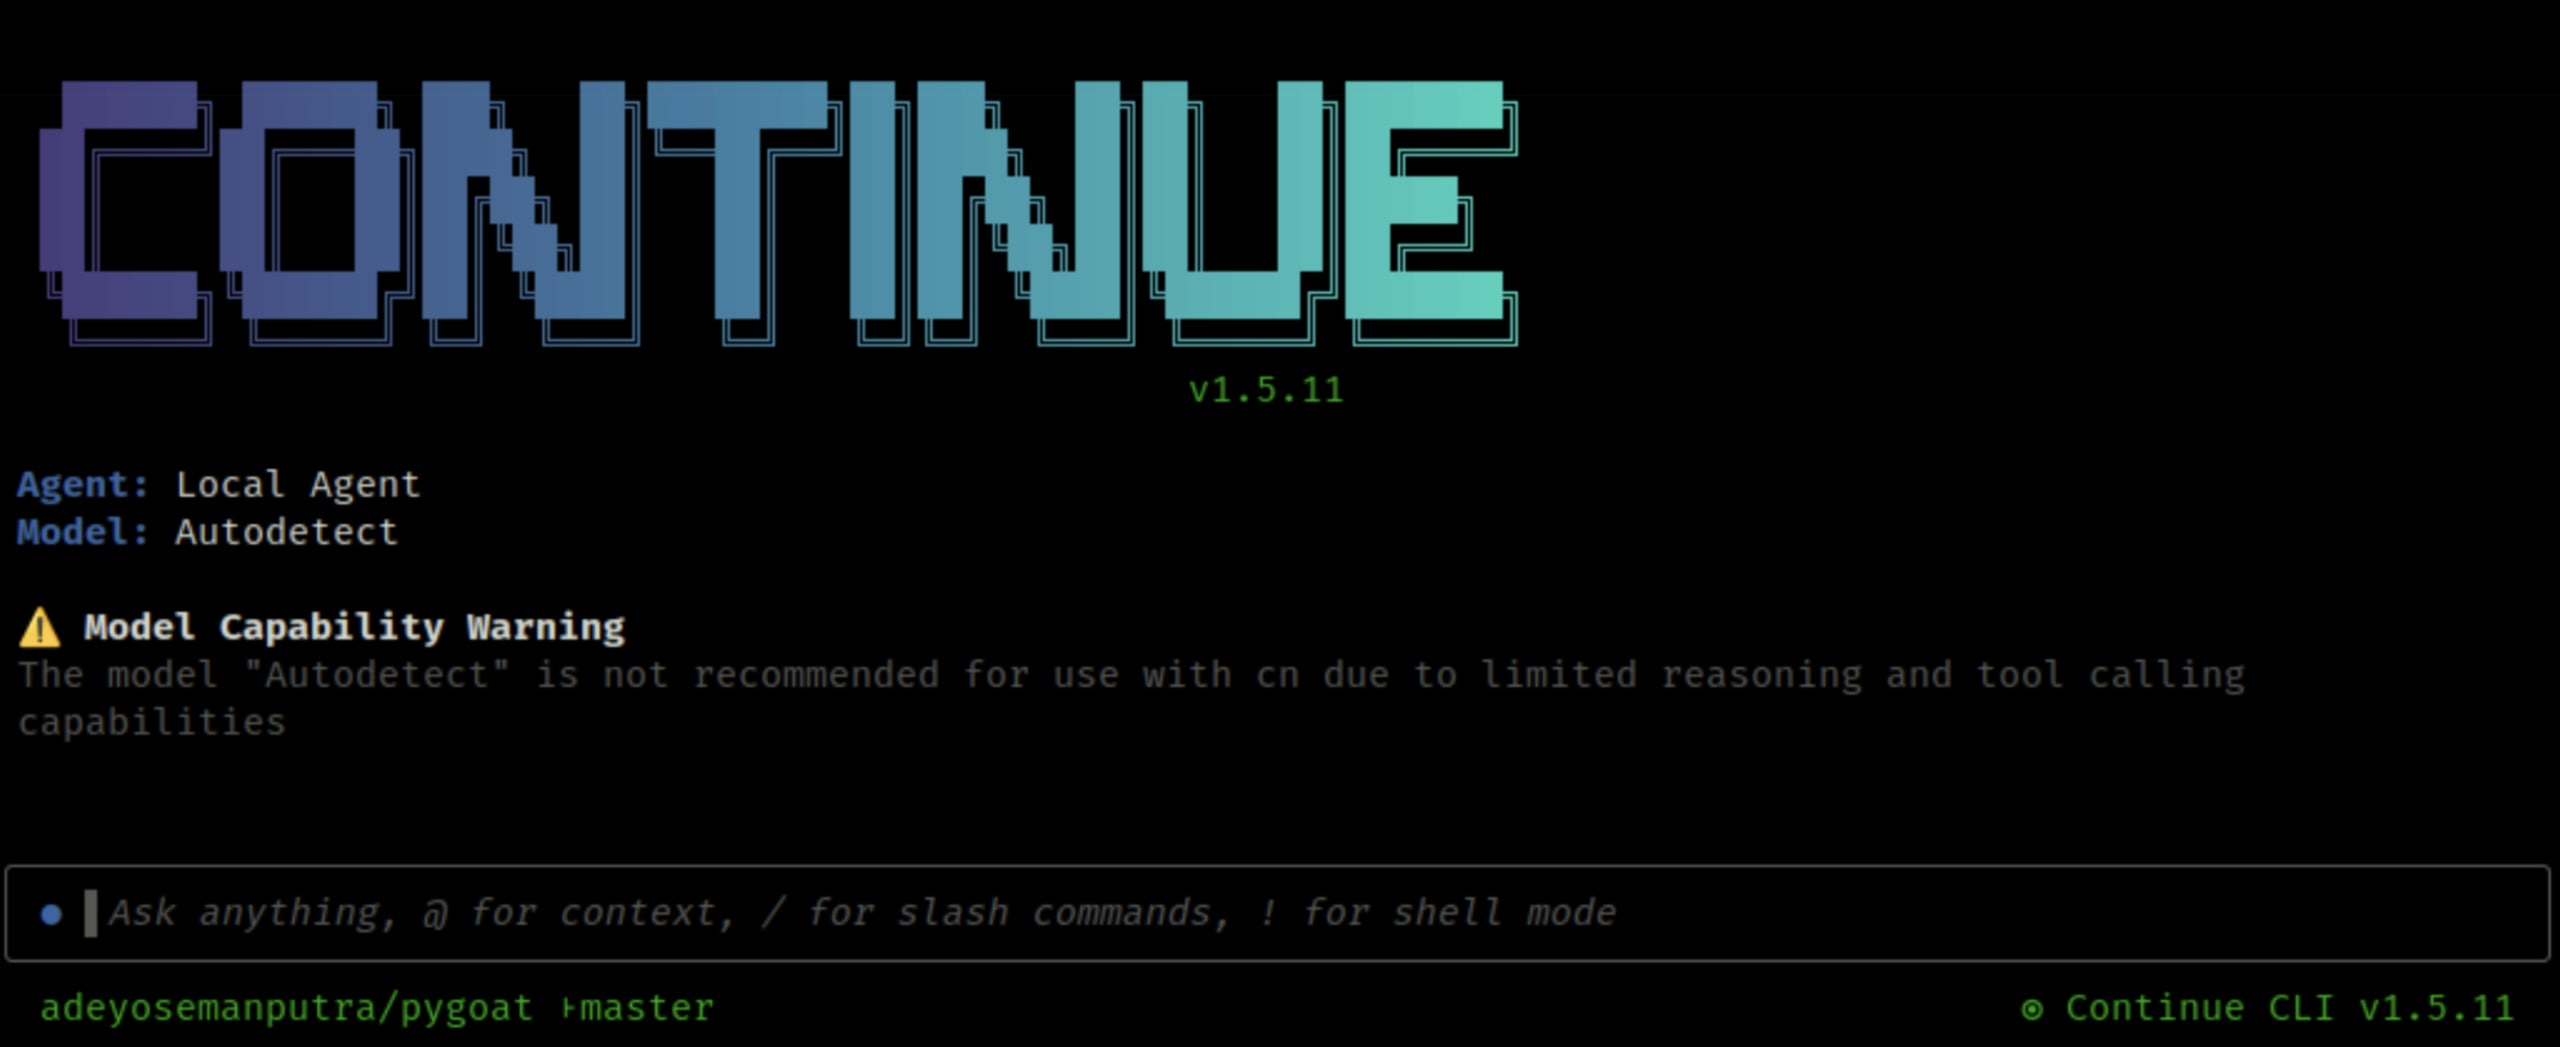
Modo interativo
No modo interativo, cn funciona como a extensão para IDE. Você pode pedir para ele:
Corrigir testes com falha
Encontrar padrões na sua base de código
Executar refatorações complexas
Desenvolver novos recursos
Executar comandos de terminal (com sua aprovação)
Use @ para fornecer o contexto de arquivos e / para executar comandos com barra, como na IDE. A CLI também inclui um modo headless, ideal para scripts no estilo Unix e até para automação de CI/CD.
A mesma configuração da IDE
A CLI usa o mesmo config.yaml das extensões para IDE. Alterne entre agentes do Hub e configurações locais usando o comando /config ou a flag --config:
O que diferencia Continue?
Como Continue se apresenta, a plataforma está estabelecendo uma “cultura de colaboração” em que quem desenvolve experimenta, cria personalizações e compartilha com a comunidade, em vez de cada pessoa criar assistentes de código fechado de forma isolada. Continue adota uma abordagem fundamentalmente diferente das alternativas de código fechado:
Código aberto e arquitetura extensível
Continue se define como “a antítese dos provedores proprietários de assistentes de IA de ‘caixa-preta’”, com uma arquitetura aberta que promove uma “cultura de colaboração”, na qual quem desenvolve pode experimentar, criar personalizações e compartilhar com a comunidade.
Examine o código-fonte: você pode revisar exatamente como o contexto do seu código é processado e compartilhado com os modelos de IA
Extensões personalizadas: crie seus próprios comandos de barra, fontes de contexto, mensagens de sistema padronizadas e ferramentas
Contribuições da comunidade: aproveite e contribua para um ecossistema crescente de extensões e configurações
Flexibilidade para escolher modelos e liberdade do aprisionamento a fornecedores
Continue é compatível com qualquer modelo, permitindo que você escolha o que melhor atende às suas necessidades: de OpenAI, Claude e Mixtral a LLaMA local, por meio do OpenRouter, Ollama ou APIs personalizadas. Isso evita o aprisionamento a fornecedores e permite uma expansão flexível e econômica. Você também pode:
Combinar modelos: usar modelos Claude Sonnet em tarefas que exigem raciocínio complexo e manter modelos locais para conclusões do dia a dia
Trocar de modelo durante a conversa conforme suas necessidades
Estrutura de custos: Continue é totalmente de código aberto e gratuito, sem taxas de licença. Você só terá custos se optar por APIs pagas de modelos externos, mas também pode implementar seus próprios modelos e evitar esses custos.
Integração com a IDE, não substituição
Ao contrário do Cursor (uma bifurcação do VS Code) ou do Windsurf (uma IDE separada), Continue funciona como uma extensão leve que se integra aos fluxos de trabalho existentes. Isso significa:
Manter sua configuração atual do VS Code ou JetBrains, com todos os ajustes e extensões que você já conhece
Nenhuma curva de aprendizado para uma nova IDE
Compatibilidade com seus atalhos de teclado e personalizações atuais
Adoção mais simples: instale e comece a usar em poucos minutos
Próximos passos com Continue e Snyk
Com a adoção do MCP crescendo e mais ferramentas de segurança desenvolvendo servidores MCP, podemos imaginar agentes de IA que:
Além de corrigir vulnerabilidades, geram testes de segurança abrangentes para evitar regressões
Atualizam a documentação automaticamente para refletir correções de segurança e padrões de programação segura
Criam tickets detalhados para a análise manual de problemas complexos de segurança que exigem avaliação humana
Integração com pipelines de CI/CD para fornecer feedback de segurança antes da mesclagem do código.
Executam varreduras de segurança automatizadas pelo Continue CLI em tarefas agendadas ou fluxos de trabalho acionados por eventos
A natureza modular da arquitetura do Continue e do protocolo MCP permite que esses recursos evoluam de forma independente e continuem interoperáveis. Assim, a segurança se torna um processo contínuo e automatizado, em vez de uma etapa isolada.
Como começar
Para equipes que querem implementar fluxos de trabalho semelhantes, a configuração é simples (TL;DR):
1. Instale o Continue pela VS Code Marketplace ou pelo repositório de plugins do JetBrains.
2. Configure o modelo de sua preferência (local, pelo Ollama, ou na nuvem, pela OpenAI/Anthropic etc.)
3. Opcional: instale o Continue CLI para integração com o terminal e CI/CD.
4. Adicione o servidor MCP da Snyk usando a configuração YAML exibida acima ou obtenha-a no workshop-in-a-box.
5. Autentique-se na Snyk usando snyk auth.
6. Ative o Agent Mode no Continue para acessar as ferramentas MCP.
7. Comece a detectar e corrigir vulnerabilidades diretamente no seu fluxo de trabalho.
Os LLMs se destacam ao lidar com correções rotineiras e conhecidas (como injeção de SQL, XSS e segredos codificados no código), enquanto as pessoas se concentram nos novos desafios de segurança que exigem criatividade na resolução de problemas e visão arquitetural. Com Continue e Snyk MCP, a segurança é antecipada: deixa de ser um gargalo e passa a fazer parte do fluxo de desenvolvimento.
Saiba mais hoje sobre a parceria entre Snyk e Continue.
Inove com IA. Com segurança.
Saiba como o Snyk Studio ajuda você a proteger o fluxo de desenvolvimento impulsionado por IA.