« Cela nous a vraiment aidés à avoir une vision claire de notre surface d’attaque et à définir la feuille de route de la sécurité de l’IA au sein de l’entreprise. » - Gabriel Tobar Brolo, ingénieur senior en sécurité, Yalo
Votre surface d’attaque liée à l’IA s’étend. Votre conseil d’administration veut en savoir plus.
Le rapport Snyk’s 2026 State of Agentic Adoption révèle qu’une équipe d’ingénierie sur trois découvre dans sa base de code des composants d’« IA fantôme », comme des serveurs MCP et des modèles non approuvés, dont la direction ignorait l’existence. Savez-vous réellement quels éléments d’IA se trouvent dans votre base de code ?

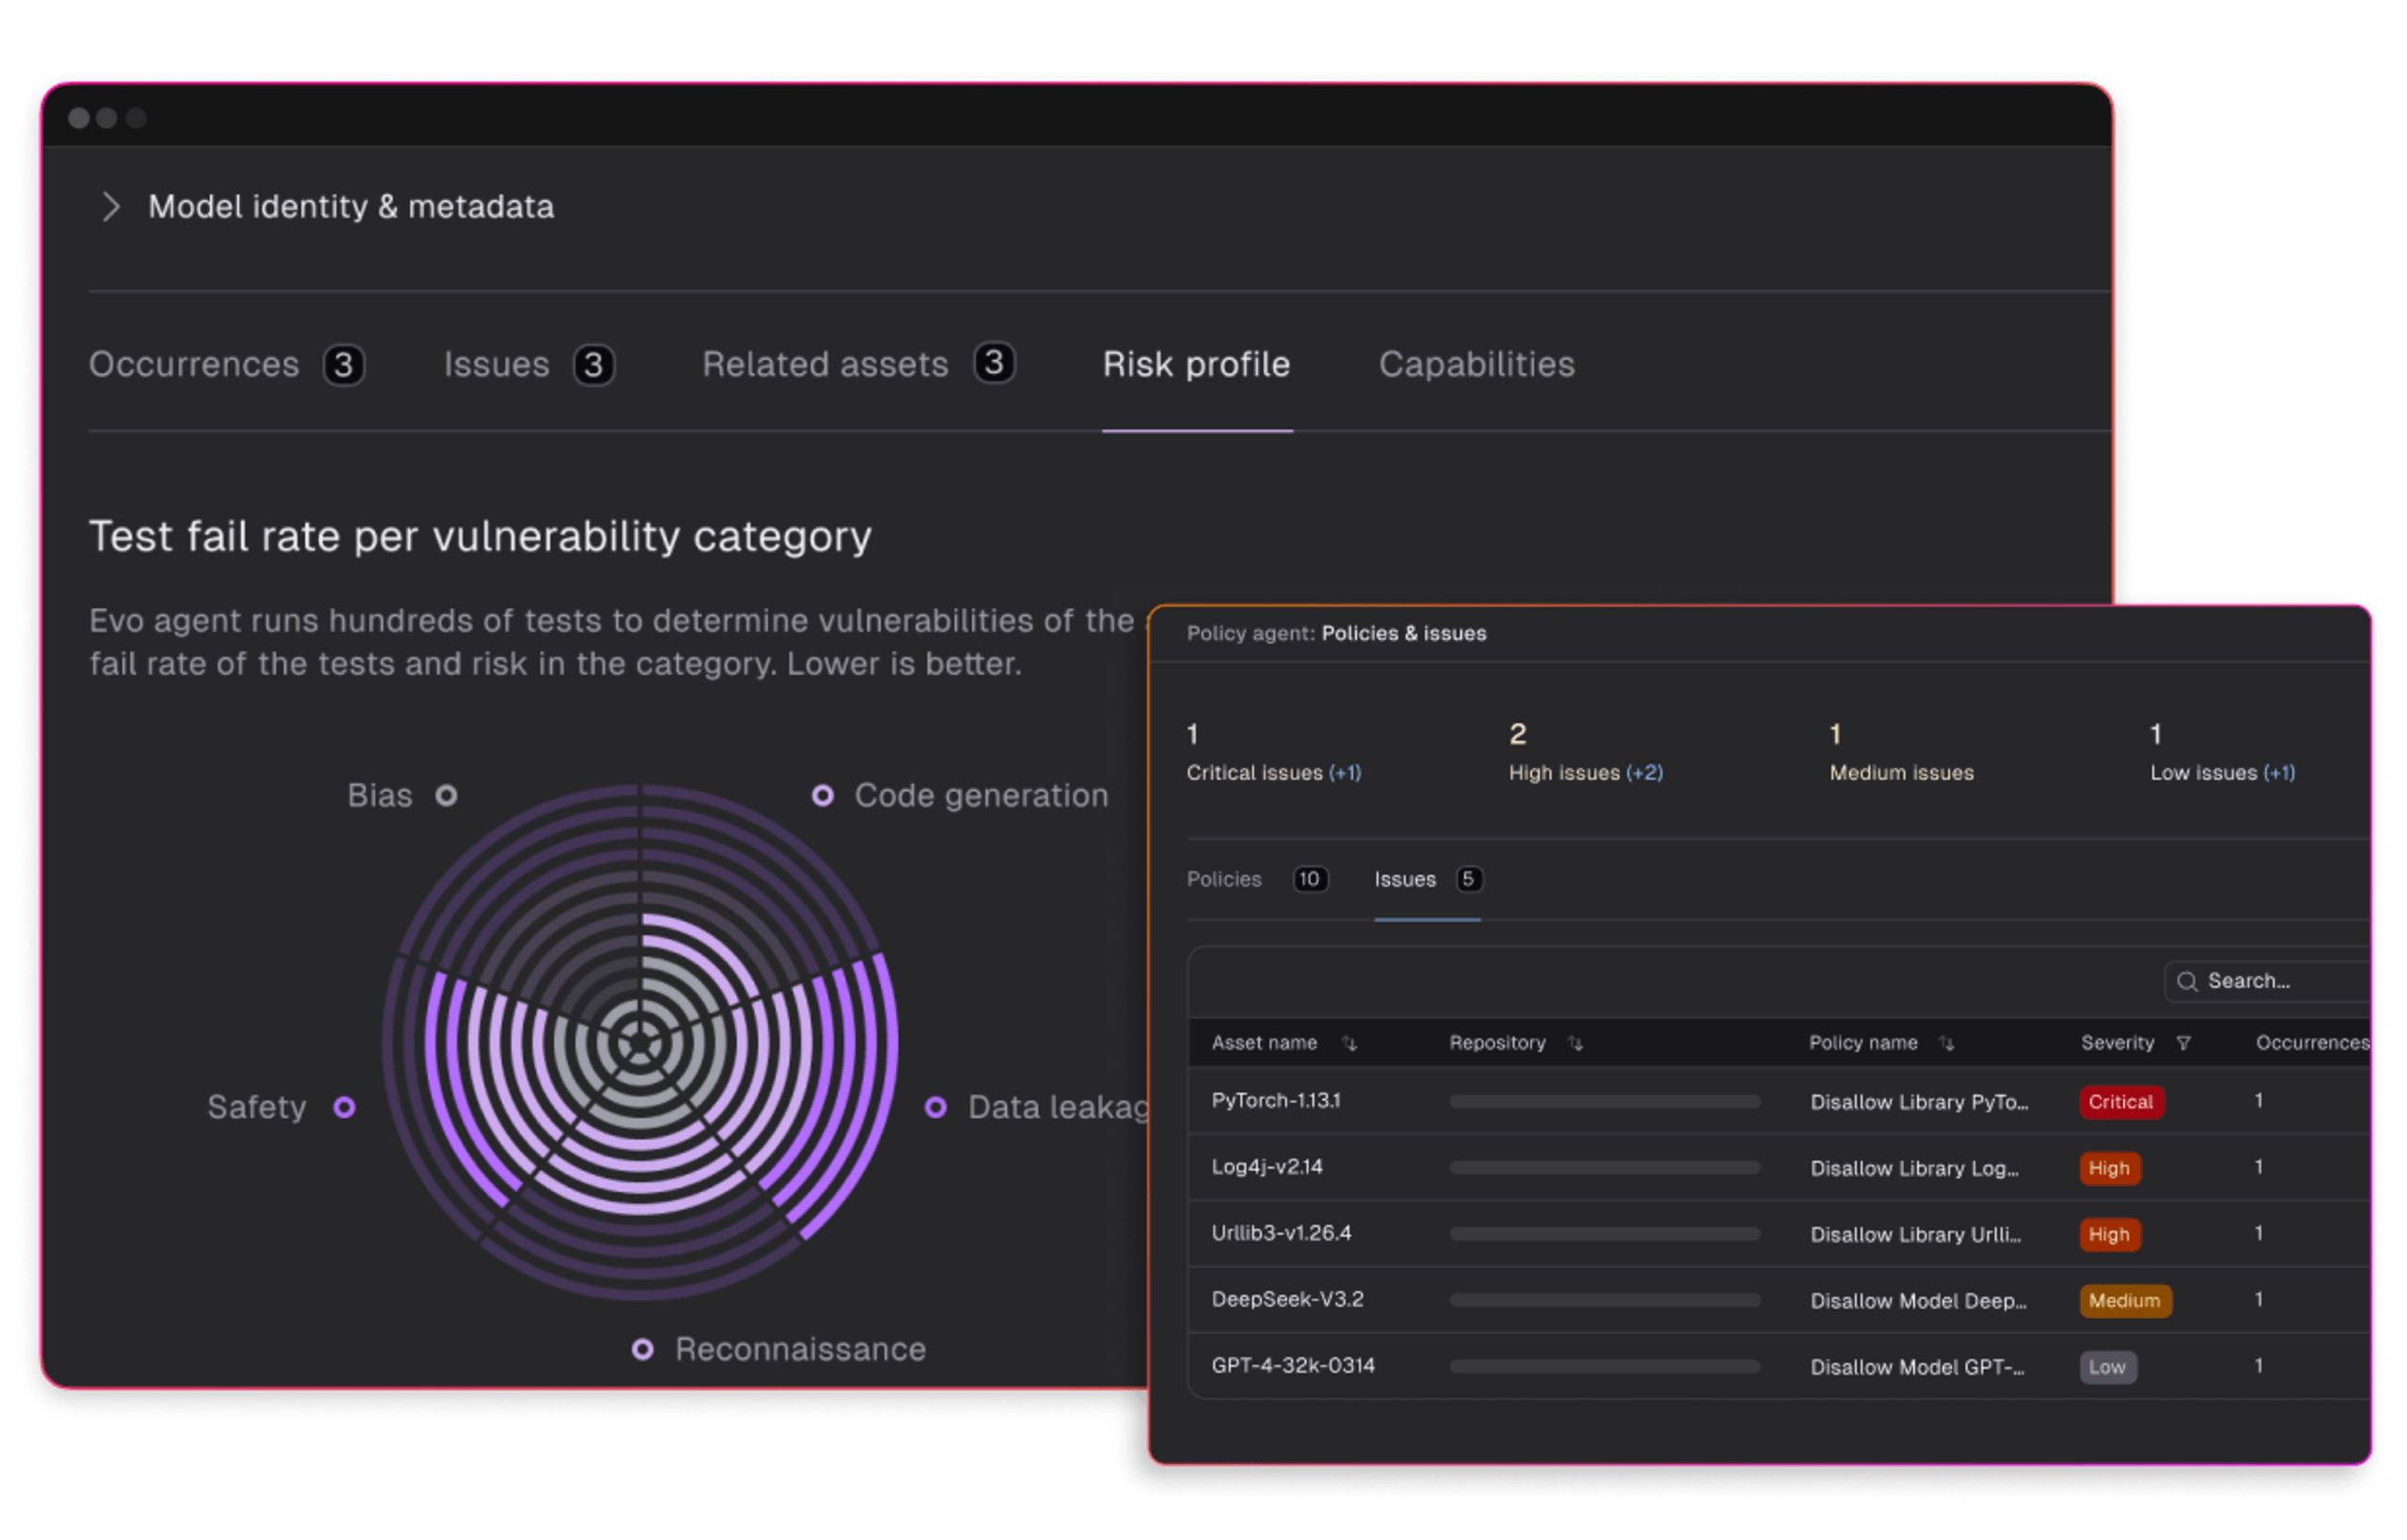
Evo AI-SPM : découvrez les actifs d’IA, hiérarchisez les risques et unifiez les politiques
Evo AI Security Posture Management (AI‑SPM) offre aux responsables de la sécurité et de l’ingénierie une vue unifiée et en temps réel de votre inventaire d’actifs d’IA, avec des scores de risque et des politiques intégrés, pour combler le manque de visibilité.

La vision « uniquement centrée sur les modèles » constitue un risque fiduciaire
La plupart des équipes de sécurité rendent compte des modèles qu’elles ont achetés. Pourtant, près des deux tiers de vos risques se cachent sous la surface, dans les outils agentiques, les plug-ins et les pipelines de données auxquels vos collaborateurs se connectent au quotidien.
Si vous ne gouvernez pas cette empreinte multipliée par près de 3, vous ne gouvernez pas l’IA.

Cadre d’évaluation des outils de sécurité de l’IA
Un guide stratégique pour les RSSI
Ne vous contentez plus de rendre compte des modèles que vous avez achetés : prenez en charge la gouvernance de tout l’écosystème dont votre conseil d’administration est réellement juridiquement responsable. Téléchargez le guide pour :
Cartographier les surfaces d’attaque agentiques cachées
Standardiser les rapports sur les nomenclatures de l’IA (AI-BOM)
Aligner votre feuille de route en matière d’IA sur les normes réglementaires mondiales
Évaluation de la préparation et des risques liés à l’IA agentique
Quel est le niveau de maturité de votre programme de sécurité de l’IA ? Découvrez où se situe votre organisation sur la courbe de préparation à l’IA.
Répondez à ce questionnaire pour évaluer votre posture de sécurité de l’IA, identifier les principales lacunes et découvrir des mesures concrètes pour renforcer la préparation de votre organisation à l’IA agentique grâce à la gouvernance.