Configurez Kubernetes en toute sécurité avec Snyk
18 novembre 2019
0 minutes de lectureLa semaine dernière, nous avons lancé Snyk Container et aujourd’hui, nous avons une excellente nouvelle pour lui faire suite. Nous lançons une version bêta d’une nouvelle fonctionnalité Snyk qui vous aide à détecter et à corriger les problèmes de votre configuration Kubernetes dans le cadre de votre processus de développement.
Le défi de la configuration
Comme nous l’avons expliqué dans l’article De la sécurité des images à celle des charges de travail, la configuration est à la fois :
un enjeu qui passe des équipes d’exploitation aux équipes de développement ; et
une source potentielle de problèmes de sécurité, ou un moyen de faciliter l’exploitation des vulnérabilités.
Dans le même temps, la plupart des outils conçus pour résoudre ce problème ne tiennent pas compte des workflows de développement modernes. Ils peuvent vous aider à détecter les problèmes en production, mais qu’en est-il de leur correction ? Ou de leur détection avant le déploiement des modifications ? Kubernetes en est un bon exemple. Kubernetes est une plateforme puissante, mais cette puissance s’accompagne d’une certaine complexité. Son API comprend de nombreux objets, chacun doté de nombreuses propriétés. Trop souvent, les développeurs gèrent tout cela manuellement dans des fichiers YAML. En tant que plateforme généraliste, Kubernetes n’offre pas non plus les paramètres par défaut les plus sécurisés. Il est facile d’oublier de définir toutes les propriétés de sécurité, à chaque fois.
Détecter automatiquement les problèmes de configuration dans Snyk
À ses débuts, Snyk se concentrait sur les fichiers manifestes de packages, comme project.json, pom.xml ou requirements.txt. Snyk s’intègre à votre système de gestion de code source, comme GitHub ou GitLab, pour détecter ces fichiers manifestes et vous aider à sécuriser vos applications. Avec la nouvelle fonctionnalité bêta que nous lançons aujourd’hui, nous détecterons également les fichiers de configuration Kubernetes dans vos dépôts. Lorsqu’un fichier de configuration Kubernetes est détecté, nous l’analysons pour repérer les problèmes de configuration courants et les signaler dans Snyk.
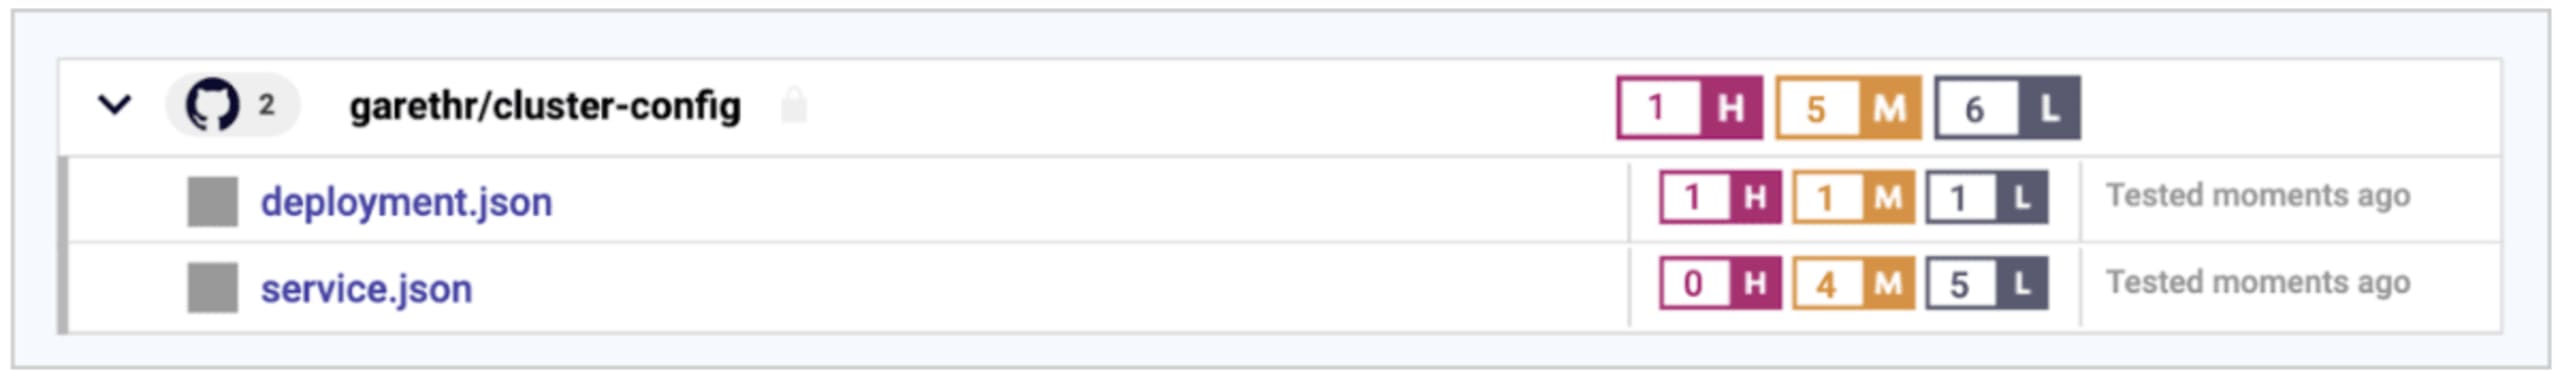
Que vous disposiez d’un seul dépôt regroupant toutes vos configurations ou qu’elles soient réparties entre plusieurs dépôts, nous pouvons détecter notamment les conteneurs qui s’exécutent en tant que root, l’absence de limites de processeur ou de mémoire, les systèmes de fichiers lisibles et bien plus encore. Nous élargirons également la liste des vérifications au fil du temps.
Corriger les problèmes avec des pull requests
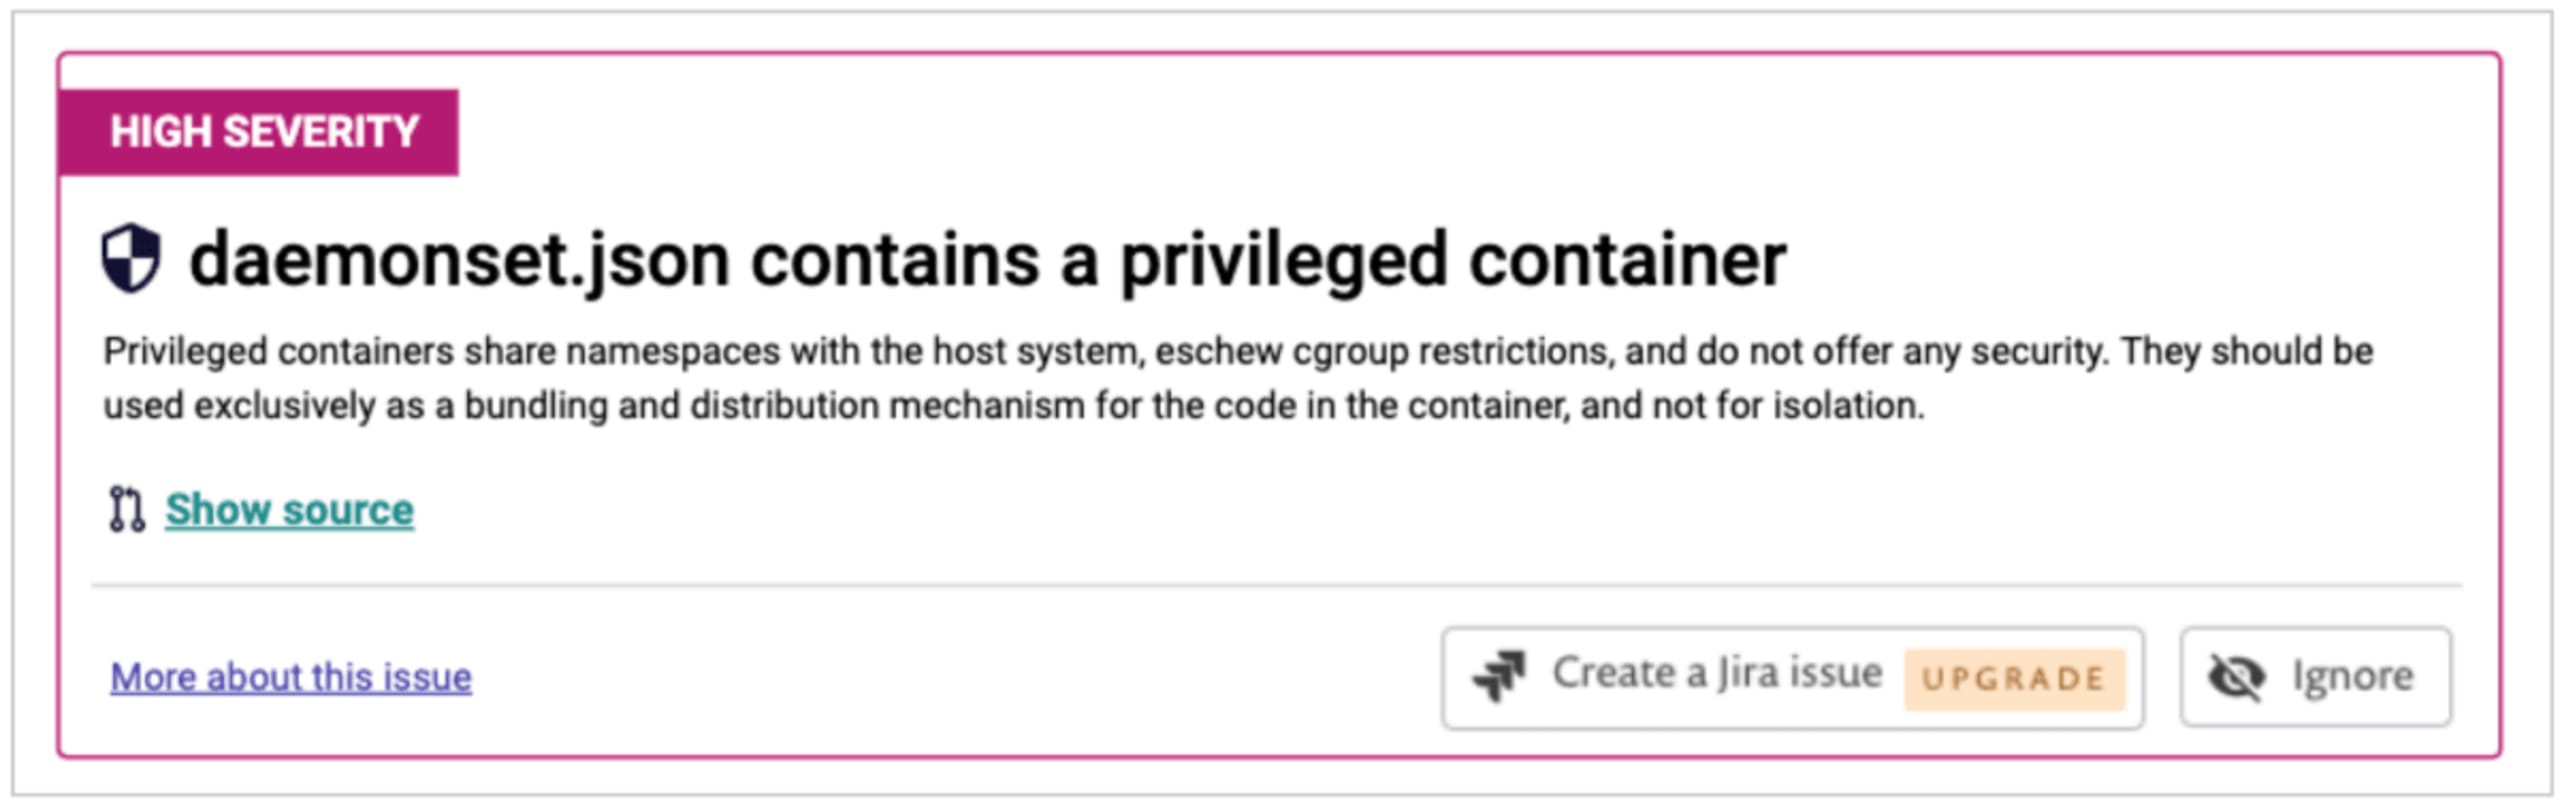
Pour chaque problème détecté, nous vous fournissons son contexte et vous expliquons pourquoi il peut poser problème. Comme pour les vulnérabilités dans Snyk, vous pouvez choisir d’ignorer certains problèmes ou de créer automatiquement des tickets dans Jira pour suivre leur résolution. Les problèmes sont également accessibles via l’API Snyk afin de les intégrer à d’autres systèmes.
Plus important encore, nous voulons aussi vous aider à les corriger lorsque la solution est évidente et sûre. Comme pour la correction des vulnérabilités, nous nous intégrons directement à votre système de gestion de code source et créons des pull requests pour modifier votre configuration. Vous pouvez ainsi détecter les problèmes au fur et à mesure que vous écrivez votre configuration, et les corriger aussi simplement qu’en fusionnant une pull request. Face à l’ampleur des configurations dans les environnements de microservices et les équipes en expansion, ce niveau d’automatisation n’est pas un simple avantage : il est indispensable pour avancer rapidement tout en restant sécurisé.
Conclusion
Nous lançons aujourd’hui cette fonctionnalité en version bêta privée, auprès d’un petit nombre d’utilisateurs intéressés. Nous souhaitons recueillir davantage de retours et ajouter de nombreuses fonctionnalités avant de la mettre à la disposition de tous. Si vous souhaitez essayer cette fonctionnalité, vous devez vous inscrire à la bêta.


