Vuln Cost : repérez facilement les vulnérabilités des packages npm avec VS Code

2 avril 2020
0 minutes de lectureNote de la rédaction (23 nov. 2021) :
L’extension Vuln Cost n’est plus activement maintenue. Vous pouvez continuer à l’utiliser jusqu’à sa dépréciation officielle, mais nous vous recommandons d’installer l’extension officielle Snyk Vulnerability Scanner. Cette nouvelle extension offre toutes les fonctionnalités de Vuln Cost et vous permet de détecter et de corriger les problèmes dans vos dépendances open source et dans votre code personnalisé.
Visual Studio Code est probablement l’éditeur de code le plus utilisé par les développeurs JavaScript. Comme 80, voire 90 % du code développé dépend fortement de packages open source, les développeurs doivent savoir à quoi servent ces packages. Savez-vous, par exemple, si les packages que vous importez contiennent des vulnérabilités de sécurité connues ? L’extension Vuln Cost pour VS Code est gratuite et peut vous aider.
TÉLÉCHARGER VULN COST POUR VS CODE
Avec l’adoption du DevSecOps, les développeurs doivent également être attentifs aux problèmes de sécurité. En particulier, lorsque vous examinez le package importé depuis le « grand méchant » Internet, l’extension Vuln Cost pour VS Code vous informe instantanément des éventuels problèmes de sécurité. Elle affiche directement dans votre code le nombre de vulnérabilités que contient un package dès que vous l’importez.
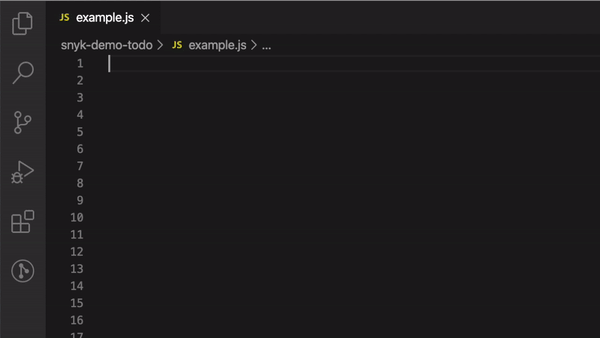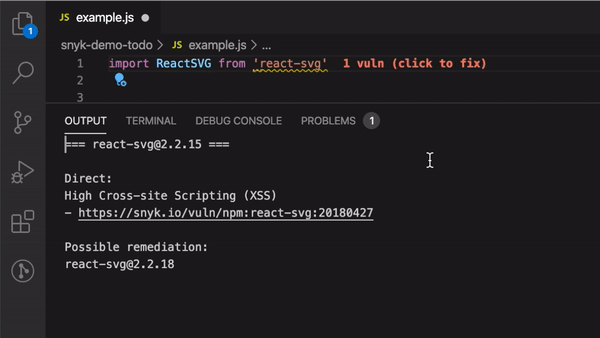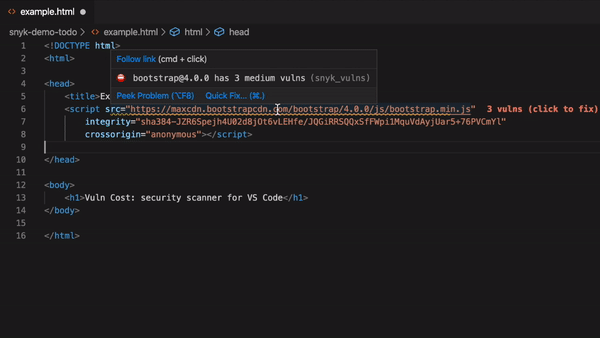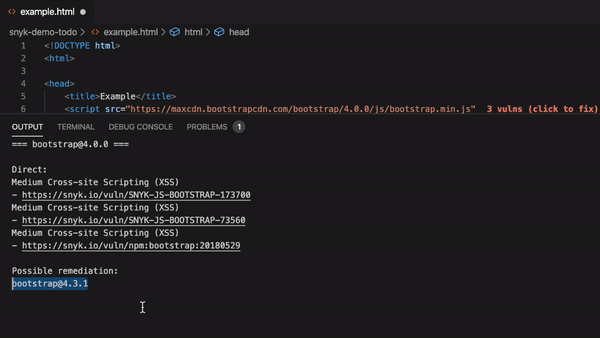
Si le package ne présente aucune vulnérabilité connue, Vuln Cost ne vous dérangera pas. Seuls les packages vulnérables sont signalés directement dans le code. La correction rapide vous propose d’accéder à une page de ressources consacrée aux vulnérabilités de ce projet.
Importer un package dans du HTML depuis votre CDN préféré
Vuln Cost permet également d’analyser les fichiers HTML. Les scripts importés depuis vos CDN, comme UNPKG, sont analysés de la même façon que les packages npm mentionnés plus haut. Vous évitez ainsi les mauvaises surprises liées aux vulnérabilités, même si vous n’utilisez pas npm.

Des informations plus exploitables

L’extension Vuln Cost est facile à utiliser et, surtout, gratuite. Installez-la depuis la marketplace VSCode et vous pouvez commencer. Aucune inscription n’est nécessaire pour utiliser ses fonctionnalités de base. Toutefois, si vous souhaitez obtenir des informations plus exploitables, vous pouvez créer gratuitement un compte Snyk OSS. Snyk peut non seulement vous aider à sécuriser votre projet de différentes façons, mais aussi enrichir les fonctionnalités de Vuln Cost.
En créant un compte Snyk gratuit ou en utilisant un compte existant, Vuln Cost vous présente une analyse détaillée des vulnérabilités. Surtout, l’extension indique si celles-ci sont de gravité faible, moyenne ou élevée. Elle peut également vous fournir des informations complémentaires sur ces vulnérabilités et leur emplacement dans votre projet, qu’elles se trouvent dans une dépendance directe ou transitive. Enfin, lorsque c’est possible, elle vous recommande une mise à niveau vers la version la plus proche qui corrige les vulnérabilités.
Rappel : ces fonctionnalités plus complètes de Vuln Cost sont, elles aussi, entièrement gratuites. Il vous suffit de créer un compte Snyk gratuit pour en profiter. Téléchargez l’extension Vuln Cost pour VS Code.
Télécharger Vuln Cost pour VS Code !
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.


