5 conseils pour renforcer la sécurité des applications, du code au cloud

8 août 2023
0 minutes de lectureAlors que le partenariat entre Snyk et GitGuardian continue de se développer, nous avons créé ensemble une nouvelle fiche pratique qui présente les principaux points à prendre en compte en matière de sécurité et les outils qui peuvent vous aider à atténuer les risques et à protéger votre code.
Le parcours du code au cloud, puis du cloud au code, exige une approche globale de la sécurité. En intégrant la sécurité tout au long du cycle de développement logiciel, les organisations peuvent créer des applications sécurisées et résilientes, protéger les données sensibles et instaurer une solide culture AppSec. Avec des outils comme Snyk et GitGuardian, les pratiques DevSecOps peuvent être renforcées afin de rendre le développement logiciel plus efficace et plus sûr.
Notre nouvelle fiche pratique vous aidera à utiliser GitGuardian pour gérer vos secrets, tout en surveillant en continu votre code et vos dépendances à la recherche de vulnérabilités avec Snyk.
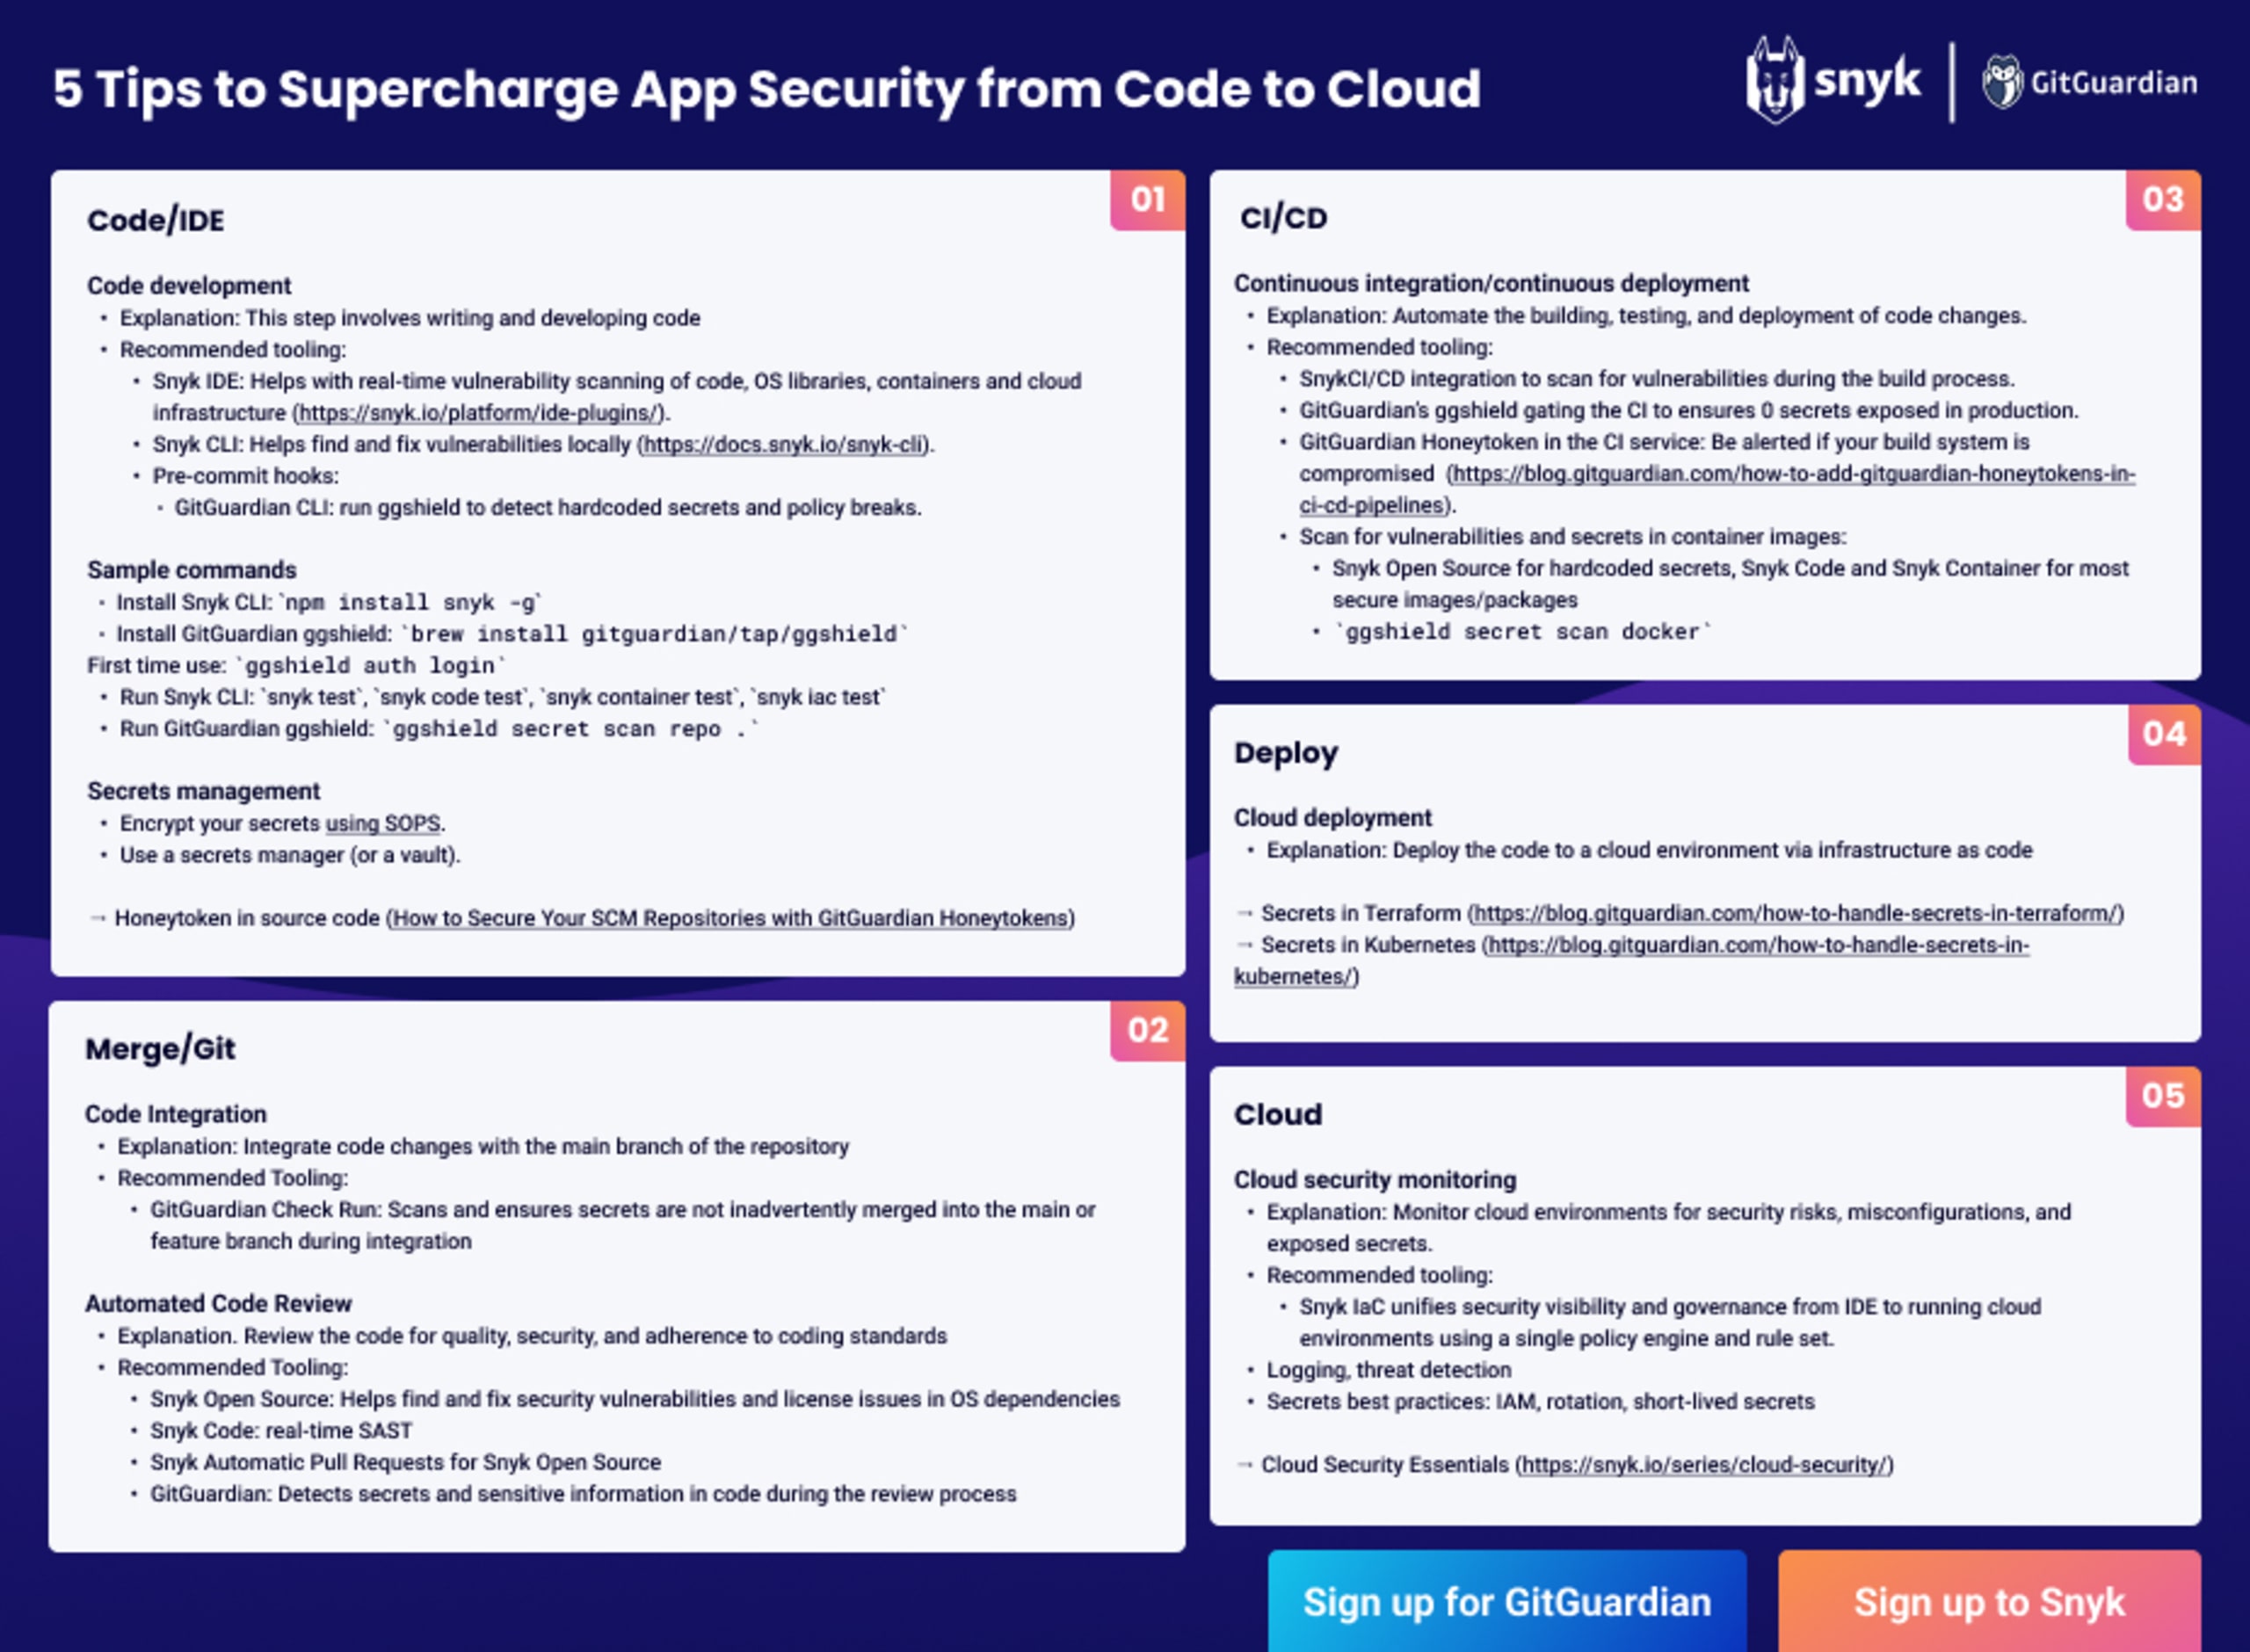
Intégrer la sécurité au cycle de développement logiciel permet aux développeurs de prendre en charge la sécurité, favorise une atténuation proactive des risques et instaure une culture de la sécurité au sein de l’organisation.
Cette démarche est primordiale pour plusieurs raisons :
Atténuation proactive des risques : intégrer des pratiques de sécurité dès les premières étapes du cycle de développement logiciel contribue à réduire les risques de failles de sécurité, de fuites de données et d’autres incidents de sécurité.
Économies de temps et d’argent : corriger des problèmes de sécurité aux dernières étapes du développement ou en production peut prendre beaucoup plus de temps et coûter nettement plus cher.
Exigences de conformité et réglementaires : de nombreux secteurs sont soumis à des exigences strictes en matière de conformité et de réglementation, notamment le RGPD, HIPAA, PCI DSS et ISO 27001. Intégrer la sécurité tout au long du cycle de développement logiciel garantit la mise en place des contrôles et mesures de sécurité nécessaires pour respecter ces exigences.
Renforcer la confiance des clients : les failles de sécurité peuvent avoir de graves conséquences sur la réputation d’une organisation et éroder la confiance de ses clients. En donnant la priorité à la sécurité tout au long du cycle de développement logiciel, les organisations montrent qu’elles s’engagent à protéger les données sensibles et les informations de leurs clients.
Approche « shift left » : intégrer des pratiques de sécurité dès le début du cycle de développement logiciel répond au principe du « shift left ». Cela signifie qu’il faut traiter les questions de sécurité le plus tôt possible — idéalement dès les phases de définition des exigences et de conception — et donner aux développeurs les moyens de prendre en charge la sécurité et de collaborer avec les équipes de sécurité pour créer des applications plus sûres dès le départ.
Amélioration de la qualité logicielle : intégrer des pratiques de sécurité au cycle de développement logiciel améliore la qualité des logiciels. Les organisations renforcent ainsi la fiabilité, la stabilité et les performances globales de leurs applications.
Réponse rapide aux nouvelles menaces : intégrer des pratiques de sécurité tout au long du cycle de développement logiciel permet aux organisations de réagir rapidement aux nouvelles menaces. Les développeurs peuvent déployer rapidement des correctifs de sécurité, des mises à jour et des contre-mesures.
Sécurité du code
La sécurité du code est un aspect essentiel du développement d’applications : les vulnérabilités du code peuvent entraîner des failles de sécurité, des fuites de données et d’autres activités malveillantes. Voici quelques défis courants liés à la sécurité du code :
Dépendances vulnérables
Les applications s’appuient souvent sur des bibliothèques et des frameworks open source pour accélérer le développement et tirer parti de fonctionnalités existantes. Cependant, ces dépendances peuvent elles-mêmes présenter des vulnérabilités. Si celles-ci ne sont pas détectées et corrigées, elles peuvent servir de point d’entrée aux attaquants. Le défi consiste à suivre les dépendances, à appliquer les correctifs de sécurité et à vérifier que les versions utilisées ne présentent aucune vulnérabilité connue.
Pratiques de programmation non sécurisées
Des pratiques de programmation non sécurisées peuvent introduire des vulnérabilités dans la base de code. Les développeurs peuvent utiliser involontairement des fonctions ou des techniques non sécurisées que des attaquants pourraient exploiter. Par exemple, utiliser des algorithmes de chiffrement obsolètes, ne pas valider correctement les entrées utilisateur ou négliger la mise en place de contrôles d’accès adaptés. Ces pratiques résultent souvent d’un manque de sensibilisation à la sécurité ou d’une formation insuffisante.
Absence de revue de code
Des processus de revue de code insuffisants ou irréguliers peuvent laisser passer des problèmes de sécurité. Sans revues approfondies, les vulnérabilités peuvent passer inaperçues et exposer la base de code aux attaques. Les revues de code doivent porter sur les aspects fonctionnels et de sécurité, afin de garantir le respect des bonnes pratiques de sécurité, la détection des vulnérabilités potentielles et le maintien de normes de programmation sécurisée. Des revues régulières et exhaustives sont essentielles pour réduire les risques de failles de sécurité.
Pour relever ces principaux défis de sécurité, il faut adopter une approche multidimensionnelle, qui associe des pratiques de programmation sécurisée, une formation continue des développeurs, une gestion rigoureuse des dépendances, des recommandations de programmation sécurisée, des revues de code régulières et des outils automatisés permettant de détecter les vulnérabilités et les faiblesses potentielles.
Utiliser Snyk et GitGuardian pour sécuriser le code
Les développeurs et les organisations peuvent renforcer la sécurité du code tout au long du cycle de développement logiciel en tirant parti des fonctionnalités de Snyk et GitGuardian. Ces outils offrent un ensemble complet de fonctionnalités et d’intégrations qui permettent de détecter les vulnérabilités, de sécuriser les dépendances, d’analyser le code et de repérer les secrets exposés, améliorant ainsi la posture de sécurité globale des applications.
Interface de ligne de commande (CLI) Snyk
La CLI Snyk est un outil polyvalent qui permet aux développeurs d’intégrer facilement Snyk à leur flux de travail. Elle offre une approche flexible et personnalisable pour exécuter des analyses de sécurité et automatiser la détection des vulnérabilités. En intégrant la CLI Snyk aux scripts de build ou aux pipelines CI/CD, les développeurs peuvent analyser automatiquement leur code et leurs dépendances à la recherche de vulnérabilités. La CLI Snyk prend en charge plusieurs langages de programmation, gestionnaires de paquets et options d’intégration, ce qui en fait un outil précieux pour intégrer des contrôles de sécurité au processus de développement.
Vous pouvez installer la CLI Snyk dans votre environnement global en exécutant npm install snyk -g. Vous pourrez alors lancer différentes commandes, comme snyk test, snyk code test, snyk container test et snyk iac test, pour analyser votre code, vos dépendances, vos conteneurs et votre infrastructure as code afin d’y détecter les vulnérabilités et les erreurs de configuration.
Pour en savoir plus sur la CLI Snyk, cliquez ici.
Environnements de développement intégrés (IDE) Snyk.
Snyk propose des plug-ins et des intégrations pour les IDE les plus populaires, comme Visual Studio Code, IntelliJ IDEA et Eclipse. Ces intégrations mettent les fonctionnalités de détection des vulnérabilités de Snyk à la disposition des développeurs directement dans leur environnement de programmation, et leur fournissent des retours en temps réel pendant l’écriture du code. Grâce aux intégrations IDE, les développeurs reçoivent immédiatement des alertes et des recommandations de correction, ce qui leur permet de corriger les vulnérabilités à la volée et d’appliquer des pratiques de programmation sécurisée pendant le développement.
Découvrez comment installer le plug-in sur votre IDE préféré ici.
Snyk Open Source
Snyk Open Source est un outil puissant qui analyse les dépendances open source à la recherche de vulnérabilités. Il examine les dépendances utilisées dans un projet et détecte les vulnérabilités connues présentes dans les bibliothèques ou frameworks concernés. Snyk Open Source aide les développeurs à rester informés des risques de sécurité liés à leurs dépendances et leur indique comment les corriger.
Snyk Code
Snyk Code est un outil qui analyse les dépôts de code à la recherche de failles de sécurité. Grâce aux techniques de test statique de sécurité des applications (SAST) et à une IA hybride de pointe, Snyk Code examine la base de code pour détecter les vulnérabilités potentielles, les pratiques de programmation non sécurisées et les pièges courants en matière de sécurité. Il fournit aux développeurs des informations exploitables et des recommandations pour corriger les problèmes détectés. Snyk Code s’intègre aux systèmes de contrôle de version les plus populaires, permettant ainsi aux développeurs d’analyser facilement leur code à la recherche de failles de sécurité, directement dans leurs flux de travail existants.
GitGuardian
GitGuardian complète les solutions de Snyk en se concentrant sur la détection des secrets et des informations sensibles dans les dépôts de code. Il analyse les dépôts à la recherche de clés API, mots de passe, jetons et autres identifiants exposés, dont la fuite pourrait entraîner des failles de sécurité. GitGuardian opère au niveau des commits, surveille les modifications du code et détecte en temps réel les identifiants codés en dur. GitGuardian aide les développeurs et les organisations à traiter de manière proactive les vulnérabilités et à prévenir tout accès non autorisé ou toute utilisation abusive d’informations sensibles.
Pour en savoir plus sur GitGuardian, cliquez ici.
Sécurité du cloud
Les environnements cloud présentent des défis de sécurité spécifiques en raison de leur nature distribuée, du modèle de responsabilité partagée et de la complexité de la gestion des différents services cloud. Voici quelques défis courants liés à la sécurité du cloud :
Fuites de données
Les environnements cloud stockent de grandes quantités de données sensibles, ce qui en fait des cibles de choix pour les cyberattaquants. Des fuites de données peuvent se produire en raison de vulnérabilités dans les services cloud, de contrôles d’accès faibles ou de menaces internes. Elles peuvent entraîner des pertes financières, nuire à la réputation et avoir des conséquences juridiques.
Erreurs de configuration
Des ressources cloud mal configurées peuvent exposer des données sensibles ou permettre aux attaquants d’accéder aux systèmes sans autorisation. Des erreurs de configuration peuvent survenir à différents niveaux : compartiments de stockage, configurations réseau, machines virtuelles ou stratégies de contrôle des accès. Des configurations de sécurité insuffisantes peuvent résulter d’une erreur humaine, d’un manque de connaissances ou d’une automatisation limitée.
Menaces internes
Les personnes disposant d’un accès privilégié aux ressources cloud, comme les employés ou les sous-traitants, peuvent représenter un risque important pour la sécurité. Ces menaces peuvent être intentionnelles, lorsque des personnes abusent de leurs accès à des fins personnelles ou malveillantes, ou involontaires, lorsqu’elles exposent accidentellement des données sensibles ou sont victimes d’attaques d’ingénierie sociale.
API non sécurisées
Les services cloud s’appuient sur des API pour communiquer et interagir. Les attaquants peuvent exploiter des API non sécurisées pour obtenir un accès non autorisé, manipuler des données ou lancer d’autres types d’attaques. Les vulnérabilités des API peuvent notamment résulter de mécanismes d’authentification insuffisants, de contrôles d’autorisation faibles ou d’une validation inadéquate des entrées.
Exigences de conformité et réglementaires
Les environnements cloud hébergent souvent des données sensibles soumises à diverses exigences de conformité et réglementaires, comme le RGPD, HIPAA ou PCI DSS. Il est essentiel de respecter ces réglementations et de préserver la confidentialité et la sécurité des données dans l’infrastructure cloud. Le non-respect des normes peut entraîner des sanctions, des problèmes juridiques et une perte de confiance des clients.
Gestion des identités et des accès
La gestion des identités, des rôles et des contrôles d’accès des utilisateurs dans le cloud peut être complexe. Il faut mettre en place des mécanismes d’authentification et d’autorisation adaptés pour empêcher tout accès non autorisé aux ressources. Des politiques de mots de passe robustes, l’authentification multifacteur et la vérification régulière des privilèges d’accès sont indispensables à une gestion efficace des identités et des accès.
Pour relever ces défis liés à la sécurité du cloud, il faut combiner des mesures techniques, comme la mise en place de contrôles de sécurité et du chiffrement, et des pratiques organisationnelles, comme la formation à la sécurité, les plans de réponse aux incidents et les audits réguliers. Par ailleurs, l’utilisation d’outils de sécurité pour développeurs comme Snyk peut renforcer la posture de sécurité de l’infrastructure cloud.
Snyk Container
Snyk Container contribue à sécuriser les applications conteneurisées en recherchant les vulnérabilités dans les images de conteneurs. Les conteneurs, comme ceux créés avec Docker, sont devenus populaires pour déployer des applications dans le cloud grâce à leur portabilité et à leur évolutivité. Toutefois, les images de conteneurs peuvent contenir des composants vulnérables ou des dépendances obsolètes, que des attaquants peuvent exploiter.
Snyk Container s’intègre parfaitement au processus de création des conteneurs et permet aux équipes de développement et d’exploitation d’identifier et de corriger les vulnérabilités dès les premières étapes. Snyk Container détecte les packages, bibliothèques et frameworks vulnérables. Il fournit des informations concrètes, notamment les détails des vulnérabilités, leur niveau de gravité et les mesures correctives recommandées.
Snyk IaC
Snyk Infrastructure as Code (IaC) contribue à sécuriser les environnements cloud qui gèrent et provisionnent l’infrastructure cloud à l’aide de modèles de code. Des outils comme Terraform, AWS CloudFormation et Azure Resource Manager permettent aux développeurs de définir les ressources d’infrastructure de façon programmatique. Toutefois, des erreurs de configuration ou des vulnérabilités dans ces définitions d’infrastructure peuvent gravement compromettre la sécurité de l’environnement cloud.
Snyk IaC permet d’analyser les modèles IaC et d’identifier les problèmes de sécurité et les erreurs de configuration. Il analyse le code et met en évidence les vulnérabilités potentielles, les paramètres non sécurisés et les violations des exigences de conformité. Les organisations peuvent corriger ces problèmes avant le provisionnement de l’infrastructure en les détectant tôt dans le cycle de développement ou de déploiement. Snyk IaC aide également à faire respecter les bonnes pratiques de sécurité et à garantir la conformité aux normes du secteur et aux exigences réglementaires, réduisant ainsi le risque d’une infrastructure cloud mal configurée ou non sécurisée.
Ces outils offrent des fonctionnalités automatisées d’analyse et de détection, permettant d’identifier et de corriger rapidement les vulnérabilités et les erreurs de configuration. Intégrer Snyk au pipeline de déploiement cloud permet d’adopter une approche proactive de la sécurité et de garantir que les applications conteneurisées et les modèles d’infrastructure sont sécurisés et conformes.
Retour au code : une boucle de rétroaction continue pour les développeurs
Une boucle de rétroaction continue est essentielle à la réussite d’une pratique DevSecOps. Elle fournit aux développeurs des informations et des retours en temps réel sur les problèmes de sécurité, afin de leur permettre de corriger efficacement les vulnérabilités et de renforcer la sécurité du code. Voici les principaux éléments d’une boucle de rétroaction continue pour les développeurs :
Tests de sécurité automatisés
L’intégration de tests de sécurité automatisés au workflow de développement permet d’analyser en continu le code et ses dépendances. Des outils comme Snyk et GitGuardian peuvent être intégrés pour effectuer une analyse statique du code, rechercher les vulnérabilités et détecter les secrets. Les tests de sécurité automatisés garantissent la réalisation régulière des contrôles de sécurité et réduisent le risque de laisser passer des vulnérabilités.
Notifications en temps réel
Les développeurs doivent recevoir immédiatement une notification lorsque des problèmes de sécurité sont détectés. Ces notifications peuvent être envoyées par différents canaux, comme les e-mails, les plateformes de messagerie ou les environnements de développement intégrés (IDE). Les notifications en temps réel permettent aux développeurs de réagir rapidement aux problèmes détectés et de prendre les mesures nécessaires.
Rapports détaillés et conseils de correction
Les outils de sécurité doivent fournir des rapports détaillés sur les vulnérabilités détectées, leur niveau de gravité et les mesures correctives recommandées. Ces rapports aident les développeurs à comprendre le contexte des problèmes de sécurité et leur indiquent comment les corriger efficacement. Des conseils de correction clairs et concrets leur permettent de traiter les vulnérabilités avec efficacité.
Collaboration avec les équipes de sécurité
La collaboration entre les développeurs et les équipes de sécurité est essentielle à la boucle de rétroaction continue. Les développeurs peuvent travailler en étroite collaboration avec des experts en sécurité pour comprendre les problèmes détectés, bénéficier de conseils sur les bonnes pratiques et discuter des stratégies de correction. Cette collaboration favorise le partage des connaissances, renforce la sensibilisation à la sécurité au sein de l’équipe de développement et garantit que les mesures de sécurité sont alignées sur les objectifs de l’organisation.
Amélioration itérative
La boucle de rétroaction continue doit être itérative, afin que les développeurs puissent tenir compte des retours, apporter les améliorations nécessaires et réitérer sur leur code. En corrigeant continuellement les problèmes de sécurité et en tirant les leçons de ces expériences, les développeurs approfondissent leur compréhension des pratiques de programmation sécurisée et intègrent la sécurité à leur approche du développement.
La boucle de rétroaction continue aide les développeurs à rester informés des problèmes de sécurité, à agir rapidement et à instaurer une culture de sécurité proactive au sein de l’équipe de développement.
Traiter les problèmes de sécurité détectés par Snyk et GitGuardian
Lorsque des outils comme Snyk et GitGuardian détectent des problèmes de sécurité, il est essentiel de suivre une démarche systématique pour les traiter efficacement. Voici les principales étapes à suivre pour résoudre les problèmes détectés par Snyk et GitGuardian :
1. Établir les priorités
Les problèmes de sécurité n’ont pas tous le même niveau de gravité ni le même impact. Il est essentiel de hiérarchiser les problèmes détectés en fonction de leur criticité et de leur impact potentiel sur la sécurité de l’application. Les vulnérabilités critiques et les informations sensibles exposées doivent être traitées en priorité, avant les problèmes moins graves.
2. Planifier les corrections
Une fois les problèmes hiérarchisés, les développeurs doivent collaborer avec les équipes de sécurité pour élaborer un plan de correction. Celui-ci doit détailler les étapes nécessaires pour résoudre chaque problème détecté, par exemple les modifications du code, les mises à jour des dépendances, les changements de configuration ou les ajustements de l’infrastructure. Il doit également tenir compte des dépendances éventuelles et des répercussions possibles sur d’autres parties du code ou de l’infrastructure.
3. Révision du code et tests
Après avoir apporté les modifications nécessaires, il est essentiel de procéder à une révision approfondie du code et à des tests pour s’assurer que les correctifs résolvent bien les problèmes de sécurité sans en introduire de nouveaux. Les révisions du code permettent de repérer les vulnérabilités ou faiblesses qui auraient pu passer inaperçues. Les tests unitaires, d’intégration et de sécurité permettent, quant à eux, de vérifier l’efficacité des corrections.
4. Surveillance continue
La sécurité est un processus continu : il est donc essentiel de surveiller en permanence l’apparition de nouveaux problèmes ou de régressions. Des outils comme Snyk et GitGuardian offrent des fonctionnalités de surveillance continue permettant de détecter les nouvelles vulnérabilités, erreurs de configuration ou secrets exposés. En surveillant et en traitant les problèmes de sécurité en continu, les développeurs peuvent maintenir une posture de sécurité proactive tout au long du cycle de développement.
5. Collaboration et partage des connaissances
Pour traiter les problèmes de sécurité détectés par Snyk et GitGuardian, les développeurs doivent collaborer avec les équipes de sécurité. Ils doivent travailler en étroite collaboration avec des experts en sécurité pour comprendre la nature des vulnérabilités, bénéficier de conseils sur les pratiques de programmation sécurisée et discuter des stratégies de correction. Cette collaboration favorise le partage des connaissances et permet aux développeurs d’acquérir les compétences et les connaissances nécessaires pour prévenir des problèmes de sécurité similaires à l’avenir.
Une approche collaborative des pratiques de programmation sécurisée
Adopter une approche collaborative des pratiques de programmation sécurisée est essentiel pour instaurer une solide culture de sécurité au sein des équipes de développement.
Apprentissage et amélioration continus
Mettre l’accent sur une culture d’apprentissage et d’amélioration continus est essentiel pour garder une longueur d’avance sur l’évolution des enjeux de sécurité. Les organisations doivent donner aux développeurs les moyens de se tenir au courant des dernières tendances en matière de sécurité, d’assister à des conférences ou webinaires consacrés à la sécurité et de participer à des communautés spécialisées. Encourager les développeurs à partager leurs connaissances et leurs expériences favorise une culture d’apprentissage et de collaboration au sein de l’équipe.
Formation et sensibilisation à la sécurité
Il est essentiel de proposer aux développeurs une formation complète à la sécurité et de les sensibiliser à ces enjeux. Cela implique de les informer des vulnérabilités courantes, des pratiques de programmation sécurisée ainsi que des dernières menaces et techniques en matière de sécurité. Les développeurs doivent disposer des connaissances et des compétences nécessaires pour écrire du code sécurisé, appliquer les principes de conception sécurisée et suivre les bonnes pratiques de sécurité.
Référents et ambassadeurs de la sécurité
Désigner des référents sécurité au sein des équipes de développement peut favoriser l’adoption de pratiques de programmation sécurisée. Ces référents sont des développeurs qui maîtrisent les principes de sécurité et en sont les ambassadeurs auprès de leur équipe. Ils peuvent prodiguer des conseils, accompagner leurs collègues et servir d’intermédiaires entre les développeurs et les équipes de sécurité, afin de promouvoir la sensibilisation à la sécurité et les bonnes pratiques.
Conclusion
Snyk et GitGuardian proposent des outils puissants pour renforcer les pratiques DevSecOps. Grâce à des outils comme Snyk et GitGuardian, il est possible de consolider les pratiques DevSecOps et de rendre les processus de développement logiciel plus efficaces et plus sûrs.
En utilisant conjointement Snyk et GitGuardian, les organisations peuvent renforcer leur posture de sécurité, atténuer les risques et maintenir une défense solide face à l’évolution des menaces.


