SnykWeek New York : dans le cloud

10 octobre 2022
0 minutes de lectureLes soirées avec Patch se sont poursuivies en septembre avec SnykWeek: New York, organisée à l’hôtel Public, dans le Lower East Side. Notre événement new-yorkais a continué sur le thème de la sécurité des développeurs, avec cette fois un accent mis sur les pratiques de sécurité du cloud.
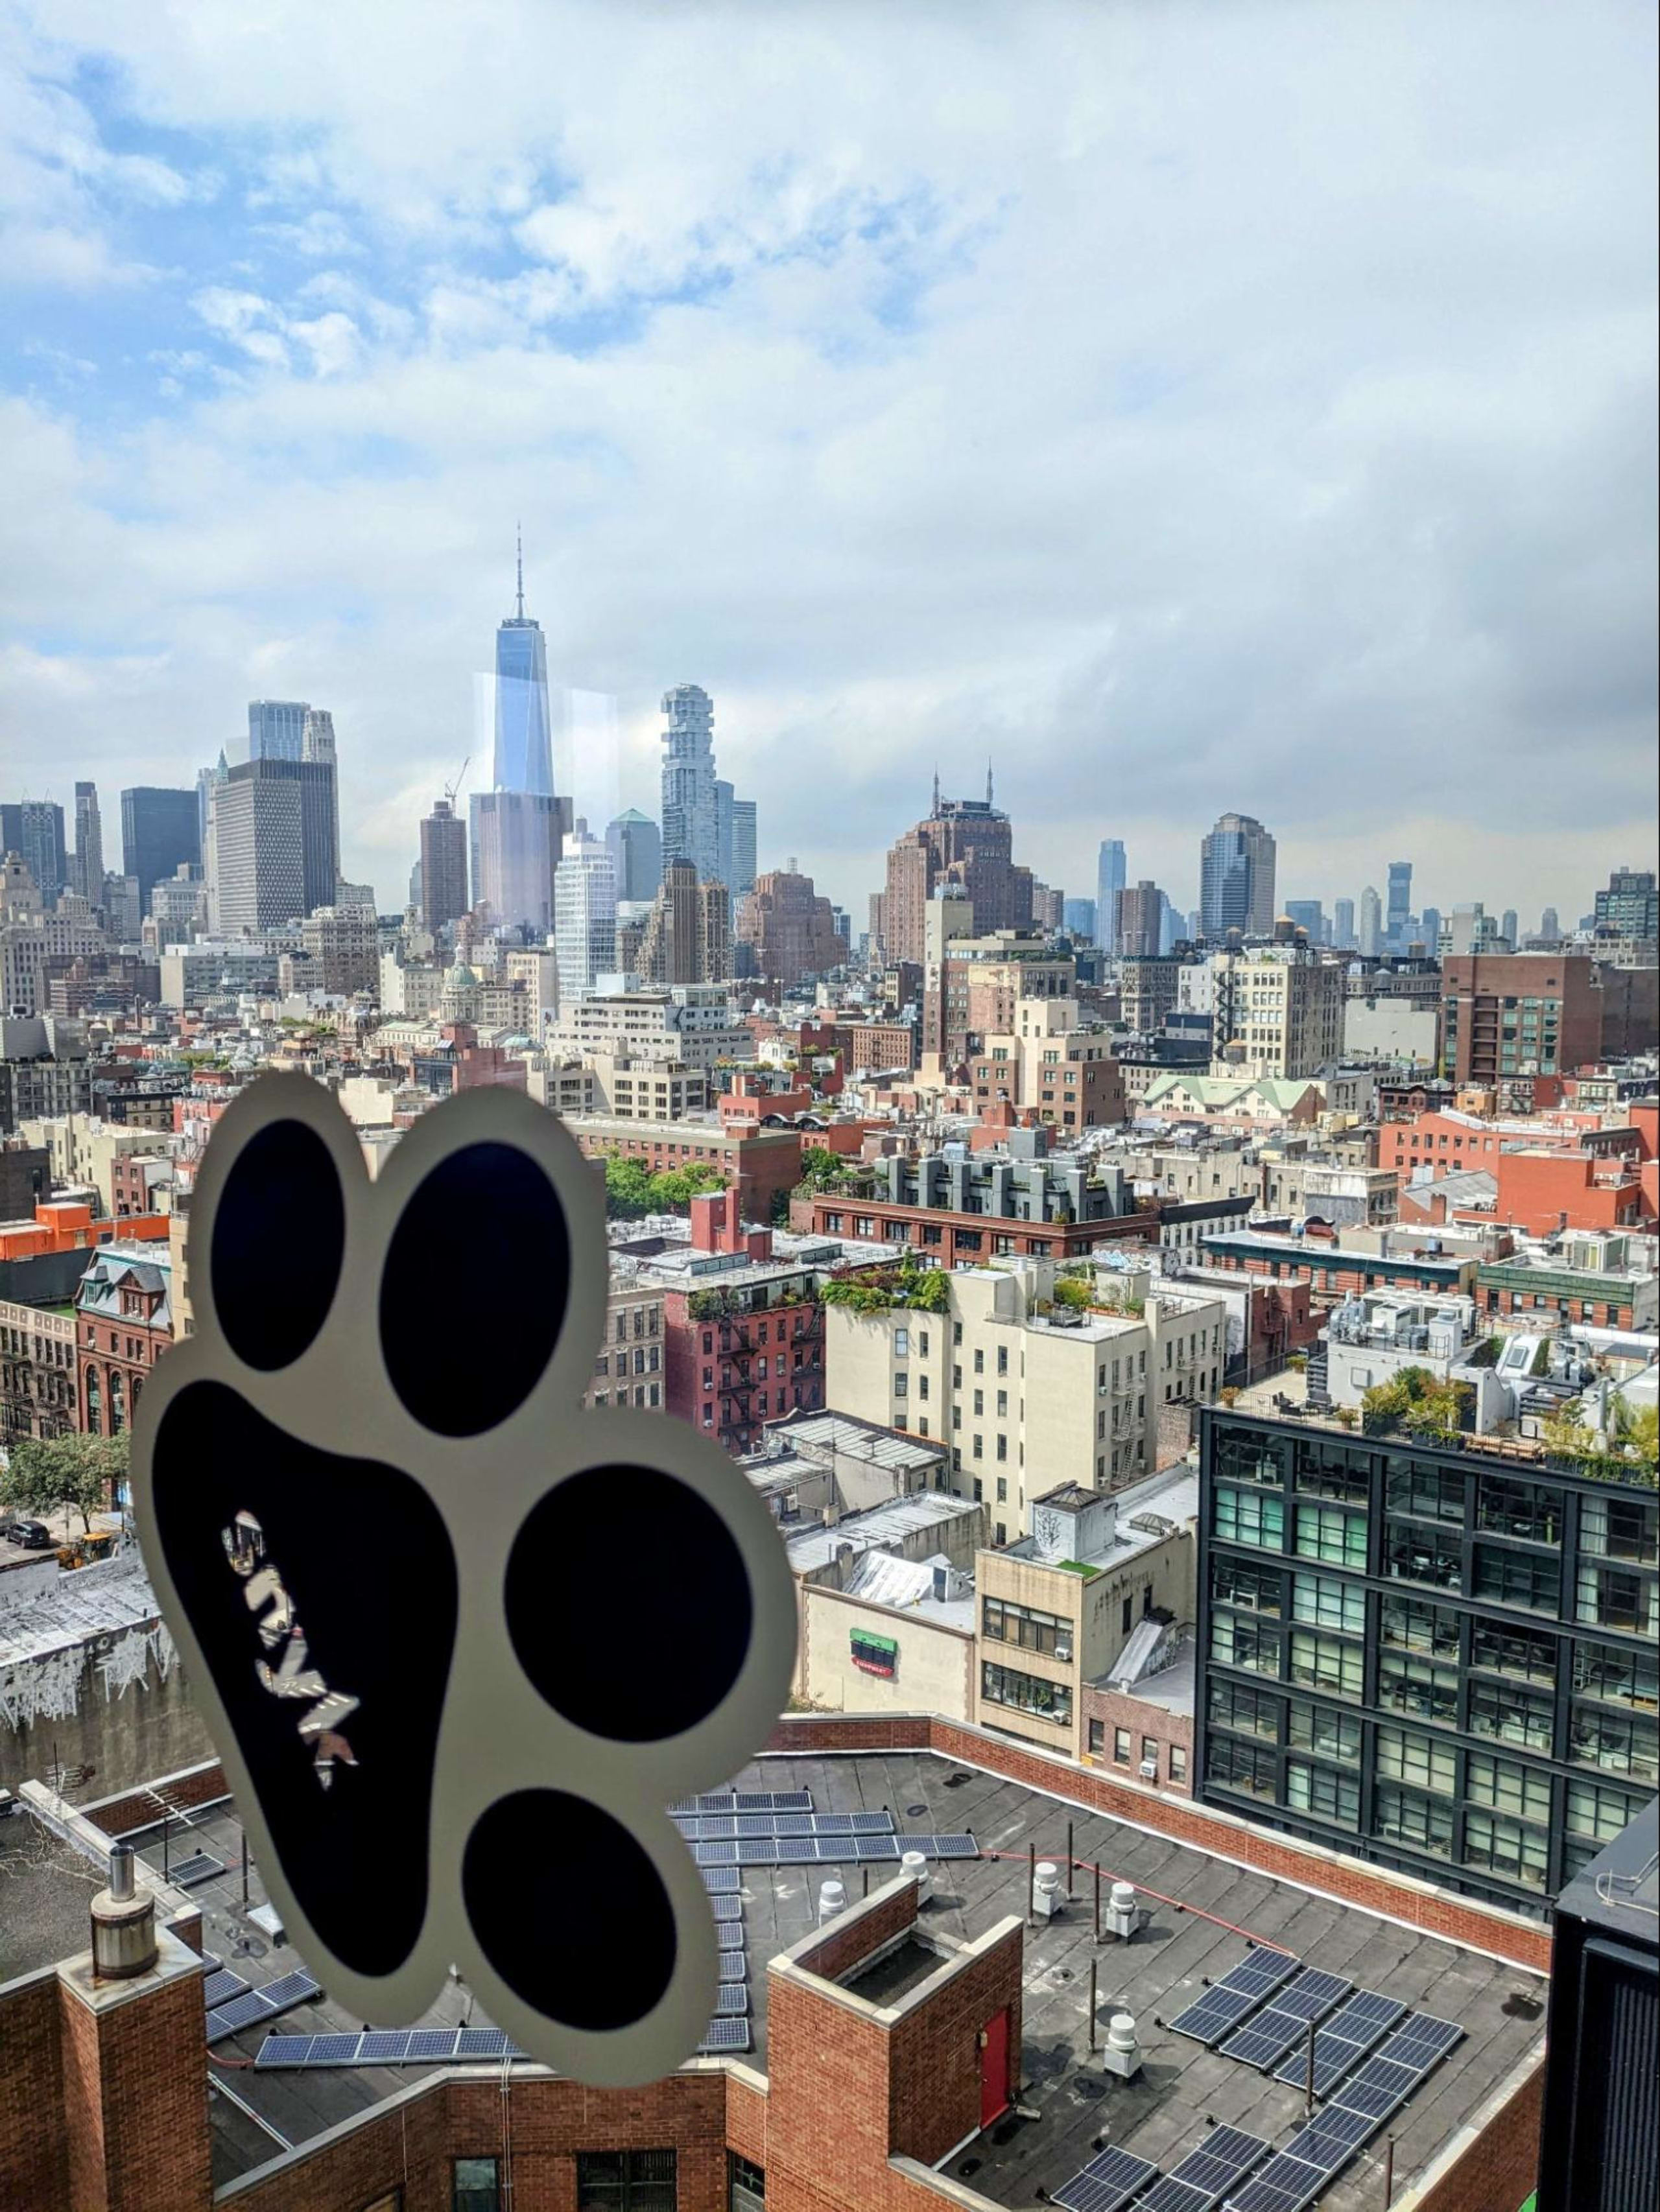
Simon Maple évoque l’avenir de la sécurité
La journée a commencé par une intervention de Simon Maple, Field CTO de Snyk, sur l’avenir de la sécurité. Il a souligné que le monde n’a jamais innové aussi rapidement qu’aujourd’hui : des entreprises de tous les secteurs — de la finance au commerce de détail, en passant par le divertissement — adoptent la transformation numérique et deviennent des « entreprises technologiques ». Pourtant, les outils et les pratiques de sécurité ne suivent pas le rythme de cette accélération de l’innovation. Qu’est-ce que cela signifie pour l’avenir immédiat ? Simon a expliqué que la sécurité allait se décentraliser et s’intégrer pleinement au processus de développement logiciel, grâce à des outils adaptés aux développeurs et à l’essor des pratiques DevSecOps. Il a également souligné l’importance du cloud pour la sécurité : à mesure que le cloud prend en charge davantage d’éléments auparavant hébergés dans les centres de données, les pratiques de sécurité s’intégreront plus étroitement aux applications, aux conteneurs et aux bibliothèques open source.
Josh Stella parle de sécurité du cloud
À propos de sécurité du cloud : Josh Stella, VP et Chief Architect chez Snyk, est monté sur scène pour présenter le rapport Snyk State of Cloud Security (et l’enquête qui l’a alimenté). Il a indiqué que 80 % des personnes interrogées avaient connu un incident grave de sécurité du cloud au cours de l’année précédente. Seules une équipe sur dix corrige les problèmes de mauvaise configuration du cloud dans l’heure qui suit leur détection, alors que des acteurs malveillants peuvent agir bien plus rapidement. Le temps et l’automatisation sont donc essentiels à la sécurité du cloud.
Josh a également fait remarquer que « le cloud est de loin l’environnement informatique potentiellement le plus sûr jamais créé par l’humanité », en insistant sur le mot potentiellement. Pour tirer parti des avantages du cloud, vous devez savoir l’utiliser. Les équipes peuvent encore progresser dans la définition des responsabilités en matière de sécurité du cloud. Selon l’enquête, les ingénieurs estiment que leurs équipes sont les premières responsables de cette sécurité, mais seuls 19 % des responsables de la sécurité des systèmes d’information (CISO) pensent que les équipes d’ingénierie assument cette responsabilité.
Josh a également évoqué les grands avantages de la sécurité de l’infrastructure as code (IaC). L’enquête a révélé une réduction médiane remarquable de 70 % des mauvaises configurations du cloud dans les équipes qui utilisent la sécurité IaC. Des gains similaires en matière de productivité et de vitesse de déploiement ont également été signalés.
Pour en savoir plus sur les données et les principes présentés par Josh, consultez le rapport complet de Snyk sur l’état de la sécurité du cloud en 2022.
La feuille de route produit de Snyk présentée par Ravi Maria
Ravi Maria, notre VP of Product and Partner Marketing, a présenté les objectifs et les fonctionnalités prévus dans la prochaine feuille de route produit de Snyk. Parmi les temps forts :
de nouvelles fonctionnalités dans Snyk Code (notamment les vérifications des pull requests, désormais en version bêta)
des informations plus détaillées sur les vulnérabilités pour Snyk Open Source
la prise en charge de Quay, Harbor, GitHub, GitLab et d’autres registres avec Snyk Container
Nous proposons également un parcours plus personnalisé aux développeurs avec Snyk Learn : un programme à créer et à suivre selon leurs besoins. Comme l’a dit Ravi : « Le meilleur moyen d’aider les développeurs à se former à la sécurité est de les aider à résoudre un problème qu’ils rencontrent, au moment où ils le rencontrent. »
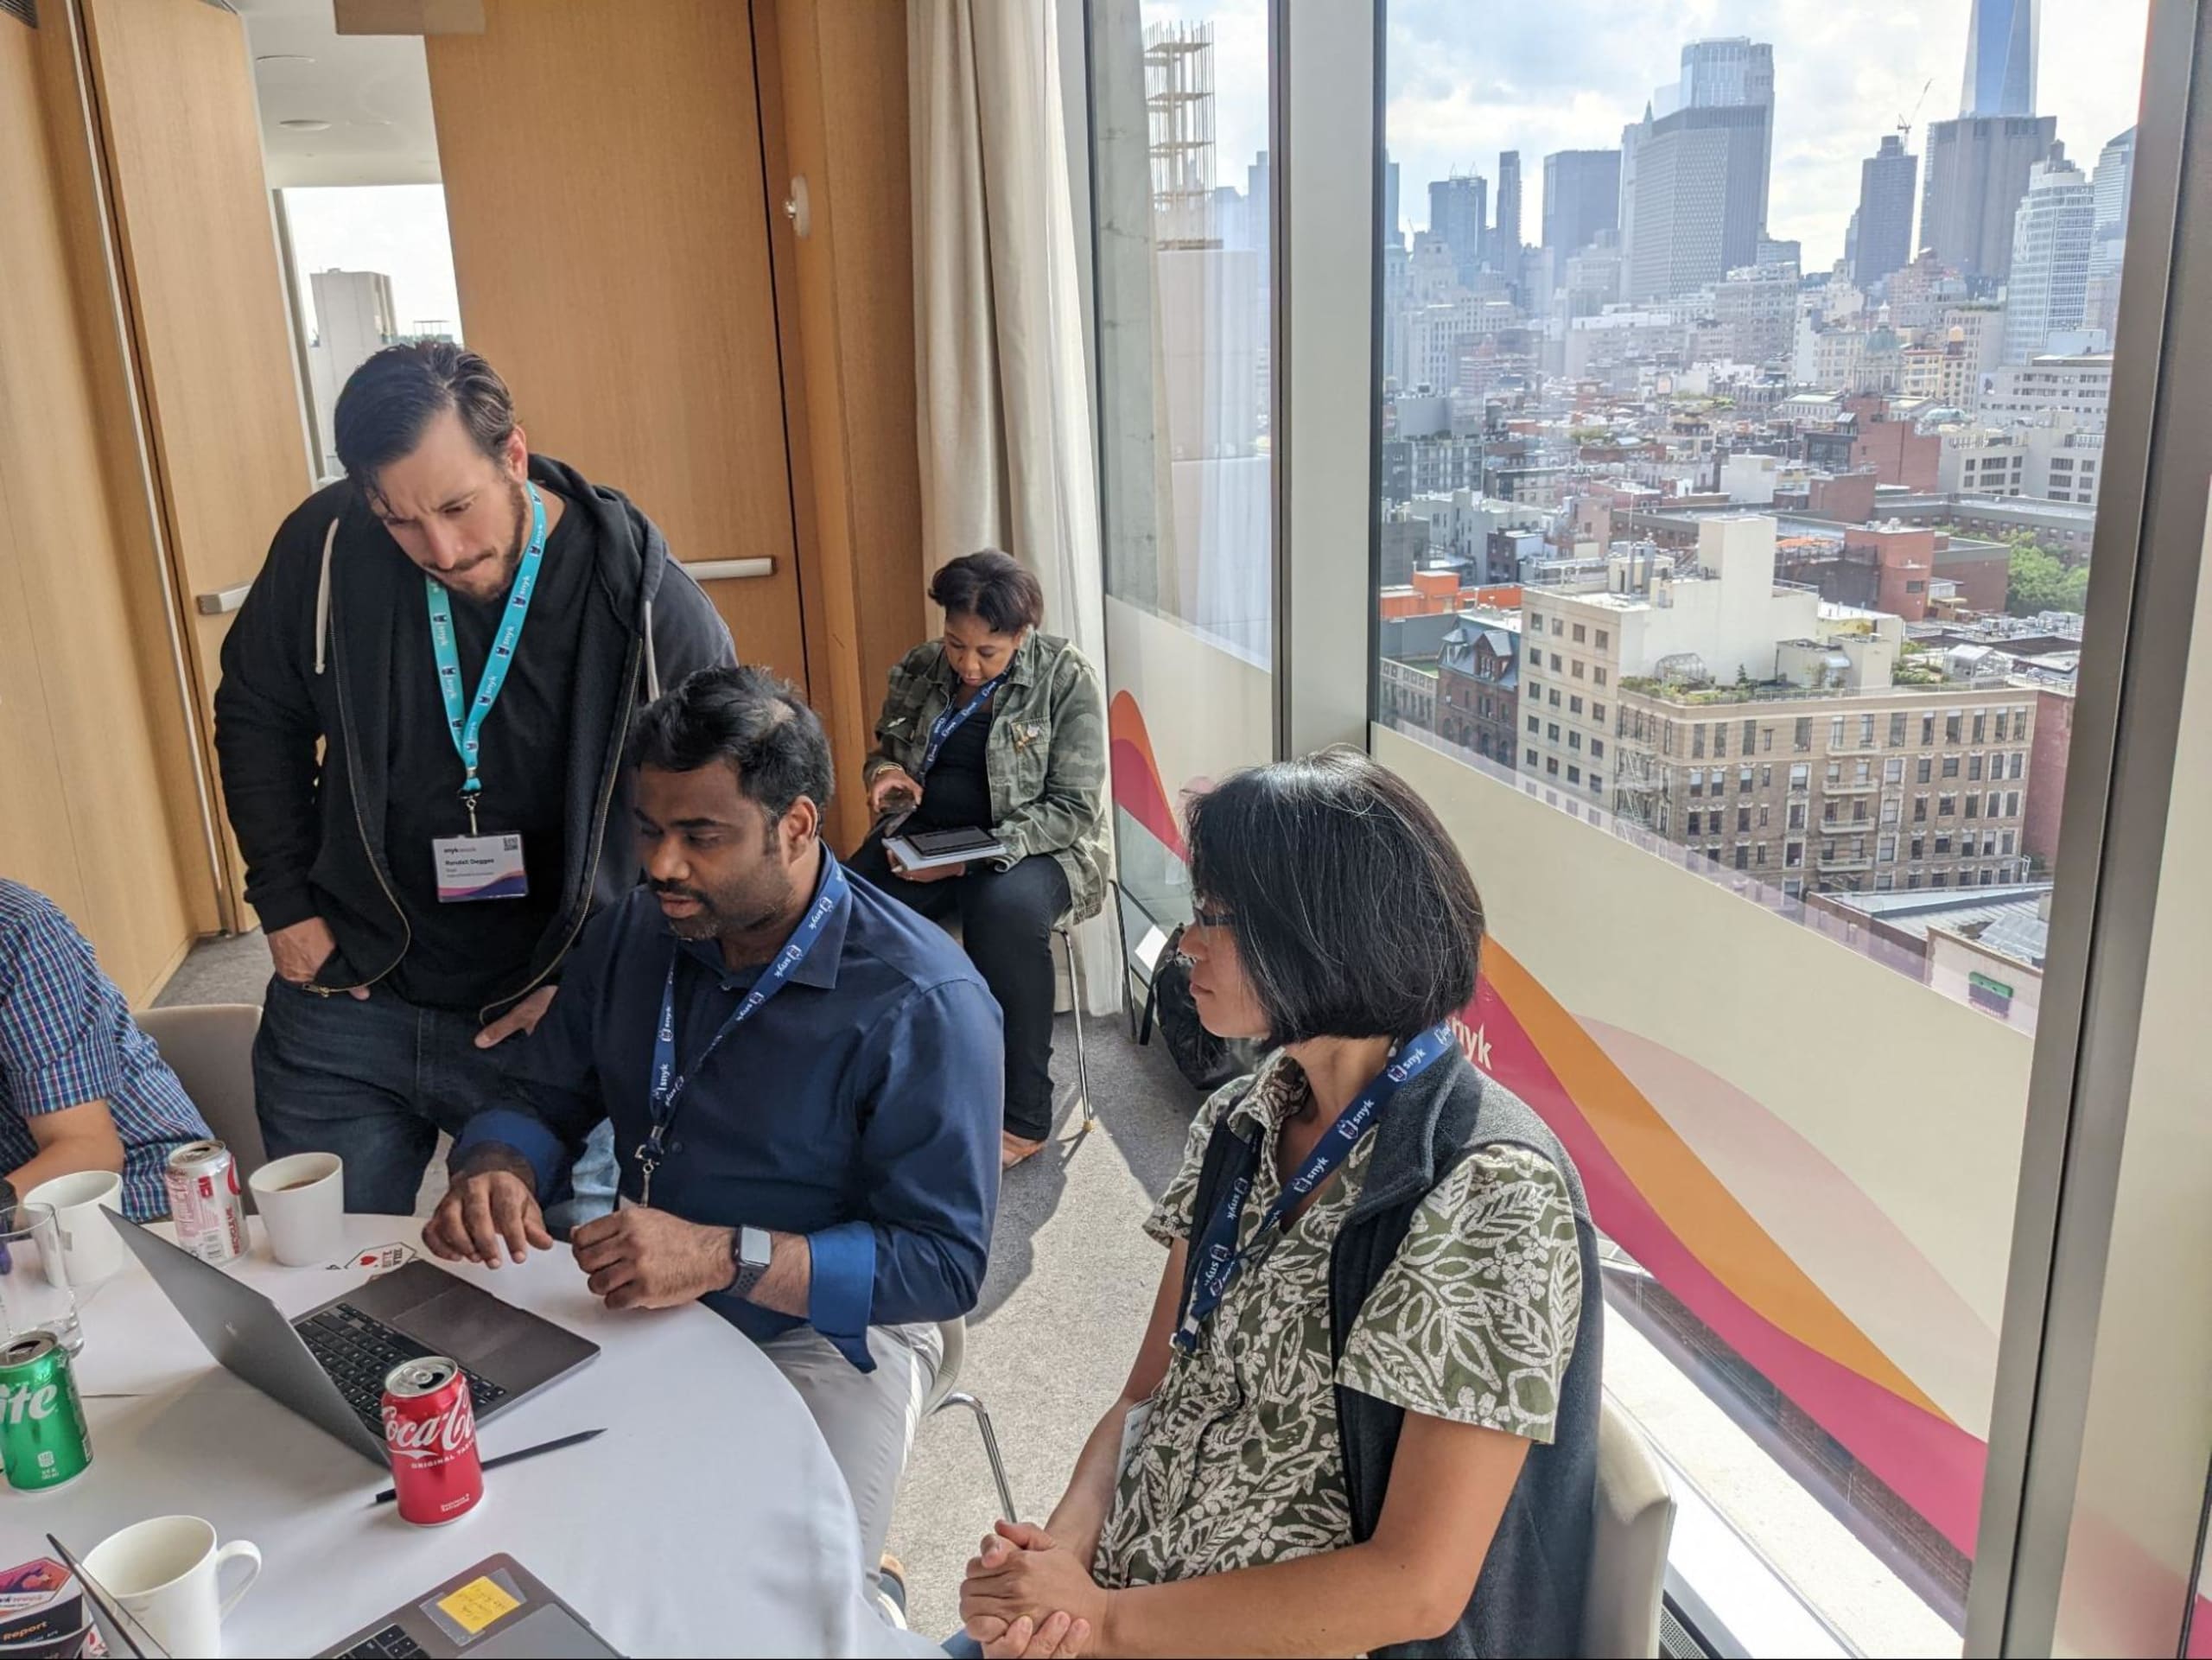
Randall et Micah animent « Hack with Patch »
Les sessions développeurs de SnykWeek étaient animées par Randall Degges, Sr. Director of Developer Relations and Community, et Micah Silverman, Director of Developer Relations. Randall a commencé l’après-midi en racontant comment il s’était intéressé à la sécurité. Il a expliqué que travailler dans ce domaine lui permet d’apprendre quelque chose de nouveau chaque jour.
« On parle souvent de la sécurité en termes absolus, mais ce n’est pas la bonne façon de voir les choses. En tant que développeurs, nous devons notamment comprendre que les incidents de sécurité sont autant d’occasions d’apprendre. Et c’est amusant de repérer des vulnérabilités et de les corriger. C’est valorisant — et c’est gratifiant d’être du côté des bons et de voir son expertise en sécurité reconnue. »


Randall Degges
VP, AI Engineering & Developer Relations, Snyk
Dans la continuité de cette réflexion sur la recherche et la correction des vulnérabilités, notre défi interactif pour les développeurs, « Hack with Patch », a commencé. Micah a guidé le groupe lors d’une session en direct de correction de vulnérabilités. C’était formidable de voir tout le monde plongé dans l’exercice, à découvrir et éliminer les vulnérabilités.
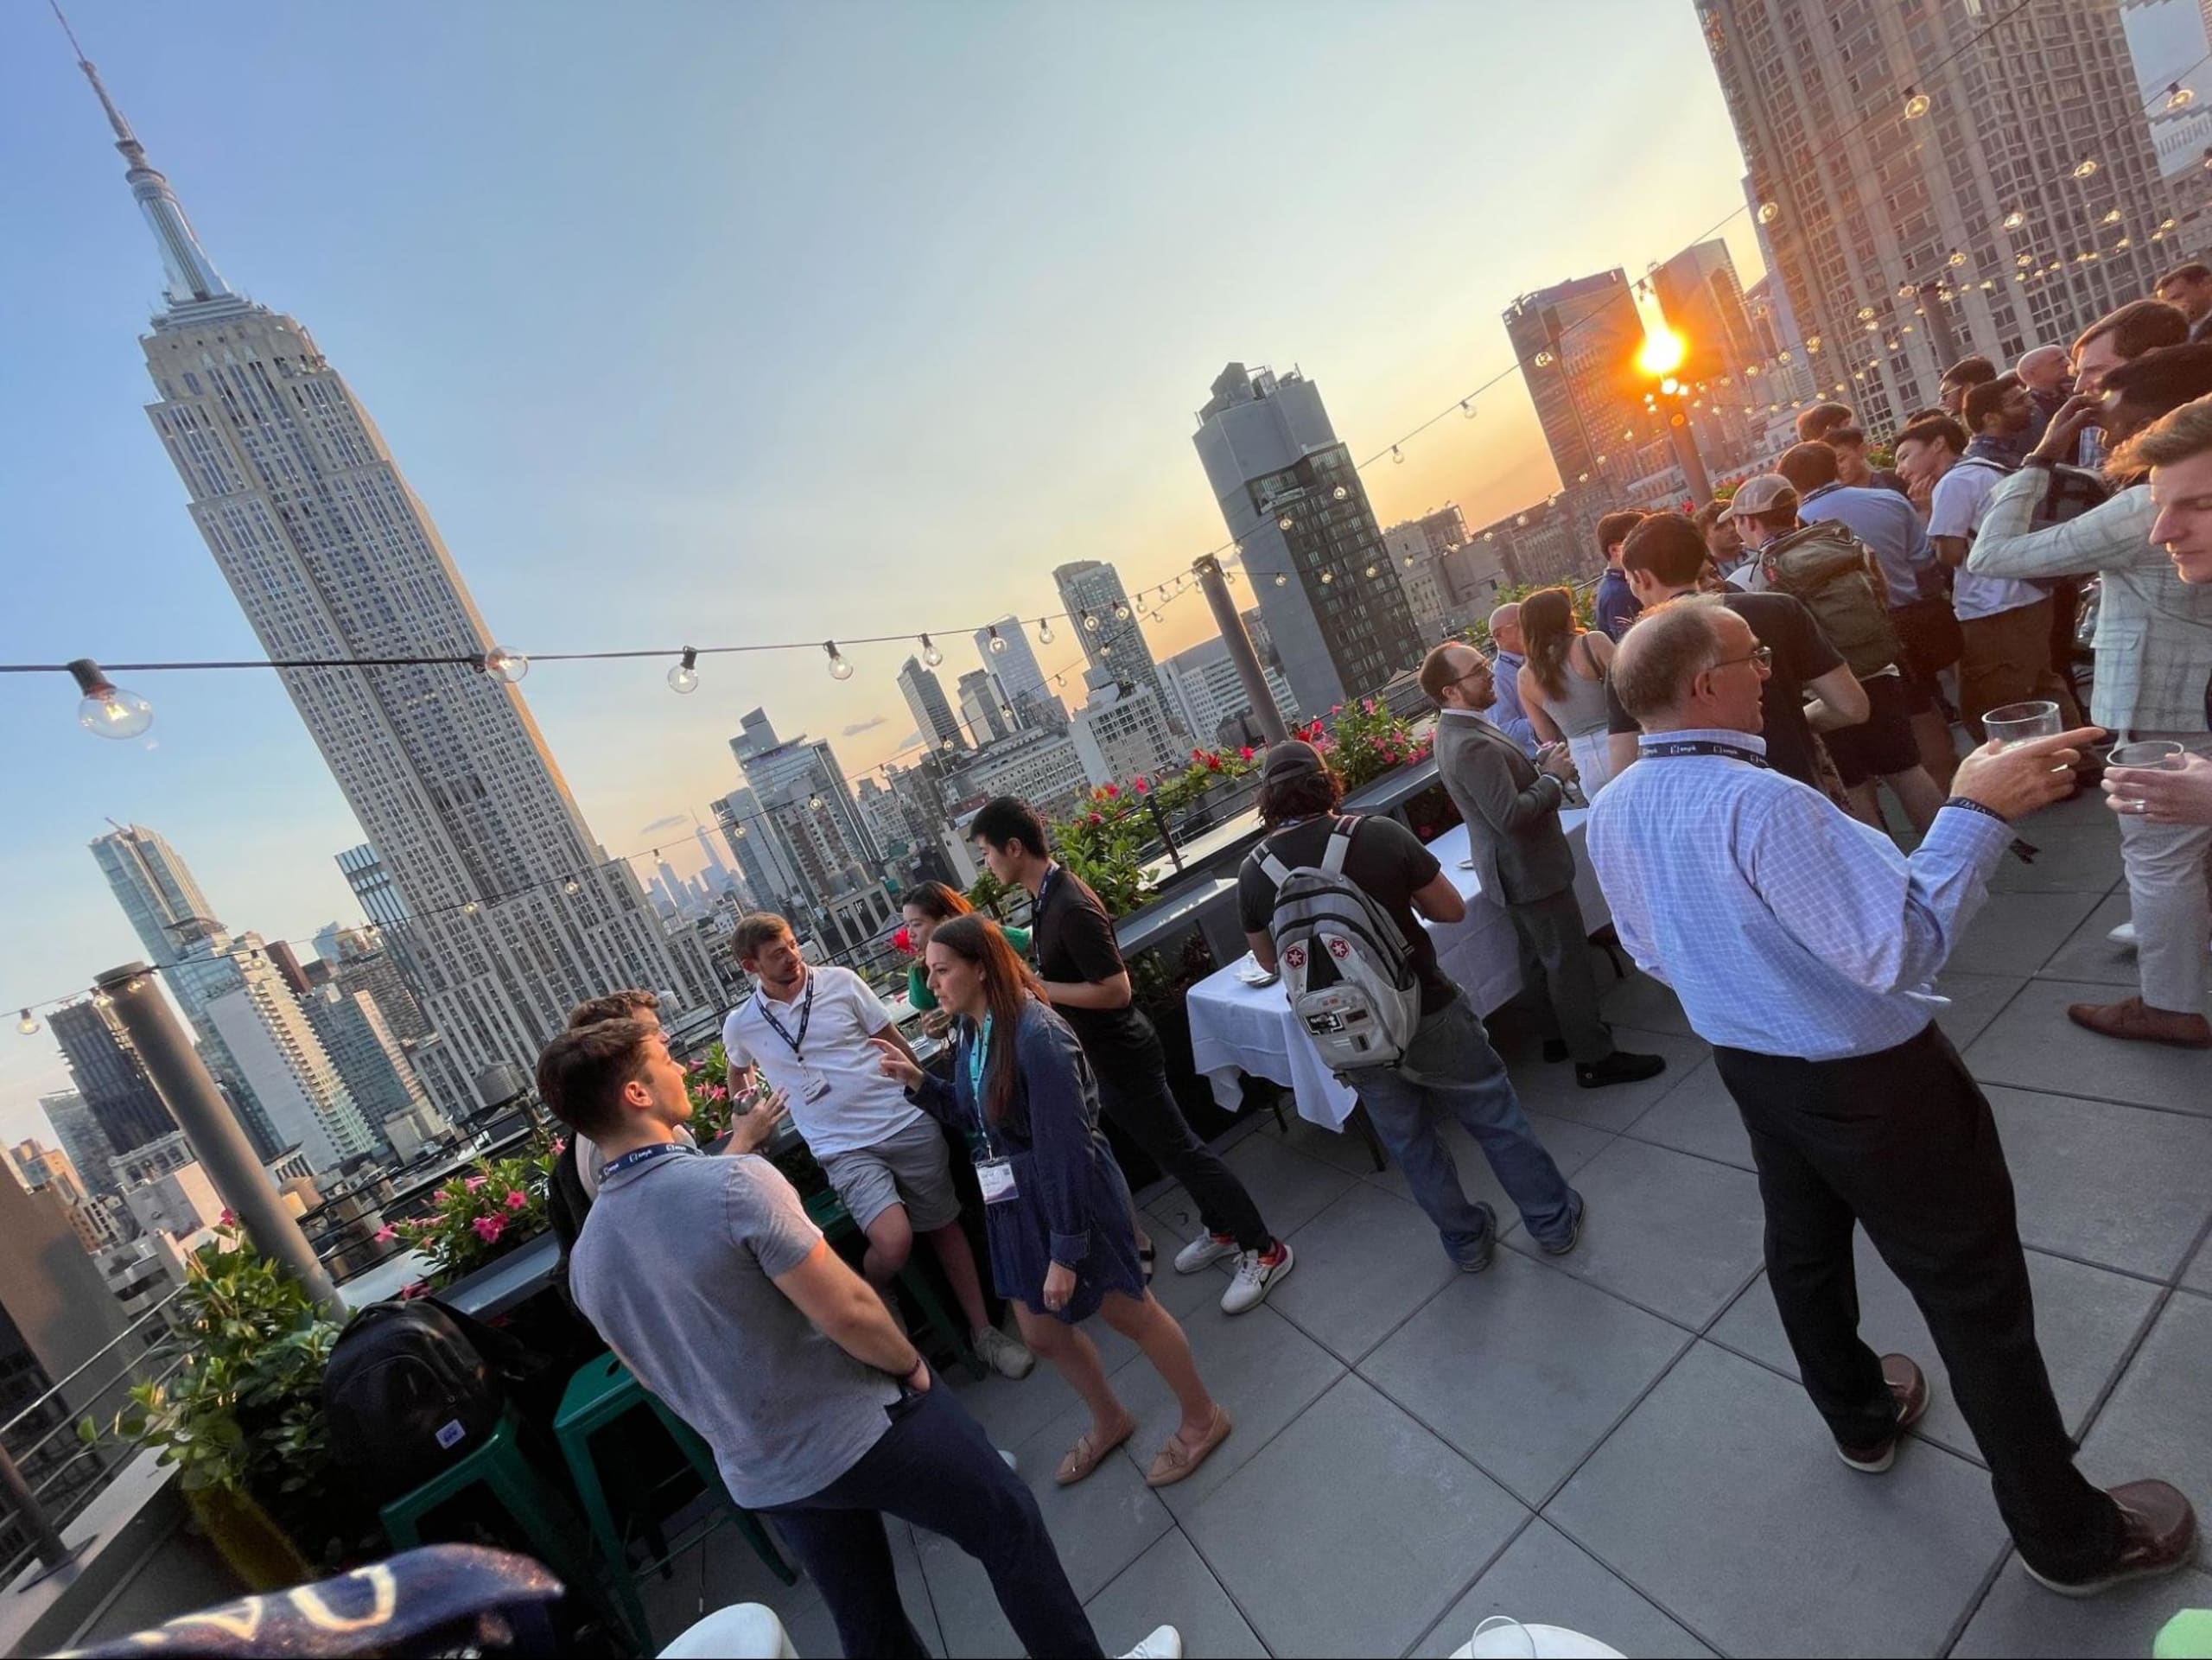
Cocktails dans le cloud
Nous avons terminé la journée par une rencontre conviviale sur la terrasse du 17e étage de l’hôtel Public. Les développeurs, CISO, dirigeants et toutes les personnes curieuses de sécurité ont ainsi pu se détendre et échanger sur leur métier. Une façon idéale de conclure une journée passionnante et riche en informations.
Nous étions ravis d’organiser notre premier événement SnykWeek à New York et remercions toutes les personnes qui y ont participé. Nous organiserons d’autres événements SnykWeek dans le monde entier, et nous serions heureux de vous y retrouver. Cette semaine, rendez-vous à SnykWeek San Francisco !


