Récapitulatif de SnykLaunch : Snyk Cloud, fonctionnalités de SBOM et de reporting, et ressources pour les clients
Ravi Maira
8 novembre 2022
0 minutes de lectureLors de SnykLaunch, le 8 novembre, nos responsables produits ont dévoilé les dernières nouveautés de la gamme de produits de Snyk conçus pour les développeurs. Nous avons également donné aux participants un aperçu de ces nouvelles fonctionnalités en action, avec des démonstrations en direct. Nous sommes particulièrement heureux d’annoncer Snyk Cloud, notre outil de sécurité cloud qui adopte une approche contextuelle pour détecter et corriger les vulnérabilités du cloud. Tout ce que nous avons lancé s’inscrit dans notre objectif ultime : donner aux équipes les moyens de détecter, hiérarchiser et corriger les vulnérabilités grâce à des outils conçus pour les développeurs.
À l’approche de la fin 2022, l’identification et la gestion des risques liés aux applications ne ressemblent plus à ce qu’elles étaient les années précédentes. Tout d’abord, le développement s’accélère comme jamais. Chaque année, le nombre de développeurs augmente davantage par rapport à celui des équipes de sécurité. Par conséquent, le besoin d’une responsabilité partagée en matière de sécurité a considérablement augmenté.
Les chaînes d’approvisionnement logicielles se complexifient également. Le secteur dépend fortement du code tiers, de l’infrastructure en tant que code (IaC) et des services cloud. Une véritable approche de la sécurité de bout en bout ne se limite donc pas au code propriétaire des applications : elle englobe aussi l’infrastructure, le cloud, les conteneurs et les composants open source qui se cachent en coulisses.
Plus récemment, on a observé un virage vers le cloud en tant que code. Il ne revient plus aux équipes informatiques de provisionner et de gérer l’infrastructure. Les développeurs assument désormais une grande partie de la responsabilité de la maintenance d’une infrastructure cloud. C’est pourquoi ils doivent comprendre l’ensemble de leur application et intégrer un outil de sécurité cloud holistique à leurs cycles de développement logiciel.
Face à tous ces changements, nous cherchons constamment à faciliter le quotidien des équipes de développement, de sécurité et d’ingénierie. Nos dernières nouveautés visent à gérer une nomenclature logicielle, à corriger les vulnérabilités cloud en tenant compte du contexte IaC, à produire des rapports plus détaillés et à accompagner les équipes tout au long de leur parcours en matière de sécurité.
Outils SBOM
Aujourd’hui, les applications sont « assemblées » plutôt que développées à partir de zéro. Les équipes choisissent souvent d’intégrer des composants open source à leurs applications au lieu de tout écrire elles-mêmes. Cette utilisation croissante de l’open source entraîne une forte augmentation des risques liés aux composants tiers. Il ne suffit donc plus de considérer la tenue d’une nomenclature logicielle (SBOM) et la surveillance étroite des dépendances tierces comme de simples « bonnes pratiques ». Désormais, une SBOM est indispensable. Mais pas n’importe laquelle : elle doit être visible par les bonnes équipes, interopérable et intégrée aux contextes appropriés.
C’est pourquoi nous avons renforcé notre prise en charge des SBOM : les équipes peuvent désormais les créer et les analyser à la recherche de vulnérabilités en quelques minutes. Nous lançons trois nouvelles solutions SBOM, notamment :
SBOM API & CLI – Génère des SBOM avec les outils API et CLI de Snyk conçus pour les développeurs, en répertoriant les dépendances directes et transitives.
SBOM Checker – Outil web gratuit qui vérifie si les SBOM contiennent des vulnérabilités, sans qu’un compte Snyk soit nécessaire.
Bomber 0.3.4 – Projet open source qui analyse les SBOM à la recherche de vulnérabilités. Snyk est un fournisseur pris en charge : Bomber peut donc récupérer directement les informations sur les vulnérabilités depuis Snyk Vulnerability Database.
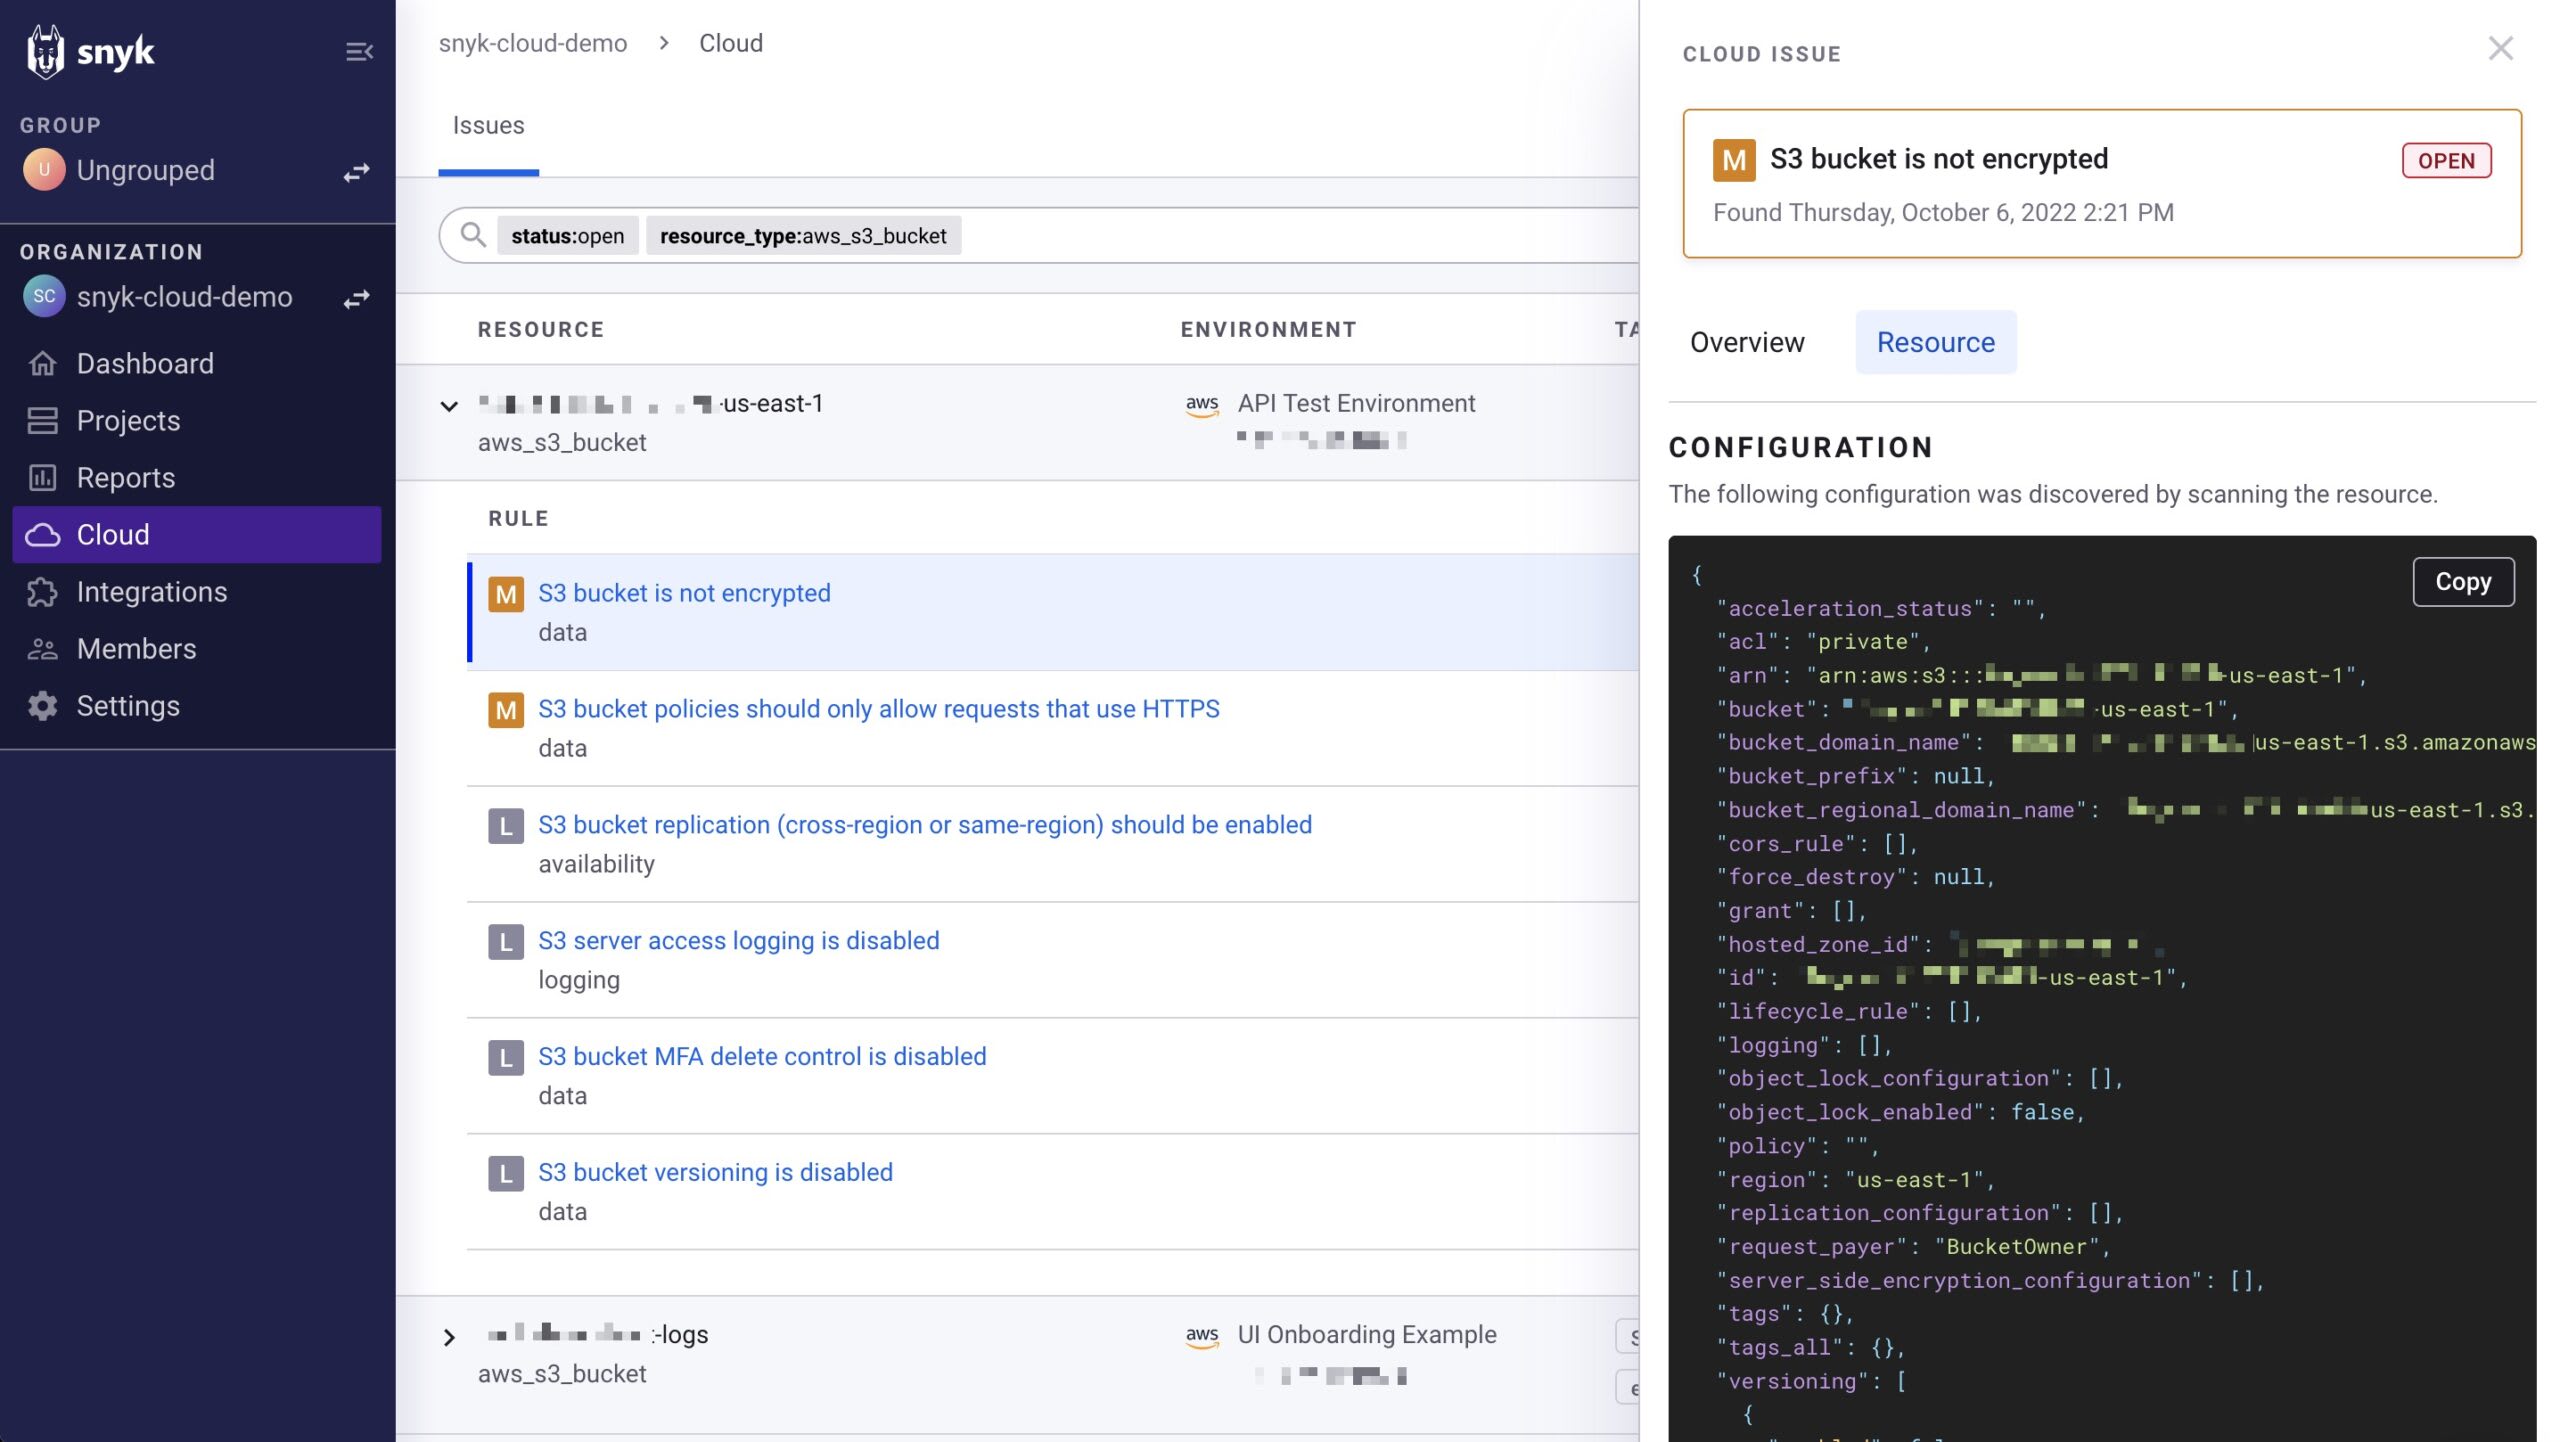
Un outil de sécurité cloud avec le contexte IaC
Nous avons également dévoilé la dernière nouveauté de notre gamme de produits : Snyk Cloud. Jusqu’à présent, les outils de sécurité cloud se concentraient sur la détection des vulnérabilités après la mise en production, obligeant les développeurs à revenir en arrière pour les corriger. Nous privilégions plutôt une approche proactive de la sécurité cloud : détecter et corriger les vulnérabilités le plus tôt possible dans le cycle de développement logiciel.
Il est généralement difficile d’identifier avec précision les vulnérabilités de sécurité cloud dès le début du développement, car l’analyse IaC et les vérifications du cloud en production nécessitent des outils distincts, dotés chacun de leurs propres règles et résultats. Les équipes sont souvent submergées par ces différents outils de sécurité cloud, qui génèrent trop de bruit avec des erreurs de configuration parfois pertinentes, parfois non, selon leur environnement.

Pour réduire ce « bruit », Snyk associe l’IaC aux informations en temps réel de votre cloud afin d’apporter du contexte. Notre moteur de politiques unifié permet à Snyk Cloud de tenir compte de l’état réel du cloud lors de l’analyse IaC, afin de hiérarchiser les corrections importantes et d’écarter les alertes non pertinentes. Les équipes cloud peuvent consulter les problèmes de sécurité dans le cloud comme dans l’IaC, ainsi que les conseils pour les corriger. Les spécialistes de la sécurité cloud disposent d’un moteur de politiques centralisé à gérer, ce qui harmonise le travail des équipes de sécurité et de développement et évite les confusions et les tâches redondantes.
Avec l’arrivée de Snyk Cloud, notre gamme de produits couvre désormais l’ensemble des applications. Snyk analyse votre code, vos conteneurs, vos dépendances tierces et votre infrastructure cloud, puis fournit des rapports détaillés et des suggestions de correction directement depuis votre tableau de bord. De plus, notre moteur unifié de politiques sous forme de code permet aux équipes de sécurité d’accroître l’automatisation et de réduire le bruit en établissant une source unique de vérité pour les politiques cloud.
Nouvelles fonctionnalités de reporting
Lors de SnykLaunch, notre équipe produit a également présenté nos nouvelles fonctionnalités de reporting. Nous les avons conçues pour répondre à un besoin généralisé dans le secteur : disposer d’une visibilité claire sur la sécurité, facile à gérer et sans manquer aucune donnée importante. Notre acquisition de TopCoat nous permet d’améliorer nos fonctionnalités de reporting existantes. Nous proposons désormais des analyses plus approfondies et une vue d’ensemble plus large des données sur les vulnérabilités. Grâce à ces nouvelles possibilités de reporting, nos clients peuvent générer des rapports tels que :
Rapport détaillé sur les problèmes, filtré par équipe ou unité opérationnelle
Rapport récapitulatif sur les problèmes, avec une analyse des tendances sur des périodes définies
Rapport de répartition des risques, mettant en évidence les groupes de votre organisation où se concentrent les risques, qu’ils soient liés à l’introduction de nouveaux risques ou à un MTTR élevé.
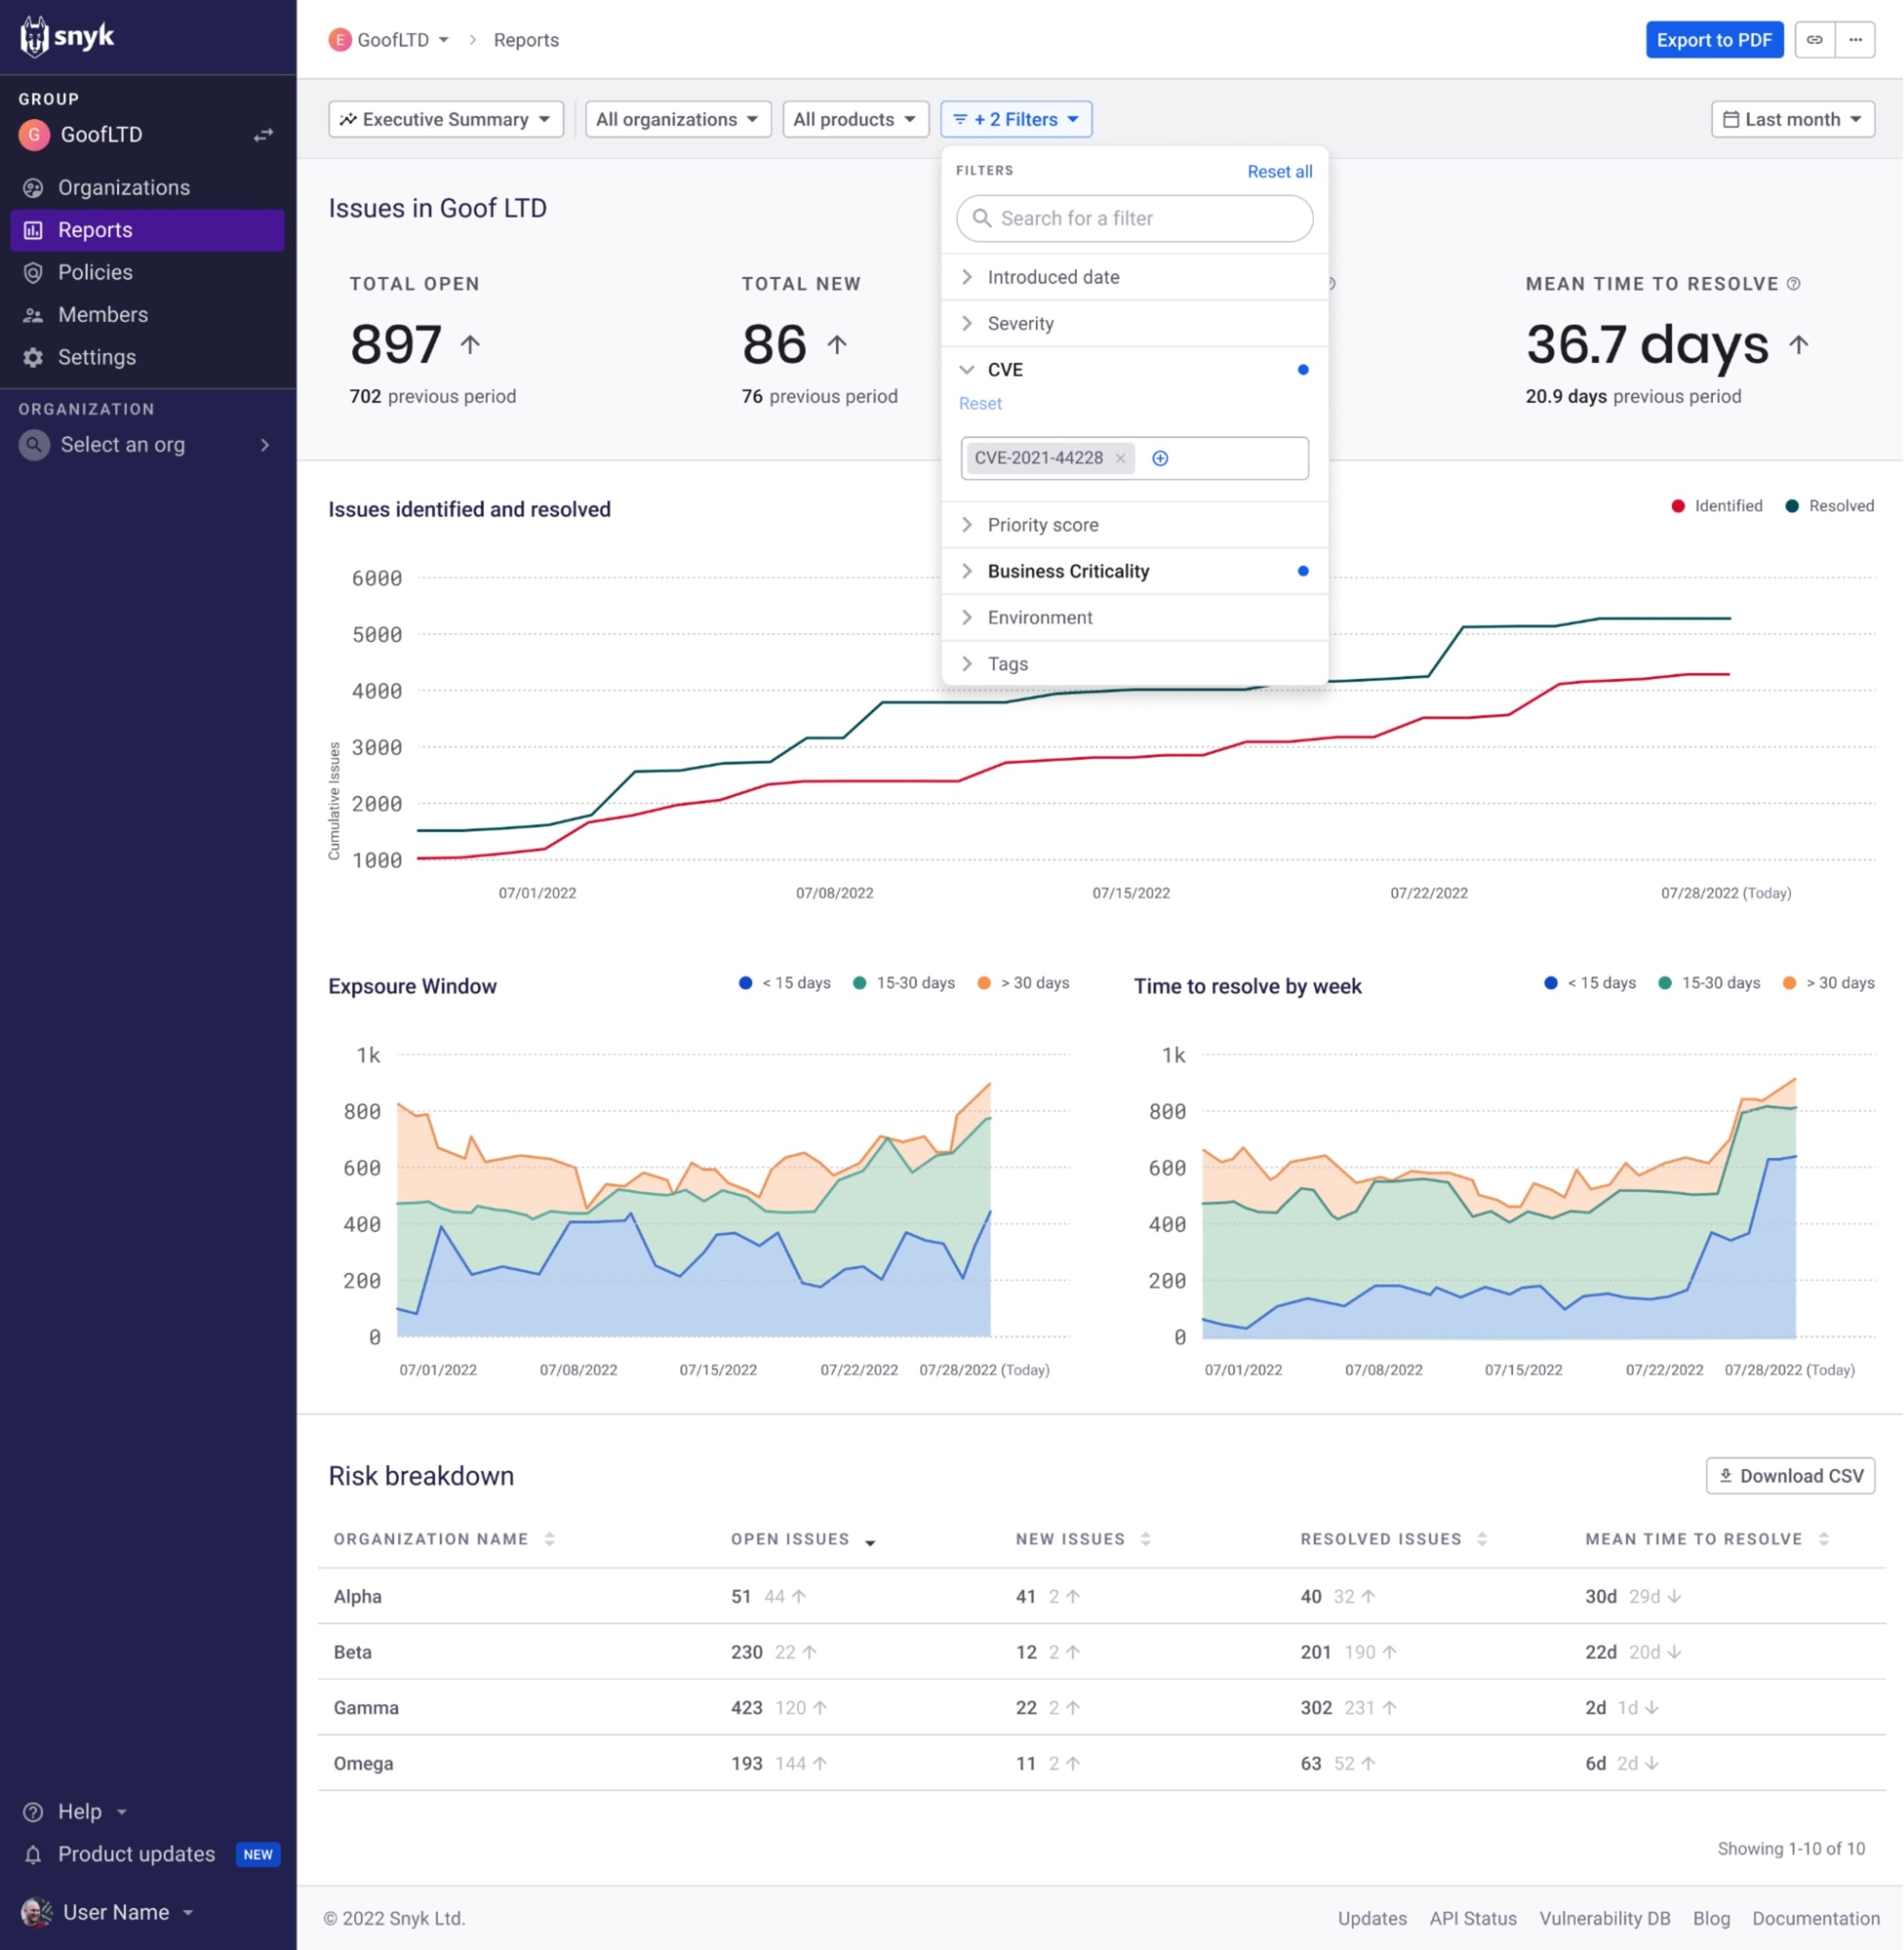
Nous avons également ajouté des champs exportables, notamment des métadonnées telles que les noms de packages. Grâce à ces améliorations du reporting, les clients de Snyk disposent désormais de la flexibilité nécessaire pour explorer les données Snyk à tous les niveaux de détail. Nos nouvelles fonctionnalités de reporting les aident à mieux hiérarchiser les corrections, à suivre les progrès, à atteindre et à démontrer leur conformité, et à produire de meilleurs rapports pour les principales parties prenantes.
Les offres de solutions client de Snyk
Nous avons également annoncé de nouveaux services pour favoriser la réussite de nos clients grâce à un accompagnement continu. Nous avons lancé de nouvelles ressources en libre-service, notamment des formations à suivre à votre rythme pour mettre en œuvre et gérer/configurer nos produits, ainsi que pour les utiliser afin de détecter et de corriger les problèmes. Nous avons aussi regroupé toutes les ressources destinées aux utilisateurs dans un espace centralisé pratique, pour vous aider à trouver rapidement les informations dont vous avez besoin.
Nous proposons également des services complémentaires donnant accès à l’expertise de spécialistes en direct. Les sessions de démarrage et les permanences offrent un accompagnement général aux nouveaux utilisateurs comme aux utilisateurs existants. Nous proposons désormais un accompagnement plus personnalisé grâce à deux niveaux de service : Snyk Accelerate, pour vous guider dans la mise en œuvre, et Premium Care, pour bénéficier de conseils continus.
Regarder SnykLaunch à la demande
Nous sommes très enthousiastes face à toutes les innovations en cours chez Snyk et fiers de mener la voie en matière de correction proactive des risques dans l’ensemble de l’écosystème logiciel. Nous avons particulièrement hâte de voir comment nos utilisateurs tireront parti de ces nouvelles fonctionnalités pour créer des applications sécurisées.
Ne manquez pas l’enregistrement de SnykLaunch à la demande pour découvrir ces nouvelles fonctionnalités en action et en savoir plus sur notre approche de la sécurité conçue pour les développeurs. N’hésitez pas à contacter notre équipe produit pour nous faire part de vos réflexions ou de vos questions !


