Snyk et Trek10 publient un nouveau guide AWS Quick Start pour sécuriser les déploiements CI/CD serverless

Jay Yeras
29 septembre 2020
0 minutes de lectureIl y a environ un an, j’ai collaboré avec Trek10 à la création d’une solution permettant aux clients qui développent des applications serverless sur AWS de démarrer rapidement avec un pipeline de déploiement adapté aux entreprises. Le guide AWS Quick Start détaille les étapes de création, de gestion et de sécurisation d’un pipeline de déploiement personnalisé.
Snyk s’intègre aux services AWS, permettant aux organisations de renforcer la sécurité de leurs applications. Partenaire APN Advanced Technology, Snyk propose la plateforme de sécurité Snyk Developer-First, qui détecte et corrige les vulnérabilités dans les applications utilisant des composants open source, des conteneurs et des technologies serverless.
Trek10, qui aide ses clients à concevoir, développer et prendre en charge des charges de travail AWS, et Snyk se sont associés pour concevoir et fournir une solution CI/CD qui propose un pipeline de déploiement dynamique adapté aux entreprises pour vos applications serverless, suit les bonnes pratiques AWS en matière d’isolation des ressources et vous guide dans la création de trois comptes AWS (sous-comptes) : développement, services partagés et production.
Nous sommes ravis d’annoncer la publication de Serverless CI/CD for the Enterprise on the AWS Cloud, par Snyk et Trek10, en tant que AWS Quick Start officiel. Ce guide met en lumière les différentes étapes pour détecter les vulnérabilités critiques dans les dépendances open source de vos applications serverless.
Ce déploiement de référence prêt pour la production a été testé et validé par des experts d’AWS, de Snyk et de Trek10. Il respecte les bonnes pratiques AWS en matière de sécurité et de haute disponibilité. Découvrons l’architecture présentée à la Figure 1 :
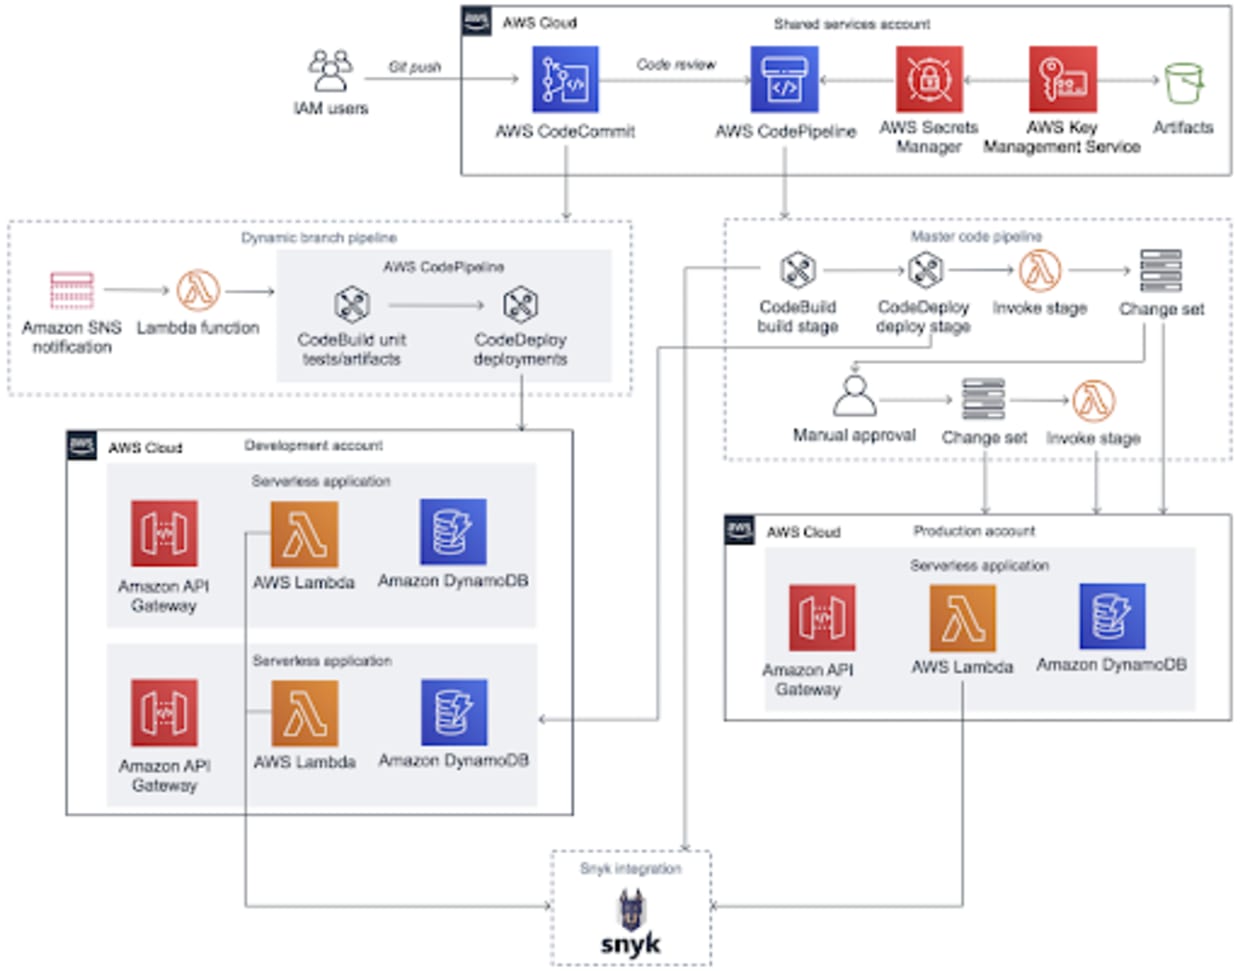
La solution permet un accès intercomptes aux sous-comptes de développement et de production, ainsi qu’à l’API de Snyk. Elle déploie également des ressources sur trois sous-comptes : AWS CodeCommit, AWS CodePipeline, AWS CodeBuild, AWS CodeDeploy et un exemple d’application serverless reposant sur Amazon API Gateway, AWS Lambda et Amazon DynamoDB. L’application serverless est surveillée par l’intégration AWS Lambda de Snyk et permet d’effectuer des analyses supplémentaires avec Snyk CLI, via le fichier buildspec.yml de CodeBuild.
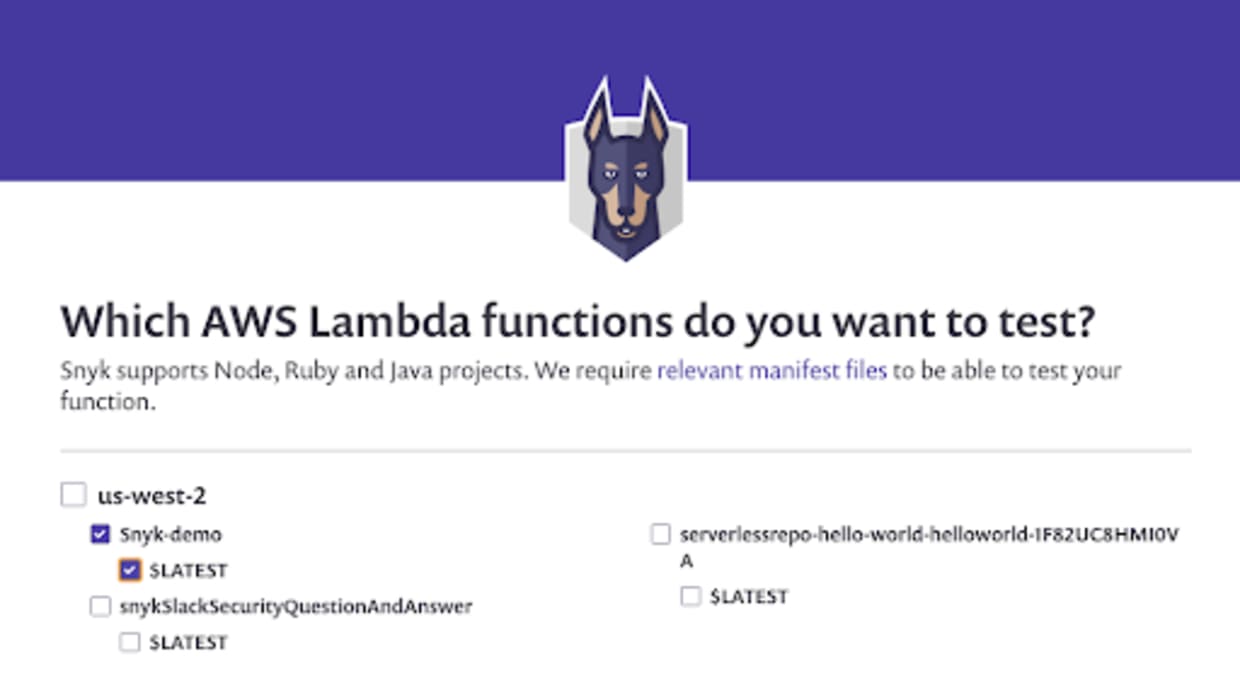
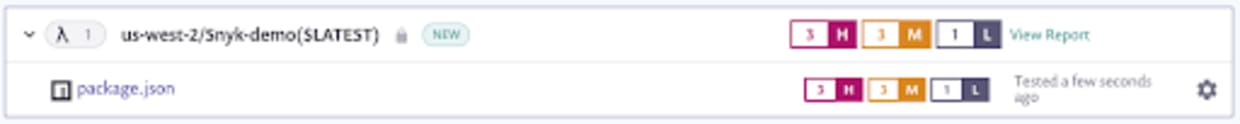
Comme le montre la Figure 2, cette intégration permet à Snyk de communiquer directement avec Lambda lors de chaque test afin de déterminer précisément le code actuellement déployé et les dépendances utilisées. Chaque dépendance est vérifiée dans la base de données des vulnérabilités de Snyk pour détecter les vulnérabilités connues. Selon votre configuration, si des vulnérabilités sont détectées, Snyk vous en informe par e-mail ou sur Slack afin que vous puissiez prendre immédiatement les mesures correctives nécessaires.
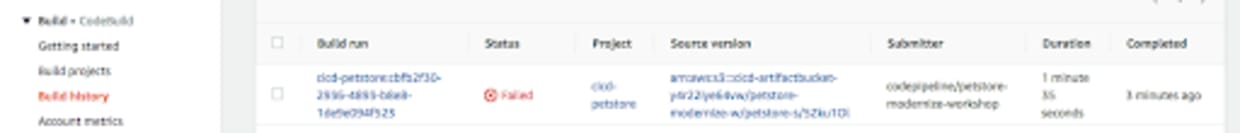
De même, comme le montre la Figure 3, vous pouvez faire échouer vos builds avec AWS CodeBuild afin d’éviter les déploiements susceptibles de vous exposer à une attaque.
Nous avons beaucoup travaillé pour simplifier le déploiement de la solution. Nous avons non seulement automatisé le provisionnement et le déploiement de ces services, mais aussi simplifié la facturation grâce à la page de Snyk sur AWS Marketplace (disponible pour les achats en libre-service et les offres privées). Trek10 propose un accompagnement expert et une assistance avancée pour la mise en œuvre. Découvrez-en plus sur la collaboration entre Snyk et Trek10 pour aider les clients à intégrer la sécurité à leurs déploiements CI/CD serverless.


