Protection contre les menaces en temps réel avec Snyk et SentinelOne

9 novembre 2023
0 minutes de lectureLes applications modernes ne se composent pas uniquement de code propriétaire et de dépendances tierces. Même une seule application est reliée à un vaste écosystème d’environnements cloud, de conteneurs, d’images de base tierces et d’orchestration automatisée des conteneurs.
En plus de pouvoir développer des applications plus rapidement, les développeurs doivent également sécuriser le code et les dépendances associées, la configuration du déploiement et les conteneurs en production.
En particulier, il devient de plus en plus complexe de garantir l’absence de vulnérabilités dans les images de conteneurs, car les développeurs manquent de visibilité sur la gravité des vulnérabilités et les risques associés. Les équipes de sécurité se retrouvent donc souvent à examiner manuellement plusieurs tableaux de bord pour obtenir une vue complète de la posture de sécurité de leur application, sans vraiment savoir quoi corriger en priorité.
C’est pourquoi nous sommes ravis d’annoncer l’intégration de Snyk à SentinelOne, leader de la cybersécurité autonome, qui offre une vue unifiée faisant le lien entre les vulnérabilités détectées au développement et les menaces à l’exécution. La nouvelle intégration associe la protection contre les menaces en temps réel de SentinelOne au contexte de développement fourni par Snyk, afin de simplifier la réponse aux incidents et de résoudre les problèmes d’exécution à la source. Cette semaine, l’équipe Snyk participe à OneCon en tant que sponsor Gold du premier événement client de SentinelOne.
Pour les professionnels qui travaillent au cœur du développement et de la sécurité des applications cloud, cette intégration réunit le meilleur des deux mondes. Que vous hiérarchisiez les vulnérabilités, recherchiez des menaces ou déployiez simplement du code, des informations unifiées simplifient les tâches sans compromettre la sécurité.
Une vue globale pour une sécurité des applications concrète
Il est essentiel de réduire le délai entre la détection d’une menace et sa résolution. En associant les données de vulnérabilité de Snyk à la solution de détection des menaces à l’exécution Singularity Cloud Workload Security de SentinelOne, les entreprises peuvent prendre des décisions plus éclairées, corriger d’abord les problèmes critiques et mieux gérer les risques.
Les équipes chargées de la sécurité cloud, de la sécurité des applications et du développement bénéficient d’une compréhension claire et unifiée des menaces et des vulnérabilités présentes dans les conteneurs en cours d’exécution. Cette vue complète des aspects développement et exploitation de la sécurité permet aux développeurs de se concentrer en priorité sur les corrections les plus importantes. Pour mettre en place des mesures correctives, les équipes de sécurité peuvent également passer rapidement de Singularity Console à Snyk afin d’analyser les vulnérabilités et d’agir.
Ensemble, les équipes peuvent développer et corriger en toute sécurité avec Snyk, tout en surveillant continuellement les menaces avec SentinelOne.
« Les développeurs subissent une pression croissante pour créer des applications plus rapidement, mais ils doivent collaborer avec leurs équipes de sécurité pour les protéger à la fois pendant le développement et à l’exécution », a déclaré Ely Kahn, vice-président de la gestion des produits Cloud Security et AI/ML chez SentinelOne. « Cette intégration de SentinelOne et de Snyk offre une visibilité consolidée sur les vulnérabilités et les menaces des deux plateformes. Les clients peuvent ainsi mieux comprendre les risques liés à la sécurité des conteneurs et prendre des mesures éclairées pour les résoudre rapidement. »
Des cas d’usage complémentaires
Investigation et réponse aux incidents. L’intégration associe la visibilité de Snyk sur les vulnérabilités détectées dans les images de conteneurs au développement aux menaces à l’exécution détectées par SentinelOne CWPP, afin d’aider les clients à mieux gérer les risques et à corriger les problèmes critiques.
Recherche proactive de menaces. Les professionnels de la sécurité peuvent rechercher de manière proactive des menaces dans le SentinelOne Security DataLake, qui intègre les informations provenant de Snyk Container. Par exemple, des menaces à l’exécution déjà détectées peuvent avoir été mises en corrélation avec une vulnérabilité spécifique dans une image. Un analyste peut alors rechercher cette vulnérabilité pour repérer d’autres risques éventuels.
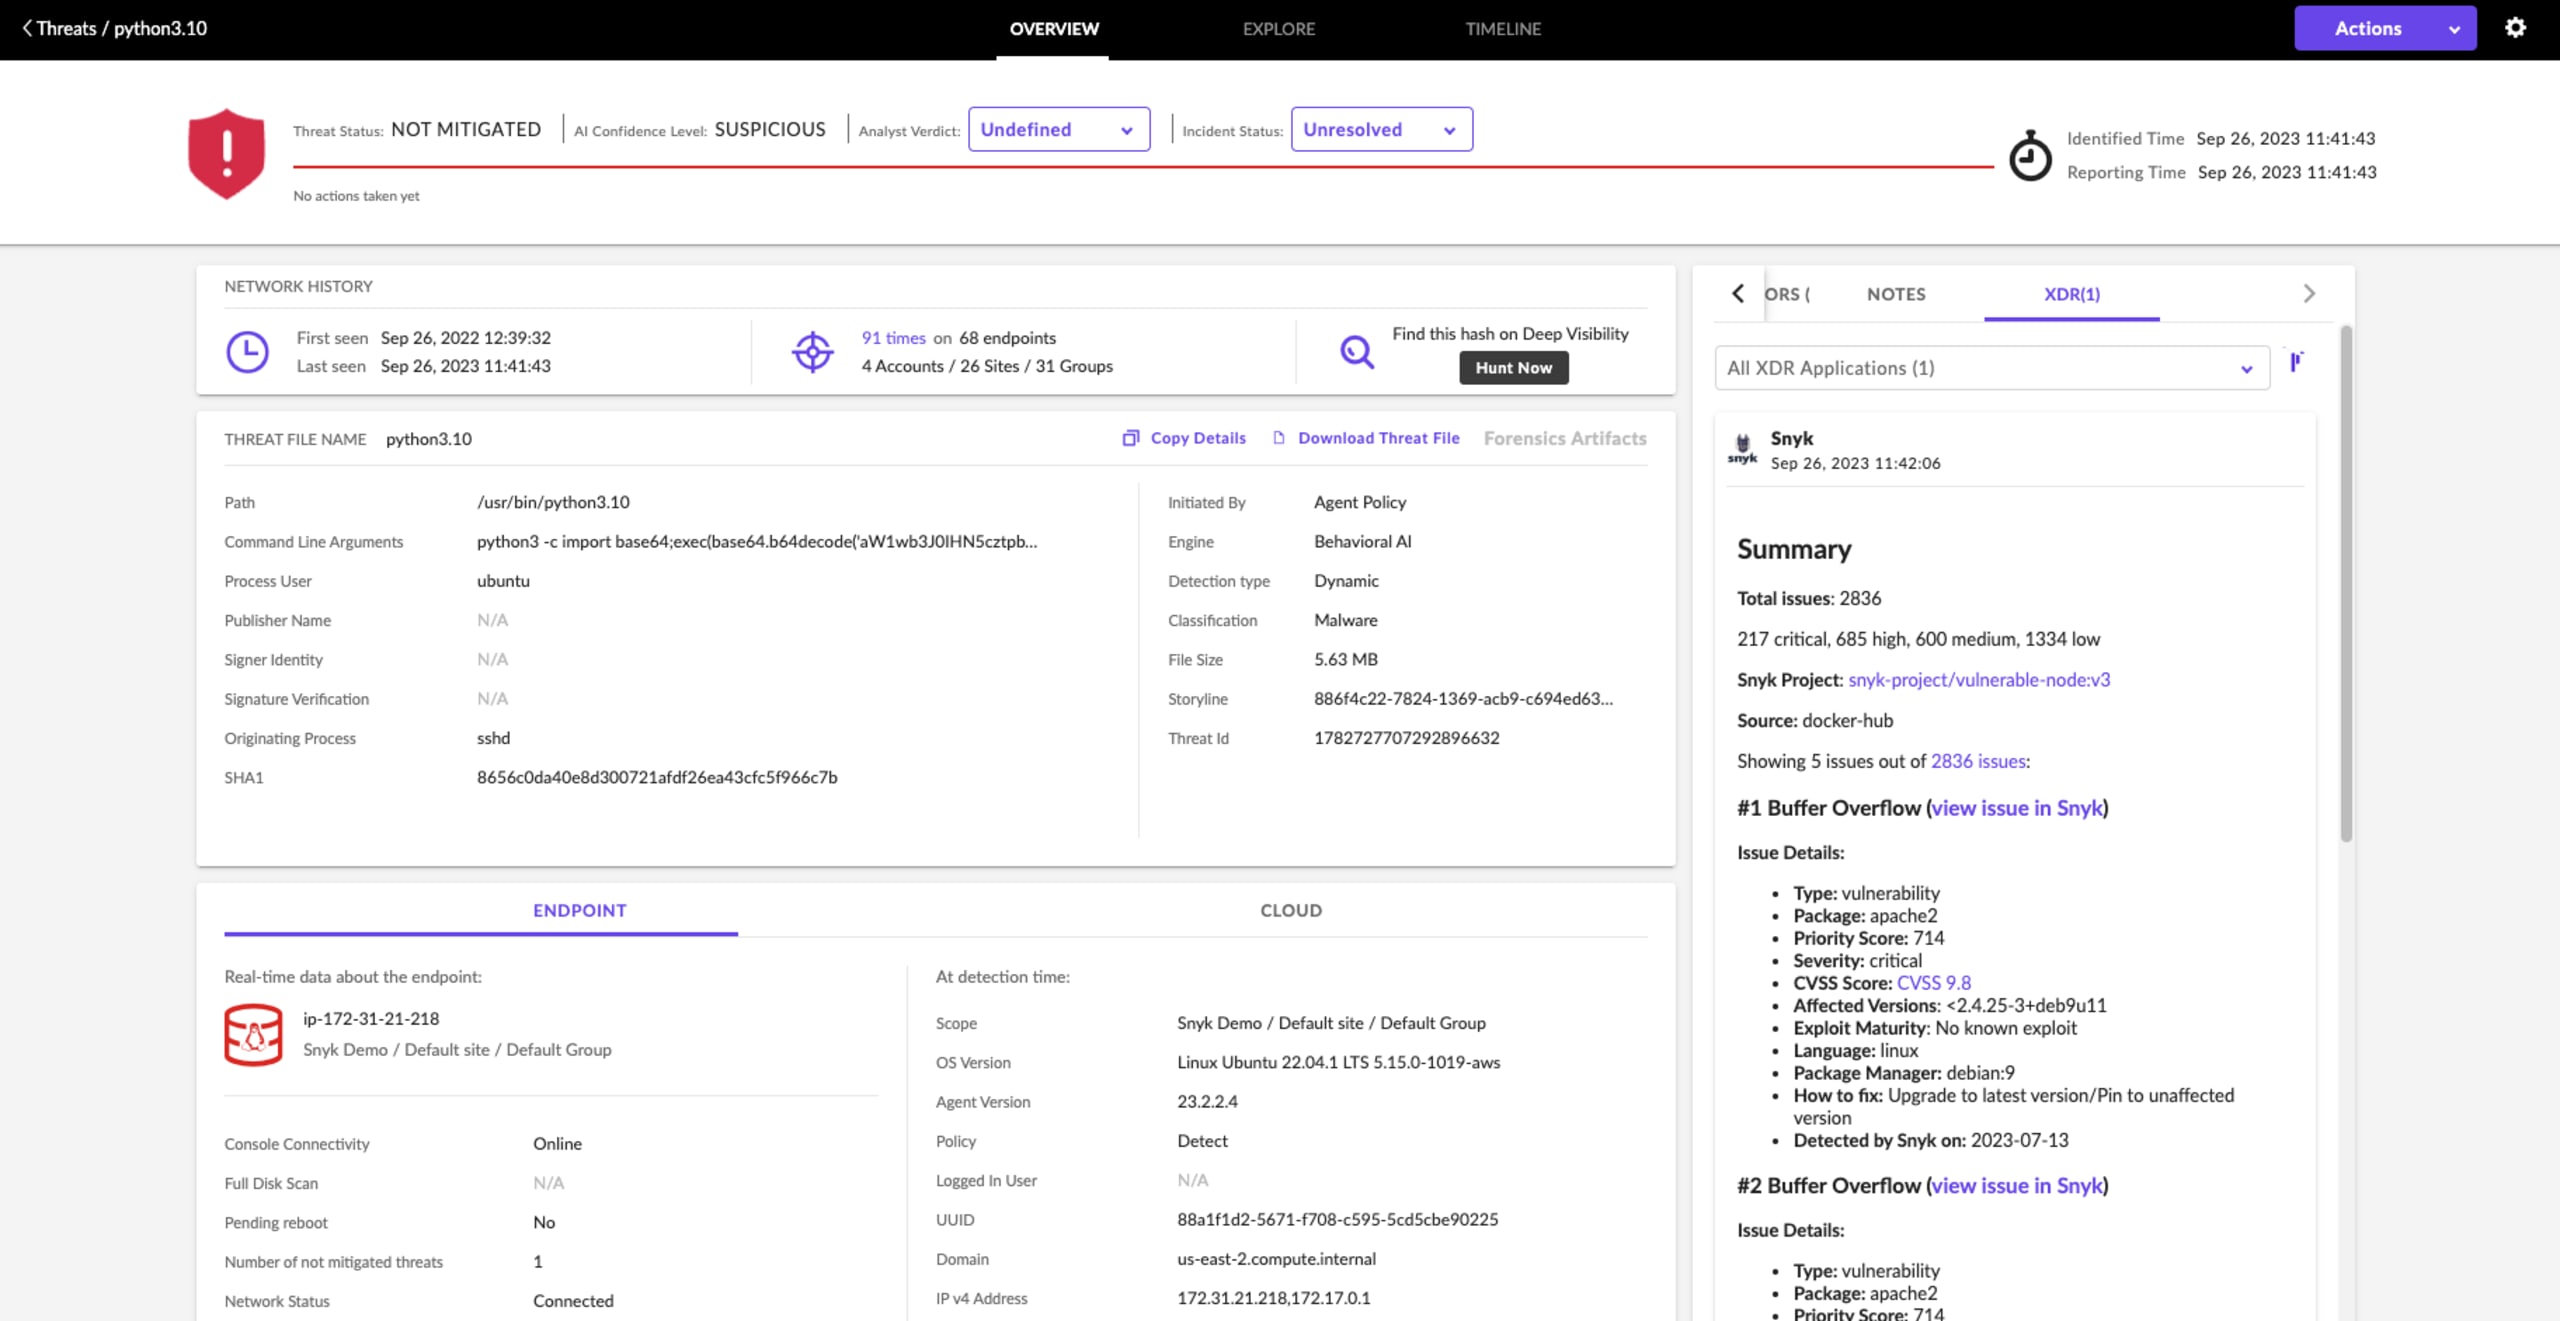
L’intégration de Snyk à SentinelOne CWPP est disponible sur le Singularity Marketplace de SentinelOne.
Les bases de pratiques de développement sécurisé à grande vitesse
Les prochaines évolutions de l’intégration de Snyk et SentinelOne enrichiront le contexte du code au cloud au sein de la plateforme Snyk. Elles simplifieront davantage la hiérarchisation des priorités pour les développeurs et les équipes de sécurité des applications, grâce aux facteurs de risque de SentinelOne. Elles visent à faciliter la correction des vulnérabilités pour les développeurs comme pour les professionnels de la sécurité. Avec des contrôles de sécurité protégeant l’ensemble de vos logiciels, qu’ils soient fournis par Snyk ou non, les développeurs pourront prévenir les risques plus facilement. En intégrant les données de SentinelOne et d’autres tiers, la plateforme Snyk sera encore mieux à même de soutenir l’ensemble de votre programme de sécurité des applications.
Ne manquez pas l’occasion de voir notre intégration en action et d’échanger avec les experts techniques de SentinelOne et de Snyk. SentinelOne et Snyk organisent une démo virtuelle le jeudi 16 novembre à 10 h (heure du Pacifique) / 13 h (heure de l’Est).


