Les fonctionnalités d’analyse de Snyk sont désormais intégrées à Jira Software
Sarah Conway
6 juin 2023
0 minutes de lectureAujourd’hui, le développement est plus rapide que jamais. On écrit plus d’applications et de code que jamais. Les dépendances tierces sont de plus en plus nombreuses pour accélérer le développement, tout comme les conteneurs. Le code qui contrôle le déploiement et la configuration des applications et du cloud se multiplie lui aussi.
Pour livrer rapidement, les développeurs doivent garder une longueur d’avance sur les problèmes de sécurité. Ils veulent savoir comment créer des applications sécurisées en recevant des commentaires au fil de leur travail. Les équipes de sécurité, quant à elles, veulent permettre aux développeurs de déterminer facilement les problèmes à traiter en priorité et de savoir comment les corriger, sans ralentir leur travail.
Découvrez Snyk Security in Jira Software
Snyk Security in Jira Cloud est disponible en bêta ouverte sur l’Atlassian Marketplace. Cette offre s’appuie sur notre intégration native largement adoptée dans Bitbucket Cloud d’Atlassian. Snyk Security in Jira Cloud replace les vulnérabilités de sécurité des applications dans le contexte des sprints de développement. Les utilisateurs de Jira peuvent ainsi planifier et suivre les tâches de sécurité au même titre que le reste de leur travail de développement, et aligner la sécurité sur les sprints de production.
Les vulnérabilités des dépendances tierces détectées par Snyk Open Source sont désormais visibles dans Jira, afin de permettre aux équipes de sécurité et de développement de collaborer dans un tableau de bord unifié. La prise en charge des problèmes liés au code propriétaire, des vulnérabilités des conteneurs et des erreurs de configuration IaC sera bientôt ajoutée à l’intégration, respectivement pour les clients de Snyk Code, Snyk Container et Snyk IaC. Intégrée directement à l’interface Jira, l’analyse de Snyk favorise les échanges autour de la posture de sécurité en faisant apparaître les informations sur les vulnérabilités dans un espace partagé où les équipes gèrent leur travail.
Atlassian et Snyk se sont associés pour proposer Security in Jira à nos clients et améliorer leurs workflows DevSecOps. Nous entretenons depuis longtemps un partenariat avec Snyk et il nous a semblé naturel de collaborer avec un partenaire de confiance dans le cadre de notre programme d’accès anticipé. Grâce à cette collaboration, nous sommes désormais prêts à présenter Security in Jira au monde entier.
- Suzie Prince, responsable de la gestion produit, Atlassian
Pourquoi choisir Snyk Security in Jira Cloud ?
Pour les développeurs :
Repérez rapidement les vulnérabilités sans quitter l’interface Jira.
Tirez parti de votre environnement de développement existant et intégrez automatiquement la sécurité à vos processus DevOps.
Créez, testez et publiez des logiciels sécurisés plus rapidement et avec plus de fiabilité.
En traitant les problèmes dès qu’ils se présentent, dans les outils que vous utilisez tous les jours, vous pouvez faire évoluer la sécurité pour gérer la montagne de problèmes qui vous attend.
Pour les responsables de la sécurité :
Installez une culture de la collaboration et gagnez la confiance de l’équipe d’ingénierie.
Améliorez la visibilité sur les actions de sécurité menées par les développeurs et donnez-leur des conseils directement dans les outils qu’ils utilisent déjà.
Nous avons une équipe de sécurité commune à plusieurs équipes de développement produit, et nous souhaitons tous disposer d’une approche partagée pour traiter les vulnérabilités et atteindre nos objectifs. L’intégration Security in Jira de Snyk nous aidera à uniformiser nos pratiques de sécurité et à rendre le processus plus efficace pour toutes les équipes.
- Charles Illingworth, responsable d’équipe en ingénierie logicielle, Motability Operations
Premiers pas dans Jira Cloud
Vous pouvez installer Snyk Security in Jira Cloud depuis l’Atlassian Marketplace en quelques étapes simples. Tous les nouveaux utilisateurs de l’application bénéficient d’un essai gratuit de Snyk de 45 jours, avec un nombre illimité de tests et des fonctionnalités supplémentaires. Suivez le guide étape par étape ci-dessous pour configurer Snyk Security in Jira Cloud, puis consultez notre documentation pour obtenir de l’aide ou des informations complémentaires.
Procédure d’installation
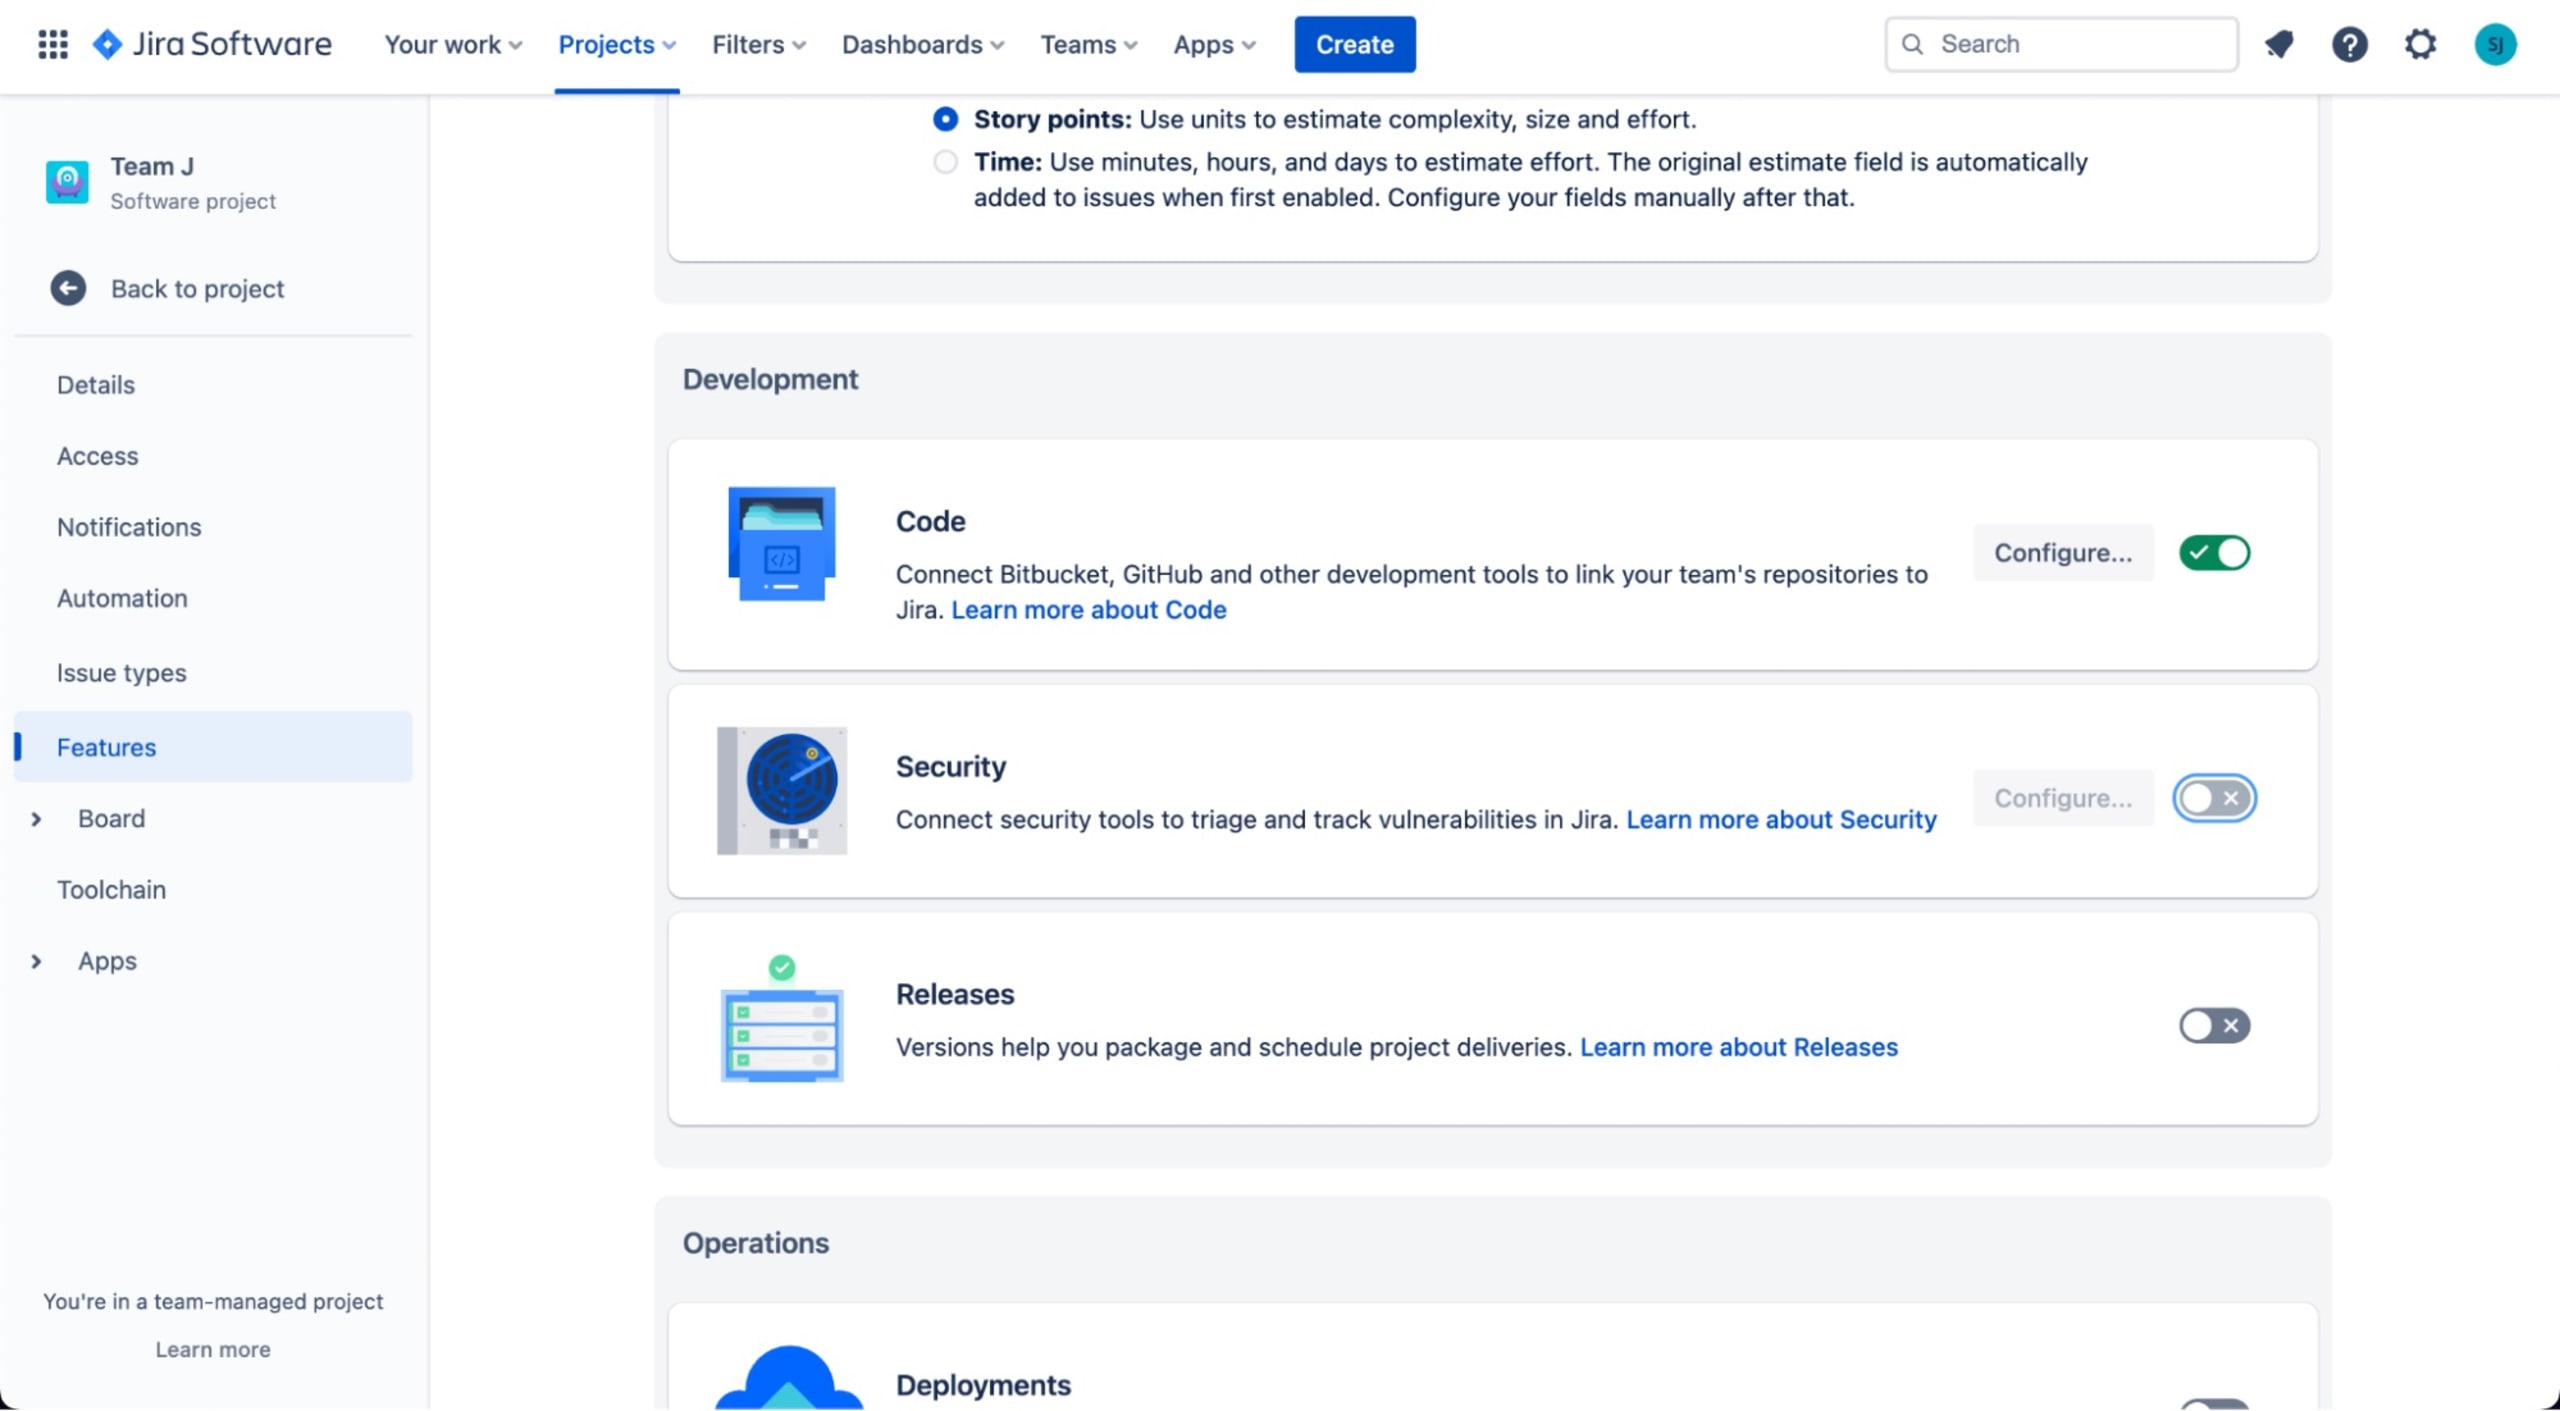
Dans les paramètres de votre projet Jira, accédez à Fonctionnalités > Développement > Sécurité, puis activez l’option Activé.
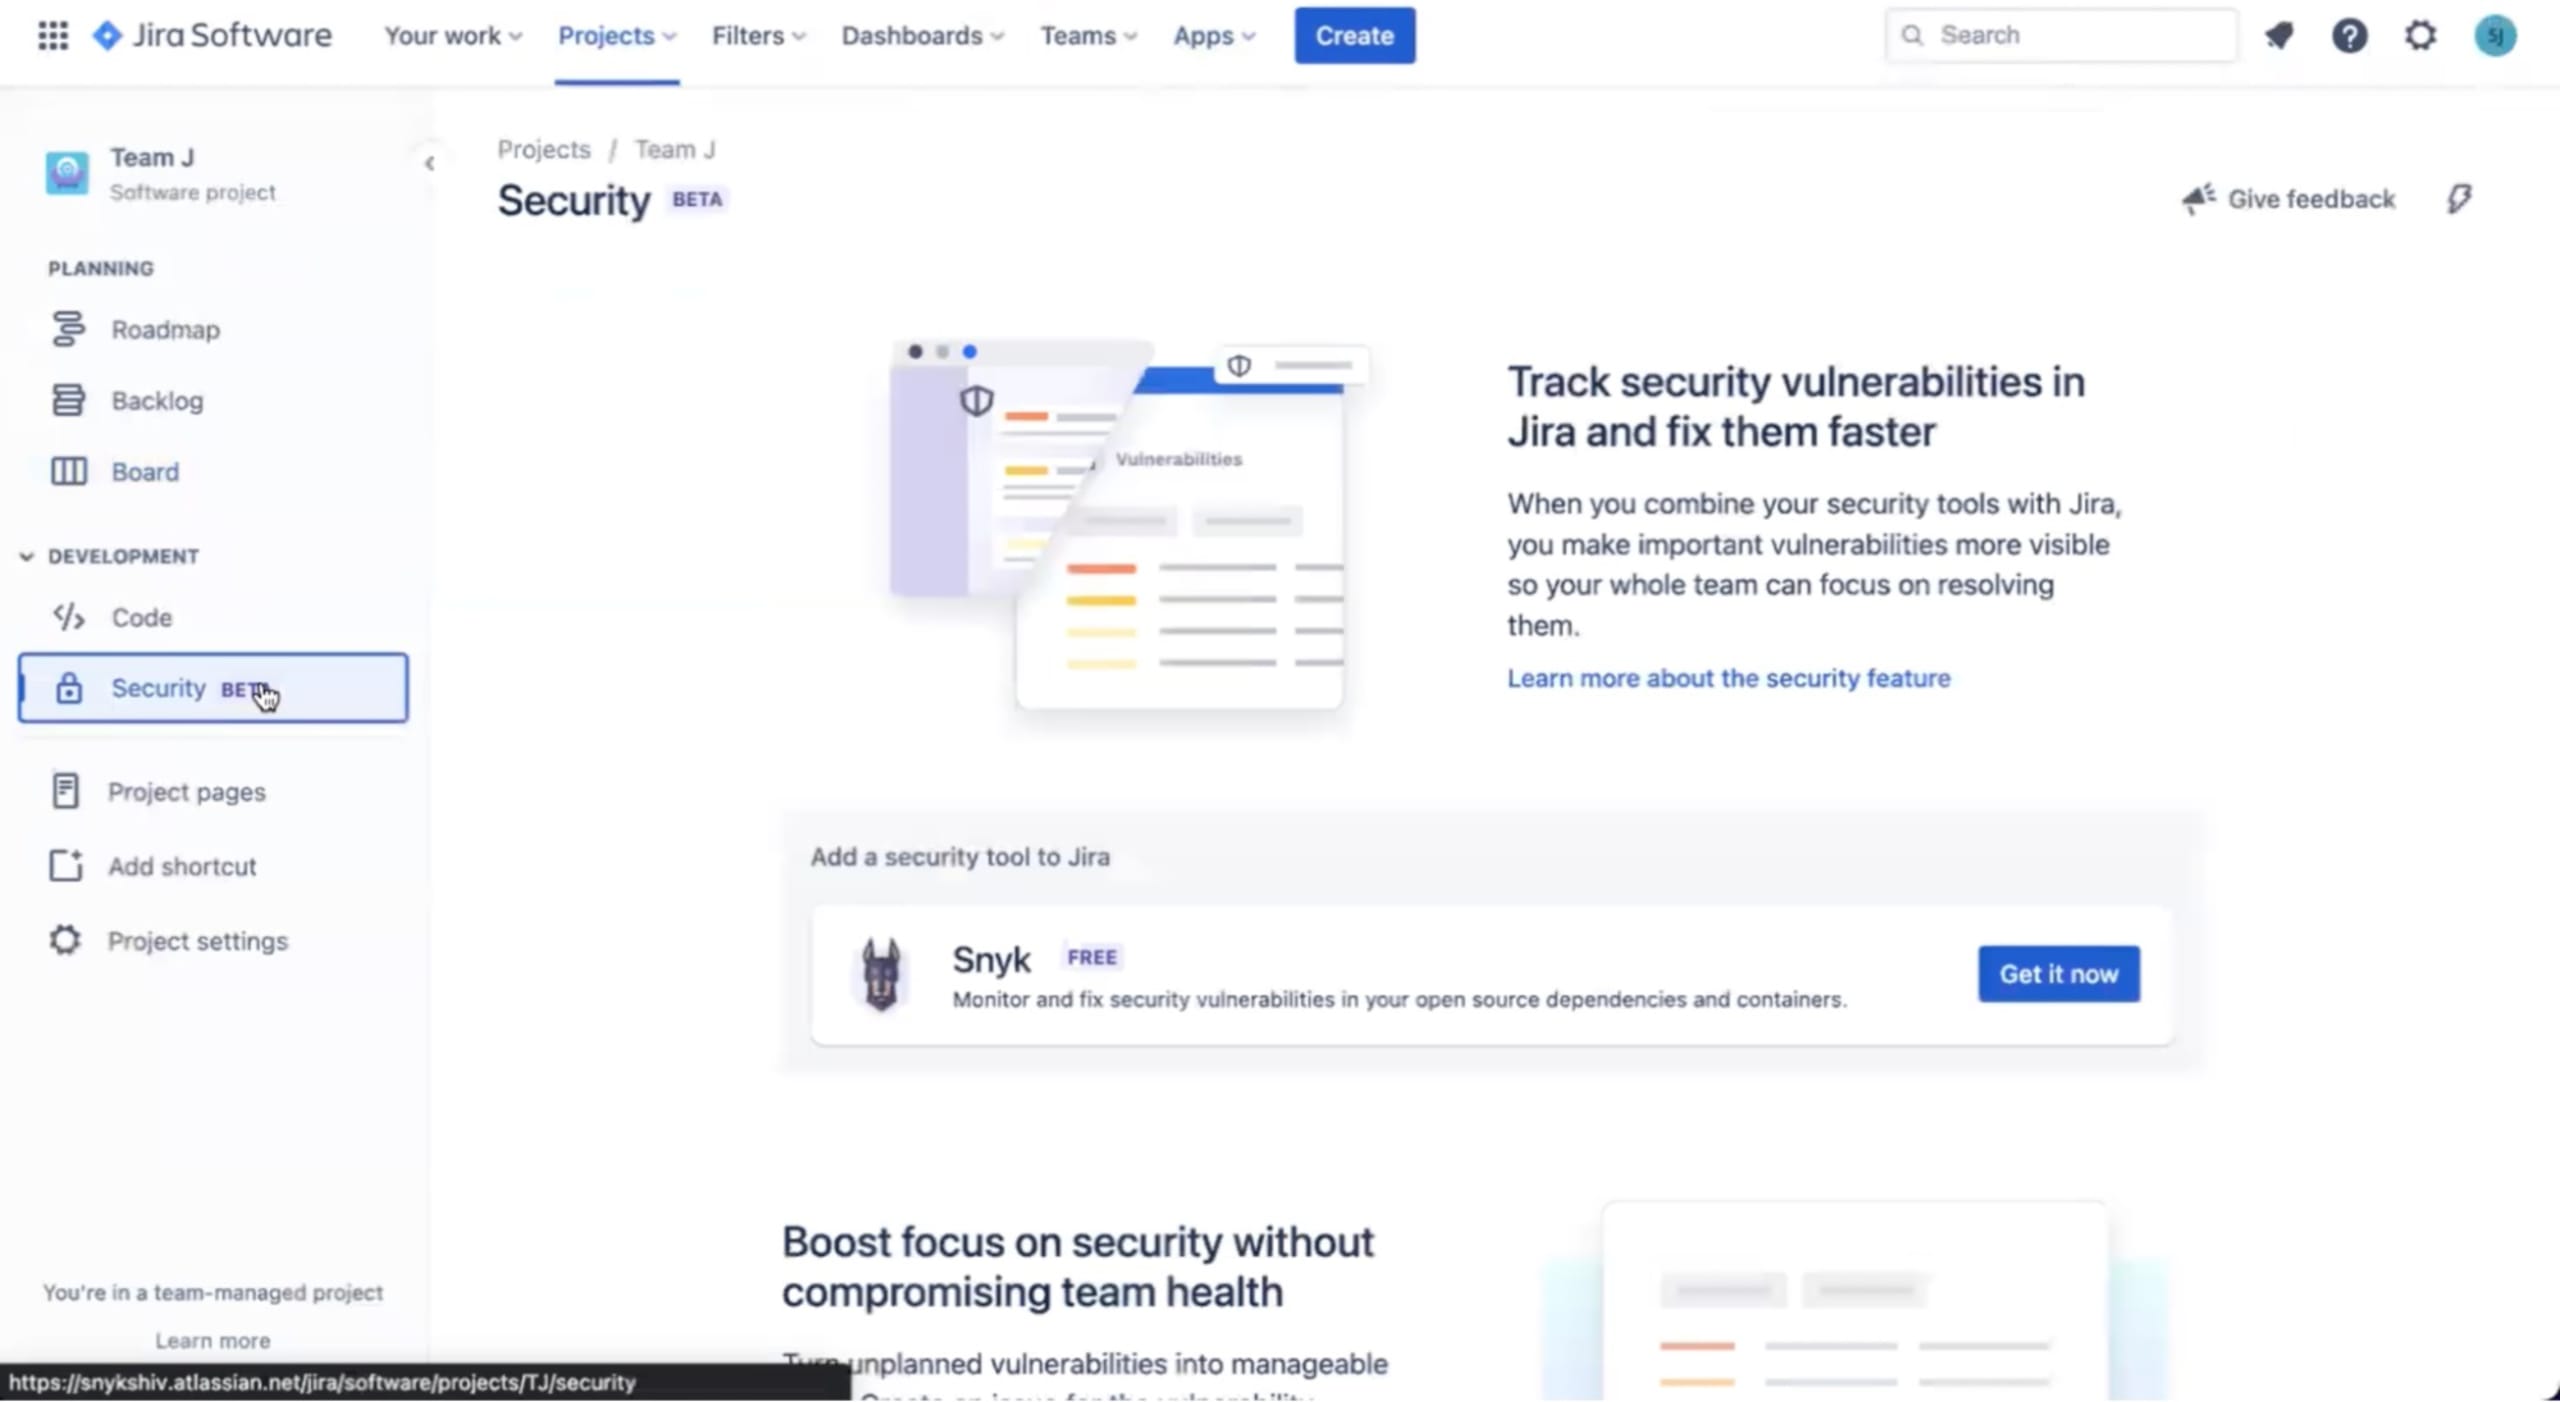
Accédez à votre projet Jira > Sécurité, puis cliquez sur Installer maintenant sous Snyk pour installer l’application Snyk Security in Jira Cloud sur votre instance Jira.
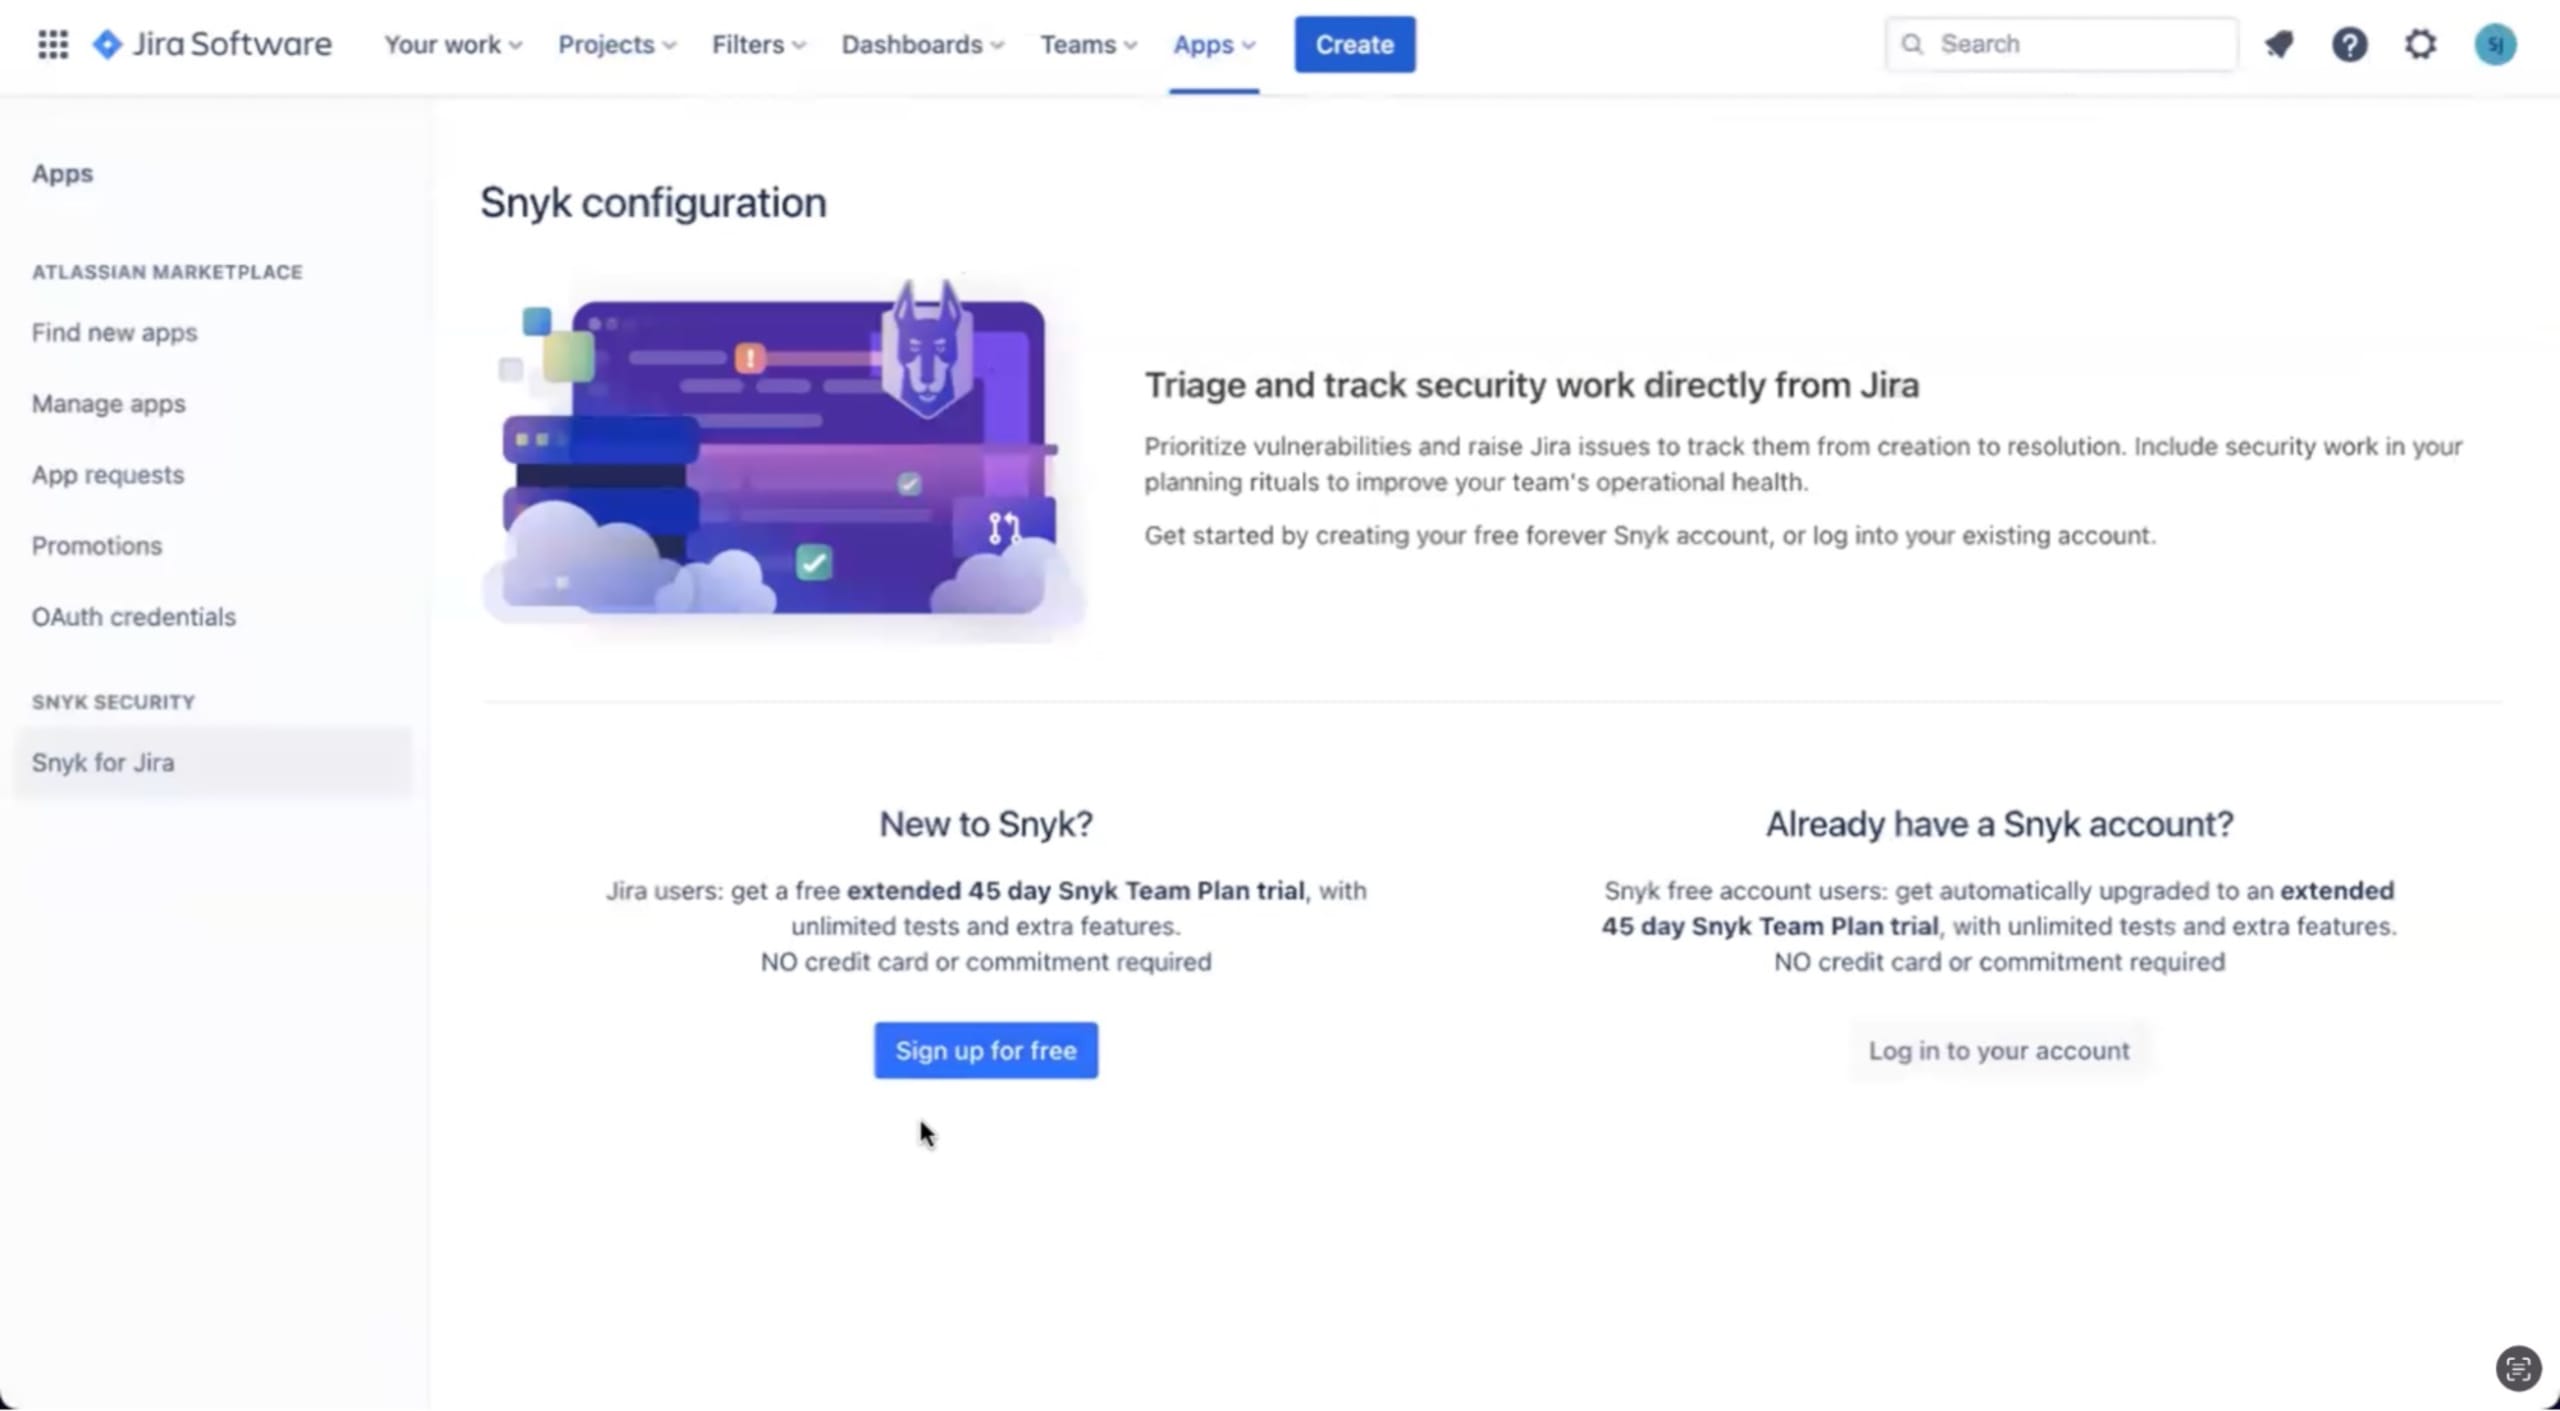
Une fois l’installation terminée, accédez à Applications > Snyk for Jira, puis connectez-vous.
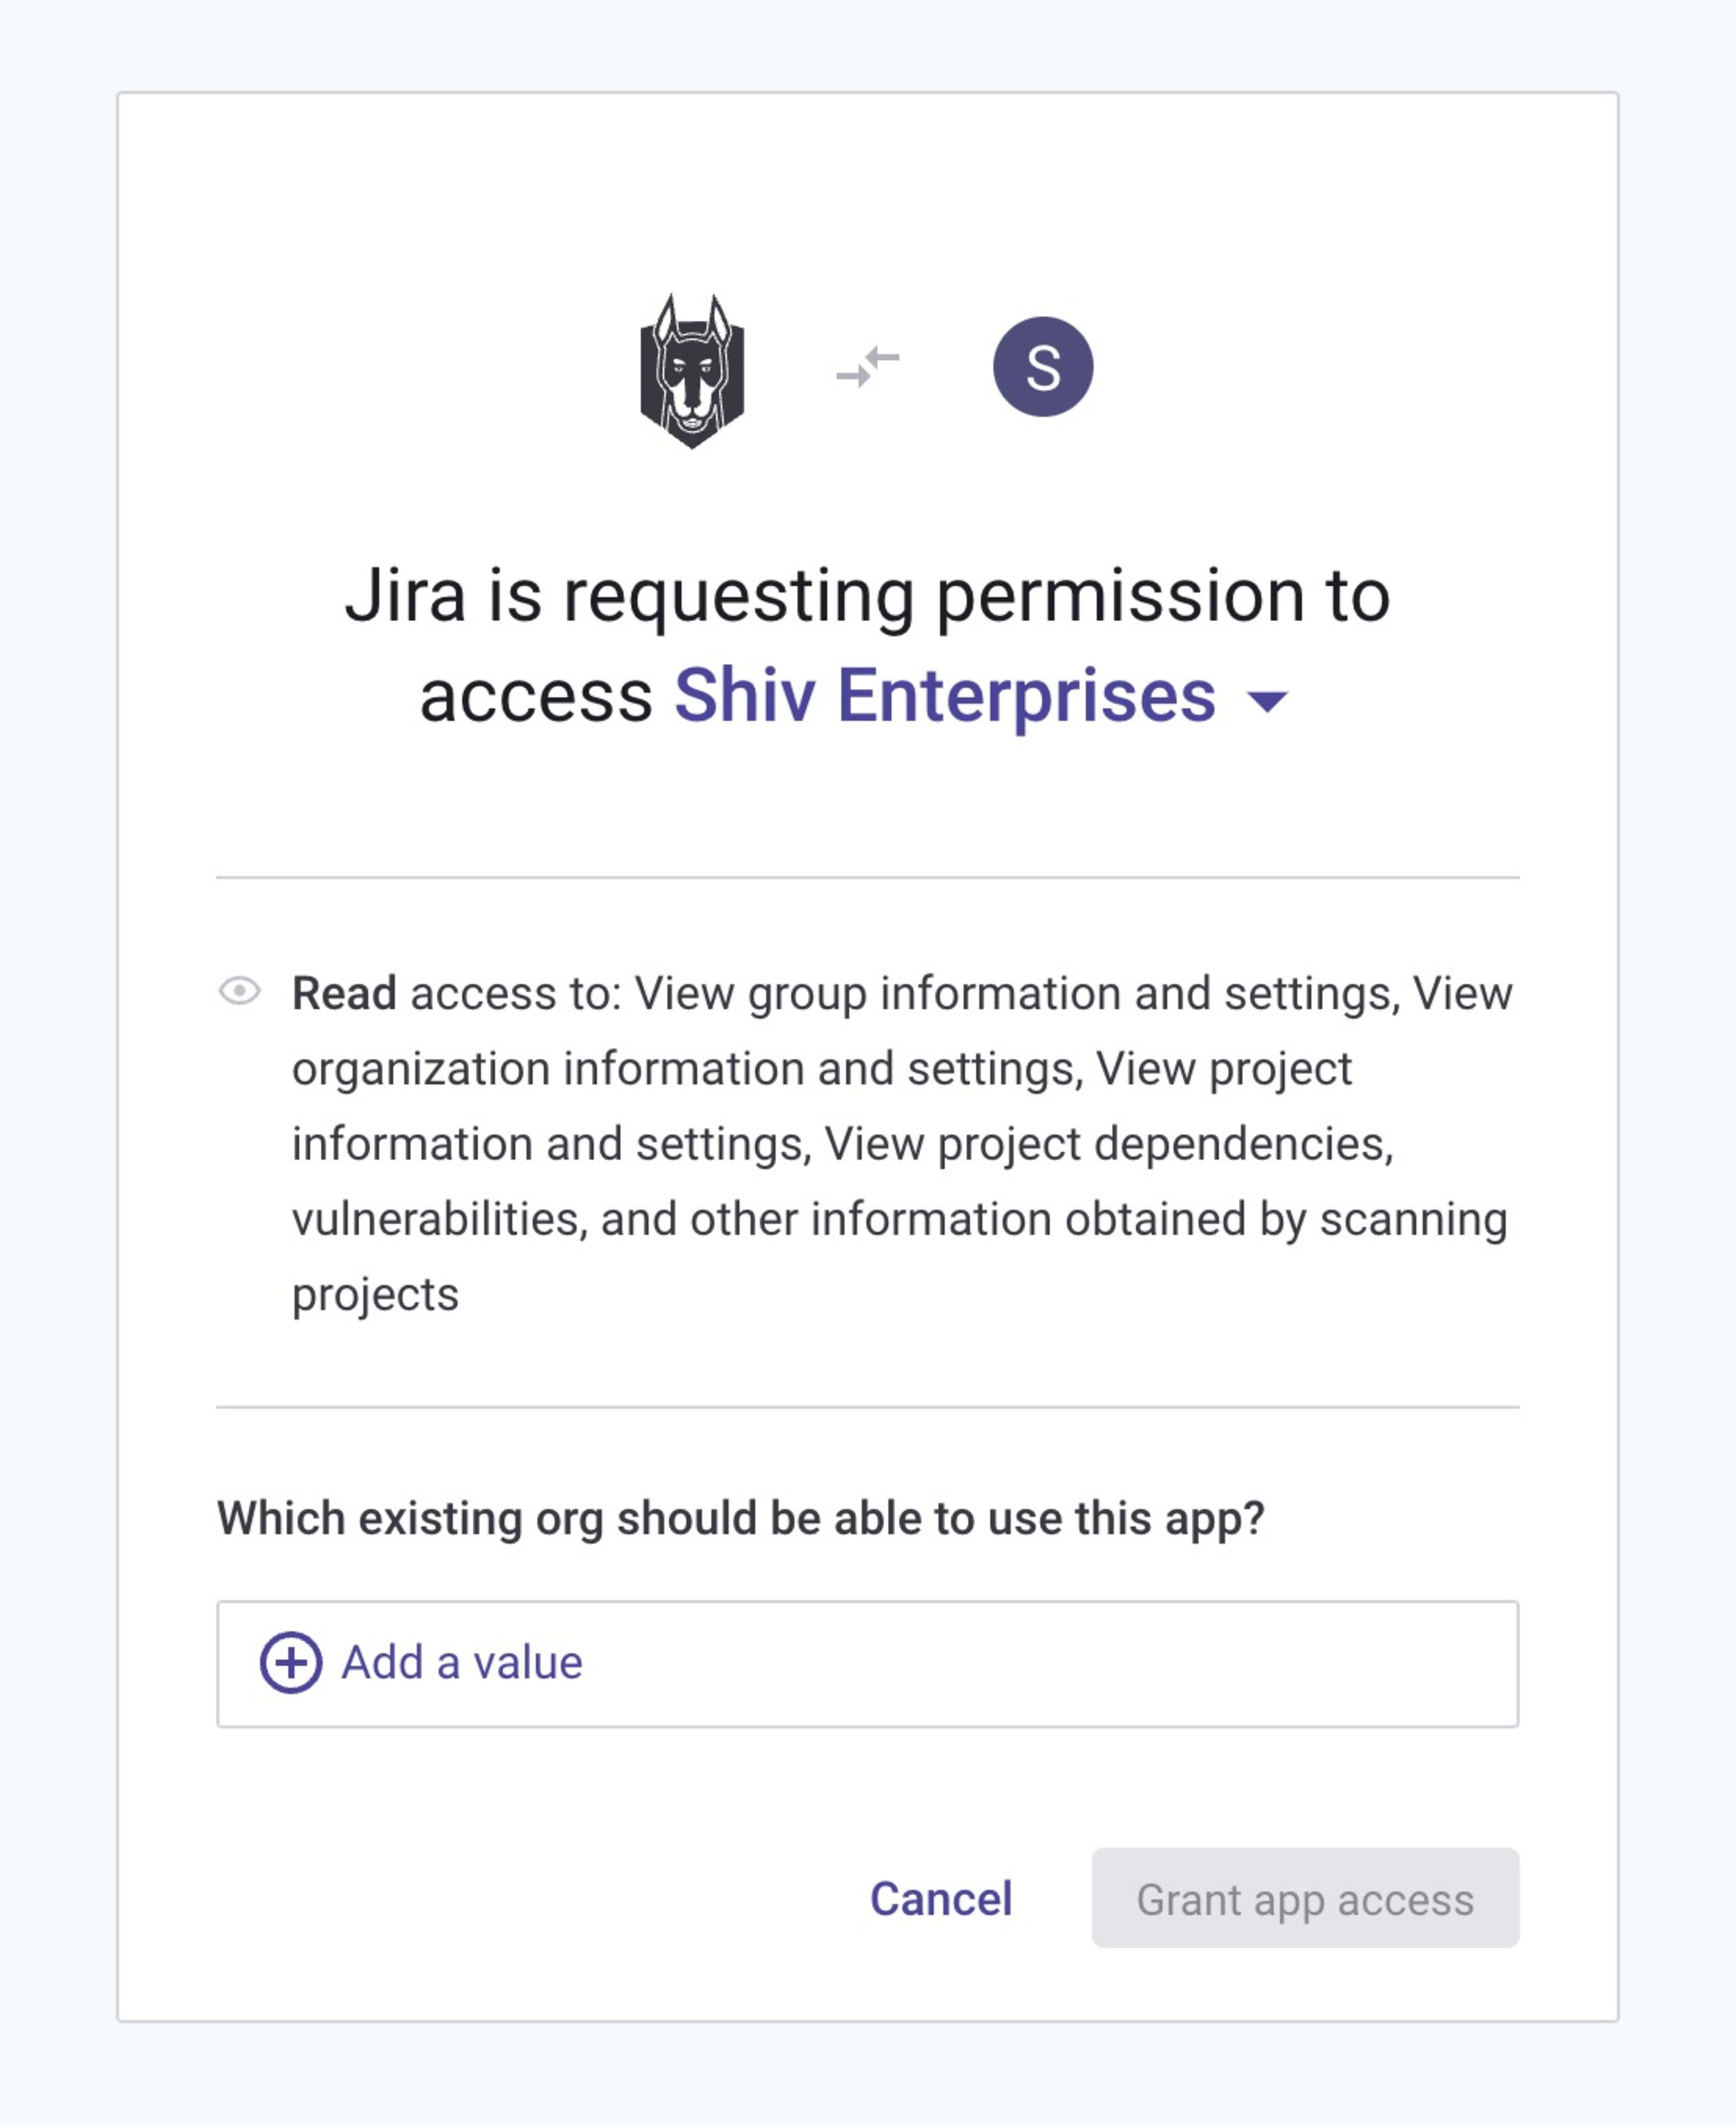
Sélectionnez le groupe Snyk et l’organisation Snyk que vous souhaitez connecter à Jira.
Accédez à votre projet Jira > onglet Sécurité, cliquez sur le bouton Lier des conteneurs de sécurité, puis suivez les instructions pour ajouter Snyk Security in Jira à vos chaînes d’outils.
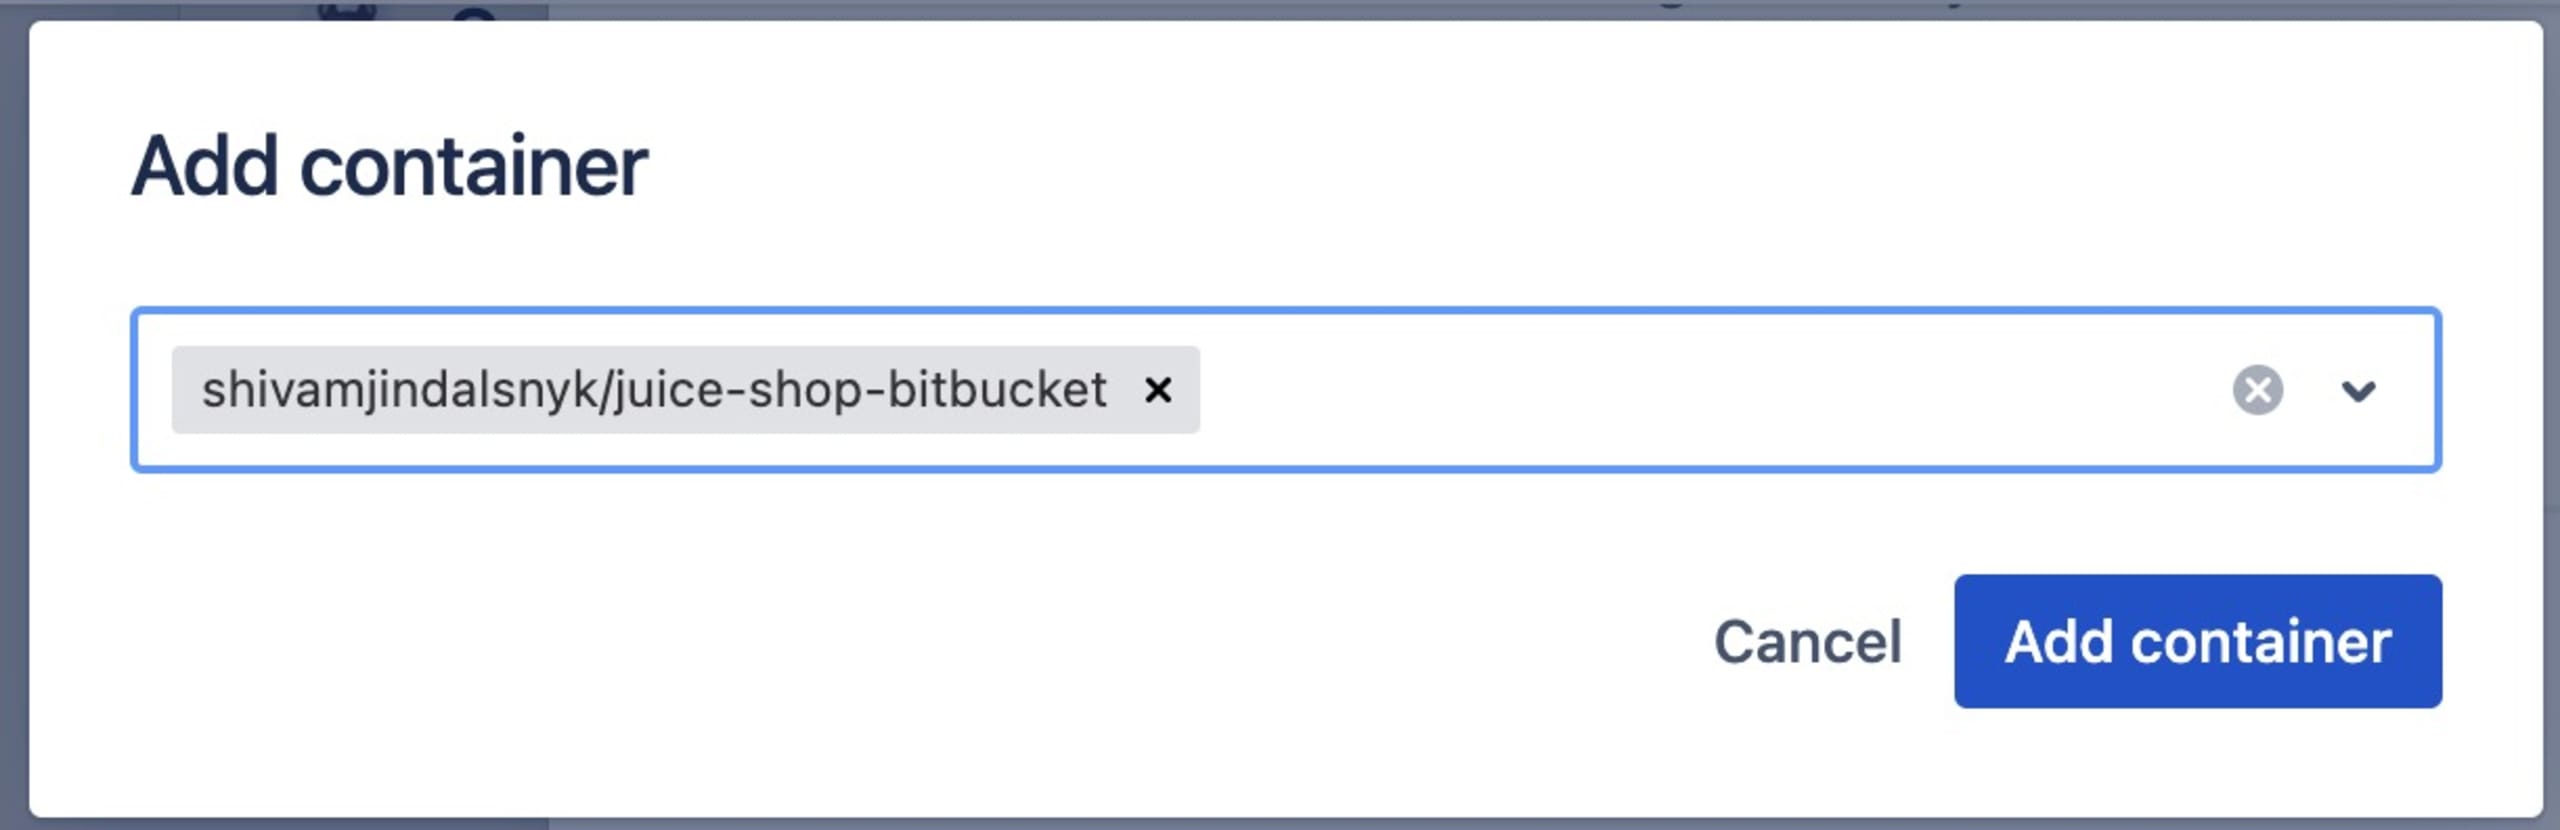
Choisissez ensuite la cible Snyk que vous souhaitez importer dans Jira, puis cliquez sur Ajouter un conteneur.