Lancement de Snyk


3 décembre 2015
0 minutes de lectureJ’ai le plaisir de vous annoncer que Snyk est désormais disponible !
Snyk vous aide à détecter et à corriger les vulnérabilités connues dans vos dépendances Node.js. Ces failles de sécurité sont documentées publiquement, ce qui permet aux attaquants de les repérer et de les exploiter facilement.
L’objectif de Snyk est de vous aider à les corriger encore plus facilement et avant qu’il ne soit trop tard. Notez que Snyk se concentre sur la correction des problèmes de sécurité : leur détection n’est qu’une étape nécessaire du processus.
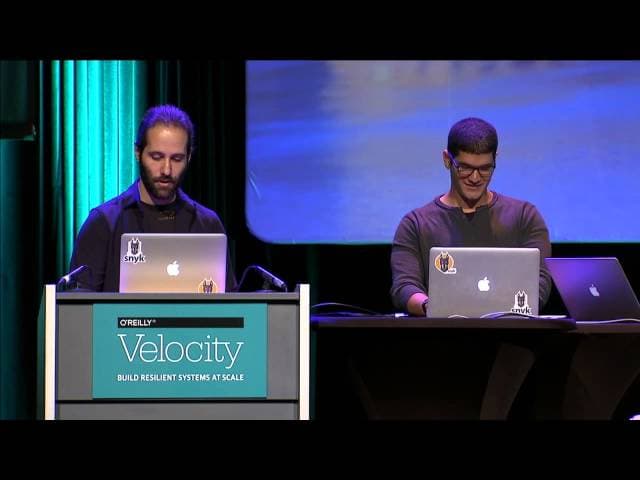
Nous avons lancé Snyk en avant-première à la conférence Velocity, il y a un mois. Voici la vidéo de notre conférence d’ouverture : elle présente le problème, une démonstration de Snyk (réalisée avant l’ajout de l’assistant) et une exploitation en direct !
Pour sécuriser un projet, installez snyk avec npm, puis lancez l’wizard de Snyk. Il vous aidera à sécuriser votre projet en plusieurs étapes :
Utiliser l’API de Snyk pour comparer vos dépendances à notre base de données des vulnérabilités open source.
Vous aider à comprendre et à corriger chaque problème de sécurité détecté.
Vous proposer les meilleures mises à niveau des dépendances directes pour éliminer les failles de sécurité.
Lorsqu’aucune mise à niveau n’est disponible, déterminer si l’un des correctifs de notre équipe de sécurité peut résoudre le problème.
Si aucune mise à niveau ni aucun correctif n’est disponible, mémoriser l’état actuel. Nous vous avertirons dès qu’une nouvelle solution de correction sera disponible.
Une fois toutes les vulnérabilités éliminées, vous pouvez utiliser snyk test dans vos systèmes CI/CD pour éviter de livrer du code vulnérable, et snyk protect pour appliquer les correctifs aux vulnérabilités de votre choix. snyk monitor mémorise les dépendances que vous utilisez afin que nous puissions vous avertir lorsqu’une vulnérabilité nouvellement divulguée les affecte. Consultez notre documentation pour en savoir plus sur Snyk et ses commandes.

Enfin, si vous êtes à l’origine d’un package open source, utilisez Snyk pour éviter de distribuer des vulnérabilités à vos utilisateurs. Dans la mesure du possible, mettez à niveau les dépendances pour corriger ces problèmes. Si ce n’est pas possible, utilisez snyk protect pour appliquer des correctifs postinstall. Une fois votre package exempt de problèmes de sécurité, ajoutez un badge à votre fichier README pour indiquer qu’aucune faille de sécurité connue n’a été détectée. Vous montrerez ainsi à vos utilisateurs que la sécurité vous tient à cœur et leur rappellerez qu’elle doit aussi les préoccuper.
Snyk est en version bêta : nous vous invitons tous à l’essayer. Si vous l’utilisez, faites-nous part de vos commentaires sur @snyksec ou par e-mail à support@snyk.io. Essayez-le et contribuez à sécuriser la création et l’utilisation de logiciels open source !


