Snyk et Secure Code Warrior : plus de contexte pour les alertes de GitHub code scanning
8 octobre 2020
0 minutes de lectureHier, nous avons annoncé la prise en charge complète de Snyk Container et Snyk Infrastructure as Code dans GitHub code scanning. Vous pouvez désormais afficher facilement les informations sur les vulnérabilités de Snyk directement dans l’onglet Security de GitHub.
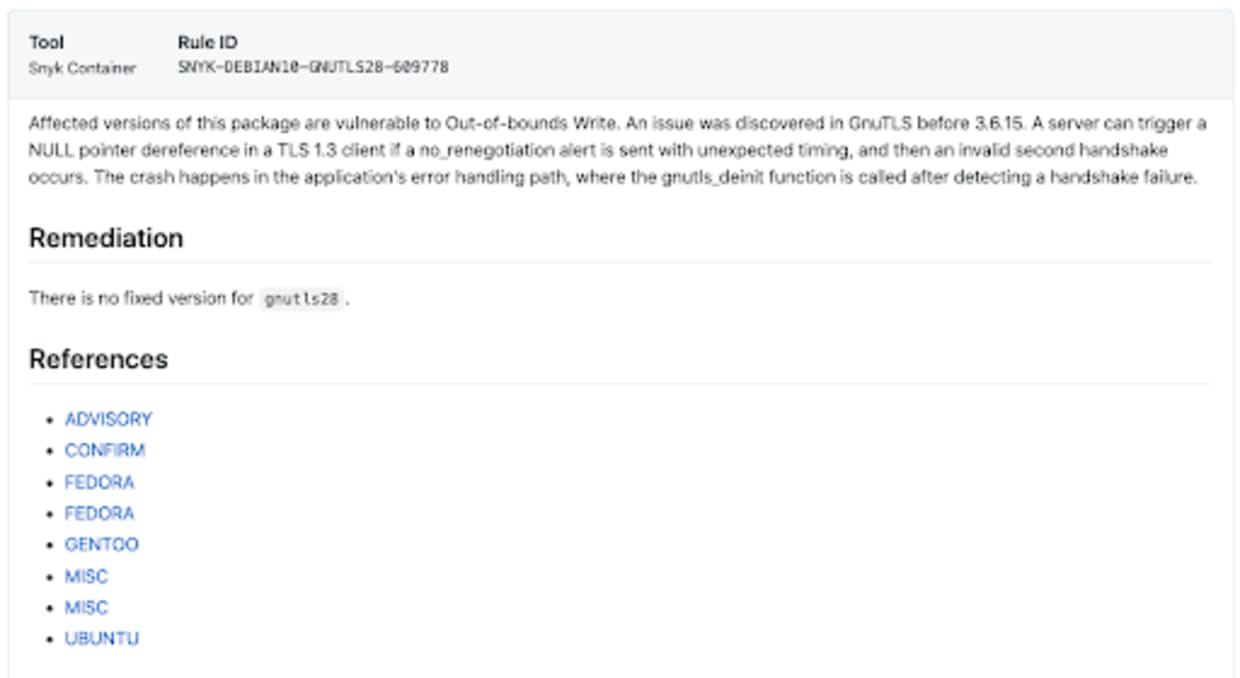
Snyk fournit de nombreux détails sur chaque vulnérabilité détectée, ainsi que des références aux avis publiés et aux CWE associés, mais tout le monde n’est pas expert en sécurité. Qu’est-ce qu’une écriture hors limites ? Quels sont les risques d’un déréférencement de pointeur NULL ?
Le contexte et Secure Code Warrior
Plus les développeurs disposent de contexte sur les vulnérabilités, mieux ils peuvent comprendre les risques, prioriser la correction des problèmes les plus urgents et, au final, les empêcher de se produire. C’est là qu’intervient Secure Code Warrior®. Sa mission : donner aux développeurs les moyens d’écrire du code sécurisé dès le départ, grâce à des formations ludiques, captivantes et adaptées à chaque framework. Elles les aident à adopter un état d’esprit axé sur la sécurité afin d’améliorer rapidement la conformité, la cohérence et la qualité, tout en accélérant le développement.
Associer les intégrations de Snyk et de Secure Code Warrior à GitHub code scanning offre une combinaison puissante, qui fournit aux développeurs des informations et des formations en sécurité à la fois pertinentes et concrètes.
John Leon, vice-président du développement commercial, GitHub
Notre objectif est de donner aux développeurs les compétences et les connaissances nécessaires pour prévenir les vulnérabilités. Notre nouvelle GitHub Action ajoute une formation au code sécurisé aux fichiers SARIF standard du secteur dans votre workflow GitHub. Les développeurs bénéficient ainsi d’un apprentissage contextuel adapté à leurs besoins, au moment où ils en ont le plus besoin, ce qui leur permet de livrer plus facilement du code de qualité, plus rapidement.
Matias Madou, directeur technique, Secure Code Warrior
Secure Code Warrior® a créé une GitHub Action qui ajoute un apprentissage contextuel à GitHub code scanning. Vous pouvez ainsi utiliser la Snyk Container Action pour détecter les vulnérabilités, puis enrichir les résultats avec des ressources de formation très pertinentes de Secure Code Warrior. Ensemble, ces outils permettent à Snyk de présenter les détails des vulnérabilités, tandis que Secure Code Warrior renforce les connaissances et les compétences des développeurs en matière de programmation sécurisée.

Regardez une courte vidéo pour mieux comprendre la vulnérabilité ou relevez un défi de programmation pratique pour apprendre à mieux détecter, localiser et corriger les vulnérabilités dans votre propre code.
Ajouter les informations de Secure Code Warrior avec GitHub Actions
Il suffit d’ajouter une autre Action à votre workflow pour intégrer ces informations supplémentaires. Voici à quoi ressemble la création d’une image de conteneur et l’analyse de ses vulnérabilités avec Snyk :
Par défaut, Snyk crée un fichier SARIF nommé snyk.sarif, qui contient les informations sur les vulnérabilités. La Secure Code Warrior Action lit ce fichier et y ajoute des informations contextuelles.
Enfin, nous téléversons le fichier combiné dans GitHub Code Scanning :
À l’exécution de ce workflow, les données envoyées à GitHub code scanning contiennent non seulement les informations sur les vulnérabilités de Snyk, mais aussi les ressources d’apprentissage contextuel de Secure Code Warrior.
Étapes suivantes
Pour réussir à intégrer la sécurité en amont et impliquer les équipes de développement dans la résolution des enjeux de sécurité, il faut privilégier des outils adaptés aux développeurs et les former. En associant Snyk et Secure Code Warrior, vous pouvez faire les deux. Et en proposant cette formation directement dans le contexte du processus de développement, autour d’une vulnérabilité précise détectée dans votre application, vous la rendez encore plus pertinente.
Essayez dès aujourd’hui les GitHub Actions de Secure Code Warrior et de Snyk gratuitement.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


