Sécurisez le développement dans Visual Studio avec Snyk Open Source

9 juin 2021
0 minutes de lectureNous sommes ravis d’annoncer notre nouvelle extension pour Visual Studio, qui permet aux développeurs de coder plus facilement en toute sécurité et conformité dans leur IDE préféré. L’extension est compatible avec Visual Studio 2015, 2017 et 2019.
La nouvelle extension gratuite de Snyk pour Visual Studio permet aux développeurs de détecter et de corriger facilement les vulnérabilités connues et les problèmes de licence dans leurs dépendances open source. Ils peuvent ainsi prendre en charge la sécurité dès le début et livrer du code sécurisé plus rapidement.

Fonctionnalités clés de l’extension Snyk pour Visual Studio 2019
L’extension Snyk pour Visual Studio 2019 détecte les vulnérabilités de sécurité et les problèmes de conformité des licences dans vos dépendances open source. Elle s’exécute automatiquement et signale les problèmes dans l’IDE afin qu’ils puissent être corrigés rapidement.
Facile à utiliser : l’extension s’installe facilement depuis Visual Studio 2019 ou via la Marketplace.
Complète et concrète : les résultats présentent les vulnérabilités de sécurité et les problèmes de licence, ainsi que des informations contextuelles et des conseils de correction. L’extension prend en charge tous les langages compatibles avec la CLI Snyk : .NET, C#, Java, JavaScript, Python, Ruby, Swift, Objective-C et Scala.
Précise : l’extension repose sur la CLI Snyk, qui analyse vos dépendances et met en corrélation les résultats avec la base de données des vulnérabilités Snyk Intel, la base de données sur les vulnérabilités la plus complète, à jour et précise du marché.
Pour commencer
Alors, comment commencer ? Rien de plus simple. Configurez l’extension depuis Visual Studio 2019 en trois étapes : installez-la, connectez-vous et lancez une analyse !
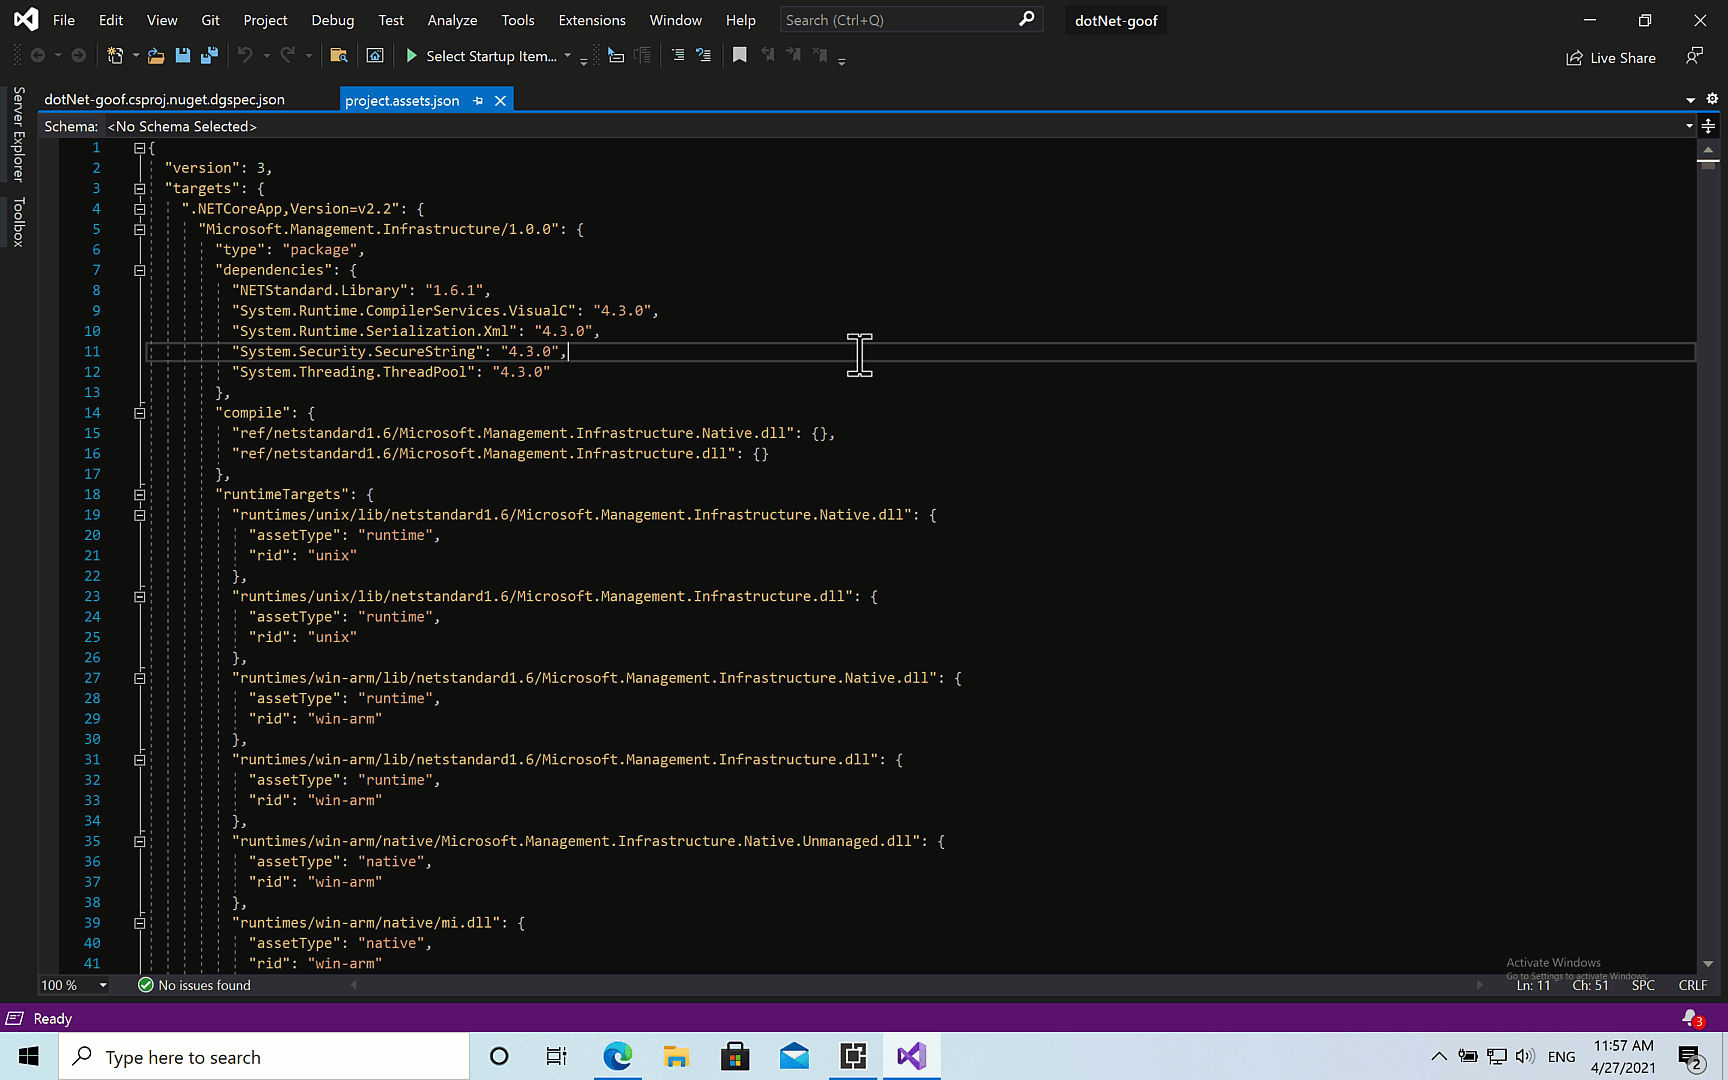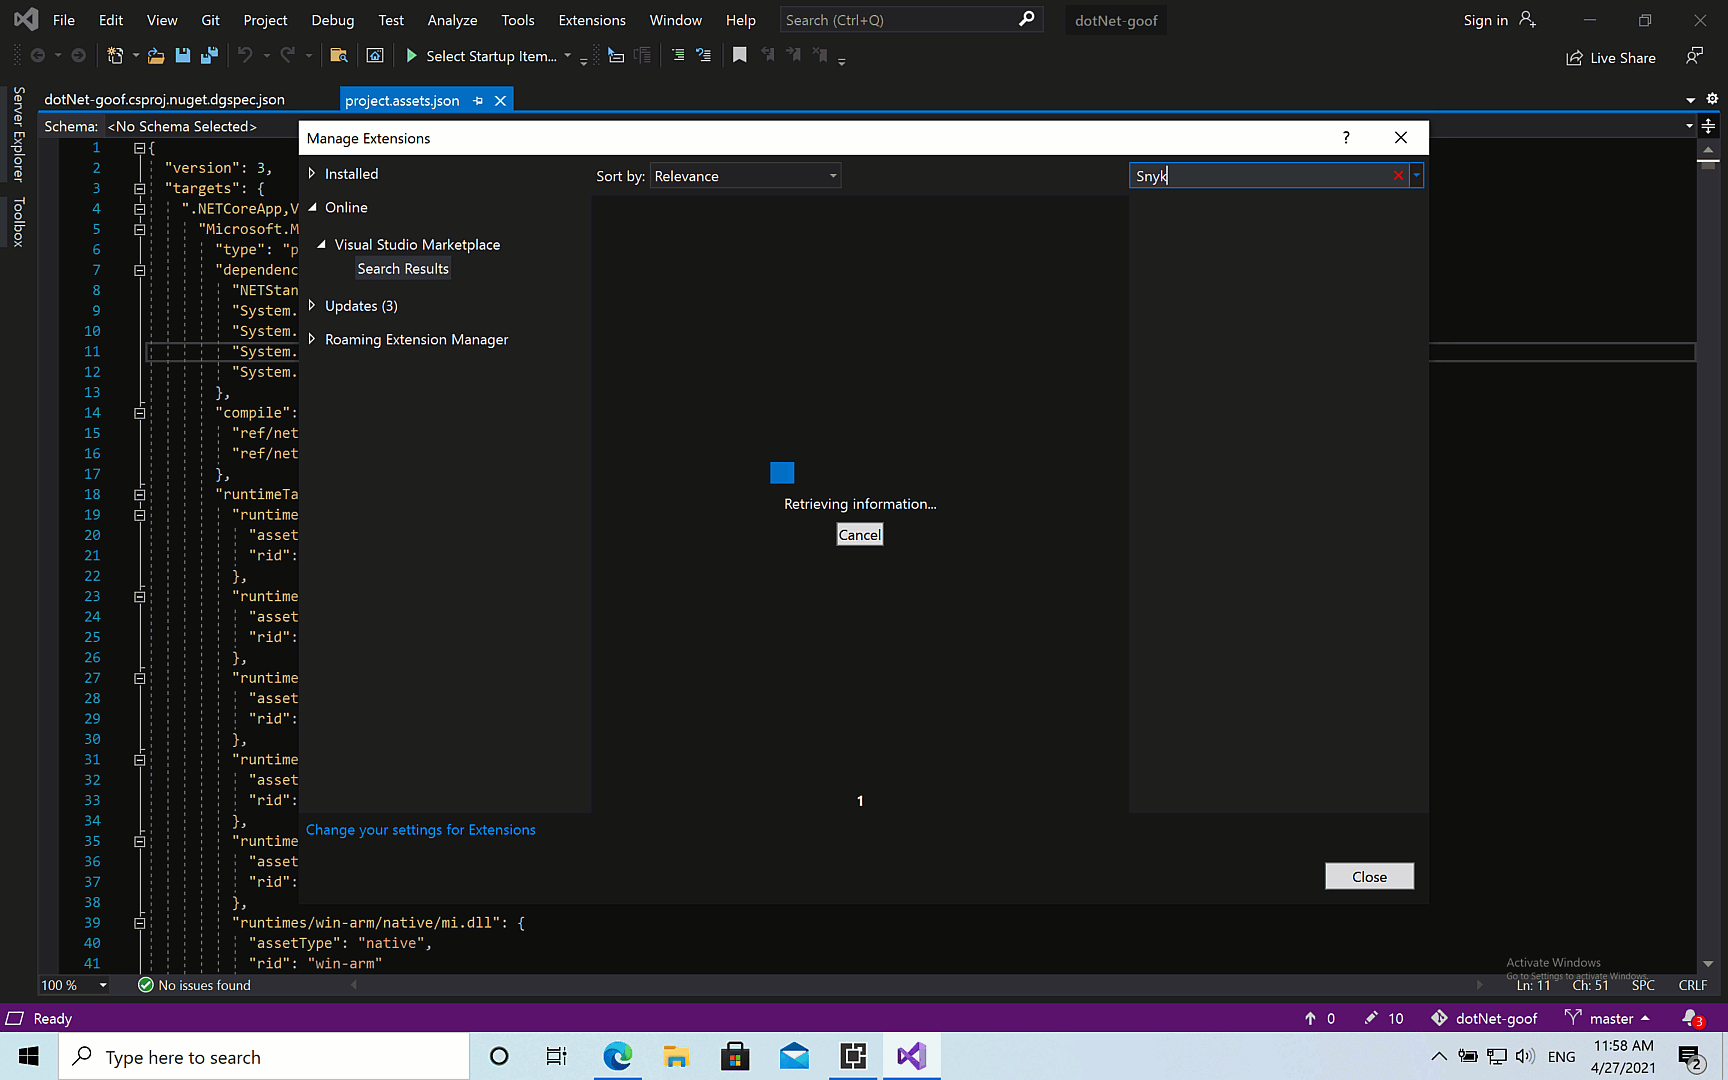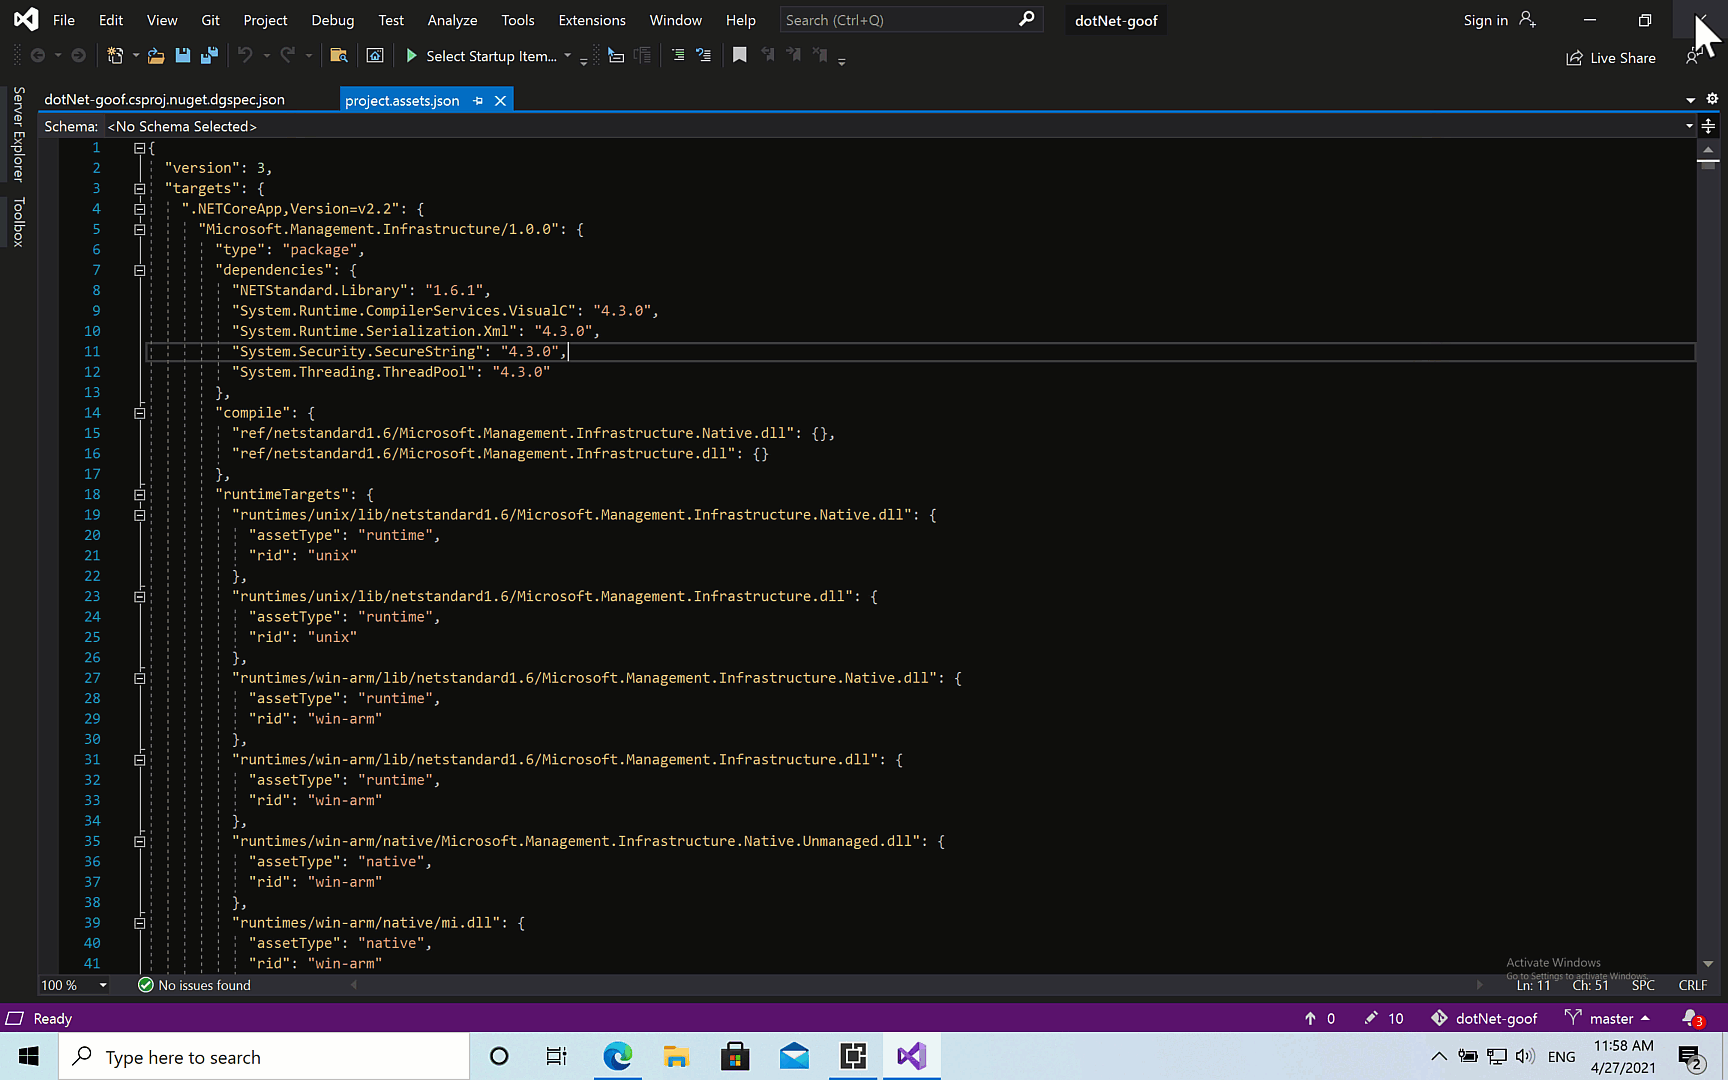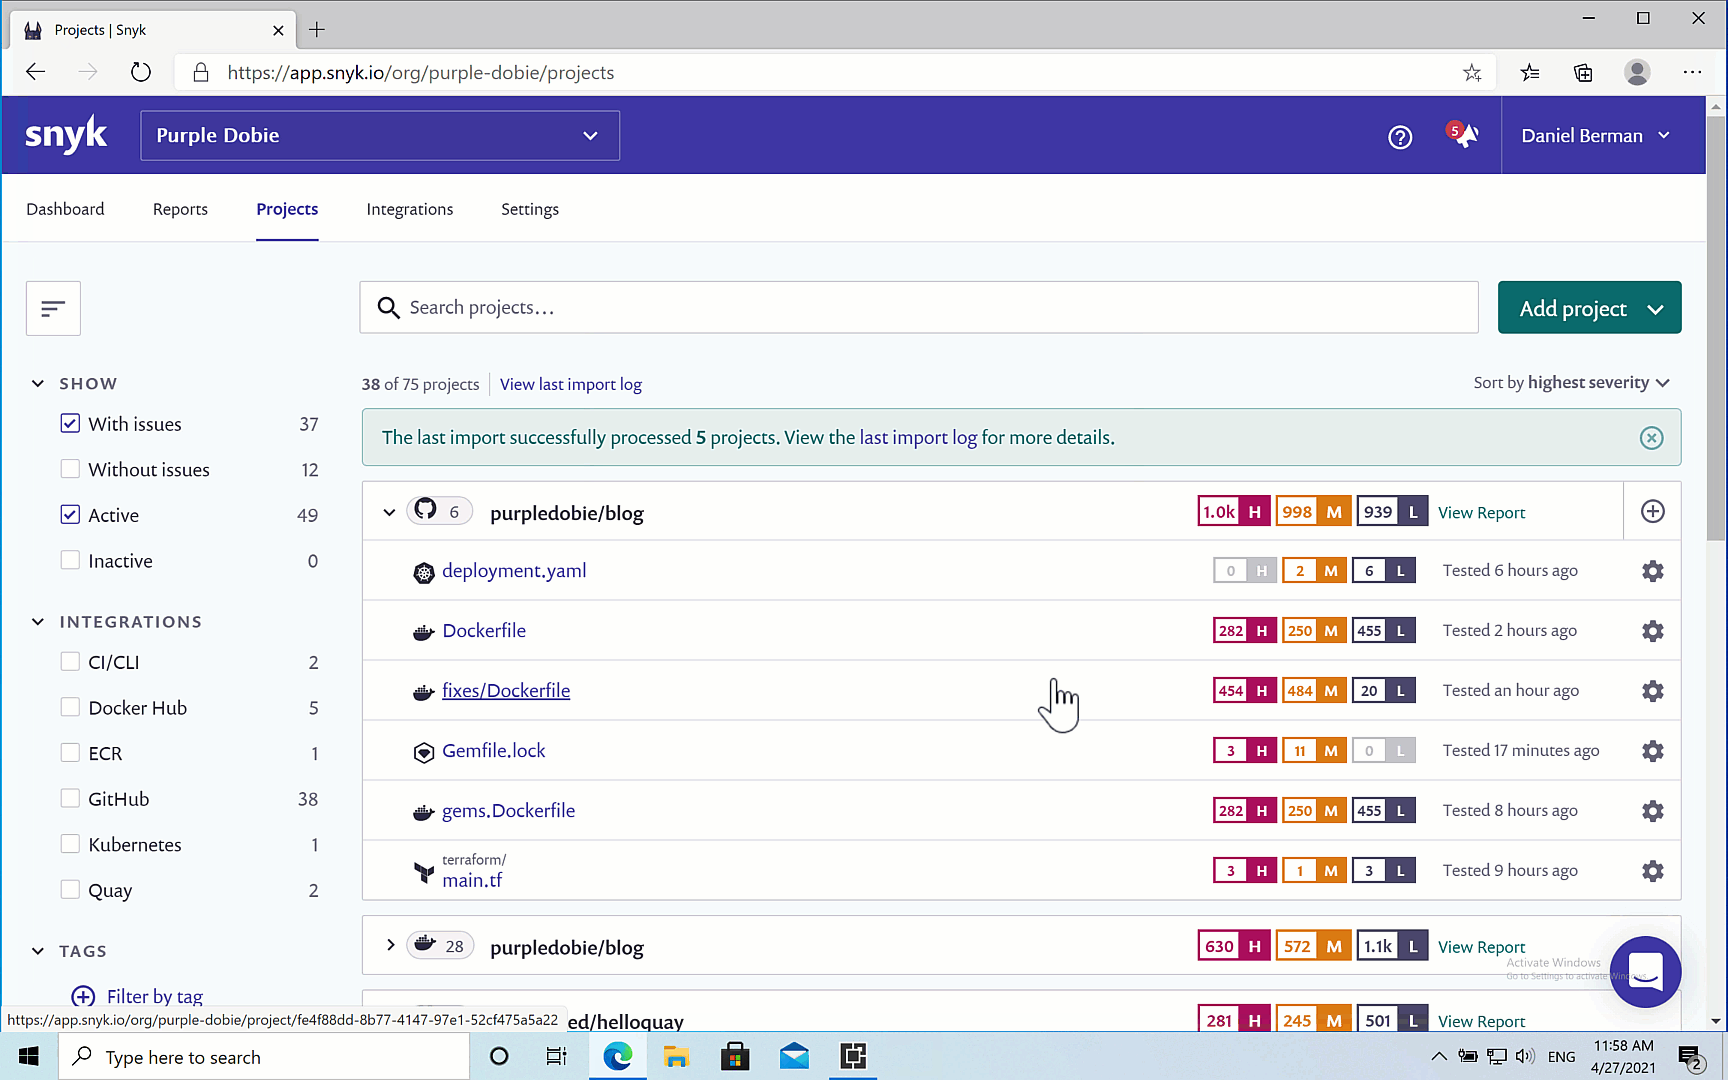
Dans votre IDE, accédez d’abord à Extensions, Gérer les extensions, recherchez Snyk dans la Marketplace de Visual Studio, puis cliquez sur Télécharger pour lancer l’installation.
Lorsque vous y êtes invité, fermez Visual Studio, puis cliquez simplement sur le bouton Modifier dans la fenêtre du programme d’installation qui s’affiche pour installer l’extension.
Ensuite, connectez l’extension à votre compte Snyk (si vous n’en avez pas encore, créez votre compte Snyk gratuit).
Rouvrez Visual Studio, puis ouvrez la fenêtre de l’extension en accédant à Affichage, Autres fenêtres, Snyk. Cliquez ensuite sur le lien Connecter Visual Studio à Snyk. Un onglet de navigateur s’ouvrira : suivez les instructions pour vous authentifier avec votre compte Snyk.
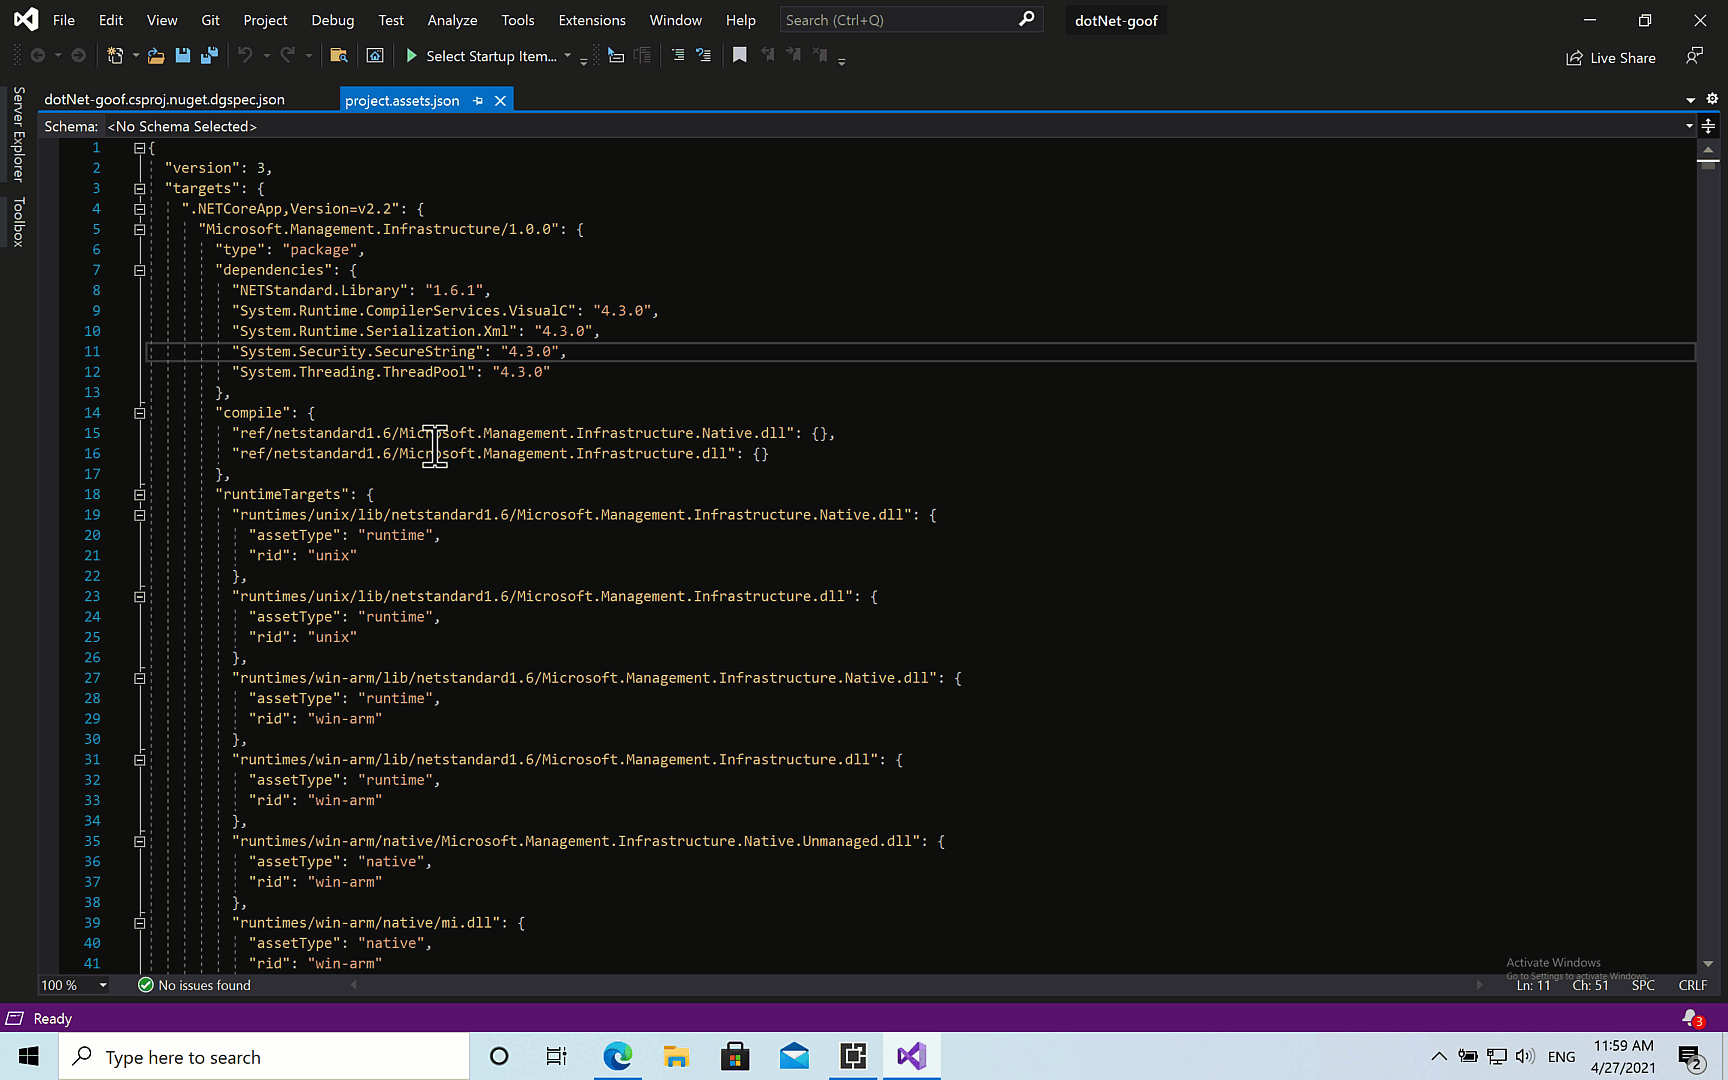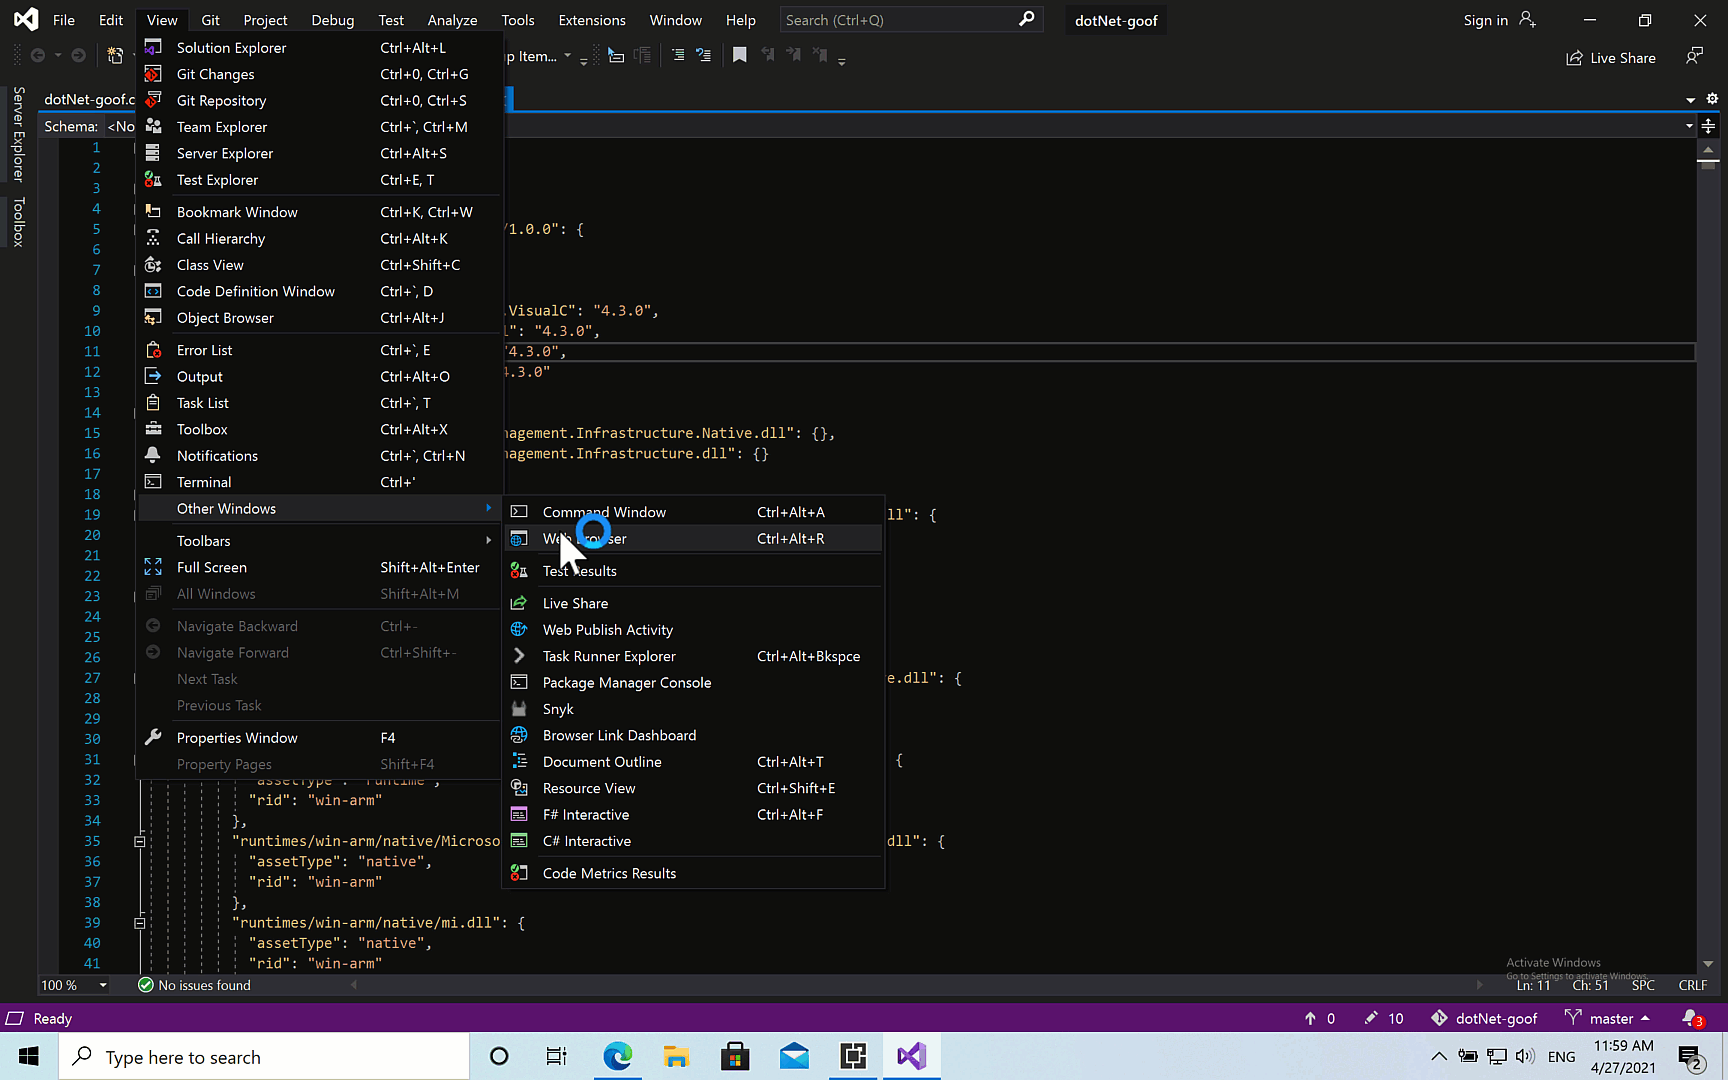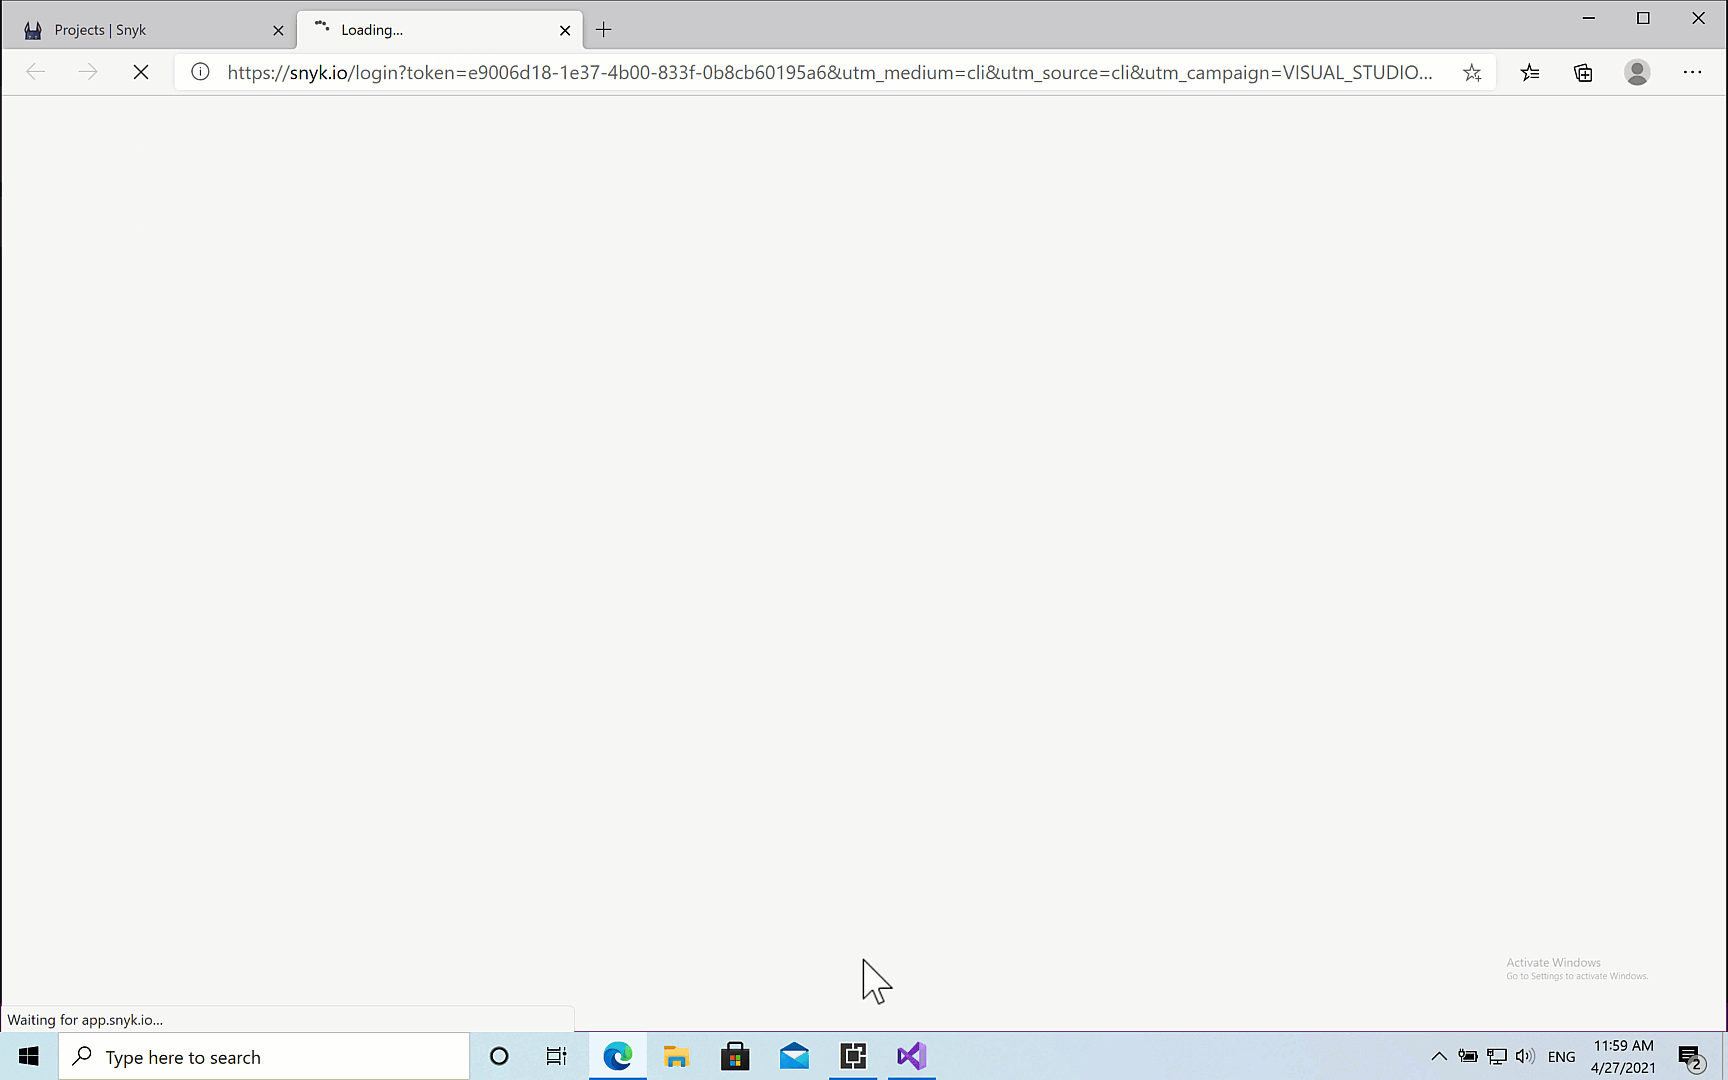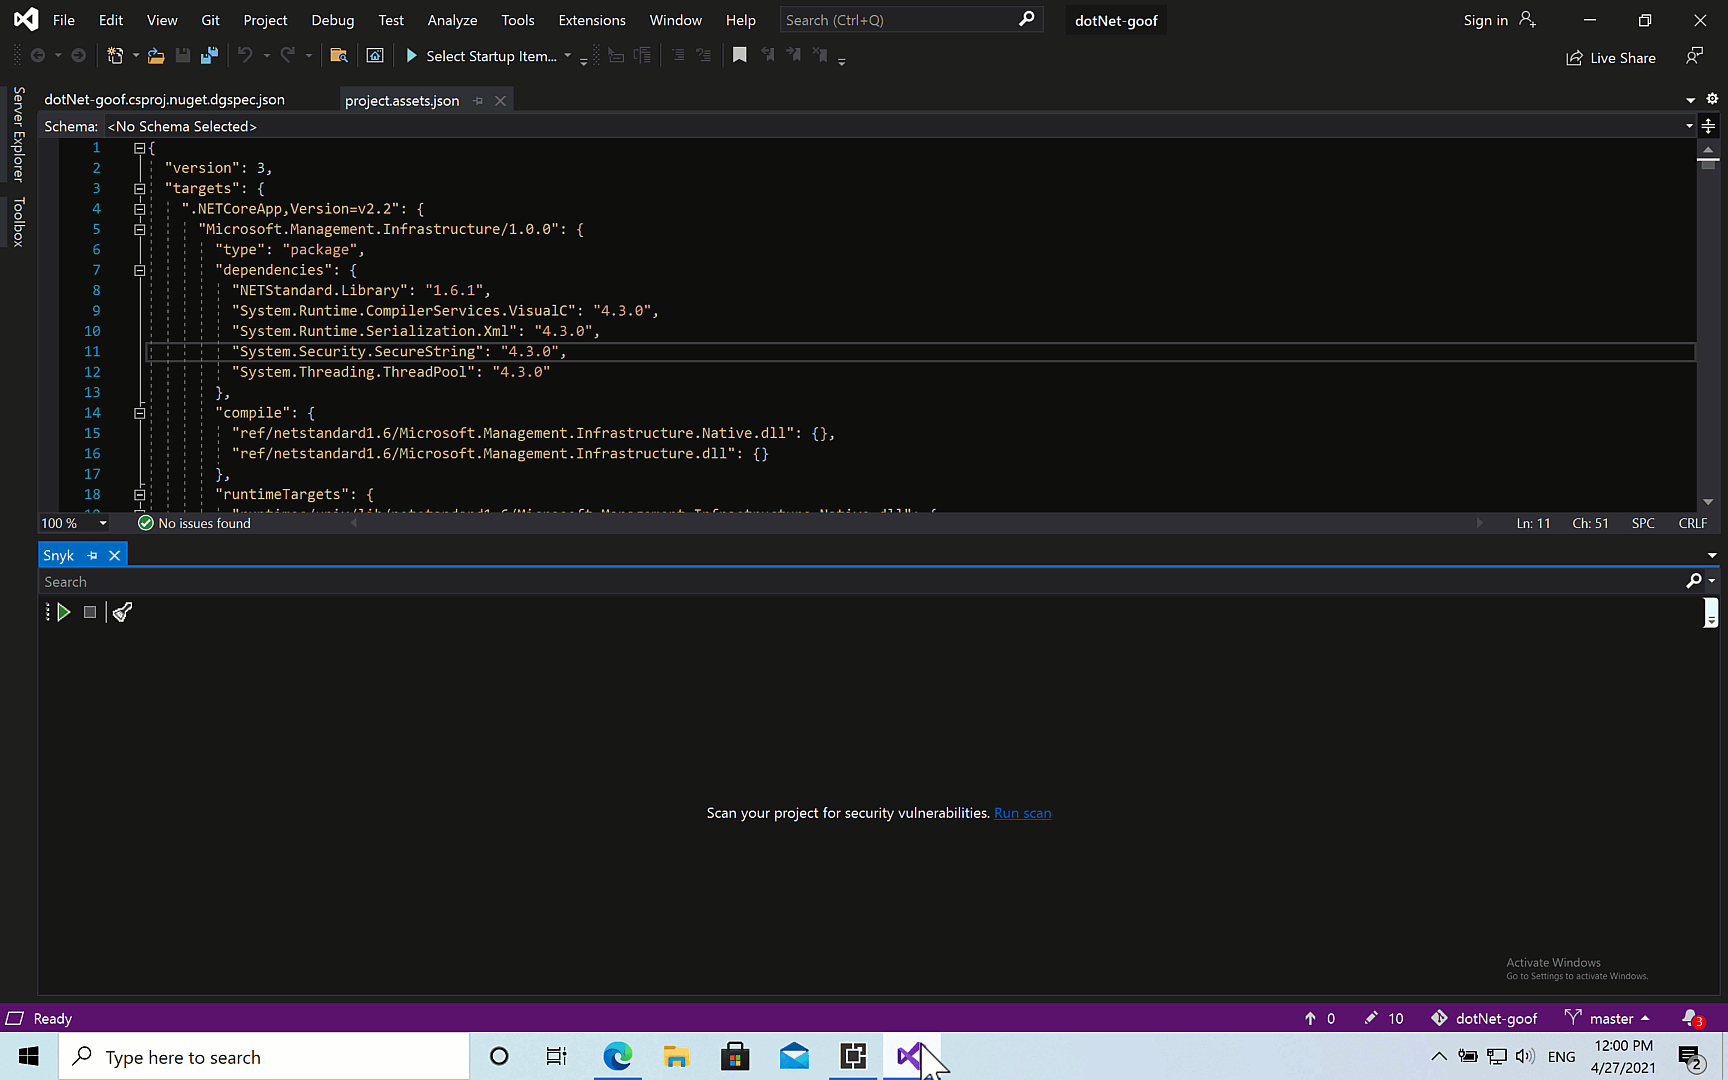
Et voilà ! Il ne vous reste plus qu’à lancer un test Snyk.
Cliquez sur le bouton Lancer l’analyse pour démarrer les tests de sécurité de Snyk. En quelques secondes, l’extension affiche la liste des vulnérabilités de sécurité détectées dans votre projet. Sélectionnez une vulnérabilité pour en savoir plus sur le problème et découvrir comment le corriger.
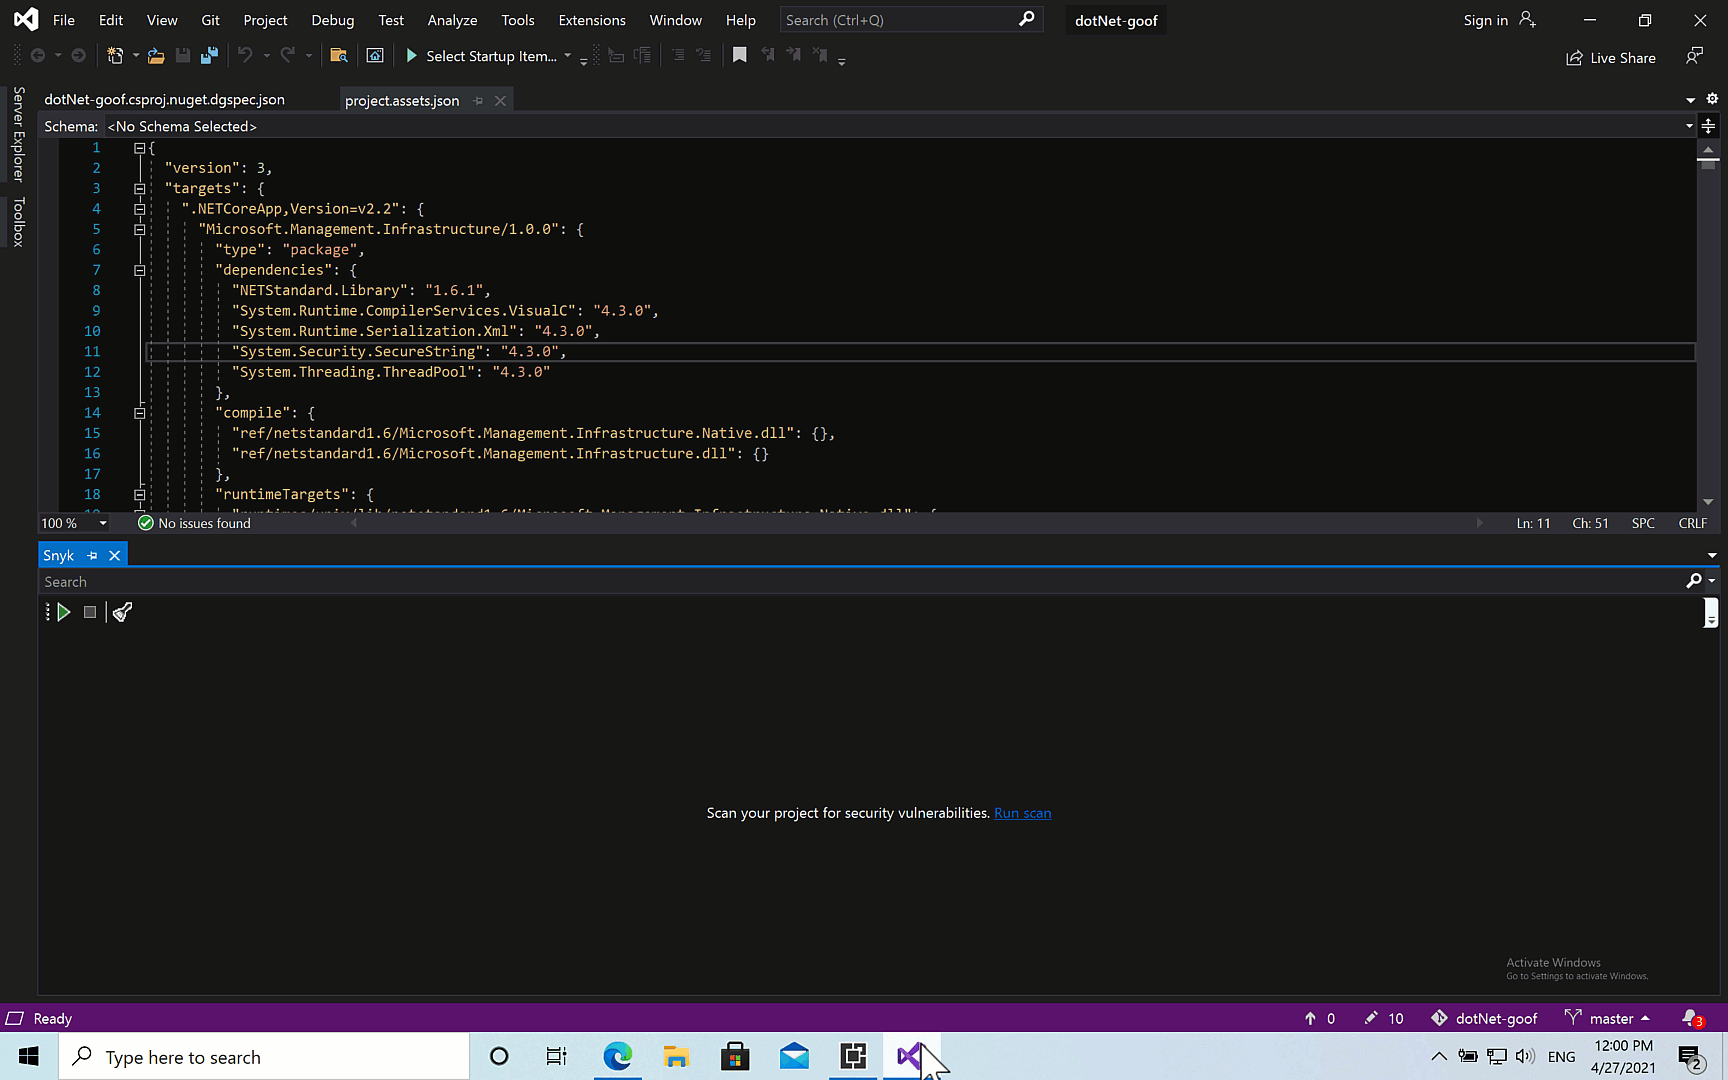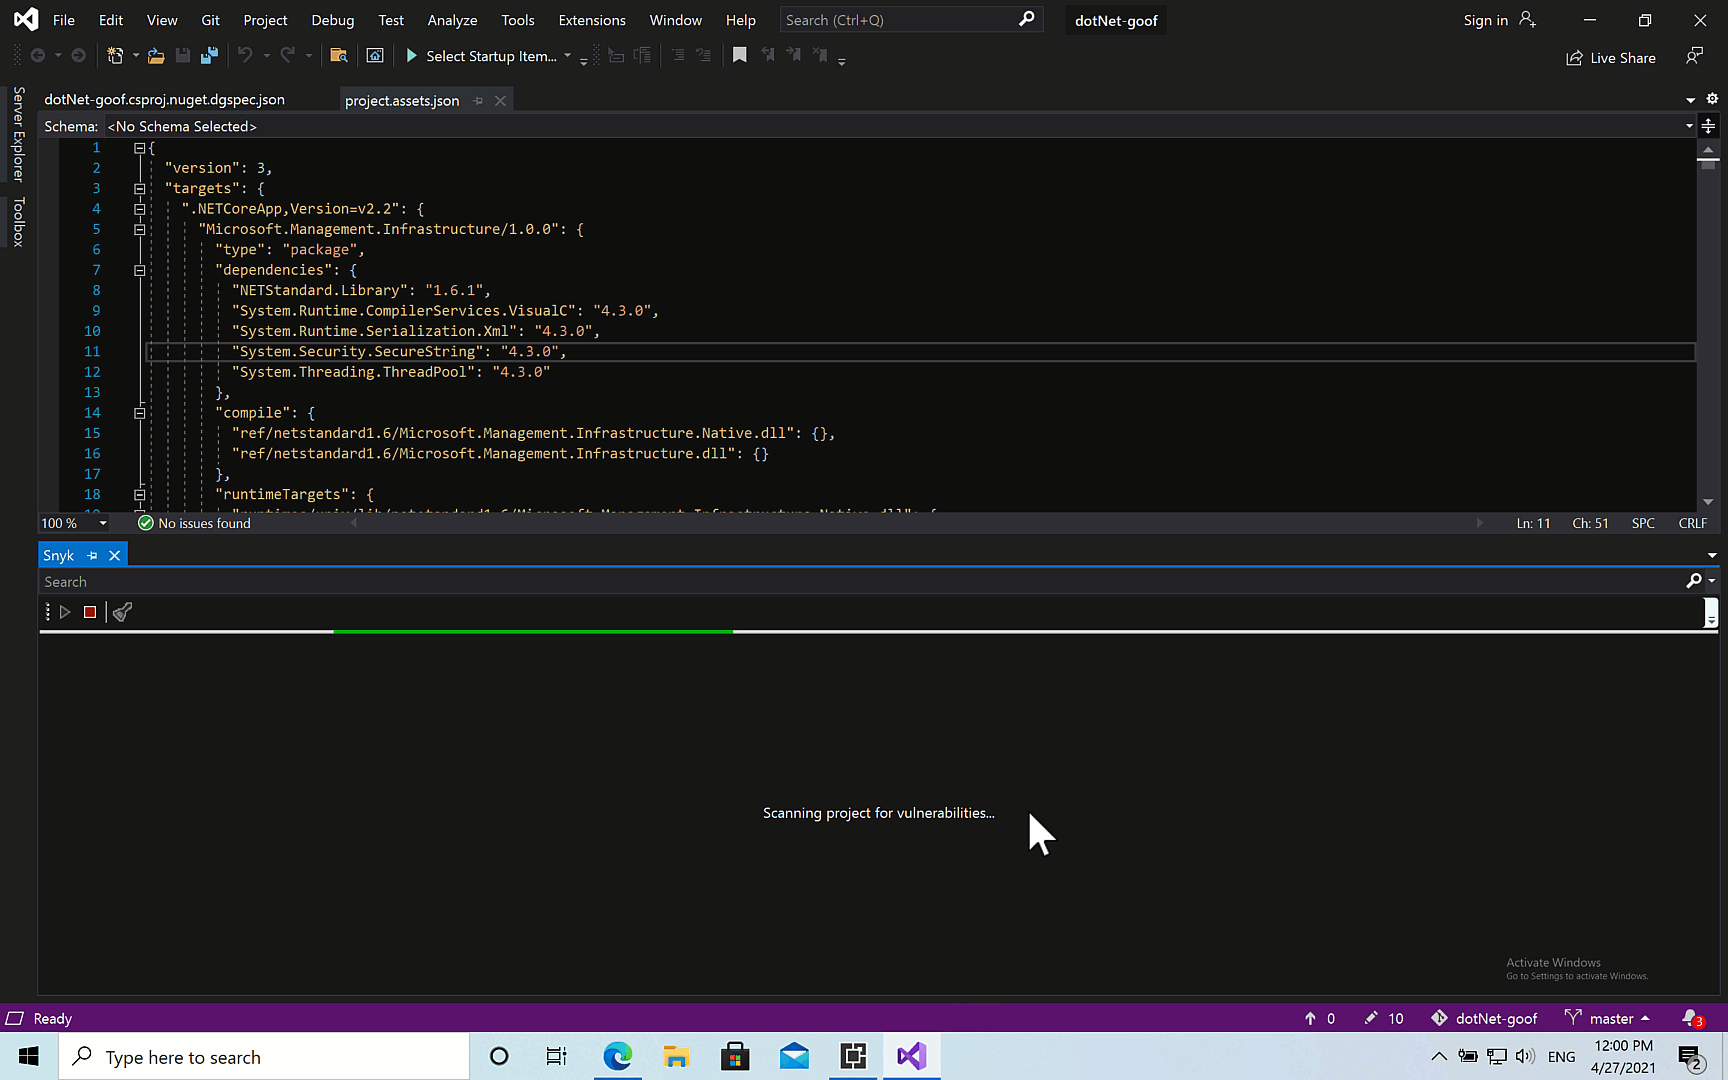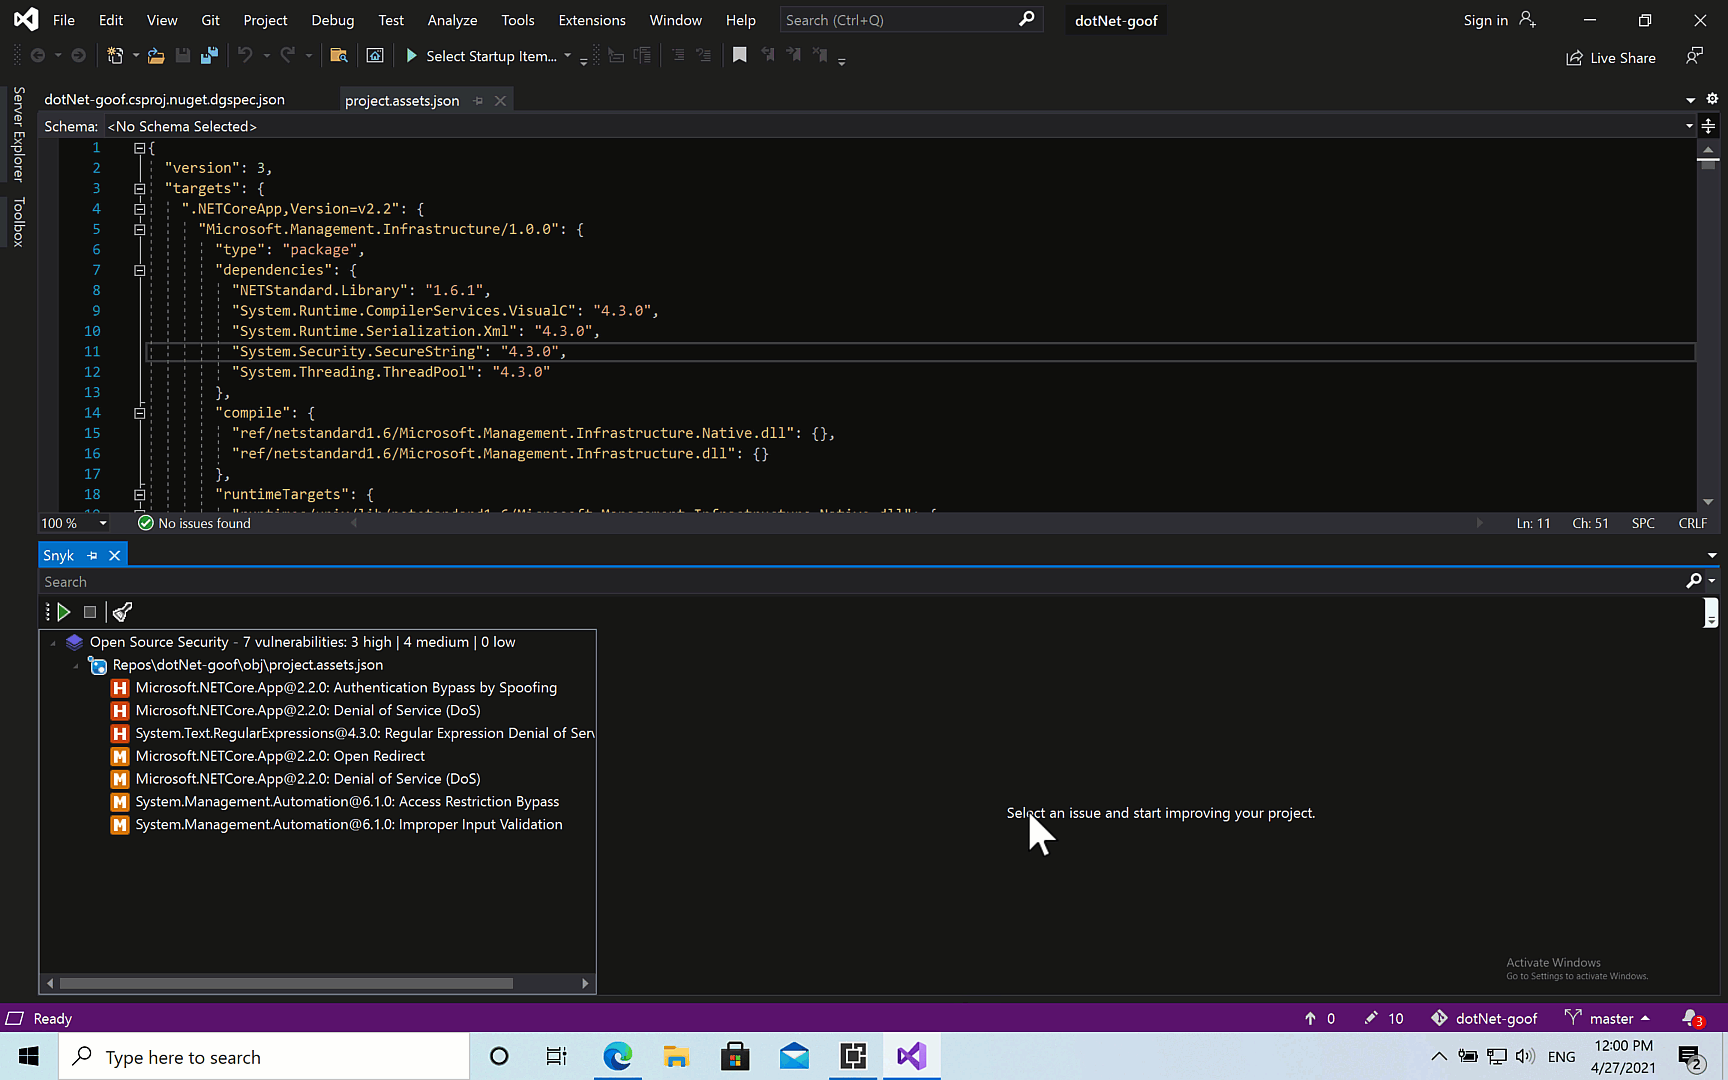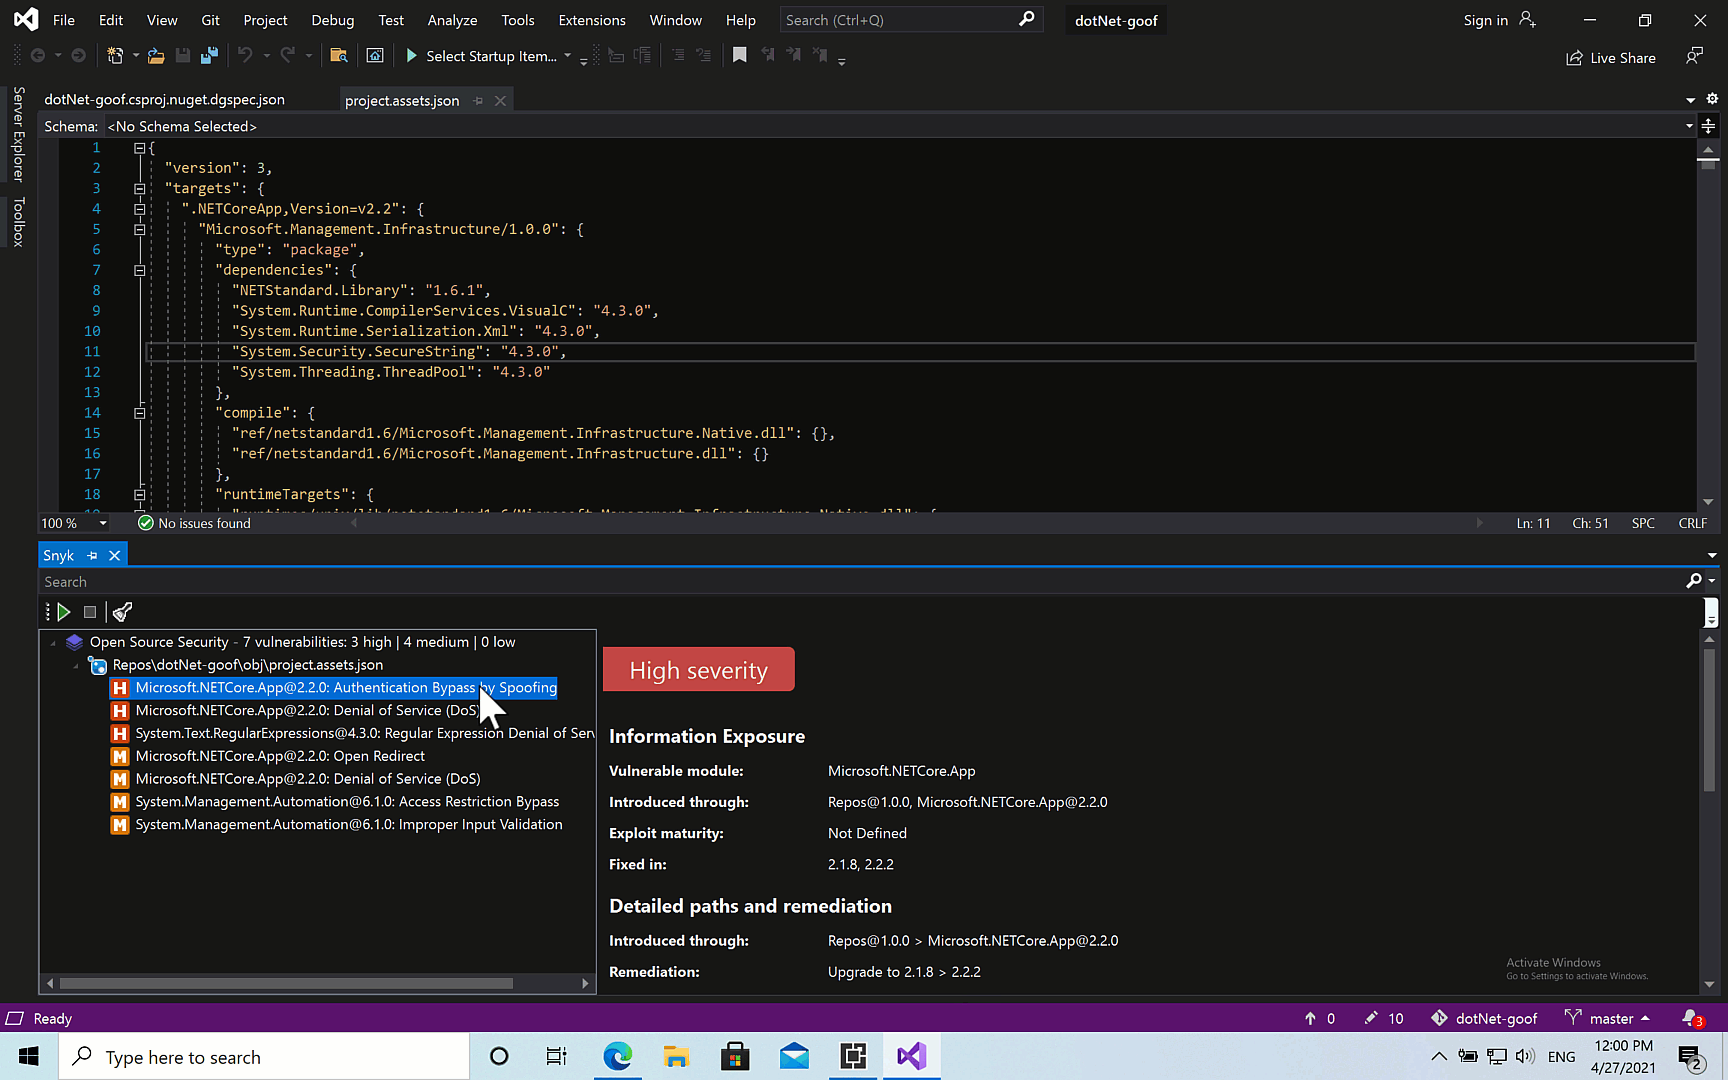
blog-visual-studio-ext-vulns
Les résultats de l’analyse fournissent de nombreuses informations pour faciliter une correction rapide, notamment le niveau de gravité de la vulnérabilité (selon le CVSS) et son titre ou son type. Les détails supplémentaires indiquent comment elle a été introduite et recensent les exploits disponibles dans la nature, tandis que sa présentation générale explique comment elle peut être exploitée.
Pour vous aider à corriger la vulnérabilité, l’extension Snyk recommande la mise à niveau nécessaire. Snyk préconise toujours le chemin de mise à niveau minimal pour résoudre le problème concerné, afin de réduire au maximum le risque de régression.
Le lien Plus d’informations sur ce problème en bas de la fenêtre vous mène à la base de données des vulnérabilités Snyk Intel, où vous trouverez des détails supplémentaires, tels que le CVE, le CWE, le score CVSS et bien plus encore :

Sécurisez vos projets dès le départ
La rapidité de développement est une exigence métier, et l’open source est essentiel pour maintenir un rythme de développement soutenu. Mais personne ne veut être à l’origine d’une vulnérabilité ou d’un problème de licence susceptible d’entraîner une fuite de données ou des complications juridiques.
Pour autant, vitesse et sécurité ne sont pas incompatibles. Analyser le code depuis l’IDE aide les développeurs à détecter et à corriger les problèmes dès le début du processus de développement, avant même d’envoyer les modifications dans le dépôt de code. L’organisation peut ainsi réduire les risques et gagner un temps précieux, qui serait autrement perdu plus tard. Téléchargez l’extension Snyk Visual Code et développez en toute sécurité.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.


