Code sécurisé avec le nouveau plugin Snyk pour les IDE JetBrains

7 avril 2021
0 minutes de lectureNous sommes ravis d’annoncer notre nouveau plugin pour les IDE JetBrains, qui permet aux développeurs de détecter et de corriger plus facilement les problèmes de sécurité au fil du codage !
Le nouveau plugin gratuit de Snyk pour les IDE JetBrains permet aux développeurs qui utilisent IntelliJ IDEA, WebStorm et PyCharm de détecter et de corriger facilement les vulnérabilités connues dans leurs dépendances open source, ainsi que les problèmes de sécurité et les bugs dans leur propre code. Grâce à ce plugin, les développeurs peuvent intégrer la sécurité à l’ensemble de leur codebase pendant le développement de leurs applications, sans perturber leur workflow, et ainsi livrer plus rapidement du code sécurisé.
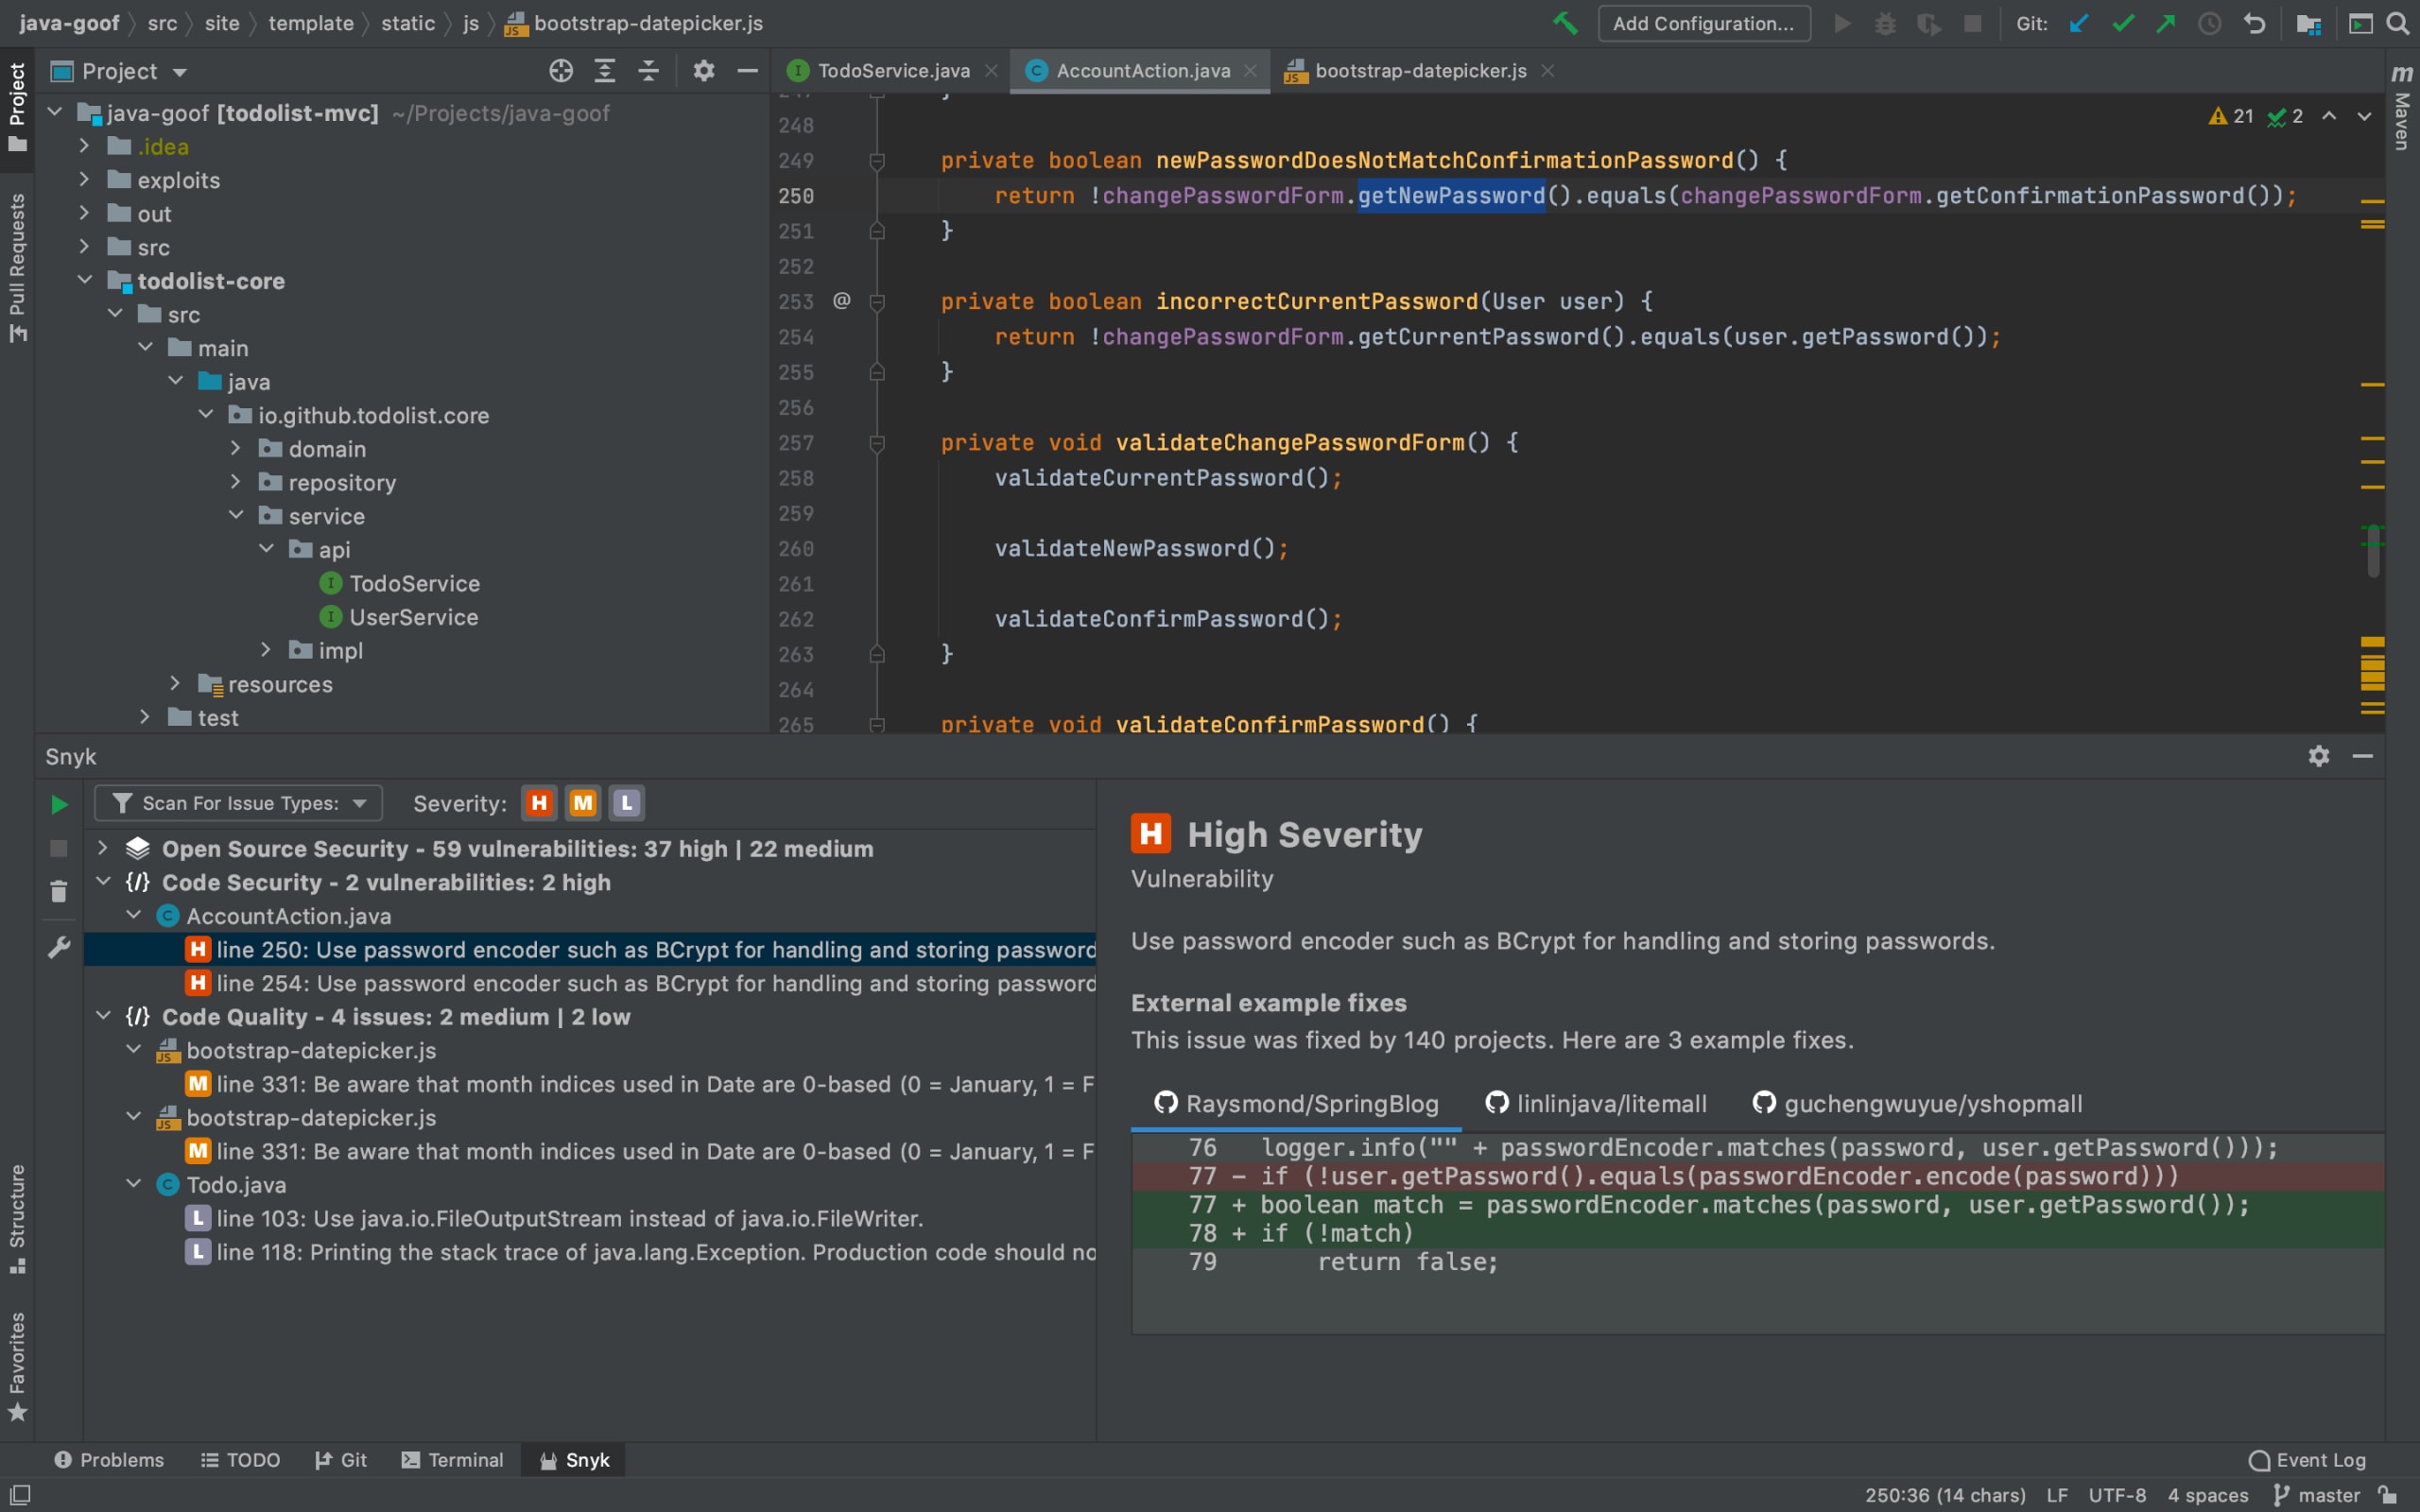
Bien que cette nouvelle fonctionnalité combinée soit actuellement prise en charge uniquement dans IntelliJ IDEA, WebStorm et PyCharm, le plugin peut être utilisé dans tous les IDE JetBrains pour rechercher des vulnérabilités dans vos dépendances open source.
Cela inclut :
Android Studio
AppCode
GoLand
PhpStorm
Rider
RubyMine
Vitesse et sécurité ne sont pas incompatibles
Les développeurs sont constamment sous pression pour livrer du code plus rapidement. Mais on attend également d’eux que ce code soit exempt de problèmes de sécurité et de bugs. Ces deux exigences — un rythme de développement rapide et un code sécurisé — se sont souvent faites au détriment l’une de l’autre. D’un côté, mettre en production du code sans vérification ni test de sécurité présente un risque. De l’autre, les contrôles de sécurité peuvent ralentir le développement lorsqu’ils interviennent trop tard dans le processus. Effectuer les tests pendant ou après la phase de build oblige les développeurs à revenir sur leur code, à repérer le problème, à appliquer le correctif, à intégrer et tester les changements, puis à relancer le build.
Le DevSecOps et le principe consistant à confier davantage de responsabilités en matière de sécurité aux développeurs sont de plus en plus adoptés par les équipes de développement et de sécurité, afin de livrer du code sécurisé sans sacrifier la vitesse. Pour permettre aux développeurs de mieux prendre en charge la sécurité, ils doivent pouvoir l’intégrer à leur workflow de développement le plus tôt possible dans le cycle de développement logiciel, et de la manière la plus simple possible.
C’est précisément ce que le nouveau plugin Snyk pour JetBrains a été conçu pour permettre. En faisant ressortir les différents types de problèmes de sécurité dans une application, ce nouveau plugin pour IDE est rapide, précis et facile à utiliser. Les développeurs peuvent ainsi intégrer les tests de sécurité et de qualité dès les premières lignes de code, directement dans leur IDE.
Voyons cela de plus près.
Un seul plugin pour les gouverner tous !
Utiliser un plugin pour détecter les vulnérabilités dans les dépendances open source intégrées à un projet et un autre pour repérer les problèmes de sécurité et les bugs dans le code des développeurs entraîne des changements de contexte et une perte de temps de développement.
Le nouveau plugin Snyk pour JetBrains élimine ce problème en réunissant l’analyse de la compositionlogicielle (SCA) et l’analyse statique (SAST). Les développeurs qui utilisent IntelliJ IDEA, WebStorm et PyCharm peuvent ainsi consulter beaucoup plus facilement une vue consolidée de tous les différents problèmes de sécurité et de qualité dans leur code.
Rapide, précis et gratuit
Le nouveau plugin Snyk pour JetBrains a été conçu pour s’intégrer au workflow de développement avec le moins de friction possible, afin que les développeurs puissent analyser leur code et consulter les résultats en quelques secondes.
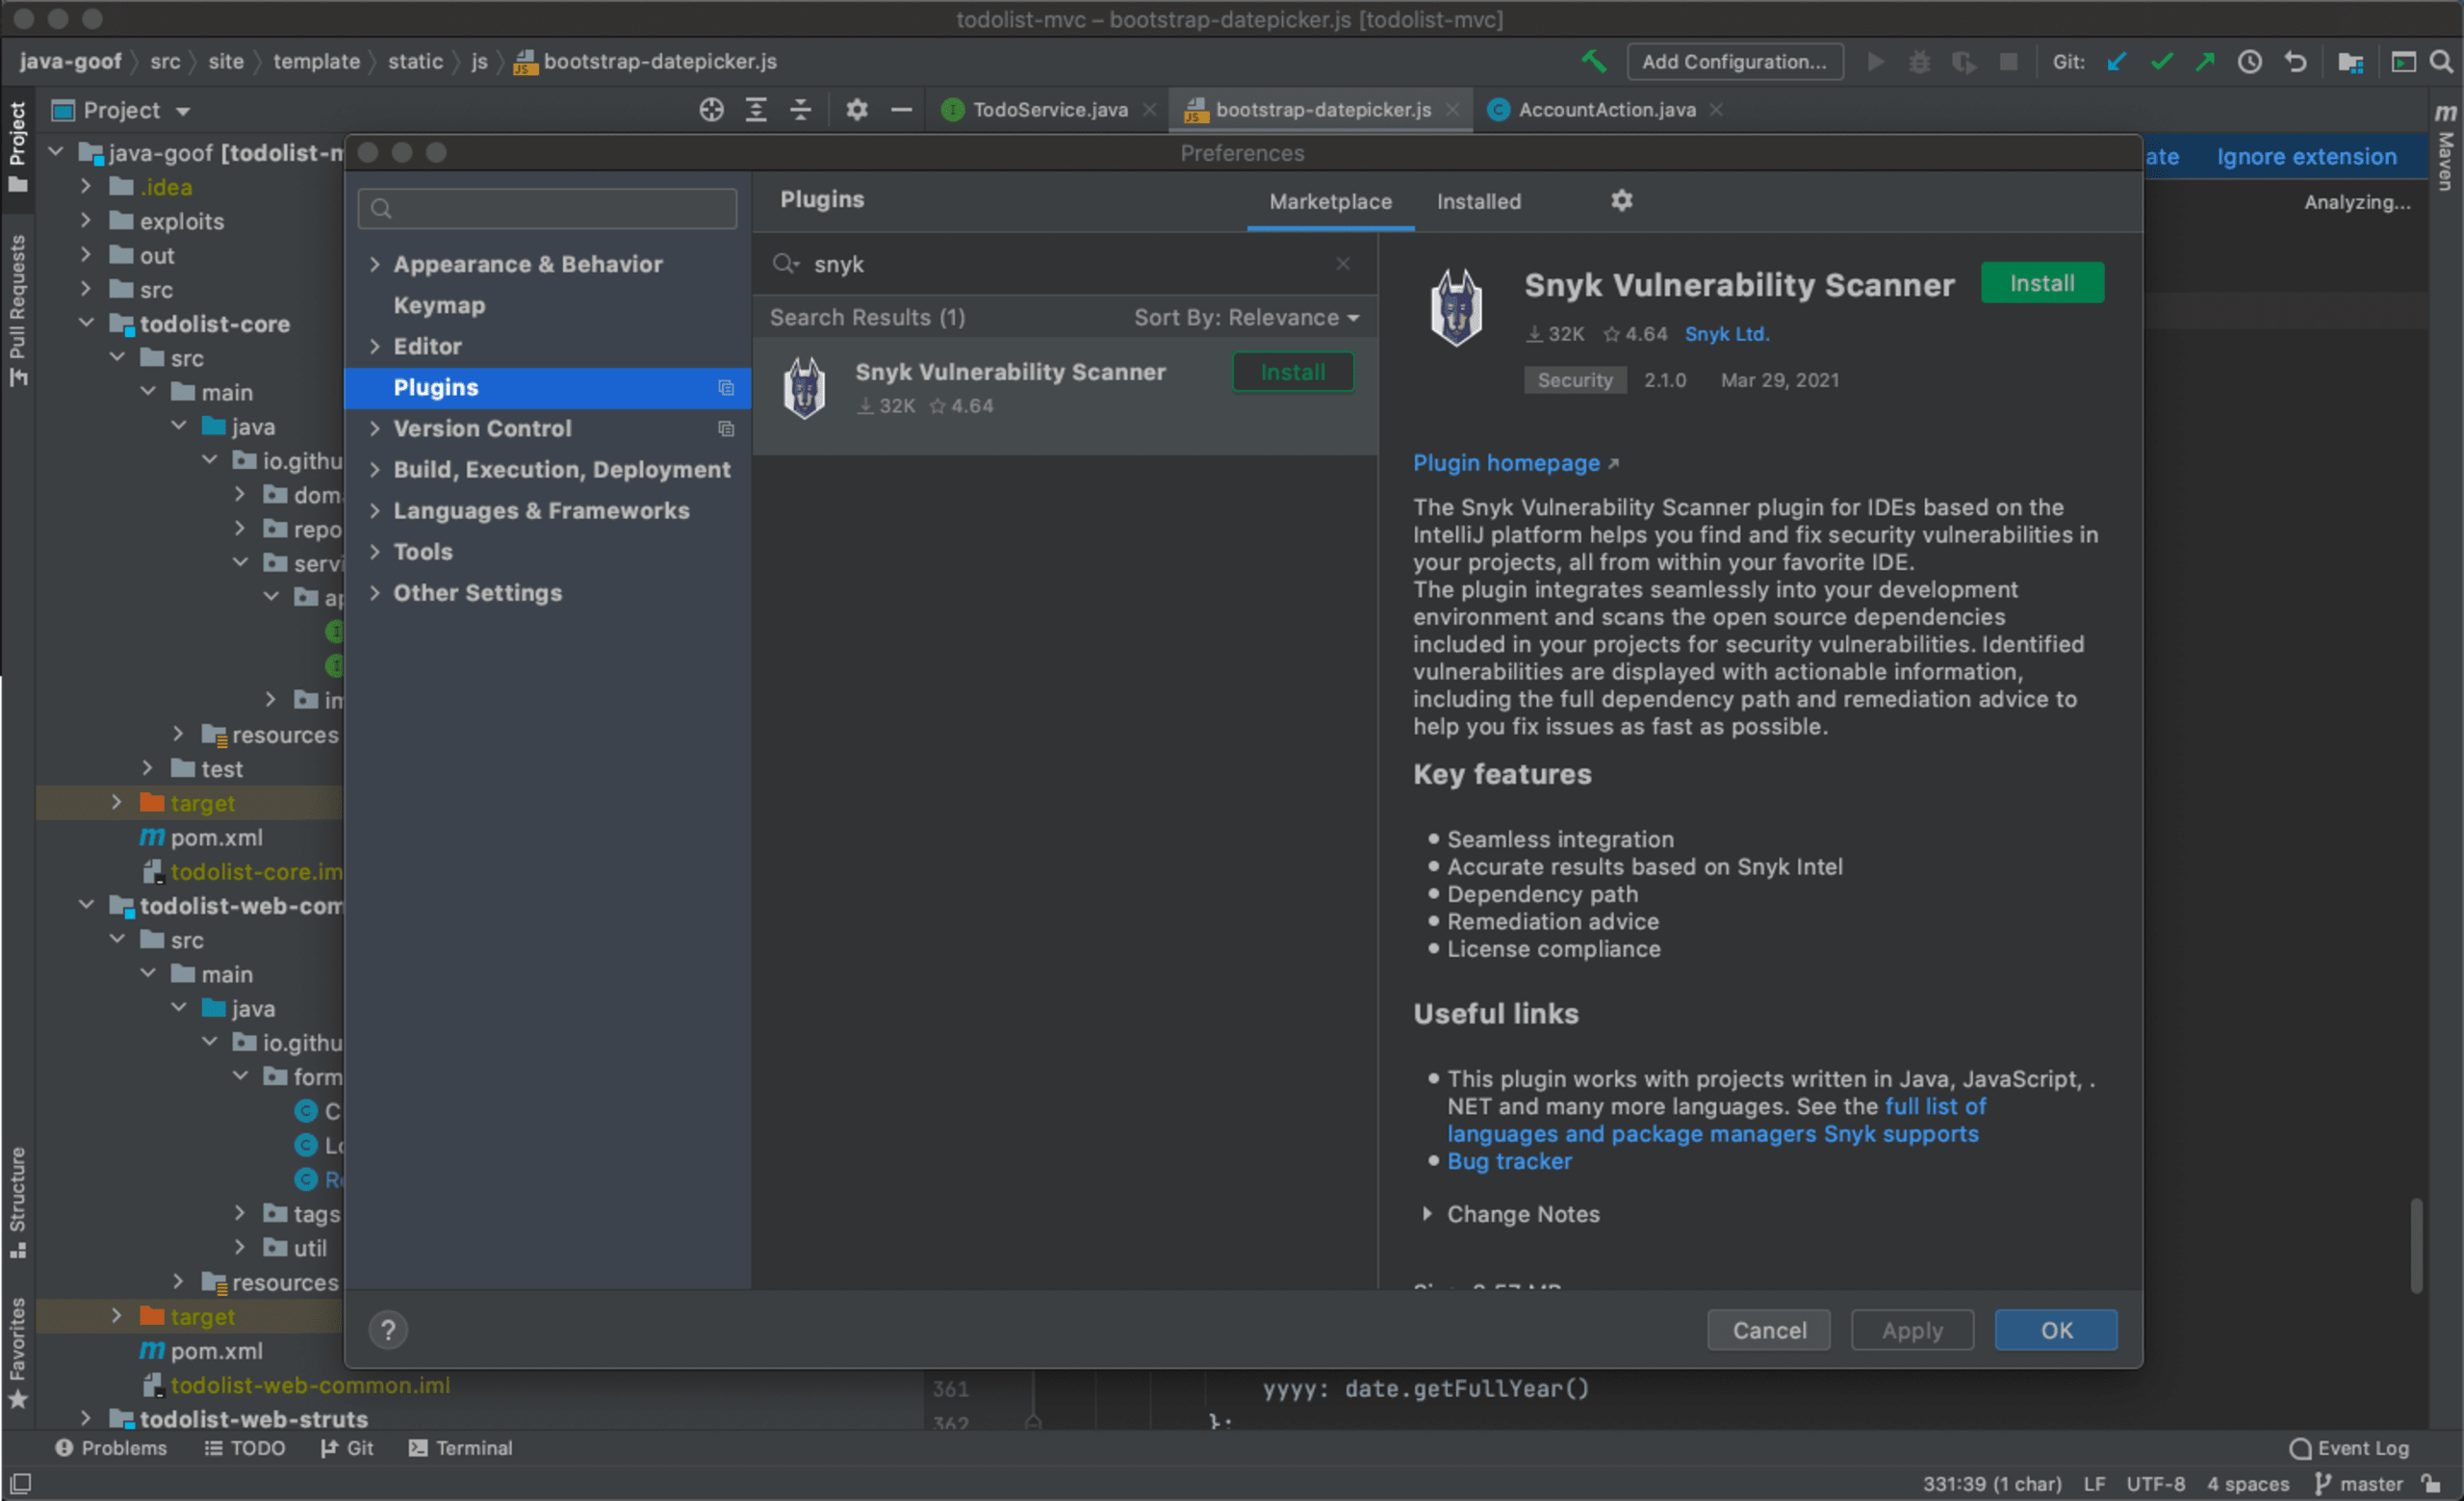
Le plugin est facile à configurer et peut être téléchargé et installé comme tout autre plugin JetBrains, directement depuis votre IDE ou depuis la Marketplace JetBrains.
Une fois installé, le plugin permet de lancer facilement différents types d’analyses de sécurité et d’afficher les résultats dans l’IDE. Le moteur d’IA qui alimente le plugin garantit à la fois la rapidité des analyses et la précision des résultats, pour fournir aux développeurs un retour extrêmement rapide.
Les analyses de sécurité du plugin s’appuient sur la base de données des vulnérabilités de Snyk, la plus complète du marché. Les résultats fournissent de nombreuses informations pour aider les développeurs à agir rapidement.
Et ai-je précisé que le plugin est entièrement gratuit ?!Tout utilisateur de Snyk qui utilise IntelliJ, WebStorm ou PyCharm de JetBrains peut télécharger le plugin et analyser son code à la recherche de problèmes, y compris avec un compte gratuit.
Commencez à coder en toute sécurité
Comment commencer ? Rien de plus simple. Configurez le plugin depuis votre IDE JetBrains en trois étapes : installer, connecter et analyser !
Commencez par accéder à Preferences > Plugins dans votre IDE (seuls IntelliJ et WebStorm sont actuellement pris en charge), recherchez Snyk dans la marketplace JetBrains, puis cliquez sur OK pour télécharger et installer le plugin.
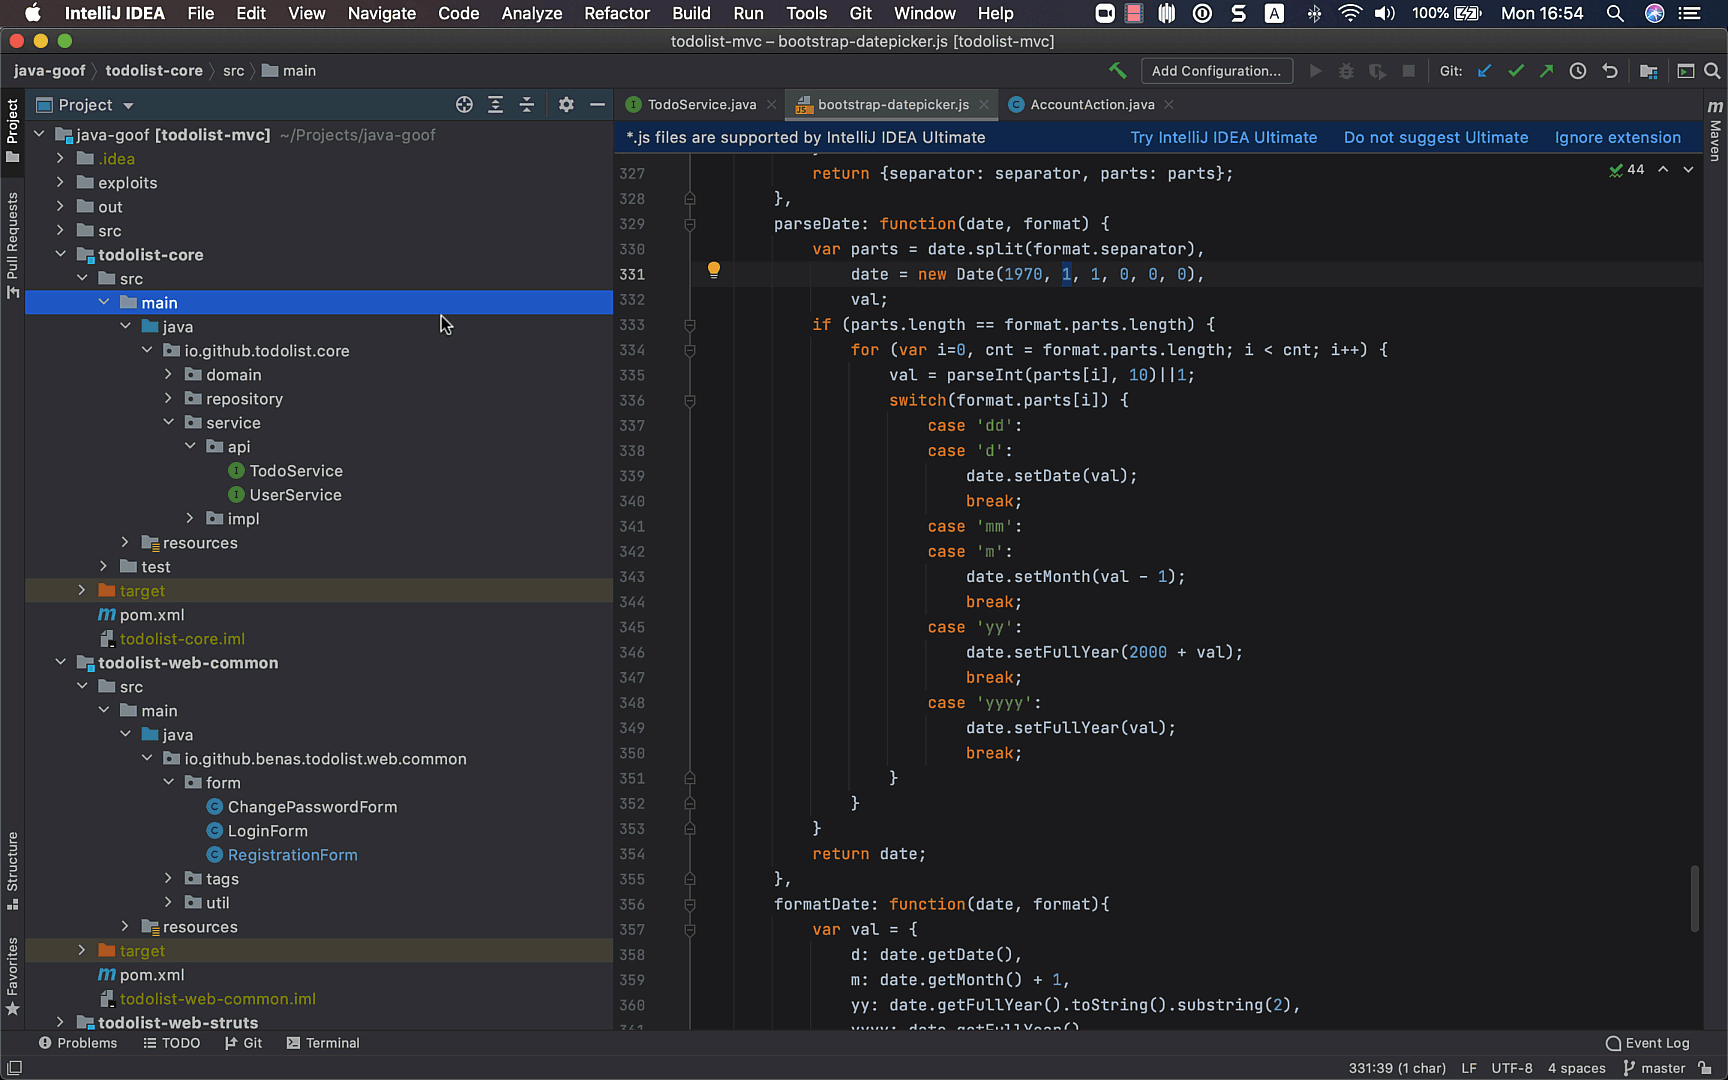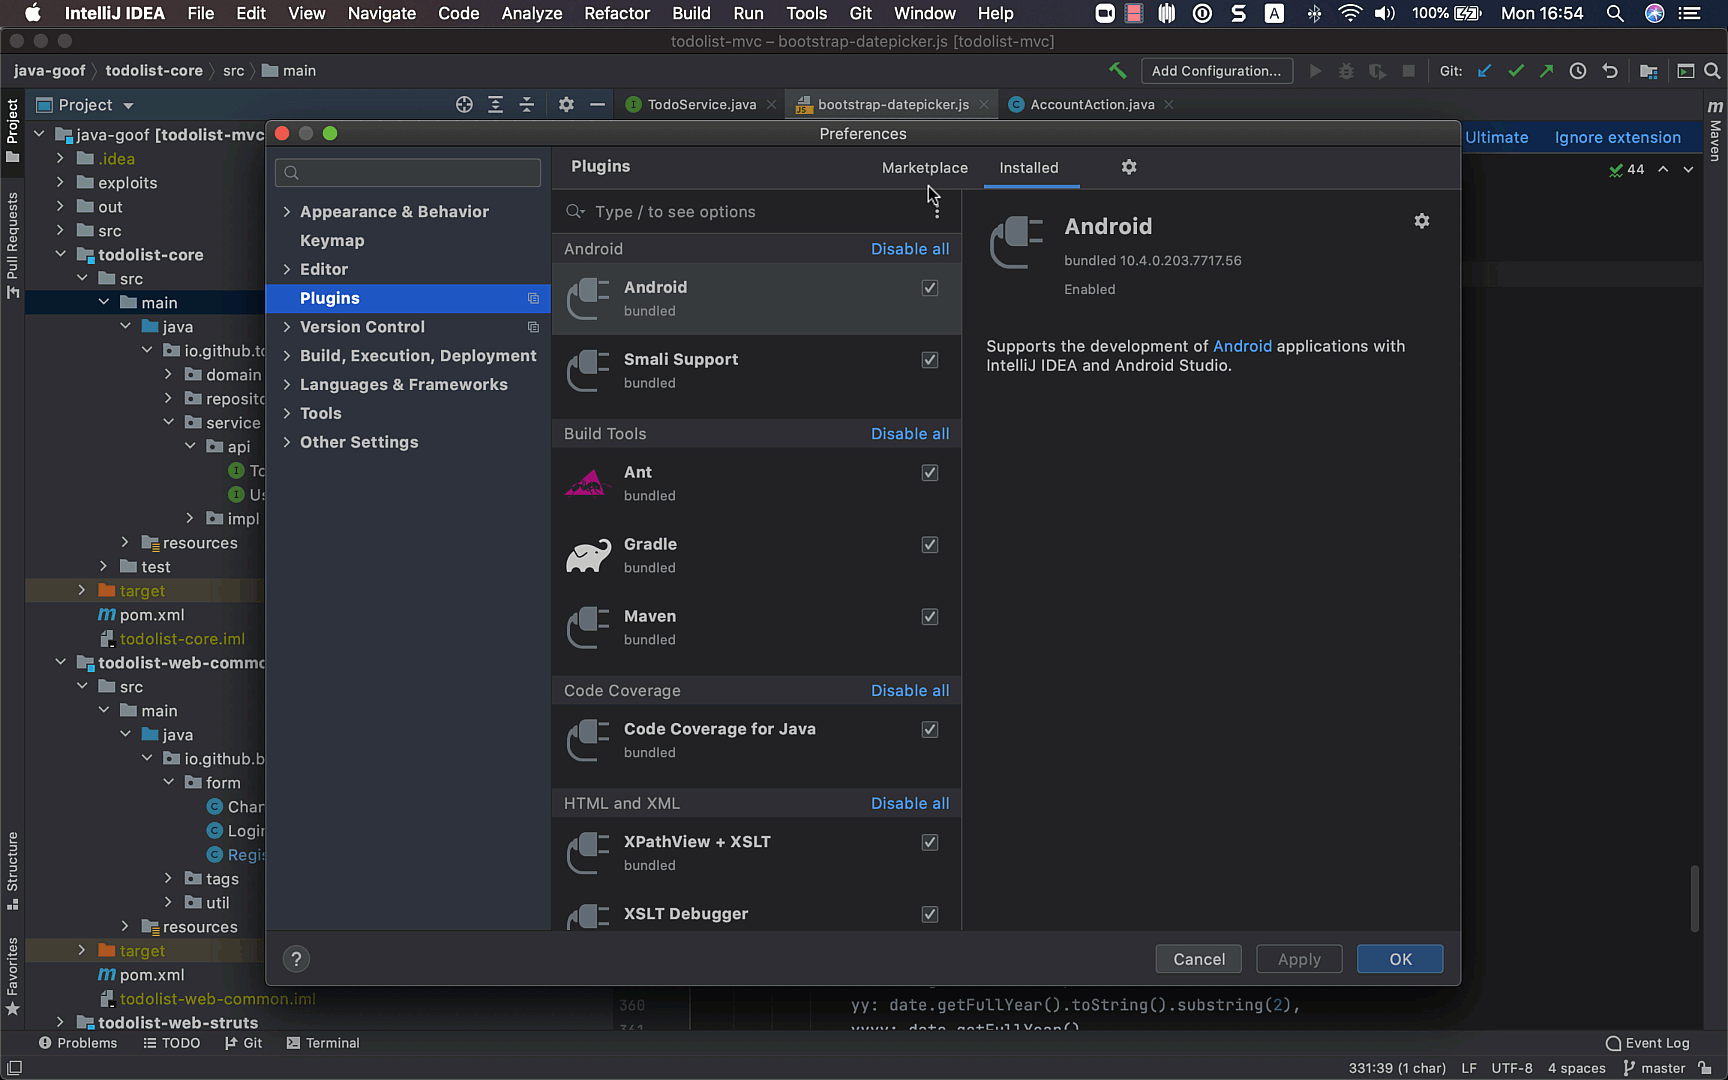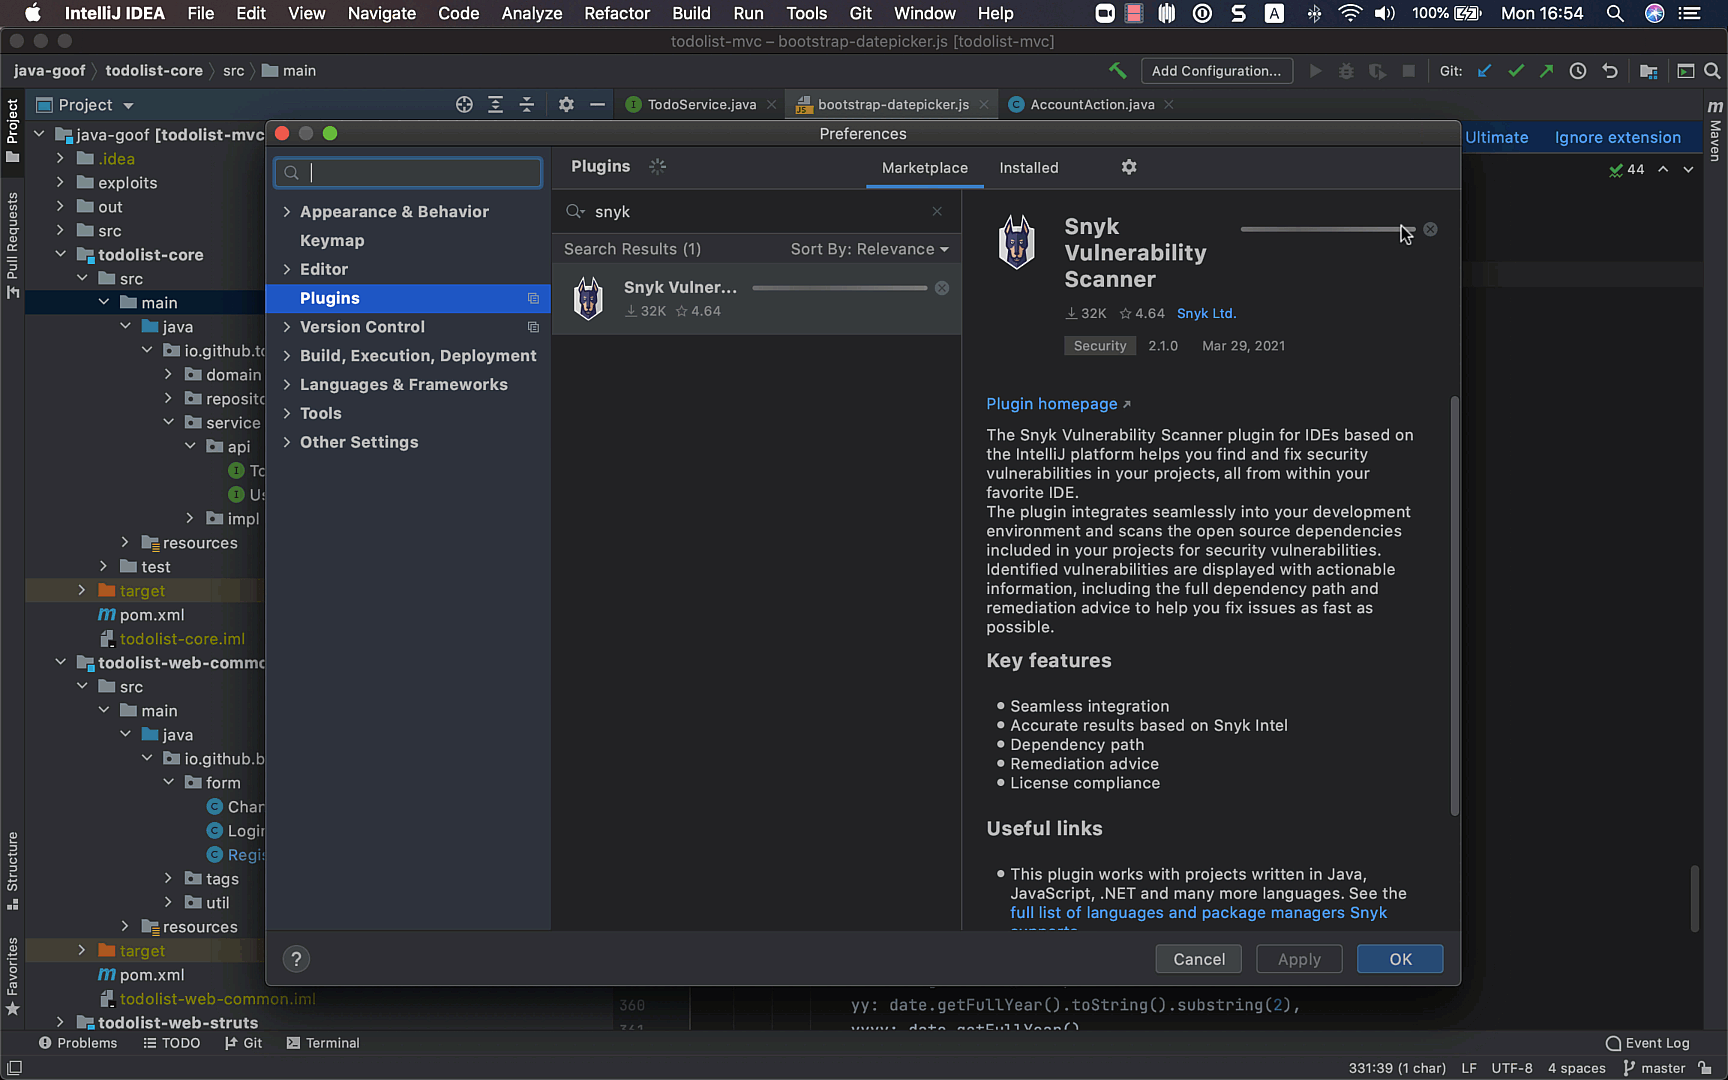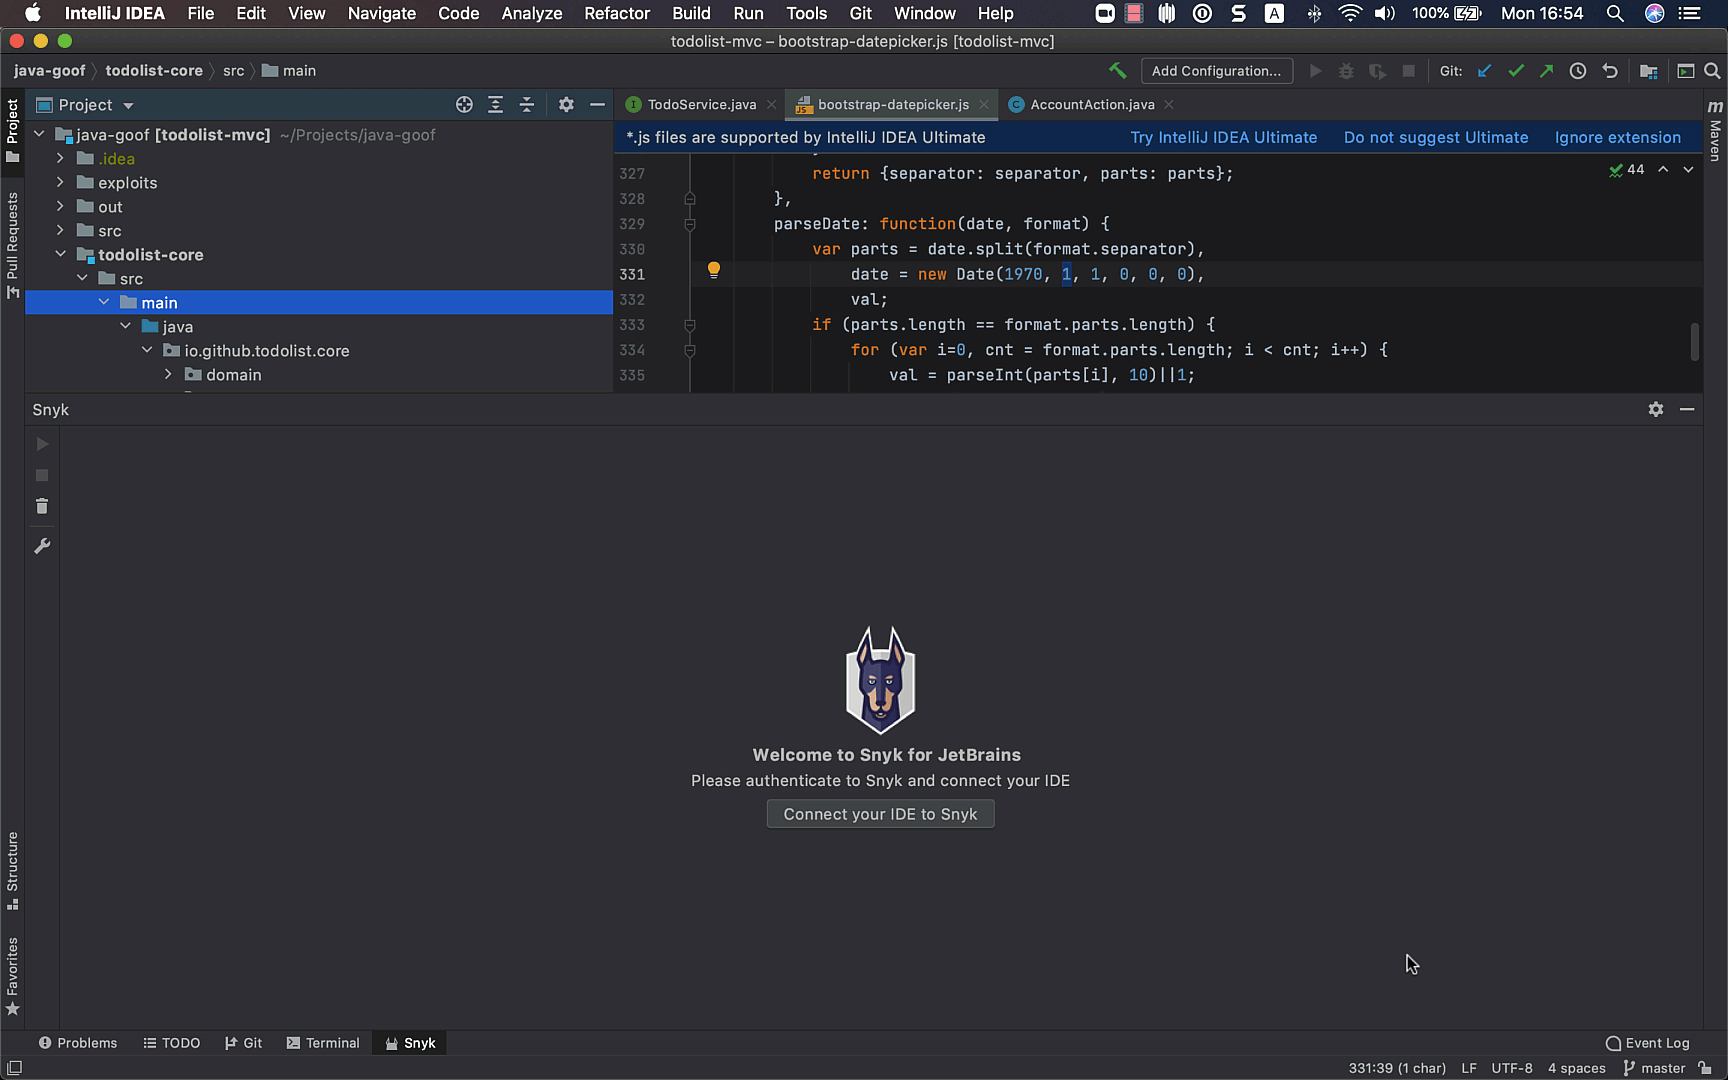
Vous devez ensuite connecter le plugin à votre compte Snyk (si vous n’avez pas encore créé votre compte Snyk gratuit, cliquez ici). Pour cela, cliquez sur le bouton Connect your IDE to Snyk dans la vue du plugin, puis suivez les instructions pour vous authentifier.
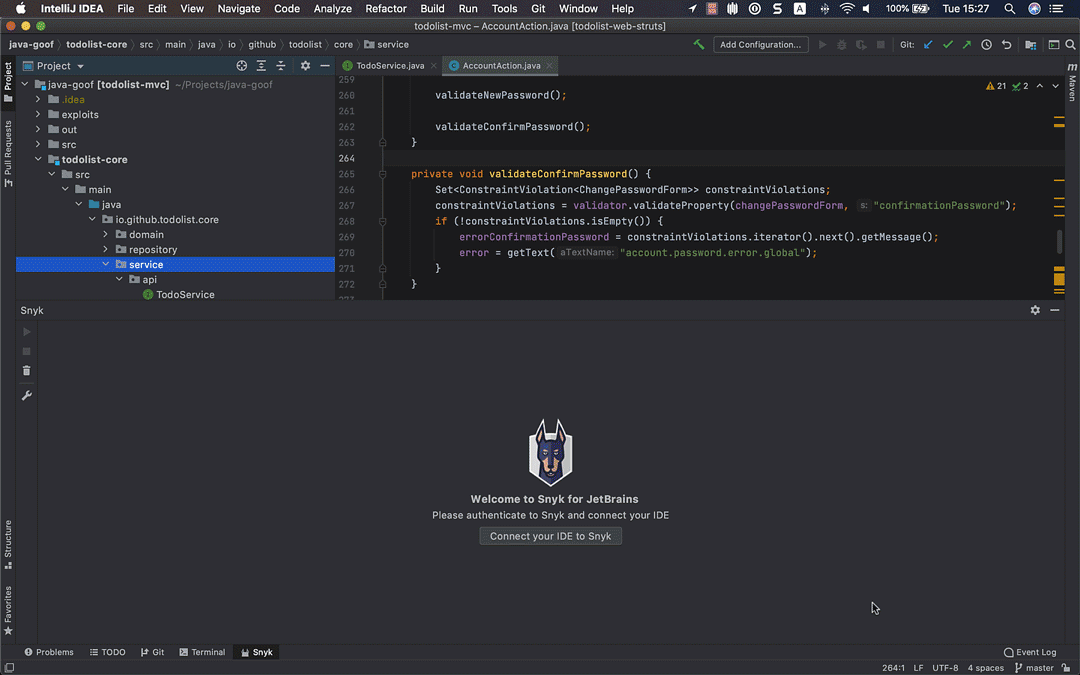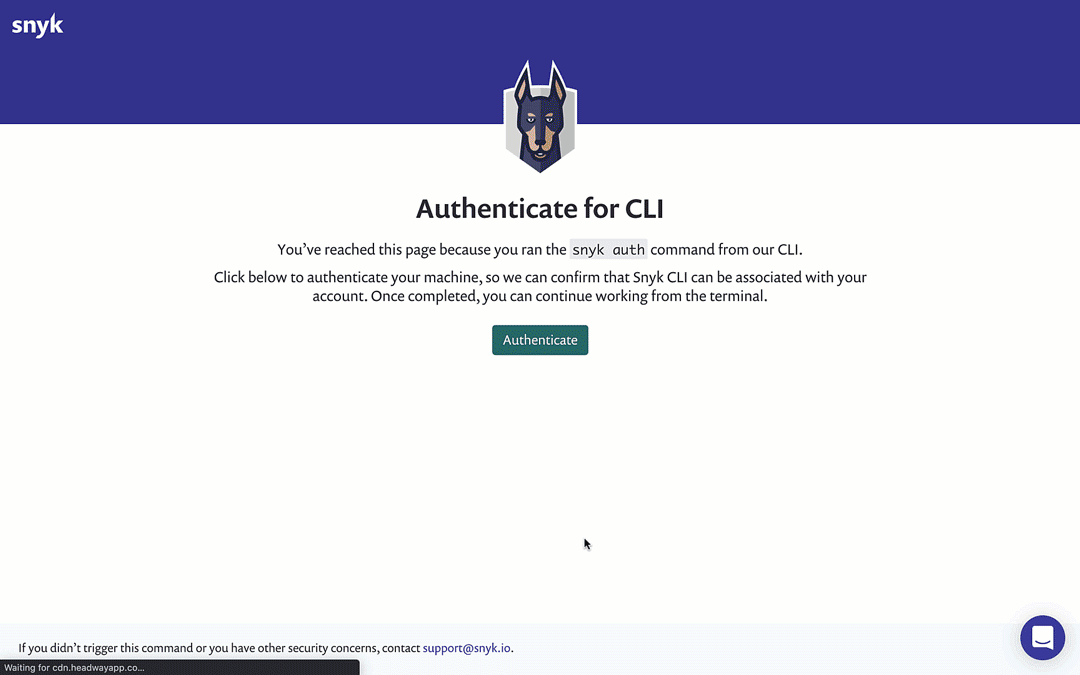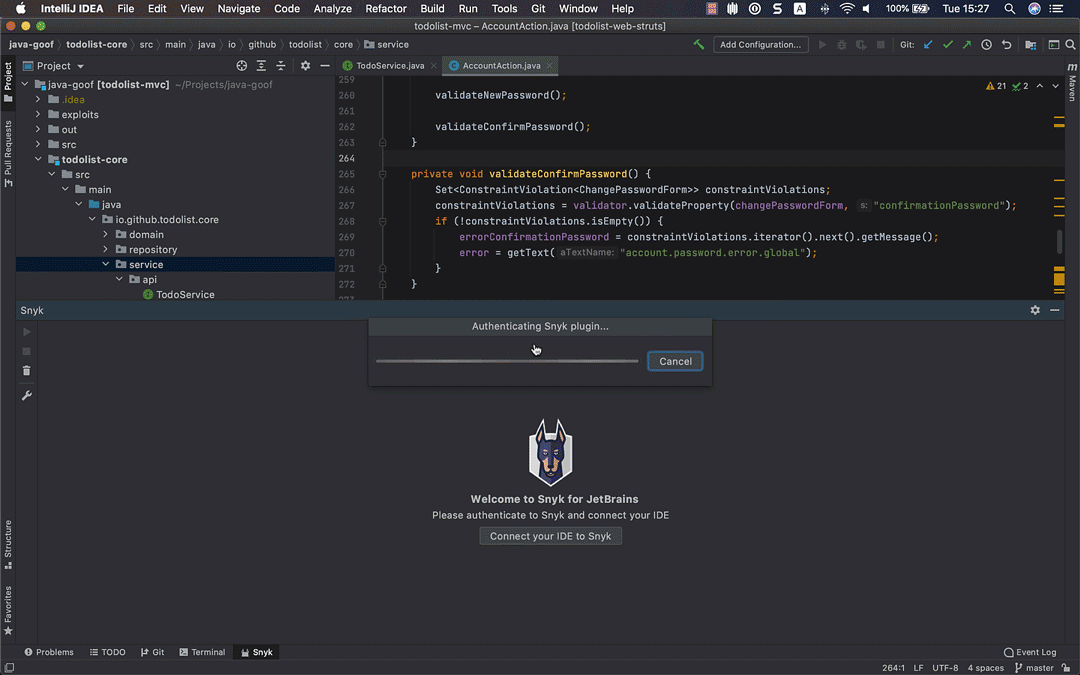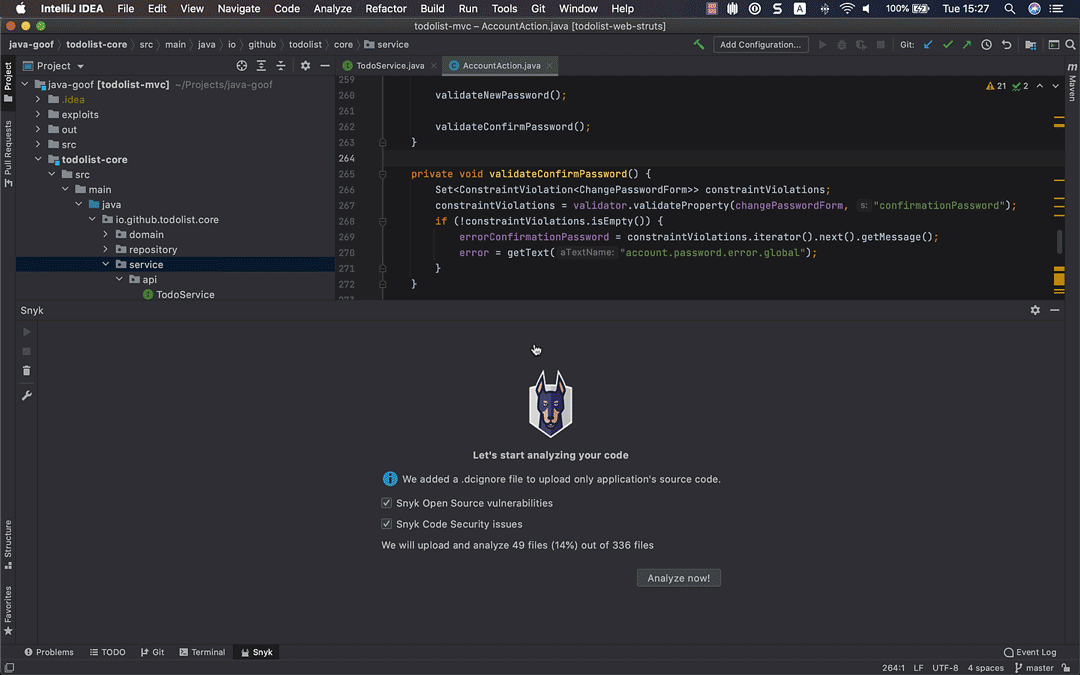
Et voilà ! Il ne vous reste plus qu’à lancer un test Snyk. Cliquez sur le bouton Analyze now pour démarrer les tests de sécurité de Snyk. En quelques secondes, le plugin affiche la liste des différents types de problèmes détectés, répartis en trois catégories :
Sécurité open source : vulnérabilités connues dans les dépendances open source directes et indirectes (transitives) que vous intégrez à votre projet
Sécurité du code : failles de sécurité détectées dans votre propre code
Qualité du code : problèmes de qualité dans votre propre code
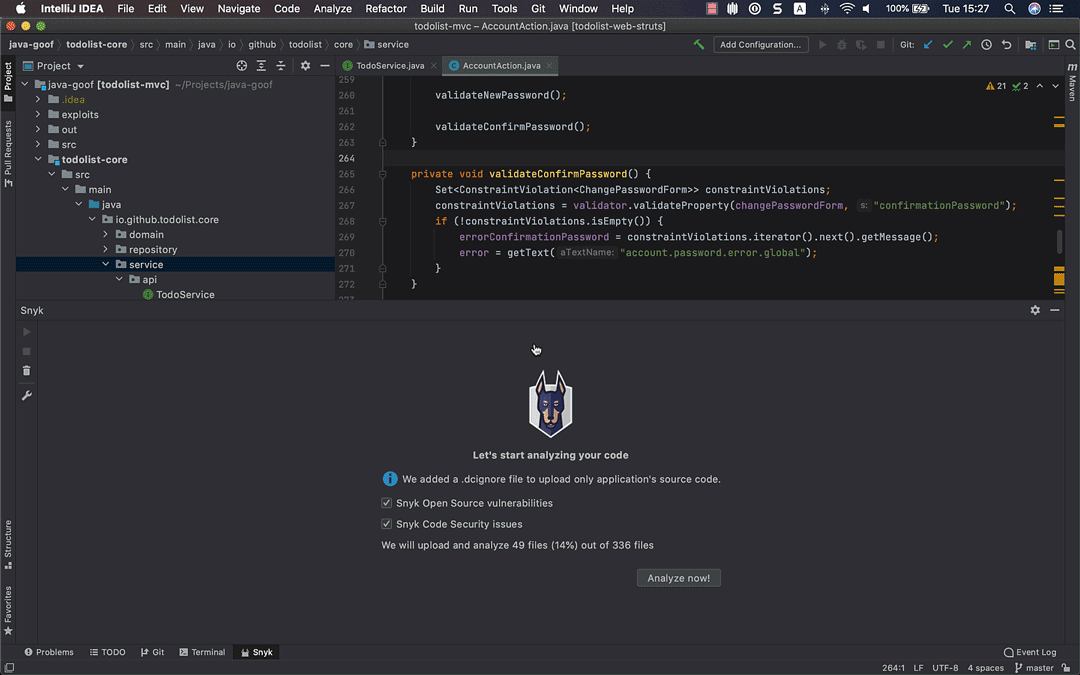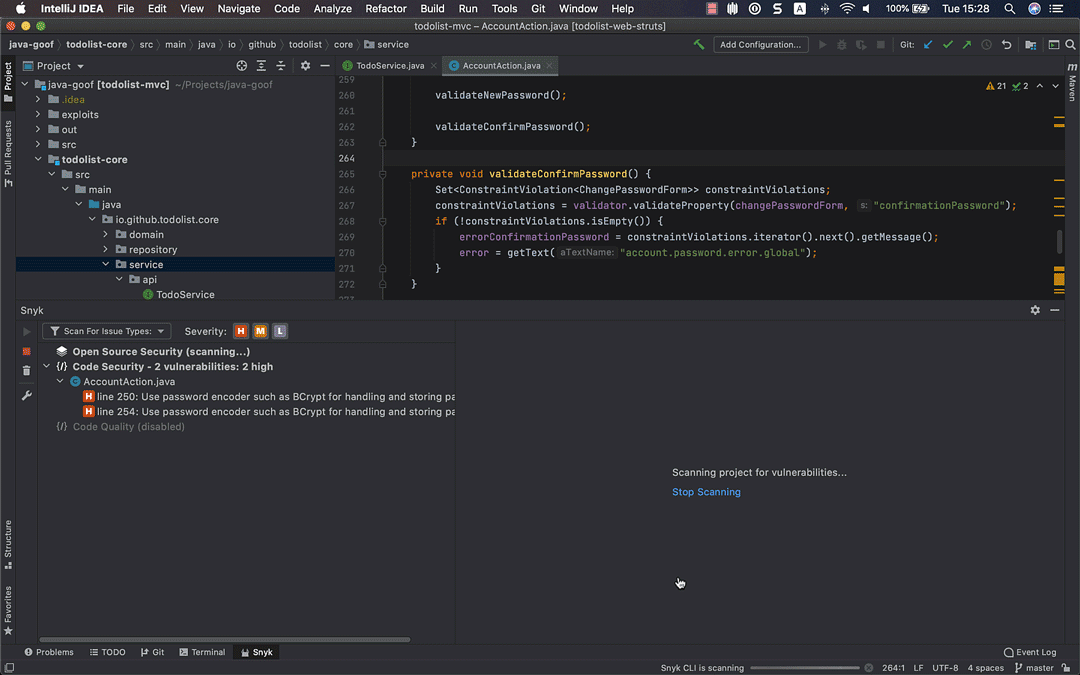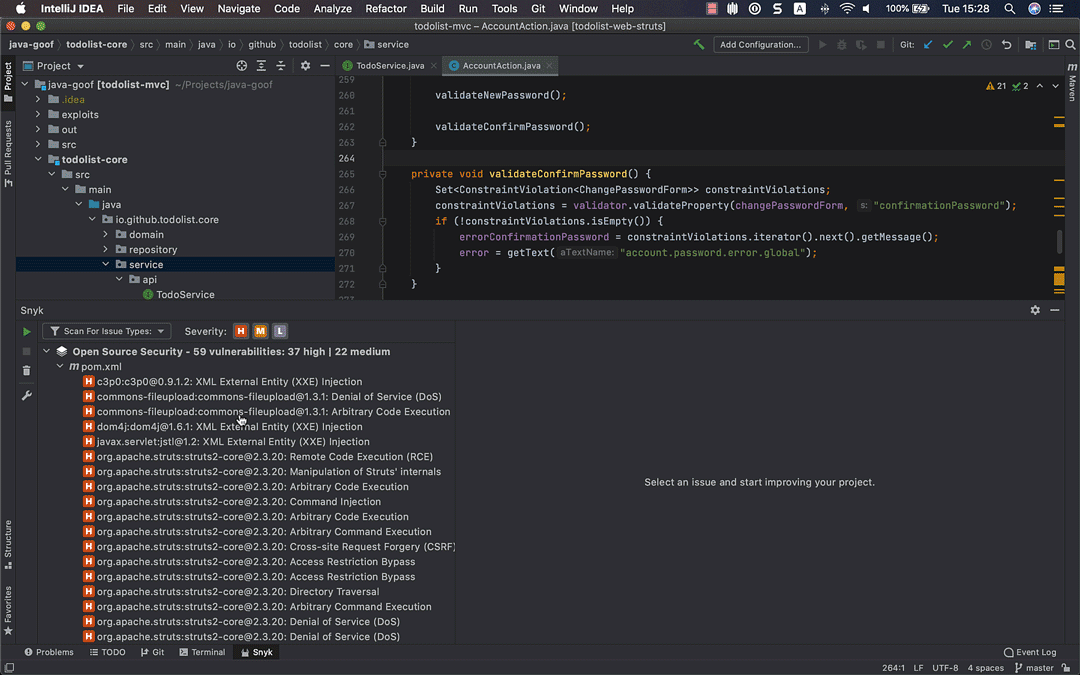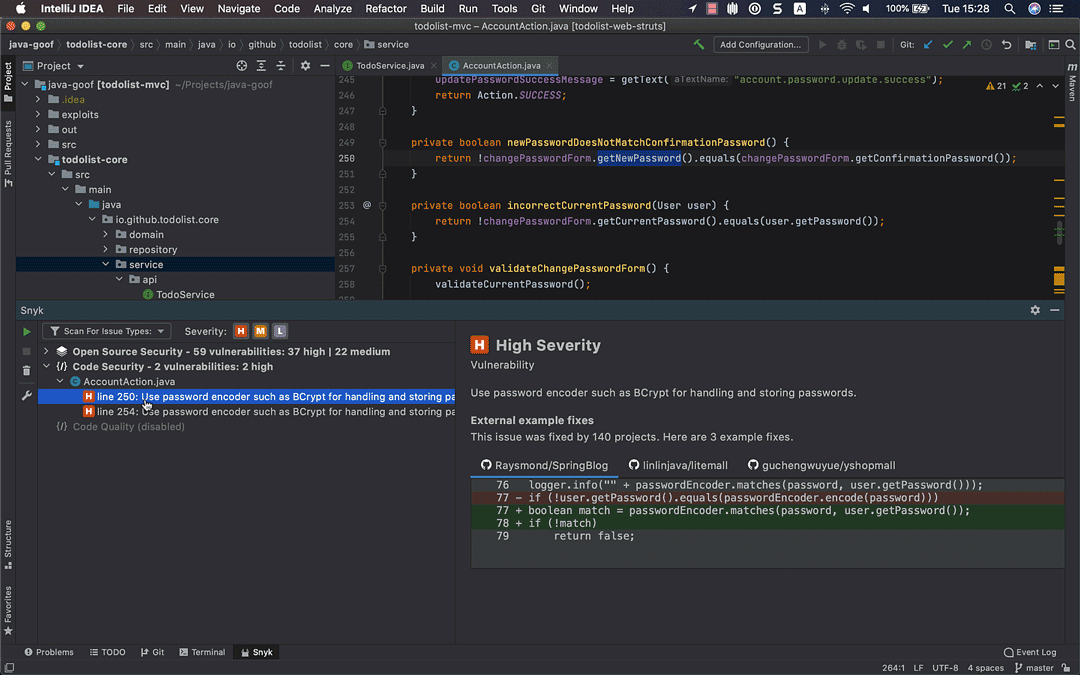
Pour commencer à corriger les problèmes, cliquez sur l’une de ces catégories afin de développer l’arborescence.
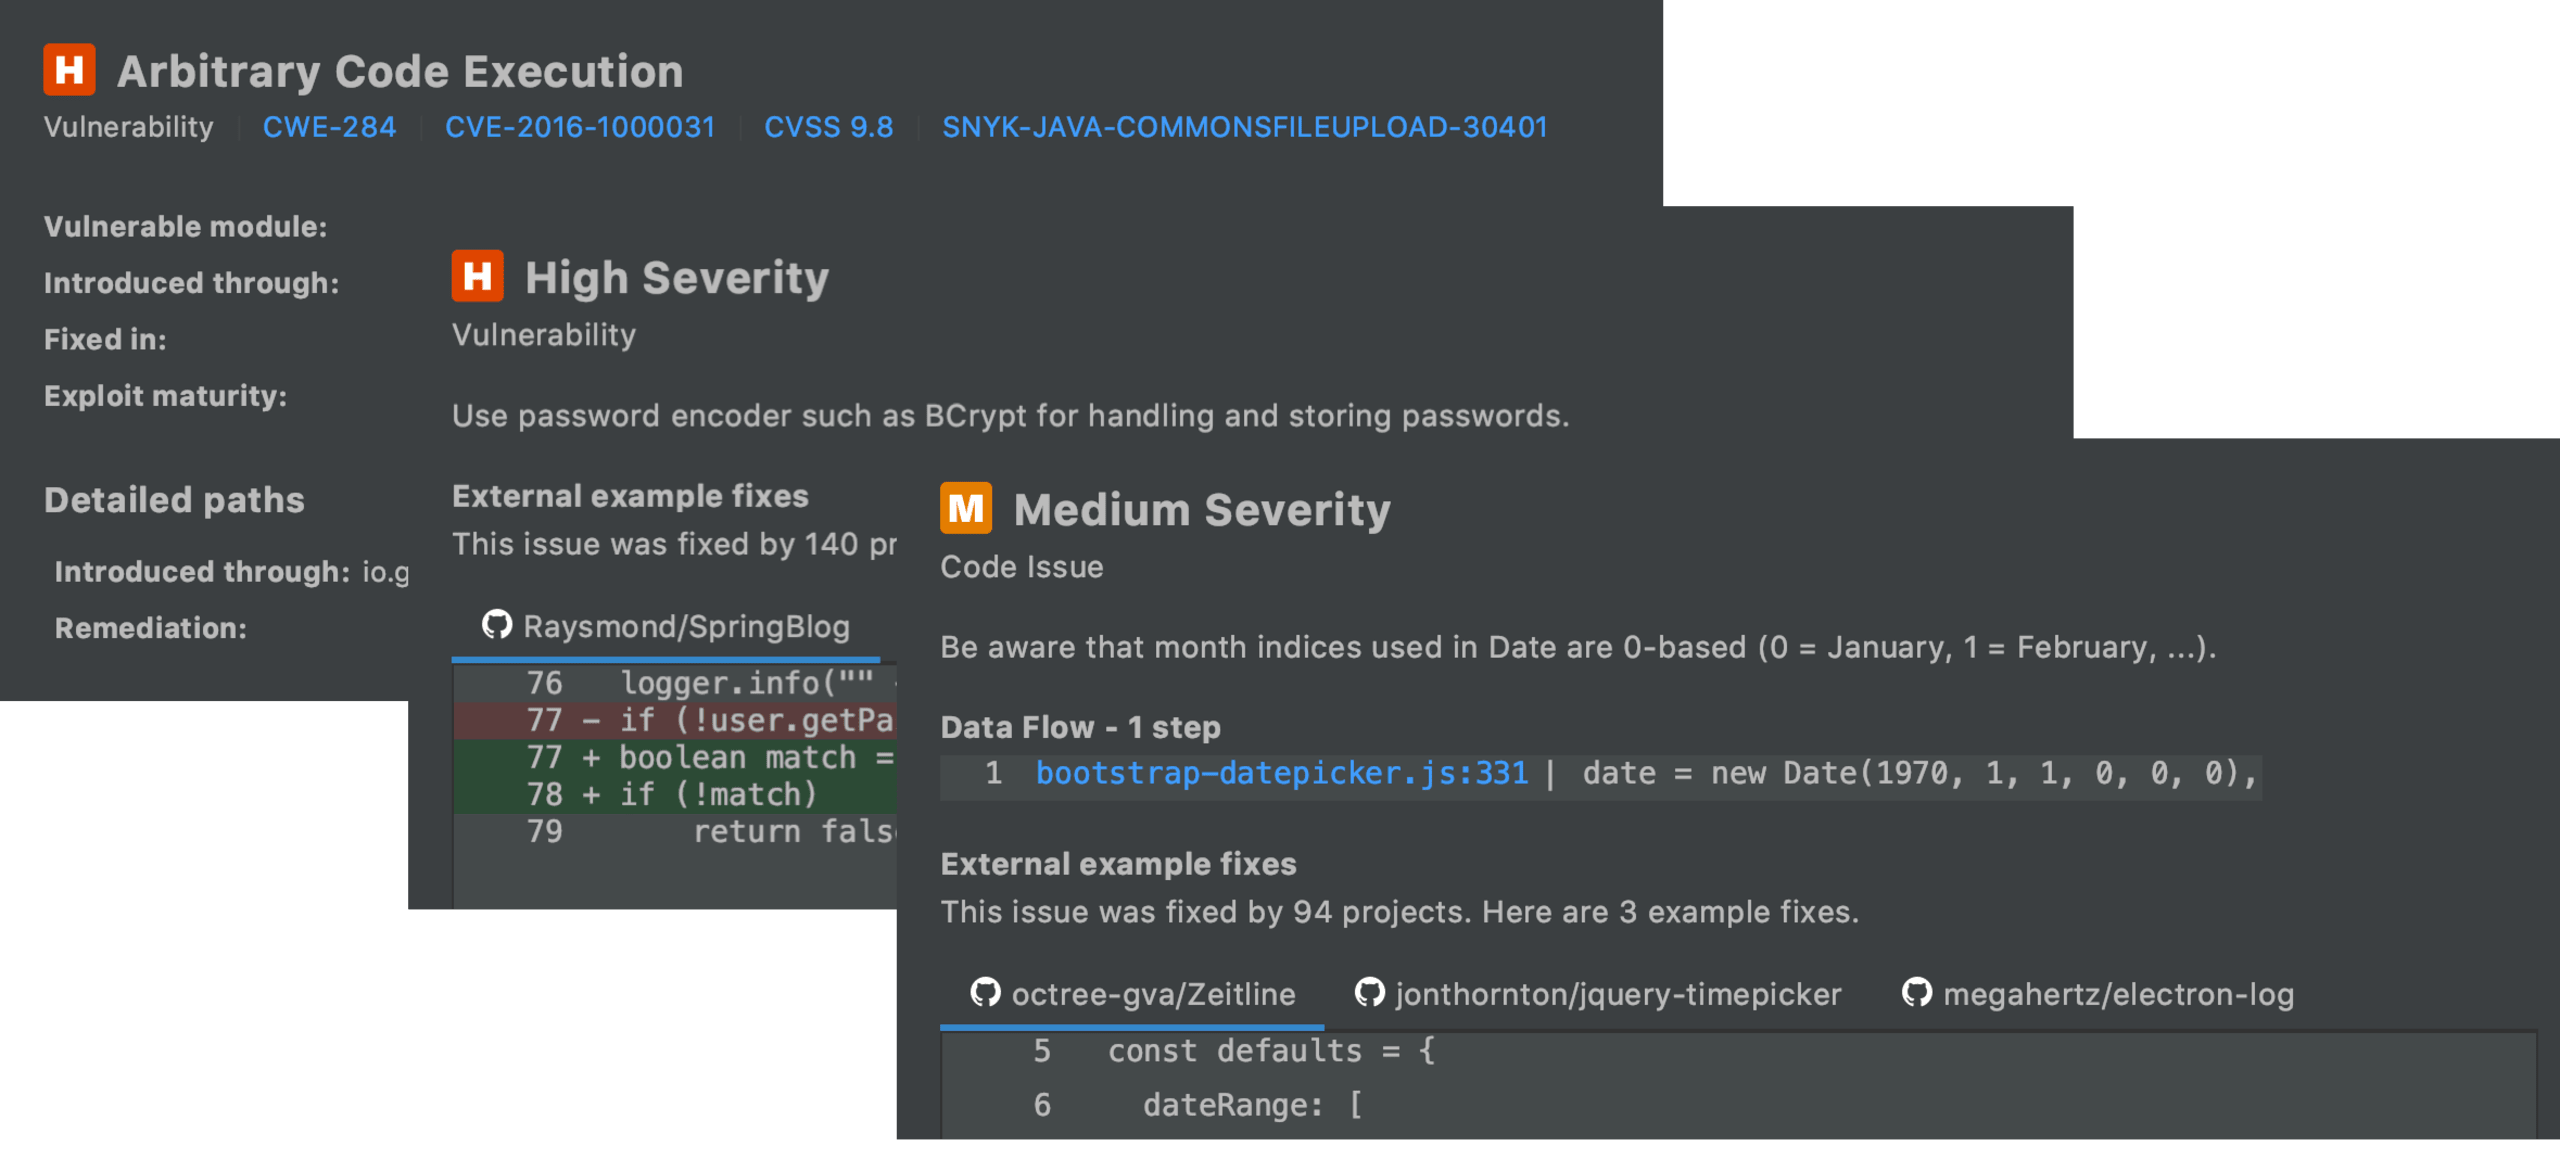
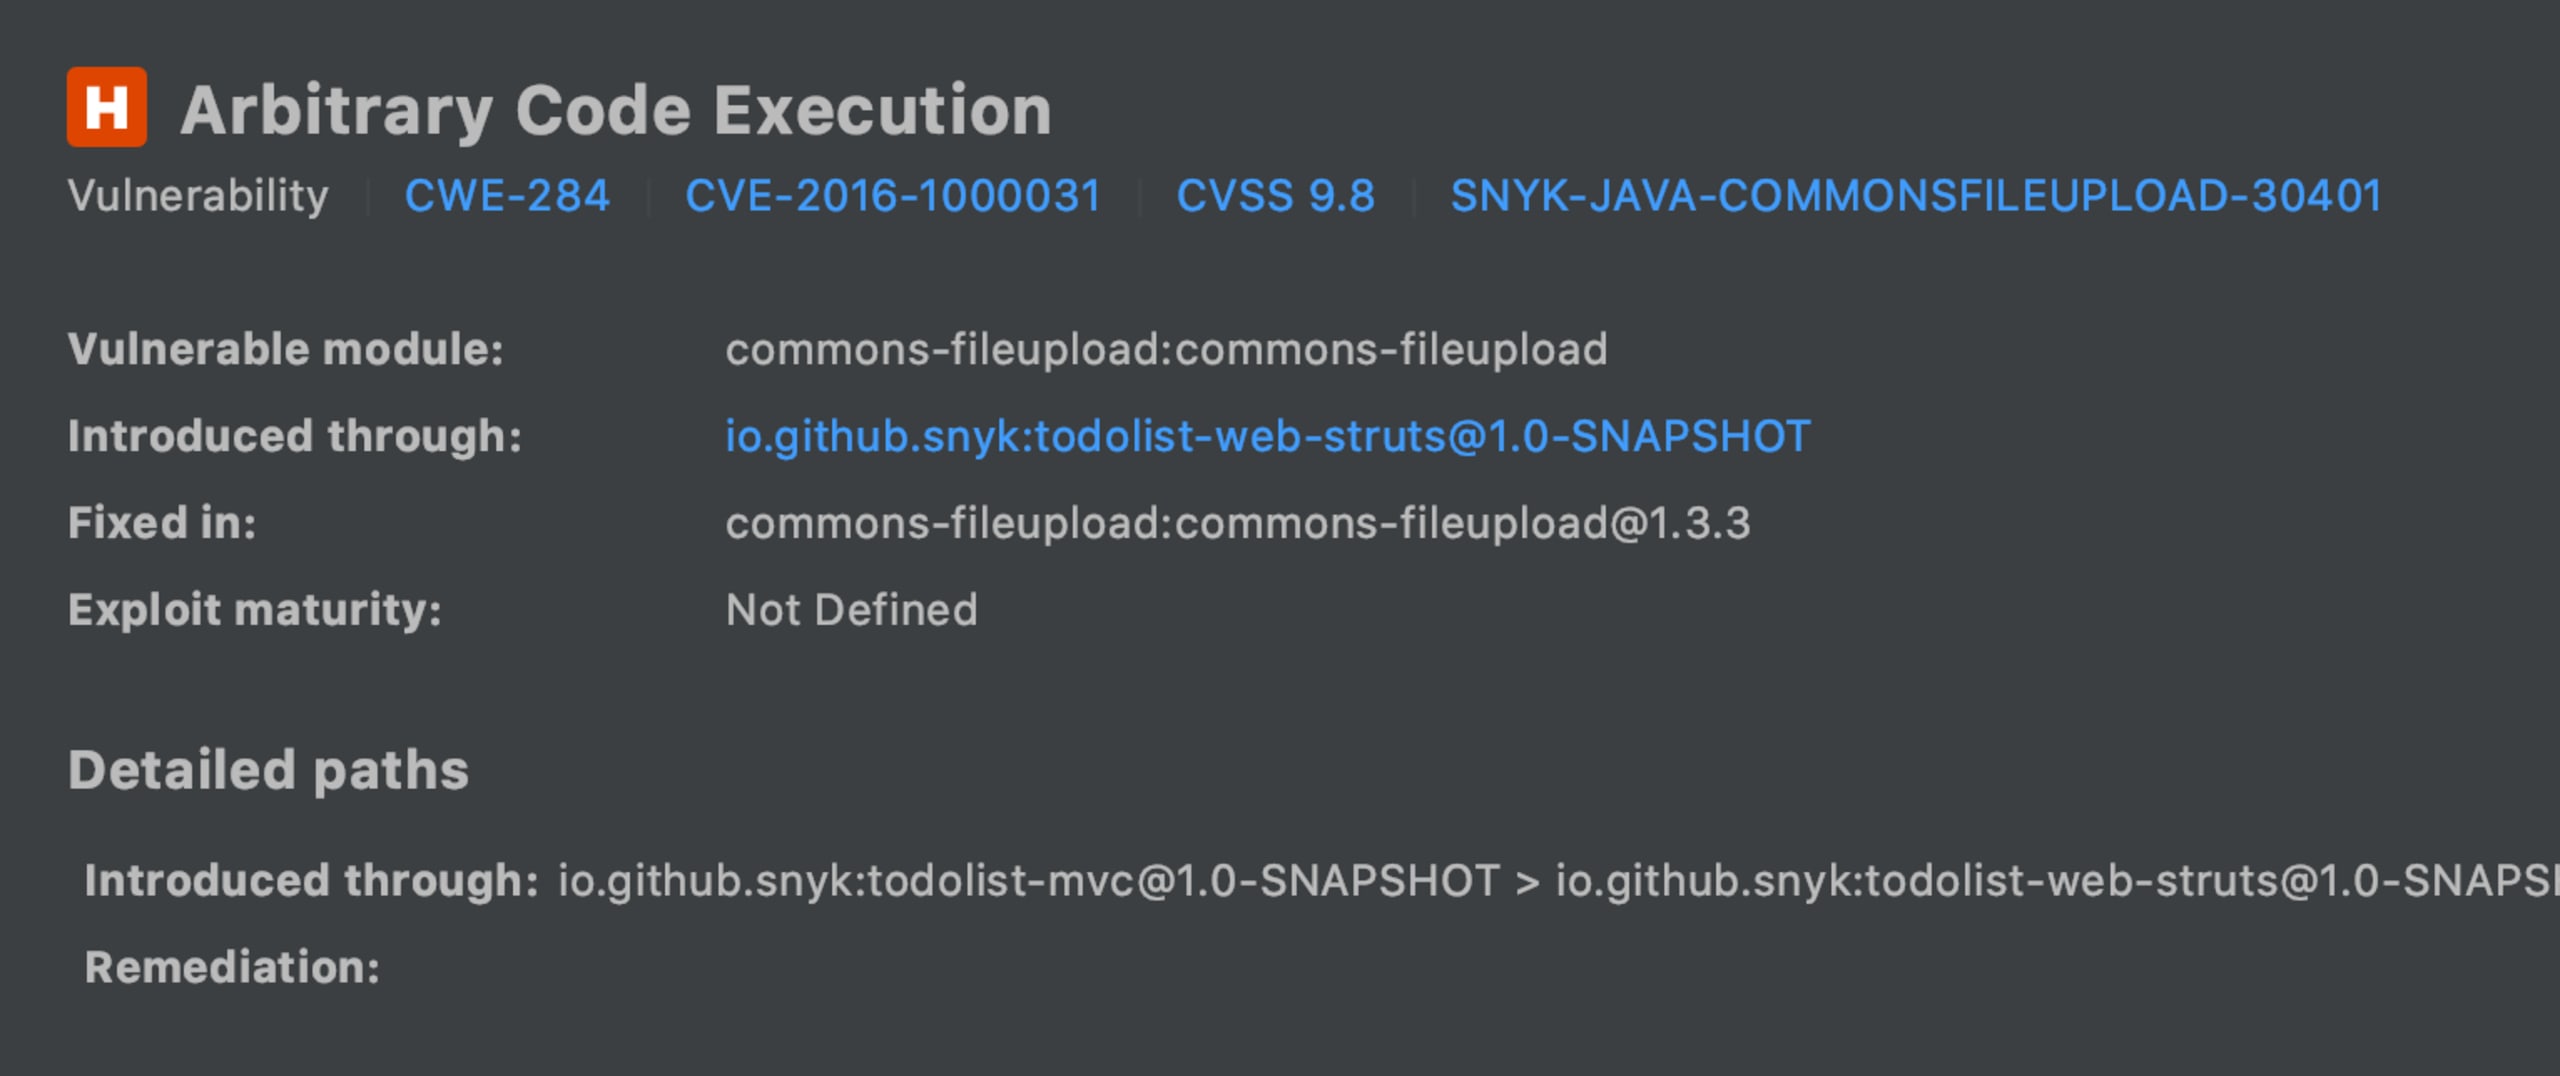
Pour les vulnérabilités dans les dépendances open source, le plugin explique comment la vulnérabilité a été introduite et indique comment y remédier en recommandant la version vers laquelle mettre à niveau la dépendance. Un lien vers la base de données des vulnérabilités de Snyk fournit des informations complémentaires sur le problème, notamment son score CVSS, son identifiant CVE et son identifiant CWE.
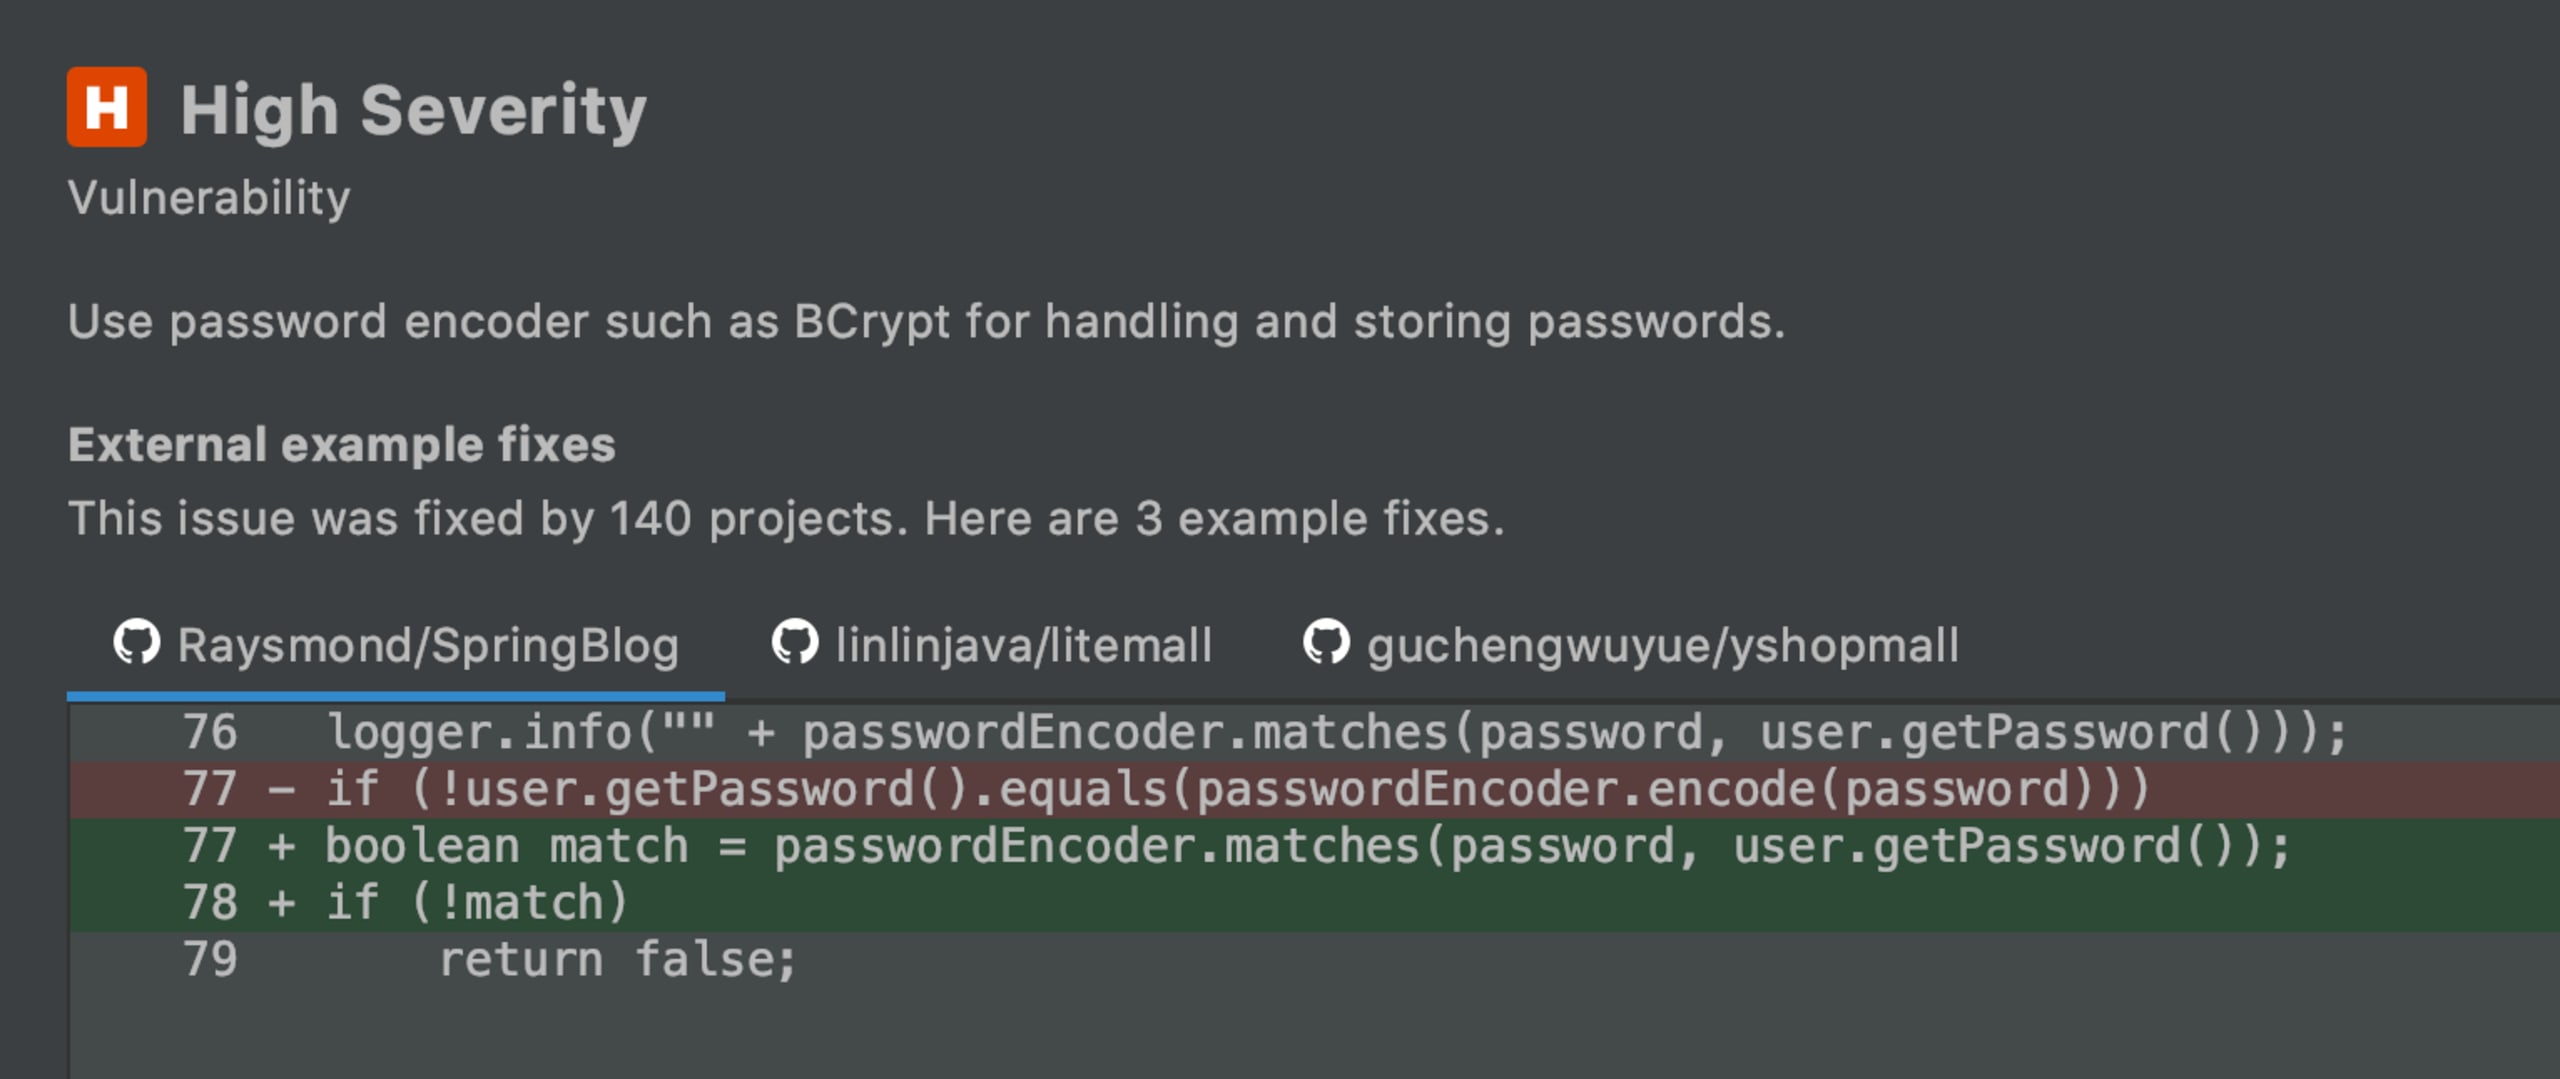
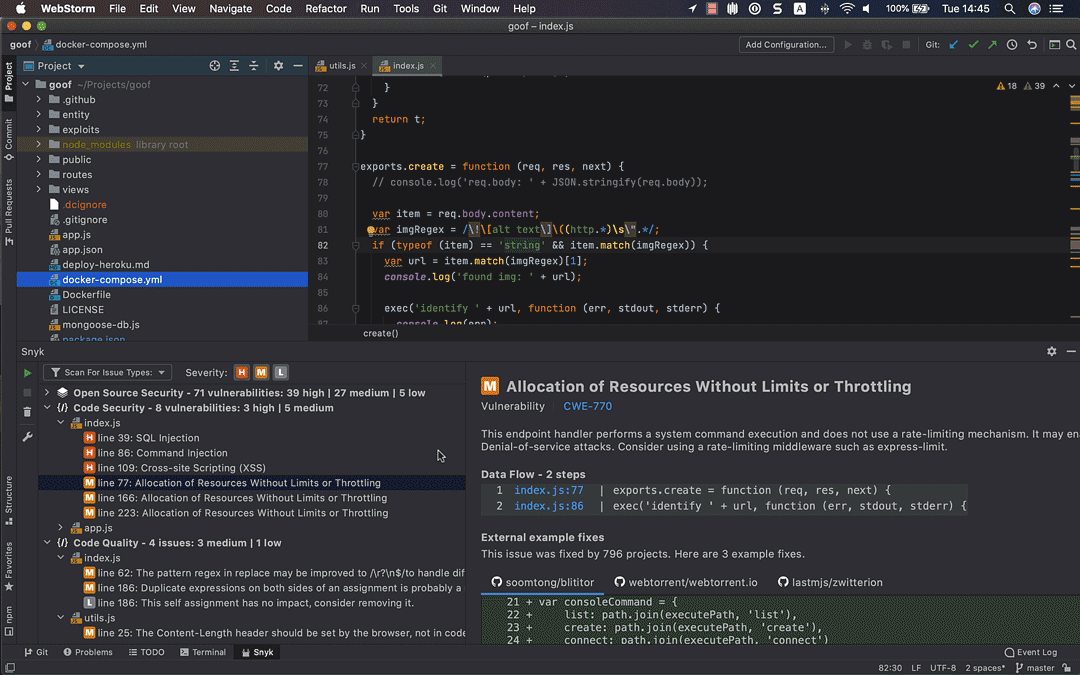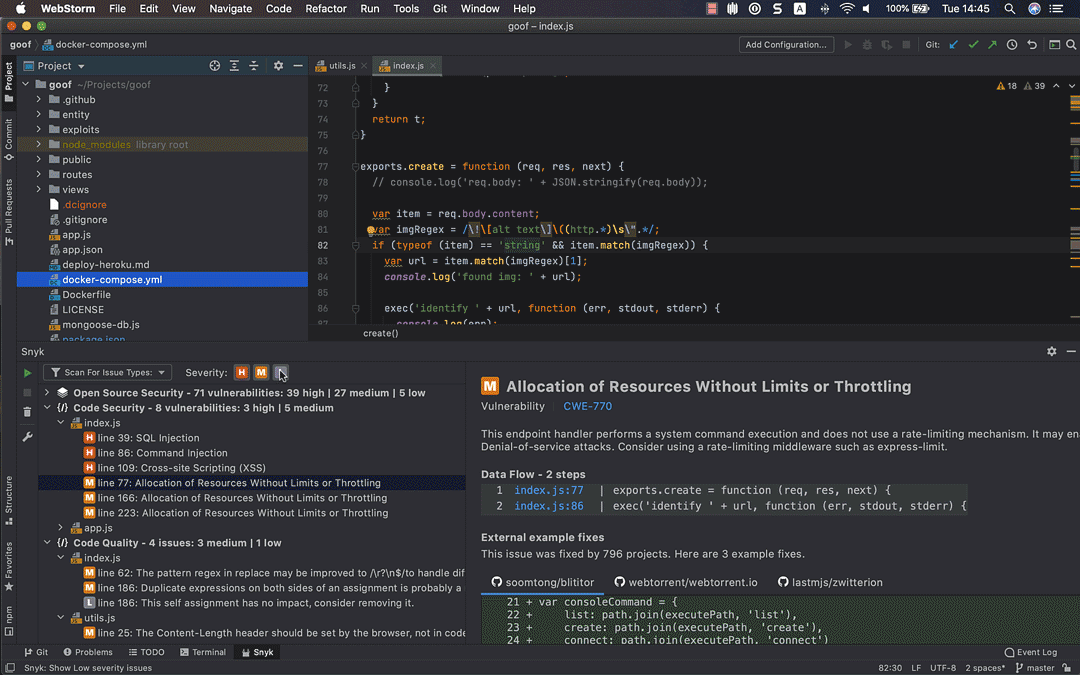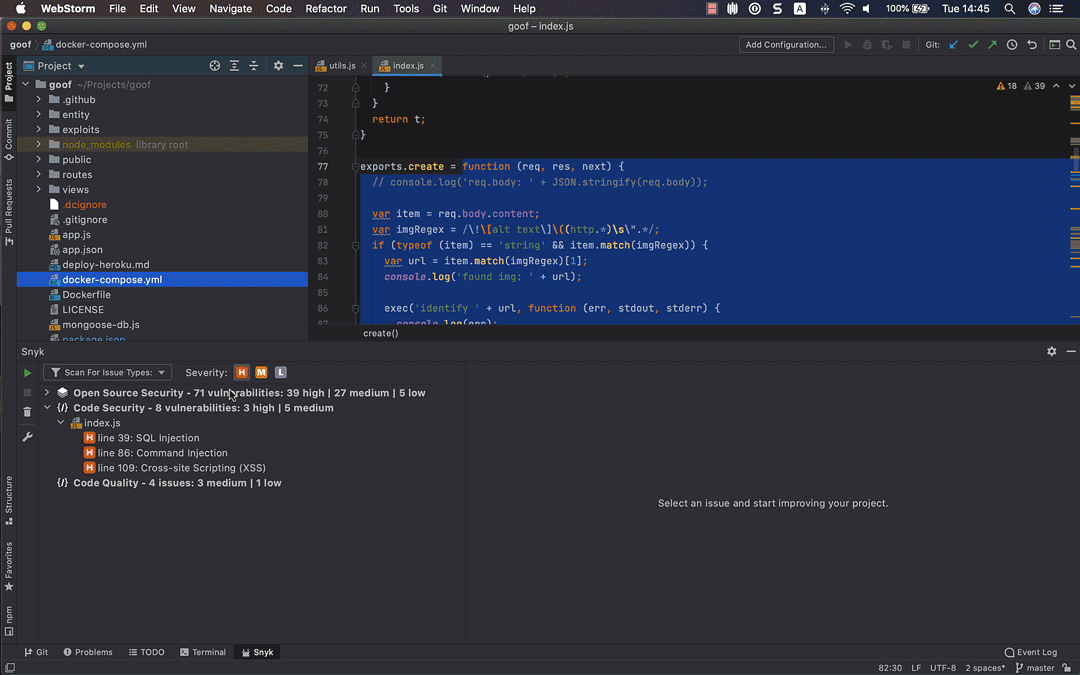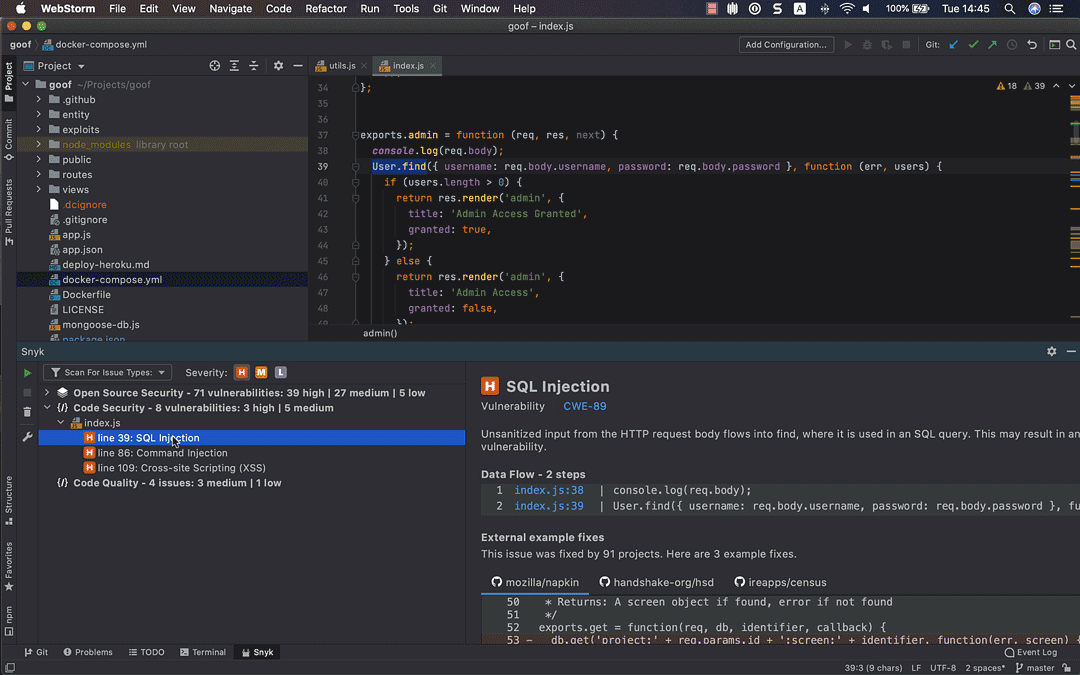
Pour les problèmes de sécurité et de qualité dans le code du développeur, le plugin détaille le flux de données et indique les fichiers et les lignes de code concernés. Les développeurs peuvent cliquer sur le nom d’un fichier pour l’ouvrir directement à la ligne exacte où le problème est introduit. L’analyse du flux de données vous aide à repérer les problèmes et à comprendre leur cheminement dans l’application, afin de mieux appréhender et suivre les problèmes complexes.
Et le plugin ne s’arrête pas là ! En plus de montrer ce qui ne va pas dans le code, il propose également des exemples de corrections apportées par d’autres, pour aider les développeurs à agir plus rapidement.
Vous craignez d’être submergé par le nombre de problèmes affichés dans votre IDE ? Pas d’inquiétude. Le plugin Snyk vous permet de hiérarchiser facilement les corrections à apporter grâce aux options de filtrage intégrées.
Vous pouvez d’abord choisir de lancer une analyse spécifique plutôt que plusieurs types d’analyses. En haut de la vue du plugin, cliquez sur le filtre Scan For Issue Types, sélectionnez le type d’analyse à lancer, puis relancez l’analyse. Le plugin n’affichera que les résultats de cette analyse.
Ensuite, lorsque vous parcourez les problèmes détectés par l’analyse, vous pouvez choisir de vous concentrer sur ceux qui représentent la plus grande menace, c’est-à-dire ceux dont la gravité est élevée. Pour cela, utilisez les filtres de Severity.
Pour en savoir plus sur l’utilisation de ce plugin, consultez notre article Comment corriger les problèmes de sécurité Java pendant que vous codez dans IntelliJ IDEA.
Sécurisez votre code dès le départ
Tester le code directement dans un IDE permet de détecter les problèmes dès le début du développement, avant même de valider le code dans un système de gestion de code source. Plutôt que de découvrir une vulnérabilité critique plus tard dans le processus de développement logiciel, alors que la réingénierie du code prend plus de temps et devient plus complexe sur le plan technique, il est plus efficace et plus productif de tester le code dès son ajout.
Développer rapidement est une exigence métier. Mais il est tout aussi important de ne pas exposer les développeurs ni leur organisation à des risques de sécurité. Le nouveau plugin Snyk pour les IDE JetBrains aide les développeurs à répondre à ces deux exigences sans devoir sacrifier l’une ou l’autre.
Essayez le nouveau plugin JetBrains IDE de Snyk
Téléchargez notre nouveau plugin pour les IDE JetBrains et aidez les développeurs à détecter et à corriger plus facilement les problèmes de sécurité pendant qu’ils codent !


