Snyk obtient la certification Red Hat Vulnerability Scanner


3 avril 2023
0 minutes de lectureNous sommes ravis d’annoncer que Snyk a obtenu la certification Red Hat Vulnerability Scanner, faisant de Snyk l’une des rares plateformes de sécurité à recevoir cette certification de Red Hat. Cette réussite témoigne de l’engagement constant de Snyk à offrir à ses clients le plus haut niveau de garantie de sécurité pour leurs applications.
La certification Red Hat Vulnerability Scanner
Lancée en 2021, la certification Vulnerability Scanner de Red Hat repose sur un processus rigoureux, qui implique un examen approfondi des capacités et de l’efficacité d’analyse d’un outil de sécurité. La plateforme Snyk a fait l’objet de tests approfondis menés par les ingénieurs de Red Hat afin de vérifier qu’elle répondait aux normes de sécurité les plus strictes. Ces tests ont confirmé que notre plateforme détecte avec précision les vulnérabilités des composants Red Hat utilisés à plusieurs niveaux, notamment dans le système d’exploitation et l’application elle-même.
Pour obtenir cette certification, Snyk a intégré le flux OVAL v2 de Red Hat ainsi que d’autres données de sécurité publiées par Red Hat, puis a démontré à l’équipe Red Hat qu’elle utilisait correctement ces données afin d’obtenir le statut de Certified Vulnerability Scanner. Grâce à cette certification, nos clients communs peuvent compter sur Snyk pour effectuer des analyses de sécurité complètes et précises de leurs produits Red Hat — comme Red Hat Enterprise Linux (RHEL), Red Hat OpenShift, JBoss et d’autres — et garder une longueur d’avance sur les menaces potentielles, avec moins de faux positifs.
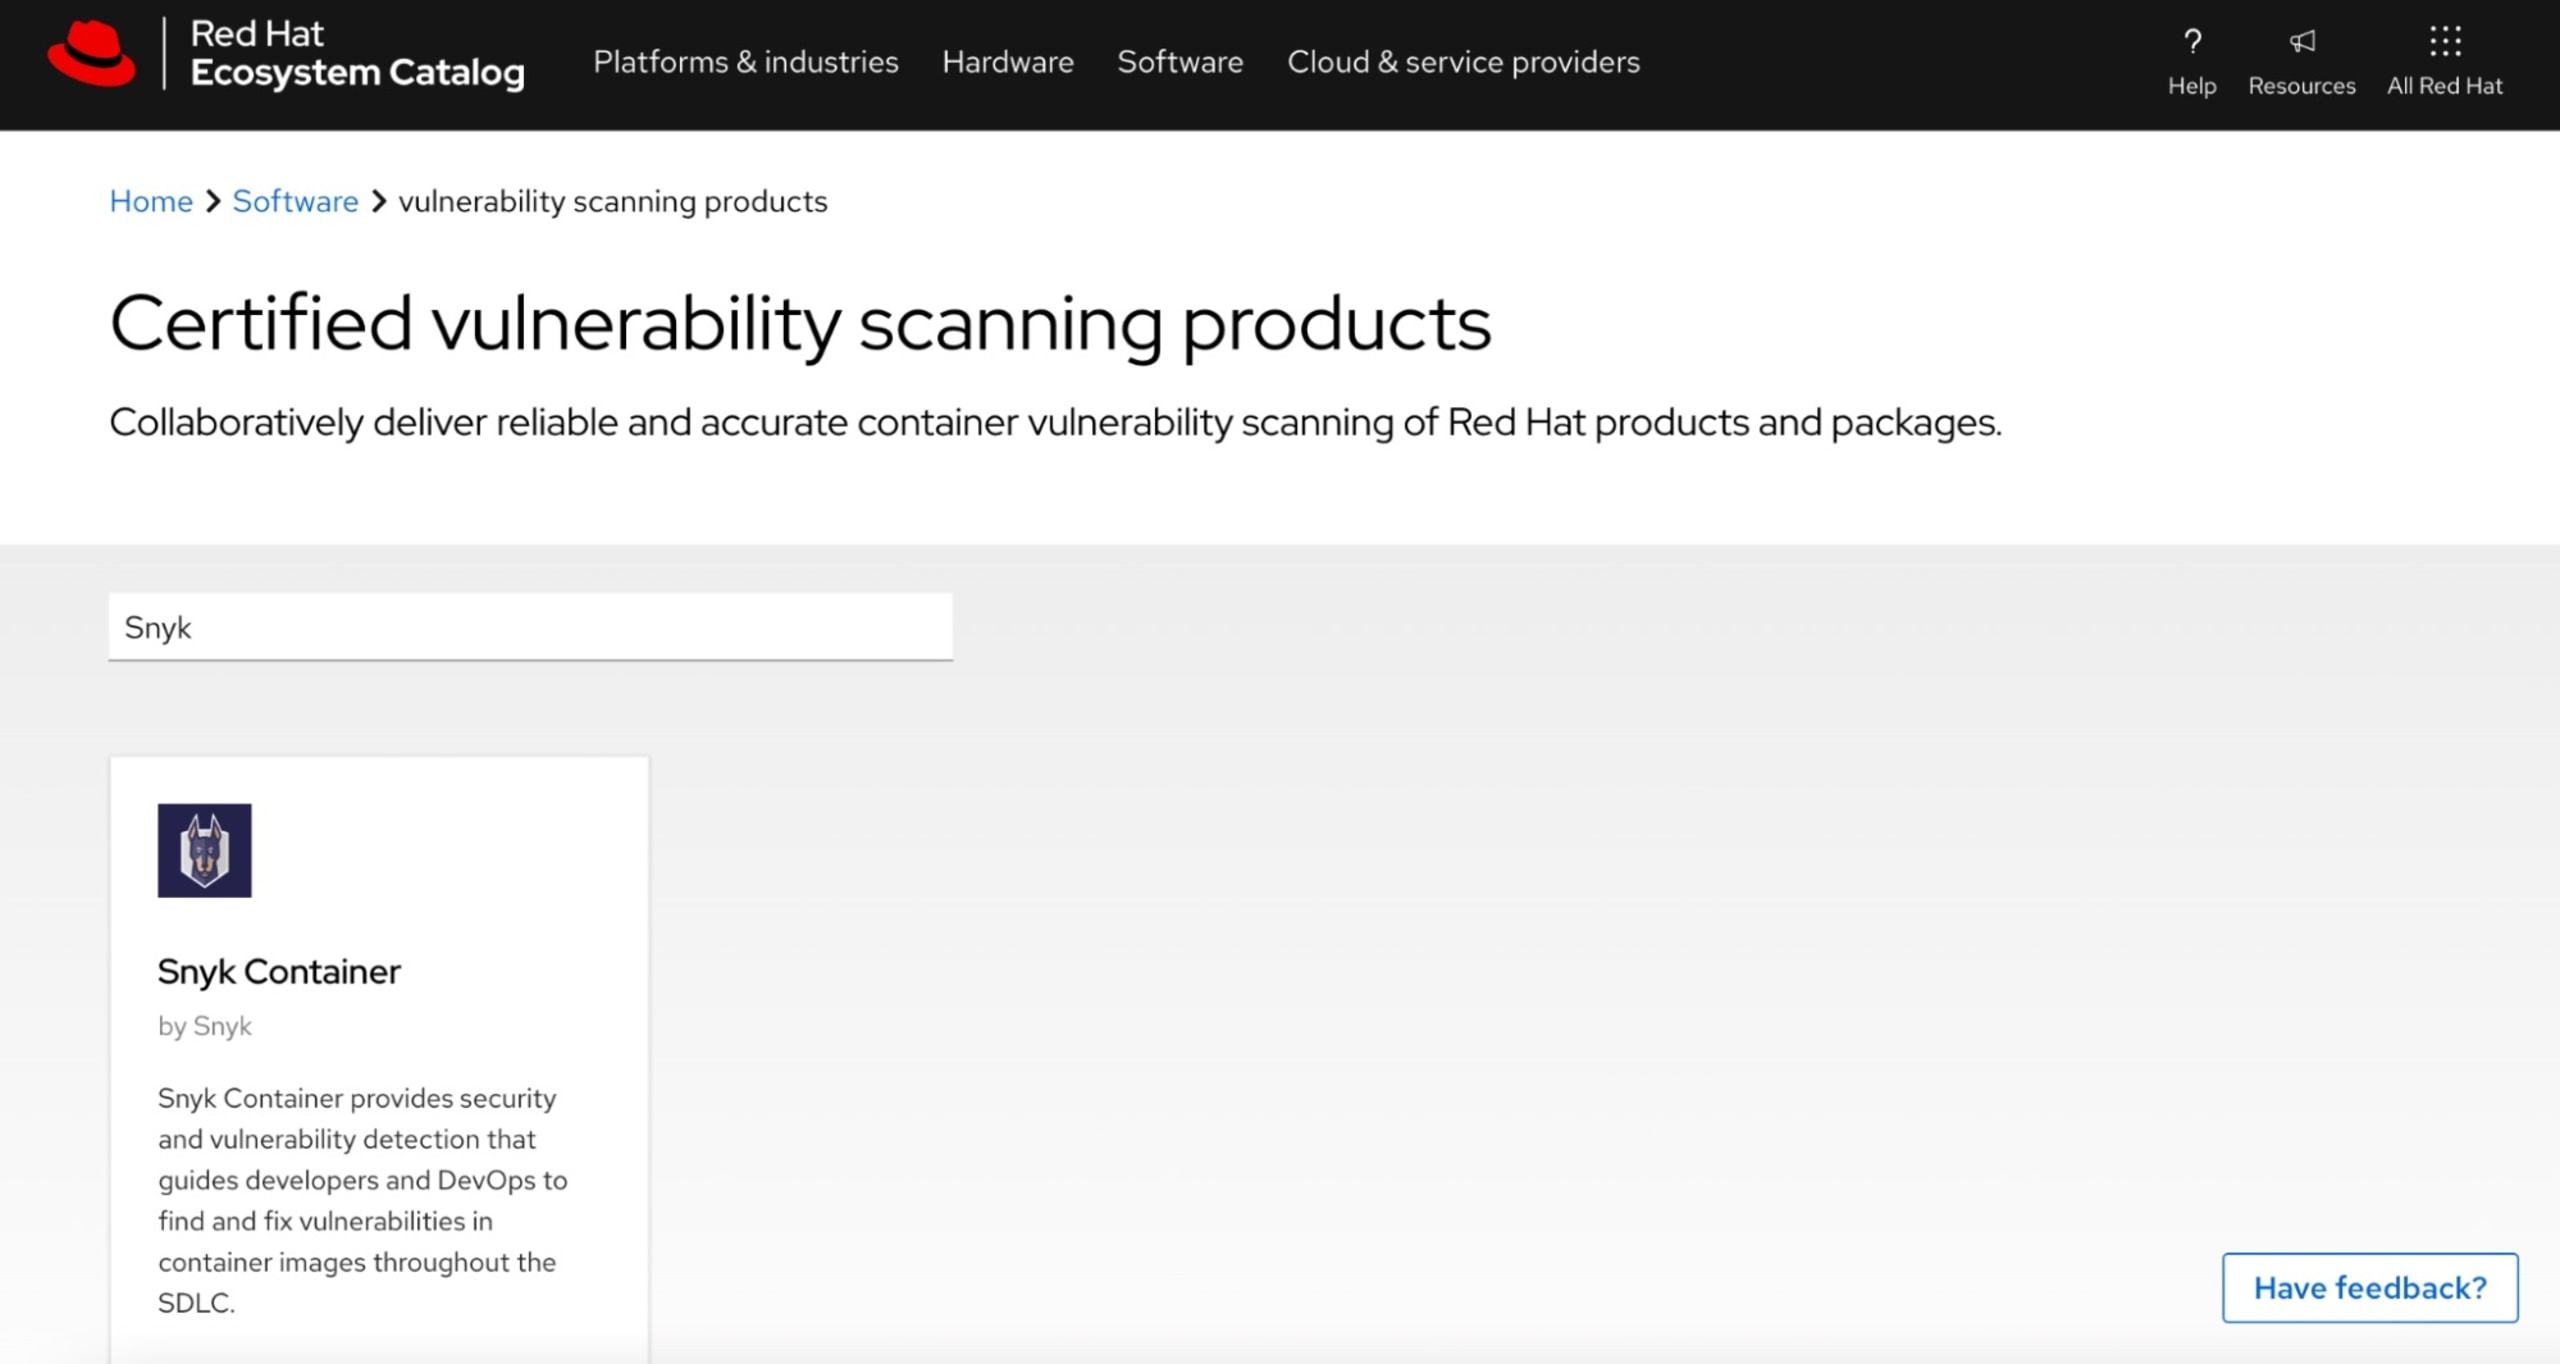
Chez Snyk, nous sommes fiers d’avoir obtenu la certification Red Hat Vulnerability Scanner et nous sommes ravis d’offrir à nos clients des capacités de sécurité renforcées pour accompagner leur transformation numérique.
Le partenariat entre Snyk et Red Hat
Depuis le début de leur partenariat en 2020, Snyk et Red Hat facilitent le développement d’applications sécurisées sur la plateforme OpenShift de Red Hat. OpenShift Monitor de Snyk, un opérateur certifié Red Hat, analyse les charges de travail OpenShift à la recherche de bibliothèques open source vulnérables et de configurations non sécurisées. Il fournit aux développeurs les informations nécessaires pour corriger ces problèmes. Red Hat a également collaboré avec Snyk sur le plugin IDE Dependency Analytics, qui permet aux développeurs de repérer et de corriger facilement les vulnérabilités open source depuis leur IDE, avant le déploiement en production.
Grâce à cette certification, nos clients peuvent avoir l’assurance que leurs environnements basés sur Red Hat sont protégés contre les menaces potentielles. Les clients de Snyk utilisant OpenShift Monitor et Dependency Analytics ont désormais accès en temps réel aux dernières données publiées par Red Hat depuis chacun de ces points d’intégration.


