Récapitulatif de notre annonce sur la sécurité des configurations Kubernetes et du webinaire

10 avril 2020
0 minutes de lectureMerci à toutes les personnes qui ont participé à notre webinaire d’annonce, le mercredi 8 avril, consacré à la sécurité des configurations Kubernetes. Nous avons hâte de vous proposer cette nouvelle fonctionnalité et de découvrir ce que vous en pensez, ainsi que les outils que vous aimeriez que nous développions pour vous aider à sécuriser vos applications Kubernetes.
Les questions posées pendant le webinaire étaient très intéressantes. Nous savons que beaucoup n’ont pas pu y assister en direct : nous souhaitions donc vous proposer un bref récapitulatif et répondre aux questions auxquelles nous n’avons pas pu répondre pendant l’événement. Cliquez ici pour accéder directement à la session de questions-réponses, ou passez à la section « Comment activer cette fonctionnalité ? » si vous souhaitez vous lancer sans attendre.
Les charges de travail et les applications sont de plus en plus déployées à l’aide de code
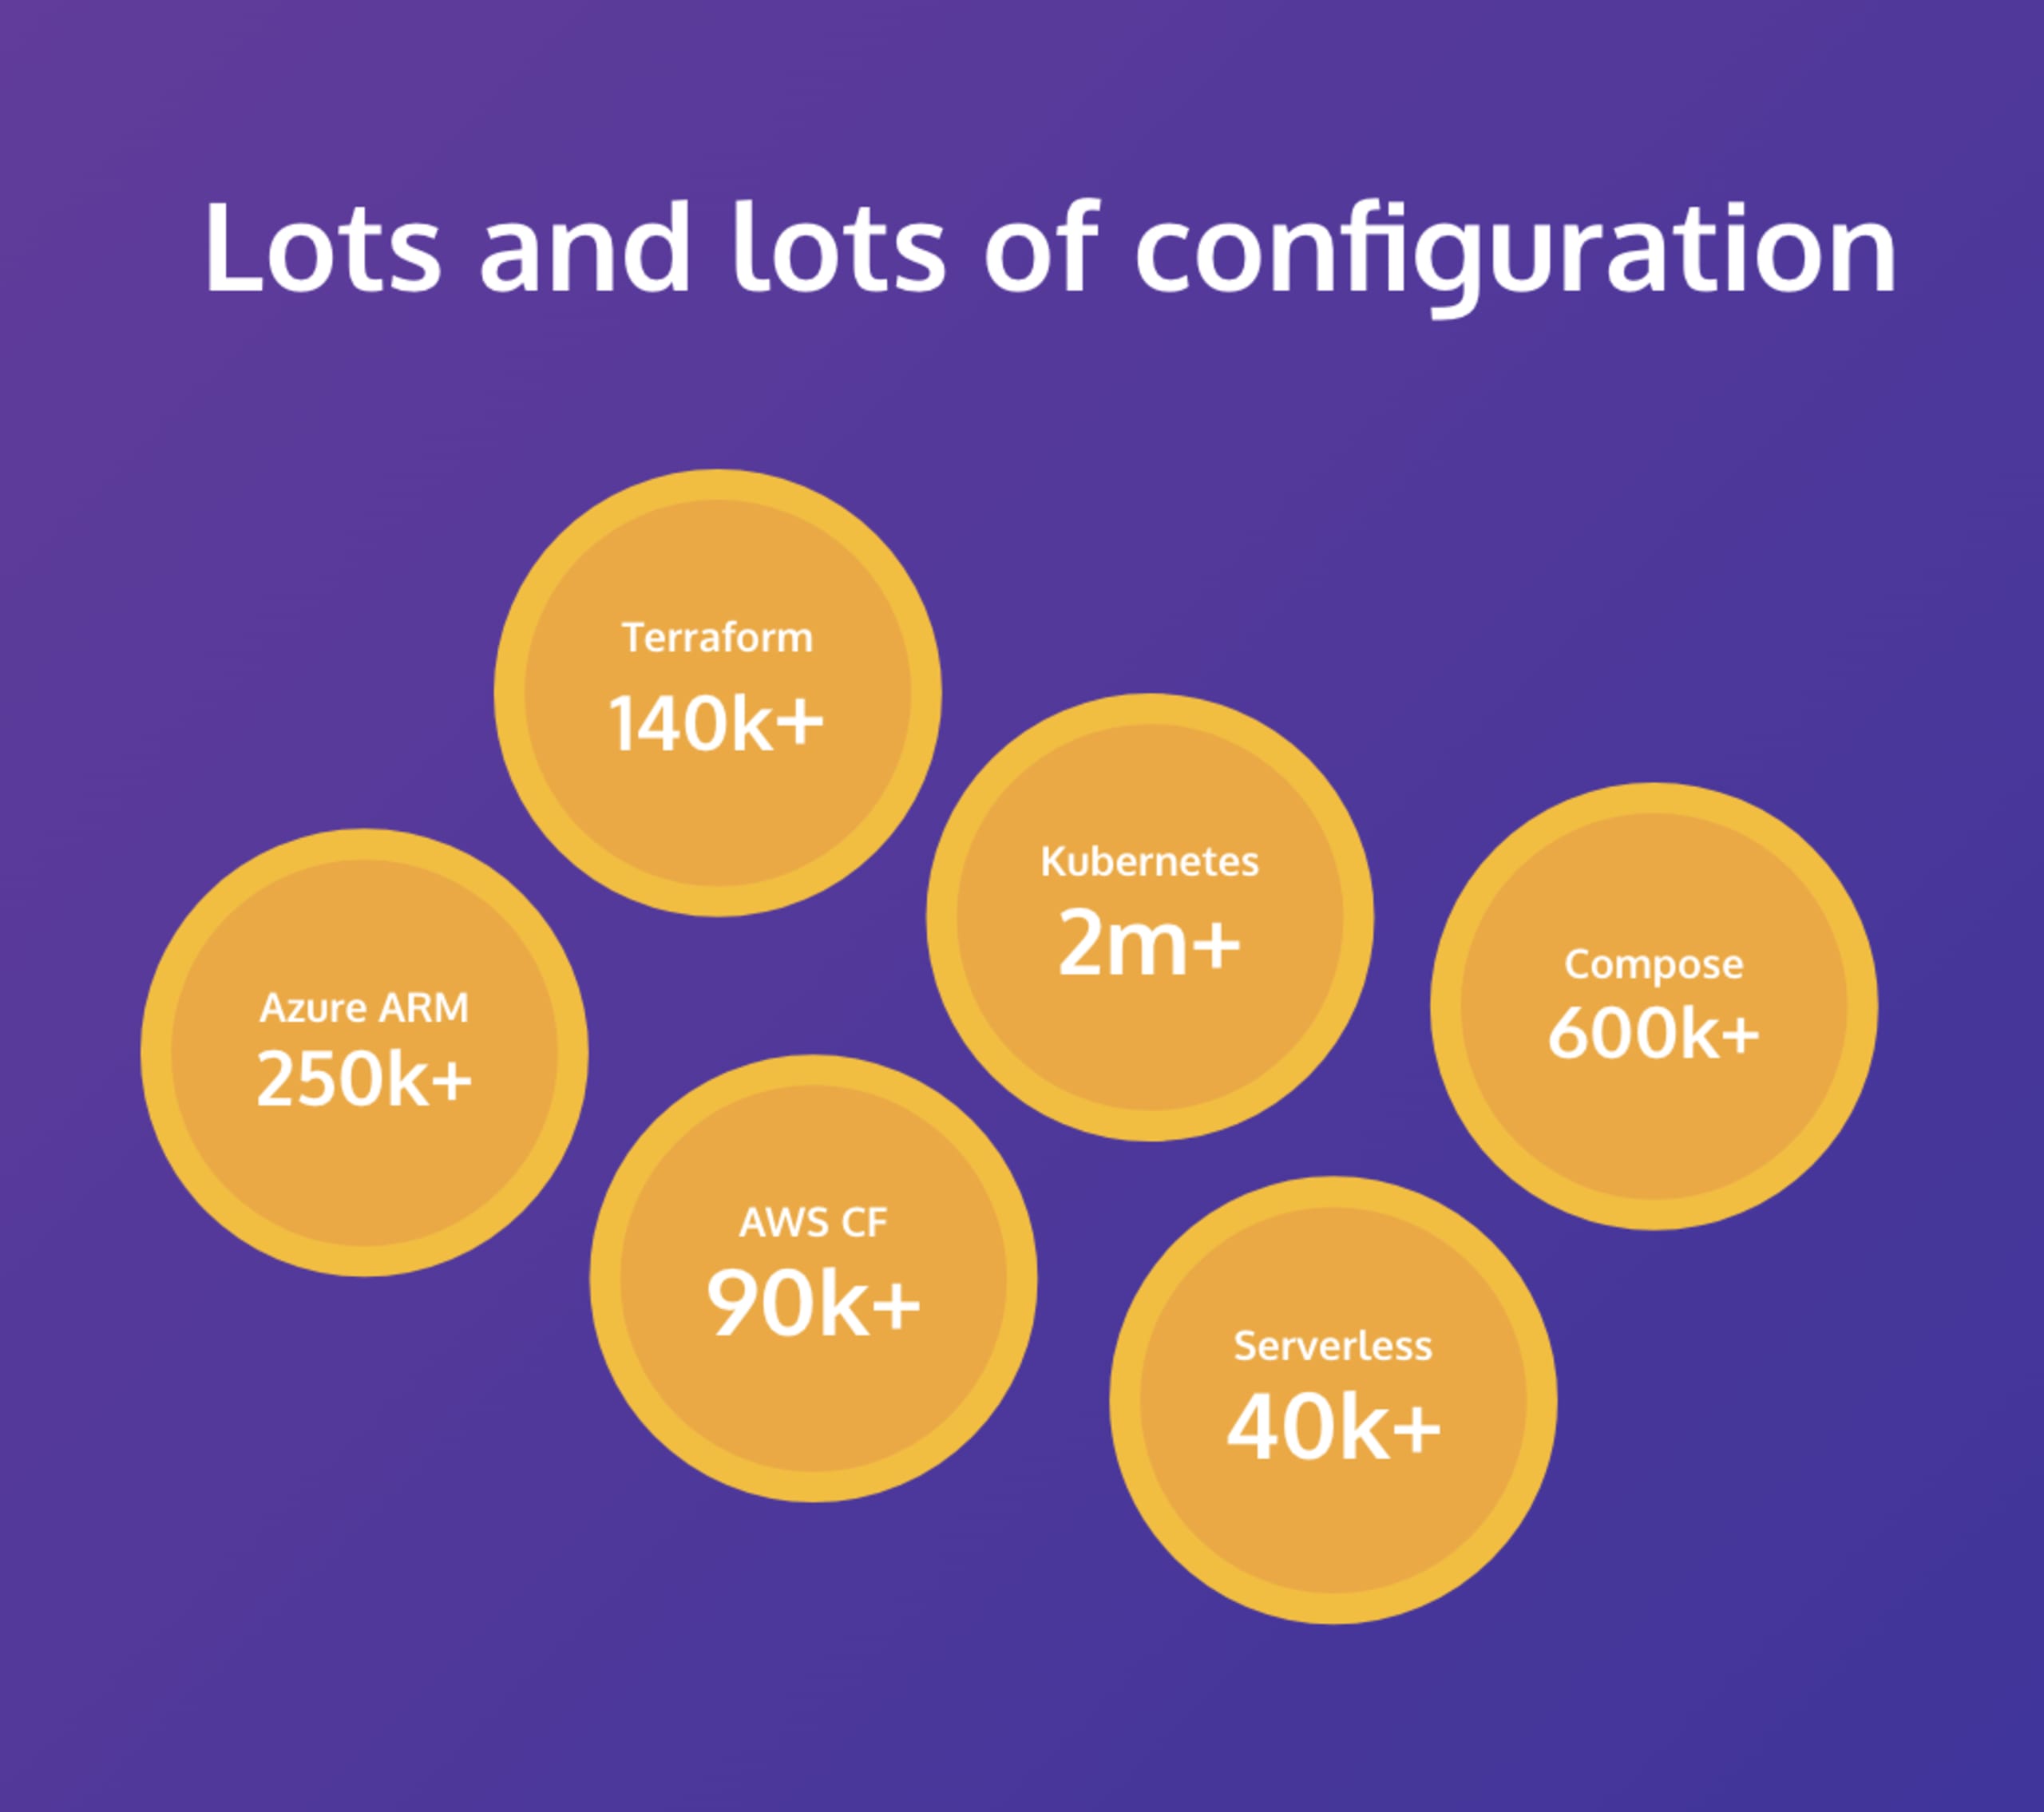
Aujourd’hui, presque tout est configuré à l’aide d’une forme ou d’une autre de code. Pour l’infrastructure, vous utilisez probablement Terraform, AWS CloudFormation, Azure Resource Manager ou bien d’autres formats et outils. Dans l’univers des conteneurs, Kubernetes est devenu le standard de fait : on utilise donc YAML, JSON ou un outil de plus haut niveau comme Helm. Tout cela constitue une forme de code, créée par les développeurs et les équipes DevOps, et utilisée pour déployer des applications aussi rapidement que vous pouvez apporter des modifications.
Du point de vue de la sécurité, c’est inquiétant. Pas le YAML (il est inquiétant pour d’autres raisons), mais le fait que Kubernetes dispose de très peu de contrôles de sécurité : si le code est valide, Kubernetes fera de son mieux pour l’exécuter. Il revient donc aux équipes applicatives de veiller à ce que les contrôles adéquats soient implémentés dans le code. Les outils qui sécurisent ces configurations examinent généralement les clusters et les charges de travail Kubernetes en cours d’exécution pour repérer les problèmes. Mais les détecter après le déploiement, c’est trop tard, surtout quand vous pouvez déployer plusieurs fois par semaine, voire plusieurs fois par jour.
Détectez et corrigez les problèmes de configuration Kubernetes à la source
Chez Snyk, l’un de nos principaux objectifs est de permettre aux développeurs de gérer plus facilement et de manière autonome les problèmes de sécurité. Nous pensons que nous pouvons faire la différence dans ce nouveau domaine de la sécurité des configurations. Notre nouvelle fonctionnalité de sécurité des configurations Kubernetes s’intègre à vos gestionnaires de code source afin de détecter les fichiers YAML et JSON Kubernetes, ainsi que les charts Helm, et d’y rechercher les problèmes de sécurité.
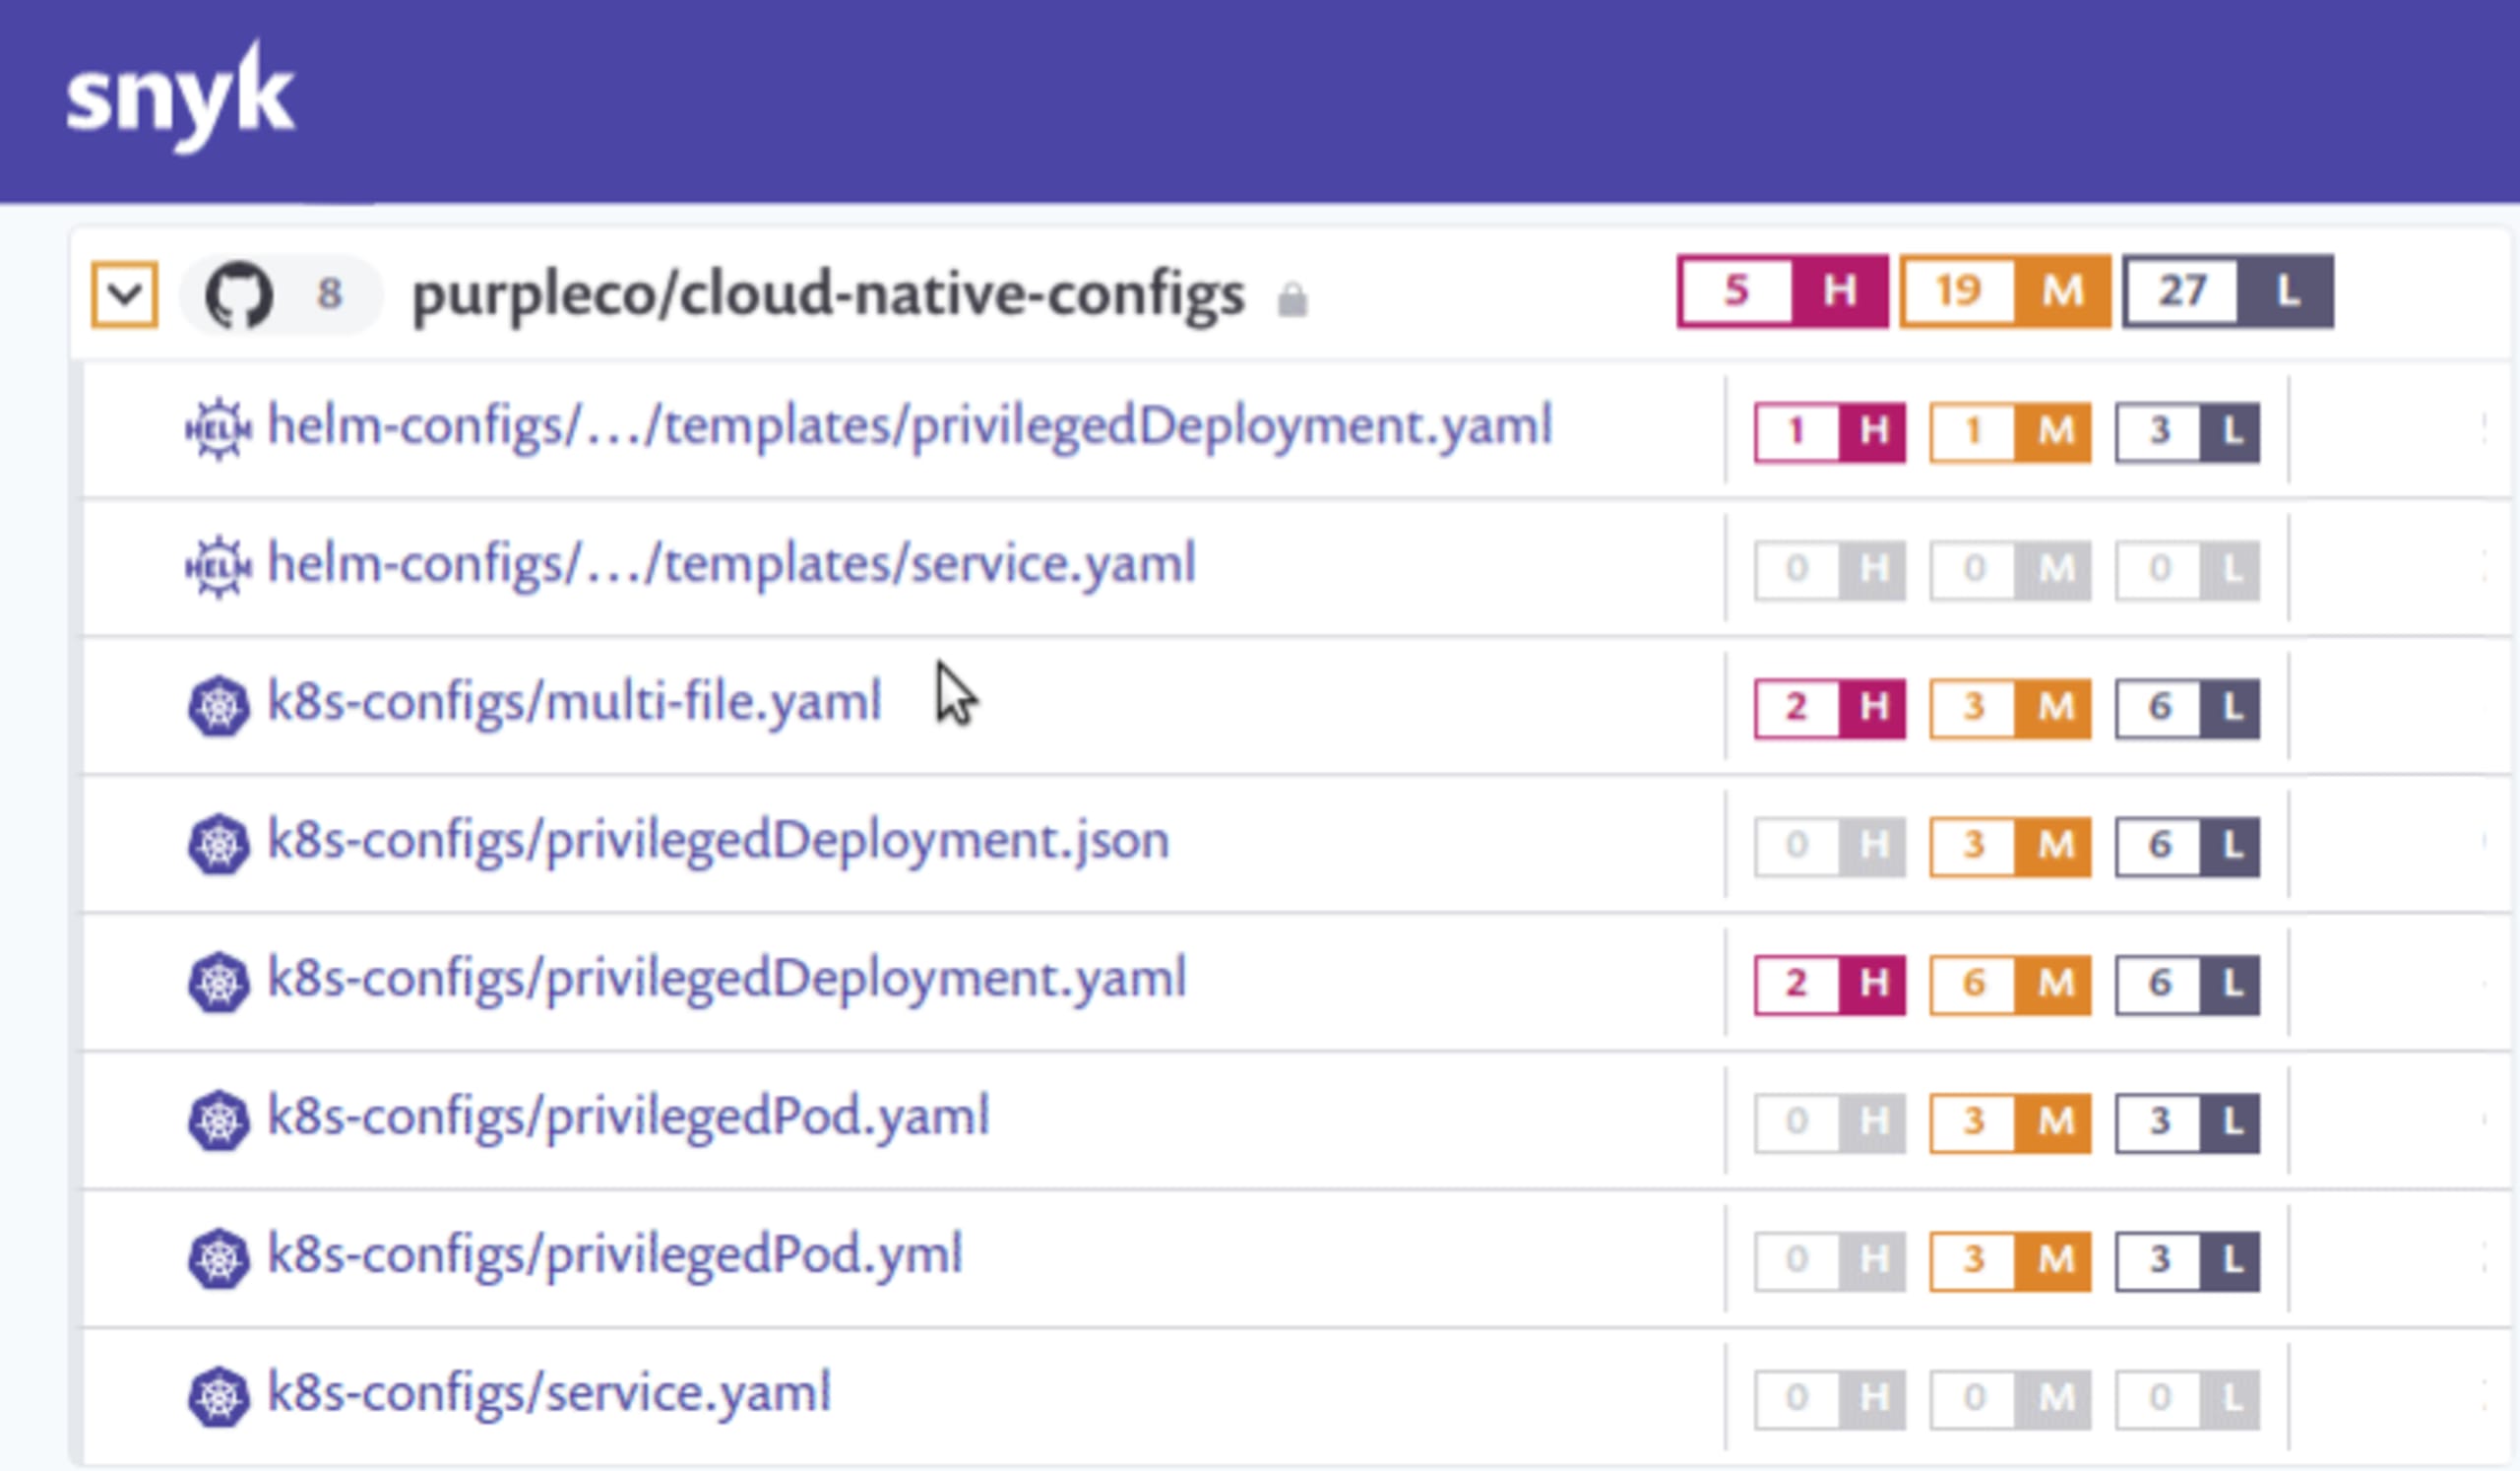
Des corrections de configuration Kubernetes pensées pour les développeurss
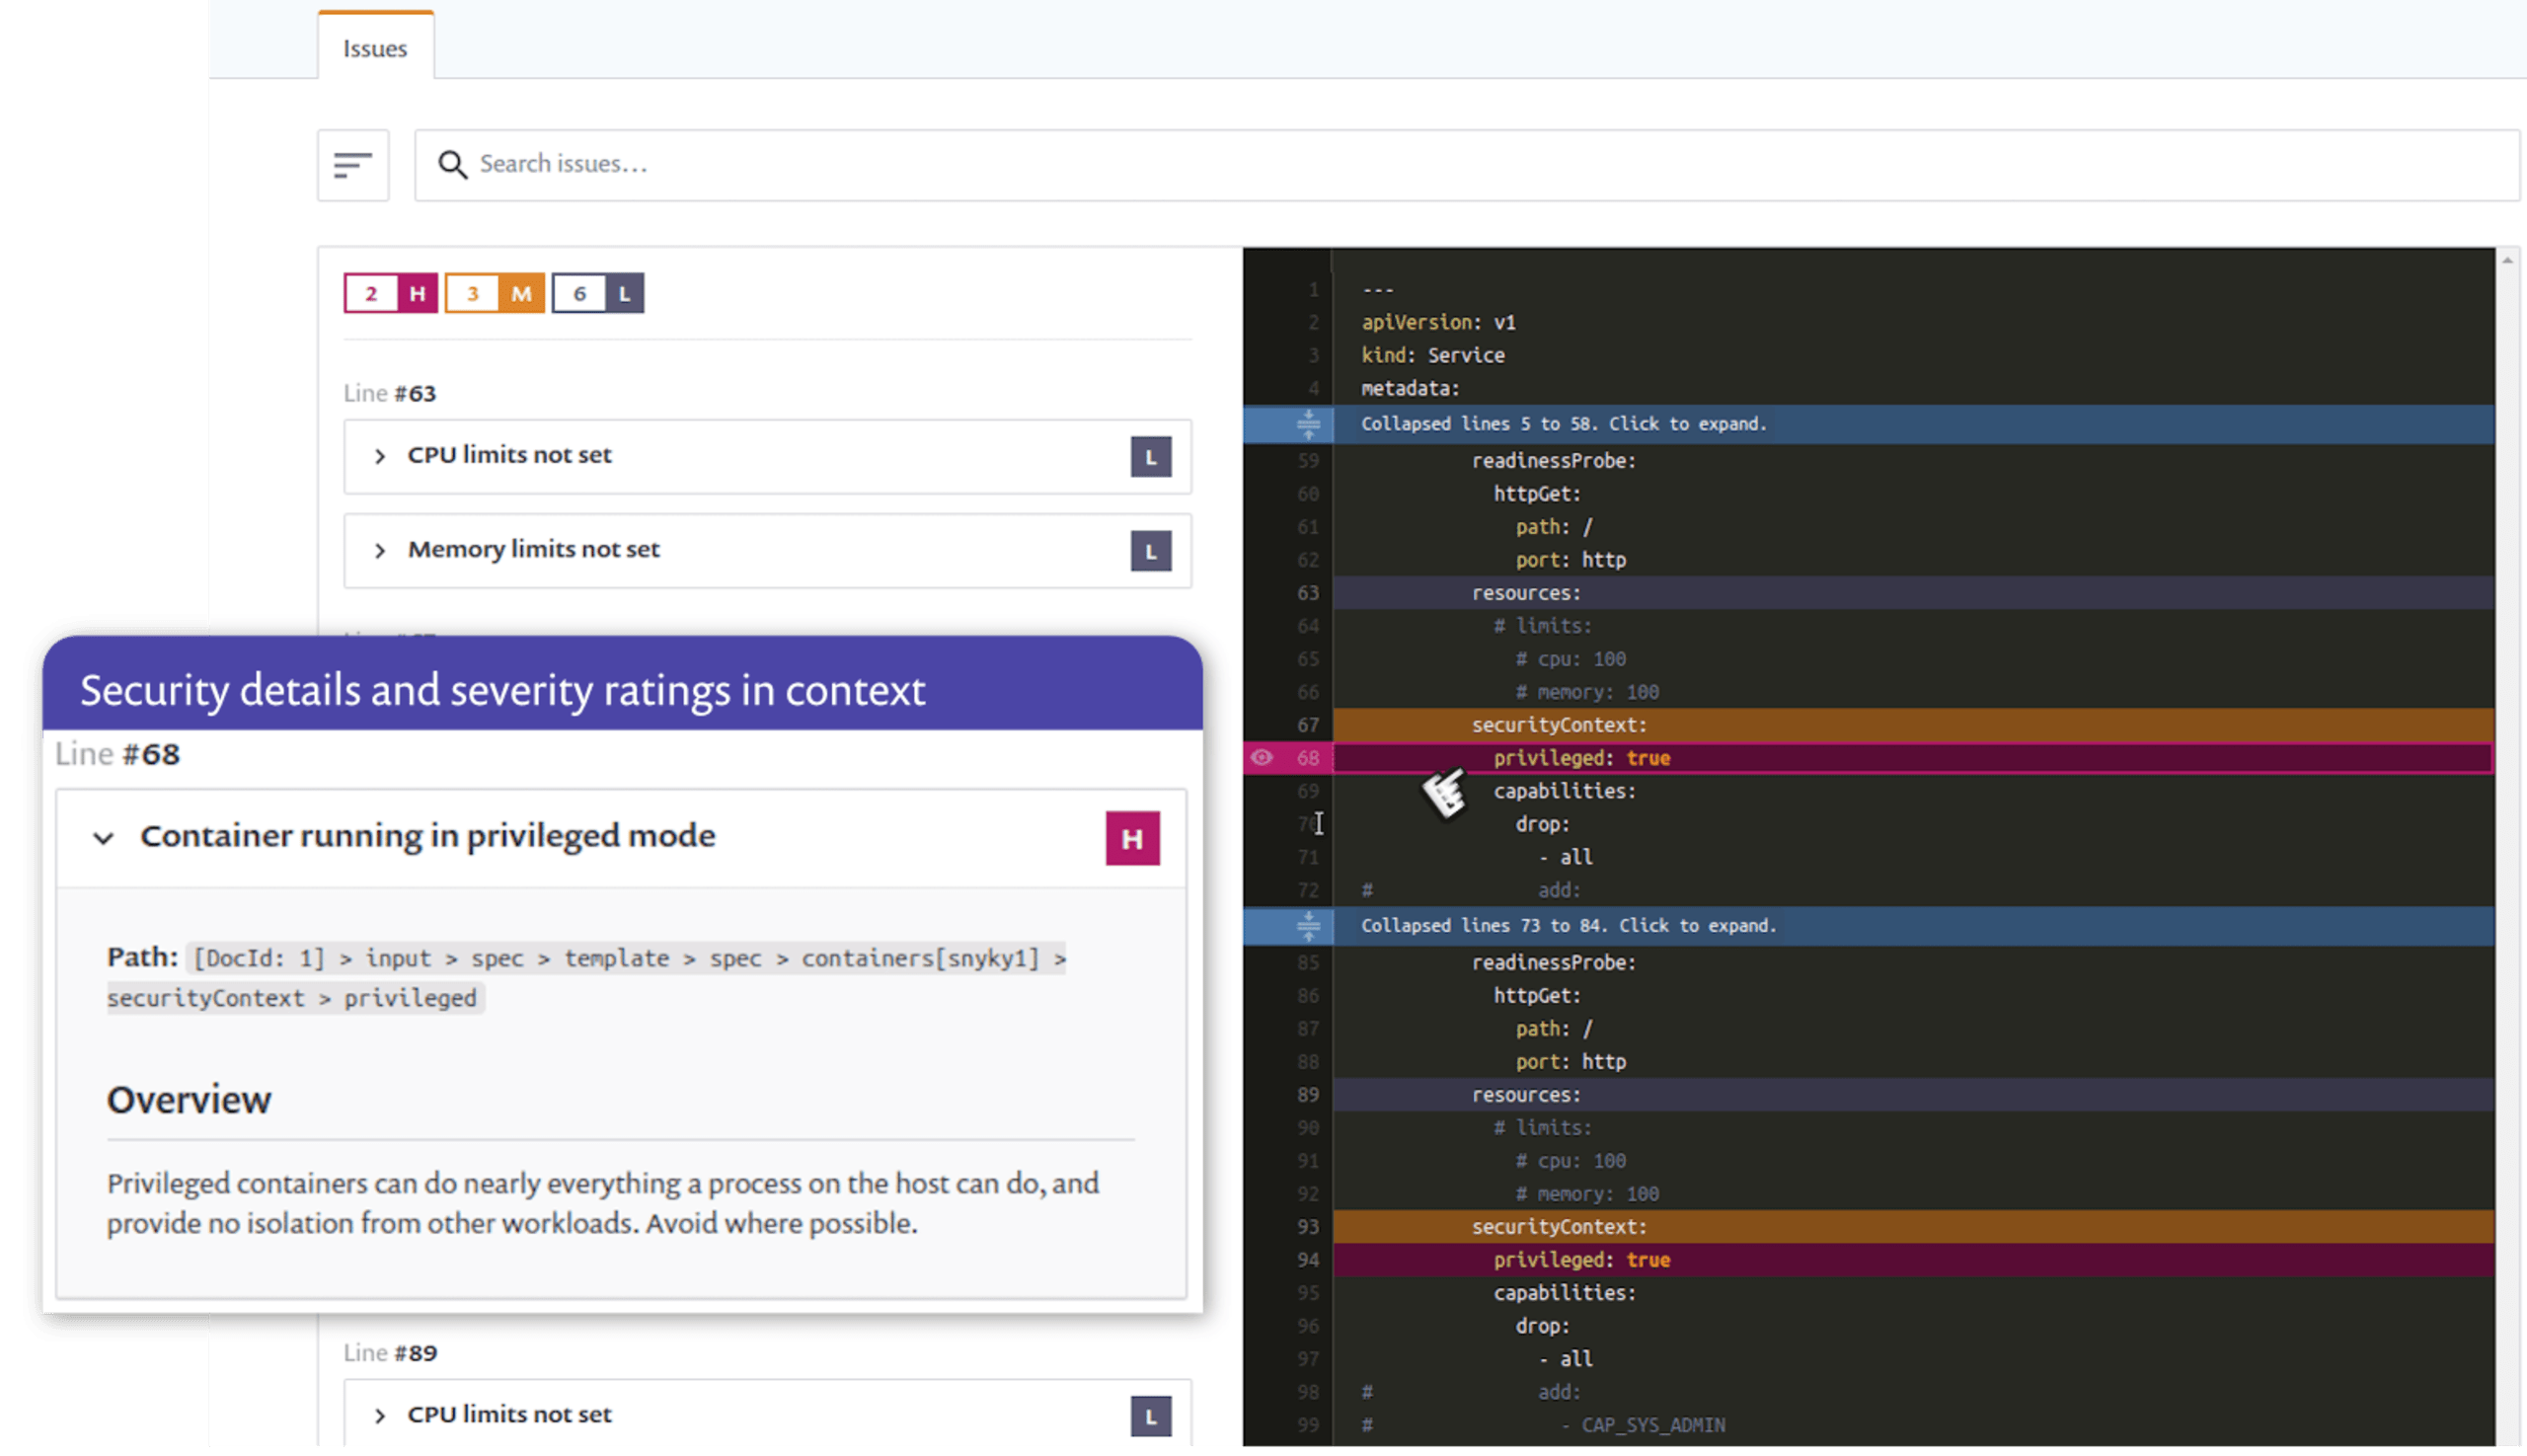
Lorsque des problèmes sont détectés, nous les signalons directement dans le contexte de vos fichiers de configuration afin que vous puissiez rapidement repérer les modifications recommandées. Nous expliquons également les problèmes détectés pour aider les utilisateurs à comprendre les conséquences de chaque paramètre, sans avoir à rechercher chaque point dans la documentation de référence Kubernetes. Vous pouvez configurer les paramètres de classification des risques, notamment choisir d’ignorer certains contrôles de configuration.
Questions-réponses du webinaire
Les questions posées pendant le webinaire étaient très intéressantes. Nous tenions à répondre à chacune d’entre elles.
Q. Cette fonctionnalité fonctionne-t-elle avec tous les environnements Kubernetes ?
Nous analysons actuellement les fichiers de configuration Kubernetes (YAML, JSON et Helm) dans les dépôts de code source. La distribution Kubernetes utilisée pour exécuter les charges de travail n’a donc pas d’importance. Toutes nos recommandations respectent les spécifications Kubernetes : elles devraient donc pouvoir être appliquées avec n’importe quelle distribution Kubernetes.
Q. Cette fonctionnalité fonctionne-t-elle avec autre chose que des fichiers YAML Kubernetes ?
Nous détectons et analysons actuellement les problèmes dans les fichiers YAML, JSON et les charts Helm. Si vous utilisez des générateurs YAML ou des outils de création de modèles, la fonctionnalité devrait généralement fonctionner avec la plupart d’entre eux, à condition qu’un des types de fichiers pris en charge soit disponible pour être détecté et analysé.
Q. Quels types de problèmes de configuration cette fonctionnalité détecte-t-elle ?
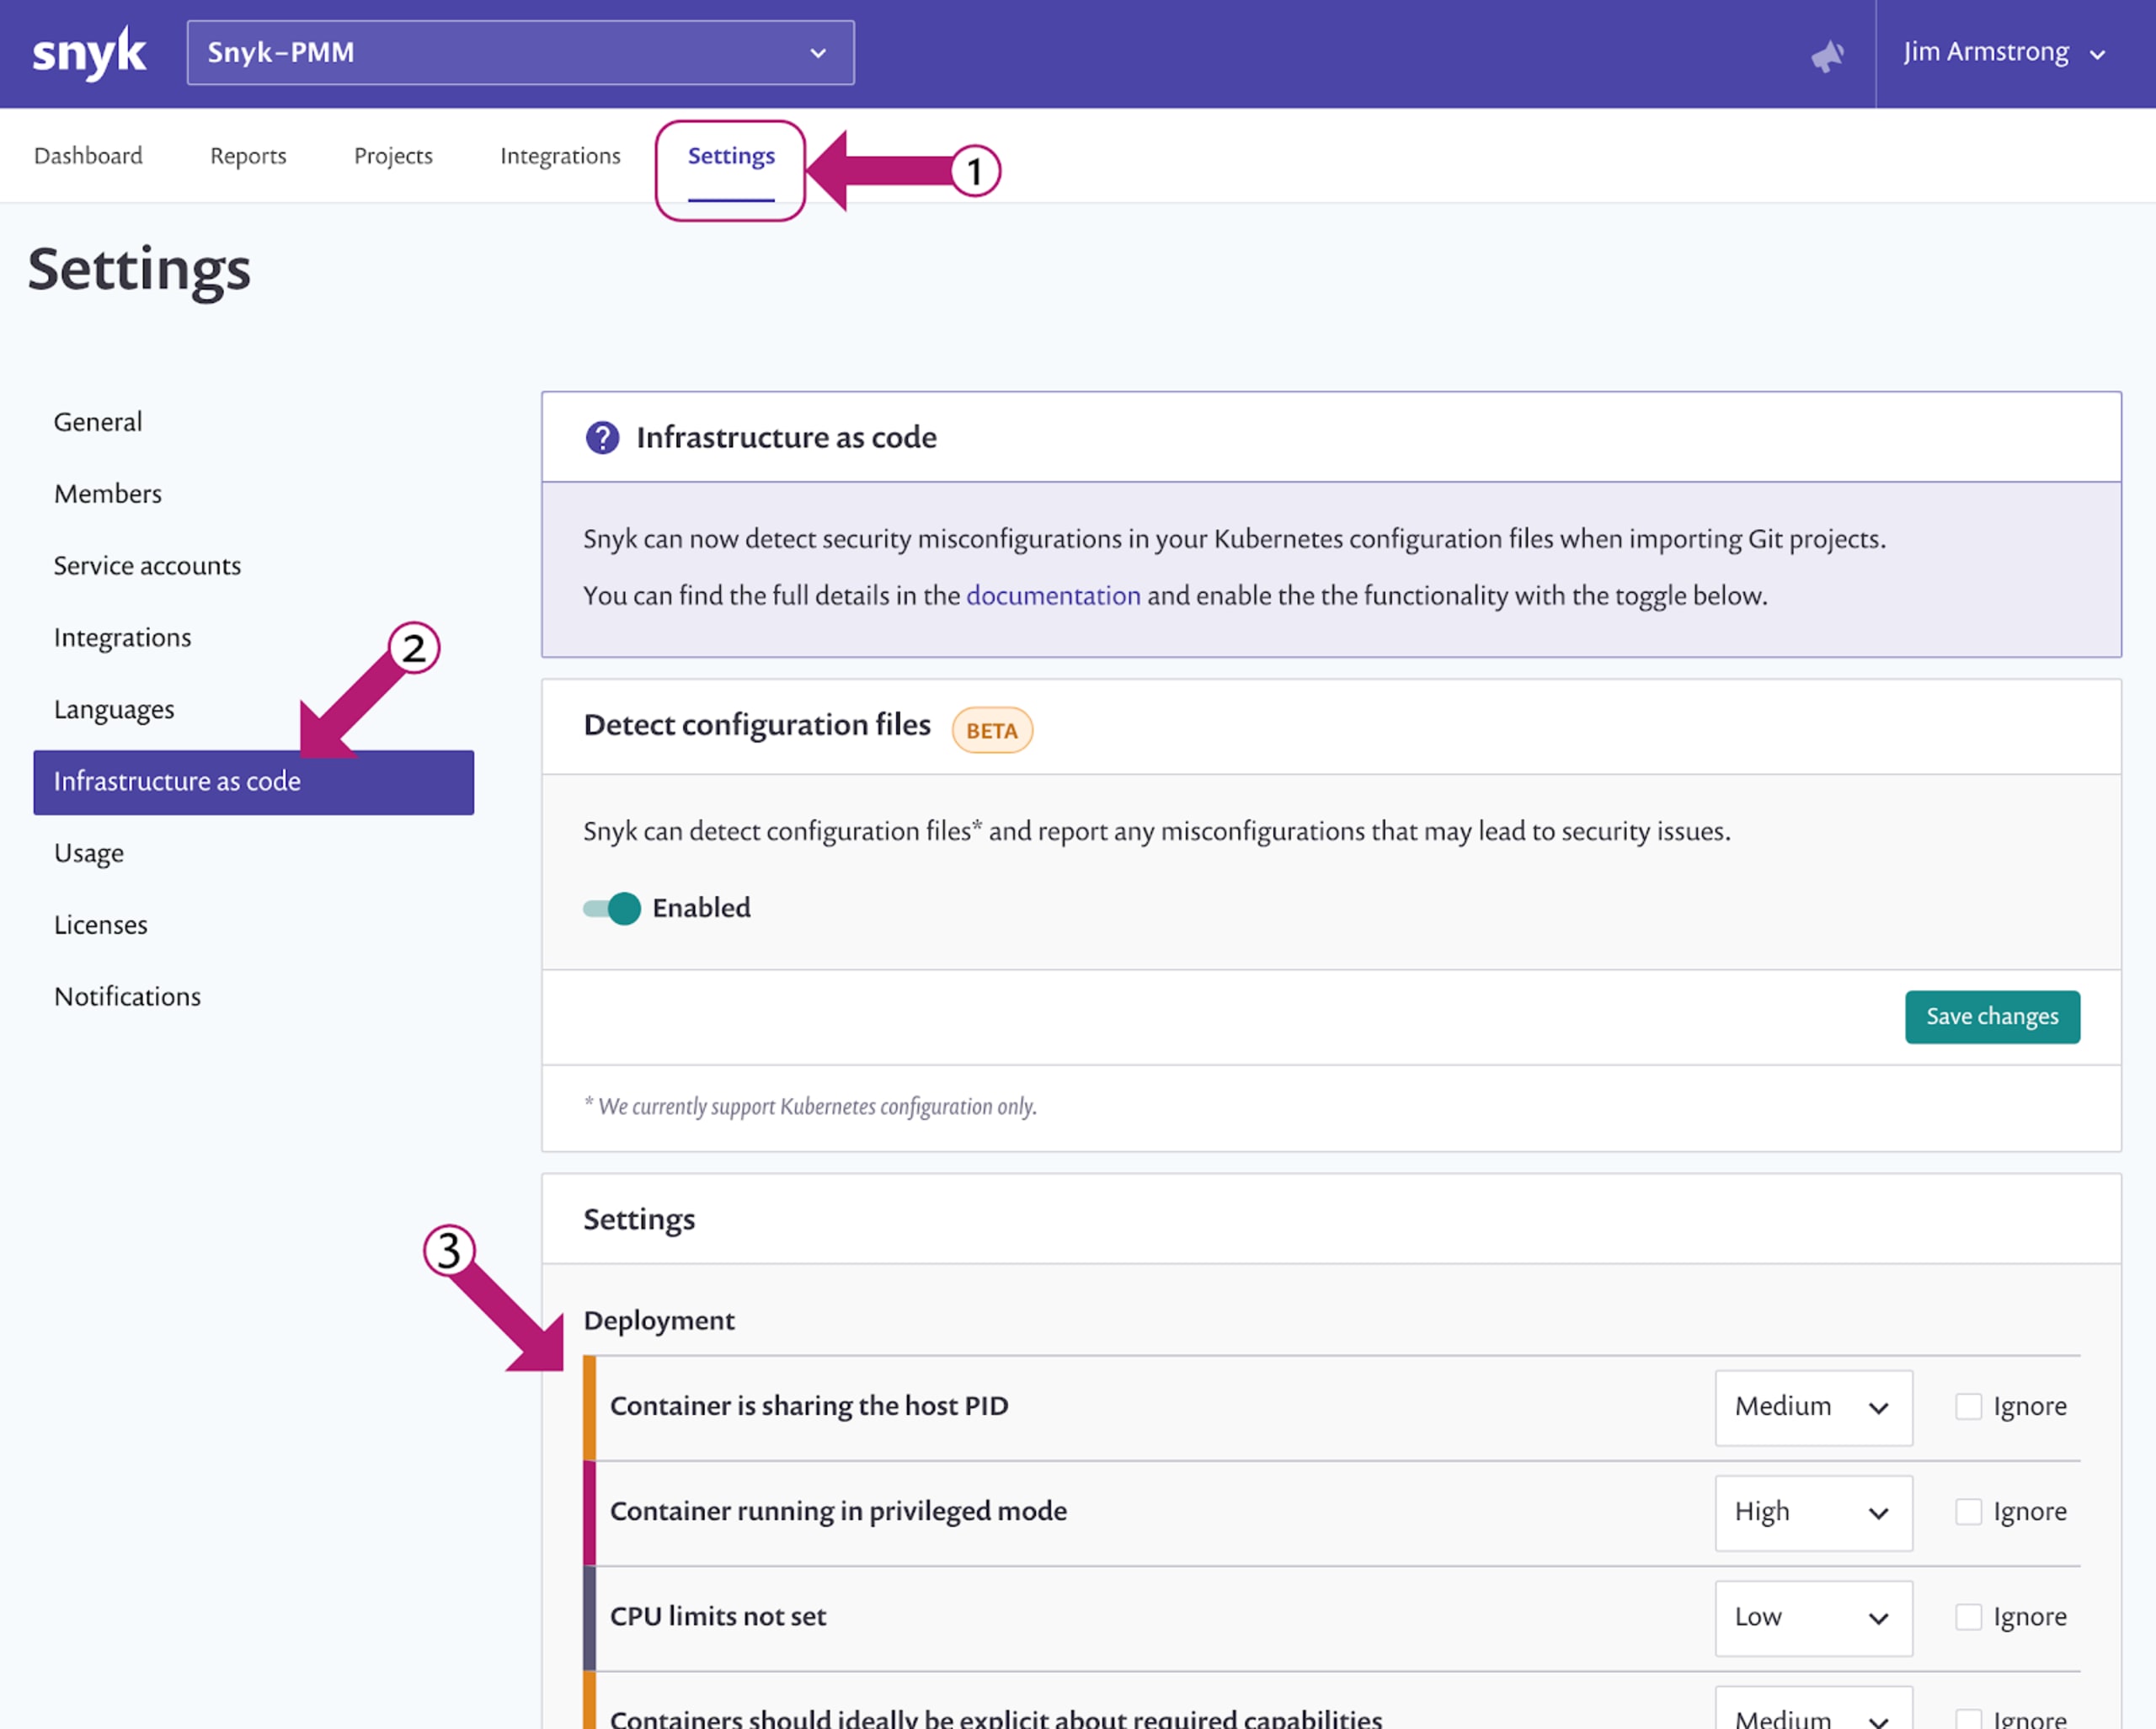
Nous détectons différents problèmes de configuration et nous en ajouterons d’autres au fil du temps. Pour voir les problèmes actuellement détectés, consultez les paramètres du produit dans votre console Snyk. Cliquez sur « Settings » dans le menu horizontal supérieur, puis recherchez « Infrastructure as code » dans les sous-menus à gauche. Vous pourrez alors consulter les différents types de détection et personnaliser leur niveau de gravité ou choisir de les ignorer. L’écran ci-dessous illustre la marche à suivre :
Q. Faut-il un forfait Snyk payant pour utiliser cette fonctionnalité ?
Non ! Cette fonctionnalité est disponible pour TOUS les utilisateurs de Snyk, avec un forfait gratuit ou payant. Nous la déployons progressivement et prévoyons de l’activer sur tous les comptes d’ici une semaine environ. Si vous utilisez Snyk sur site, contactez votre équipe de compte pour discuter des options de prise en charge sur site.
Q. Quand cette fonctionnalité sera-t-elle disponible ?
La fonctionnalité est activée sur la plupart des comptes. Si elle n’est pas encore disponible sur le vôtre, elle devrait l’être d’ici une semaine. Vous devrez peut-être l’activer dans votre compte ; vous trouverez les instructions ci-dessous (indice : recherchez « Infrastructure as code » dans le menu principal « Settings »).
Premiers pas
La fonctionnalité de sécurité des configurations Kubernetes est facile à prendre en main. Pour consulter les informations les plus récentes sur la fonctionnalité et son utilisation, reportez-vous à notre documentation Snyk. Voici un bref aperçu :
Activez la fonctionnalité dans votre compte.
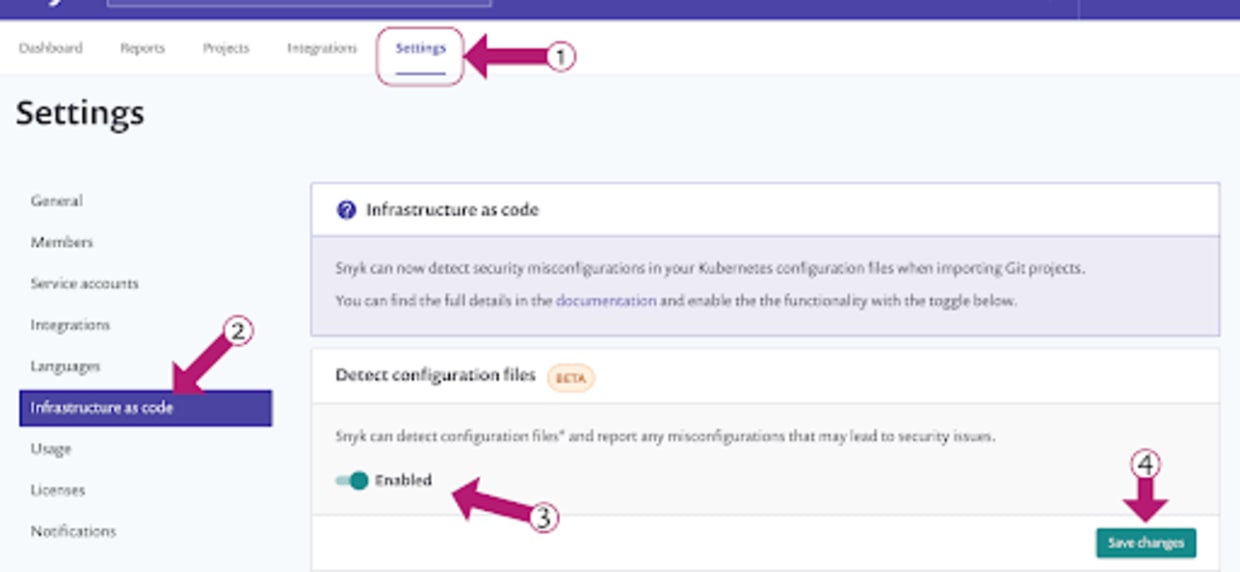
La fonctionnalité devrait être activée par défaut pour les nouveaux comptes Snyk. Les utilisateurs existants devront peut-être activer l’analyse des configurations Kubernetes. Pour vérifier vos paramètres, ouvrez le menu principal « Settings » dans la console Web Snyk, sélectionnez « Infrastructure as code » dans le menu latéral, puis cliquez sur le curseur « Enabled » et sur le bouton « Save changes ».
Analysez et corrigez les fichiers de configuration Kubernetes à partir de votre SCM
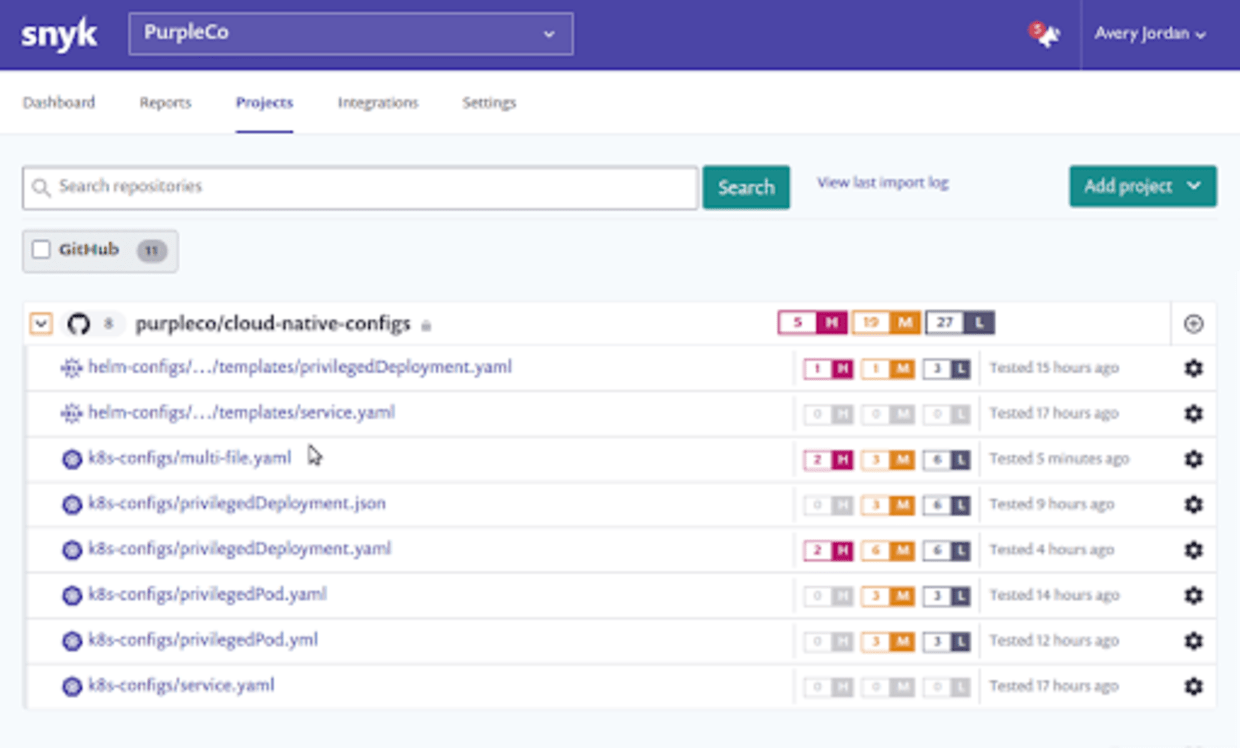
L’analyse des configurations Kubernetes s’intègre actuellement à vos gestionnaires de code source. Vous devez donc également avoir configuré l’intégration à l’un de nos dépôts Git pris en charge dans votre compte. Nous détecterons alors les fichiers de configuration Kubernetes dans ce dépôt et proposerons des corrections. Si vous avez déjà ajouté un dépôt à votre compte et que vous l’analysez avec Snyk, vous devrez l’importer à nouveau afin que nous puissions détecter les fichiers de configuration Kubernetes et créer les projets correspondants.
Nous avons hâte de connaître votre avis à mesure que nous continuons à développer cette nouvelle fonctionnalité de sécurité Kubernetes.
Restez en sécurité !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.


