Analyser les images du registre Red Hat Quay avec Snyk pour détecter les vulnérabilités

1 avril 2021
0 minutes de lectureNous sommes ravis de vous annoncer que vous pouvez désormais analyser avec Snyk Container les images de conteneurs stockées dans le registre de conteneurs Quay de Red Hat et sur son service hébergé Quay.io. Snyk Container vous aide à détecter et à corriger les vulnérabilités dans vos images de conteneurs et s’intègre à Quay en tant que registre de conteneurs. Vous pouvez ainsi importer vos projets et surveiller vos conteneurs pour détecter les vulnérabilités, comme expliqué en détail dans notre documentation Snyk Container. Snyk teste les projets que vous avez importés afin d’y détecter les vulnérabilités de sécurité connues, à la fréquence de votre choix. L’intégration à Quay est disponible avec toutes nos offres, y compris les comptes Snyk gratuits (Remarque : si vous utilisez des registres Quay privés et que vous souhaitez effectuer l’analyse des images dans votre propre environnement, vous devez utiliser le broker de Snyk, disponible uniquement avec les offres payantes).
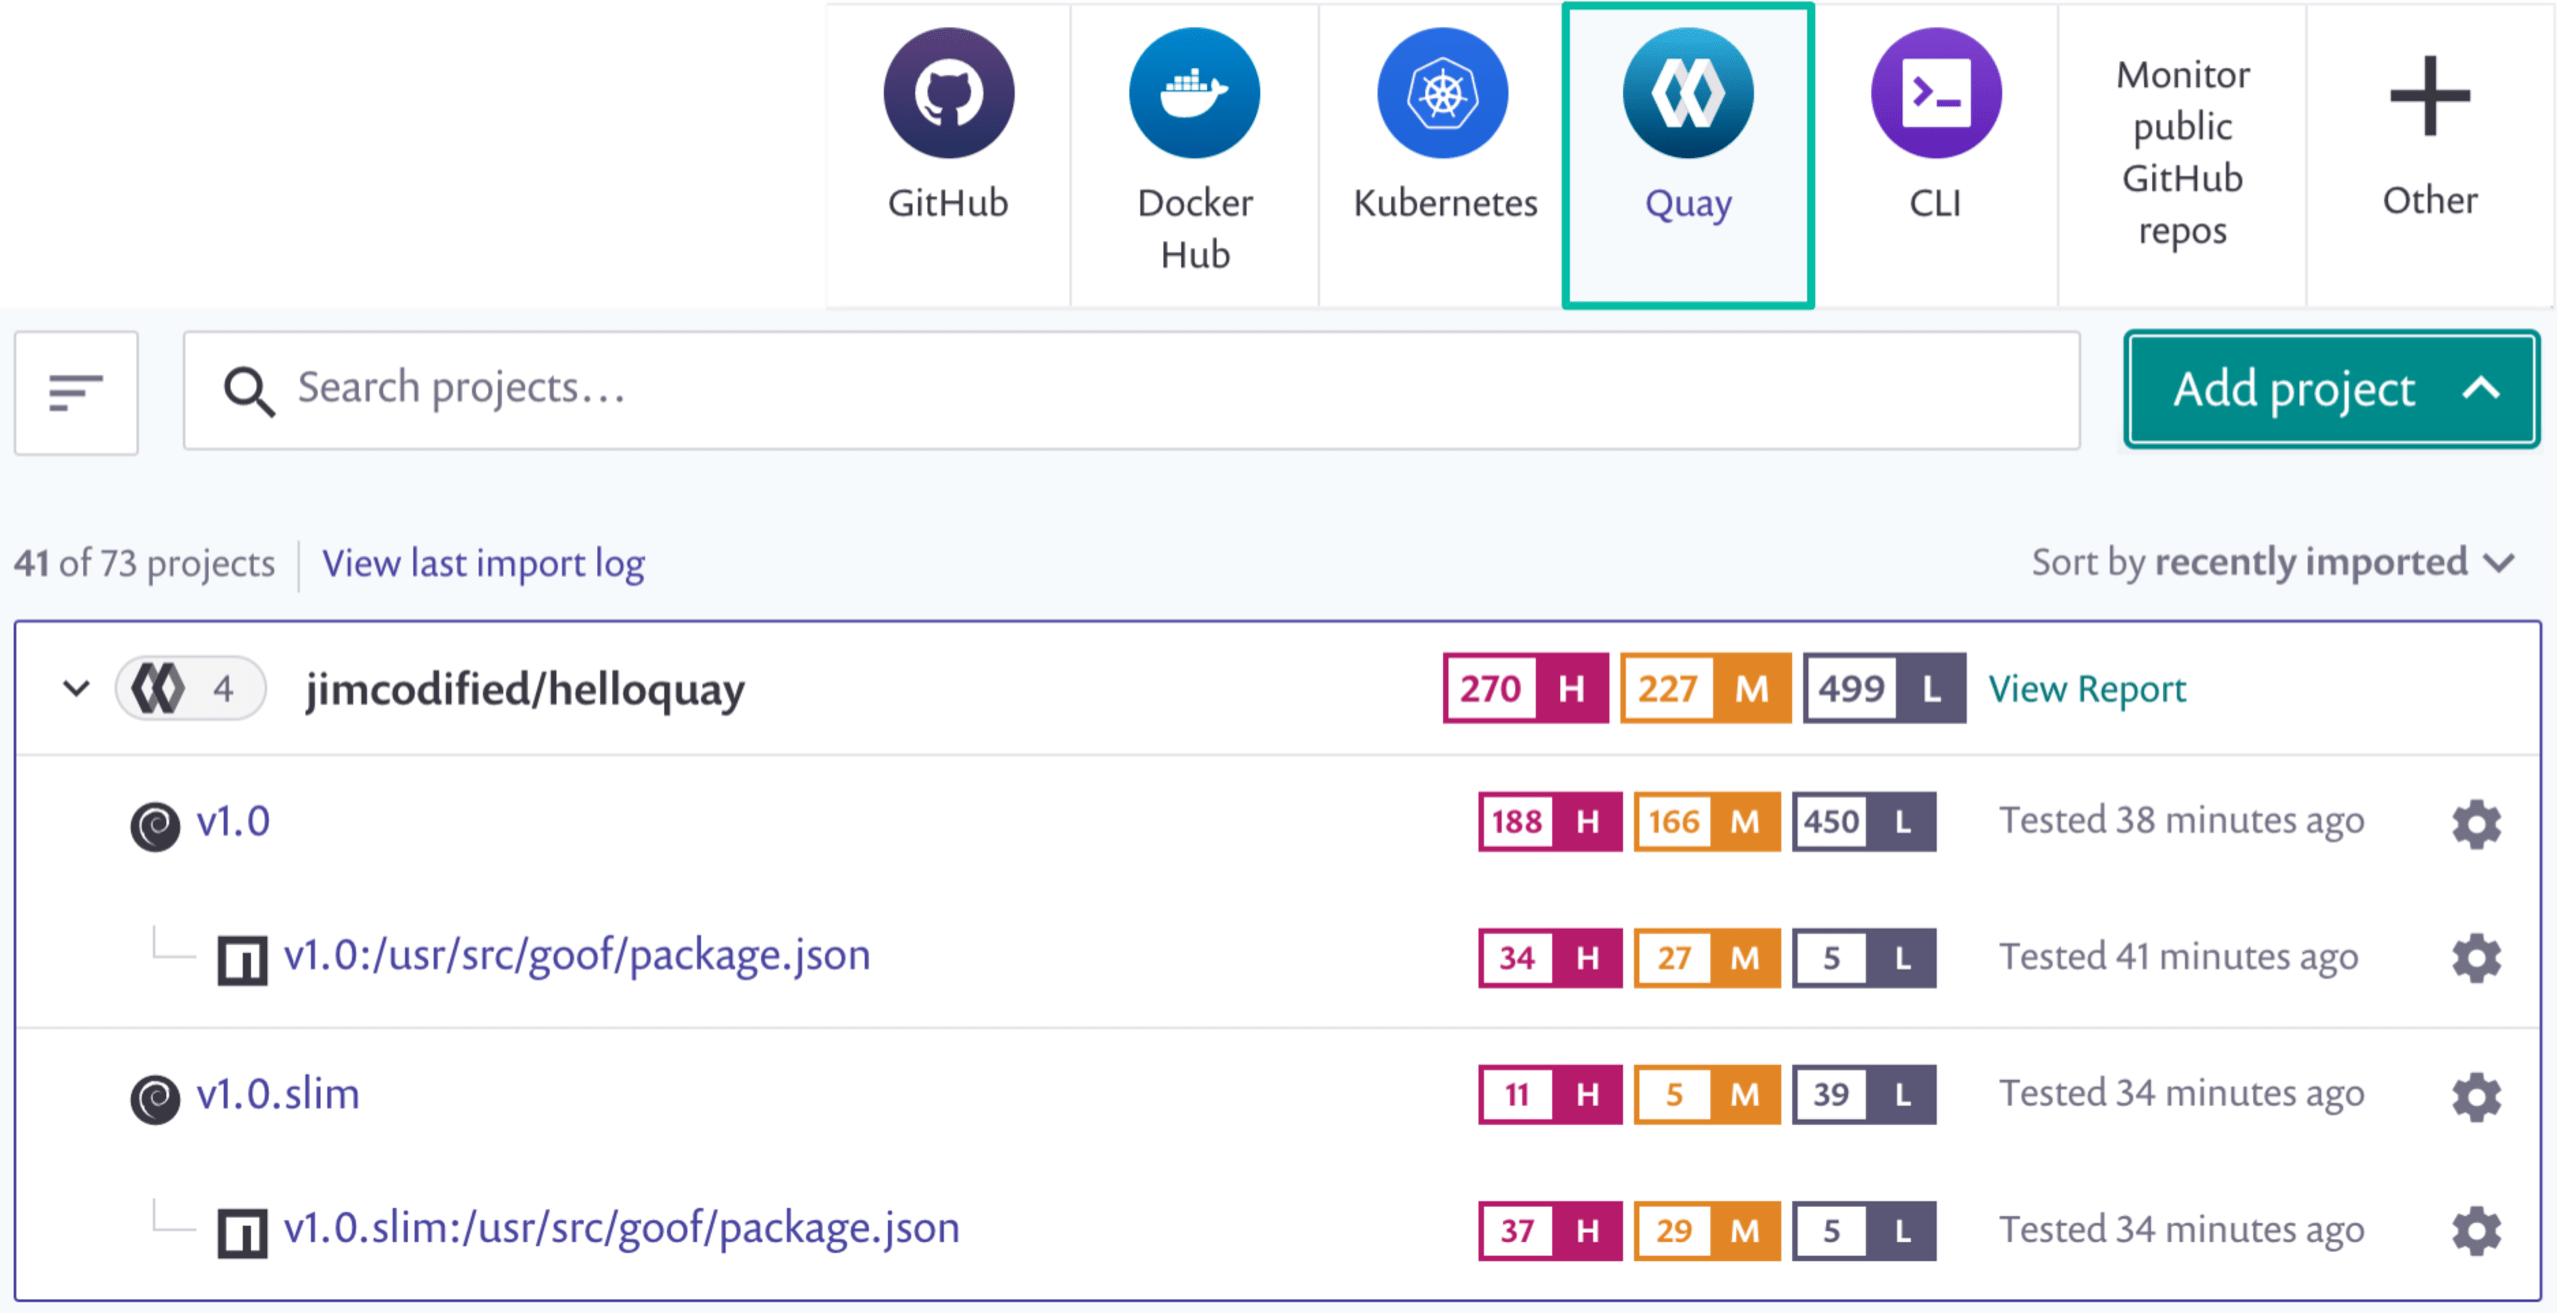
Une fois votre connexion à Quay configurée et vos images ajoutées, Snyk Container vous recommande des mises à niveau d’images de base pour vous aider à optimiser rapidement la création de vos conteneurs. Ses fonctionnalités intégrées de hiérarchisation et d’analyse des dépendances vous permettent de concentrer vos efforts sur les vulnérabilités les plus problématiques de vos images. Voyons ces fonctionnalités en action.
Réduire les vulnérabilités avec Snyk et Quay
Snyk vous aide à repérer et à choisir d’autres images de base afin de réduire le nombre total de vulnérabilités dans vos images de conteneurs. Il existe souvent plusieurs images de base de remplacement, en particulier pour les images Docker officielles les plus populaires. Snyk Container peut déterminer l’image de base que vous utilisez et recommander des mises à niveau qui comportent moins de vulnérabilités.
Voici les recommandations d’images de base pour une image de conteneur basée sur node:14.1 :
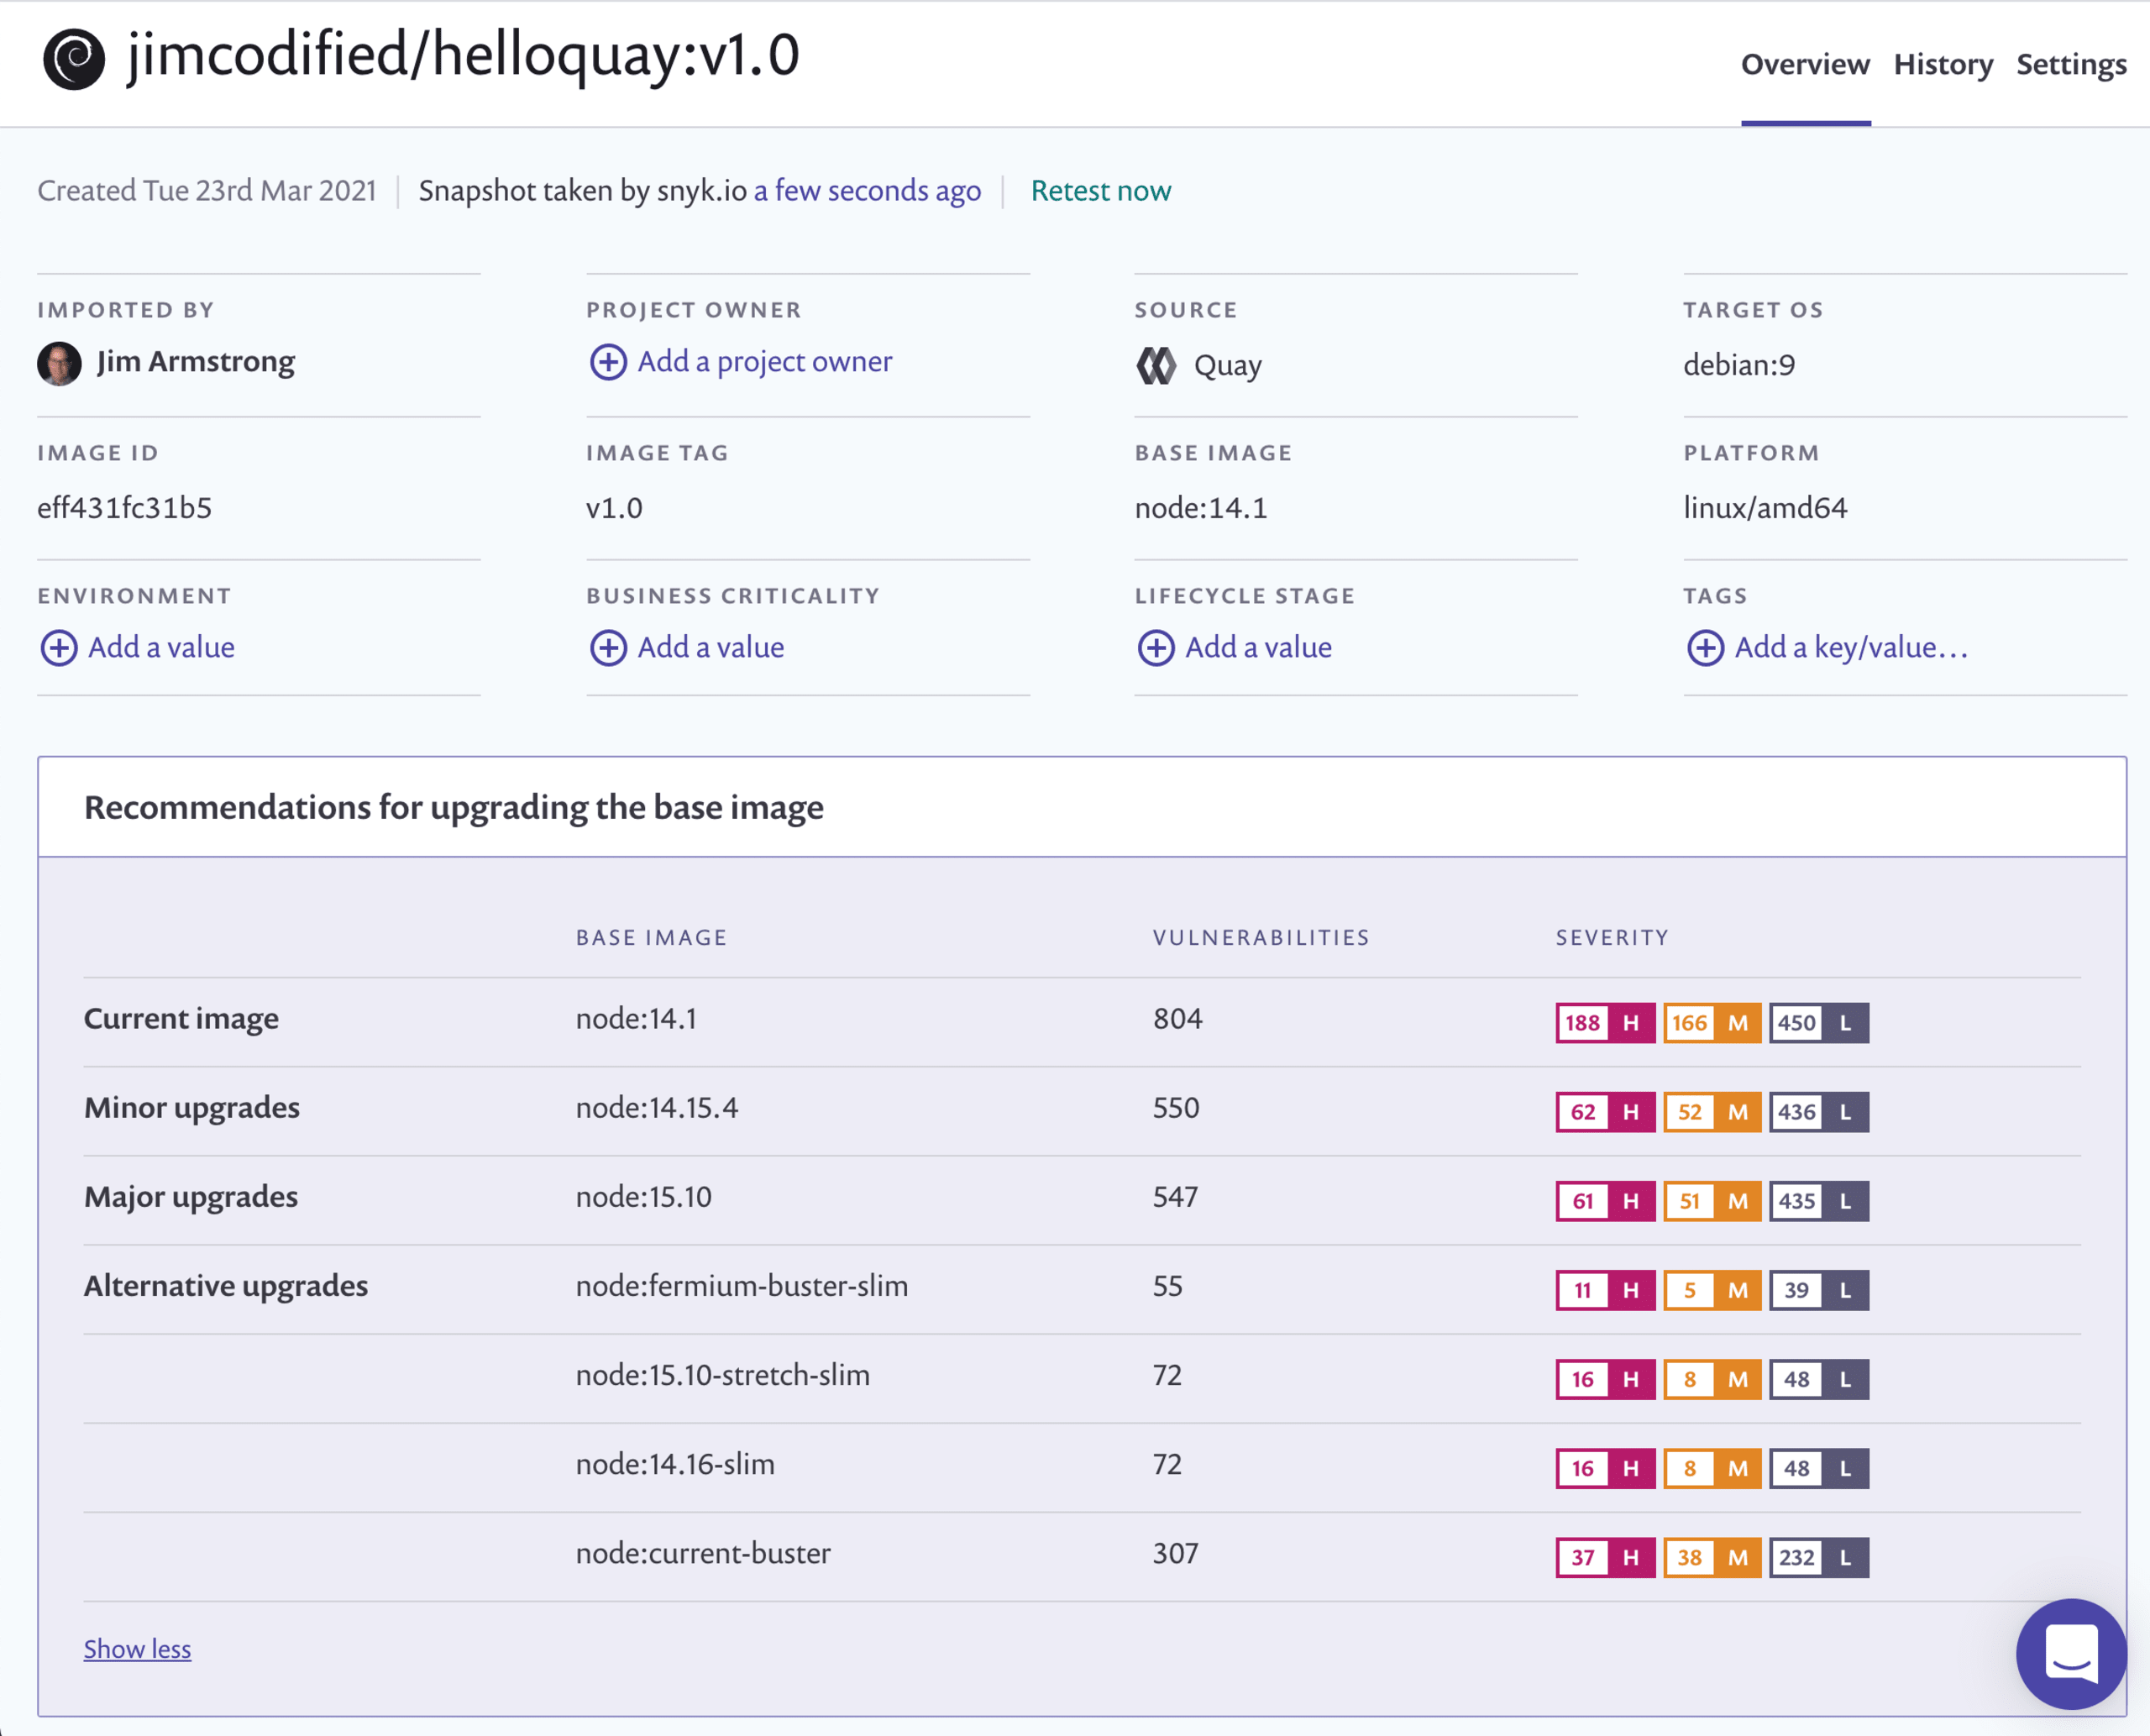
Snyk Container propose différentes recommandations selon votre projet, afin que vous puissiez choisir comment corriger les vulnérabilités :
Mises à niveau mineures : les mises à niveau de faible ampleur sont généralement plus rapides et faciles à appliquer, et risquent moins de perturber votre build. Elles vous permettent de conserver les mêmes versions majeures du framework (Node, dans cet exemple) et de la distribution du système d’exploitation.
Mises à niveau majeures : elles nécessitent de passer à une version majeure plus récente du framework ou de la distribution du système d’exploitation.
Mises à niveau alternatives : elles proposent d’autres images qui peuvent être utilisées, mais susceptibles de modifier à la fois le framework et la distribution. Ces options peuvent réduire considérablement le nombre de vulnérabilités, comme dans l’exemple ci-dessus, mais elles peuvent aussi nécessiter davantage de tests et d’évaluations pour vérifier qu’elles ne perturbent pas votre code.
Hiérarchiser les efforts de correction des vulnérabilités des conteneurs
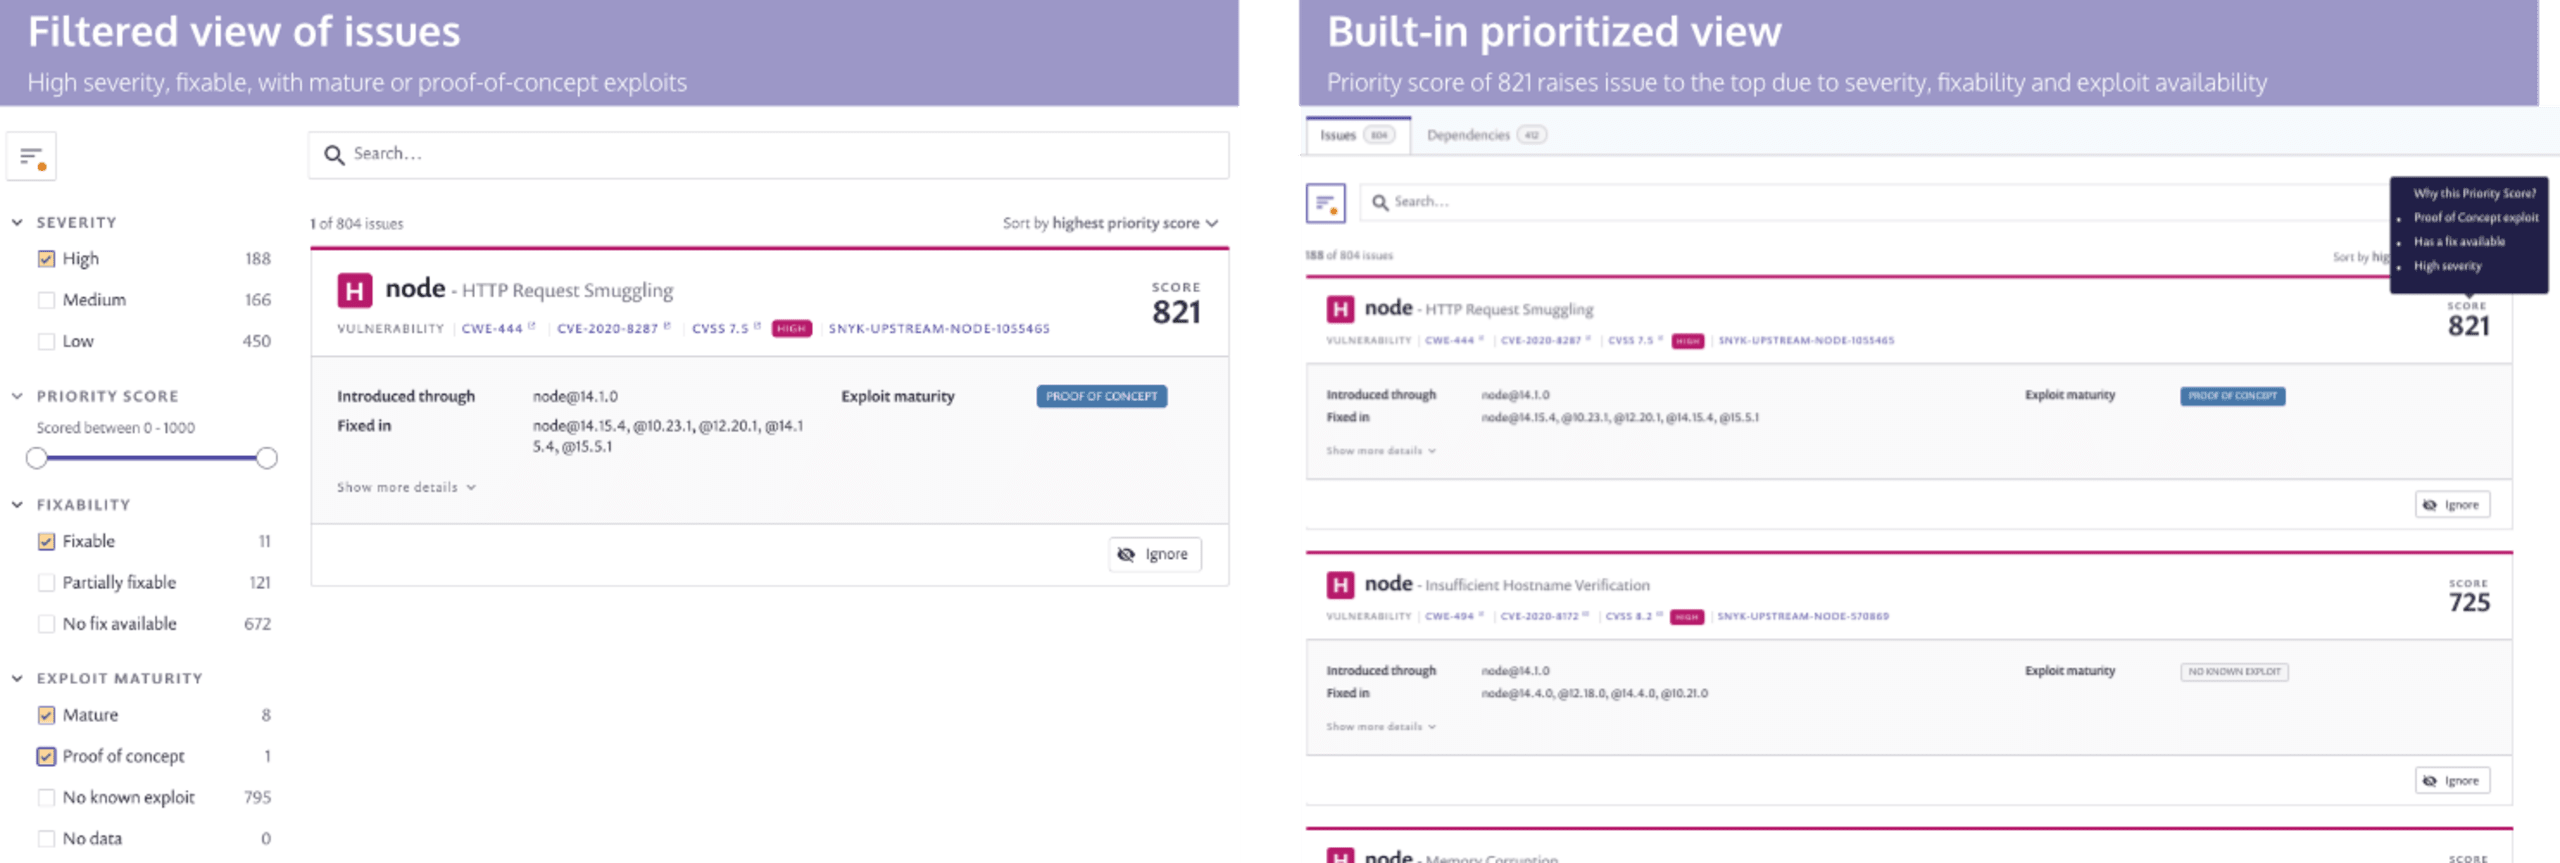
Après l’optimisation de votre image de base, Snyk Container vous aide également à découvrir les sources de vulnérabilités supplémentaires dans vos images de conteneurs et à hiérarchiser les problèmes à corriger en priorité. Vous pouvez ajouter votre Dockerfile à Snyk pour relier les vulnérabilités aux instructions qui les introduisent dans le conteneur. Snyk dispose également d’informations complètes sur les dépendances, ce qui permet de remonter facilement à la source des vulnérabilités. Par ailleurs, même si le grand nombre de vulnérabilités dans les conteneurs peut parfois sembler accablant, Snyk vous aide à vous concentrer sur les problèmes les plus importants ou les plus risqués.
Dans l’image ci-dessous, par exemple, deux méthodes permettent d’obtenir la même vue d’ensemble des problèmes : « afficher toutes les vulnérabilités de gravité élevée pouvant être corrigées et pour lesquelles un exploit est déjà disponible sous une forme ou une autre ». Dans la vue de gauche, nous utilisons les filtres Snyk pour sélectionner ces critères. Dans celle de droite, le score de priorité intégré à Snyk place le même problème en tête de liste, car tous ces facteurs augmentent le risque potentiel de la vulnérabilité.
Pour commencer
L’intégration à Quay est disponible avec toutes les offres Snyk, et deux modèles sont proposés :
Intégration directe au service Snyk Container sur Snyk.io [disponible avec toutes les offres Snyk]
Analyse sur site pour les registres auto-hébergés que vous ne souhaitez pas connecter directement au service de Snyk [disponible uniquement avec les offres Pro et Enterprise]
Si vous intégrez directement le service sur Snyk.io, il est facile de commencer. Il vous suffit de disposer des identifiants appropriés (avec au moins un accès en lecture) pour lancer l’analyse en quelques minutes.
Si vous hébergez Quay sur un réseau privé, vous devez installer le Snyk Broker et vérifier que cette fonctionnalité est activée sur votre compte. Si vous n’avez encore jamais utilisé le Snyk Broker, votre équipe chargée de la réussite client Snyk peut vous aider à vous préparer.
Nous sommes ravis de poursuivre notre collaboration avec Red Hat et nos efforts pour aider les développeurs à corriger facilement les problèmes au fil de leur travail. Voici quelques ressources supplémentaires pour vous aider à démarrer :
Supports de l’atelier Snyk et Red Hat, avec des exercices pour vous guider dans l’intégration de Snyk à vos workflows Red Hat.
Si vous n’avez pas encore de compte Snyk, vous pouvez créer un compte et utiliser Snyk gratuitement pour analyser les images de conteneurs et les dépendances open source.
Découvrez ici comment Snyk et Red Hat s’associent pour aider les développeurs à sécuriser leurs applications OpenShift.
Vous souhaitez voir une démo ou poser des questions ? Contactez-nous.
Restez en sécurité !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.


