Aperçu de la sécurité de l’open source dans .NET

Hayley Denbraver

25 juillet 2019
0 minutes de lectureDécouvrez notre nouveau rapport sur la sécurité de l’open source dans .NET. Ce rapport se compose de trois articles :
Aperçu de la sécurité dans .NET
Notre rapport PDF soigneusement conçu rassemble toutes ces informations et bien plus encore. Vous pouvez le télécharger gratuitement.
Résumé
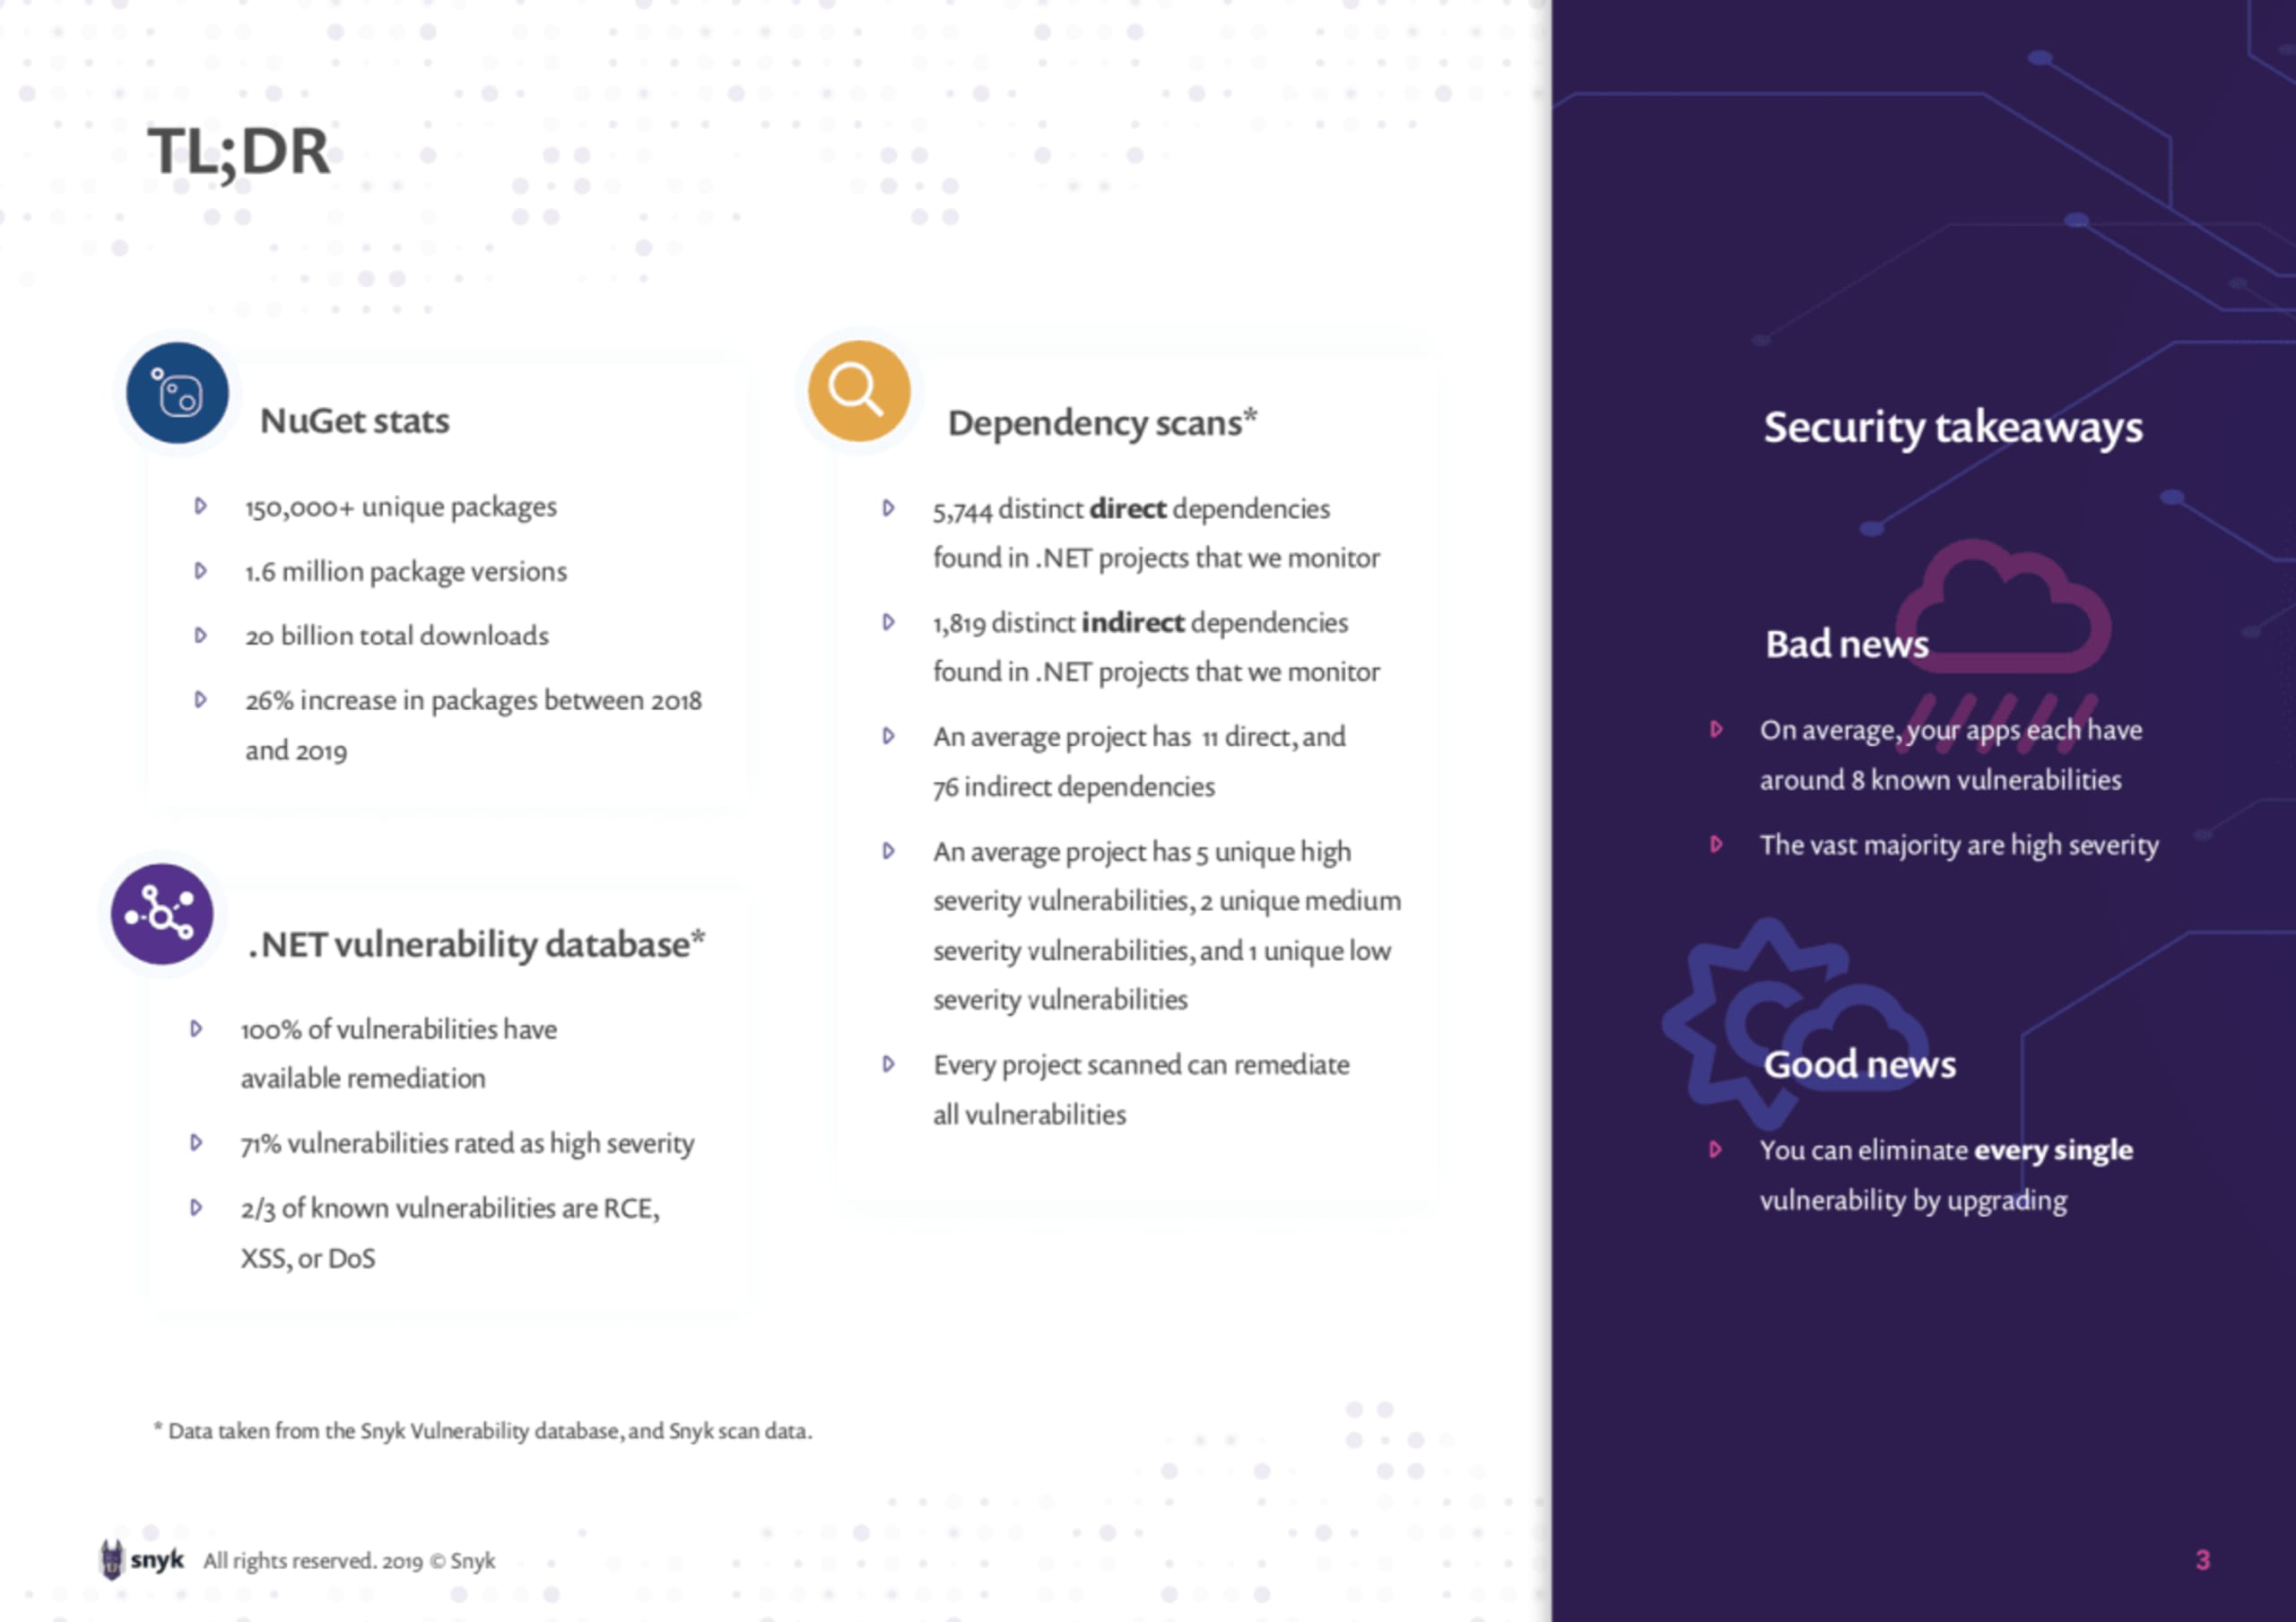
Si vous manquez de temps, consultez le résumé des résultats ci-dessous. Sinon, poursuivez votre lecture pour découvrir un écosystème en pleine croissance et avoir un aperçu d’un projet .NET type sous l’angle de la sécurité de l’open source.
Aperçu de la sécurité dans .NET
.NET est un écosystème en pleine croissance. Qu’il le doive au solide soutien de Microsoft, à la qualité de ses outils de développement ou à la diversité des langages et des usages qu’il couvre, une chose est sûre : .NET reste un écosystème de premier plan. NuGet est le gestionnaire de paquets largement utilisé par .NET. Au moment de la rédaction de cet article, il comptait 154 385 paquets uniques, 1 663 564 versions de paquets et plus de 20 milliards de téléchargements. Le rapport 2019 de Snyk sur l’état de la sécurité de l’open source fait état d’une hausse de 26 % du nombre de paquets NuGet indexés entre 2018 et 2019.
Le rapport 2019 de Snyk sur l’état de la sécurité de l’open source fait état d’une hausse de 26 % du nombre de paquets NuGet indexés entre 2018 et 2019.
En analysant votre dépôt avec Snyk, vous pouvez en apprendre beaucoup sur votre projet .NET et découvrir comment le sécuriser davantage. Mais vous avez peut-être encore des questions. Vous vous demandez peut-être comment votre projet se compare aux autres projets analysés, ou quelles sont les tendances à l’échelle de l’écosystème .NET. Ce rapport vise à répondre à ces questions et aborde les points suivants :
L’empreinte de sécurité d’un projet .NET type
Les vulnérabilités les plus courantes dans les applications .NET, avec des informations sur les bibliothèques concernées
Un examen des vulnérabilités connues à l’échelle de l’écosystème, notamment leurs types, leurs niveaux de gravité et plus encore
L’empreinte de sécurité d’un projet .NET type
Depuis la prise en charge de l’écosystème .NET en 2017, Snyk a déjà effectué des milliers d’analyses de projets .NET. Nous pouvons désormais établir le profil moyen d’un projet type et donner ainsi à nos utilisateurs une idée de ce qu’ils pourraient découvrir en analysant l’un de leurs projets .NET. Dans l’ensemble des projets .NET que nous avons analysés, nous avons recensé 5 744 dépendances directes uniques et 1 819 dépendances indirectes. Un projet compte en moyenne environ 11 dépendances directes et 76 dépendances indirectes.


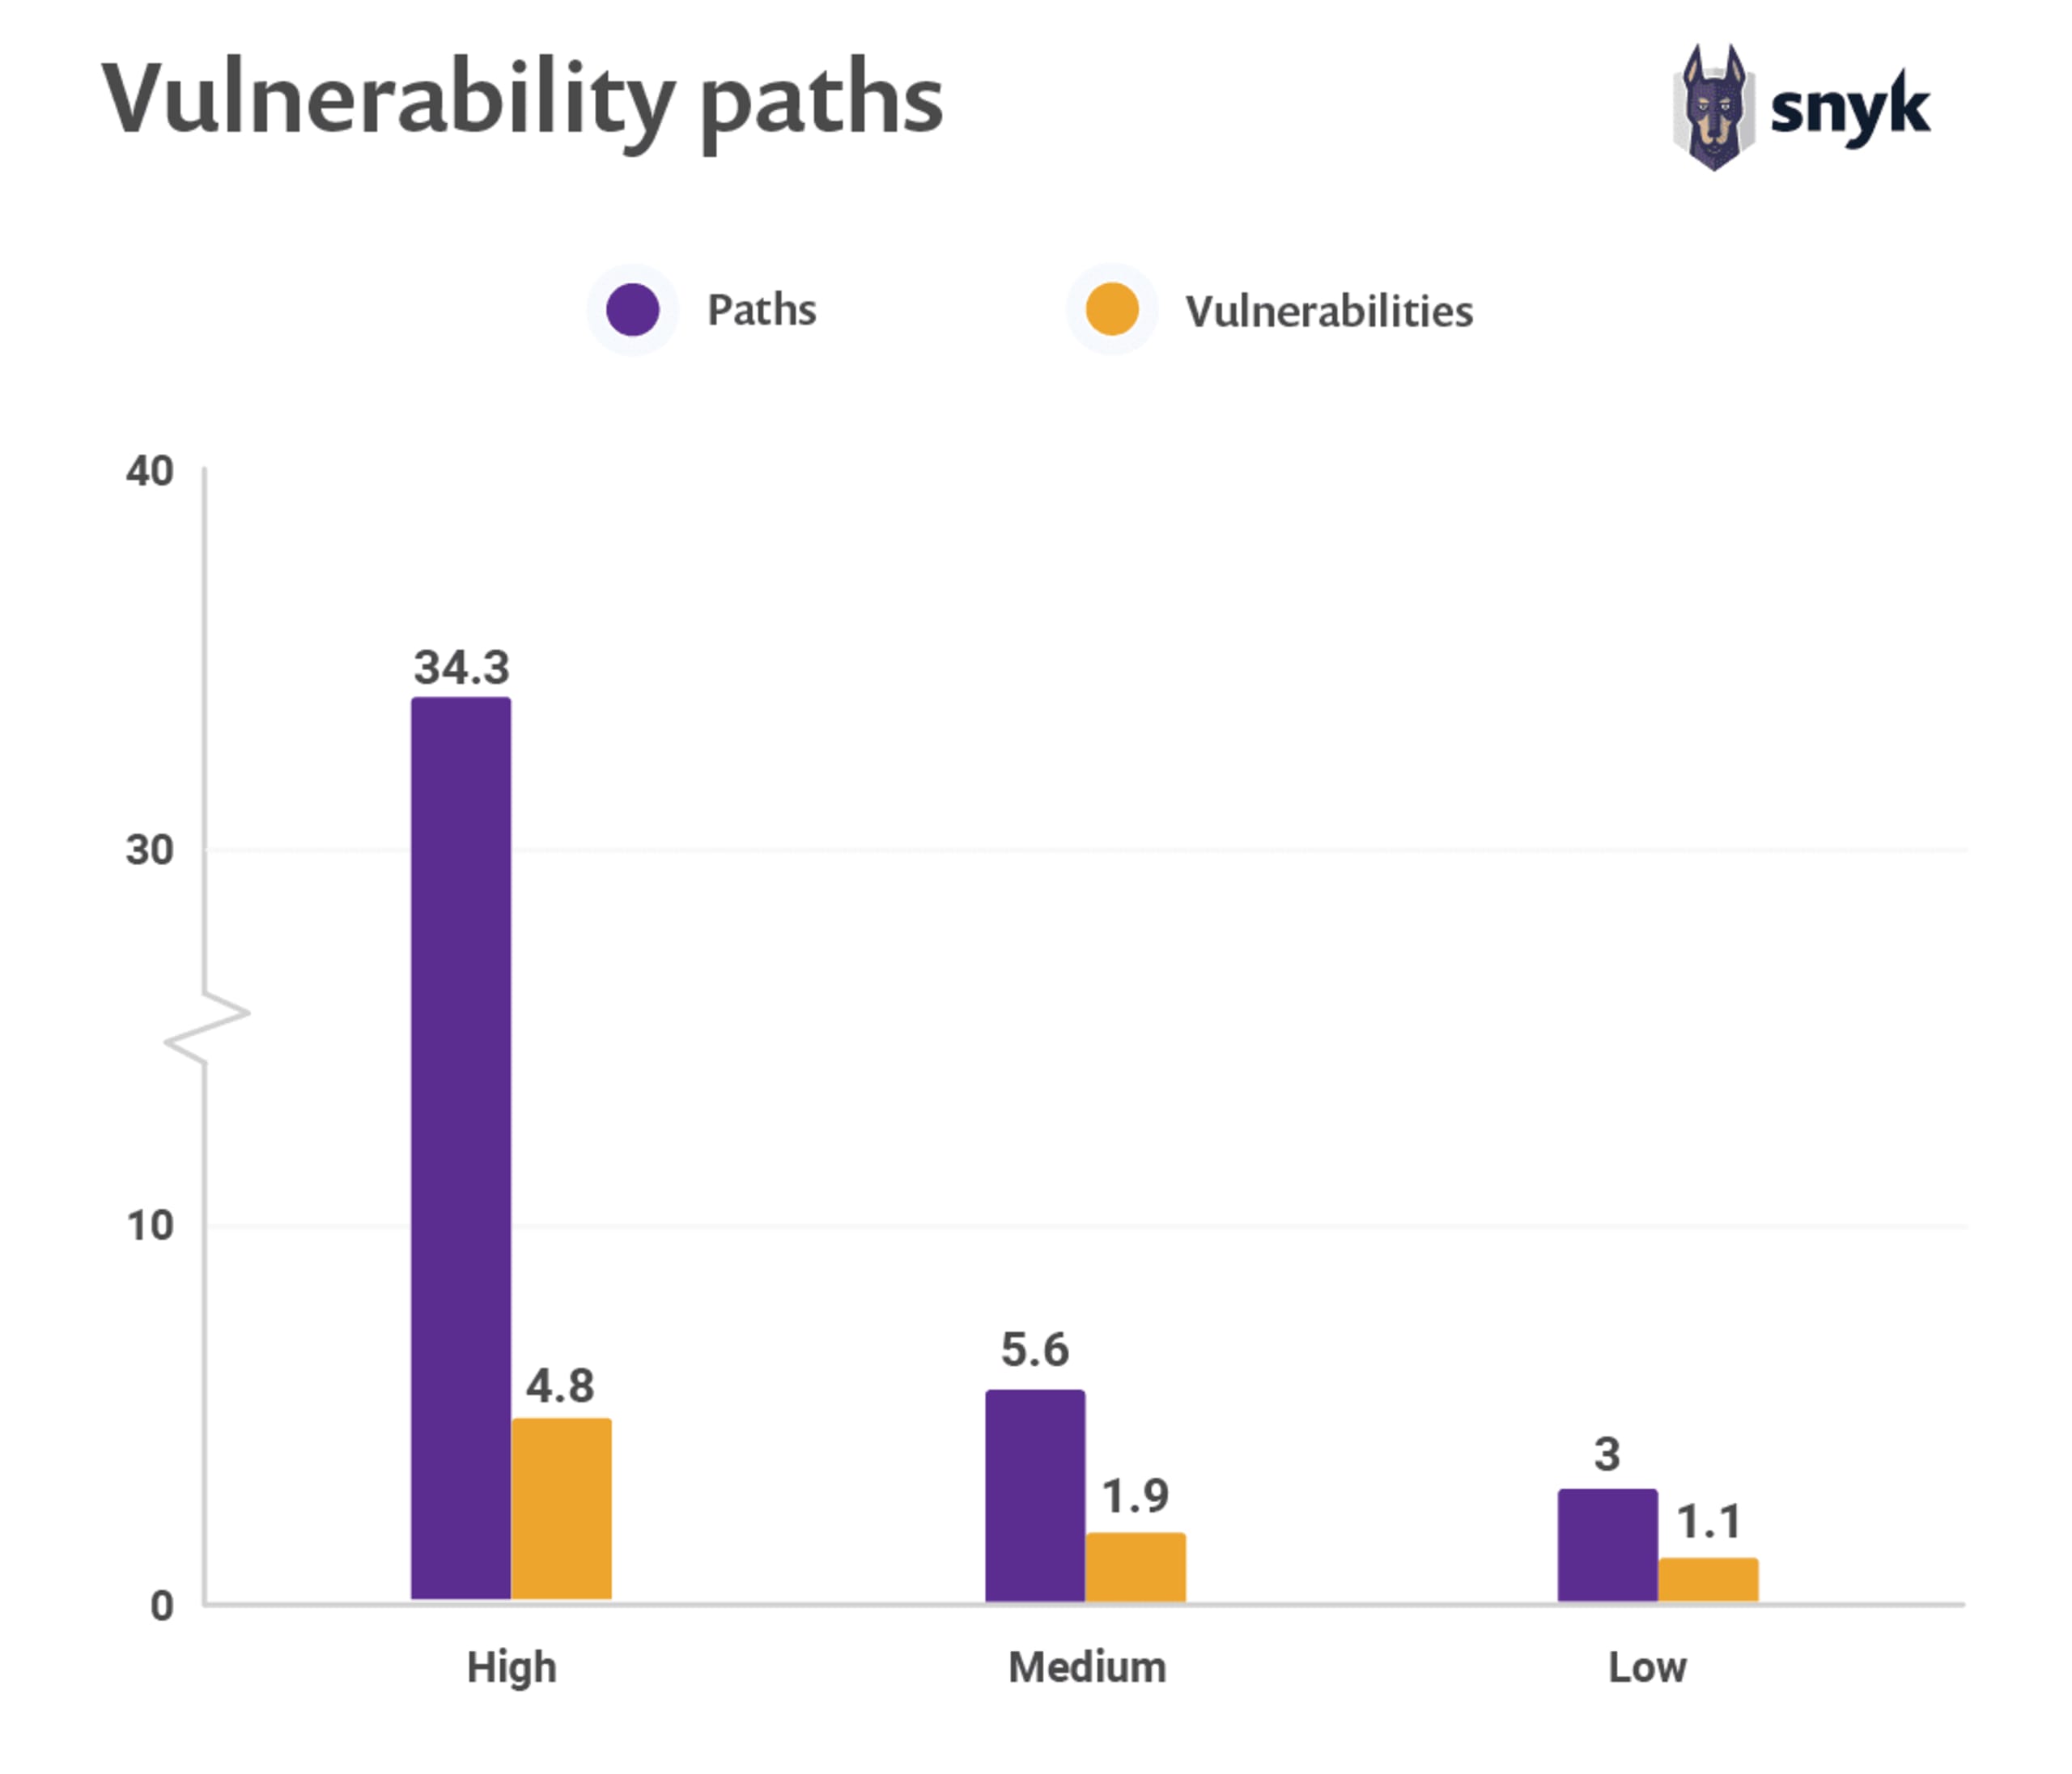
Les graphiques suivants présentent les projets dans lesquels nous avons détecté des vulnérabilités. Les analyses effectuées par Snyk montrent clairement qu’une vulnérabilité peut être introduite par plusieurs chemins dans un même projet. Par exemple, un paquet peut être déclaré comme dépendance directe, mais apparaître une seconde fois comme dépendance indirecte si un autre paquet de votre application l’utilise ou y fait référence. Il faut traiter les deux cas pour réellement corriger la vulnérabilité.

Toutes les vulnérabilités connues dans l’écosystème .NET peuvent être corrigées : une fois informés des failles de sécurité, nos utilisateurs pouvaient prendre des mesures pour sécuriser leur projet.
Mais la meilleure nouvelle, c’est que toutes les vulnérabilités connues dans l’écosystème .NET peuvent être corrigées : une fois informés des failles de sécurité, nos utilisateurs pouvaient prendre des mesures pour sécuriser leur projet.
Envie d’en savoir plus ?
Vous trouverez ici la suite du rapport. Elle porte sur les vulnérabilités et les bibliothèques associées que Snyk a le plus souvent détectées lors de l’analyse de projets .NET. Vous souhaitez découvrir les vulnérabilités connues dans l’écosystème dans leur ensemble ? Retrouvez la dernière partie de notre rapport ici.
Et bien sûr, vous pouvez télécharger gratuitement le rapport complet.


