Découvrez les fonctionnalités de sécurité de Snyk Infrastructure as Code, pensées d’abord pour les développeurs

17 août 2020
0 minutes de lectureNous sommes ravis d’annoncer le lancement de nos fonctionnalités de sécurité de l’infrastructure sous forme de code, pensées d’abord pour les développeurs. Elles leur permettent de détecter et de corriger les erreurs de configuration susceptibles d’entraîner des problèmes de sécurité.
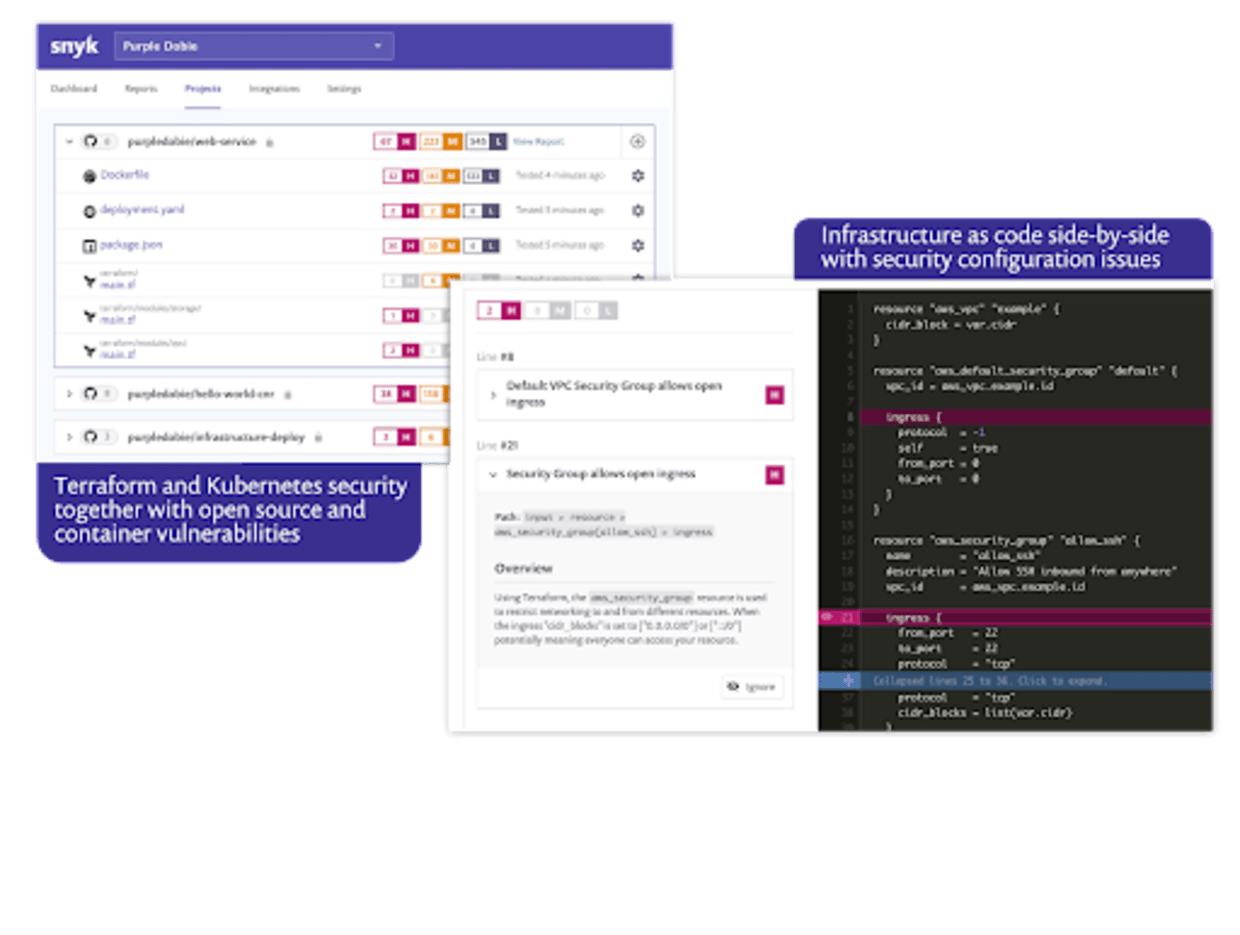
Avec la popularité croissante de technologies telles que Docker, Kubernetes et Terraform, les développeurs écrivent et maintiennent de plus en plus de configurations, en plus de créer l’application elle-même.
Chez Snyk, nous croyons qu’il faut donner les moyens d’agir aux équipes de développement : leur permettre d’utiliser le bon outil pour chaque tâche et de modifier rapidement l’application comme l’infrastructure afin de créer de la valeur métier plus rapidement. Savoir déployer Kubernetes en toute sécurité ou provisionner une infrastructure sécurisée avec Terraform peut être pour le moins intimidant, et il est facile de commettre des erreurs.
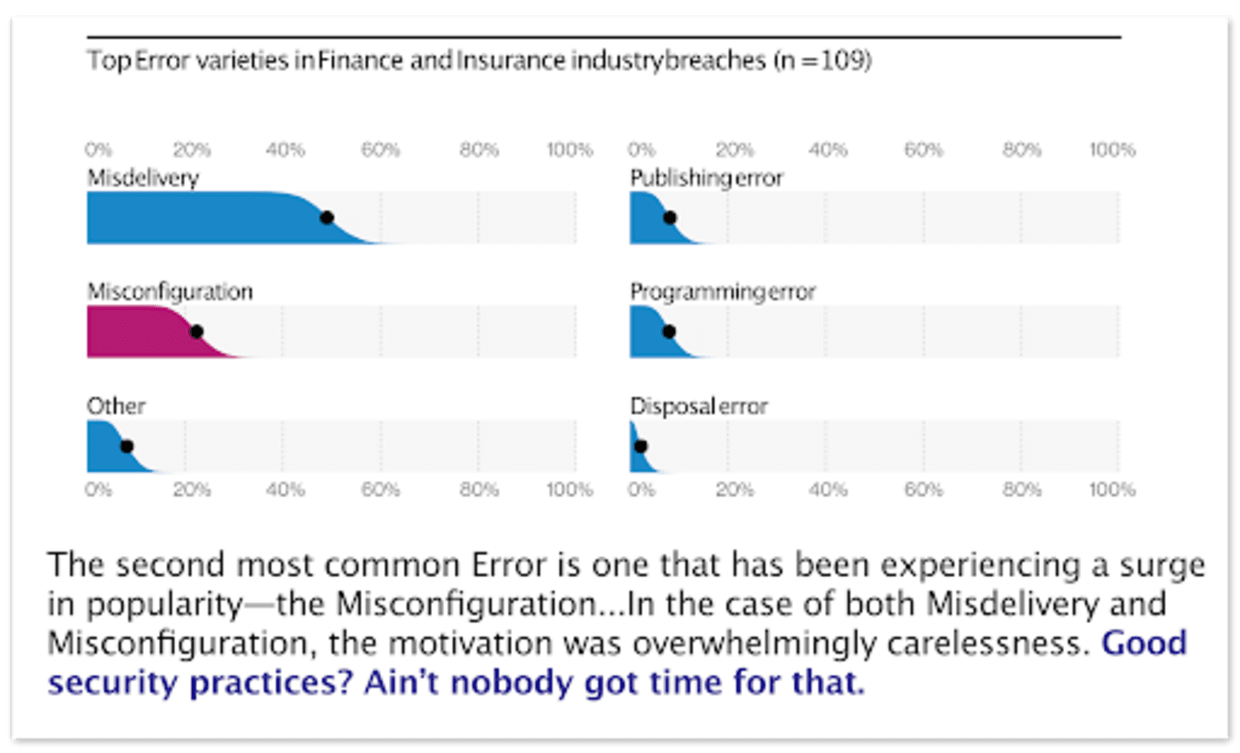
Si elles ne sont pas correctement gérées, ces configurations peuvent entraîner des problèmes de sécurité. Les conséquences peuvent être graves : par exemple, un compartiment de stockage d’objets exposé contenant des données client ou un serveur accessible au public. Les articles de presse et de recherche ne manquent pas sur le sujet, notamment le rapport 2020 sur les enquêtes relatives aux violations de données de Verizon Business, qui indique que les erreurs de configuration — comme le stockage cloud non sécurisé et des règles réseau inadaptées — étaient la deuxième cause d’erreur la plus courante à l’origine de violations dans les secteurs de la finance et de l’assurance.
En général, ces besoins en matière de sécurité sont pris en charge par quelques experts au sein de l’entreprise, qui peuvent rapidement devenir un goulot d’étranglement à mesure que les équipes accélèrent. Les organisations ont besoin de systèmes experts capables de mettre cette expertise à la portée des équipes de développement elles-mêmes.
Avec le lancement de Snyk Infrastructure as Code, nous donnons aux équipes de développement les moyens d’adopter la sécurité par défaut, conformément à notre approche qui consiste à intégrer la sécurité dès le début du cycle de développement. Les équipes de sécurité bénéficient ainsi d’une visibilité et de l’assurance que l’entreprise est protégée, tandis que les développeurs peuvent continuer à travailler de manière itérative.
Snyk IaC en action
Voici une démonstration : un module Terraform est importé depuis GitHub, puis analysé afin de détecter les erreurs de configuration. Dans cet exemple, les exigences des référentiels CIS qui ne sont pas respectées sont directement signalées au développeur dans le fichier, pour faciliter leur correction.
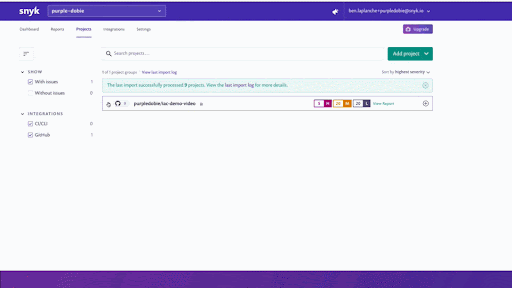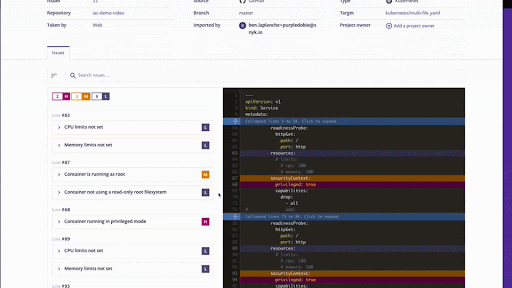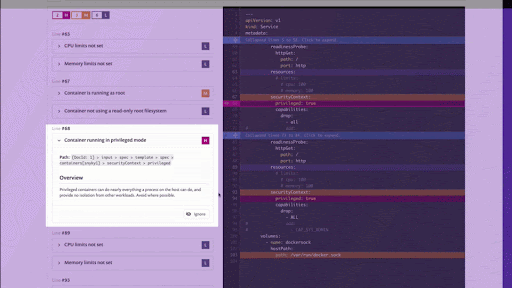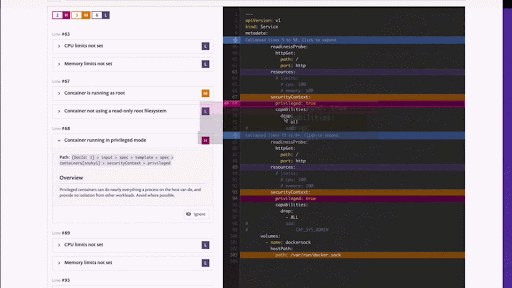
Avec Snyk, nous voulons créer des outils que les développeurs peuvent utiliser partout. C’est pourquoi cette fonctionnalité est également disponible dans notre outil CLI. Vous pouvez ainsi obtenir des retours le plus tôt possible dans votre cycle de développement.
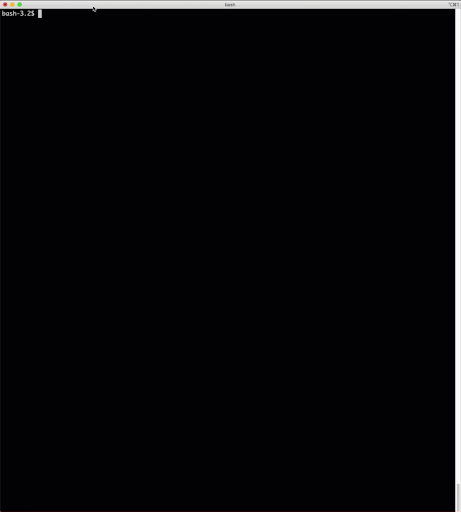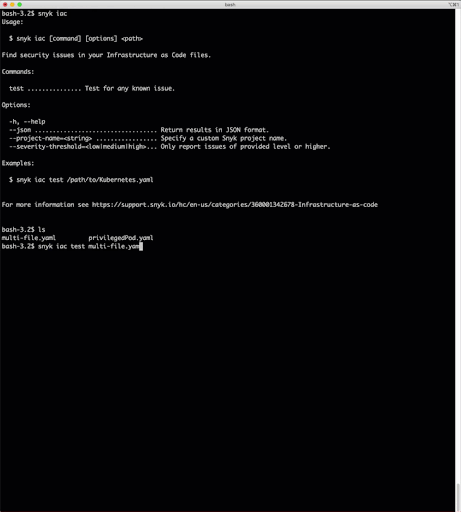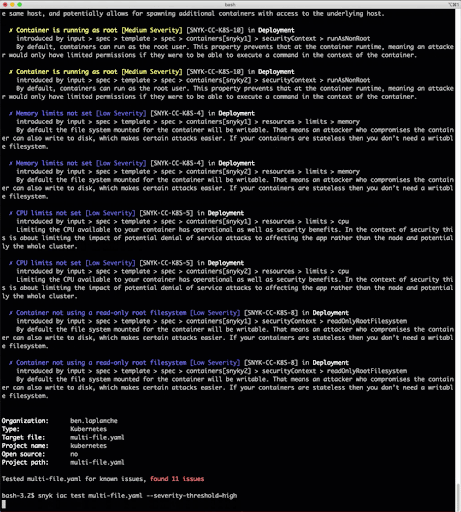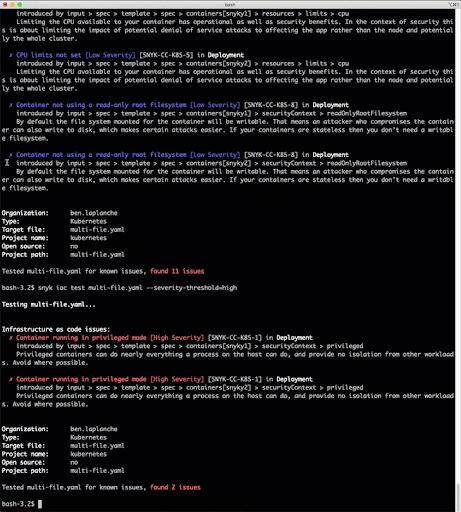
Snyk Infrastructure as Code est disponible dès aujourd’hui pour tous les utilisateurs et prend en charge Kubernetes, les charts Helm et les ressources AWS de Terraform.
Si vous avez déjà un compte Snyk, vous pouvez essayer gratuitement cette fonctionnalité dès maintenant. Cliquez sur Importer dans votre projet existant : vos fichiers de configuration Kubernetes et Terraform seront détectés et analysés.
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.


