Des informations enrichies dans la base de données publique des vulnérabilités de Snyk

Dan Mckean
8 avril 2019
0 minutes de lectureChez Snyk, nous nous consacrons à la sécurité, et plus particulièrement à la sécurisation des logiciels open source. En tant qu’utilisateurs de logiciels open source, nous tenons à contribuer à la communauté dès que possible et à rendre les informations sur les bibliothèques open source accessibles à tous, que vous utilisiez Snyk ou non.
Notre base de données des vulnérabilités, accessible à tous, en est un exemple. Elle vient de bénéficier d’améliorations qui en font un outil encore plus puissant au service de la sécurité.
Un aperçu complet des versions
Tout d’abord, nous avons ajouté à chaque page de package un tableau répertoriant toutes ses versions. Pour chacune, nous indiquons le nombre de vulnérabilités, réparties par niveau de gravité. Vous pouvez ainsi vérifier une version précise ou simplement trouver une version répondant à vos besoins et exempte de vulnérabilités connues.
Pour le moment, ce nouveau tableau des versions apparaît uniquement pour les packages npm, tels que jquery, bootstrap et angular. La prise en charge d’autres gestionnaires de packages est prévue prochainement.
Nous avons également ajouté des étiquettes pratiques pour repérer plus facilement la dernière version, les versions obsolètes ou les versions préliminaires (alpha, bêta ou version candidate). Les licences sont aussi affichées afin que vous puissiez savoir à partir de quelle version une licence a changé.
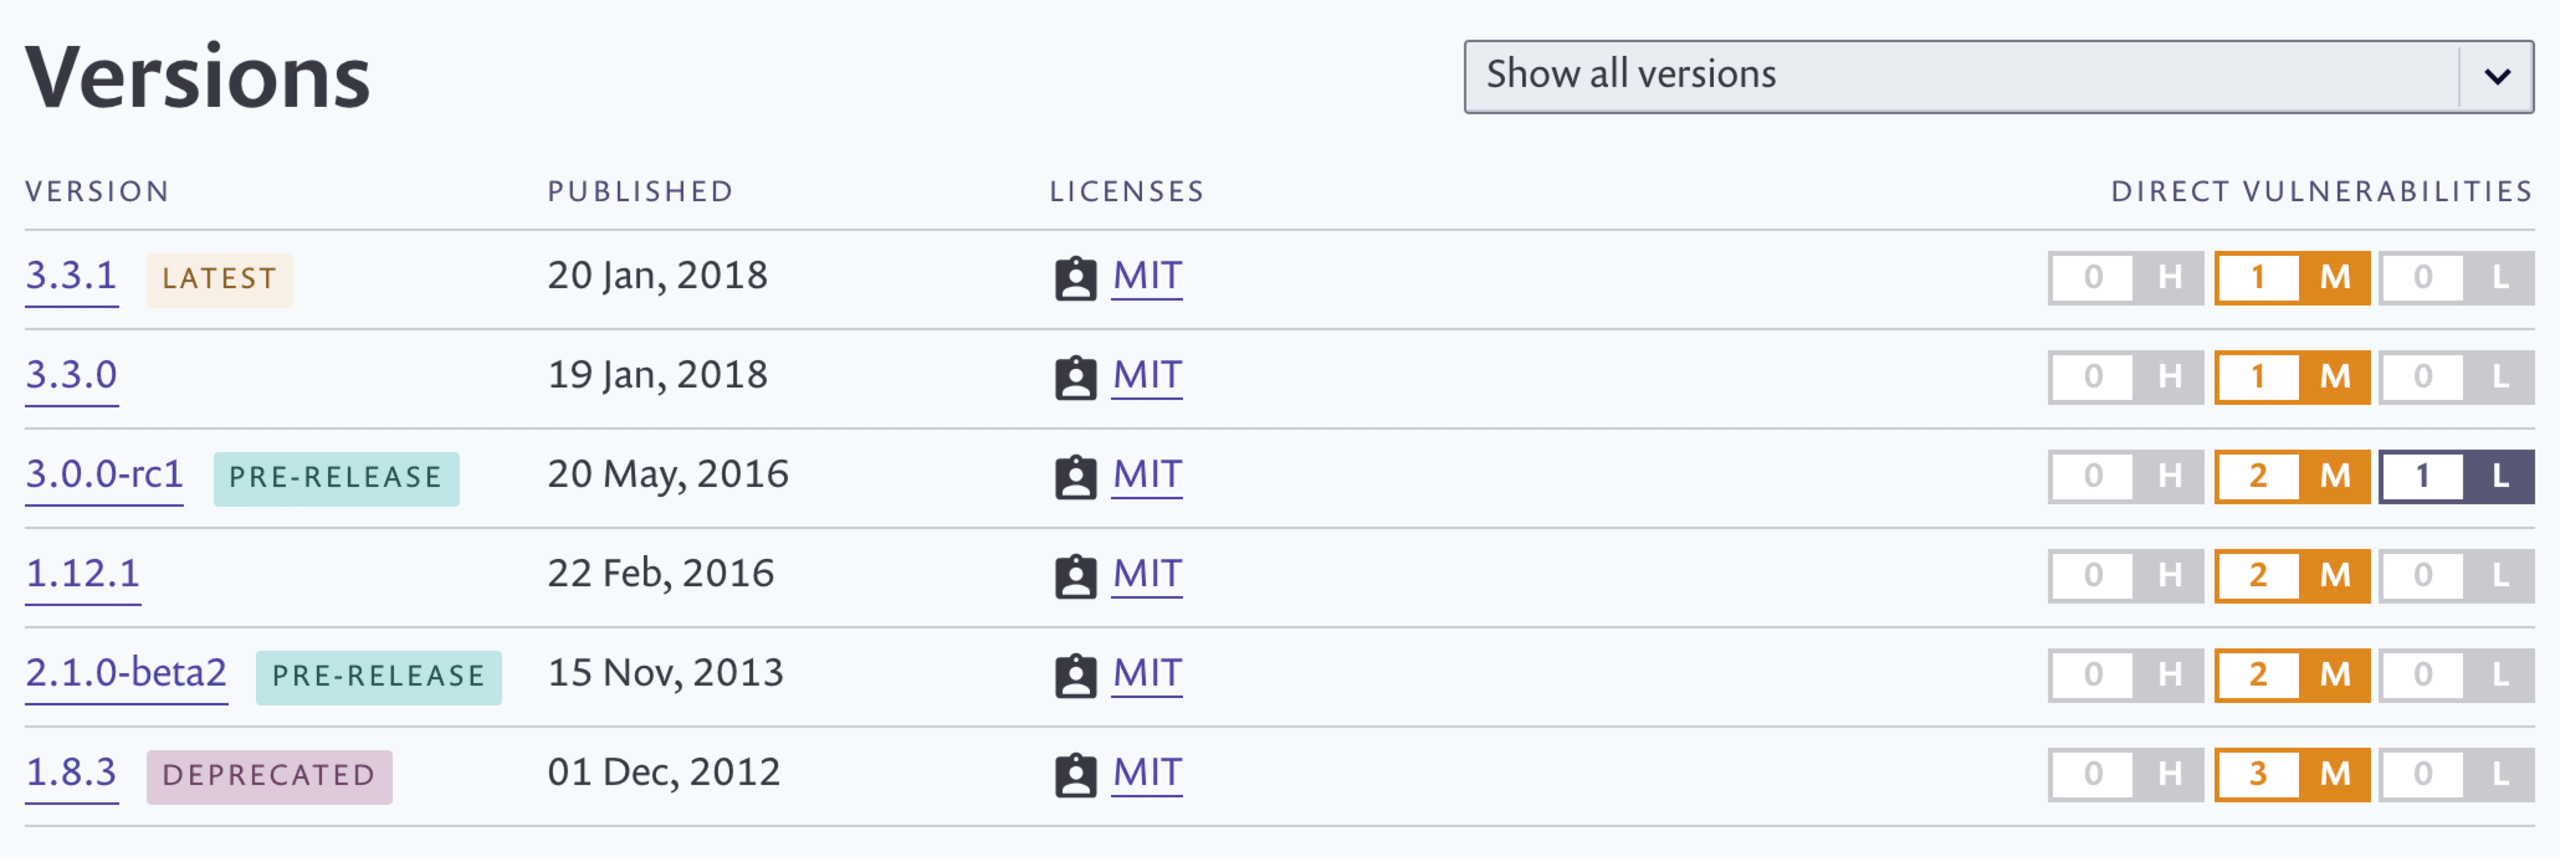
Pour l’instant, nous affichons uniquement les vulnérabilités directes, c’est-à-dire celles présentes dans le package lui-même et non dans l’une de ses dépendances. Les vulnérabilités indirectes ou transitives, qui concernent les dépendances du package, seront bientôt disponibles ici.
Dans tous les cas, vous pouvez bien sûr aussi créer un compte Snyk pour analyser l’ensemble de votre code, dépendances comprises !
Avertissements d’obsolescence
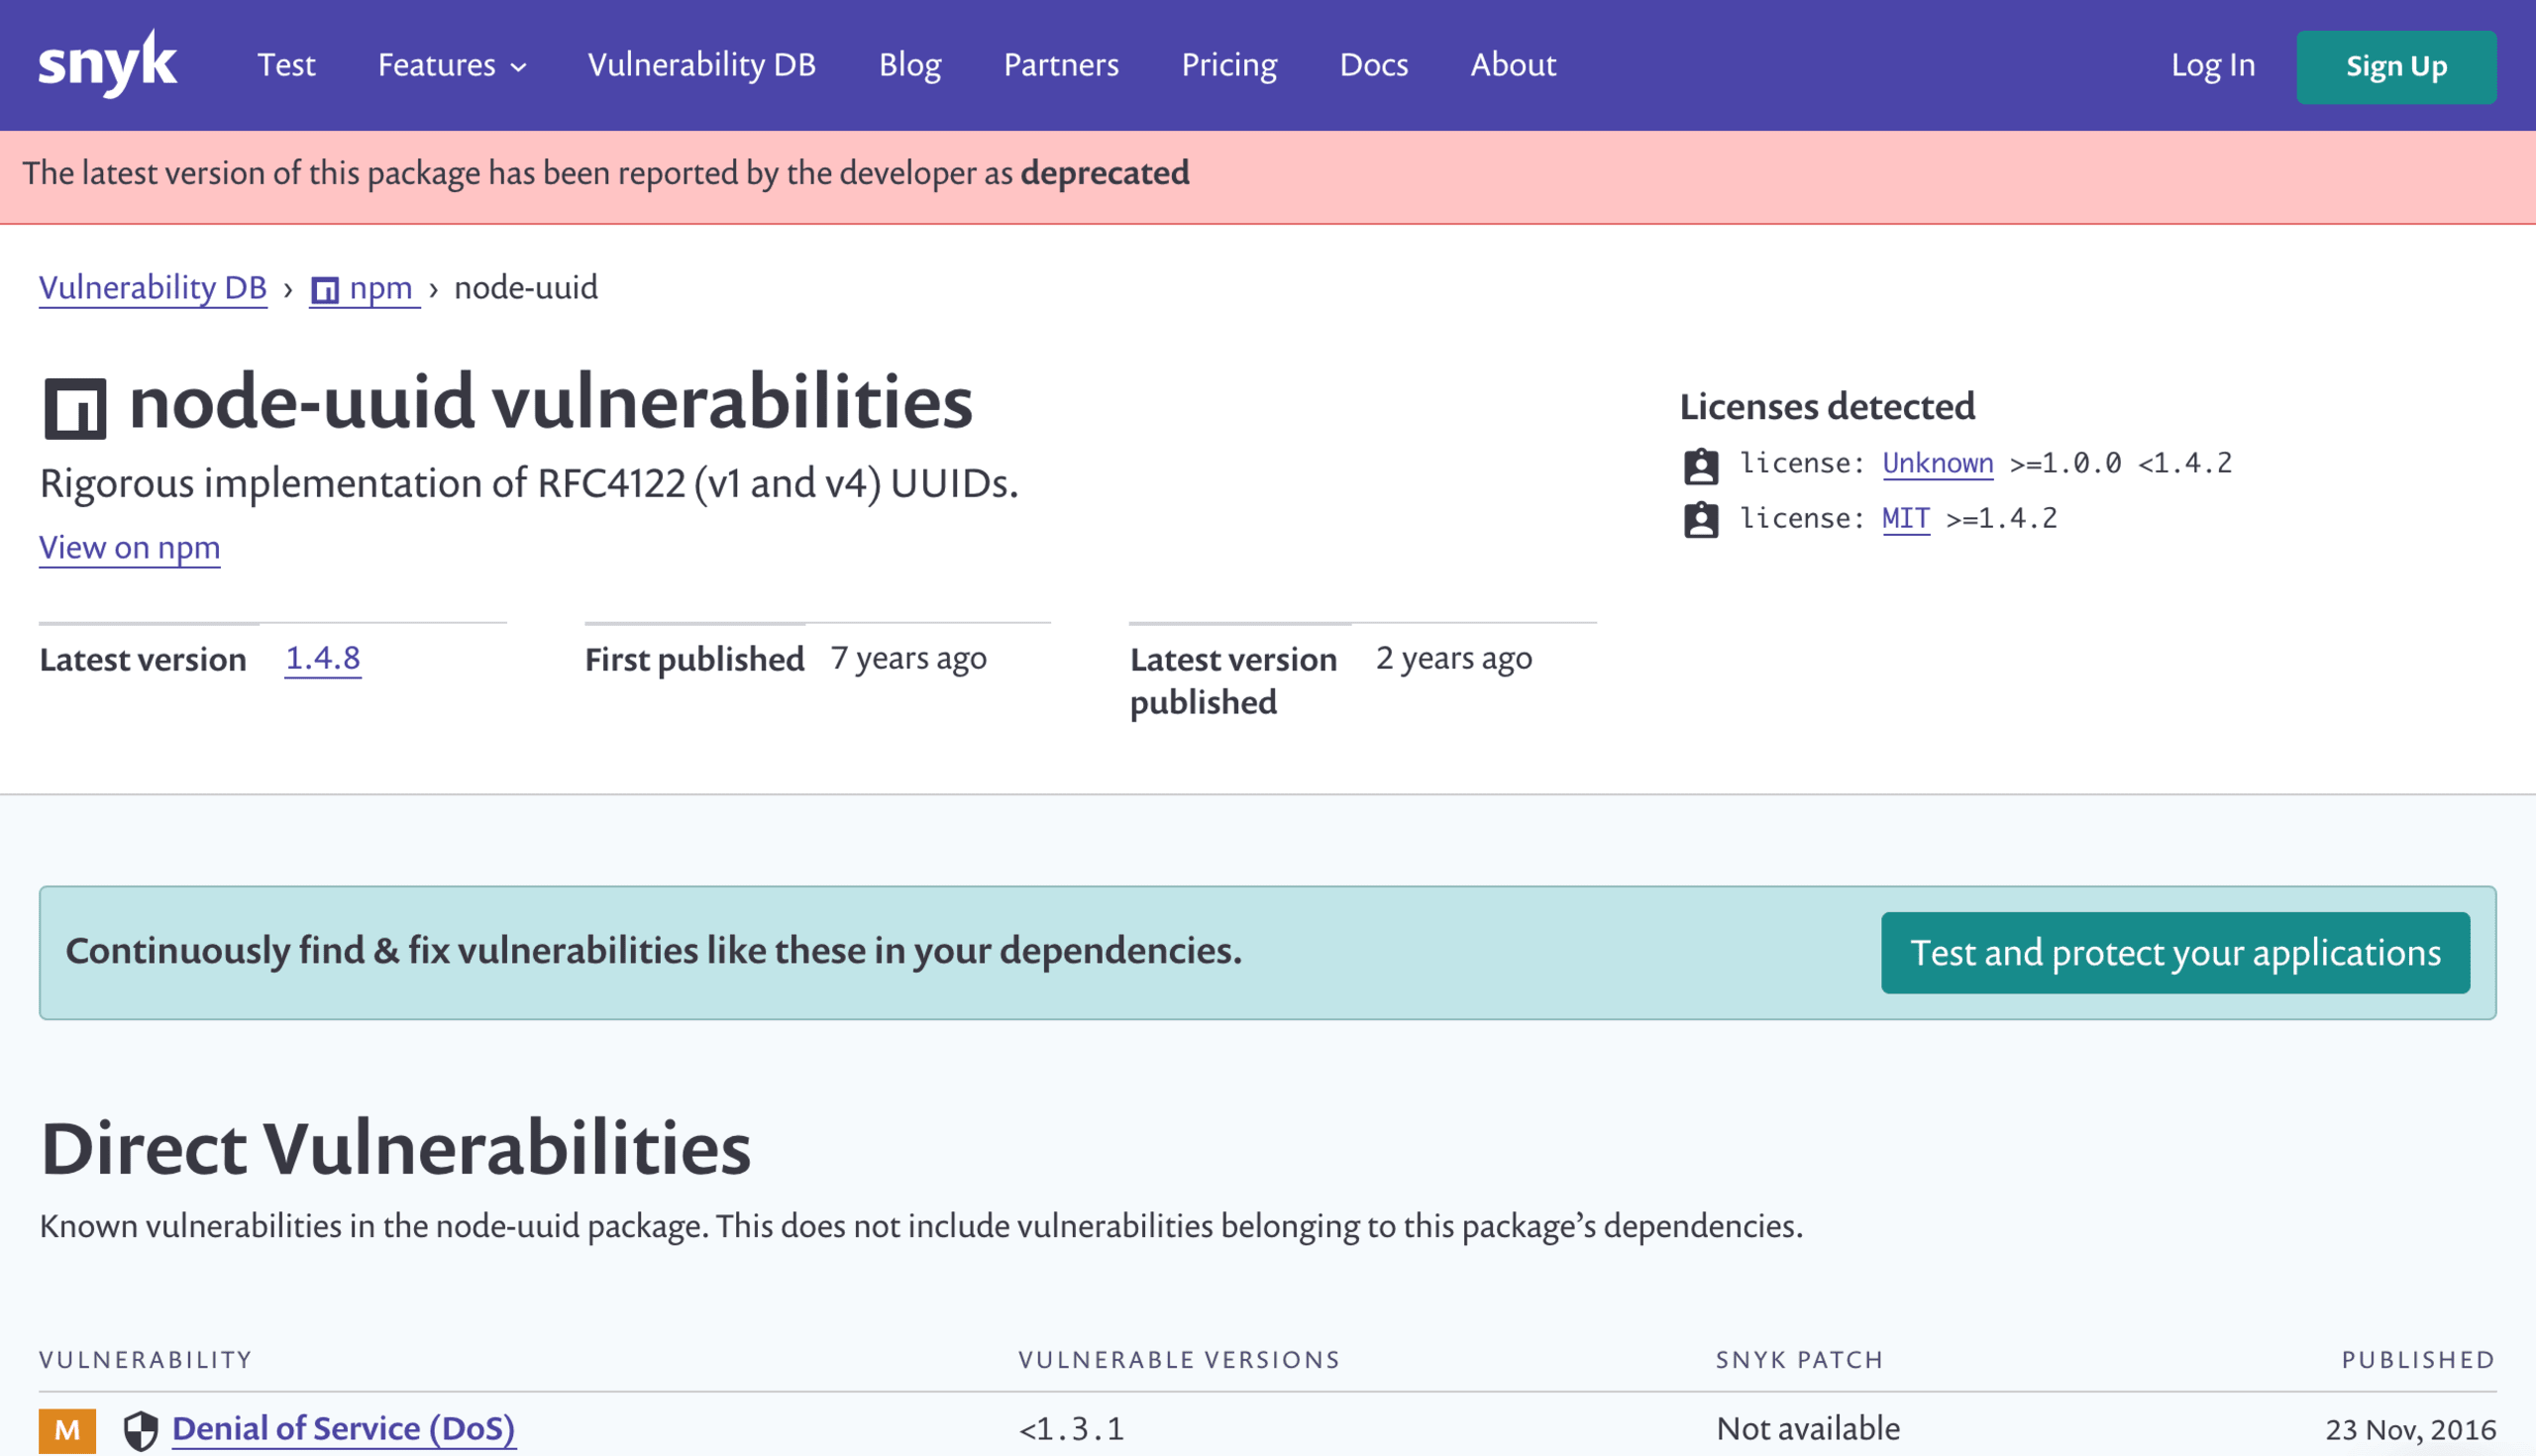
En plus des améliorations apportées aux versions des packages, nous avons ajouté un avertissement pour les packages dont la dernière version est signalée comme obsolète. Vous pouvez ainsi identifier les packages qui ne sont plus pris en charge. Pour le moment, cette fonctionnalité est réservée à npm, mais d’autres gestionnaires de packages seront bientôt pris en charge.
Vous remarquerez peut-être également de nouveaux en-têtes indiquant les dates de première et de dernière publication. Ces informations peuvent vous aider à évaluer la maturité et la qualité de maintenance d’un package avant de décider de l’utiliser.
Détail du score CVSS
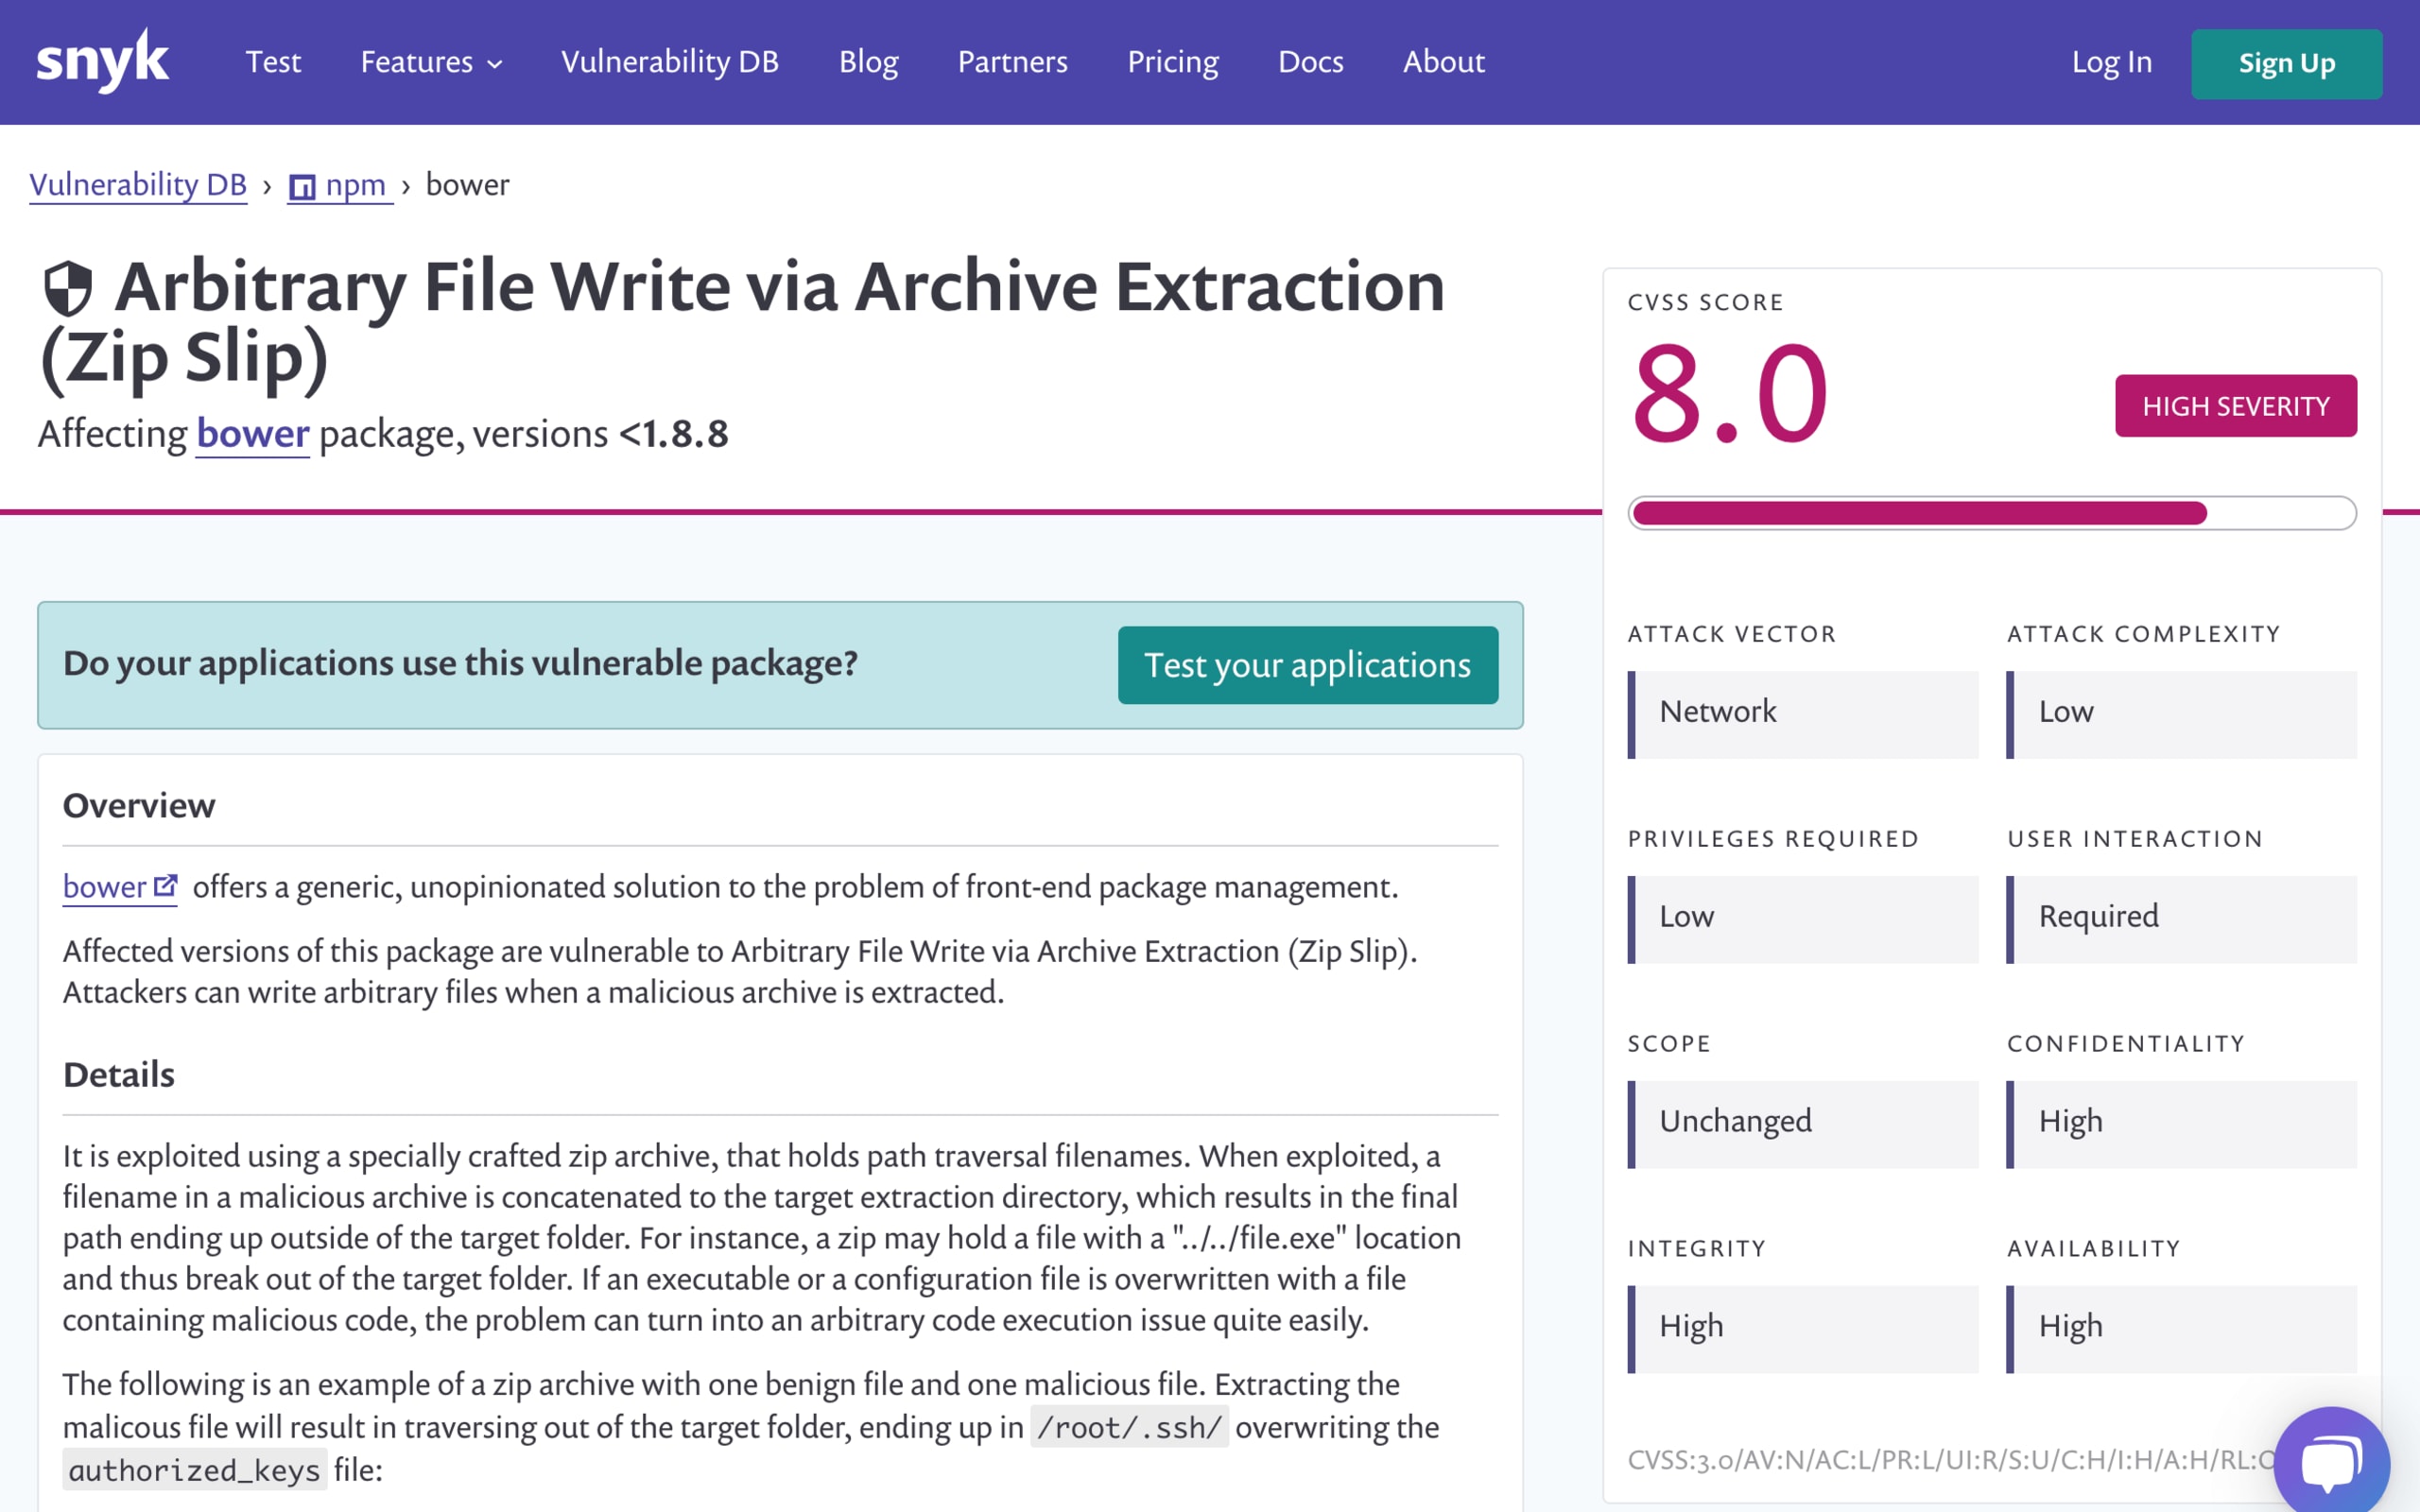
Enfin, nous avons ajouté une analyse détaillée du score CVSS pour chaque vulnérabilité, pour tous les gestionnaires de packages que nous prenons en charge. Vous pourrez ainsi évaluer le niveau de risque d’une vulnérabilité en fonction des facteurs qui influent sur son score. Les informations détaillées et les conseils de correction déjà disponibles vous aideront à protéger vos projets contre les vulnérabilités.
Toutes ces informations, et bien d’autres, sont accessibles via notre API dans le cadre de la base de données complète des vulnérabilités de nos produits.
Grâce aux améliorations apportées à la base de données publique des vulnérabilités, nous espérons rendre l’open source plus sûr, plus accessible et plus facile à adopter pour tous. Pour en savoir plus sur la sécurité de l’open source, vous pouvez vous abonner à notre blog, rejoindre la Secure Developer Community ou consulter notre rapport récemment publié sur l’état de la sécurité de l’open source.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


