Rapport 2023 de Cybersecurity Ventures sur les attaques contre la chaîne d’approvisionnement logicielle

10 octobre 2023
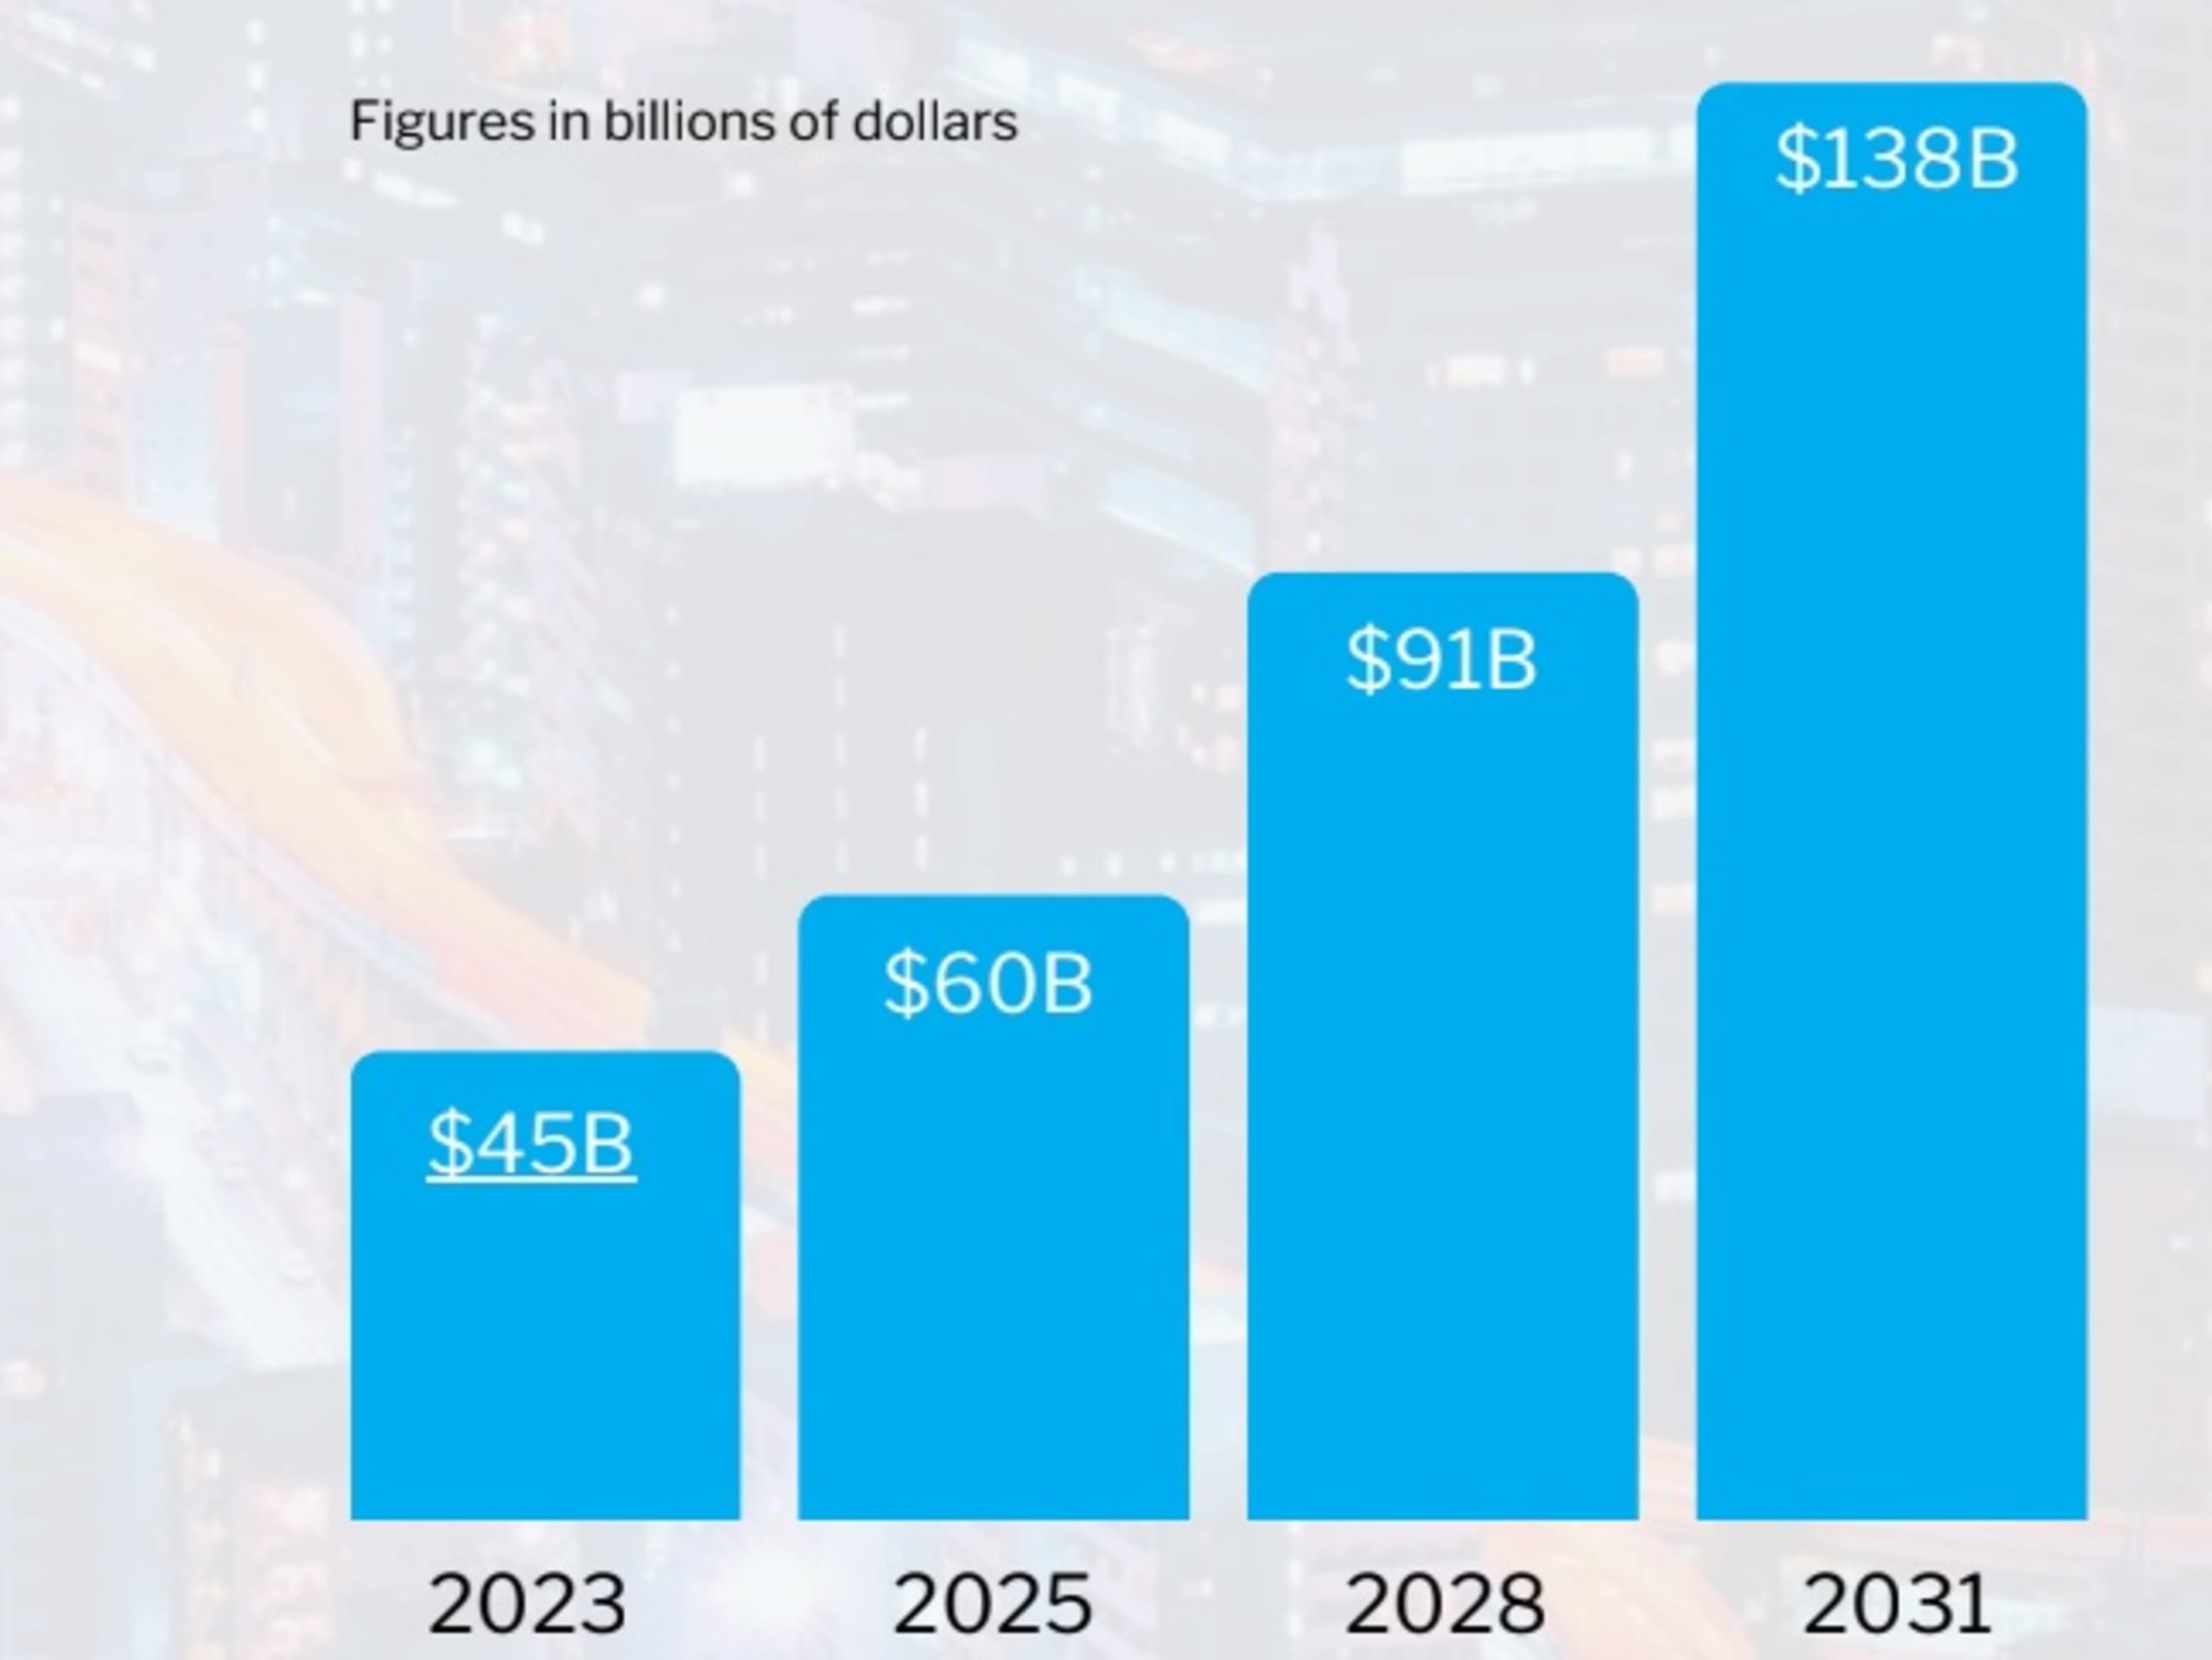
0 minutes de lectureCybersecurity Ventures prévoit que le coût mondial des attaques contre la chaîne d’approvisionnement logicielle atteindra près de 138 milliards de dollars d’ici 2031.
Les infrastructures critiques et les pipelines opérationnels de la plupart des entreprises reposent sur un réseau complexe de logiciels, de services en ligne et d’applications cloud. Cette complexité fait de la gestion des risques liés à la chaîne d’approvisionnement l’un des plus grands défis (si ce n’est le plus grand) auxquels les RSSI sont confrontés aujourd’hui.
Aujourd’hui, les acteurs malveillants choisissent d’exploiter les vulnérabilités de la chaîne d’approvisionnement logicielle plutôt que de simplement cibler les utilisateurs finaux. Ces attaques contre la chaîne d’approvisionnement logicielle ont provoqué certains des incidents de cybersécurité les plus marquants et des fuites de données de ces dernières années.
Les attaques visant la sécurité de la chaîne d’approvisionnement logicielle vont continuer à se multiplier dans les années à venir et pourraient coûter la somme colossale de 138 milliards de dollars aux entreprises d’ici 2031. Ces chiffres et d’autres conclusions clés du rapport 2023 sur les attaques contre la chaîne d’approvisionnement logicielle, sponsorisé par Snyk, soulignent l’urgence de prendre des mesures proactives et de sécuriser dès maintenant les chaînes d’approvisionnement logicielles.
Comprendre le paysage actuel des attaques
En ciblant la chaîne d’approvisionnement logicielle, les cybercriminels peuvent compromettre plusieurs victimes à la fois ou infiltrer une entité difficile à atteindre directement. Les attaques contre la chaîne d’approvisionnement logicielle sont bien plus efficaces que d’autres techniques, ce qui en fait une option de choix pour nombre d’acteurs malveillants aujourd’hui.
Parmi les méthodes et approches les plus courantes pour attaquer la chaîne d’approvisionnement, on trouve :
Ingénierie sociale
Vol d’identifiants
Menaces internes
Détournement de services cloud
Un exemple récent d’attaque dévastatrice
SolarWinds est un fournisseur SaaS qui a créé Orion, un logiciel de gestion et de surveillance des infrastructures d’entreprise. En 2020, des cybercriminels ont inséré une porte dérobée dans un plug-in distribué par SolarWinds sous la forme d’une mise à jour d’Orion. Cette mise à jour malveillante a touché environ 18 000 clients, dont des entreprises technologiques et des agences gouvernementales. Les attaquants ont ensuite ciblé des organisations de premier plan, notamment la société de cybersécurité FireEye, en lançant d’autres attaques.
L’attaque SolarWinds se distingue par ses conséquences dans le monde réel. Elle a touché des fournisseurs d’infrastructures critiques et mis en péril les activités des secteurs de l’énergie et de la fabrication. Comme de nombreuses grandes entreprises utilisent Orion à un titre ou à un autre, les répercussions de l’attaque se font encore sentir aujourd’hui.
La fréquence des attaques contre la chaîne d’approvisionnement logicielle augmente
Le nombre de packages logiciels touchés par des attaques contre la chaîne d’approvisionnement est passé d’environ 700 en 2019 à plus de 185 000 en 2022.
Aujourd’hui, les organisations de toutes tailles — des petites entreprises aux sociétés du Fortune 500 — dépendent d’un écosystème varié de systèmes et de logiciels, notamment de composants open source, de logiciels commerciaux, d’applications propriétaires, de réseaux virtuels et de technologies cloud.
Face à la dépendance croissante à ces écosystèmes variés, Gartner prévoit que d’ici 2025, 45 % des organisations dans le monde auront subi des attaques contre leur chaîne d’approvisionnement logicielle, soit trois fois plus qu’en 2021.
Gartner prévoit également que d’ici 2025, 60 % des organisations de la chaîne d’approvisionnement et de leurs directeurs de la chaîne d’approvisionnement (CSCO) considéreront le risque de cybersécurité comme un « facteur déterminant » dans les chaînes d’approvisionnement numériques, les transactions avec des tiers et les relations commerciales.
La fréquence des attaques contre la chaîne d’approvisionnement logicielle augmente rapidement : c’est une réalité alarmante. Il est plus important que jamais pour les organisations de donner la priorité à la sécurité de leur chaîne d’approvisionnement logicielle, avant qu’un maillon de celle-ci ne soit compromis.
Des conséquences coûteuses
Les chaînes d’approvisionnement logicielles d’aujourd’hui ressemblent à des réseaux complexes, dont chaque élément peut servir de point d’entrée dans votre organisation.
On peut comparer les logiciels à une préparation pour brownies. Chaque ingrédient, comme le sucre, le cacao en poudre ou la farine, provient de sa propre chaîne d’approvisionnement. De même, la chaîne d’approvisionnement logicielle comprend plusieurs couches de code, d’outils de développement et de processus — chacun étant produit par sa propre chaîne d’approvisionnement logicielle et s’appuyant sur des dépendances pour fonctionner. Chacune de ces couches peut compromettre la sécurité du produit numérique final.
La complexité de la chaîne d’approvisionnement logicielle souligne la nécessité de mettre en œuvre des mesures de sécurité robustes. Le rapport de Cybersecurity Ventures prévoit que le coût mondial des attaques contre la chaîne d’approvisionnement logicielle des entreprises augmentera de façon exponentielle entre 2024 et 2031. Voici les coûts prévus pour les années à venir :
2024 : 51 750 000 000 $
2025 : 59 512 500 000 $
2026 : 68 439 375 000 $
2027 : 78 705 281 250 $
2028 : 90 511 073 437 $
2029 : 104 087 734 453 $
2030 : 119 700 894 621 $
2031 : 137 656 028 814 $
Ces chiffres soulignent l’urgence de sécuriser de manière proactive la chaîne d’approvisionnement logicielle. Il faut agir dès aujourd’hui pour protéger les actifs numériques de votre organisation contre les risques liés à cette chaîne auxquels elle sera exposée demain.
Il est temps d’agir
Vous souhaitez mieux protéger vos applications contre la prochaine attaque visant la sécurité de la chaîne d’approvisionnement logicielle ? Il est temps de faire évoluer vos programmes AppSec !
Les développeurs jouent un rôle essentiel dans la sécurisation de la chaîne d’approvisionnement logicielle. Ils doivent donner la priorité à la sécurité dans leurs pratiques de codage et leurs processus de développement produit afin de réduire le risque d’attaque. Pour impliquer vos équipes de développement, commencez par adopter des pratiques de sécurité adaptées et collaborer avec des experts en sécurité, puis intégrez la sécurité dès les premières étapes du développement produit.
Snyk privilégie une sécurité pensée pour les développeurs, ainsi que la visibilité et la correction des vulnérabilités dans chaque composant critique des applications modernes, notamment :
Réservez une démo en direct pour découvrir les solutions Snyk pensées pour les développeurs, qui continuent de redéfinir l’AppSec. Pour en savoir plus sur les chiffres clés de la sécurité de la chaîne d’approvisionnement logicielle, téléchargez le rapport complet.


