L’approche de Snyk en matière de recherche sur la sécurité des conteneurs et l’importance relative


14 décembre 2020
0 minutes de lectureLes vulnérabilités des conteneurs sont complexes à gérer : elles nécessitent de comprendre à la fois la sécurité Linux et l’architecture des images de conteneurs. Si l’on met de côté les vulnérabilités susceptibles de se trouver dans votre code, la plupart de celles que vous rencontrez dans les conteneurs concernent les paquets du système d’exploitation Linux et leurs dépendances. Pourtant, les conteneurs sont généralement gérés par des développeurs, qui ne sont généralement pas experts en maintenance des systèmes d’exploitation. De plus, ces paquets ne sont pas corrigés comme vous pourriez le faire pour un système d’exploitation complet exécuté sur des serveurs. Nous sommes ravis d’annoncer une nouvelle fonctionnalité qui facilite la hiérarchisation et la correction des vulnérabilités des conteneurs : l’importance relative.
Importance relative et exhaustivité des données en matière de sécurité des conteneurs
L’importance relative est une méthode utilisée par notre équipe de sécurité pour évaluer la gravité des vulnérabilités dans les paquets de conteneurs. Si vous avez analysé des images de conteneurs basées sur Debian ou Ubuntu avec Snyk Container, vous pouvez déjà consulter ces informations ; nous les ajouterons bientôt pour d’autres distributions. En bref, l’importance relative reprend les recommandations des responsables de chaque distribution et des chercheurs en sécurité, et les intègre à l’évaluation des vulnérabilités de Snyk Container. C’est important, car les paquets Linux reçoivent généralement une note de vulnérabilité de la NVD, mais chaque distribution construisant et maintenant ses versions de manière légèrement différente, ses responsables peuvent évaluer différemment le risque d’un paquet vulnérable. C’est ce que nous appelons l’importance relative.
Dans l’exemple ci-dessous, vous pouvez voir une vulnérabilité de conteneur dont la note initiale de la NVD indique une gravité ÉLEVÉE. Toutefois, le conteneur concerné utilise des paquets Debian et, en raison de la façon dont Debian gère le paquet _bash_shell dans sa distribution, les responsables Debian classent la vulnérabilité comme NON IMPORTANTE, soit de faible gravité selon la notation de Snyk. Cela se reflète dans notre note de gravité (en haut à gauche) et sert également au calcul du score de priorité (321), affiché à droite.
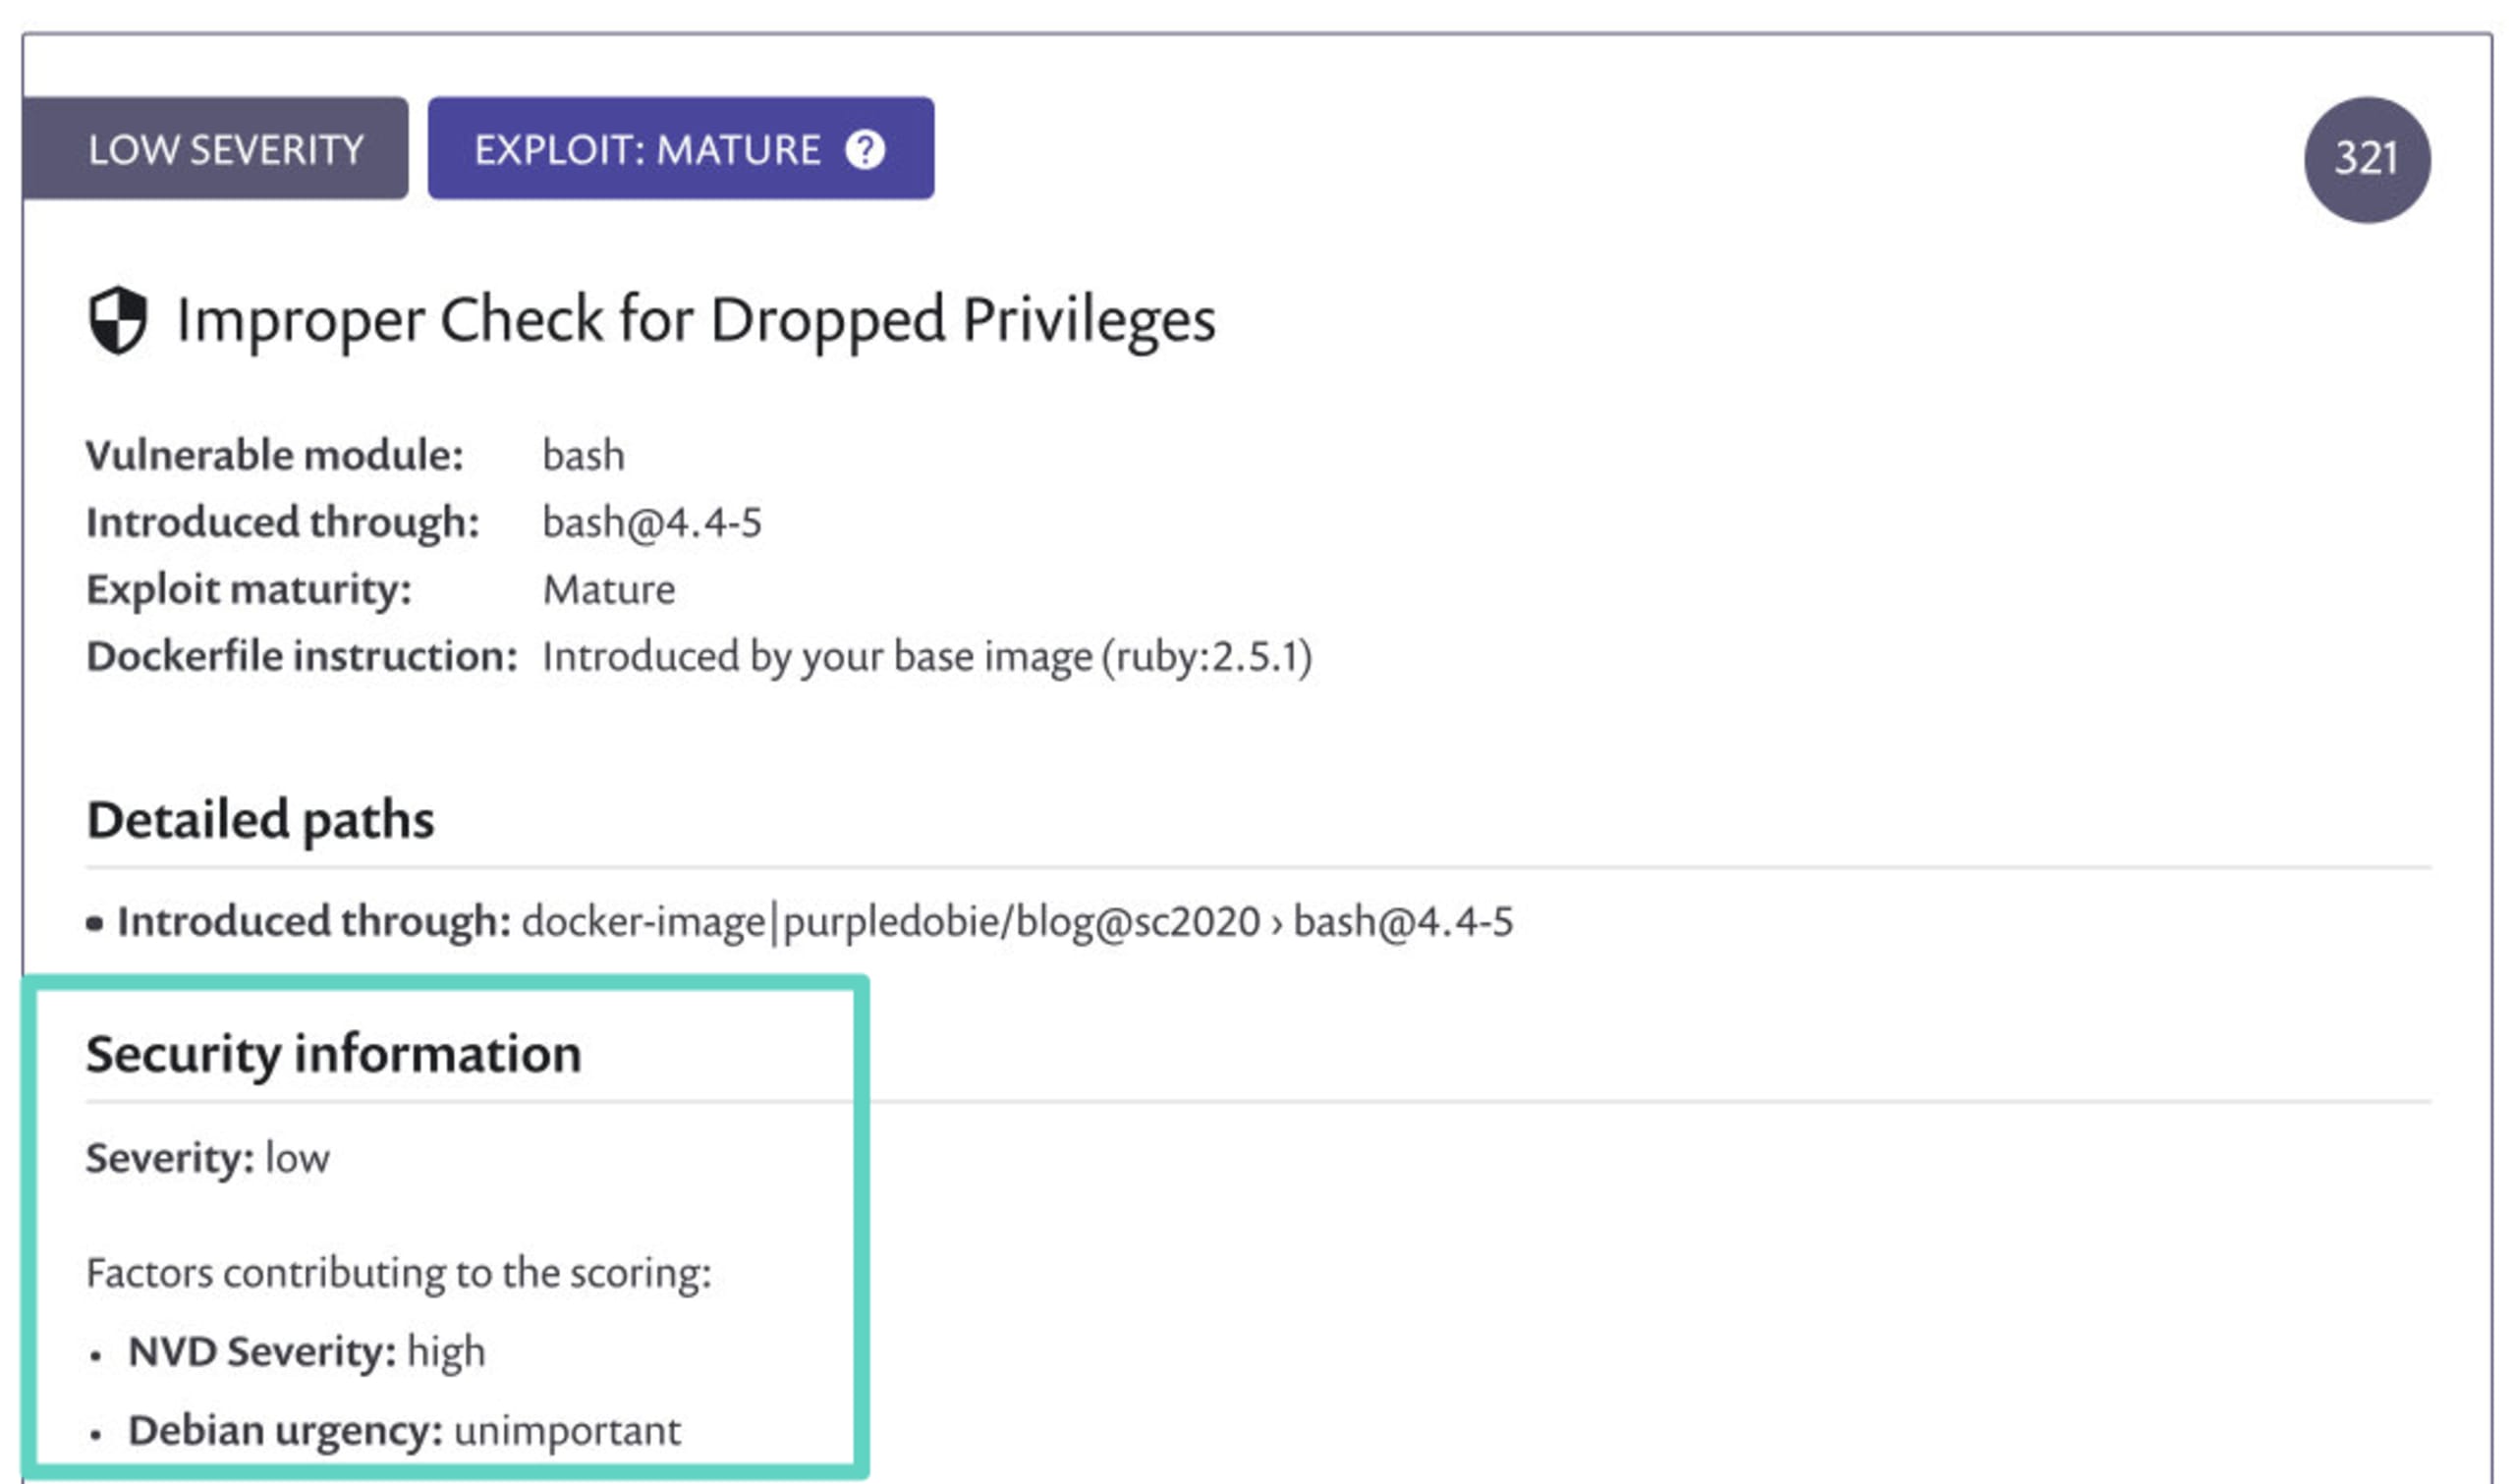
Aucune action n’est nécessaire pour activer cette nouvelle fonctionnalité : elle est disponible dès maintenant dans l’interface utilisateur et la CLI de Snyk, et Snyk Container utilise automatiquement la note la plus appropriée pour la vulnérabilité. Vous trouverez ci-dessous une version abrégée de la sortie JSON de la CLI, qui affiche severity, nvdSeverity et relativeImportance.
Pour en savoir plus sur le fonctionnement de ces champs :
relativeImportance- Il s’agit de la note de gravité attribuée par les responsables de la distribution, à condition qu’ils aient évalué la vulnérabilité et lui aient attribué une note. Snyk considère les notes des distributions comme les plus exactes ; c’est donc celle-ci que vous verrez lorsqu’elle sera disponible. Toutefois, les distributions n’évaluent pas le même nombre ni les mêmes types de vulnérabilités. Si ces données ne sont pas disponibles, nous utilisons nvdSeverity.nvdSeverity- Il s’agit de la note de gravité initiale attribuée à la vulnérabilité par la NVD. C’est le champ le moins exact lorsqu’une distribution a évalué la vulnérabilité. Il est généralement utile uniquement aux organisations dont les SLA très stricts reposent spécifiquement sur les données de la NVD, ou qui doivent faire correspondre le score CVSS et la gravité. Nous affichons ces données dans le rapport sur la vulnérabilité pour vous donner le contexte de la note de gravité affichée. En l’absence de note propre à la distribution, c’est cette note que vous verrez.severity- Il s’agit de la gravité effectivement affichée par Snyk. Si la distribution a évalué la vulnérabilité et qu’une note relativeImportance est disponible, nous vous l’indiquons et severity correspond à relativeImportance. Si la distribution n’a pas évalué la vulnérabilité, Snyk utilise nvdSeverity afin que vous ne passiez pas à côté de problèmes de gravité élevée ou critique simplement parce que la distribution n’a pas publié ses propres données.
En règle générale, nous vous recommandons de conserver le champ severity par défaut si vous utilisez nos API ou la sortie JSON : nous faisons le nécessaire pour fournir la note de gravité la plus exacte pour votre image de conteneur. Les champs supplémentaires vous donnent plus de contexte pour comprendre les différences entre une note de gravité et un score donné. Cela dit, nous avons rencontré des clients qui avaient d’autres besoins et utilisaient ces champs différemment.
Coup de projecteur sur le processus de recherche de Snyk sur les vulnérabilités des conteneurs
Ces nouvelles données relativeImportance illustrent le travail approfondi de l’équipe de recherche en sécurité de Snyk, pour que vous n’ayez pas à le faire. Pour étudier les vulnérabilités et fournir à nos clients des informations de sécurité utiles, nous évaluons notre travail selon quatre critères :
Exhaustivité : aller au-delà d’une seule source de données sur les vulnérabilités, en compilant des données issues de plusieurs sources et en les complétant par nos propres recherches primaires
Réactivité : rassembler rapidement toutes les données pertinentes et les mettre à la disposition des utilisateurs finaux
Exactitude : limiter les faux positifs et les faux négatifs est essentiel pour éviter les pertes de temps et ne pas passer à côté de facteurs de risque importants
Exploitabilité : Snyk est une solution utilisée par les équipes de sécurité et les développeurs, mais ce sont généralement les développeurs qui sont chargés de corriger les problèmes que nous détectons. Nous en tenons toujours compte lorsque nous choisissons la façon de présenter nos résultats.
Pour traiter les vulnérabilités des conteneurs, il faut comprendre les subtilités de Linux et des conteneurs, faire ressortir les informations pertinentes pour les utilisateurs finaux (généralement des développeurs) et les rendre exploitables dans le processus de création et de maintenance des conteneurs. Chez Snyk, notre équipe de recherche en sécurité se charge de ce travail pour vous. Inscrivez-vous gratuitement à Snyk et commencez à sécuriser vos conteneurs !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.


