Snyk Open Source ajoute l’analyse de sécurité C/C++ pour les dépendances non gérées

Michal Brutvan
5 avril 2022
0 minutes de lectureNous sommes heureux d’annoncer la disponibilité générale de l’analyse de sécurité C/C++ dans Snyk Open Source. Les équipes de développement et de sécurité peuvent ainsi détecter et corriger les vulnérabilités connues dans les dépendances de bibliothèques open source C/C++.
Sans fichier manifeste
L’écosystème C et C++ est complexe et difficile à appréhender, avec ses nombreux projets open source, dépôts et gestionnaires de paquets à superviser. Cette version marque une première étape vers la prise en charge de l’analyse du code non géré.
Contrairement aux autres solutions, la CLI Snyk n’a pas besoin de fichier manifeste pour résoudre les dépendances. Elle convertit les fichiers en signatures numériques, ou hachages, puis les compare aux bases de données de Snyk pour établir une liste des composants open source correspondants. Cette liste permet ensuite de rechercher les vulnérabilités dans la Snyk Vulnerability Database.
Pensé d’abord pour les développeurs
La plateforme de sécurité pour développeurs de Snyk se distingue dans le secteur : c’est la seule solution conçue d’abord pour les développeurs qui permet de créer rapidement et en toute sécurité des applications modernes complètes dans un environnement DevOps. Snyk Open Source se démarque des outils similaires par sa compréhension du contexte et de la structure des projets C et C++. Résultat : moins de faux positifs et moins de temps consacré à corriger manuellement les détections.
Une base de données enrichie par des experts
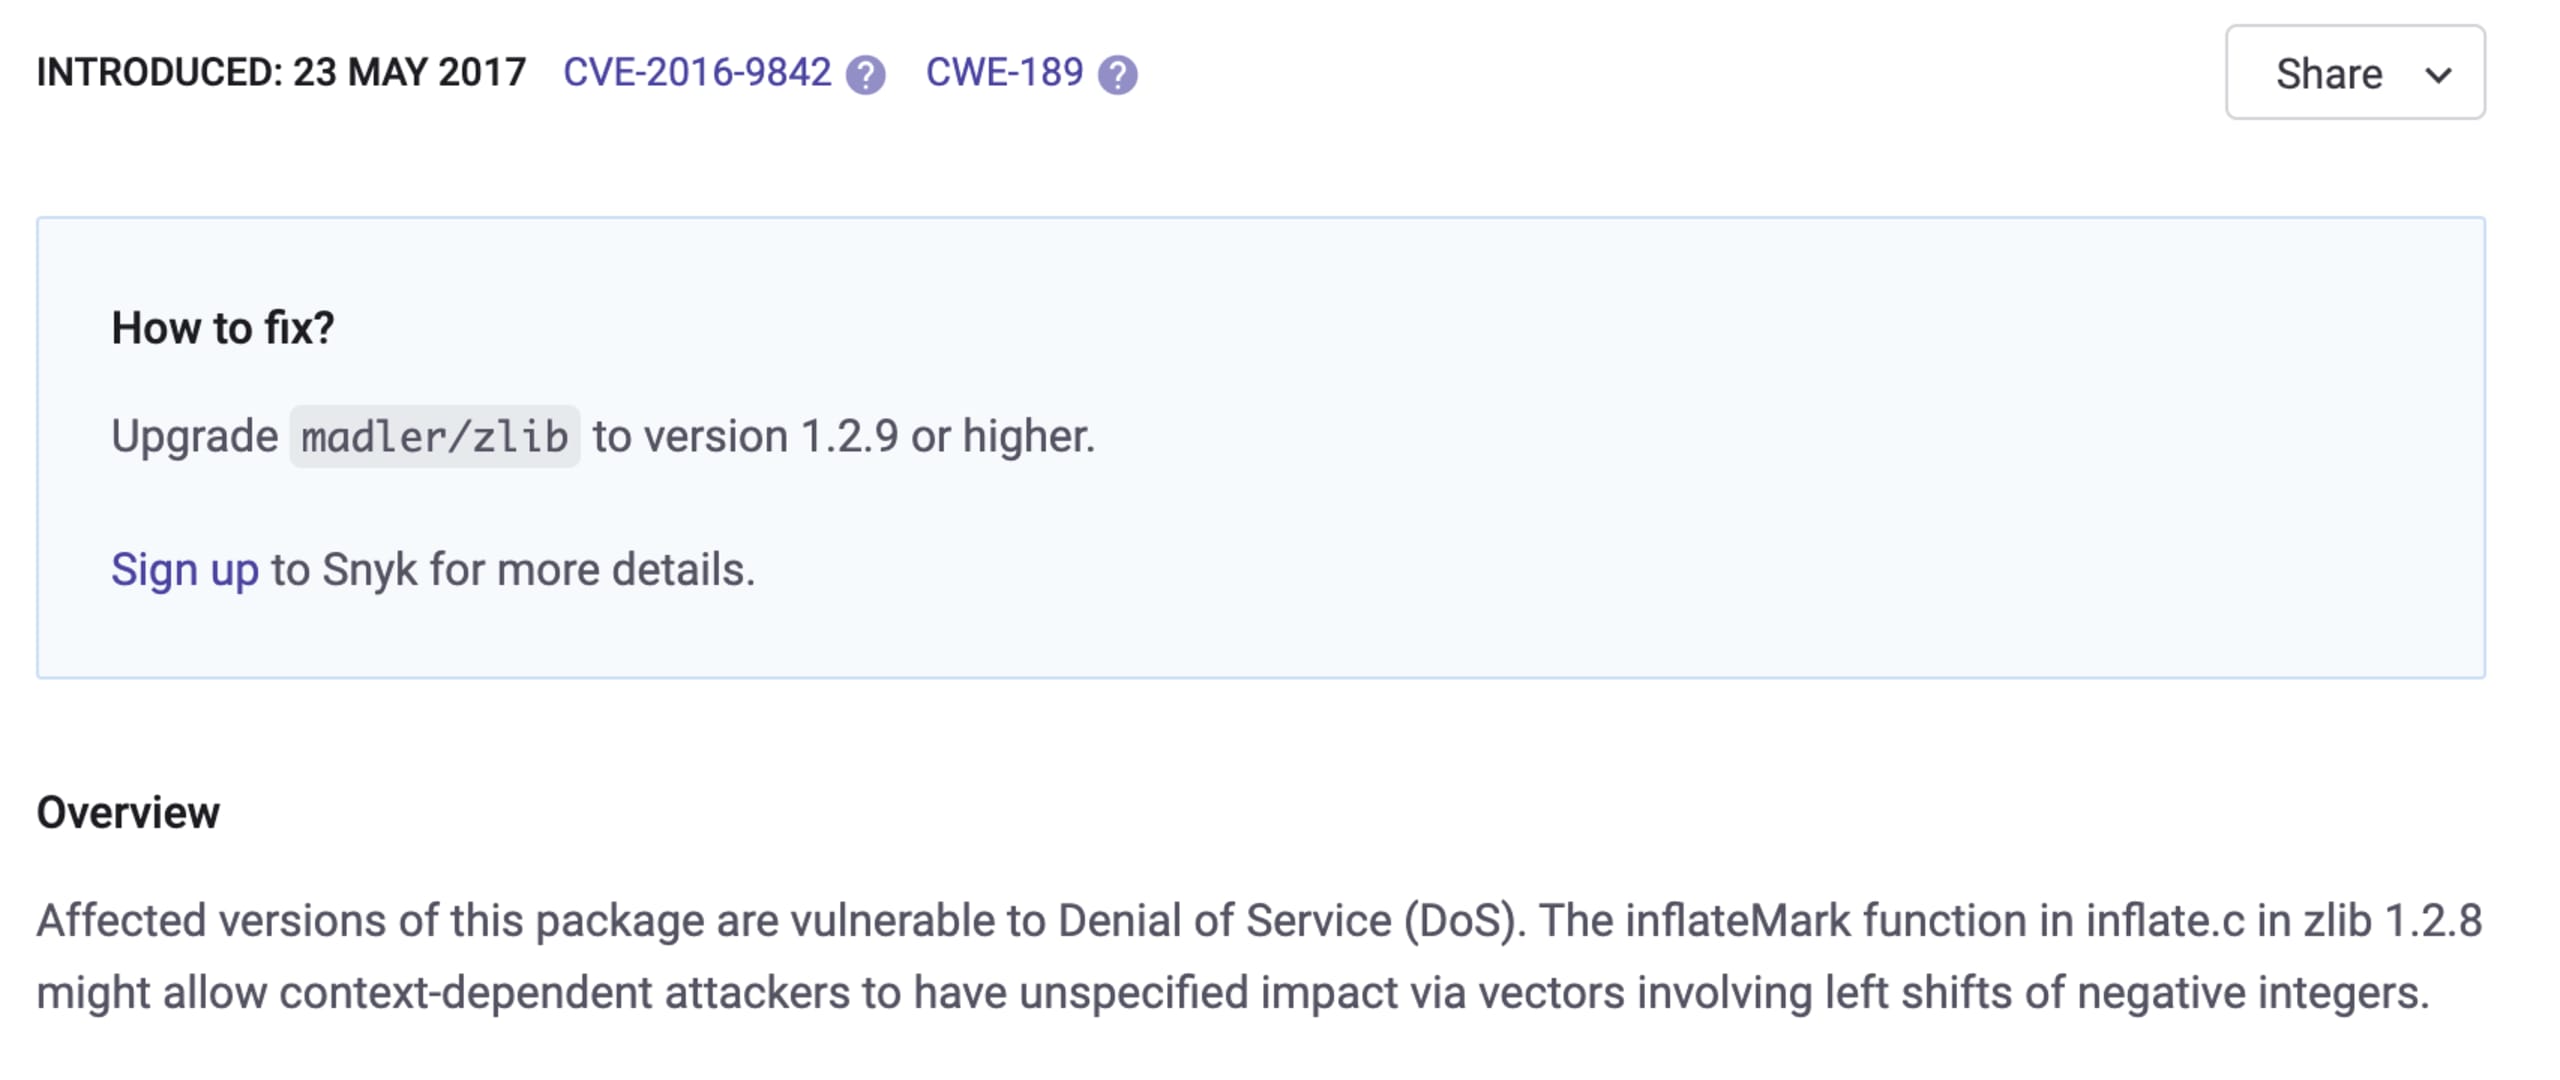
Notre équipe d’experts en sécurité et en open source améliore en continu notre base de données des vulnérabilités des projets open source C et C++. Elle associe également les forks et les miroirs des projets pour fournir davantage de contexte à la CLI Snyk. Lorsqu’une vulnérabilité est détectée, Snyk recommande des correctifs, par exemple la version du paquet vers laquelle effectuer la mise à jour pour la résoudre.
Fonctionnement
Cette version ajoute une nouvelle option de ligne de commande, --unmanaged, qui indique à la CLI d’analyser le code source à la recherche de dépendances, sans fichier manifeste.
Pour analyser le code à la recherche de dépendances open source C/C++, exécutez simplement snyk test --unmanaged. Pour importer l’instantané des dépendances et des problèmes dans le tableau de bord Snyk, exécutez snyk monitor --unmanaged.
Configurer la CLI Snyk
Commencez par installer la CLI Snyk et vérifiez que vous utilisez la version 1.885.0 ou une version ultérieure.
La configuration de la CLI Snyk est simple. Vous pouvez l’installer rapidement avec npm ou Homebrew. Il vous suffit ensuite de vous authentifier avec votre compte Snyk (si ce n’est pas déjà fait, inscrivez-vous gratuitement).
Une demande d’authentification de la CLI s’ouvrira dans votre navigateur. Il ne vous reste plus qu’à vous authentifier !
Vous pouvez maintenant utiliser la CLI Snyk pour analyser vos projets C/C++ à la recherche de vulnérabilités.
Rechercher les vulnérabilités de sécurité
Essayons la CLI Snyk en lançant un test.
Pour analyser un projet, les bibliothèques open source doivent se trouver dans le répertoire analysé. Dans ce répertoire, exécutez la commande CLI suivante :
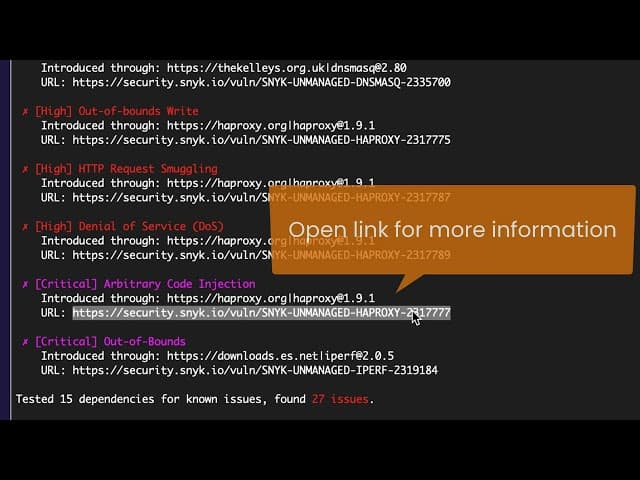
Selon le nombre de fichiers de votre projet, l’analyse peut prendre de quelques secondes à quelques minutes. Une fois l’analyse terminée, une liste des vulnérabilités détectées s’affiche :
Surveiller les nouvelles vulnérabilités
La commande snyk monitor --unmanaged crée un instantané des dépendances et des vulnérabilités, puis le charge dans l’application Snyk. Snyk surveille ensuite les dépendances et vous alerte lorsque de nouvelles vulnérabilités sont ajoutées à notre base de données.
À mesure que notre base de données de projets open source est mise à jour et enrichie, de nouvelles dépendances peuvent être détectées. Pensez à exécuter régulièrement la commande snyk monitor --unmanaged pour actualiser la liste des dépendances surveillées.
Prochainement
Vos commentaires sont toujours importants pour nous. Nous allons améliorer les fonctionnalités de la CLI afin de prendre en charge les plugins CI et les IDE Snyk. Nous mettons également à jour nos API pour rechercher directement les vulnérabilités dans les paquets C/C++ et intégrer les tests avec Conan et d’autres gestionnaires de paquets. Notre équipe Snyk Code prévoit également de prendre en charge les projets C et C++ à l’avenir. Pour nous faire part de vos idées et commentaires, écrivez-nous à ccpp@snyk.io.
Inscrivez-vous à Snyk et profitez-en gratuitement dès aujourd’hui !
Rejoignez-nous pour « Utiliser la CLI avec C/C++ »
Michal Brutvan (Senior Product Manager chez Snyk) et Jason Lane (Product Marketing Director chez Snyk) expliqueront ce que cette fonctionnalité signifie pour vous et répondront à vos commentaires et questions lors de cette session Office Hours de 30 minutes, le 21 avril.
Sécurisez vos dépendances open source
Les outils Snyk, conçus pour les développeurs, génèrent en un clic des pull requests correctives pour vos dépendances open source vulnérables et leurs dépendances transitives.


