Automatiser le reporting de sécurité des workloads Kubernetes

Rags Srinivas
2 mars 2020
0 minutes de lectureIntroduction
Chez Snyk, nous nous efforçons constamment d'améliorer nos solutions de sécurité pour les conteneurs et les environnements cloud-native. Dans cette optique, l'intégration Kubernetes de Snyk Container vous permet désormais d'importer des workloads Kubernetes et d'identifier les images de conteneurs vulnérables ainsi que les erreurs de configuration des workloads.
Automatisez la sécurité de vos workloads cloud pour intégrer facilement des contrôles de sécurité natifs à votre pipeline DevOps, sans intervention manuelle supplémentaire, et centraliser la supervision. Vous pouvez par exemple appliquer des politiques de site obligatoires en envoyant les détails des clusters vers une console centralisée : il vous suffit de configurer des annotations dans vos fichiers de configuration.
Dans cet article, nous allons utiliser notre nouvelle fonctionnalité produit pour permettre la création automatique de nouveaux projets dans Snyk.
Ajouter une annotation pour automatiser la sécurité des workloads
Les annotations Kubernetes permettent d'associer des métadonnées à des objets, telles que des numéros de version de build, des branches Git ou des pointeurs vers des informations de journalisation. Une fois installé, le contrôleur Kubernetes de Snyk recherche la clé d'annotation `orgs.k8s.snyk.io/v1`. Vous définirez la valeur de cette clé sur l'ID de votre organisation Snyk afin d'envoyer automatiquement des informations essentielles à Snyk. Vous trouverez l'ID de votre organisation dans Snyk comme suit :
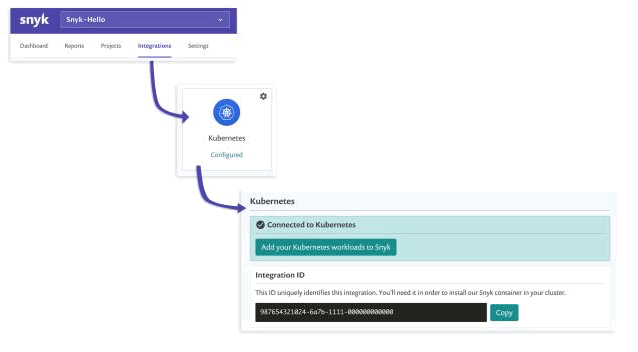
Par exemple, créez maintenant le fichier alpine.yaml et ajoutez une section annotations:. Ajoutez ensuite dans le fichier une annotation commençant par `orgs.k8s.snyk.io/v1`.
Veillez à remplacer la valeur de la clé `orgs.k8s.snyk.io/v1` par l'ID de votre organisation dans la section annotations. Consultez l'exemple ci-dessous.
Par exemple, le fichier manifeste suivant crée un workload auquel l'annotation est associée.
L'annotation ajoutée indique à l'intégration Kubernetes de Snyk d'importer automatiquement dans Snyk les informations sur les vulnérabilités du workload.
Pour créer le workload avec l'annotation définie, utilisez la commande suivante :
Superviser le workload depuis le tableau de bord
Actualisez le navigateur et voilà : les informations du workload devraient maintenant apparaître dans Snyk.
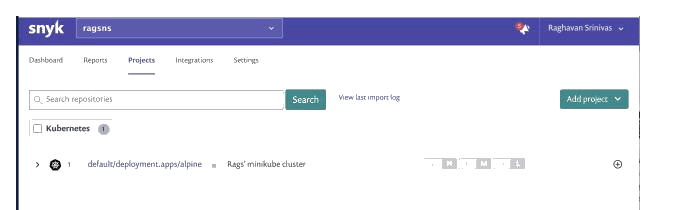
Accédez aux détails du projet : vous remarquerez que les paramètres de configuration incorrects s'affichent en haut, dans la zone des détails. Il vous suffit de modifier le fichier YAML pour corriger les problèmes de configuration.
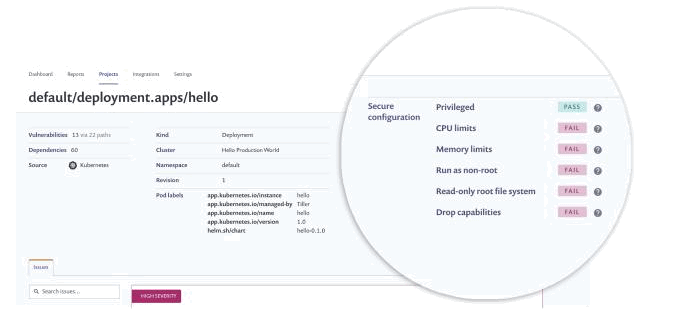
L'exécution d'un second workload avec l'annotation associée envoie également des informations sur ce workload à Snyk, comme illustré ci-dessous.
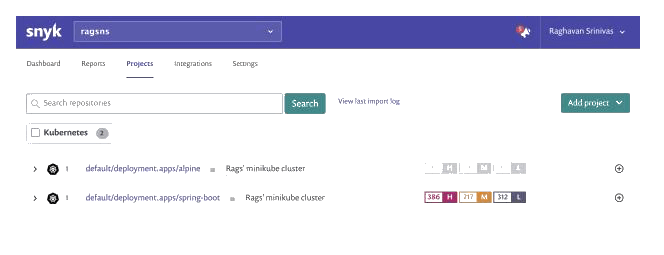
Grâce à cette nouvelle fonctionnalité, toutes les informations sur les workloads sont disponibles pour générer des rapports et corriger les problèmes. Au lieu d'ajouter les détails manuellement, il vous suffisait d'ajouter des annotations aux workloads. Vous réduisez ainsi la charge de travail et pouvez facilement superviser vos clusters dans le cadre de votre workflow habituel.
Résumé et prochaines étapes
Nous avons vu comment envoyer à Snyk des informations précises sur un workload Kubernetes à l'aide d'une annotation contenant l'ID de l'organisation Snyk.
Voilà tout ce qu'il faut faire pour transmettre ces informations afin de centraliser la supervision et de renforcer la sécurité de vos clusters.
Snyk sécurise le développement de vos applications tout au long du cycle de vie du développement logiciel, notamment grâce à des intégrations avec votre registre d'images, votre dépôt de Dockerfile et vos clusters Kubernetes. Commencez dès aujourd'hui à automatiser le reporting de vos workloads dans Snyk. Consultez notre documentation pour en savoir plus.
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.


