4 façons simples d’analyser votre code Java et Kotlin


13 août 2024
0 minutes de lectureAujourd’hui, la sécurité de vos applications est aussi importante que les fonctionnalités qu’elles offrent. L’analyse de votre code à la recherche de vulnérabilités est donc essentielle pour préserver l’intégrité de vos applications et protéger les données de vos utilisateurs. En tant que développeurs, nous sommes en première ligne dans ce combat. Il nous incombe de veiller à ce que le code que nous écrivons soit non seulement fonctionnel et performant, mais aussi sécurisé.
Le test statique de sécurité des applications (SAST) est une méthode qui permet de détecter les vulnérabilités de sécurité dans le code d’une application. Il consiste à analyser le code source ou le bytecode de l’application à la recherche de failles de sécurité et d’autres problèmes susceptibles d’entraîner des violations de sécurité. Snyk Code est un excellent outil pour ce type d’analyse : il permet aux développeurs de repérer rapidement et facilement les vulnérabilités potentielles et de les corriger avant qu’elles ne deviennent problématiques.
Négliger les outils SAST comme Snyk Code dans votre cycle de développement peut avoir de lourdes conséquences. Attendre les dernières étapes du cycle pour traiter les problèmes de sécurité peut s’avérer coûteux et chronophage. Plus important encore, des vulnérabilités risquent de passer inaperçues et de se retrouver dans le produit final. En adoptant une approche proactive de la sécurité et en intégrant le SAST à votre processus de développement habituel, vous pouvez gagner du temps et de l’argent, et potentiellement éviter une faille de sécurité aux conséquences graves.
Utiliser Snyk Code pour vos projets Java
Snyk propose une gamme d’outils de sécurité conçus pour les développeurs, qui vous aident à trouver et à corriger les vulnérabilités dans votre code source, vos packages open source, vos images de conteneurs et les erreurs de configuration de votre infrastructure cloud. Snyk Code, l’une des fonctionnalités les plus puissantes de Snyk, a été spécialement conçu pour analyser votre code à la recherche de vulnérabilités de sécurité. Snyk Code prend en charge plusieurs langages de programmation, dont Java et Kotlin, ce qui en fait un choix idéal pour les projets JVM.
Snyk Code est un outil SAST basé sur le machine learning qui détecte les vulnérabilités de sécurité potentielles dans votre code. Il repère divers problèmes, des failles d’injection à la désérialisation non sécurisée. Il affiche le cheminement du code vulnérable dans votre système pour vous aider à comprendre ce qui se passe. Il fournit également des conseils de correction détaillés pour vous aider à résoudre ces problèmes et à renforcer la sécurité de votre application.
Autre avantage : vous n’êtes pas contraint de travailler d’une seule façon. Snyk vous propose cette fonctionnalité sous différentes formes, afin que vous puissiez choisir celle qui correspond le mieux à votre manière de travailler.
Option 1 : analyser le code source avec la CLI Snyk
Dans cette section, nous verrons comment analyser votre code source Java à la recherche de vulnérabilités de sécurité avec l’interface de ligne de commande Snyk (CLI). La CLI Snyk vous permet d’intégrer facilement les puissantes fonctionnalités d’analyse de sécurité de Snyk à vos workflows de développement, afin de repérer et de traiter plus facilement les vulnérabilités dès les premières étapes du développement.
La CLI Snyk est une interface de ligne de commande pour la plateforme Snyk. Elle vous permet d’intégrer l’analyse de sécurité de Snyk directement à votre processus de développement local, à vos pipelines CI/CD et à d’autres workflows d’automatisation.
Pour effectuer des tests statiques de sécurité des applications (SAST) avec la CLI Snyk, vous devez installer la CLI et l’authentifier à l’aide de votre compte Snyk. Voici comment procéder :
Une fois l’installation et l’authentification terminées, vous pouvez utiliser la commande `snyk code test` pour analyser votre code source Java :
Cette commande analyse votre code source à la recherche de vulnérabilités et fournit un rapport détaillé sur les problèmes détectés.
La CLI Snyk est polyvalente et peut être utilisée de différentes façons, selon vos besoins. Par exemple, si vous souhaitez analyser votre code à chaque validation de modifications, vous pouvez intégrer les commandes de la CLI à vos hooks pre-commit. Vous pouvez aussi les inclure dans vos pipelines d’intégration continue et de déploiement continu (CI/CD), afin de vous assurer que votre code est analysé à la recherche de vulnérabilités avant son déploiement.
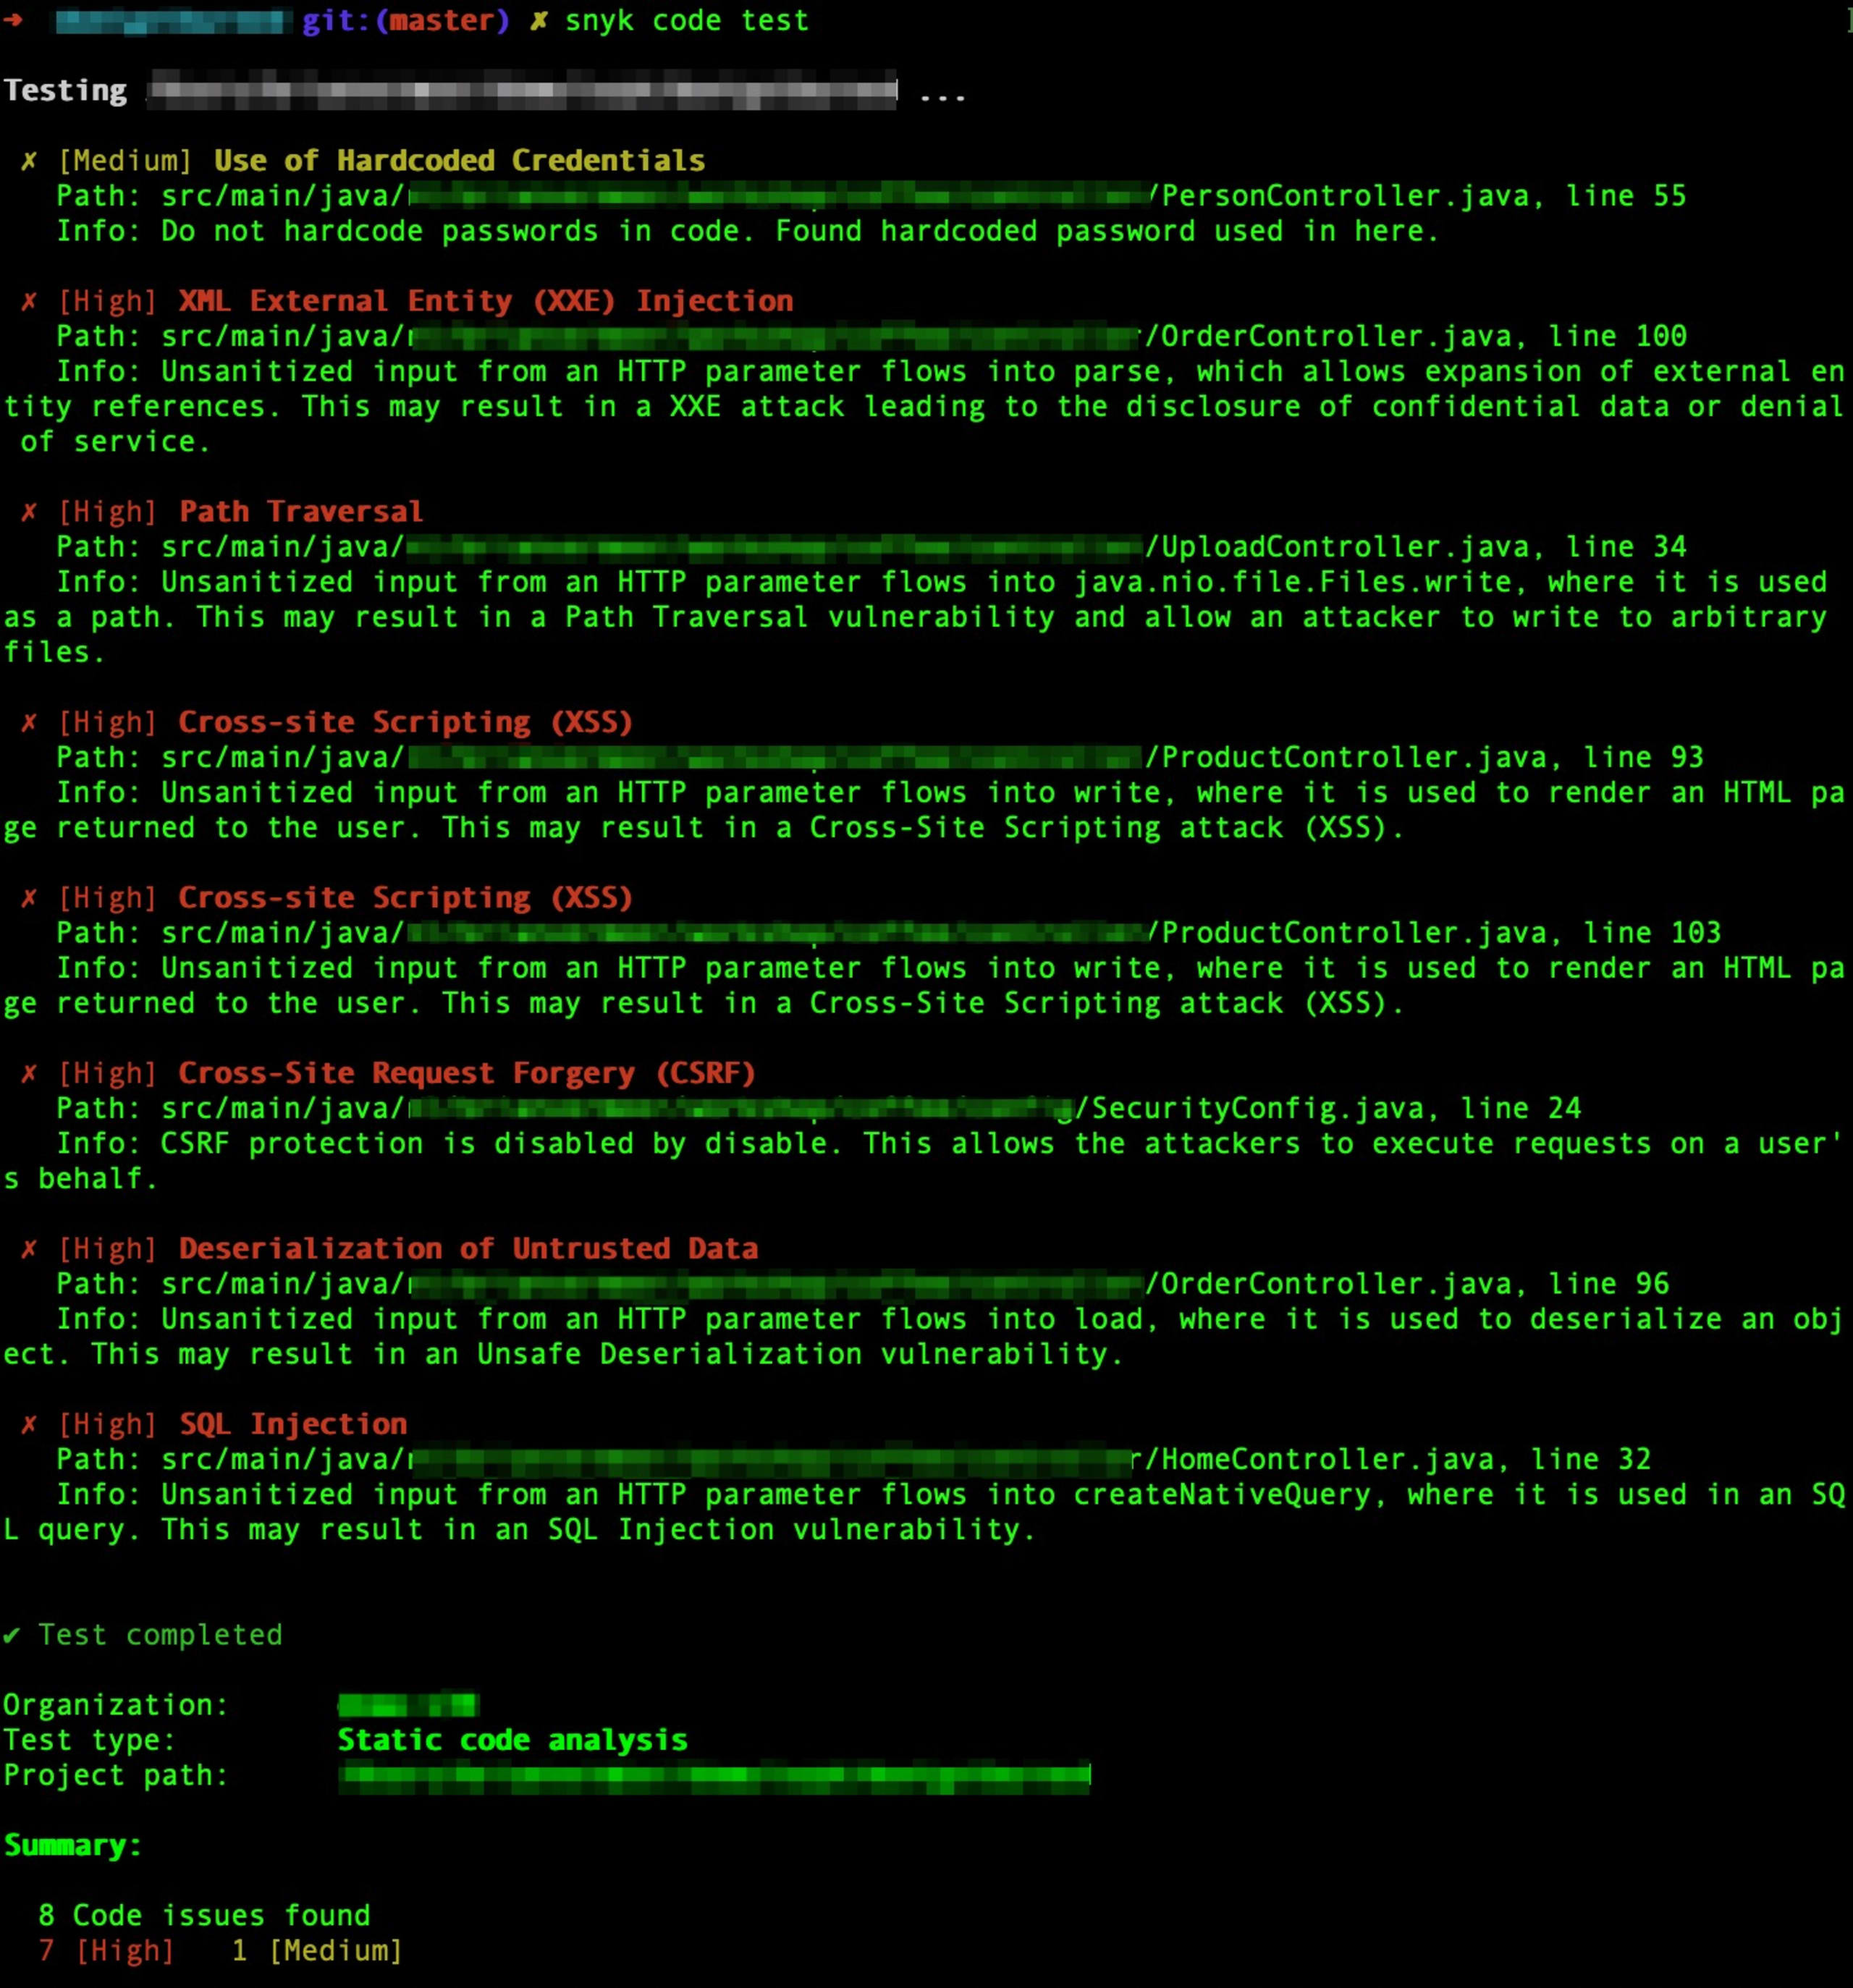
N’oubliez pas : plus tôt vous détectez et corrigez les vulnérabilités de sécurité, plus votre application est sûre. Alors, pourquoi ne pas commencer sur votre machine locale, avant même de valider le code ? Il vous suffit de créer un compte Snyk (gratuit) et d’installer la CLI Snyk.
Vous n’avez pas encore de compte Snyk ? Inscrivez-vous à Snyk dès aujourd’hui et commencez à sécuriser votre code.
Option 2 : utiliser Snyk Code grâce aux intégrations IDE
En tant que développeur, votre environnement de développement intégré (IDE) est votre principal espace de travail. Intégrer la sécurité directement à votre IDE peut vous faire gagner du temps et protéger votre code contre les vulnérabilités. Snyk propose des intégrations IDE pour IntelliJ et Visual Studio Code, qui vous permettent d’analyser la sécurité de votre code Java directement depuis votre IDE.
Plugin Snyk pour IntelliJ
Le plugin Snyk pour IntelliJ est un outil puissant qui fournit un retour en temps réel sur la sécurité de votre code Java. Après avoir installé le plugin, vous pouvez analyser votre projet en faisant un clic droit dessus et en sélectionnant Snyk, puis Scan Project. Le plugin analyse alors votre code et répertorie les vulnérabilités potentielles, leur niveau de gravité et des suggestions pour les corriger.
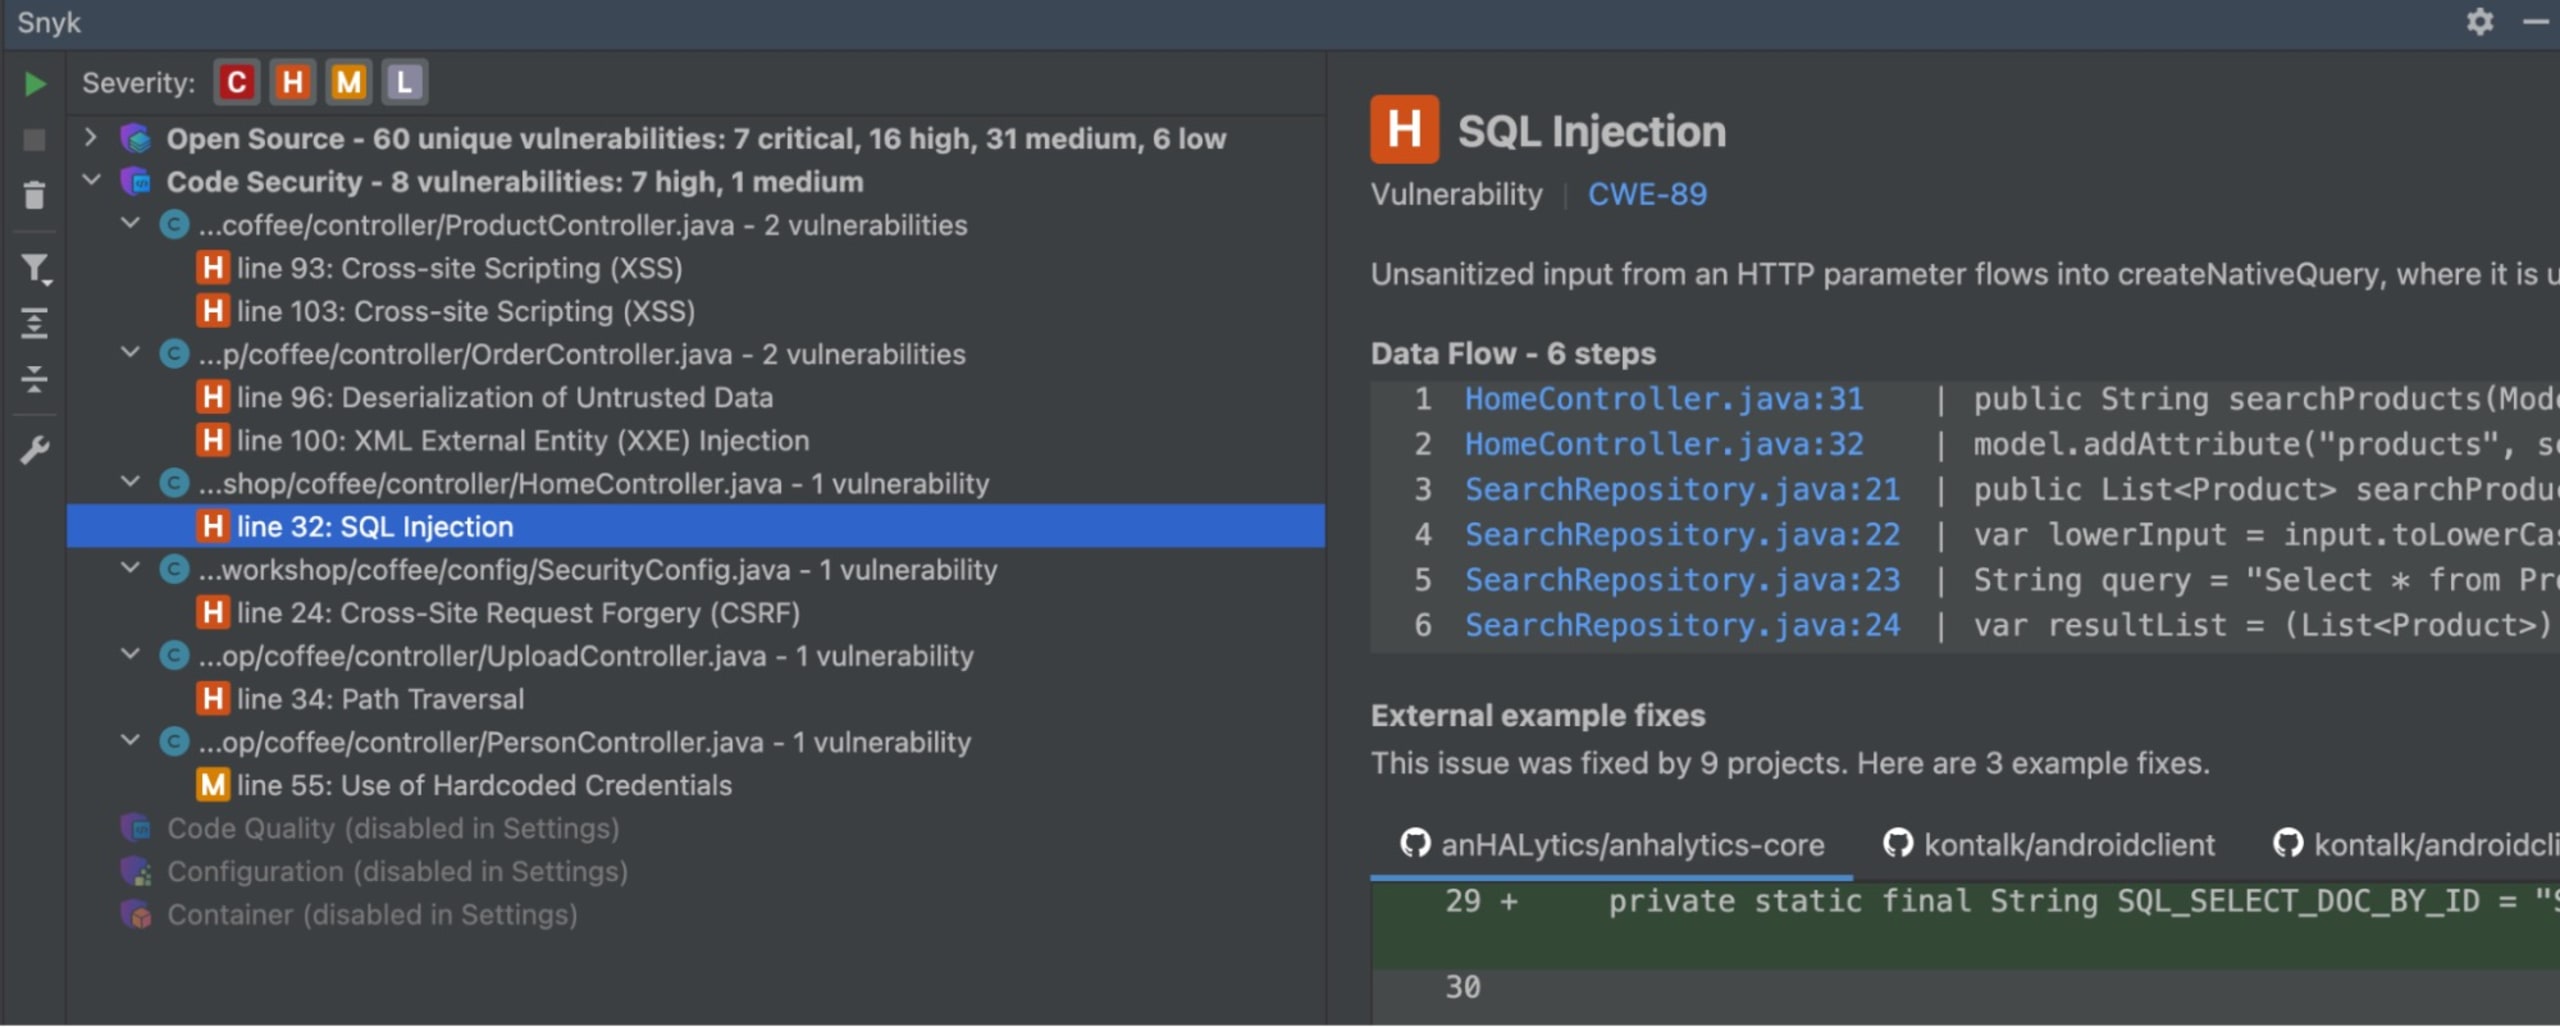
Dans l’exemple ci-dessus, le plugin Snyk pour IntelliJ détecterait que la requête SQL est vulnérable aux attaques par injection SQL.
Plugin Snyk pour VS Code
Le plugin Snyk pour VS Code est un autre excellent outil pour analyser le code Java à la recherche de vulnérabilités de sécurité. Pour l’utiliser, installez l’extension Snyk depuis la marketplace de VS Code. Une fois l’installation terminée, faites un clic droit sur votre projet dans la vue Explorer, puis sélectionnez Scan with Snyk. Le plugin analyse en détail votre code Java et Kotlin pour détecter les vulnérabilités de sécurité connues, puis vous fournit la liste des problèmes et des mesures correctives suggérées.
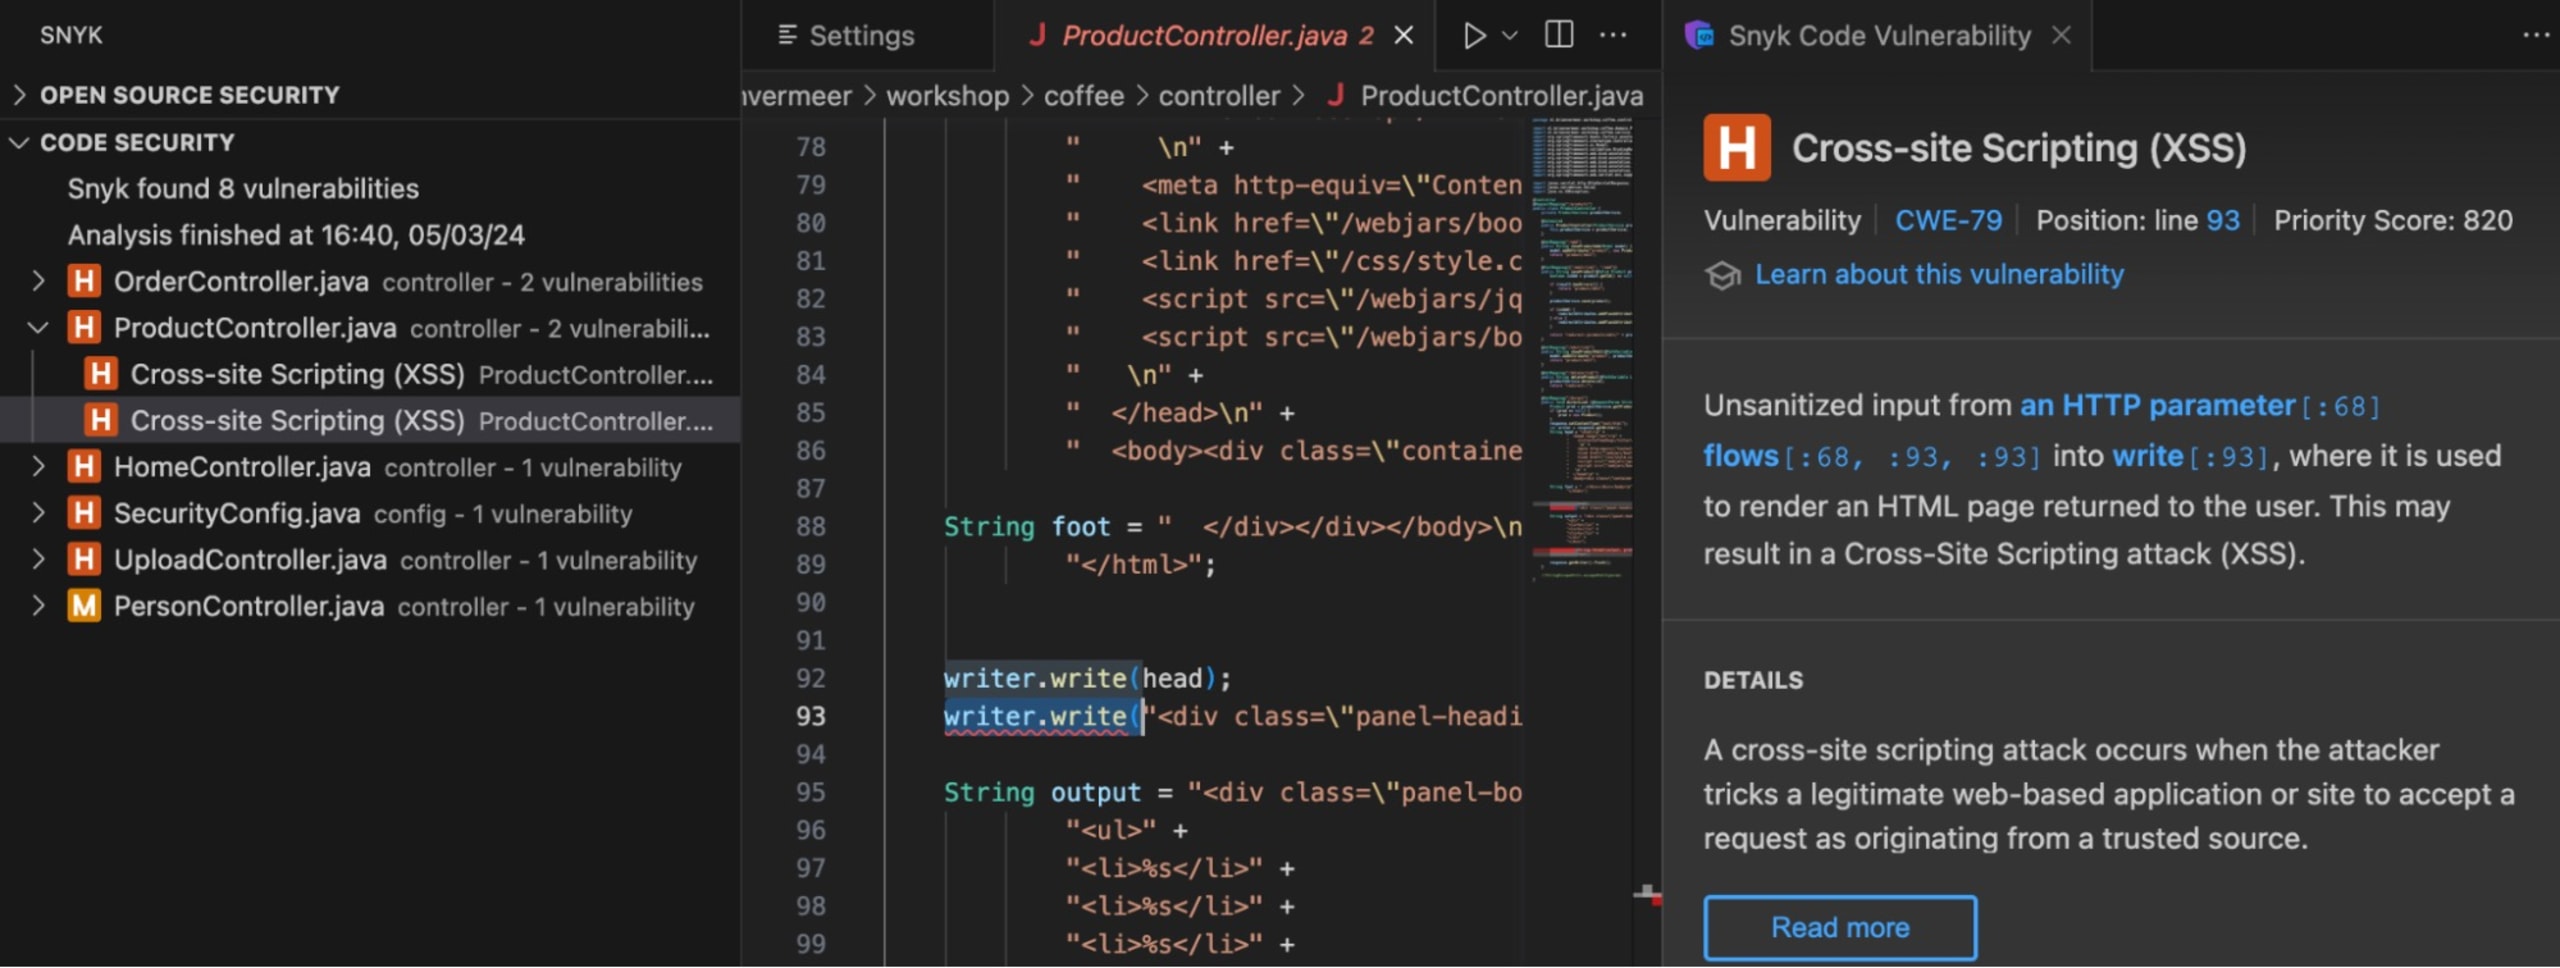
Dans l’exemple ci-dessus, le plugin Snyk pour VS Code détecterait que le code HTML généré est vulnérable aux attaques de type cross-site scripting (XSS).
En intégrant Snyk à votre IDE, vous pouvez sécuriser votre code Java dès le départ. N’attendez pas le déploiement pour penser à la sécurité.
Option 3 : connecter votre dépôt Git à Snyk et activer l’analyse du code
Connecter votre dépôt Git à Snyk est une étape essentielle pour renforcer la sécurité de votre code Java et de vos applications. Heureusement, Snyk s’intègre facilement aux principaux dépôts de code source, notamment GitHub, GitLab, Azure Repo et BitBucket. Cette intégration permet d’analyser en continu votre code Java à la recherche de vulnérabilités et de renforcer ainsi la sécurité de vos applications.
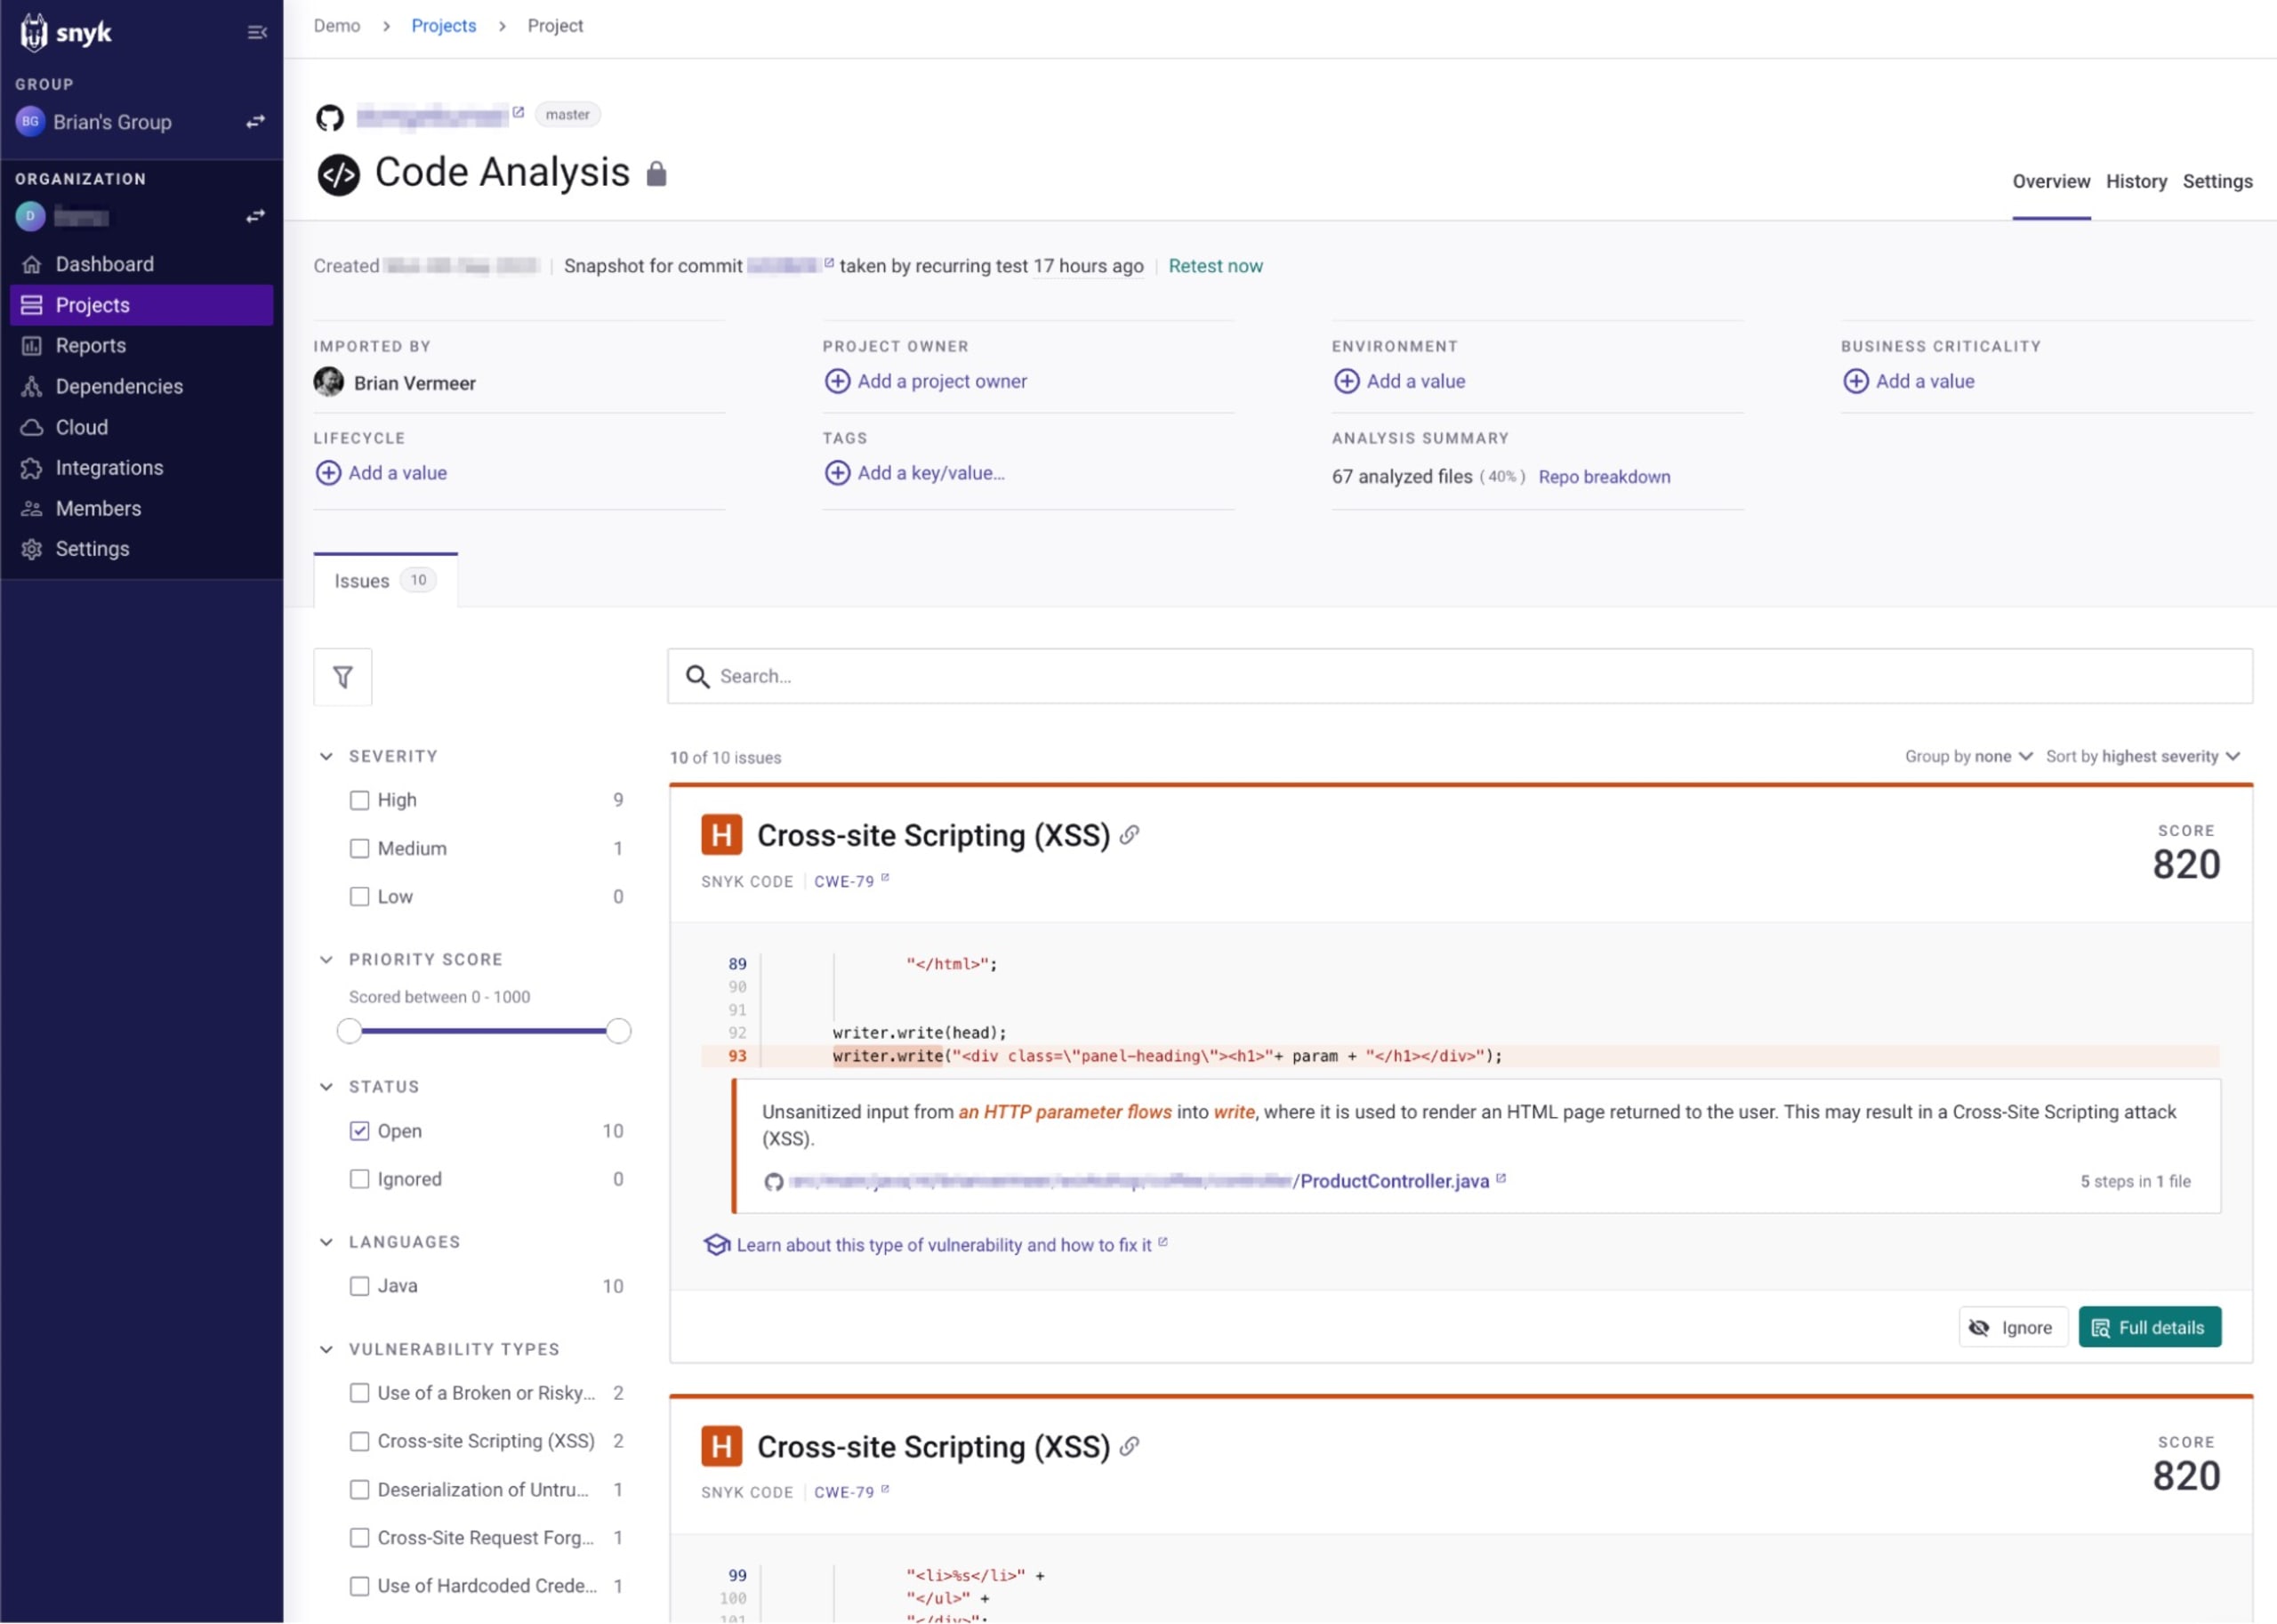
À partir de l’extrait de code Java ci-dessus, une fois votre dépôt Git relié à Snyk, Snyk Code analysera automatiquement le code à l’aide de tests statiques de sécurité des applications (SAST). Cette analyse détecte notamment les vulnérabilités telles que les injections SQL, le cross-site scripting (XSS) et la désérialisation non sécurisée, puis les affiche dans l’interface utilisateur (UI) de Snyk.
L’un des principaux atouts de Snyk est qu’il ne se contente pas de détecter les vulnérabilités : il fournit aussi des conseils pour les corriger. Dans l’interface de Snyk, vous pouvez consulter les détails des vulnérabilités détectées, comprendre leurs conséquences potentielles et obtenir des recommandations pour les corriger. Cette fonctionnalité distingue Snyk des autres outils de sécurité et en fait une ressource précieuse pour les développeurs qui souhaitent renforcer la sécurité de leurs applications.
Vérifier les demandes de fusion pour repérer le code vulnérable
Snyk peut également vérifier les demandes de fusion afin de repérer les modifications susceptibles d’introduire des vulnérabilités. Vous pouvez ainsi détecter les problèmes de sécurité potentiels avant qu’ils ne soient intégrés à la base de code principale. Cette approche préventive est essentielle pour préserver l’intégrité et la sécurité de votre application Java.
Option 4 : intégrer Snyk Code à votre pipeline CI
Intégrer Snyk Code à votre pipeline CI/CD est un excellent moyen d’automatiser l’analyse de la sécurité du code et de vous assurer que votre code Java est exempt de vulnérabilités. Grâce aux fonctionnalités de Snyk Code, vous pouvez détecter et corriger les problèmes de sécurité dans votre code avant qu’ils ne menacent la sécurité de votre application.
Dans cette section, nous verrons comment intégrer Snyk Code à votre pipeline à l’aide de plugins, utiliser les actions GitHub proposées par Snyk pour effectuer des analyses SAST et créer une intégration personnalisée de Snyk Code avec la CLI et une sortie au format JSON.
Snyk propose des plugins pour différents outils CI/CD, tels que Jenkins, CircleCI et Azure Pipelines. En intégrant Snyk Code à votre pipeline grâce à ces plugins, vous pouvez automatiser la détection et la correction des vulnérabilités de sécurité dans votre code Java.
Utiliser les actions GitHub proposées par Snyk pour effectuer des analyses SAST
Snyk propose également des actions GitHub pour l’analyse SAST. Elles vous permettent d’automatiser l’analyse de votre code Java à la recherche de vulnérabilités de sécurité dans vos dépôts GitHub.
Voici un exemple d’utilisation d’une action GitHub proposée par Snyk pour analyser votre code Java :
Dans cet exemple, l’action Snyk pour Java analyse le code chaque fois qu’une modification est envoyée ou qu’une demande de fusion est créée pour la branche master.
Créer une intégration personnalisée de Snyk Code avec la CLI et la sortie JSON
Vous pouvez également créer une intégration personnalisée de Snyk Code avec la CLI et la sortie JSON. Cette solution peut être utile si vous souhaitez personnaliser le processus d’analyse de votre code Java à la recherche de vulnérabilités de sécurité.
Voici un exemple de procédure :
Dans cet exemple, la CLI Snyk exécute la commande Snyk test et génère les résultats au format JSON. Ces données JSON peuvent ensuite servir à d’autres traitements ou analyses.
En intégrant Snyk Code à votre pipeline CI/CD, vous pouvez vous assurer que votre code Java est analysé en continu à la recherche de vulnérabilités de sécurité et renforcer ainsi la sécurité de votre application.
Analyser votre code à chaque étape du développement
En résumé, retenons un point essentiel pour les développeurs Java et Kotlin : il est indispensable d’analyser régulièrement le code de nos applications à chaque étape du développement. Détecter les problèmes tôt et souvent, ce n’est pas seulement corriger des bugs. C’est instaurer une culture de la qualité et de la sécurité dès le départ. Utiliser un outil SAST comme Snyk Code, ce n’est pas simplement ajouter un outil de plus à notre arsenal de développeurs. C’est adopter une habitude fondamentale dans notre façon de travailler, quelle que soit notre configuration. Lorsqu’il est intégré correctement à notre processus, il semble avoir toujours été là, nous aidant à repérer les problèmes sans nous ralentir.
En tant que développeurs, nous jonglons souvent avec de nombreuses tâches : écrire la logique métier, mais aussi veiller à la sécurité et aux performances de notre base de code. Intégrer un scanner SAST qui s’adapte à nos méthodes de travail — qu’il s’agisse de plugins IDE, de pipelines CI/CD ou d’intégrations Git directes — permet d’inclure les contrôles de sécurité et de qualité naturellement dans notre processus de développement, plutôt que d’en faire une tâche contraignante. Grâce à cette flexibilité, nous pouvons nous concentrer sur la création d’excellentes applications Java et Kotlin, en sachant que notre code est continuellement vérifié pour détecter les vulnérabilités et les mauvaises pratiques.
Adopter un outil comme Snyk Code à chaque étape du développement améliore la qualité et la sécurité de nos projets. En intégrant l’analyse à nos habitudes de développement, de façon simple et naturelle, nous pouvons repérer et traiter les problèmes bien avant qu’ils ne deviennent majeurs. Alors, faisons de l’analyse précoce et fréquente une priorité. Cette décision est bénéfique pour la qualité du code, la sécurité et la tranquillité d’esprit — des avantages que nous, développeurs, pouvons tous apprécier.
Sécurisez votre code pendant le développement
Snyk analyse votre code pour détecter les problèmes de qualité et de sécurité, et vous conseille sur leur correction directement dans votre IDE.

