Les 5 principes de l’expérience développeur de Snyk


26 mars 2026
0 minutes de lectureÀ l’ère du développement piloté par l’IA, la vitesse est devenue la norme. Mais tandis que les agents IA accélèrent le rythme du codage, ils amplifient aussi le risque de goulots d’étranglement liés à la sécurité. Chez Snyk, nous sommes convaincus qu’une expérience développeur (DX) exceptionnelle est le seul moyen de sécuriser ce nouveau territoire. La DX n’est pas une simple couche ajoutée au produit. C’est le socle qui permet aux développeurs de déployer l’innovation de l’IA en toute sécurité.
Nous concevons la DX comme un système de décisions dont les effets se cumulent au fil du temps. Chaque interaction, chaque paramètre par défaut et chaque information rencontrée par un développeur influent sur sa capacité à exploiter efficacement notre plateforme.
Les cinq principes issus de notre parcours d’évolution et d’amélioration de la plateforme Snyk constituent désormais le socle d’une DX de qualité. Ils guident en permanence les milliers de petites décisions que nous prenons sur l’ensemble du produit, et témoignent de notre engagement dans cette démarche continue.
1. Allez là où travaillent les développeurs, ne leur demandez pas de venir à vous
L’erreur la plus courante dans les outils de développement consiste à croire qu’un beau tableau de bord est la destination principale. L’expérience montre que les développeurs privilégient leurs workflows habituels, optimisés au fil des années : leur IDE, le terminal, leur processus Git et leurs demandes de fusion (PR). Changer de contexte et quitter ces workflows a un coût considérable.
Nous l’avons constaté directement chez Snyk. Nous avions créé dans la plateforme Snyk une interface détaillée présentant les résultats, avec des listes de vulnérabilités classées par priorité, des conseils de correction et des traces complètes des flux de données. Les développeurs ne la consultaient pas. Nous avons compris que même les données les plus utiles sont souvent ignorées si elles imposent de changer de contexte. En intégrant la sécurité à la conversation autour des PR, nous nous sommes adaptés au flux de travail naturel des développeurs.
Nous avons changé de modèle. Au lieu de demander aux développeurs de venir à Snyk, nous avons commencé à amener Snyk à eux. Les résultats de sécurité ont intégré la conversation autour des demandes de fusion, directement dans le SCM et dans le fil où se déroulait déjà la revue de code. Même information. Aucun changement de contexte, mais une adoption radicalement différente.
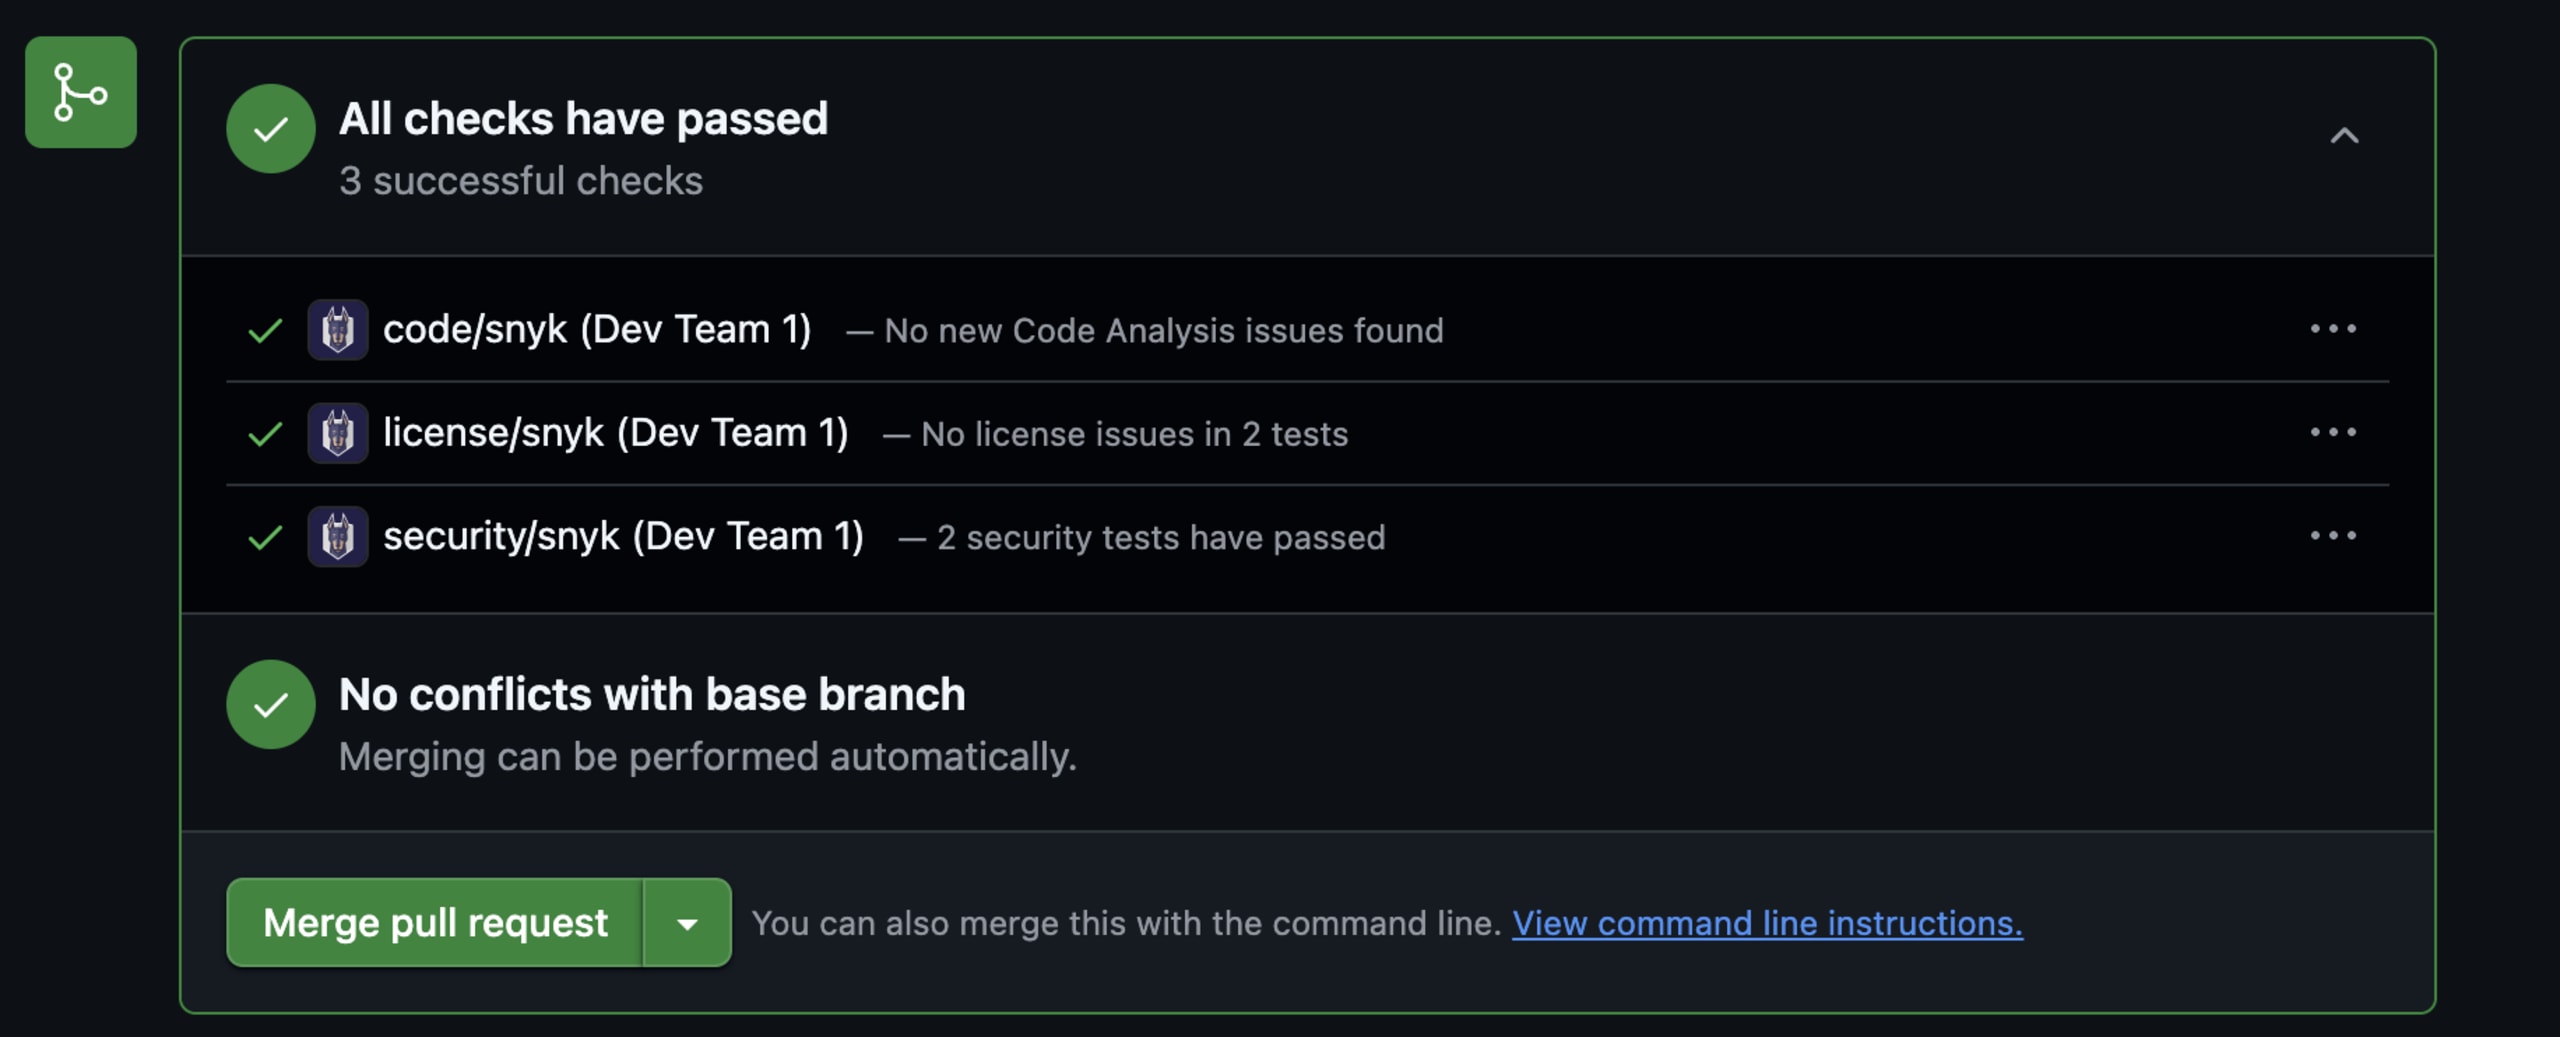
Ce principe va au-delà des PR. C’est pourquoi nous investissons autant dans les plugins IDE, les assistants de codage IA, les intégrations CLI et les contrôles CI/CD. Nous nous posons toujours la même question : où le développeur travaille-t-il déjà, et comment pouvons-nous nous intégrer à cet environnement ?
Une transition plus générale s’opère des IDE traditionnels vers les environnements de développement agentiques. À la vitesse imposée par les assistants de codage IA, le changement de contexte devient un goulot d’étranglement bien plus important, car l’augmentation de la productivité des agents amplifie le coût de toute interruption. À mesure que les plateformes agentiques s’intègrent au cœur des workflows de développement, Snyk est déjà présent dans ces environnements pour sécuriser le code généré par l’IA dès sa création.
2. Les développeurs ne sont pas des spécialistes de la sécurité : parlons leur langage
Lorsque nous avons conçu l’affichage des résultats de sécurité dans les PR, nous avons tenu compte du mode de pensée des développeurs. Les scores CVSS ou les classifications CWE avaient du sens pour les professionnels de la sécurité, mais pour les développeurs, c’était du jargon à traduire.
Nous affichons une description contextuelle en langage naturel, générée à partir de notre propre analyse des flux de données. Par exemple, pour une vulnérabilité d’injection SQL, au lieu de citer un avis générique, nous expliquerions que des données utilisateur non assainies provenant du corps de la requête HTTP sont directement insérées dans une chaîne de requête SQL, en précisant la source, la destination et le mécanisme dans le code du développeur.
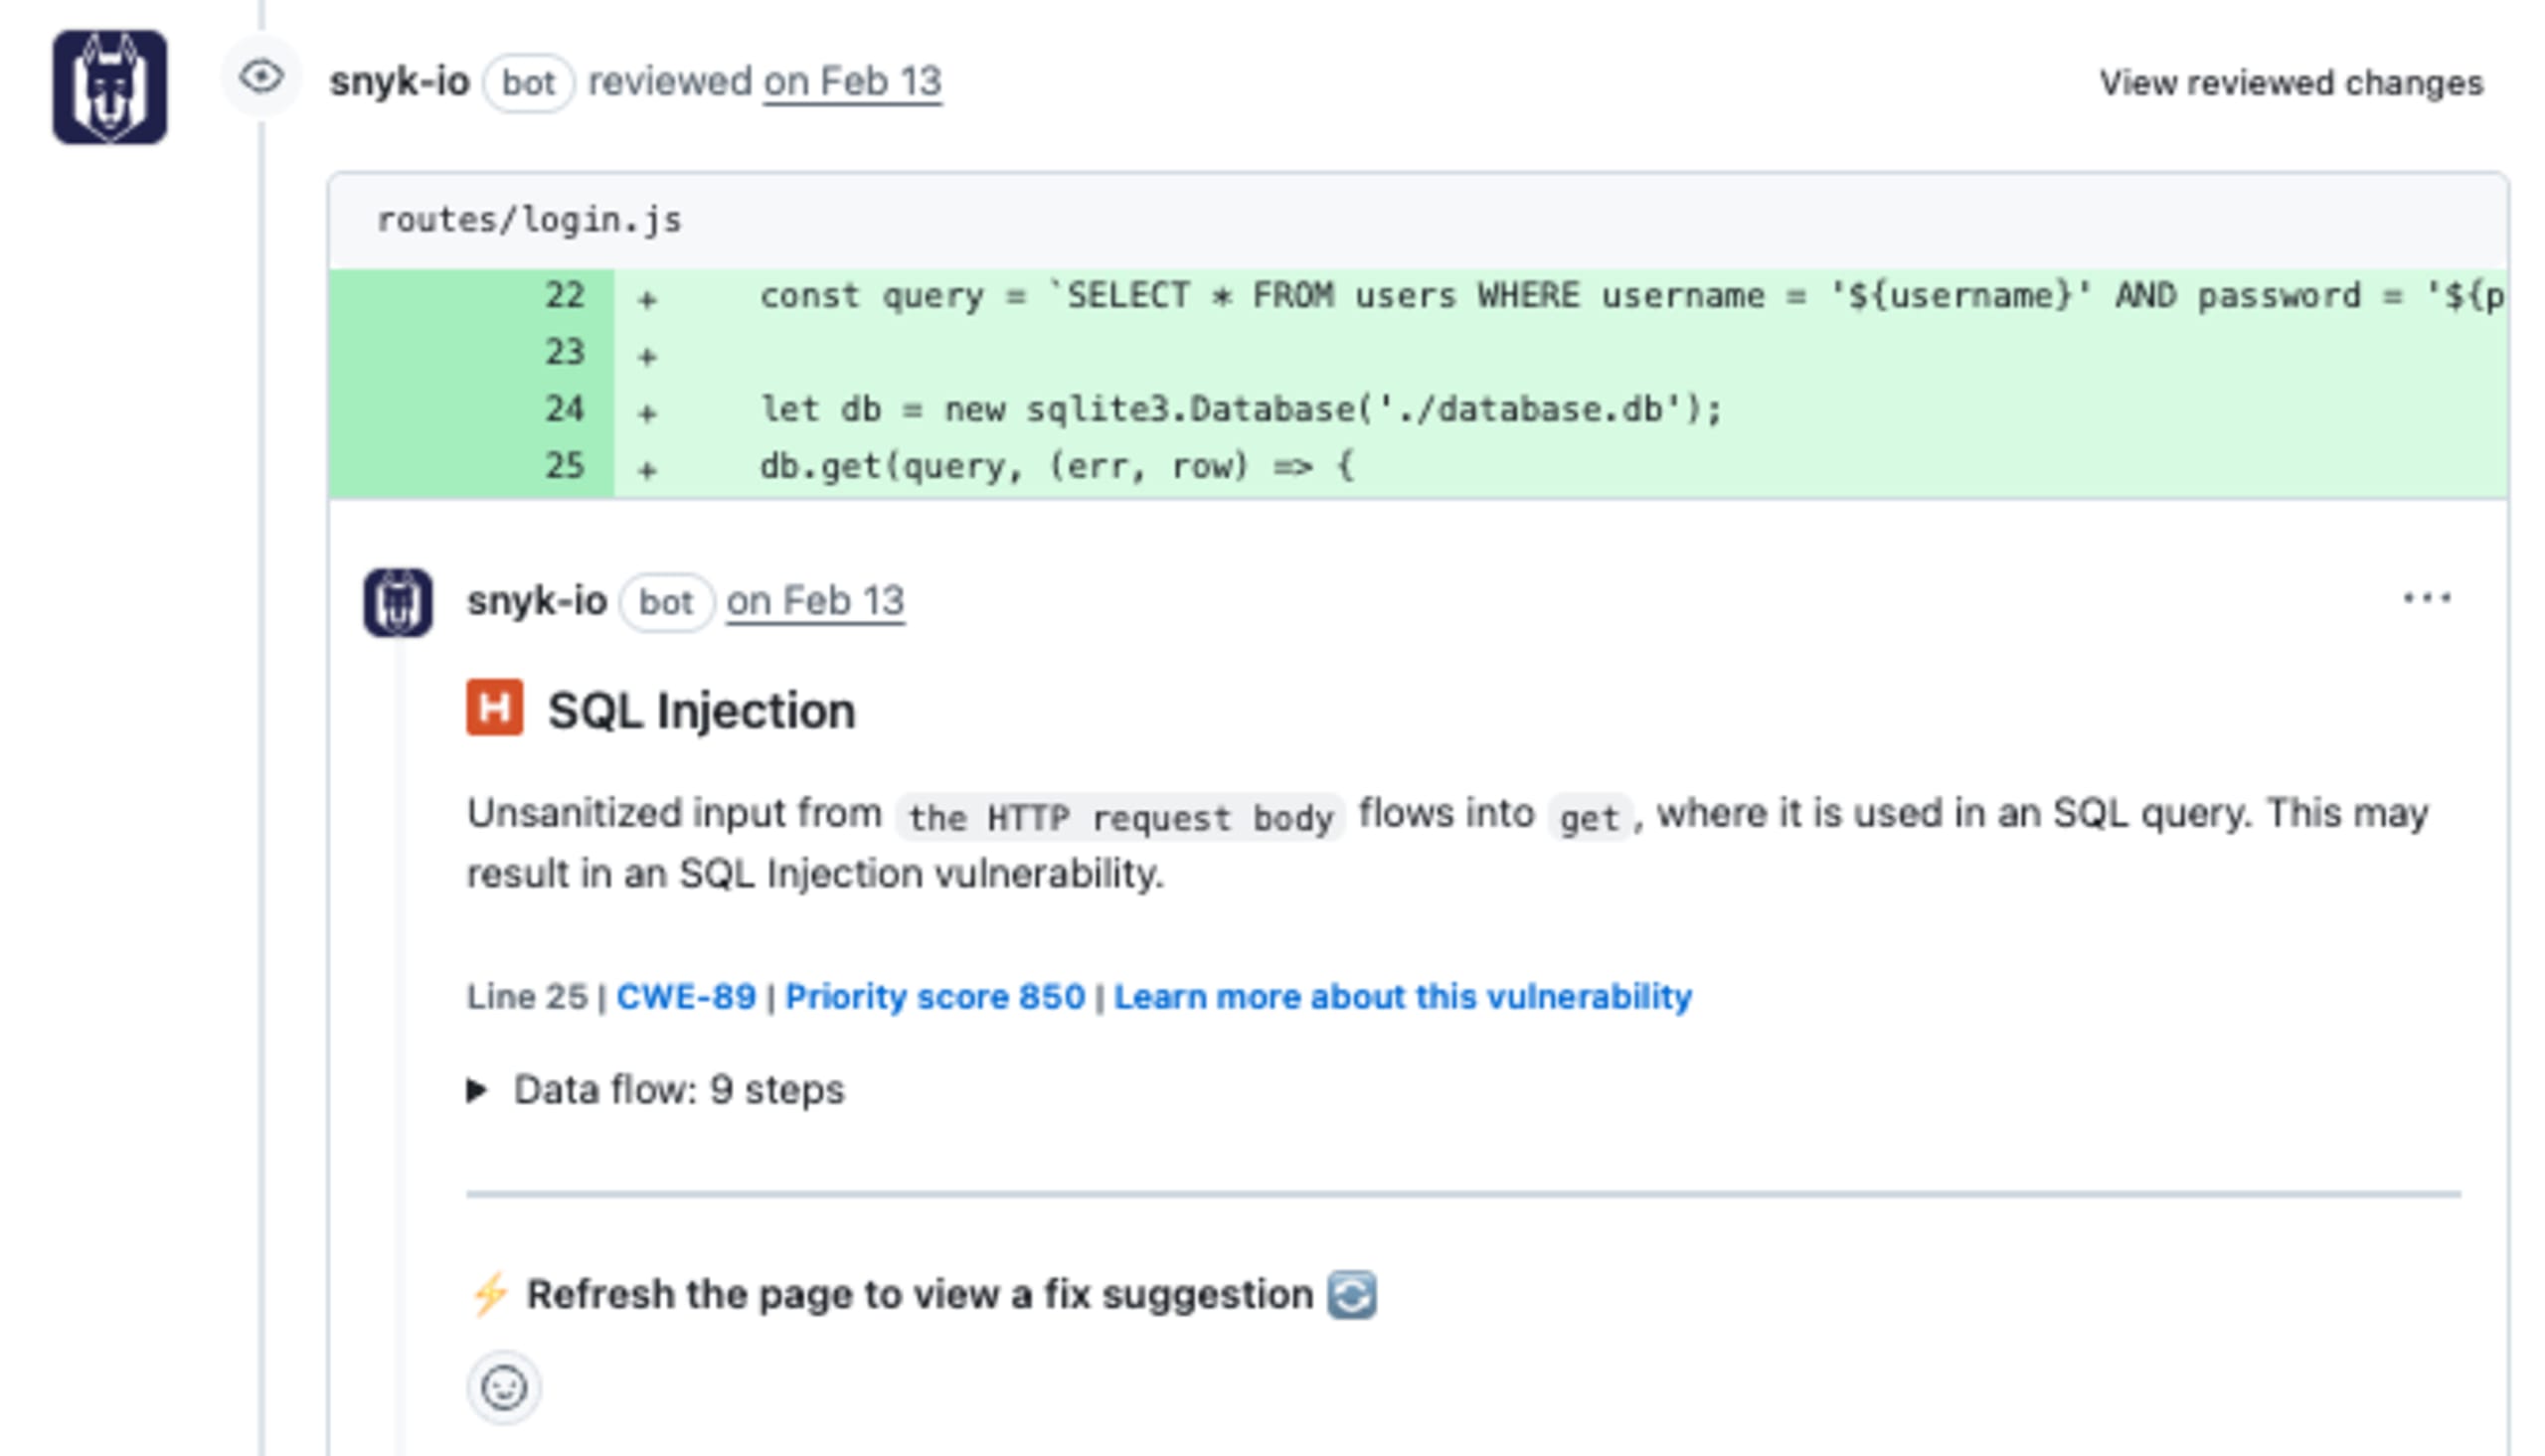
Cette seule phrase indique au développeur, qui n’est souvent pas spécialiste de la sécurité, exactement quel est le problème et où il se trouve — jusqu’au fichier et à la ligne concernés — dans des termes qu’il comprend déjà. La trace complète reste accessible à ceux qui la souhaitent. Mais la plupart des développeurs n’ont pas besoin d’aller plus loin. Ils doivent comprendre suffisamment pour agir.
Chaque interface du produit Snyk s’efforce d’appliquer ce principe. Nous cherchons à répondre à la question : « Que doit comprendre ce développeur à cet instant, compte tenu de ses connaissances ? »
3. Chaque information est soit un signal, soit du bruit : il n’y a pas d’entre-deux
Les outils de sécurité ont tendance à tout afficher. Cela donne une impression d’exhaustivité, mais c’est souvent accablant plutôt qu’utile. En examinant notre expérience PR, nous avons reformulé le problème : quelles informations doivent réellement apparaître dans le champ de vision du développeur ?
Nous avons fait le choix de la précision. Les informations affichées dépendent du workflow. En prévention, les développeurs ont besoin de conseils rapides et exploitables. En correction, ils ont besoin d’informations détaillées et de plusieurs options pour réduire les risques. Dans une PR, chaque information doit soit répondre à une question immédiate, soit permettre de passer clairement à l’étape suivante. Le contexte est essentiel : dans une PR, les développeurs se concentrent sur la livraison de fonctionnalités. La résolution des vulnérabilités passe au second plan. C’est très différent du contexte d’un backlog, où la correction des problèmes est la tâche prioritaire.
L’affichage progressif permet également de trouver le bon équilibre. La vue principale se concentre sur le problème, sa gravité et l’étape suivante. Des niveaux de détail supplémentaires fournissent plus de contexte, comme les flux de données, lorsque c’est nécessaire. L’expérience reste ainsi ciblée et sans bruit inutile.
4. La détection n’est pas le produit : c’est la résolution
Pendant longtemps, les outils de sécurité ont mesuré leur réussite à ce qu’ils détectaient. Plus ils révélaient de vulnérabilités, plus ils semblaient complets. Mais cette mesure ne tenait pas compte de l’essentiel : ces vulnérabilités étaient-elles corrigées ?
La plupart des développeurs ne veulent pas seulement être informés. Ils veulent savoir quoi faire ensuite. Un rapport de vulnérabilité sans prochaine étape clairement indiquée n’est que du bruit assorti d’un score de gravité. Les développeurs, à juste titre, finissent par le traiter comme tel.
L’objectif des suggestions de correctifs directement intégrées à l’expérience PR était de boucler la boucle : non seulement détecter les vulnérabilités, mais aussi les corriger sans jamais quitter le workflow. Lorsque Snyk détecte une vulnérabilité dans le code, il ne se contente pas de la signaler. Il propose un correctif concret généré par l’IA, sous forme de diff, directement dans la PR, comme commentaire de revue : les lignes à supprimer en rouge, les nouvelles en vert, prêtes à être appliquées en un seul commit.
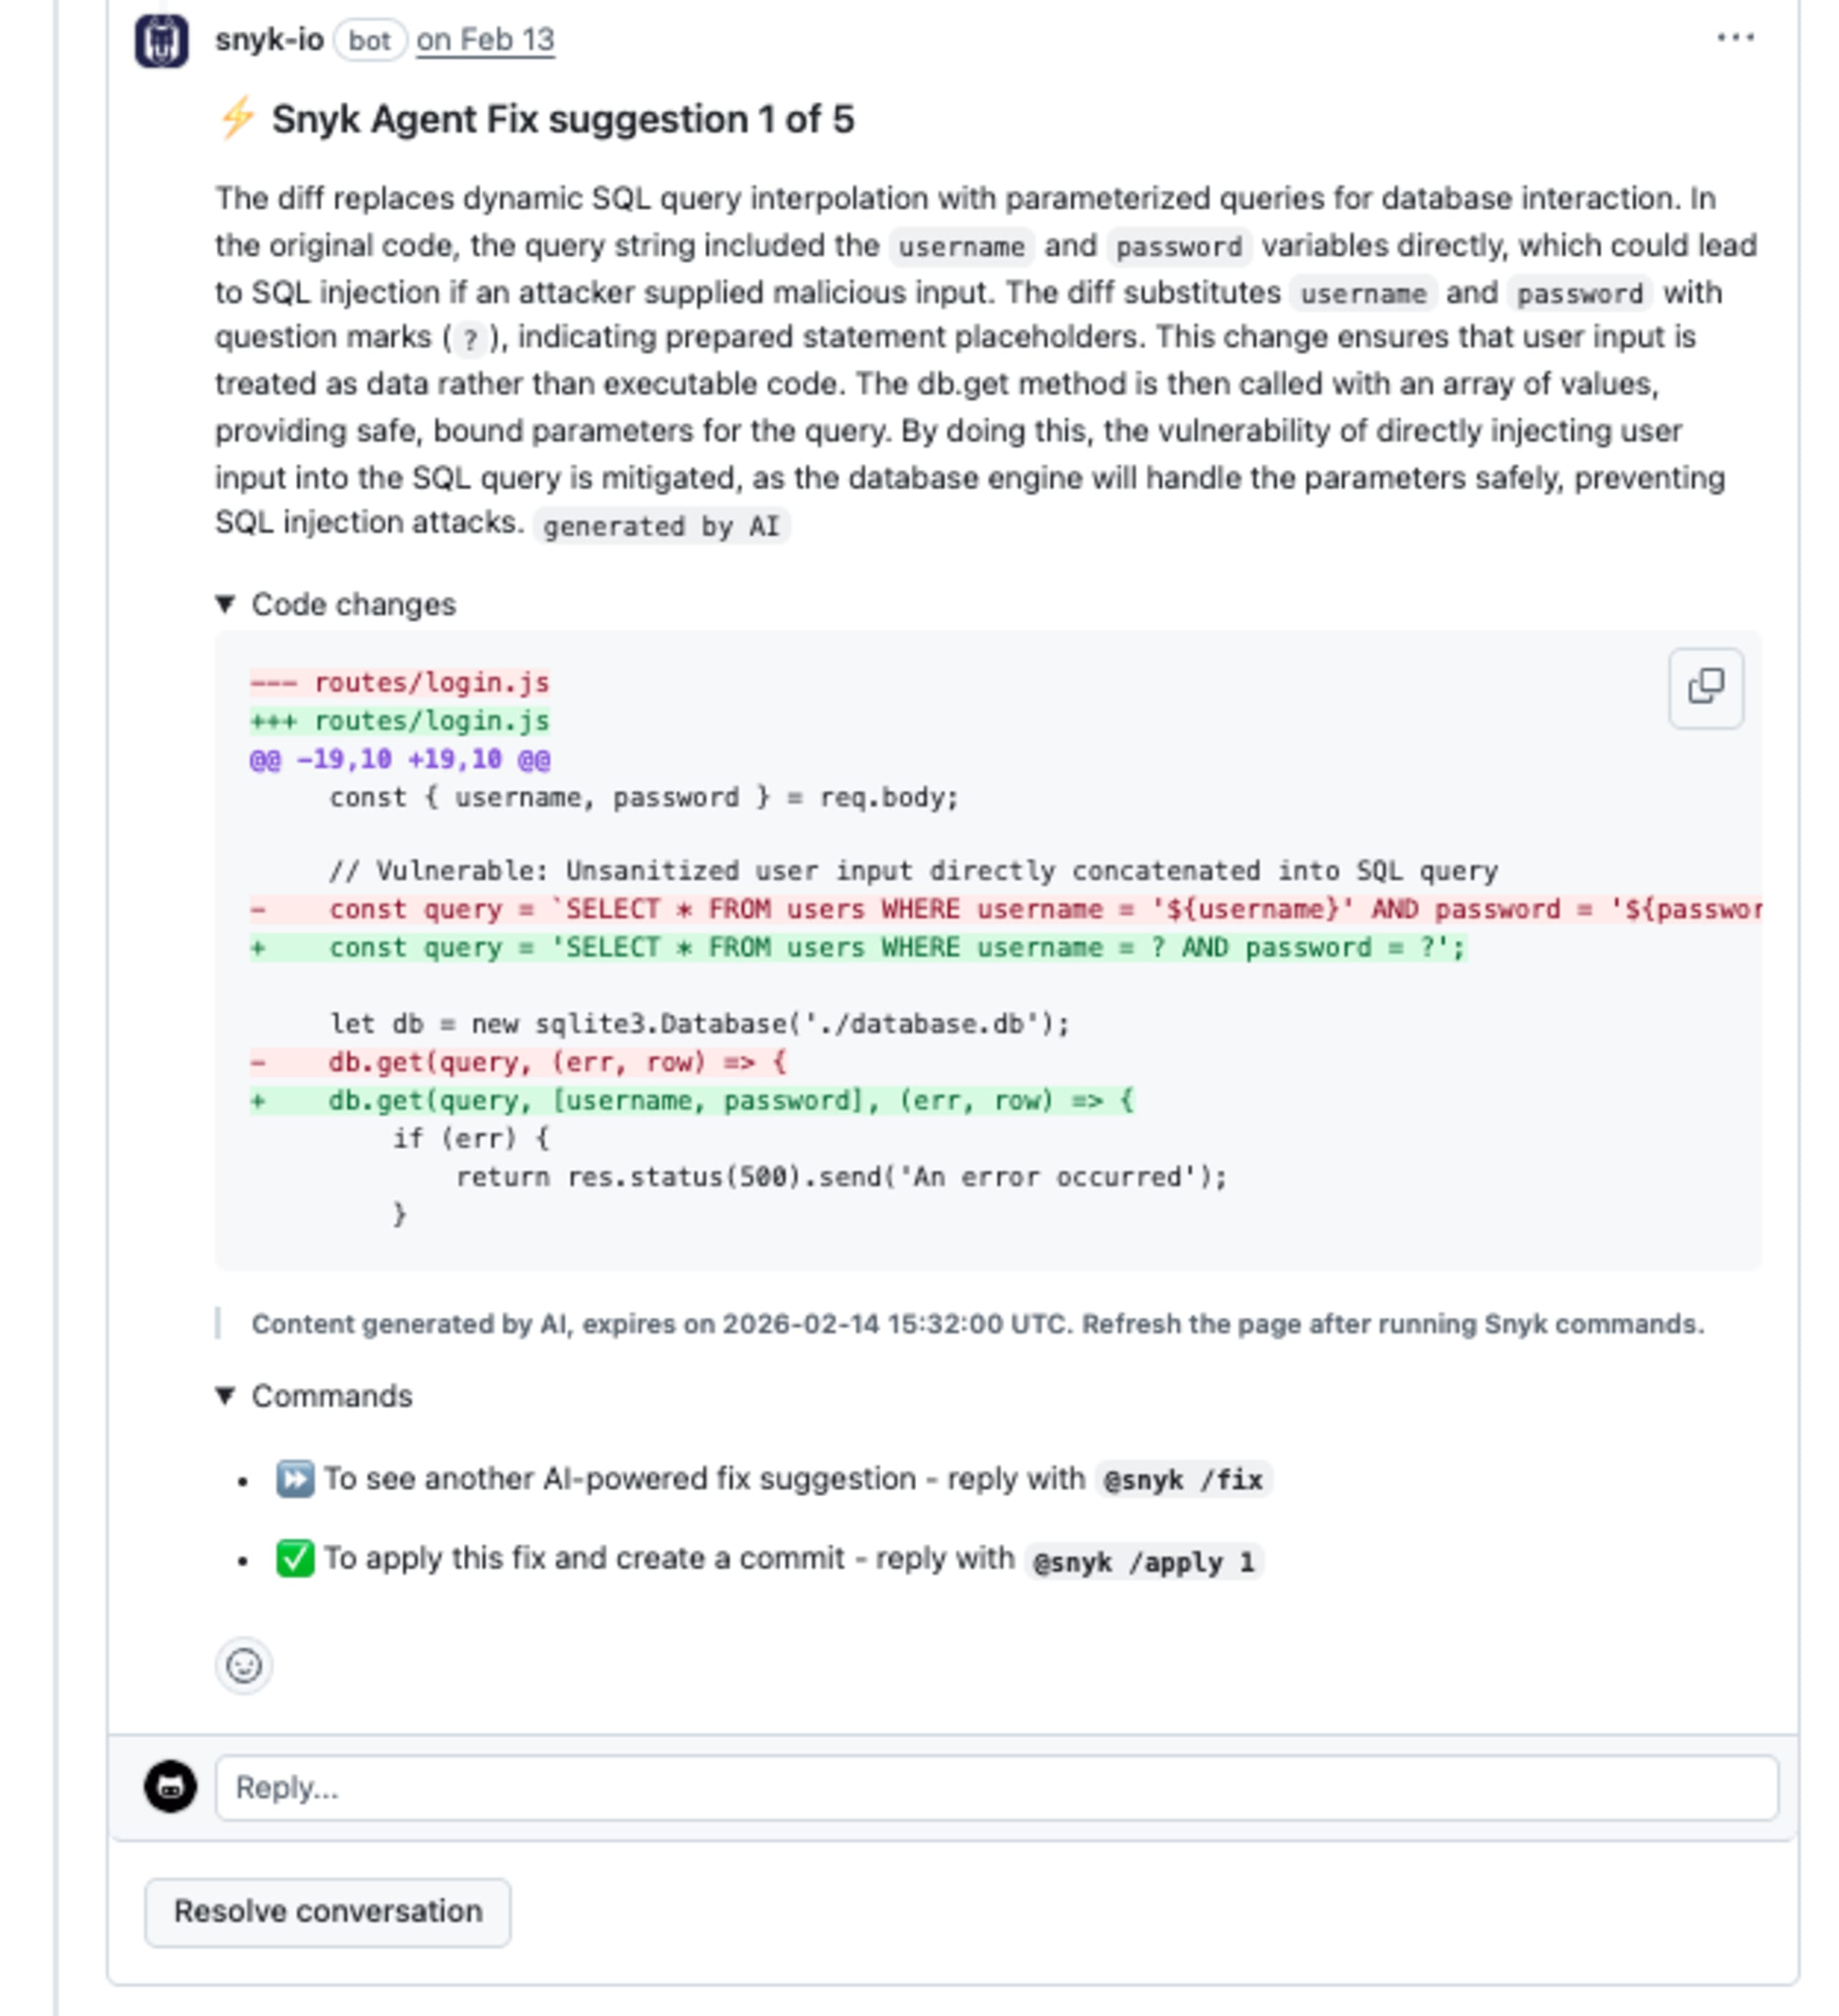
Dans le cas d’une injection SQL, au lieu de signaler l’interpolation de chaîne et de laisser le développeur trouver une solution, la suggestion AI Fix la remplace par une requête paramétrée. Le développeur n’a pas besoin de se renseigner sur les bonnes pratiques SQL sécurisées : le correctif est déjà là. La voie de résolution devient la voie par défaut.
Une bonne DX indique comment corriger un problème. Une excellente DX fait de la correction la voie par défaut.
5. La confiance se construit lorsque les développeurs comprennent pourquoi, et pas seulement quoi
Au lancement des correctifs suggérés, les retours des développeurs ont révélé à plusieurs reprises la même tendance : la question n’était pas « Est-ce que le correctif fonctionne ? », mais « Pourquoi fonctionne-t-il ? ». Les développeurs appliquaient les suggestions, puis peinaient à les expliquer à leurs collègues. Le correctif résolvait le problème immédiat, mais en créait un autre.
Nous avons donc ajouté une fonctionnalité qui s’est révélée être l’une des améliorations les plus pertinentes apportées à l’expérience de vérification des PR : une explication claire, en langage courant, de la façon précise dont la modification suggérée élimine la vulnérabilité. Pas un lien vers la documentation. Pas une référence à la CVE. Une explication fondée sur les spécificités du code, qui montre comment le correctif remédie à la vulnérabilité.
Dans le cas d’une injection SQL, l’explication décrirait comment le remplacement de l’interpolation dynamique de chaînes par des requêtes paramétrées garantit que les données utilisateur sont traitées comme des données et non comme du code exécutable, et pourquoi cette distinction élimine la vulnérabilité.
L’association de ces deux fonctionnalités — le correctif suggéré et son explication — reflète la façon dont un ingénieur en sécurité expérimenté examinerait le code avec un collègue : d’abord s’assurer qu’il comprend le problème, puis lui montrer à quoi ressemble une bonne solution.
La confiance se construit par le raisonnement. Chaque fois que Snyk explique sa démarche, il donne aux développeurs les moyens de développer leurs propres réflexes de sécurité, ce qui constitue, en définitive, le résultat le plus durable.
Une excellente expérience développeur ne doit rien au hasard
Ces cinq principes se sont consolidés en observant ce qui ne fonctionnait pas, en comprenant pourquoi et en changeant notre approche.
Une excellente expérience développeur repose sur des principes comme ceux-ci, capables de guider des milliers de petites décisions dans les domaines du produit, de l’ingénierie et du design. À l’approche d’un avenir où l’IA et les développeurs humains collaboreront toujours plus étroitement, ces principes garantissent que la sécurité reste un accélérateur, et non un obstacle. Chez Snyk, nous cherchons constamment à nous améliorer, une décision, un correctif et un déploiement réussi à la fois.
Découvrez comment l’expérience développeur créée par Snyk peut accélérer votre programme. Demandez une démo dès aujourd’hui.
Commencez à sécuriser le code généré par l’IA
Créez gratuitement votre compte Snyk pour commencer à sécuriser le code généré par l’IA en quelques minutes. Vous pouvez aussi réserver une démonstration avec un expert pour découvrir comment Snyk répond à vos besoins en sécurité des développeurs.


