La sécurité des applications à 360° avec Snyk

Soumen Mukherjee
24 avril 2024
0 minutes de lectureLe développement d’une application se déroule en plusieurs étapes. Chacune est axée sur un domaine particulier. La sécurité des applications, ou AppSec, reste toutefois une priorité à toutes les étapes.
Par exemple, le code écrit par les développeurs doit être sécurisé. De même, les artefacts sur lesquels ils travaillent ou qui sont générés à la fin de chaque étape doivent tous être sécurisés.
Dans ce contexte, le scénario cauchemardesque pour une entreprise consiste à devoir gérer une multitude d’outils et de plateformes, chacun remplissant une fonction spécifique dans le cadre des contrôles de sécurité d’une étape. Disposer de nombreux outils différents coûte très cher et complique la gestion et la gouvernance des actifs pour l’équipe informatique. De plus, plusieurs outils impliquent plusieurs intégrations dans le pipeline de build, ce qui ralentit encore davantage le processus ou ajoute des cycles supplémentaires. Les équipes de développement n’apprécient pas non plus cette situation : elles doivent jongler entre différentes fenêtres, et chaque outil s’accompagne de sa propre courbe d’apprentissage, ainsi que de problèmes d’accès et de collaboration.
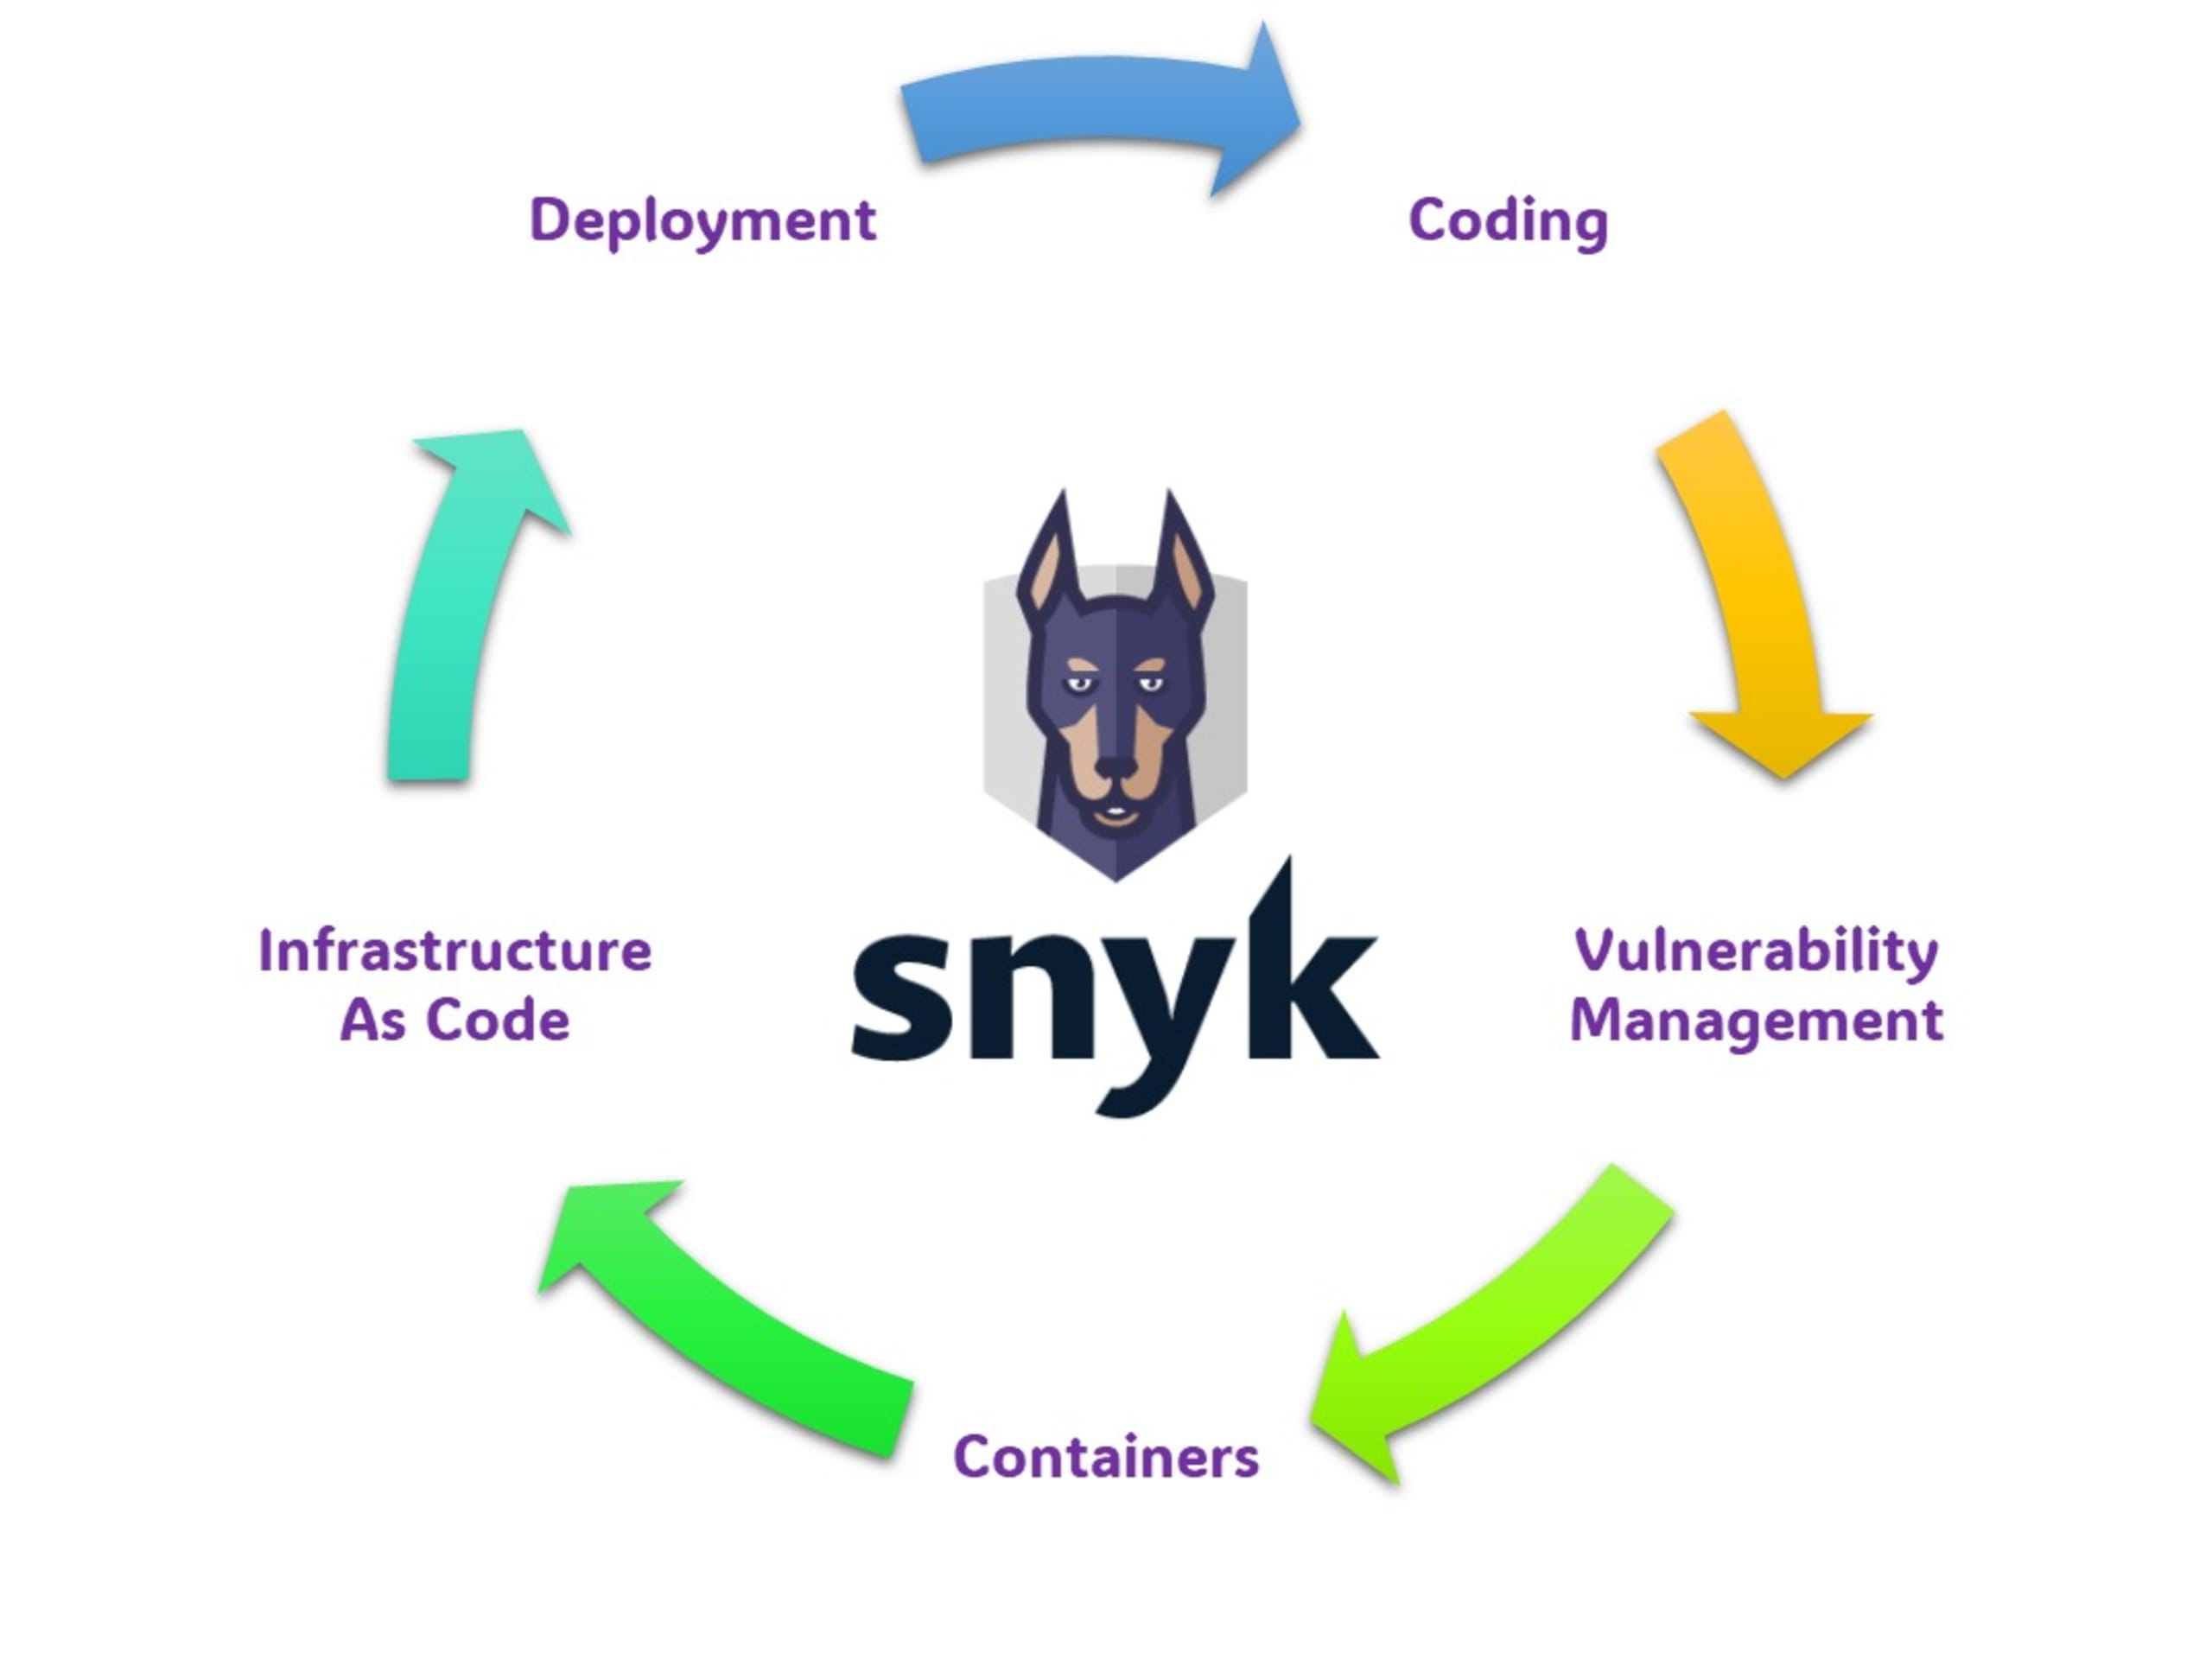
Heureusement, il existe une solution. Une plateforme qui fournit tous les contrôles nécessaires à chaque étape du cycle de développement sécurisé permet de résoudre les problèmes évoqués ci-dessus. Aujourd’hui, nous allons donc passer brièvement en revue les différentes fonctionnalités de la plateforme Snyk et voir comment elle assure la sécurité des applications à 360°.
Codage
En tant qu’architecte sécurité, lorsque vous souhaitez mettre en place une chaîne d’outils de développement pour favoriser le codage sécurisé, vous commencez par vous assurer que les développeurs connaissent les bonnes pratiques en la matière. Leur adoption reste ensuite un processus progressif qui demande du temps et des interventions humaines répétées. Snyk vous permet d’intervenir plus tôt dans le cycle de développement avec Snyk Code. Les développeurs utilisent l’extension Snyk pour leur IDE afin d’obtenir directement des informations sur les vulnérabilités qu’ils risquent d’introduire à la suite d’erreurs ou d’omissions pendant le codage. L’extension Snyk est compatible avec tous les IDE les plus populaires de l’écosystème.
Pour savoir comment commencer à utiliser l’extension Snyk dans votre IDE, consultez la documentation sur l’extension Snyk.
Vous pouvez également ajouter un autre point de contrôle pour le code en configurant votre dépôt afin qu’il s’intègre directement à Snyk. Snyk analyse alors périodiquement votre dépôt pour détecter les changements depuis la dernière analyse et signaler tout code vulnérable. Snyk s’intègre à toutes les principales solutions de dépôts de code sur site et dans le cloud.
Pour savoir comment démarrer rapidement, consultez la documentation Snyk Code.
Gestion des risques liés aux vulnérabilités
Une grande partie des logiciels d’aujourd’hui repose sur de nombreux frameworks tiers. Ce modèle présente des avantages pour les entreprises. La réutilisation de portions de code peut accélérer le développement des applications et leur apporter de nouvelles fonctionnalités. Mais elle comporte aussi des risques : ces composants peuvent contenir des vulnérabilités ou du code malveillant susceptibles de provoquer de graves incidents de sécurité pour leurs utilisateurs. Là encore, si vous êtes architecte sécurité et souhaitez mettre en place des contrôles techniques conformes à une approche de sécurité intégrée dès le début du développement, Snyk vous propose une suite complète d’outils. Elle permet aux développeurs d’analyser les packages open source à la recherche de vulnérabilités pendant le développement, grâce à l’extension Snyk pour IDE.
Par ailleurs, des vulnérabilités dans des packages tiers peuvent apparaître à tout moment. L’intégration de Snyk aux dépôts de code fournit à l’équipe AppSec les informations nécessaires pour évaluer la gravité de chaque nouvelle vulnérabilité et ouvrir rapidement une PR à l’intention de l’équipe de développement concernée, afin qu’elle puisse apporter un correctif et le fusionner dans la branche principale.
Pour en savoir plus sur le fonctionnement des PR de correction et des demandes de fusion dans Snyk, consultez la documentation Snyk.
Gestion des vulnérabilités des conteneurs
Le développement basé sur les conteneurs est aujourd’hui la norme. Ceux-ci ne sont pas réservés au cloud : ils font partie intégrante des déploiements sur site en entreprise et sont largement utilisés dans les systèmes embarqués. Des appareils fonctionnent ainsi avec une version de Linux hautement personnalisée, dont l’empreinte minimale est adaptée à l’hébergement de conteneurs dans un environnement fermé et sécurisé.
Tout cela est utile, mais ne protège pas contre l’exploitation de vulnérabilités dans les conteneurs. Celles-ci peuvent être dues à du code de mauvaise qualité, aux packages tiers utilisés par l’application, ou encore aux packages tiers et natifs des images de base des conteneurs.
Les vulnérabilités des images de conteneurs proviennent généralement de bibliothèques non sécurisées ou d’autres dépendances intégrées à l’image. Ces images peuvent également contenir du code malveillant introduit lors d’une attaque de la chaîne d’approvisionnement logicielle ou d’une compromission similaire de l’environnement de développement.
Snyk Container permet de détecter bon nombre de ces problèmes dès les premières étapes du développement. Vous pouvez intégrer Snyk à différents dépôts de conteneurs ou connecter les conteneurs à vos pipelines de build. Il convient également de souligner que les fonctionnalités de l’extension Snyk pour IDE permettent de détecter les problèmes liés à des fichiers Docker mal écrits ou à l’utilisation d’images malveillantes comme artefacts de base.
Pour découvrir toute l’étendue des fonctionnalités de Snyk Container, consultez la documentation Snyk.
Sécurité de l’infrastructure as code
Avec l’essor du DevOps, l’infrastructure as code s’est imposée. Pourtant, des études montrent que la plupart des vulnérabilités des applications cloud sont principalement dues à une mauvaise configuration des paramètres de sécurité.
La sécurité de l’infrastructure as code (IaC) est une approche de la sécurité du cloud qui consiste à intégrer une protection cohérente à chaque étape du cycle de développement logiciel. Elle permet de détecter les erreurs de configuration en amont et de prévenir les vulnérabilités à l’exécution. La sécurité IaC peut être appliquée dans les dépôts de code, les outils CI/CD ou dès l’IDE du développeur.
La sécurité IaC consiste à corriger les problèmes de configuration du cloud dans le code IaC, plutôt que dans les ressources cloud déployées. Elle comprend les aspects suivants :
Détection des erreurs de configuration : analyse du code IaC pour repérer les variables dont les paramètres sont manquants ou incorrects.
Définition des politiques de sécurité : le code IaC peut servir à définir des politiques de sécurité et à les appliquer lors des modifications de l’infrastructure.
Grâce à ses intégrations avec les dépôts de code et les solutions d’automatisation du build, Snyk CLI et les extensions Snyk pour IDE fournissent les outils nécessaires pour appliquer une approche de sécurité intégrée dès le début du cycle de développement.
Pour en savoir plus sur Snyk Infrastructure as Code, consultez la documentation Snyk.
Gestion des risques liés aux vulnérabilités après le déploiement
La responsabilité en matière de sécurité des applications ne s’arrête pas au déploiement réussi et sécurisé de l’application. Il faut surveiller en continu les actifs déployés sur l’infrastructure afin de détecter les nouvelles vulnérabilités qui apparaissent dans les nombreux packages et composants tiers utilisés par les solutions modernes.
Il est également important de comprendre l’écosystème dans lequel les solutions modernes sont déployées. Kubernetes, aussi appelé K8S, est l’environnement le plus populaire et le plus utilisé pour le déploiement des applications. Le défi consiste toutefois à surveiller les pods et les clusters en cours d’exécution pour y repérer les vulnérabilités, puis à alerter les parties prenantes concernées afin de détecter les menaces potentielles pesant sur l’environnement. La présence de plusieurs fournisseurs cloud ne fait qu’ajouter à la complexité.
La plateforme Snyk propose une solution unique : elle s’intègre à Kubernetes chez tous les principaux fournisseurs de serveurs cloud, ce qui vous permet d’importer et d’analyser vos charges de travail en cours d’exécution. Vous pouvez ainsi détecter les vulnérabilités dans les images et les configurations associées, qui risquent de compromettre leur sécurité. Après l’importation des charges de travail, Snyk continue de les surveiller et de détecter les nouveaux problèmes de sécurité à mesure que de nouvelles images sont déployées et que leur configuration évolue. Snyk fournit le Snyk Controller qui, une fois installé dans le cluster concerné, offre une visibilité quasi en temps réel sur l’état des vulnérabilités dans les charges de travail en cours d’exécution.
Pour en savoir plus sur l’intégration de Snyk à Kubernetes, consultez la documentation Snyk.


