Comprender la seguridad en la nube: esencial para tu ciberseguridad
Escrito por

0 minutos de lectura
¿Qué es la seguridad en la nube?
La computación en la nube se ha adoptado ampliamente en organizaciones de todos los tamaños gracias a la escalabilidad, flexibilidad y rapidez de implementación que ofrece. Al usar nubes públicas o privadas, las organizaciones pueden implementar software, incluidas aplicaciones nativas de la nube, sin los costos ni la complejidad de la infraestructura de TI local.
Los proveedores de nube pública priorizan la seguridad porque su modelo de negocio depende de mantener la confianza del público. Sin embargo, los perímetros que delimitan la infraestructura de TI tradicional en las instalaciones desaparecen en la nube. Los entornos de nube están interconectados, lo que ofrece a los atacantes muchos posibles puntos de entrada para acceder a las redes y desplazarse por ellas. Además, es difícil mantener la visibilidad y el control de las aplicaciones nativas de la nube y los datos debido a la naturaleza distribuida y en constante evolución de estos entornos.
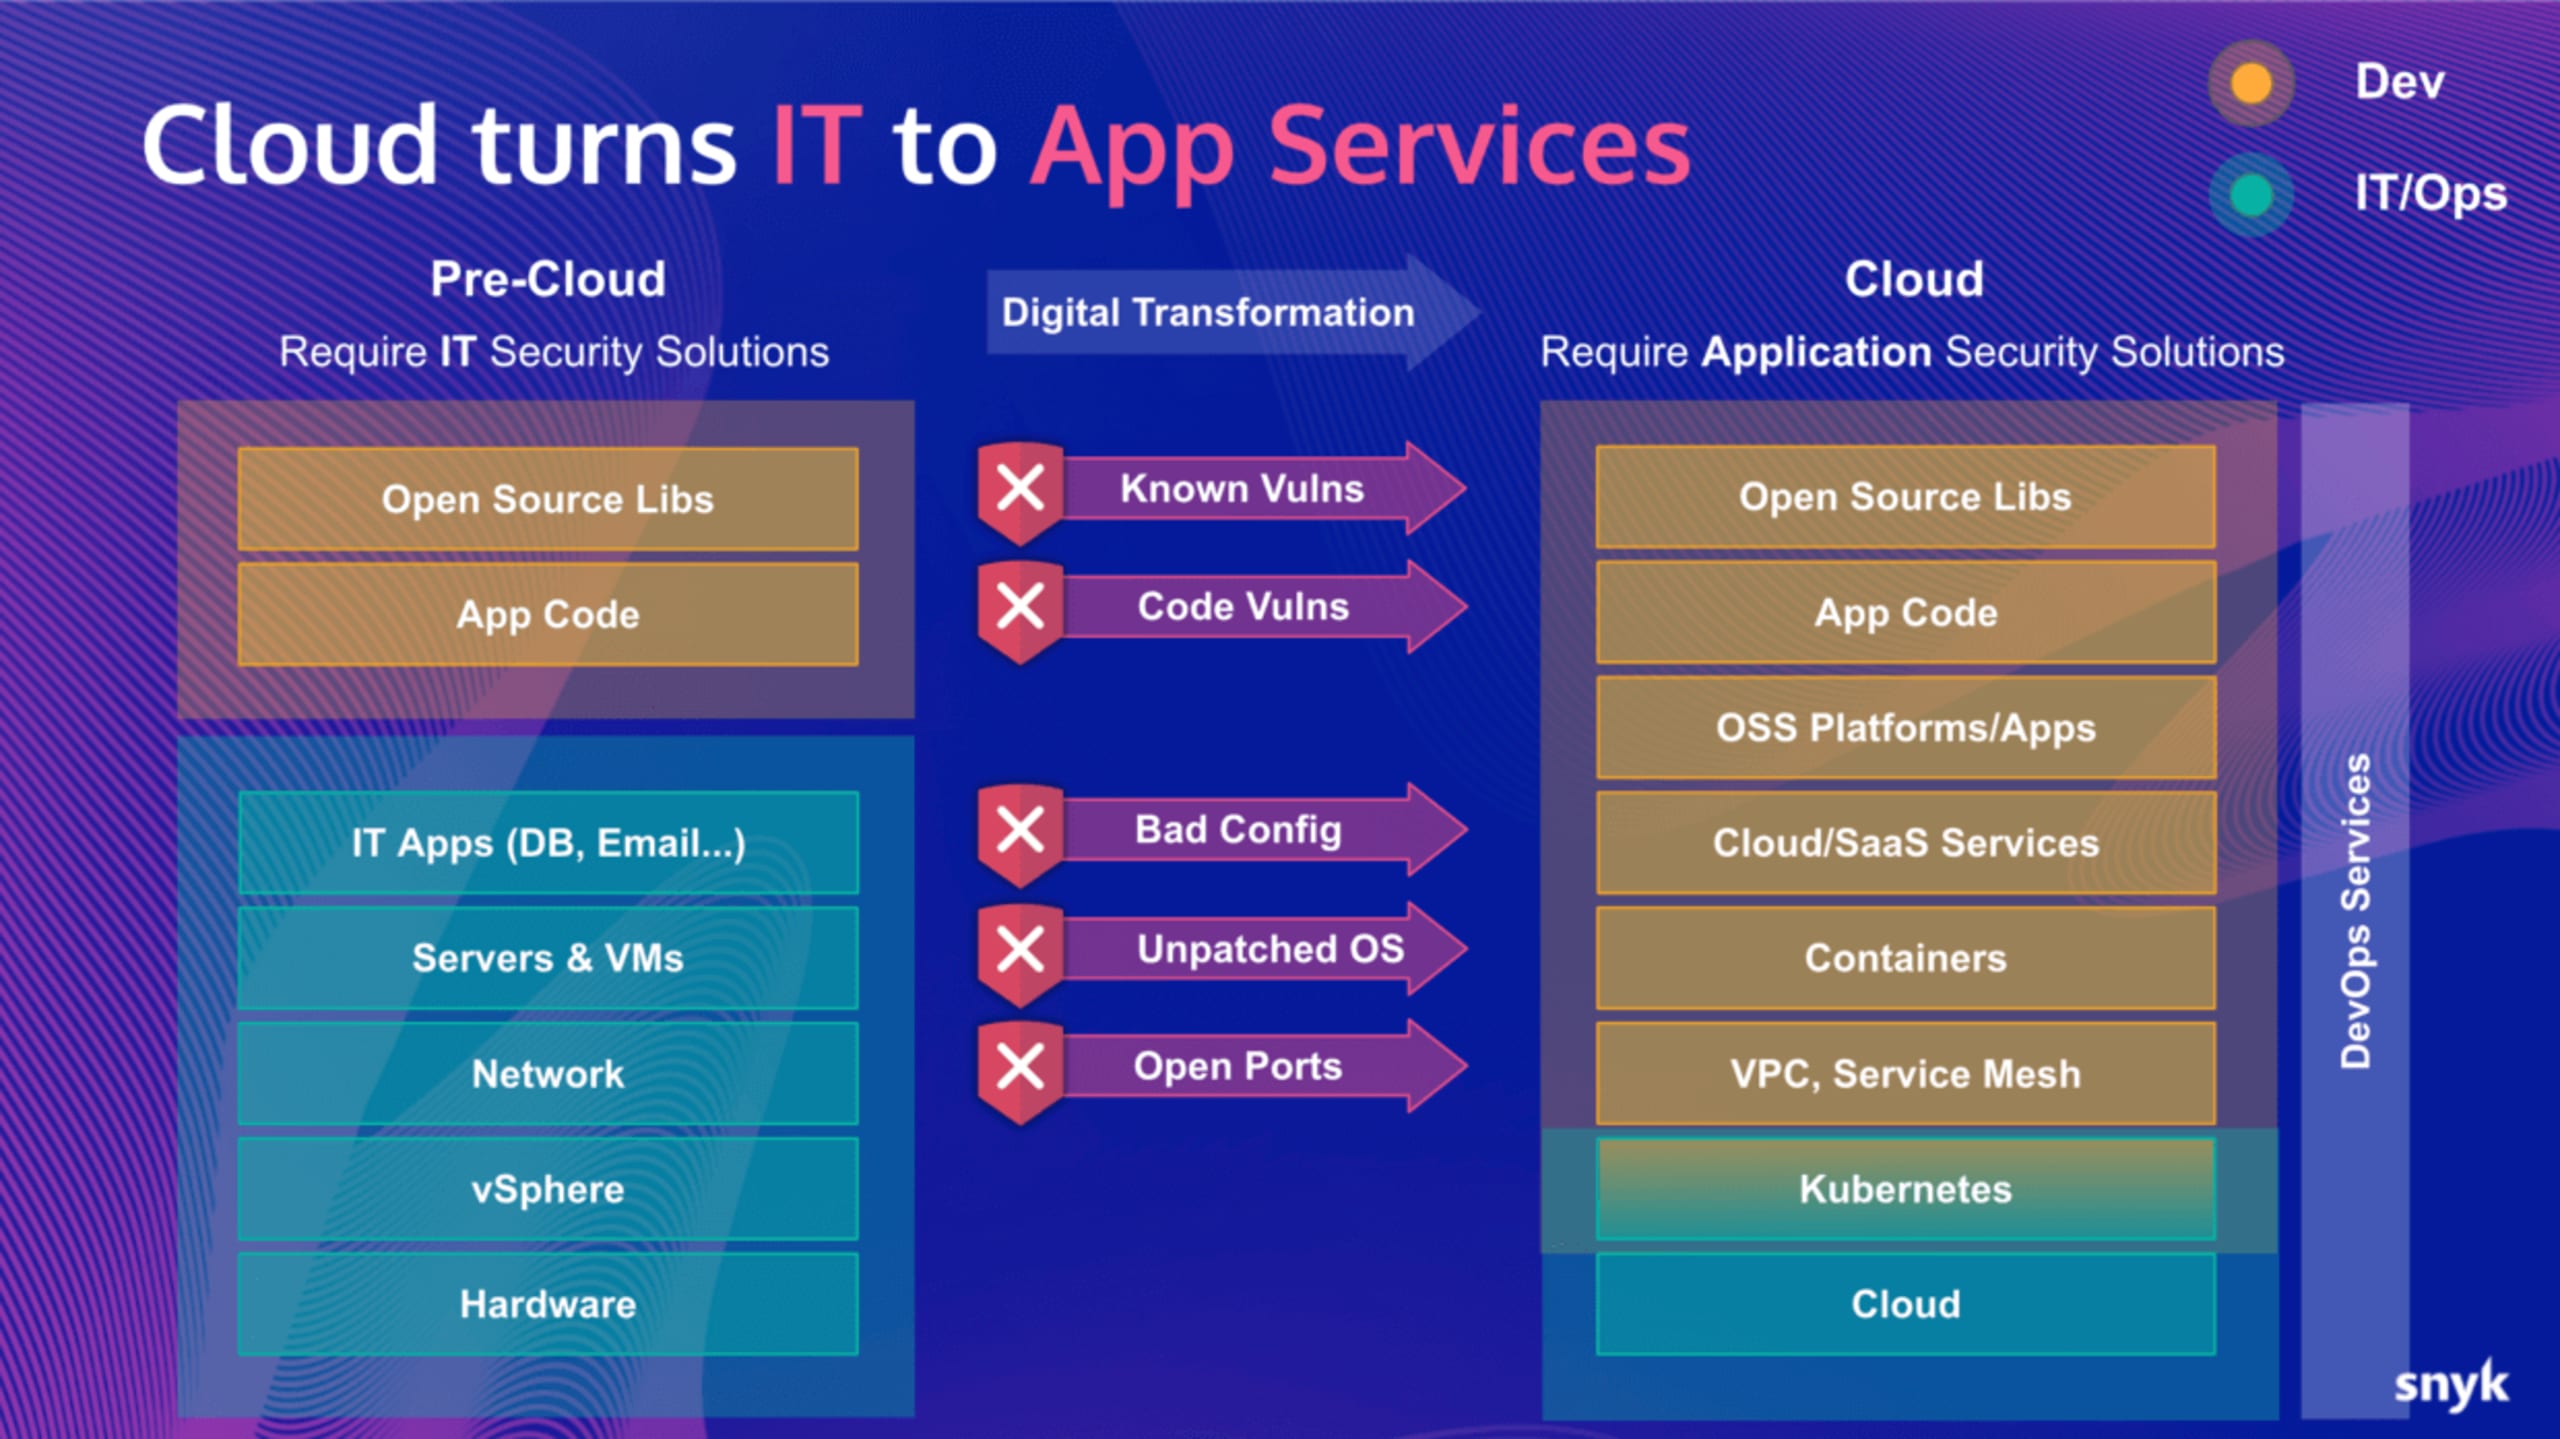
Los desarrolladores necesitan nuevos métodos para proteger las aplicaciones nativas de la nube creadas con enfoques modernos como CI/CD, las aplicaciones sin servidor y los contenedores. Ya no es viable proteger las aplicaciones una vez que están en producción.
¿Qué es la seguridad basada en la nube?
La seguridad en la nube comprende las técnicas y herramientas que se utilizan para proteger la infraestructura, las aplicaciones y los datos en la nube. Los enfoques de seguridad tradicionales se centraban en proteger las redes internas frente a amenazas externas, pero el perímetro de la nube está menos definido y la infraestructura en la nube funciona de manera muy distinta a la de los centros de datos en muchos aspectos. Al implementar medidas de seguridad en la nube, las organizaciones pueden garantizar la privacidad de los datos, controlar el acceso a las redes y los recursos, mantener el cumplimiento normativo y permitir que los equipos de TI se enfoquen en otras tareas.
Según Kubernetes, las 4 C de la seguridad nativa de la nube son:
Nube
Clústeres
Contenedores
Código
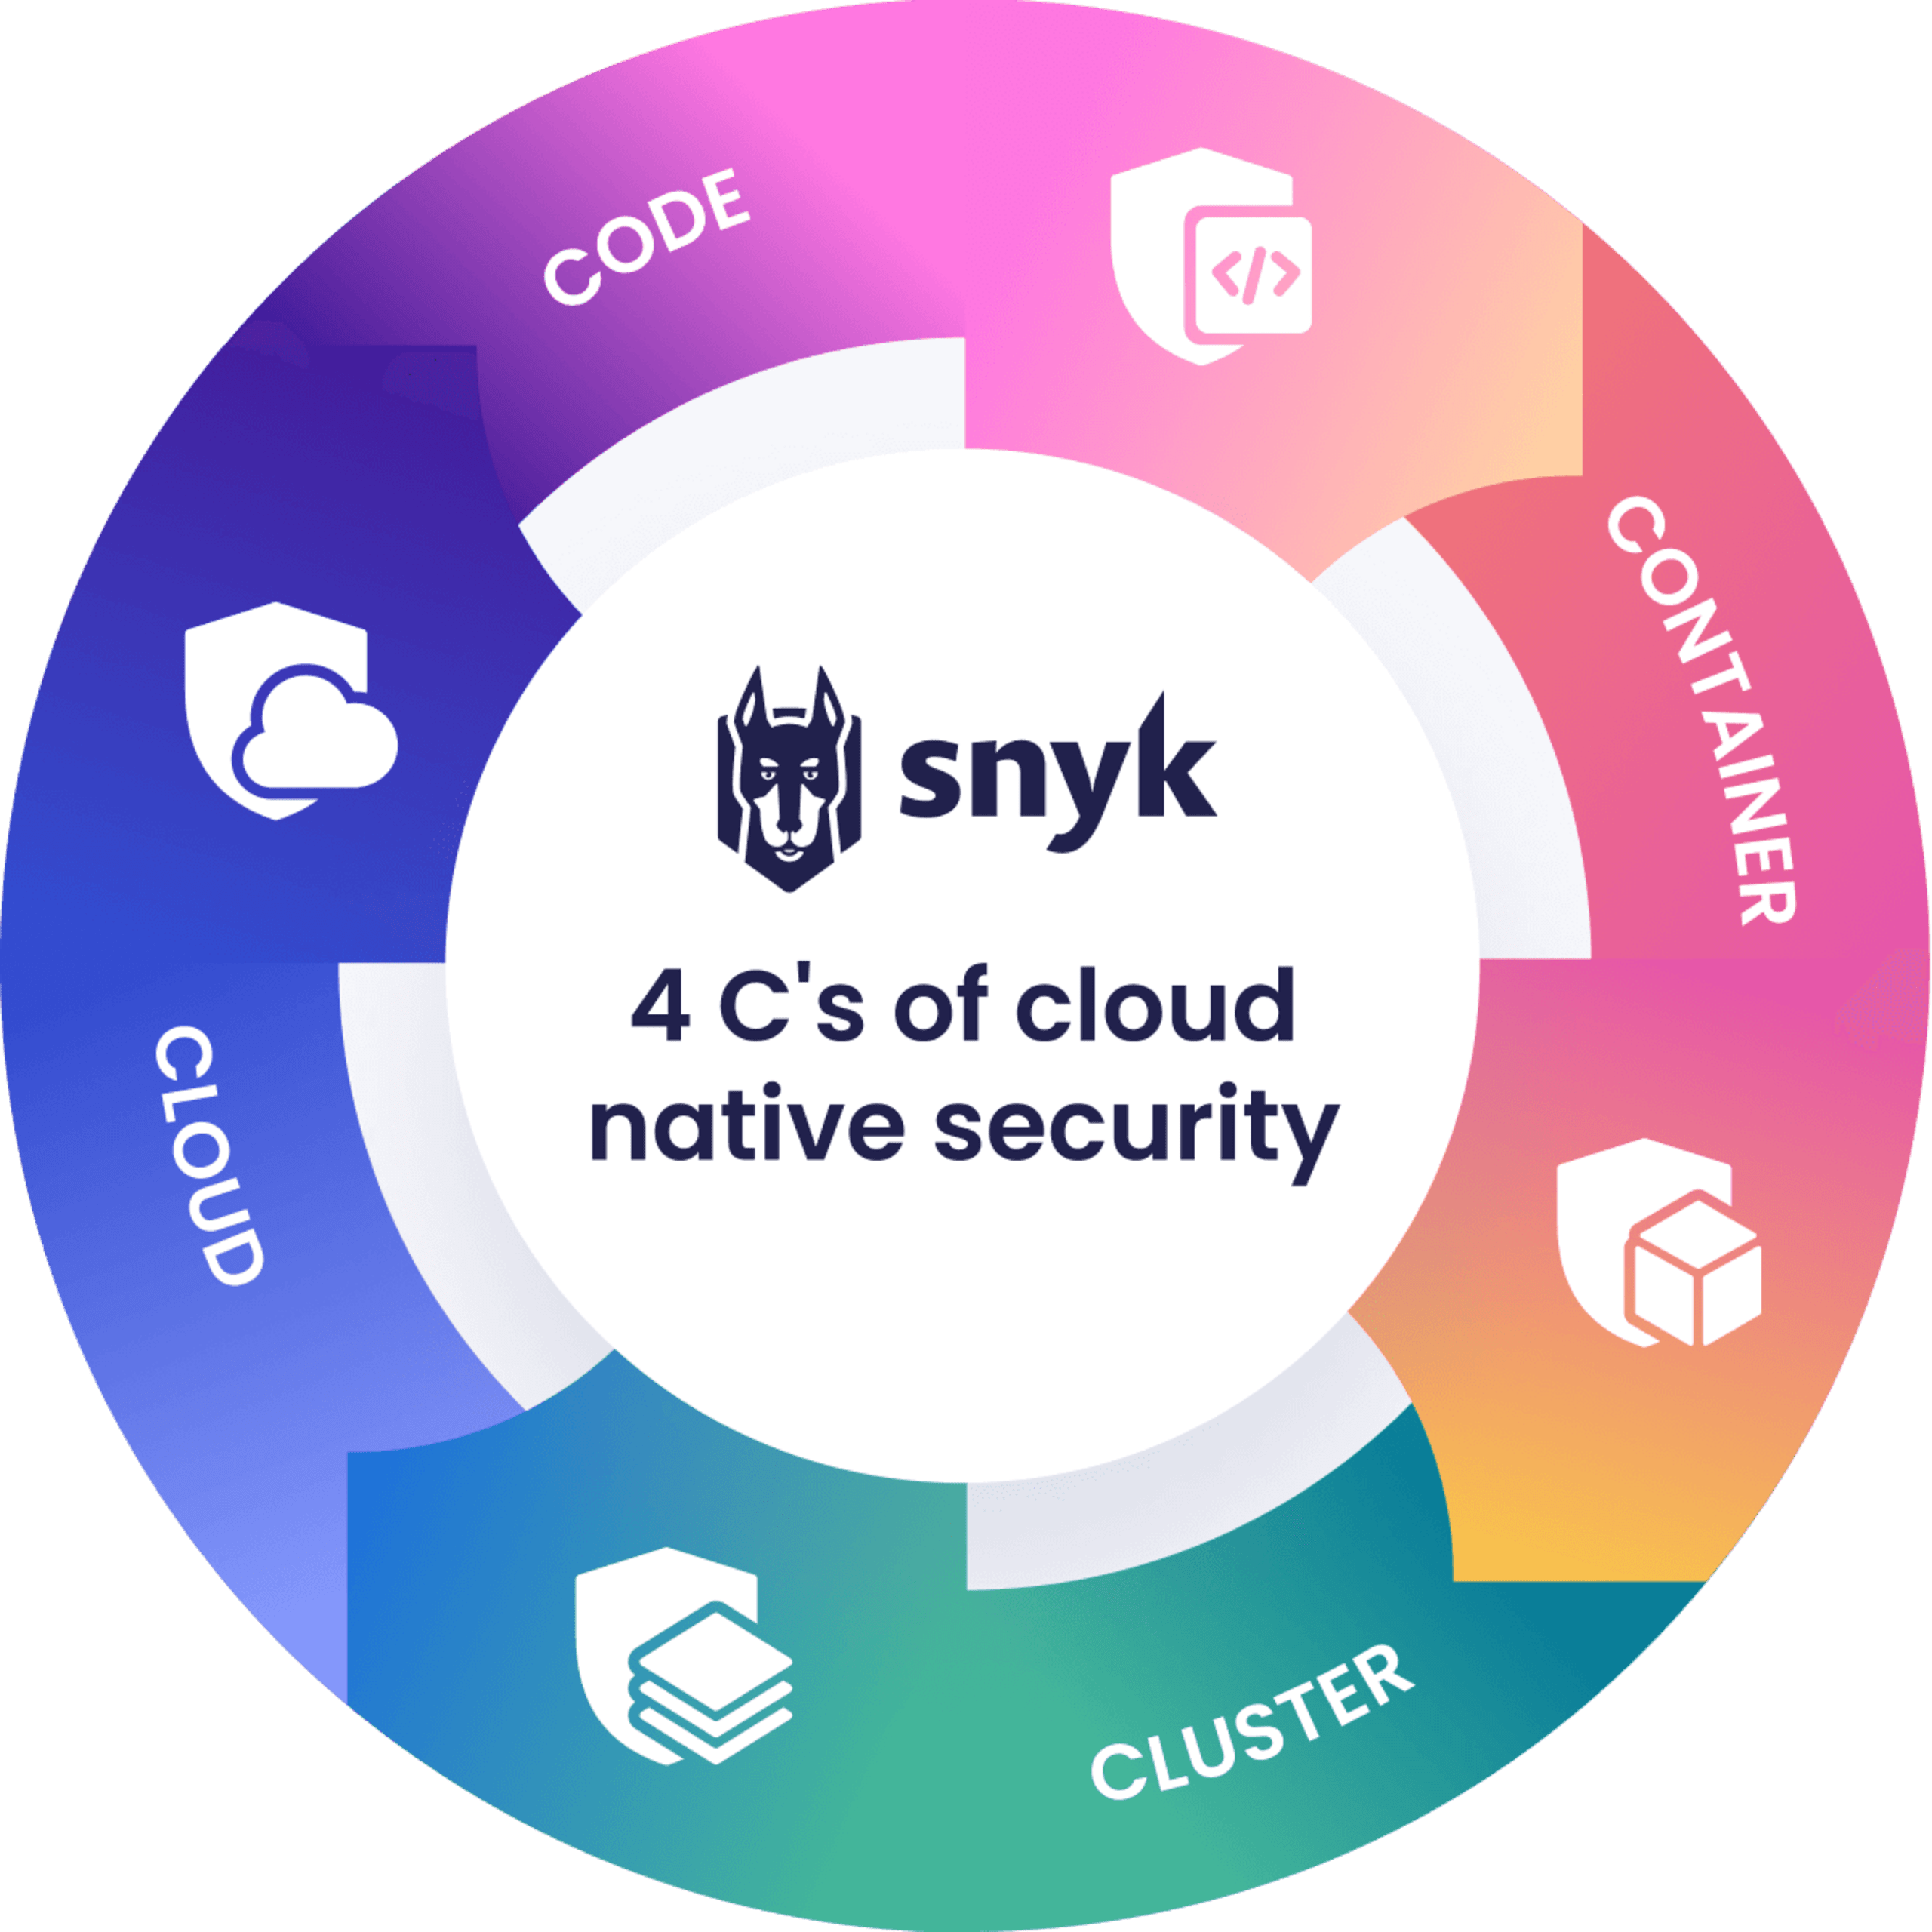
Las 4 C de la seguridad nativa de la nube
¿Por qué es importante la seguridad en la nube?
La seguridad en la nube es importante debido a la naturaleza interconectada de las arquitecturas en la nube. Aunque los proveedores de nube cuentan con programas de seguridad integrales —su modelo de negocio depende de ello—, los hackers pueden eludir las verificaciones de seguridad, a menudo al comprometer identidades (como ocurrió en un ataque contra empresas estadounidenses y agencias federales que usaban servicios en la nube de Microsoft).
Sin una seguridad robusta en la nube, basta con que un atacante vulnere un dispositivo débil o un recurso de nube mal configurado. Luego puede recorrer las interfaces de otros sistemas en la nube para encontrar datos y copiarlos a su propia cuenta de nube o a sus servidores.
Por este motivo, los proveedores y usuarios de nube deben proteger el acceso en cada interfaz entre los dispositivos de los usuarios finales, las aplicaciones, los recursos de nube y las redes.
Además de proteger contra las ciberamenazas, la seguridad en la nube es importante porque garantiza la continuidad en caso de una interrupción de la red o un corte de energía en un centro de datos. Estas interrupciones pueden causar daños a corto plazo, como la imposibilidad de acceder a los datos cuando los necesitas, o consecuencias a más largo plazo, como la pérdida permanente de datos. Un programa de seguridad en la nube debe incluir planes para respaldar aplicaciones y datos, así como para responder ante interrupciones de la red.
Cinco beneficios de la seguridad en la nube
Mantener la confianza de los clientes
Simplificar la administración
Seguridad unificada
Privacidad y cumplimiento normativo
Resiliencia
Los modelos de nube permiten ejecutar aplicaciones y almacenar datos de forma eficiente, sin los costos ni los largos plazos asociados con la implementación y el mantenimiento de sistemas en las instalaciones. Sin embargo, también pueden limitar la visibilidad y el control de procesos críticos. Al crear un programa robusto de seguridad en la nube, las organizaciones pueden obtener beneficios como:
Mantener la confianza de los clientes: Los usuarios pueden acceder a datos y aplicaciones desde cualquier lugar y dispositivo, con la tranquilidad de saber que sus datos están protegidos frente a ciberamenazas y eliminaciones accidentales.
Administración simplificada: La seguridad de TI tradicional requería configuraciones manuales y actualizaciones frecuentes. La seguridad en la nube adopta un enfoque proactivo que ofrece protección las 24 horas, con poca o ninguna intervención manual una vez implementada.
Seguridad unificada: La computación en la nube permite a los usuarios acceder a flujos de trabajo desde cualquier dispositivo o punto de conexión, algo difícil de gestionar con los enfoques tradicionales. La seguridad en la nube centraliza la supervisión de la red y agiliza la actualización de software y políticas. Toda la administración de seguridad se realiza en un solo lugar.
Privacidad y cumplimiento normativo: La seguridad en la nube permite a los desarrolladores escribir y aplicar políticas de forma automática para garantizar la privacidad de los datos y el cumplimiento normativo.
Resiliencia: La seguridad en la nube facilita la implementación de planes de recuperación ante desastres porque la administración se realiza desde un lugar unificado.
¿Cuáles son los tipos de seguridad en la nube?
La seguridad en la nube abarca varios aspectos:
La seguridad de los datos se enfoca en proteger los datos almacenados y en tránsito.
La gestión de identidades y accesos (IAM) controla el tráfico entre cada zona de la arquitectura en la nube mediante controles de identificación y acceso.
El gobierno y cumplimiento normativo se enfoca en garantizar que la arquitectura en la nube cumpla con las regulaciones de la organización o del gobierno.
La continuidad de los datos y del negocio crea redundancia para garantizar que los sistemas puedan recuperarse en caso de una interrupción de la red o pérdida de datos.
Con esto en mente, veamos en detalle cada tipo de seguridad de la computación en la nube:
Seguridad de los datos
Los datos confidenciales deben protegerse tanto cuando están almacenados en recursos de nube pública como cuando están en tránsito, para evitar accesos no autorizados o filtraciones. Como los usuarios pueden acceder a los datos en la nube por Internet desde cualquier ubicación o dispositivo, los equipos de TI necesitan nuevos enfoques para protegerlos.
Existen diversas herramientas y técnicas para proteger los datos en la nube:
Cifrado: Utiliza un algoritmo para codificar la información, tanto almacenada como en tránsito. Si los atacantes logran vulnerar las barreras y acceder a los datos, tendrán que descifrarlos para verlos en su forma original. Esto requiere una capacidad de cómputo que resulta económicamente inviable para la mayoría de los atacantes, por lo que el cifrado es una herramienta importante para la seguridad de los datos.
VPN: Las redes privadas virtuales (VPN) te permiten enviar datos de forma segura a través de conexiones potencialmente inseguras, ya que los cifran y los enrutan por un servidor remoto administrado por el proveedor de la VPN. Esto protege tus datos y oculta tu identidad y ubicación.
Arquitectura de seguridad en la nube: Las brechas de seguridad en entornos nativos de la nube suelen explotar errores o vulnerabilidades en las implementaciones, acceder a datos mediante interfaces mal configuradas o inseguras y luego exfiltrarlos a la red del atacante. Por eso, una práctica recomendada es aislar los componentes de la arquitectura en la nube, como aplicaciones, contenedores, máquinas virtuales y datos. Herramientas como las nubes privadas virtuales y Azure VNet lo hacen al dividir las cargas de trabajo en subredes. Después, se pueden aplicar políticas de seguridad granulares, configuraciones de IAM, firewalls y configuraciones de enrutamiento para controlar el acceso.
Supervisión de servicios en la nube: Como los servicios en la nube existen fuera de las redes y los dispositivos internos, los equipos de TI necesitan una forma de obtener visibilidad del servicio en sí para supervisar los datos. Esto corresponde a los métodos tradicionales de supervisión del tráfico de redes internas, pero la gestión de múltiples nubes debe integrarse con distintos proveedores y abordar la mayor complejidad de las implementaciones en la nube. Los clientes que usan un solo proveedor de nube también deben establecer y mantener la visibilidad del tráfico de su red para garantizar la seguridad.
Cabe señalar que todas estas herramientas y técnicas protegen tanto contra atacantes maliciosos como contra errores humanos que pueden provocar filtraciones o daños en los datos. Implementarlas es el primer paso para reducir el impacto de una vulneración.
Gestión de identidades y accesos (IAM)
Los modelos de computación en la nube incluyen una variedad de tecnologías, como servicios de bases de datos y almacenamiento de objetos, software como sistemas operativos y máquinas virtuales, y el hardware del usuario, que a menudo corresponde a dispositivos personales (BYOD). Controlar el tráfico entre estas zonas es un aspecto clave de la seguridad en la nube. IAM permite obtener visibilidad y control sobre todos estos usuarios y puntos de conexión.
IAM incluye:
Autenticación y autorización: Los controles de acceso son un método clave para impedir que los usuarios, tanto legítimos como maliciosos, puedan comprometer información y sistemas. La gestión segura de contraseñas y la autenticación multifactor son dos ejemplos de buenas herramientas de autenticación y autorización.
Controles de acceso basados en roles: Se utilizan controles de acceso basados en roles en lugar de controles individuales. Son más fáciles de cambiar cuando un usuario cambia de rol. Los privilegios siempre deben otorgarse según el principio de «mínimo privilegio», y los privilegios más amplios requieren una autenticación más sólida. Al otorgar acceso con el «mínimo privilegio», puedes asegurarte de que, si un atacante obtiene acceso a una cuenta, no pueda avanzar más en el sistema ni acceder a datos importantes, como las claves de API.
Seguridad entre zonas: Incluye el bloqueo de puertos, la exigencia de permisos, la aplicación granular de medidas de seguridad y mucho más.
Lo ideal sería que los equipos de seguridad supervisaran cada instancia de identificación y autenticación, pero las limitaciones de recursos implican que cada usuario debe comprender los principios básicos para reducir el riesgo de una vulneración de sus credenciales. Esto incluye capacitación sobre contraseñas seguras y autenticación multifactor. Los principios de IAM refuerzan la importancia de una arquitectura segura en la nube y de contar con un rol dedicado, como el de arquitecto de seguridad en la nube, para garantizar que esté configurada y administrada correctamente.
Gobierno y cumplimiento normativo
Los entornos de nube agregan nuevas dimensiones al cumplimiento de los requisitos normativos sobre la privacidad de los usuarios, como SOC 2, PCI y HIPAA, además de los requisitos internos. Los procesos de cumplimiento deben abordar la infraestructura en sí y las interfaces entre los sistemas internos, la infraestructura en la nube e Internet.
Automatizar las políticas y los controles es una forma de garantizar el cumplimiento normativo en entornos de nube. Estos deben incluir políticas para rastrear, priorizar y mitigar amenazas contra sistemas esenciales; proteger los datos; controlar el acceso basado en roles; usar cifrado y registros; y promover prácticas seguras de los usuarios, por ejemplo, en torno a las contraseñas.
Automatiza el cumplimiento normativo en la nube en los flujos de trabajo de tus desarrolladores
Snyk automatiza las verificaciones de cumplimiento normativo en la nube y genera informes para ejecutivos y auditores.
Resiliencia de los datos y continuidad del negocio
Este aspecto de la seguridad en la nube implementa medidas de redundancia para que los datos y las operaciones del negocio sigan funcionando en caso de un desastre o una pérdida imprevista de datos. Las copias de seguridad de datos y sistemas ayudan a garantizar la continuidad de las operaciones. También incluye medidas para probar las copias de seguridad e instrucciones para recuperar los datos. Si se respaldan correctamente en la nube, los datos también pueden protegerte de ataques de ransomware. Si un atacante cifra todos tus archivos activos, ¡puedes recuperarlos de tus copias de seguridad sin pagar el rescate!
Seguridad en la nube vs. seguridad de aplicaciones vs. seguridad de aplicaciones nativas de la nube
Los límites entre la seguridad de aplicaciones y la seguridad en la nube son cada vez menos claros, especialmente cuando se usan arquitecturas nativas de la nube, como las aplicaciones sin servidor y los contenedores. Los desarrolladores tienen más participación en la nube gracias a enfoques como políticas como código (PaC) e infraestructura como código (IaC), que reemplazan los procedimientos manuales por métodos estandarizados y repetibles escritos como código.
Esto significa que los desarrolladores son cada vez más responsables de la seguridad tanto de las aplicaciones que escriben como de la infraestructura donde se ejecutan. También están cada vez más atentos a los problemas de seguridad: el 61 % de los desarrolladores afirma que cambiar a tecnologías nativas de la nube aumentó sus preocupaciones sobre la seguridad.
Esto plantea la pregunta de quién es responsable de proteger la nube, ya que participan muchos equipos: los de seguridad, operaciones y desarrollo de la organización cliente, así como los del proveedor de nube.
Seguridad en la nube vs. ciberseguridad
La seguridad en la nube es una rama especializada de la ciberseguridad que se centra en proteger datos, aplicaciones y servicios en entornos de nube. Aborda riesgos únicos, como configuraciones incorrectas, API inseguras y vulnerabilidades de la infraestructura compartida. Por otro lado, la ciberseguridad abarca, en términos generales, las medidas para proteger redes, dispositivos y datos frente a amenazas cibernéticas en todos los entornos, incluidos los sistemas locales y las plataformas en la nube.
Protege tus configuraciones desde el IDE hasta las nubes en ejecución.
Dales a los desarrolladores las herramientas para crear infraestructura en la nube de forma segura y corregir problemas desde el código fuente de IaC
¿Quién es responsable de proteger la nube?
Por lo general, los proveedores de nube pública siguen un modelo de responsabilidad compartida para la seguridad en la nube, que asigna la responsabilidad a la parte propietaria de cada aspecto de la nube.
Por lo general, los proveedores son responsables de proteger las redes, la infraestructura en la nube y los servidores que se usan para alojar físicamente los datos y las cargas de trabajo. Los clientes son responsables de elegir un proveedor seguro, administrar el acceso de los usuarios, garantizar el cumplimiento de las regulaciones de la organización y del gobierno, y configurar y mantener los sistemas de forma segura.
Las responsabilidades de seguridad dependen del tipo de servicio en la nube
Los requisitos de seguridad pueden variar según el tipo de servicio en la nube que se use. Estos tipos de servicios incluyen:
Software como servicio (SaaS)
La principal responsabilidad de los clientes de SaaS es asegurarse de que usen protocolos de acceso seguros. Los proveedores son responsables de proteger el backend. Muchos ataques aprovechan las integraciones de las aplicaciones SaaS con otras plataformas, por lo que es importante tener visibilidad de los flujos de trabajo y los datos de los usuarios.
Plataforma como servicio (PaaS)
Las empresas de PaaS ofrecen un “entorno aislado” que los clientes pueden rentar para desarrollar aplicaciones en la infraestructura del proveedor. Los proveedores son responsables de proteger el sistema operativo, el middleware y el entorno de ejecución, mientras que los clientes son responsables de los dispositivos y las redes de los usuarios finales, las aplicaciones, los datos y el acceso de los usuarios. Desarrollar aplicaciones en entornos PaaS implica perder visibilidad, lo que dificulta detectar movimientos o usos no autorizados por parte de atacantes en un entorno de nube. Es necesario implementar controles de seguridad sistemáticos y herramientas de visibilidad para detectar y prevenir actividades sospechosas.
Infraestructura como servicio (IaaS)
Los proveedores de IaaS ofrecen una alternativa a construir una costosa infraestructura local, ya que permiten a los clientes rentar hardware e infraestructura informática según sus necesidades. Los proveedores son responsables de proteger sus servidores físicos, redes y datos, mientras que los clientes son responsables de todo lo que se ejecuta en la infraestructura del proveedor, incluido el sistema operativo, las aplicaciones y el middleware, además del acceso de los usuarios, las configuraciones de los recursos y los dispositivos y las redes de los usuarios finales.
Entornos de seguridad en la nube
A menudo se habla de la “nube” como si fuera un lugar, pero es más útil pensar en ella como un modelo para almacenar datos y ejecutar cargas de trabajo en un entorno distribuido. Existen varios tipos de entornos de nube, entre ellos:
Nubes públicas
Son servicios de terceros en los que los clientes comparten los recursos del proveedor con otros clientes. Por lo general, los clientes acceden a las nubes públicas a través de un navegador web. Las nubes públicas invierten mucho en seguridad, y la mayoría de las brechas de seguridad en la nube se deben a errores de configuración u otros errores de los clientes. Según Gartner, el 99 % de las fallas de seguridad en la nube hasta 2025 serán responsabilidad de los clientes.
Nubes privadas
Las nubes privadas ofrecen a los clientes un entorno exclusivo, administrado externamente por un proveedor externo o internamente como una alternativa moderna al centro de datos tradicional. Pueden considerarse más seguras que las nubes públicas porque están aisladas por el firewall del usuario, pero siguen siendo vulnerables a desafíos de seguridad, como las brechas basadas en la identidad.
Nubes gubernamentales
Las nubes gubernamentales se crean específicamente para ofrecer entornos aislados en la nube a clientes del gobierno que pueden trabajar con datos sensibles o clasificados y deben cumplir regulaciones de seguridad estrictas.
Multinube
Combina varios servicios en la nube del mismo tipo de distintos proveedores (por ejemplo, nubes públicas o privadas). Las configuraciones multinube suelen darse en empresas con equipos distribuidos que trabajan en distintos proyectos, cada uno con sus propios plazos y requisitos técnicos; estos equipos pueden terminar eligiendo diferentes proveedores de nube según las necesidades de sus proyectos. También puede ocurrir después de fusiones y adquisiciones, cuando cada empresa involucrada usa distintos proveedores de nube. El uso de varios proveedores de nube aumenta la complejidad de la seguridad, ya que se necesitan conocimientos especializados y herramientas específicas para cada nube utilizada.
Nube híbrida
Las nubes híbridas combinan centros de datos privados de terceros o locales con nubes públicas. Algunas empresas utilizan lo que Gartner denomina un modelo de uso “bimodal”, con cargas de trabajo tanto en la nube como en el centro de datos, sobre todo durante los períodos de migración y las iniciativas de transformación digital.
Nubes locales y externas
Los clientes pueden acceder a entornos de nube administrados externamente por un proveedor o a una nube interna y local que permite personalizar la configuración de cada recurso. Los servicios de nube externa se ofrecen de forma remota y permiten a los clientes evitar los costos asociados con el hardware, el mantenimiento y la seguridad, mientras que las nubes locales requieren que el cliente administre las redes, el almacenamiento, los servidores y la seguridad del entorno de nube.
Protege tus entornos de nube con Snyk
El proceso de desarrollo de software ha cambiado, por lo que la seguridad debe integrarse en cada etapa del ciclo de vida del desarrollo de software, en lugar de considerarse solo después de que la aplicación esté en producción. La infraestructura tradicional ha sido reemplazada por código que define la infraestructura, los servicios y los contenedores de aplicaciones. Actualmente, una proporción considerable de las aplicaciones está compuesta por código de código abierto. Están diseñadas para ejecutarse en contenedores, máquinas virtuales y arquitecturas sin servidor, e incluyen instrucciones para implementar y configurar la infraestructura en la que se ejecutarán con herramientas como Kubernetes y Terraform.
La seguridad en la nube debe acompañar a los desarrolladores mientras diseñan y programan aplicaciones nativas de la nube a lo largo de la canalización de CI/CD. Snyk ofrece varias herramientas para ayudar a los desarrolladores a integrar la seguridad en la nube en sus aplicaciones y flujos de trabajo:
Seguridad con prioridad para los desarrolladores
Las herramientas de seguridad para desarrolladores de Snyk permiten integrar la seguridad desde las primeras líneas de código. La plataforma de Snyk incluye analizadores de dependencias de código abierto, seguridad de contenedores y seguridad de la infraestructura.
Seguridad de la infraestructura como código (IaC)
Las plantillas de IaC definen el estado en el que quieres que se ejecute la infraestructura en la nube, como manuales de ejecución automatizados que capturan los detalles de las implementaciones manuales y los convierten en pasos repetibles que se pueden probar antes de ejecutarlos. IaC permite incorporar las prácticas recomendadas del desarrollo de software en las definiciones de infraestructura.
Snyk IaC simplifica las pruebas de cumplimiento de las políticas de seguridad y arquitectura cada vez que cambia el código. Es compatible con la infraestructura de AWS, Azure y GCP, así como con las herramientas de IaC Kubernetes y Terraform. Snyk IaC unifica la visibilidad y la gobernanza en los flujos de trabajo de los desarrolladores, las canalizaciones y los entornos de nube mediante un único motor de políticas y conjunto de reglas. Además, la herramienta permite que los equipos solucionen rápidamente los problemas en la nube al conectarlos automáticamente con el código fuente de IaC pertinente en los flujos de trabajo de Git, lo que garantiza que los desarrolladores responsables los corrijan más rápido. Solo tienes que corregir, volver a probar y volver a implementar.
Seguridad de contenedores, incluido el entorno de ejecución con Sysdig
Snyk Container ayuda a los desarrolladores a proteger las aplicaciones y los contenedores al mismo tiempo. Sus herramientas para imágenes base te permiten resolver rápidamente las vulnerabilidades mediante la actualización a imágenes base más seguras. Sus funciones de análisis permiten descubrir y corregir automáticamente las vulnerabilidades de los contenedores, tanto en el entorno del IDE como en el entorno de ejecución. La colaboración con Sysdig amplía las capacidades de Snyk Container y te permite proteger el entorno de ejecución de Kubernetes, además de ofrecer comentarios y visibilidad a los desarrolladores.
Principios de shift left y DevSecOps
La seguridad tradicional de las aplicaciones se centra en analizar y corregir las vulnerabilidades en producción. Debido a la complejidad de los entornos de nube modernos y a la velocidad de los lanzamientos de aplicaciones, este enfoque tradicional ya no funciona. El enfoque moderno de DevSecOps integra la seguridad en el proceso de desarrollo desde el principio. Este enfoque de seguridad shift left es una parte fundamental del desarrollo de aplicaciones nativas de la nube y de las herramientas correspondientes.
Protege tus configuraciones desde el IDE hasta las nubes en ejecución.
Dales a los desarrolladores las herramientas para crear infraestructura en la nube de forma segura y corregir problemas desde el código fuente de IaC