Panel de discusión de DevSecCon: ¿Qué va primero, la seguridad o la aplicación?

DeveloperSteve Coochin
1 de marzo de 2022
0 minutos de lecturaEn el desarrollo de aplicaciones, la seguridad desempeña un papel cada vez más importante para proteger la infraestructura y los datos, y garantizar un alto nivel de confianza de los usuarios. Hace poco, los Snykers Vandana Verma Sehgal y DeveloperSteve organizaron un panel de discusión con expertos de la industria que compartieron sus opiniones sobre cuándo debería incorporarse la seguridad al desarrollo de aplicaciones.
«Si observas cómo la industria ha adoptado el enfoque de seguridad desde el inicio en el ciclo de vida del desarrollo de software, verás que la seguridad ocupa un lugar cada vez más importante. Esto también ocurre al crear nuevas aplicaciones: vemos que la seguridad se incorpora desde la etapa de ideación para identificar formas de crear aplicaciones más seguras».

Vandana Verma Sehgal
Senior Developer Advocate, Snyk
«Como desarrolladores, creamos aplicaciones pensando en los usuarios finales. Garantizar la seguridad de su experiencia y proteger sus datos es importante. Nuestros usuarios finales confían en nosotros para crear aplicaciones para ellos, y protegerlos es fundamental para mantener esa confianza».
DeveloperSteve Coochin
Senior Developer Advocate, Snyk
El panel de discusión
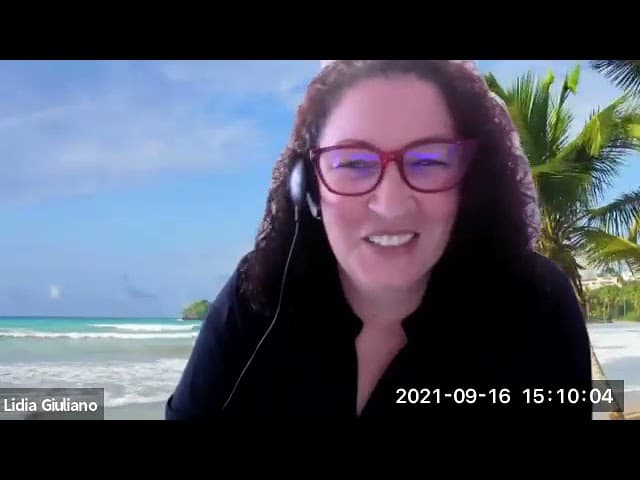
En el panel nos acompañaron Lidia Giuliano (arquitecta de seguridad y miembro de Blackhat Asia), Michael Cheng (ingeniero de software principal en GovTech Singapore), Sandeep Singh (consultor de seguridad en NotSoSecure y líder del capítulo de OWASP Delhi) y Pas Apicella (ingeniero principal de soluciones en Snyk).
Para comenzar, planteamos la pregunta: “¿El desarrollo de aplicaciones debería comenzar por definir pautas de seguridad?”
Lidia: Siempre uso la analogía de que desarrollar una aplicación es como construir una casa. Las cosas deben aprobarse antes de empezar a construir y, durante el proceso, hay verificaciones de cumplimiento para asegurarse de que todo vaya según lo previsto.
Michael: Como desarrollamos muchas aplicaciones para el gobierno, tenemos reglas y pautas para asegurarnos de que nuestras herramientas y entornos cumplan con los estándares establecidos. Desde la perspectiva del desarrollo, esto define las expectativas no solo sobre lo que se puede usar, sino también sobre cómo hacerlo.
El punto clave que destacaron los panelistas sobre las herramientas fue la importancia de que los equipos de seguridad trabajen en estrecha colaboración con los de desarrollo. Así, se pueden cumplir los requisitos de las herramientas y los entornos de desarrollo y, al mismo tiempo, mantener un nivel de seguridad predefinido. Para profundizar en esta idea, le preguntamos a Sandeep: “¿Qué aspectos de seguridad hay que tener en cuenta al definir el alcance de una aplicación?”
Sandeep: Es importante tener siempre presentes los principios básicos de seguridad, por sencillos que sean: sanitizar los datos y las entradas de los usuarios, y proteger la autenticación y los privilegios en la infraestructura y las plataformas de aplicaciones. Todo se reduce a algunas preguntas básicas durante el SDLC, como: ¿Quién usará mi aplicación? ¿Qué tipo de datos se generan y dónde se almacenan? ¿Qué pasa si esos datos se ven comprometidos?
Esto nos llevó al propósito fundamental del panel: entender cuándo es demasiado pronto para incorporar la seguridad al proceso de desarrollo de aplicaciones. En particular, preguntamos: "¿Cuál es la etapa más temprana en la que han visto que se incorpora la seguridad al proceso?"
Pas: Algunos clientes con los que he trabajado en Snyk inicialmente buscan usar los pipelines de DevOps para automatizar la seguridad como parte de su CI/CD. En cambio, les pregunto qué herramientas de seguridad para desarrolladores tienen a disposición los equipos de desarrollo para analizar vulnerabilidades y comprenderlas en las primeras etapas del proceso.
Sandeep señaló que hacer que especialistas en seguridad trabajen junto con desarrolladores ayuda a generar conciencia en ambos equipos. Lidia agregó que es importante fomentar una cultura de equipo y formar promotores de la concientización sobre seguridad dentro de los equipos de desarrollo para impulsar este enfoque.
Lidia: Cuando era desarrolladora, teníamos restricciones para usar ciertas sintaxis de lenguajes debido a sus implicaciones de seguridad, aunque entendíamos que eso dificultaba el desarrollo de aplicaciones, ya que limitaba las formas de depurar el código incluso en los entornos de desarrollo.
En general, la conclusión principal del panel fue que nunca es demasiado pronto para incorporar la seguridad al proceso de desarrollo de aplicaciones. Integrar la seguridad al flujo de trabajo desde el comienzo la acerca a los equipos de desarrollo y crea un enfoque más integral en todo el proceso. Incluso en la etapa de ideación, permite que los equipos adopten una mentalidad más enfocada en la seguridad.
Mira la grabación completa del panel:
Empieza a usar Snyk en tu SDLC
Integra Snyk como parte de tu SDLC y ayuda a identificar posibles problemas mediante el análisis de código, paquetes de código abierto, imágenes de contenedores e IaC.
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.


