Relatório
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Saiba por que a Snyk foi reconhecida como líder no The Forrester Wave™: Agentic Development Security Tools, Q4 2026.
Folha de referências
Folha de referências
Vídeo
Relatório
Mostrando 673 - 696 de 756 recursos

Primeiros passos com CTF: white paper

Tutorial de npm
5 boas práticas de DevSecOps no Google Cloud
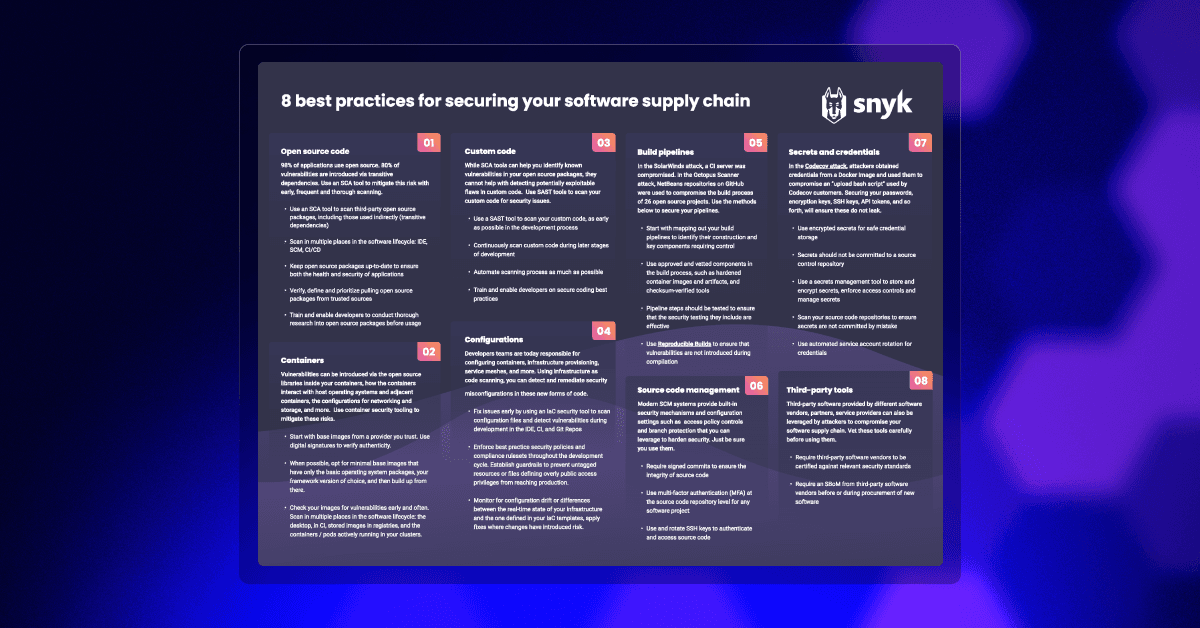
Guia rápido da cadeia de suprimentos
Secure your container supply chain with your existing workflows
Descubra como as equipes podem encontrar e corrigir vulnerabilidades em código, dependências, imagens de contêiner e IaC com o Snyk Container.
Secure your software supply chain
Descubra como a Snyk pode gerenciar a segurança da cadeia de suprimentos de software, desde a promoção de um design seguro até o monitoramento de dependências e a correção de vulnerabilidades.

Optimizing AppSec in the financial services sector
Saiba como seu programa de segurança de aplicações pode acompanhar o ritmo acelerado de um ambiente de desenvolvimento inovador no setor de serviços financeiros.
Future-proof your development: The SAST/SCA buyer’s guide for the AI era
Conheça os principais critérios para escolher ferramentas de AppSec, integrar a IA desde o início, gerenciar riscos e selecionar a melhor plataforma de AppSec — este guia do comprador aborda o que é essencial no cenário tecnológico atual.
How security teams can engage developers in security programs
Aprenda a engajar desenvolvedores em programas de segurança para criar aplicações resilientes. Este white paper mostra como integrar a segurança ao desenvolvimento e superar desafios comuns.
From basics to best practices: Building a strong AppSec program
Aprenda a criar um programa de AppSec robusto com insights sobre ferramentas de SAST e SCA, como promover uma cultura focada em segurança e integrar estratégias de IA para desenvolver de forma moderna, segura e inovadora.
Navigating the Software Supply Chain
O novo guia da Snyk sobre segurança da cadeia de suprimentos de software aborda a segurança de bibliotecas de código aberto, código gerado por IA e muito mais
Building a security champions program
Este guia técnico apresenta sete etapas essenciais para criar um programa de Security Champions de sucesso.
Zero to hero: A blueprint for establishing a security champions program
Baixe nosso novo guia prático e saiba como desenvolver um programa eficaz de Security Champions, adaptado às necessidades específicas de pequenas e médias empresas.
Discover the path to trusted software
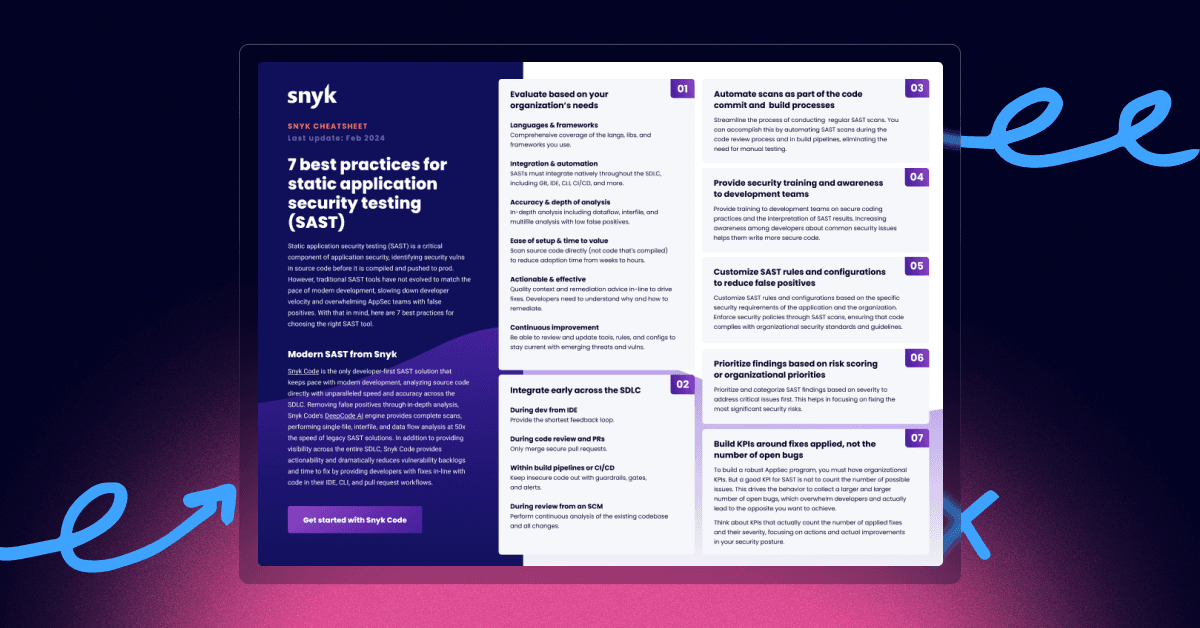
7 Best Practices for Static Application Security Testing
O teste estático de segurança de aplicações (SAST) é essencial para proteger aplicações, pois detecta vulnerabilidades no código-fonte antes da compilação e da implantação. Baixe este guia e descubra como simplificar seu fluxo de trabalho de segurança.
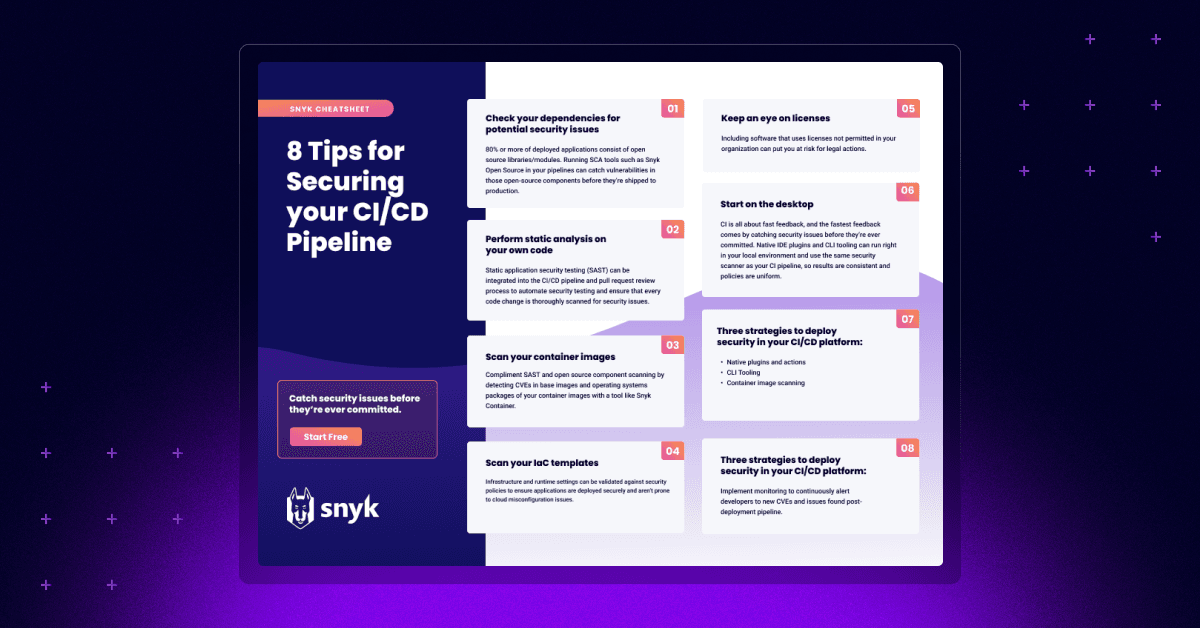
8 Tips for Securing Your CI/CD Pipeline
Neste guia, você vai encontrar dicas sobre diferentes tipos de análise que pode implementar, além de exemplos de implementação em duas das plataformas de CI/CD mais populares atualmente: Jenkins e GitHub Actions.
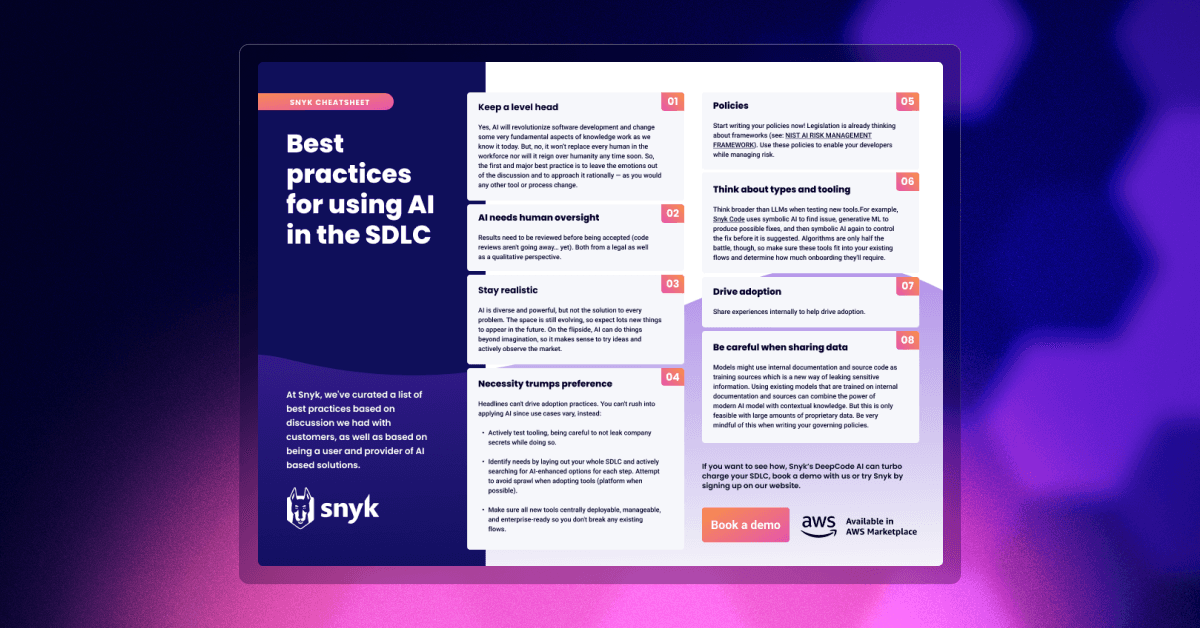
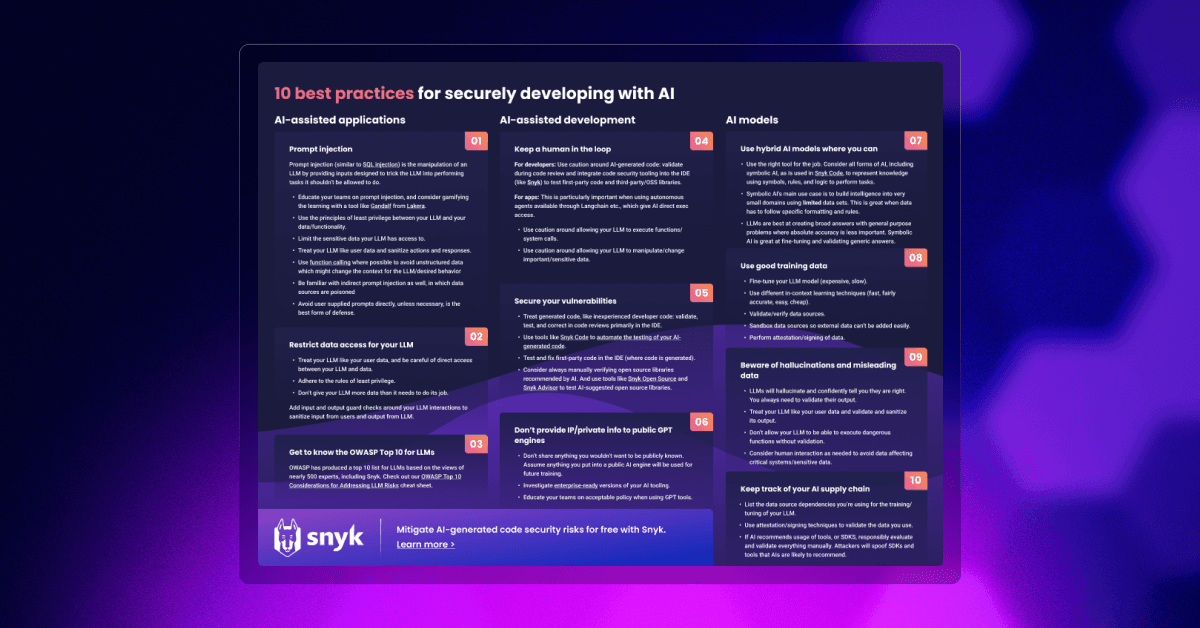
Best Practices for AI in the SDLC
A IA se tornou um assunto em alta após as notícias recentes sobre o modelo de linguagem grande (LLM) com uma interface simples: o ChatGPT. Embora o uso da IA no processo de desenvolvimento traga muitos ganhos de eficiência, também introduz novas ameaças à segurança. Baixe este guia rápido hoje mesmo e descubra as práticas recomendadas para usar a IA com segurança no seu ciclo de vida de desenvolvimento de software (SDLC).
Expert Insights for Tackling Software Supply Chain Security in 2023
Neste white paper, vamos analisar alguns dos principais temas do podcast e oferecer a profissionais de segurança e desenvolvedores um caminho a seguir nesse cenário muitas vezes confuso e intimidador.