
Relatório
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Saiba por que a Snyk foi reconhecida como líder no The Forrester Wave™: Agentic Development Security Tools, Q4 2026.
Folha de referências
Folha de referências
Vídeo
Relatório
Mostrando 505 - 528 de 756 recursos
Benefícios da análise de segurança
Saiba mais sobre análise de segurança, uma abordagem proativa que detecta ameaças avançadas com inteligência artificial e aprendizado de máquina.
Como a modelagem de ameaças se encaixa no ritmo acelerado do DevSecOps?
Saiba mais sobre modelagem de ameaças e como obter seus benefícios de segurança sem criar barreiras ao processo de desenvolvimento de software. Leve a modelagem de ameaças ainda mais para a “esquerda”.
Análise estática de código: entenda e conheça as melhores ferramentas
Aprenda a usar as melhores ferramentas de análise estática de código para evitar incidentes de segurança que muitas vezes passam despercebidos até chegar à produção.
Como estabelecer políticas de segurança de aplicações que impulsionam processos de desenvolvimento seguro
Aprenda a estabelecer políticas de segurança de aplicações: um processo bem estruturado que acompanha o ritmo da sua organização e transmite confiança aos clientes.
Entenda a automação de segurança
Saiba mais sobre automação de segurança, uma necessidade prática para qualquer operação de software bem-sucedida. Identifique ameaças cibernéticas e priorize ações de correção.

Testes interativos de segurança de aplicações (IAST)
Saiba mais sobre o IAST, um método de teste de segurança de aplicações que identifica vulnerabilidades durante a execução, e descubra por que talvez ele não seja uma opção para você.
Testes dinâmicos de segurança de aplicações (DAST)
Saiba mais sobre testes dinâmicos de segurança de aplicações (DAST), um tipo de teste de caixa-preta que verifica sua aplicação externamente enquanto o software está em execução.
Análise estática de segurança de aplicações (SAST)
Conheça as 7 etapas da análise estática de segurança de aplicações (SAST), suas vantagens e desvantagens e como ela pode ajudar a manter seu código-fonte seguro.
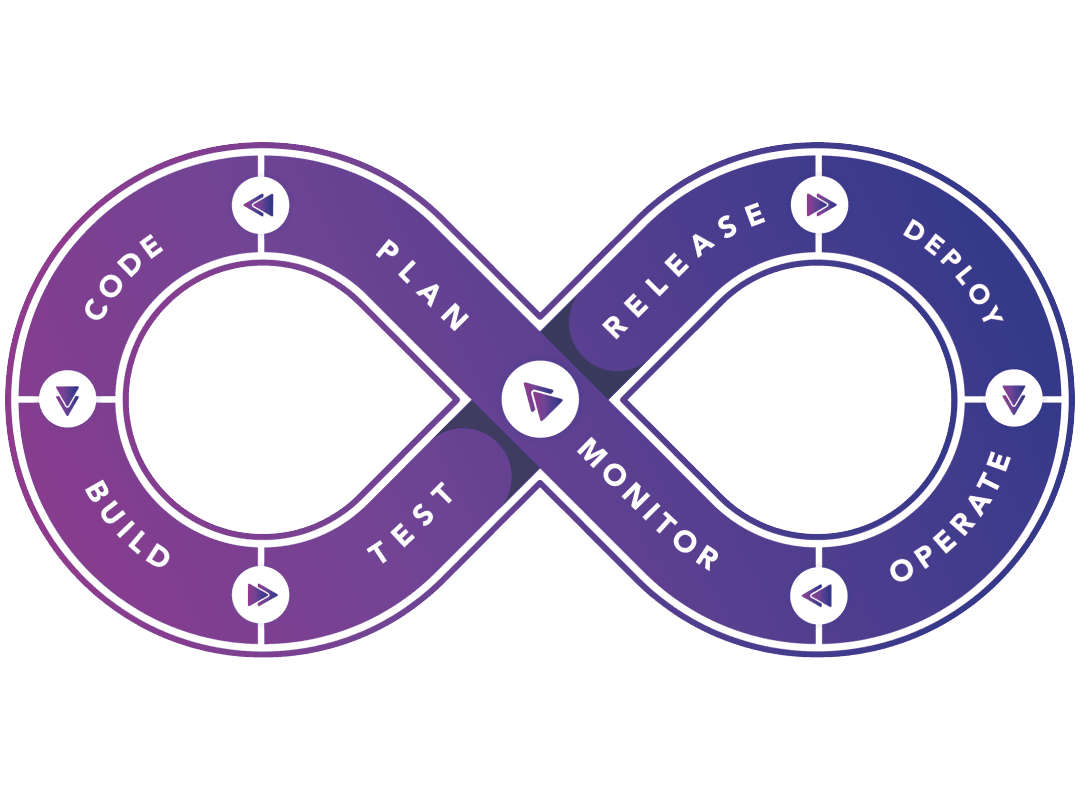
Principais componentes do pipeline de DevOps
Um pipeline de DevOps ajuda as equipes a criar, testar e implantar software com rapidez e eficiência, combinando ferramentas e práticas. Saiba como funciona e como aplicá-lo.
Segurança de software: entenda o que é
Saiba mais sobre segurança de software, incluindo as ferramentas e os processos adequados para identificar e corrigir bugs. Entenda a relação com segurança de aplicações, SDLC seguro e muito mais.
Scanner de vulnerabilidades: o que é e como funciona?
Saiba mais sobre scanners de vulnerabilidades: conheça os 3 principais tipos e categorias, entenda como funcionam e descubra como escolher a ferramenta de análise ideal.
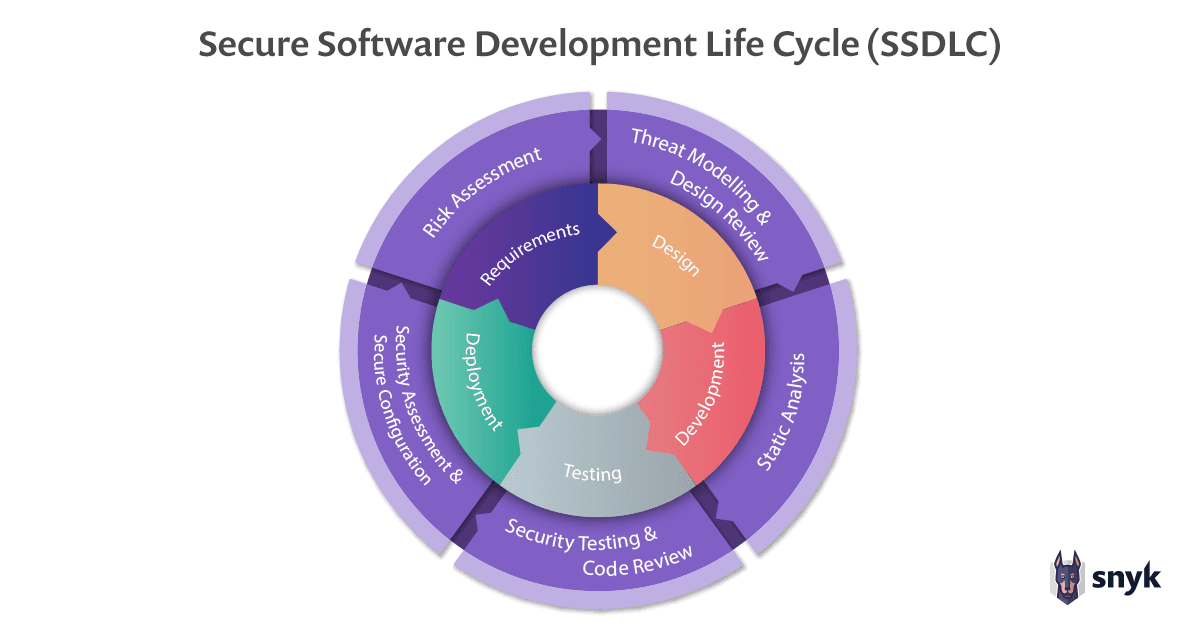
Ciclo de vida do desenvolvimento de software (SDLC): fases e metodologias
Saiba mais sobre as fases e metodologias do SDLC (ciclo de vida do desenvolvimento de software), que definem todo o processo de desenvolvimento de software, passo a passo.
Avaliação de vulnerabilidades: ferramentas e etapas para melhorar sua postura de segurança
Saiba mais sobre avaliação de vulnerabilidades para manter a segurança e avaliar com eficiência o estado das falhas e vulnerabilidades nos seus sistemas e ambientes.
Práticas de programação segura que todo desenvolvedor deve conhecer
A programação segura consiste em escrever código em uma linguagem de alto nível seguindo princípios rigorosos, com o objetivo de evitar possíveis vulnerabilidades
Guia de análise de segurança do Docker
Saiba mais sobre a análise de segurança do Docker e comece a analisar suas imagens de contêiner no Docker e em outros registros.
Guia de segurança nativa da nuvem para criar aplicações seguras
Segurança nativa da nuvem é a prática de proteger plataformas, infraestrutura e aplicações em nuvem incorporando a segurança em todo o processo de desenvolvimento
Guia completo de segurança de aplicações: ferramentas e melhores práticas
Segurança de aplicações é o conjunto de ações realizadas durante o ciclo de desenvolvimento de uma aplicação para reduzir vulnerabilidades, aprimorar a segurança e proteger dados confidenciais.
Testes de segurança de aplicações (AST): principais dúvidas respondidas
Os testes de segurança de aplicações são uma etapa essencial do SSDLC. Saiba mais sobre os tipos de teste, as ferramentas de segurança de aplicações e como começar a desenvolver apps seguros.
Infraestrutura como código em um mundo DevSecOps
Saiba mais sobre infraestrutura como código (IaC), entenda o que é e conheça as implicações de segurança do uso de IaC no mundo real.
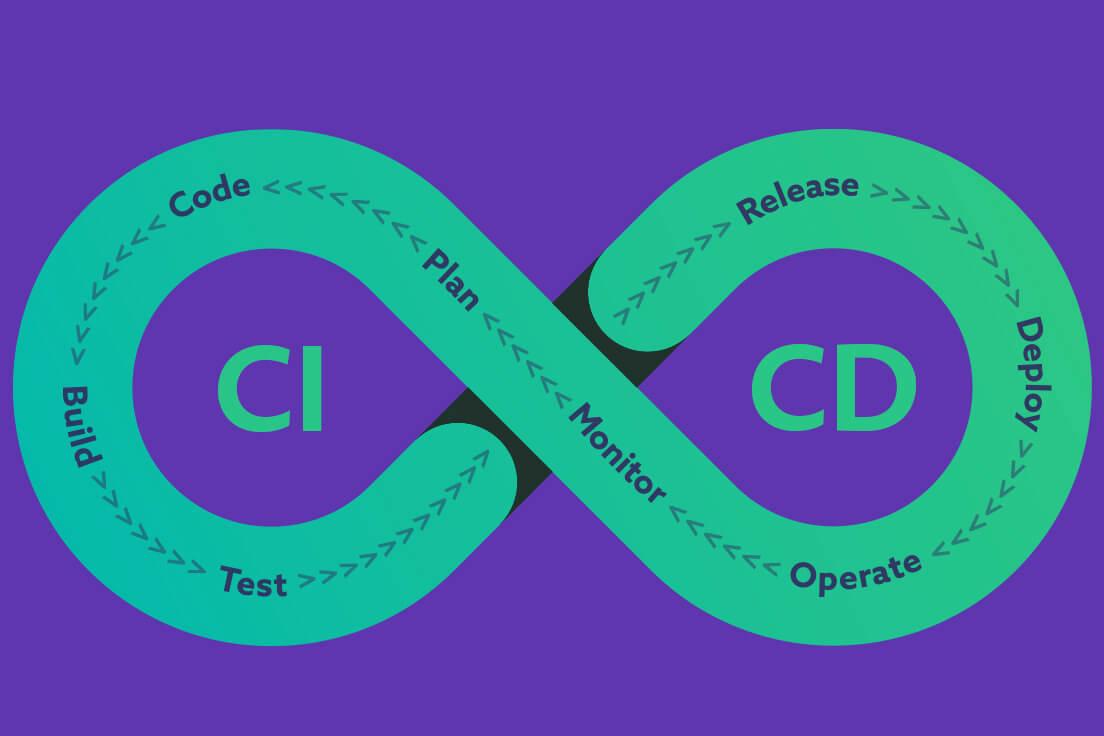
O que é CI/CD? Pipelines e ferramentas de CI/CD explicados
Saiba mais sobre integração contínua e entrega contínua (CI/CD), pipelines e frameworks de CI/CD. Entenda como o CI/CD é a base do DevSecOps.
Licenciamento e considerações de segurança do Node.js
Com a crescente popularidade do ambiente de execução Node.js, é importante conhecer os riscos de licenciamento e segurança do Node.js para suas aplicações web.
Copyleft: a ascensão do licenciamento de software de código aberto
Saiba mais sobre as licenças copyleft mais populares, seus termos e condições e as diferenças entre copyleft e copyright. Descubra o que é melhor para sua equipe.
A licença AGPL é a escolha certa para seus projetos de código aberto?
Saiba mais sobre a licença AGPL: vantagens, termos e condições, uso comercial e muito mais. Descubra se a AGPL 3, a LGPL 3 ou a GPL 3 padrão é a mais adequada para seu projeto.
Licença Pública Geral GNU: GPLv3 explicada
Saiba tudo sobre a licença GPL: novas cláusulas, diferenças entre GPLv2 e GPLv3, termos e condições e muito mais.