Snyk e Trek10 lançam novo guia AWS Quick Start para proteger implantações de CI/CD sem servidor

Jay Yeras
29 de setembro de 2020
0 minutos de leituraHá cerca de um ano, trabalhei com Trek10 na criação de uma solução para ajudar clientes que desenvolvem aplicações sem servidor na AWS a começar rapidamente com um pipeline de implantação pronto para empresas. O AWS Quick Start apresenta as etapas para criar, gerenciar e proteger um pipeline de implantação personalizado.
A Snyk se integra aos serviços da AWS, permitindo que as organizações reforcem a segurança de suas aplicações. Parceira Advanced Technology da APN, a Snyk oferece a plataforma Snyk Developer-First Security, que encontra e corrige vulnerabilidades em aplicações que usam código aberto, contêineres e tecnologias sem servidor.
Agora, a Trek10, que ajuda clientes a projetar, desenvolver e dar suporte a workloads da AWS, e a Snyk se uniram para criar e oferecer uma solução de CI/CD com um pipeline de implantação dinâmico, pronto para empresas, para suas aplicações sem servidor. A solução segue as práticas recomendadas da AWS para isolar recursos e orienta você na criação de três contas da AWS (subcontas): desenvolvimento, serviços compartilhados e produção.
Temos o prazer de anunciar o lançamento de CI/CD sem servidor para empresas na AWS Cloud, da Snyk e da Trek10, como um AWS Quick Start oficial. O guia mostra como identificar vulnerabilidades críticas em dependências de código aberto nas suas aplicações sem servidor.
Essa implantação de referência, pronta para produção, foi testada e validada por especialistas da AWS, da Snyk e da Trek10 e está alinhada às práticas recomendadas da AWS para segurança e alta disponibilidade. Veja a arquitetura descrita na Figura 1:
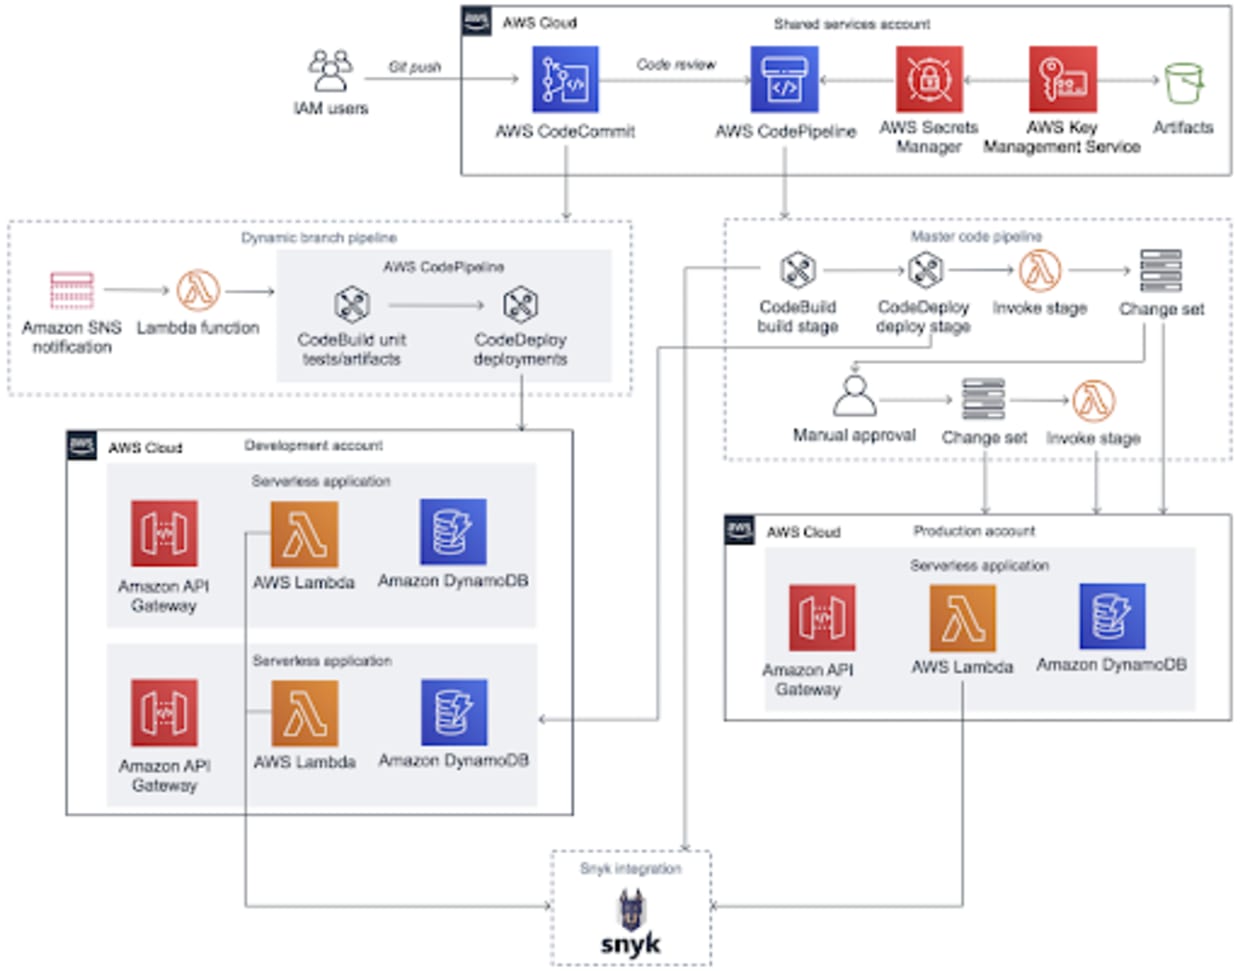
A solução permite o acesso entre contas às subcontas de desenvolvimento e produção, além de acesso à API da Snyk. Ela também implanta recursos em três subcontas, incluindo AWS CodeCommit, AWS CodePipeline, AWS CodeBuild, AWS CodeDeploy e uma aplicação de exemplo sem servidor que usa Amazon API Gateway, AWS Lambda e Amazon DynamoDB. A aplicação sem servidor é monitorada pela integração da Snyk com AWS Lambda e permite análises adicionais da aplicação por meio da Snyk CLI, usando o arquivo buildspec.yml do CodeBuild.
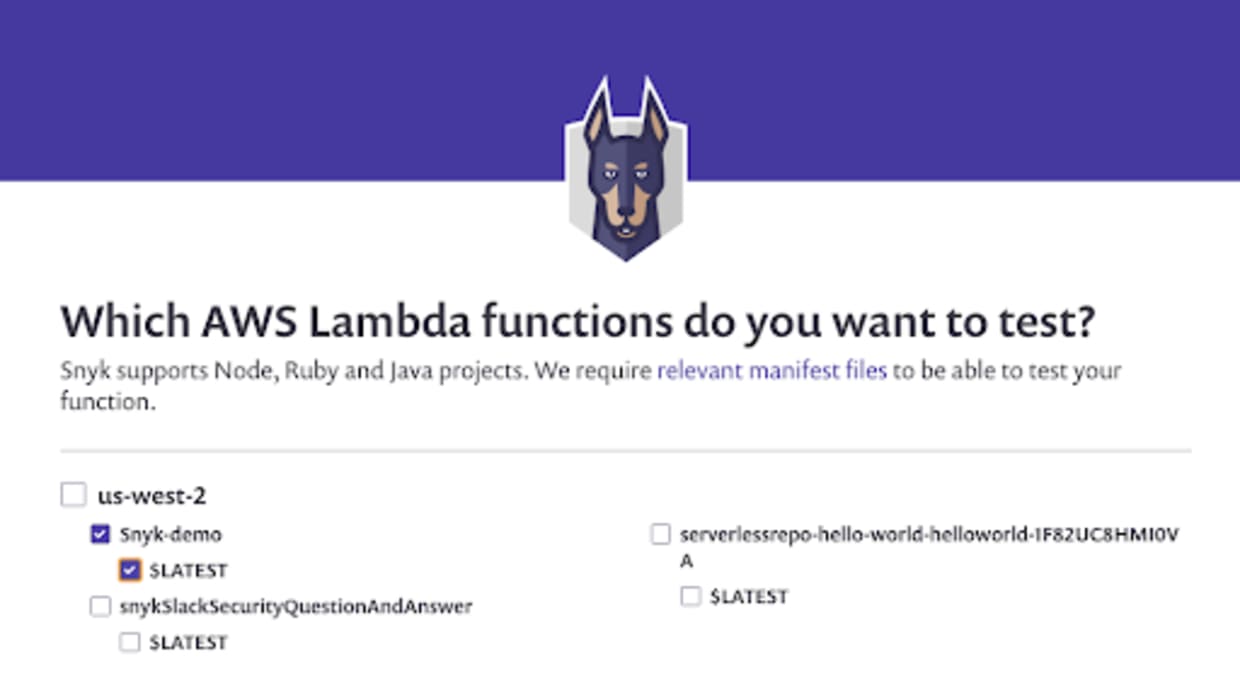
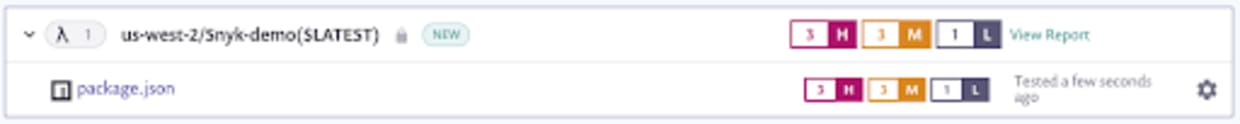
Como mostra a Figura 2, essa integração permite que a Snyk se comunique diretamente com o Lambda em cada teste para identificar exatamente qual código está implantado e quais dependências estão sendo usadas. Cada dependência é verificada no banco de dados de vulnerabilidades da Snyk para detectar vulnerabilidades conhecidas. Se forem encontradas vulnerabilidades, a Snyk notificará você por e-mail ou Slack, de acordo com suas configurações, para que você possa agir imediatamente e corrigi-las.
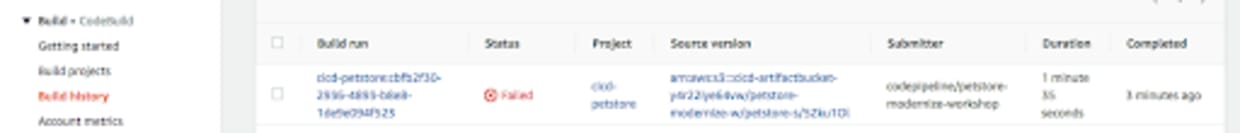
Da mesma forma, você pode fazer com que suas compilações falhem no AWS CodeBuild, como mostra a Figura 3, para evitar implantações que possam deixar você vulnerável a explorações.
Trabalhamos bastante para simplificar a implantação da solução. Além de automatizar o provisionamento e a implantação desses serviços, simplificamos o faturamento por meio da oferta da Snyk no AWS Marketplace (disponível para compras por conta própria e também por meio de ofertas privadas). Com suporte avançado à implementação e orientação especializada da Trek10, saiba mais sobre a colaboração da Snyk com a Trek10 para ajudar clientes a incorporar segurança às implantações de CI/CD sem servidor.


