Proteção contra ameaças em tempo real com Snyk e SentinelOne

9 de novembro de 2023
0 minutos de leituraOs aplicativos modernos são compostos por mais do que código próprio e dependências de terceiros. Um único aplicativo pode estar conectado a um vasto ecossistema de ambientes de nuvem, contêineres, imagens-base de terceiros e orquestração automatizada de contêineres.
Além de desenvolver aplicativos com mais rapidez, os desenvolvedores também precisam proteger o código, as dependências associadas, as configurações de implantação e os contêineres em execução na produção.
Manter imagens de contêineres livres de vulnerabilidades está cada vez mais complexo, pois os desenvolvedores não têm visibilidade sobre a gravidade e os riscos associados a essas vulnerabilidades. Por isso, as equipes de segurança muitas vezes precisam analisar manualmente vários painéis para ter uma visão abrangente da postura de segurança dos aplicativos, sem muita confiança sobre o que corrigir primeiro.
Por isso, temos o prazer de anunciar a integração da Snyk com a SentinelOne, referência em cibersegurança autônoma. Ela oferece uma visão unificada que conecta vulnerabilidades identificadas durante o desenvolvimento a ameaças em tempo de execução. A nova integração combina a proteção contra ameaças em tempo real da SentinelOne com o contexto de desenvolvimento da Snyk para agilizar a resposta a incidentes e ajudar a resolver problemas em tempo de execução na origem. Esta semana, a equipe da Snyk está no evento OneCon como patrocinadora ouro do primeiro evento da SentinelOne para clientes.
Para quem trabalha diretamente com o desenvolvimento e a segurança de aplicativos em nuvem, essa integração reúne o melhor dos dois mundos. Seja para priorizar vulnerabilidades, buscar ameaças ou simplesmente enviar código, as informações unificadas ajudam a agilizar as tarefas sem comprometer a segurança.
Uma visão abrangente para uma segurança de aplicativos que gera resultados
Reduzir o tempo entre identificar uma ameaça e resolvê-la é fundamental. Ao combinar os dados de vulnerabilidades da Snyk com a solução Singularity Cloud Workload Security de detecção de ameaças em tempo de execução da SentinelOne, as empresas podem tomar decisões mais embasadas, corrigir primeiro os problemas críticos e gerenciar melhor os riscos.
As equipes de segurança em nuvem, segurança de aplicativos e desenvolvimento passam a ter uma compreensão clara e unificada das ameaças e vulnerabilidades em contêineres em execução. Essa visão abrangente das dimensões de desenvolvimento e operações da segurança ajuda os desenvolvedores a se concentrarem primeiro no que mais importa. Para encontrar uma forma de corrigir os problemas, as equipes de segurança podem ir rapidamente do Singularity Console para a Snyk, analisar as vulnerabilidades e tomar as medidas necessárias.
Juntas, as equipes podem desenvolver e corrigir com segurança usando a Snyk, enquanto monitoram continuamente as ameaças com a SentinelOne.
“Os desenvolvedores estão sob pressão cada vez maior para criar aplicativos mais rapidamente, mas precisam trabalhar em parceria com as equipes de segurança para protegê-los tanto durante o desenvolvimento quanto em tempo de execução”, afirmou Ely Kahn, vice-presidente de gerenciamento de produtos de segurança em nuvem e IA/ML da SentinelOne. “Essa integração da SentinelOne com a Snyk oferece visibilidade consolidada sobre vulnerabilidades e ameaças nas duas plataformas. Com isso, os clientes podem entender melhor os riscos de segurança dos contêineres e tomar decisões embasadas para resolvê-los rapidamente.”
Casos de uso: melhor em conjunto
Investigação / resposta a incidentes. A integração combina a visibilidade da Snyk sobre vulnerabilidades em imagens de contêineres durante o desenvolvimento com as ameaças em tempo de execução detectadas pelo SentinelOne CWPP, ajudando os clientes a gerenciar melhor os riscos e corrigir problemas críticos.
Busca proativa por ameaças. Os profissionais de segurança podem buscar proativamente ameaças no SentinelOne Security DataLake, que inclui dados ingeridos do Snyk Container. Por exemplo, ameaças em tempo de execução identificadas anteriormente podem ter sido associadas a uma vulnerabilidade específica em uma imagem. Nesse caso, quem busca ameaças pode pesquisar essa vulnerabilidade para identificar outros riscos.
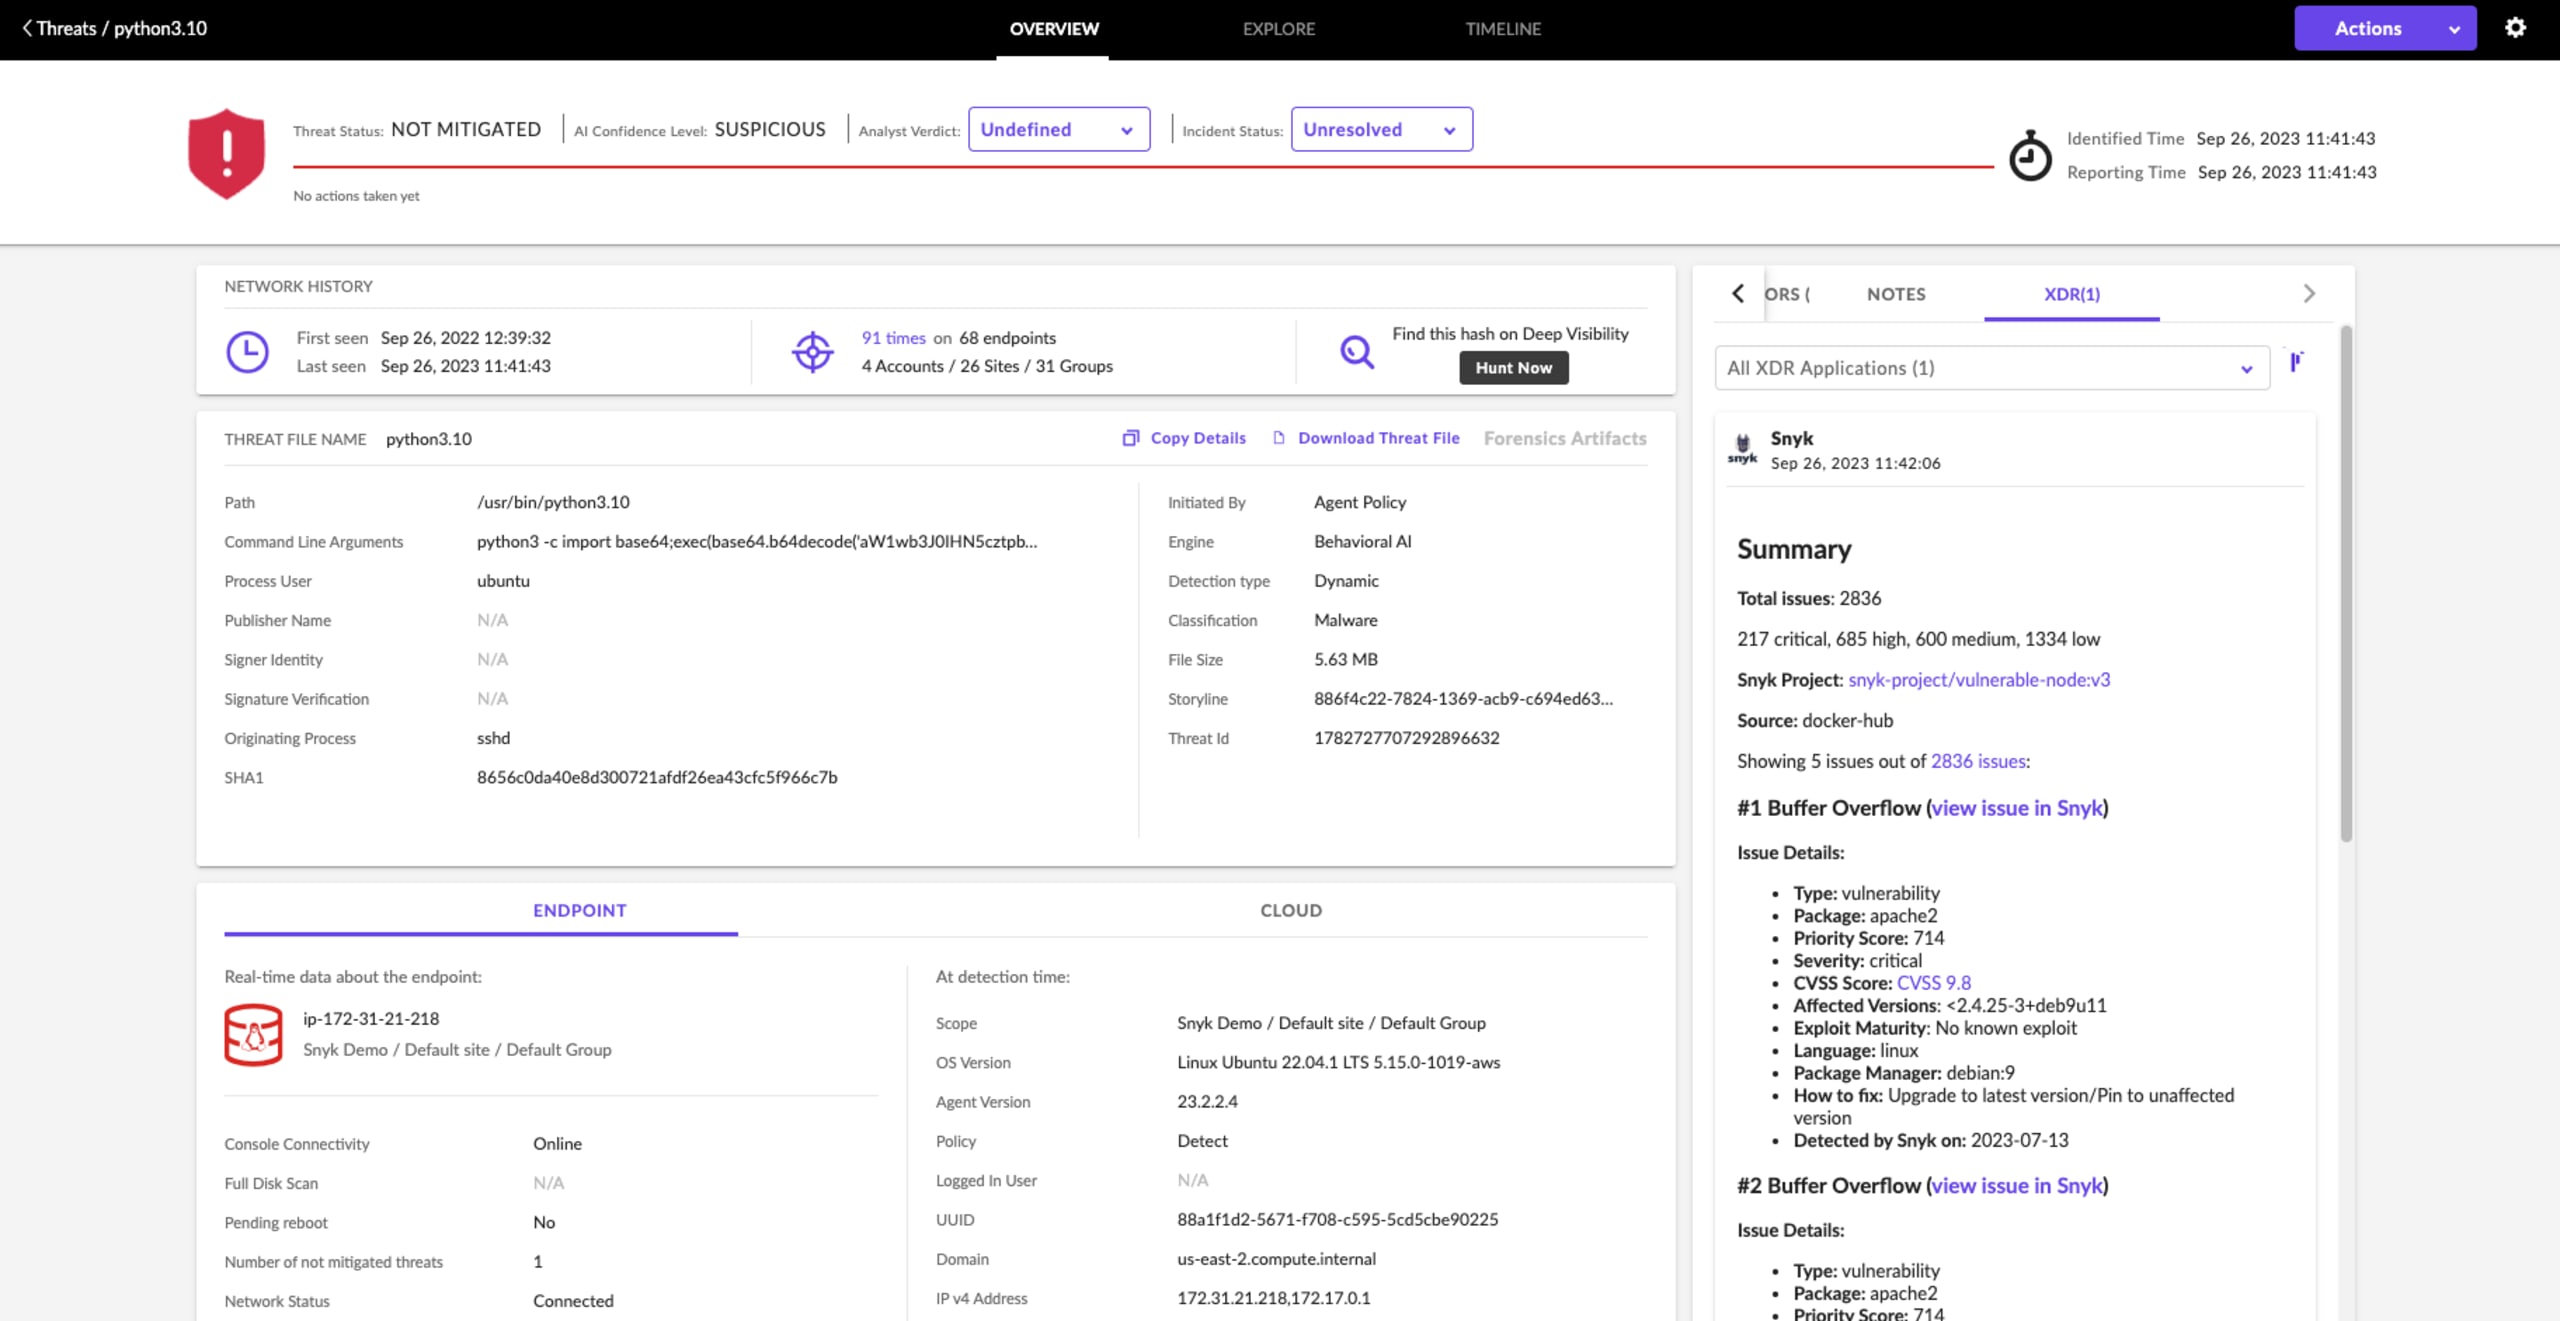
A integração da Snyk com o SentinelOne CWPP está disponível no Singularity Marketplace da SentinelOne.
A base para práticas de desenvolvimento seguro em alta velocidade
As futuras melhorias na integração da Snyk com a SentinelOne ampliarão o contexto do código à nuvem na plataforma da Snyk, simplificando ainda mais a priorização para desenvolvedores e equipes de segurança de aplicativos com os fatores de risco da SentinelOne. Essas melhorias têm como objetivo agilizar a correção de vulnerabilidades para desenvolvedores e profissionais de segurança. Com todos os seus softwares protegidos por controles de segurança, sejam eles da Snyk ou de outros fornecedores, os desenvolvedores poderão evitar riscos com mais facilidade. Ao incorporar dados da SentinelOne e de outros terceiros, a plataforma da Snyk estará ainda mais preparada para dar suporte a todo o seu programa de segurança de aplicativos.
Não perca a oportunidade de ver nossa integração em ação e conversar com especialistas técnicos da SentinelOne e da Snyk. A SentinelOne e a Snyk realizarão uma sessão de demonstração virtual na quinta-feira, 16 de novembro, às 10h (PST) / 13h (EST).


