Snyk IaC em 2021: segurança de infraestrutura como código para desenvolvedores
Lauren Place
22 de dezembro de 2021
0 minutos de leituraCom uma grande automação, vêm grandes riscos. O surgimento da infraestrutura como código automatizou as tarefas repetitivas de implantação, provisionamento e gerenciamento de recursos em nuvens públicas usando scripts declarativos. No entanto, essa automação aumentou a importância de criar scripts ou configurações de IaC seguros. De 2020 a 2021, as configurações incorretas de infraestrutura em nuvem foram apontadas como a maior área de preocupação crescente (58%) no relatório de segurança de aplicações nativas da nuvem da Snyk de 2021. Uma única configuração incorreta de IaC — como um bucket do AWS S3 inseguro ou uma instância inadvertidamente acessível ao público — pode introduzir dezenas de vulnerabilidades em toda a empresa.
Snyk Infrastructure as Code (Snyk IaC) oferece uma solução com foco em desenvolvedores que ajuda as equipes de DevOps a proteger suas configurações de IaC durante o desenvolvimento e nos pipelines de CI/CD. Com verificações baseadas em centenas de regras exclusivas predefinidas, alinhadas às práticas recomendadas do setor, a frameworks de conformidade e a provedores de nuvem como AWS, Azure e GCP, Snyk IaC incorpora a segurança ao trabalho das equipes de desenvolvimento, ajuda a automatizar a aplicação de políticas e corrige rapidamente configurações incorretas.
Em 2021, Snyk Infrastructure as Code:
Executou 235 milhões de testes apenas em repositórios Git
Detectou mais de 8 milhões de problemas até agora neste ano
Ampliou a cobertura de regras para um total de 413 tipos distintos de configurações incorretas* em AWS, Azure, GCP e Kubernetes
Aumentou a velocidade das análises em 20 vezes
A poucos dias de 2022, queremos relembrar e recapitular os avanços alcançados pela Snyk Infrastructure as Code ao longo do ano para se tornar a solução de IaC com foco em desenvolvedores de referência no mercado.
Sem mais delongas, vamos conferir as três principais áreas em que Snyk IaC se destacou: mais formatos e conteúdo de configuração, uma experiência aprimorada para desenvolvedores e integrações com os fluxos de trabalho de desenvolvimento!
Compatibilidade com mais formatos de configuração de infraestrutura e ampliação do nosso conjunto exclusivo de regras
Para que as equipes de desenvolvimento e segurança possam analisar toda a infraestrutura, Snyk IaC oferece suporte a uma lista extensa e em constante expansão de formatos de configuração, incluindo Terraform, CloudFormation, Kubernetes (inclusive Helm) e modelos do Azure Resource Manager (ARM), entre outros que estão a caminho.
Em 2021, adicionamos suporte ao AWS CloudFormation e aos modelos ARM para Azure, garantindo uma cobertura abrangente em todos os principais ambientes de nuvem.
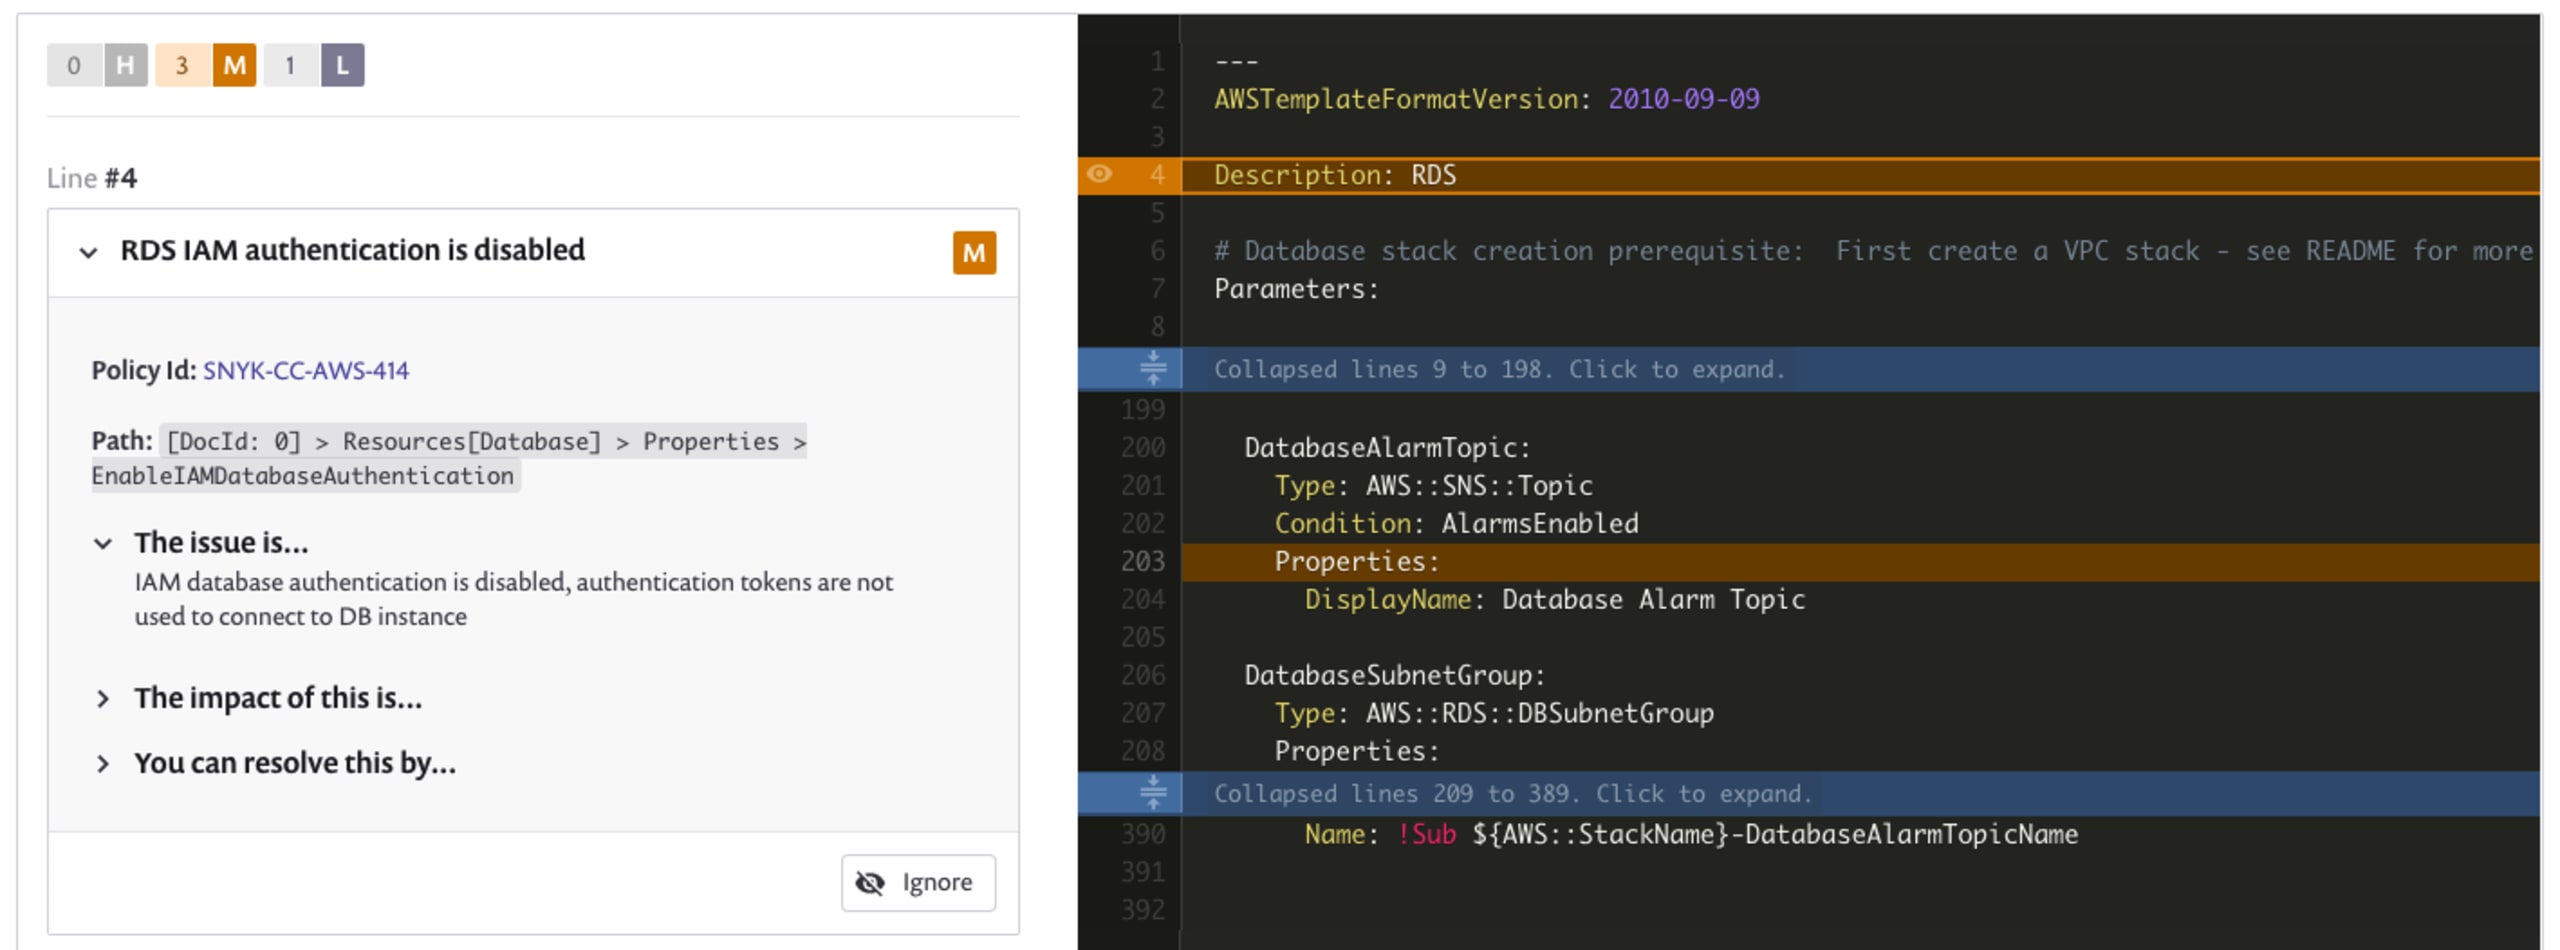
2021 também foi um ano de aprimoramento contínuo das mais de 400 configurações incorretas exclusivas pesquisadas, modeladas em relação a ameaças e mapeadas para frameworks de conformidade pela equipe Snyk Security.
No total, lançamos…
66 novas políticas para AWS
66 novas políticas para Azure
41 novas políticas para GCP
133 políticas compatíveis com o formato CloudFormation
119 políticas compatíveis com o formato Azure Resource Manager
41 políticas compatíveis com o formato do provedor Kubernetes do Terraform
Com isso, ampliamos a quantidade de problemas exclusivos de configuração incorreta que Snyk IaC identifica nas organizações, em todos os principais provedores de nuvem e também nos formatos Terraform e Kubernetes. Além disso, as equipes de segurança não precisam mais arcar com o trabalho intensivo de pesquisar e escrever centenas ou milhares de conjuntos de regras e políticas.
“Queríamos ter uma cobertura abrangente para encontrar problemas que pudessem causar vulnerabilidades na infraestrutura em tempo de execução [sem revisão manual]. A Snyk foi uma ótima maneira de termos visibilidade de todos os diferentes repositórios de IaC.”

Charlotte Townsley
Director, Security Engineering, Natera
Além dos conjuntos de regras predefinidos com práticas recomendadas, lançamos recentemente as regras personalizadas do Snyk IaC, que oferecem um novo nível de especificidade e flexibilidade de segurança. Se houver um cenário específico na sua organização que esses conjuntos de regras não contemplem, agora você pode criar uma regra personalizada com o Snyk Custom Rules SDK e Rego para escrever, testar, agrupar e publicar conjuntos de regras para casos de uso como padronizar tags ou definir uma lista pré-aprovada de recursos de nuvem.
Aprimoramento contínuo da experiência do desenvolvedor
Uma ferramenta de IaC feita para desenvolvedores não apenas oferece ótima visibilidade dos repositórios: ela também se integra aos ambientes em que eles trabalham, encontra problemas com rapidez e precisão e orienta correções alinhadas ao código. Snyk IaC define o padrão de facilidade de uso para desenvolvedores, com fluxos de trabalho de correção acionáveis e automatizados para configurações incorretas.
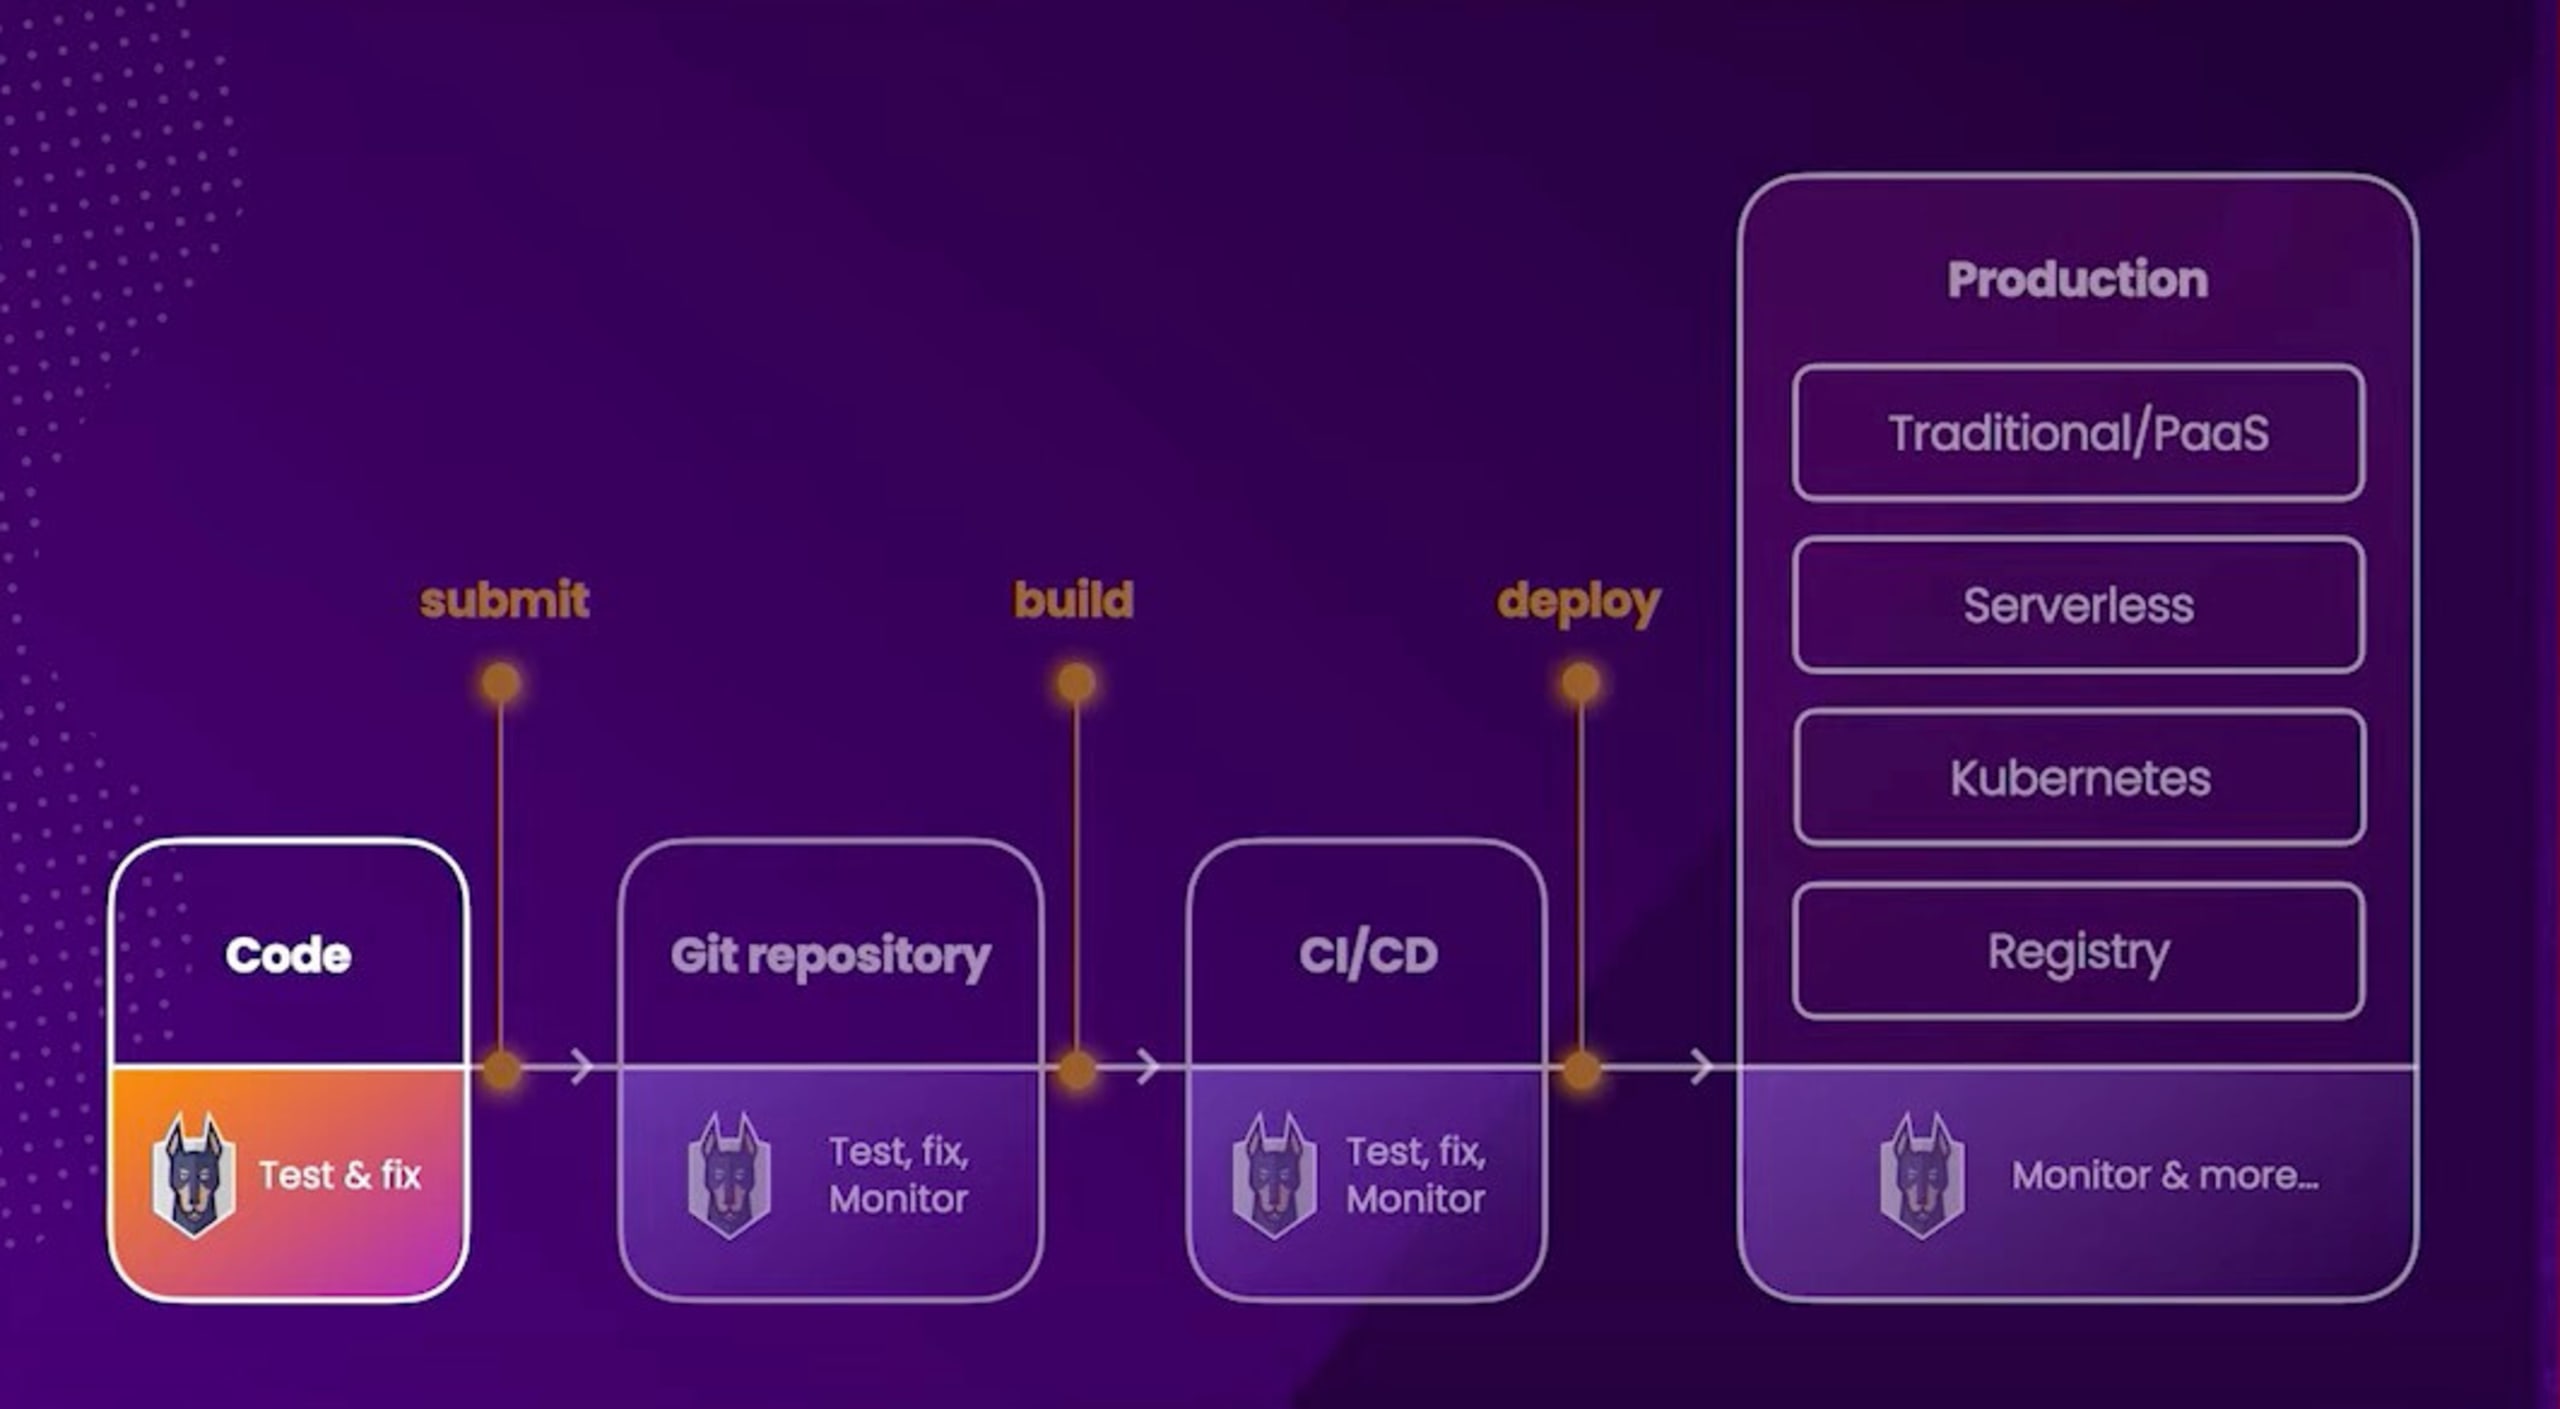
No início deste ano, anunciamos o plugin Snyk para JetBrains, que automatiza a análise de IaC diretamente no ambiente de desenvolvimento integrado (IDE). Com essa nova funcionalidade poderosa, você pode executar uma análise e receber, em segundos, recomendações de correção práticas e pensadas para desenvolvedores. Estamos sempre aprimorando a qualidade e a experiência de inteligência de segurança para desenvolvedores, integrando-a nativamente aos fluxos de trabalho de desenvolvimento e melhorando os fluxos existentes.
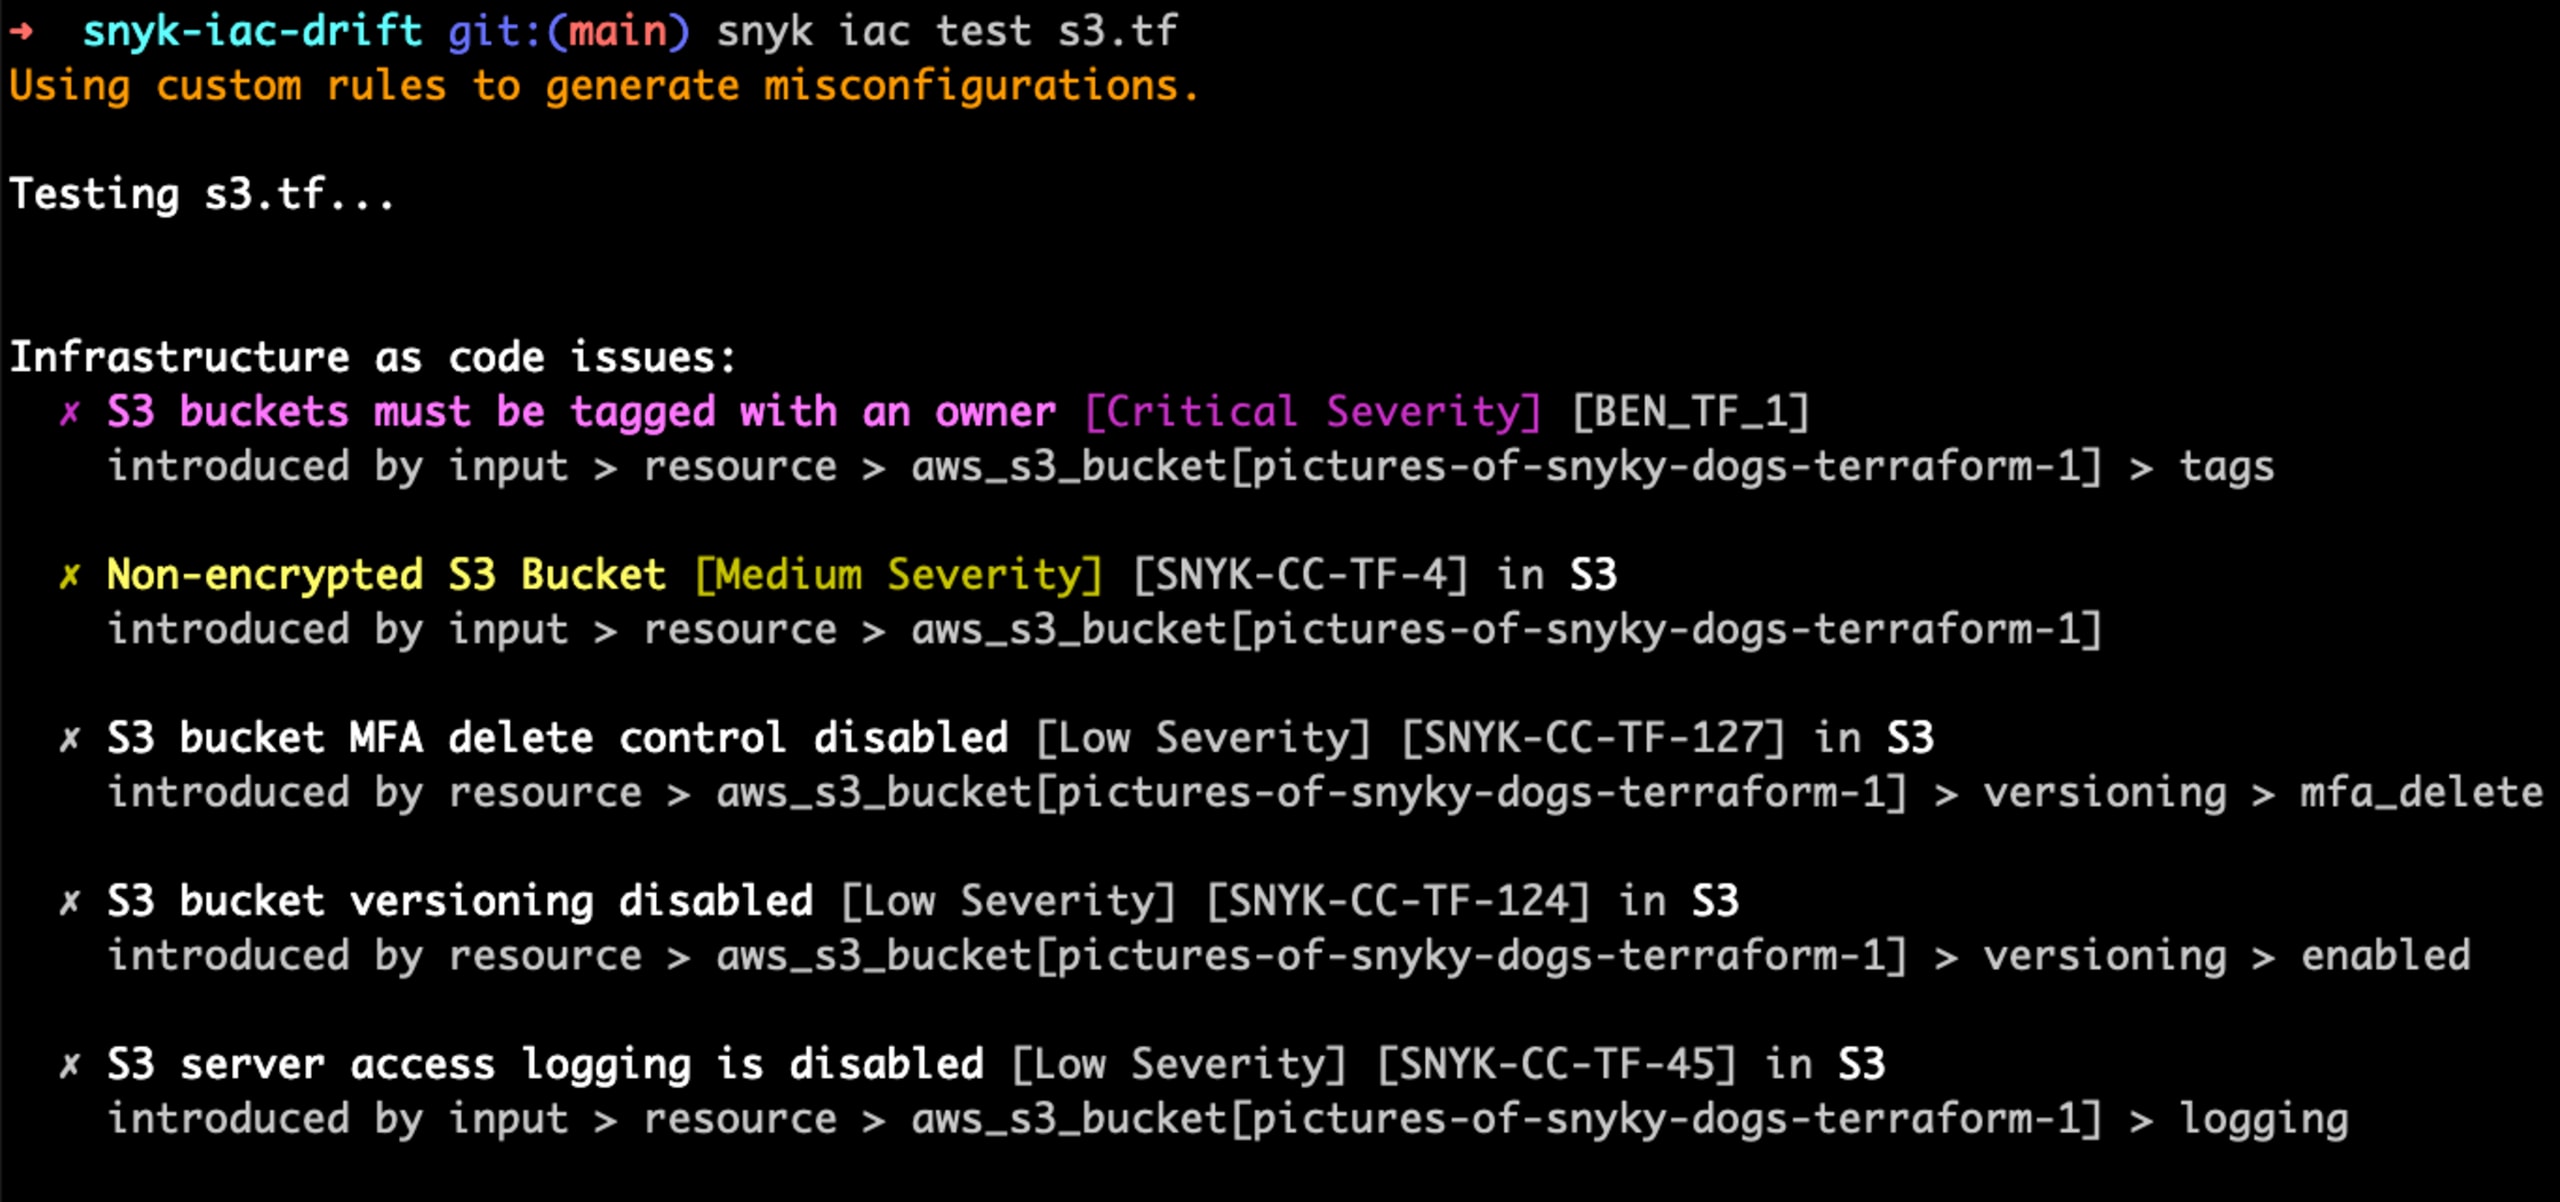
Nessa mesma linha, em 2021 lançamos a análise de IaC pela Snyk CLI, que pode ser executada na sua máquina local ou no ambiente de CI. A análise pela CLI acelera os testes de IaC e adiciona uma camada de segurança para sua organização, pois todos os resultados dos testes ficam armazenados localmente, sem que nada seja enviado à Snyk. Veja um exemplo de análise de um arquivo Kubernetes ou Terraform pela Snyk CLI:
Além disso, adicionamos a possibilidade de ignorar vulnerabilidades de IaC durante a execução de testes de IaC, para que os desenvolvedores possam descartar com facilidade os problemas que não são relevantes para eles por meio de regras de exceção, automatizando o processo e eliminando notificações incômodas. Veja um exemplo de como ignorar a vulnerabilidade de um bucket com leitura pública na Snyk CLI:
Integrações onde elas são importantes
E como esquecer as parcerias e integrações que construímos ao longo do caminho? Snyk IaC se integra desde o início e em todo o ciclo de vida do desenvolvimento, da criação do código e dos repositórios Git aos pipelines de CI/CD. Em 2021, ampliamos nossas integrações para incluir o workspace do Terraform.
Hoje, mais de 39% dos clientes da Snyk usam o Terraform da HashiCorp para provisionar e gerenciar sua infraestrutura. Como parte da nossa missão de incorporar a segurança aos processos de DevOps e capacitar desenvolvedores com orientação especializada em segurança, anunciamos nossa integração com o Terraform Cloud, agora em versão beta. A combinação de Snyk e Terraform Cloud ajuda nossos clientes a simplificar as correções de Terraform antes da etapa “Apply”, automatizando a análise de IaC e verificando cada “Run” do Terraform Cloud com mais de 400 regras e políticas de qualidade e segurança para AWS, Azure, GCP e Kubernetes. Além disso, oferece aos desenvolvedores correções sem complicações, acompanhadas de contexto fácil de entender.
Por fim, a equipe por trás do Driftctl, a principal ferramenta de código aberto para detectar desvios, se juntou a nós em outubro por meio da nossa aquisição da CloudSkiff. Estamos comprometidos em manter o Driftctl como está — gratuito para a comunidade e de código aberto — e continuaremos investindo na tecnologia do Driftctl e expandindo a comunidade. Também criaremos novos fluxos de trabalho e integraremos a detecção de desvios e a descoberta de infraestrutura não gerenciada ao Snyk IaC nos próximos meses.
Novidades estão a caminho do Snyk IaC… em 2022
À medida que a migração para a nuvem e a adoção de ferramentas de IaC aumentam, cresce também a importância da segurança de IaC. A infraestrutura como código tornou o provisionamento na nuvem mais rápido e eficiente, mas também criou novas oportunidades para a multiplicação de configurações incorretas e a exposição de aplicações a invasores.
A segurança de IaC chamou a atenção do mundo em 2021, quando se descobriu que um erro de configuração incorreta foi o ponto de entrada na invasão da Twitch em outubro. Análises posteriores também identificaram credenciais de banco de dados comprometidas em código Terraform.
Snyk Infrastructure as Code já se destaca pelo suporte a Terraform, CloudFormation, Kubernetes, modelos ARM e outros formatos de IaC. E continuaremos investindo na profundidade da nossa segurança para encontrar cada vez mais configurações incorretas exclusivas de IaC em todo o ciclo de vida do desenvolvimento — sejam elas fornecidas pela Snyk ou políticas personalizadas criadas pela sua organização. No próximo ano, temos novidades empolgantes planejadas, incluindo a integração do DriftCTL à nossa plataforma e a capacidade de detectar alterações nos seus recursos gerenciados (e não gerenciados).
Também estamos mais focados do que nunca na experiência do desenvolvedor, com mais fluxos de trabalho baseados nos requisitos e nas preferências da sua equipe. Isso inclui melhorias na Snyk CLI, um novo plugin para IDEs JetBrains que incorpora correções práticas diretamente aos ambientes de desenvolvimento e a integração do Snyk Terraform Cloud (agora em beta público), que simplifica a segurança dos planos do Terraform.
2022 será um ano cheio de novidades para Snyk Infrastructure as Code. Acompanhe nossas redes sociais (@snyksec) ou participe da comunidade DriftCtl no Discord.
Em nome de toda a equipe da Snyk, desejamos a você ótimas festas de fim de ano e um Ano-Novo feliz (e seguro)!
Proteja a infraestrutura desde a origem
A Snyk automatiza a segurança e a conformidade de IaC nos fluxos de trabalho e detecta recursos com configurações divergentes ou ausentes.
* Vale lembrar que, no Snyk IaC, nosso foco é a qualidade — ou seja, a quantidade de configurações incorretas cobertas pelo nosso conjunto de regras —, e não a quantidade de regras. O que você quer encontrar e corrigir são as configurações incorretas, independentemente de sua origem: Terraform, ARM, CloudFormation etc..


